Microsoft Entraグローバル セキュア アクセス コンテンツ ポリシーを使用すると、生成 AI アプリケーション、アンマネージド クラウド アプリ、その他のインターネットの宛先と共有するユーザーとエージェントをリアルタイムで制御できます。 これらのコントロールは、ブラウザー、アプリケーション、アドイン、API などを介してマネージド エンドポイントから共有されるコンテンツに適用されます。
- 基本的なコンテンツ フィルタリング を使用すると、特定のコンテンツ タイプが選択した宛先と共有されないようにすることができます。
- Purview を使用したスキャンでは、Microsoft Purviewのデータ損失防止 (DLP) と ID 中心のグローバル セキュリティ で保護されたアクセス ポリシーを組み合わせることで、ネットワーク データのセキュリティを実現できます。 ファイルとテキストで機密情報が検査され、 Purview DLP ポリシーに基づいて共有がブロックされ、データの損失を防ぐことができます。 コンテンツ検査とリアルタイムのユーザー リスク評価を組み合わせることで、ユーザーの生産性やセキュリティ体制を損なうことなく、ネットワーク全体の機密データの移動をきめ細かく制御できます。
高次アーキテクチャ

この記事では、グローバル セキュリティで保護されたアクセスを通過するインターネット トラフィックをフィルター処理するコンテンツ ポリシーを作成する方法について説明します。
注
基本コンテンツ ポリシーは、ペイロード内のファイル MIME の種類とテキストの種類を検出し、グローバル セキュリティで保護されたアクセスで [許可 ] または [ブロック ] アクションを適用します。 Microsoft Purviewは、purview で Scan を選択した場合にのみ関係します。
Caution
HTML または JSON テキスト型の ブロック アクションは注意して使用してください。 Web 要求と応答では一般的に HTML または JSON ペイロードが使用されるため、これらのテキスト型をブロックすると、GET、POST、PUT 操作を含む通常の Web および API トラフィックが意図せずにブロックされる可能性があります。
サポートされているシナリオ
ネットワーク コンテンツ フィルタリングでは、HTTP/S トラフィックの次の主要なシナリオと結果がサポートされます。
- 基本的なコンテンツ フィルター処理 は、アクション = 許可 または ブロックを使用してコンテンツ ルールでモデル化されます。 サポートされているファイル MIME の種類に基づいて、ファイルのアップロードまたはダウンロードを許可またはブロックできます。 サポートされているテキスト型についても同じことができます。 Purview は必要ありません。
-
Purview でスキャン は、アクション = Purview でスキャン のコンテンツ ルールで定義されています。 これを使用すると、次のような条件に基づいて、選択したファイルとテキストのコンテンツを監査およびブロックできます。
- Microsoft Purview 機密ラベル
- ファイルまたはテキスト内の機密性の高いコンテンツ
- ユーザーのリスク レベル
- Purview でスキャンを使用すると、ルールの一致に関するデータ損失防止 (DLP) 管理者アラートを生成できます。
[前提条件]
コンテンツ ポリシー機能を使用するには、次の前提条件が必要です。
有効なMicrosoft Entra テナント。
製品のライセンス。 詳細については、「Global Secure Access とは」のライセンスに関するセクションを参照してください。 必要に応じて、ライセンスを購入するか、試用版ライセンスを取得できます。
- 有効なMicrosoft Entra Internet Access ライセンス。
- Purviewを使用したスキャンの検査に必要な有効なMicrosoft Purviewライセンス。
- Purview ライセンスなしで基本的なコンテンツ フィルター処理を使用できます。
グローバル セキュリティで保護されたアクセスの設定を構成するために、Microsoft Entra IDの Global Secure Access Administrator ロールを持つユーザー。
条件付きアクセス ポリシーを構成するための条件付きアクセス管理者ロール。
グローバル セキュリティで保護されたアクセス クライアントには、Microsoft Entra ID参加済みまたはハイブリッド参加済みMicrosoft Entra IDデバイス (または仮想マシン) が必要です。
Web カテゴリをコンテンツ ポリシーの宛先として使用するには、Web コンテンツ フィルタリング ポリシーも構成する必要があります。
ユーザー データグラム プロトコル (UDP) トラフィック (QUIC) はサポートされていません。 ほとんどの Web サイトでは、QUIC を確立できない場合の伝送制御プロトコル (TCP) へのフォールバックがサポートされています。 ユーザー エクスペリエンスを向上させるために、送信 UDP 443 をブロックする Windows ファイアウォール規則をデプロイできます。
New-NetFirewallRule -DisplayName "Block QUIC" -Direction Outbound -Action Block -Protocol UDP -RemotePort 443
初期構成
コンテンツ ポリシーを構成するには、次の初期セットアップ手順を実行します。
- インターネット アクセス トラフィック転送プロファイルを有効に し、正しいユーザー割り当てを確認します。
- トランスポート層セキュリティ (TLS) 検査ポリシーを構成 します。
- グローバル セキュア アクセス クライアントをインストールして構成します。
- Windowsまたは macOS にグローバル セキュア アクセス クライアントをインストールします。
Important
続行する前に、クライアントのインターネット トラフィックがグローバル セキュア アクセス経由でルーティングされていることをテストし、確認します。 クライアント構成を確認するには、次のセクションの手順を参照してください。
- [グローバルなセキュリティで保護されたアクセス] アイコンを選択し、[トラブルシューティング] タブを選択します。
- [ 高度な診断] で、[ 実行ツール] を選択します。
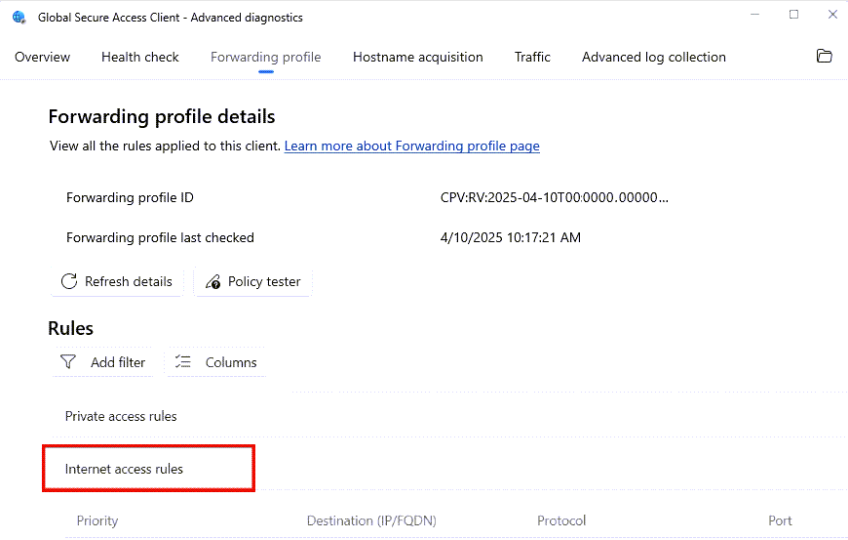
- [グローバル なセキュリティで保護されたアクセスの高度な診断] ウィンドウで、[ 転送プロファイル ] タブを選択します。
- [ルール] セクションにインターネット アクセス規則が存在することを確認します。 この構成は、Microsoft Entra 管理センターでインターネット アクセス トラフィック プロファイルを有効にした後、クライアントに適用されるまでに最大 15 分かかる場合があります。
- Windowsまたは macOS にグローバル セキュア アクセス クライアントをインストールします。
- コンテンツ ポリシーを計画している Web アプリケーションへのアクセスを確認します。
コンテンツ ポリシーを構成する
グローバル セキュア アクセスでコンテンツ ポリシーを構成するには、次の手順を実行します。
コンテンツ ポリシーを作成する
- Microsoft Entra 管理センターにグローバル セキュリティで保護されたアクセス管理者としてサインインします。
-
グローバルセキュアアクセス>セキュア>コンテンツポリシーを参照します。
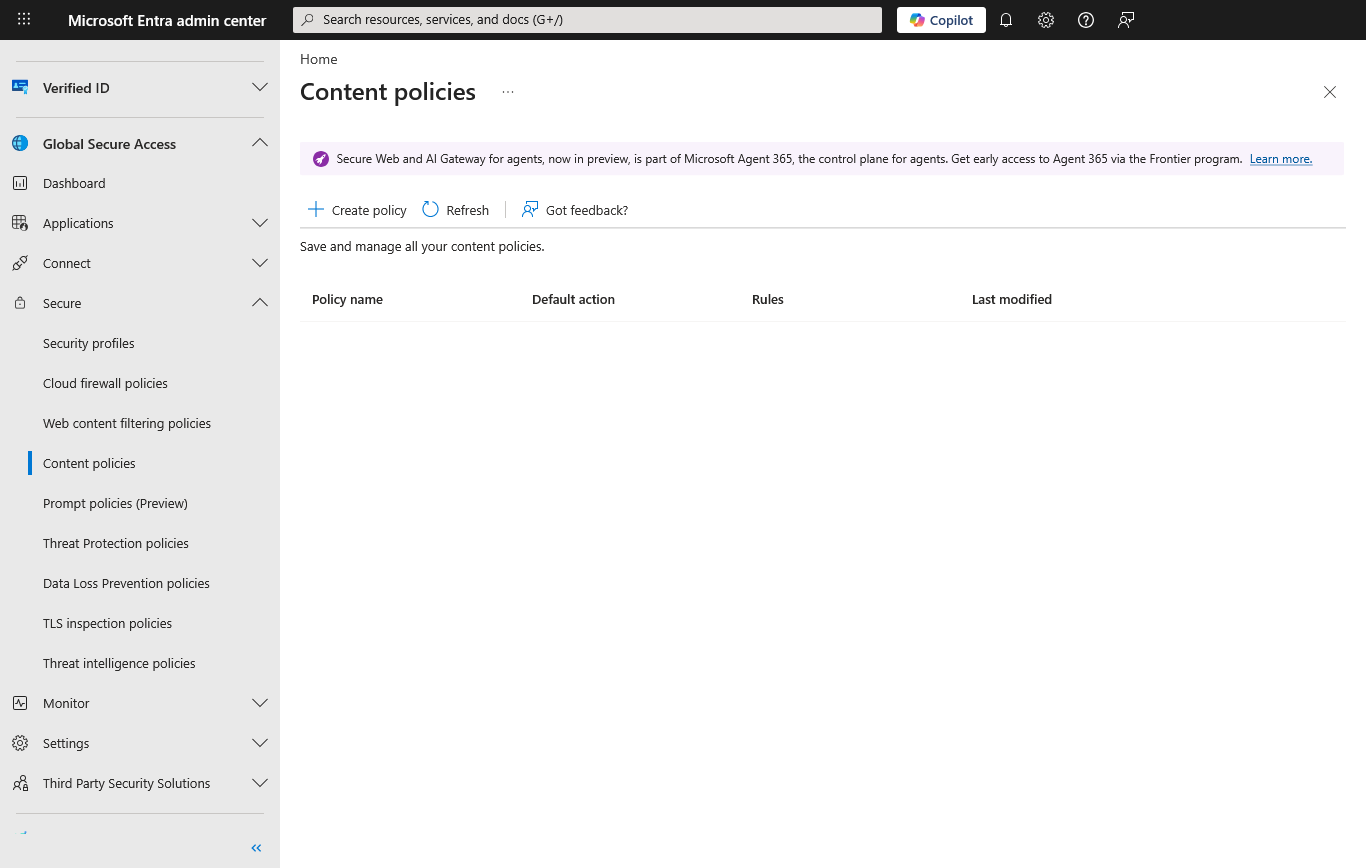
- [ + ポリシーの作成] を選択します。 ニーズに合ったオプションを選択します。
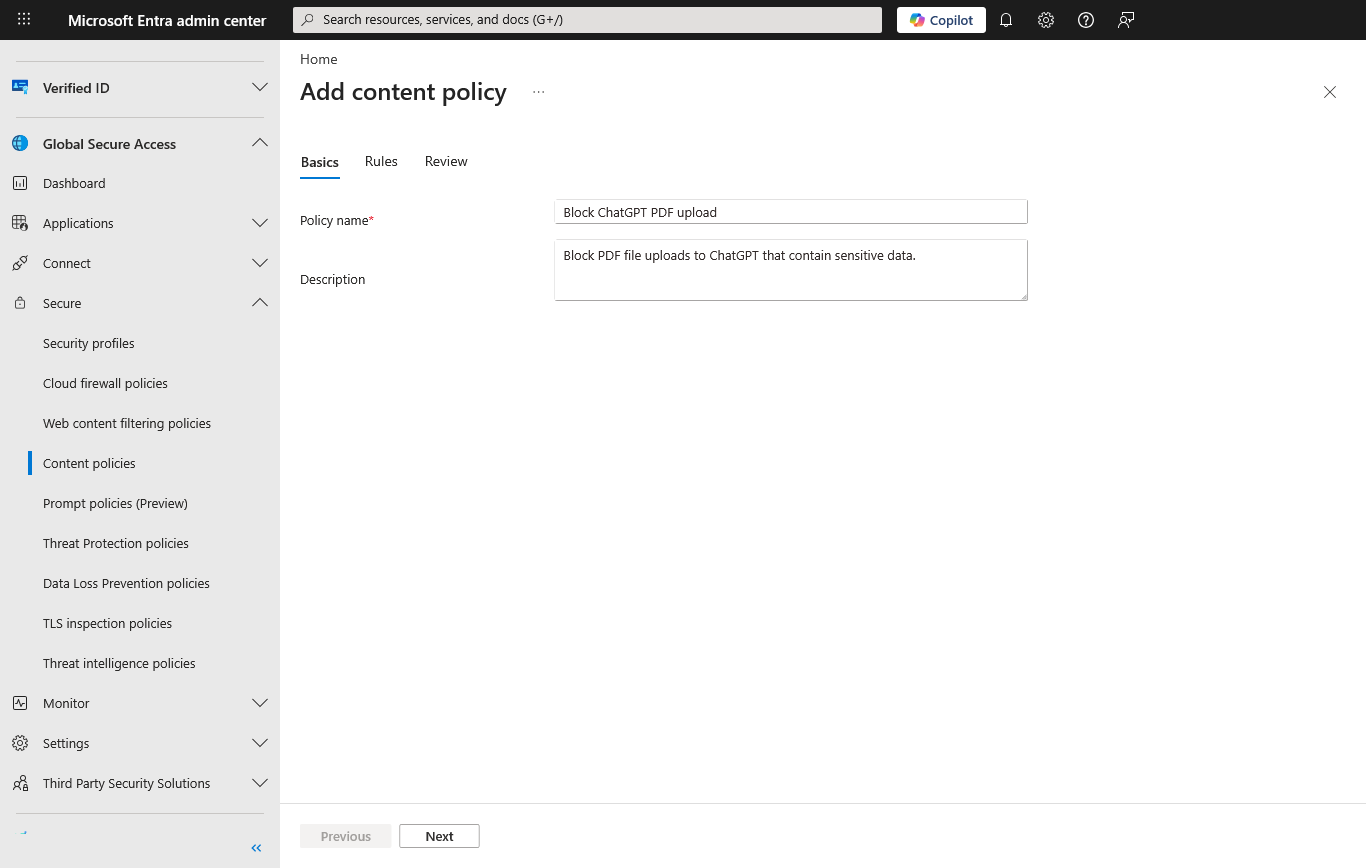
- [基本] タブで、次の 操作 を行います。
- ポリシー名を入力 します。
- ポリシーの説明を入力 します。
-
次へを選択します。
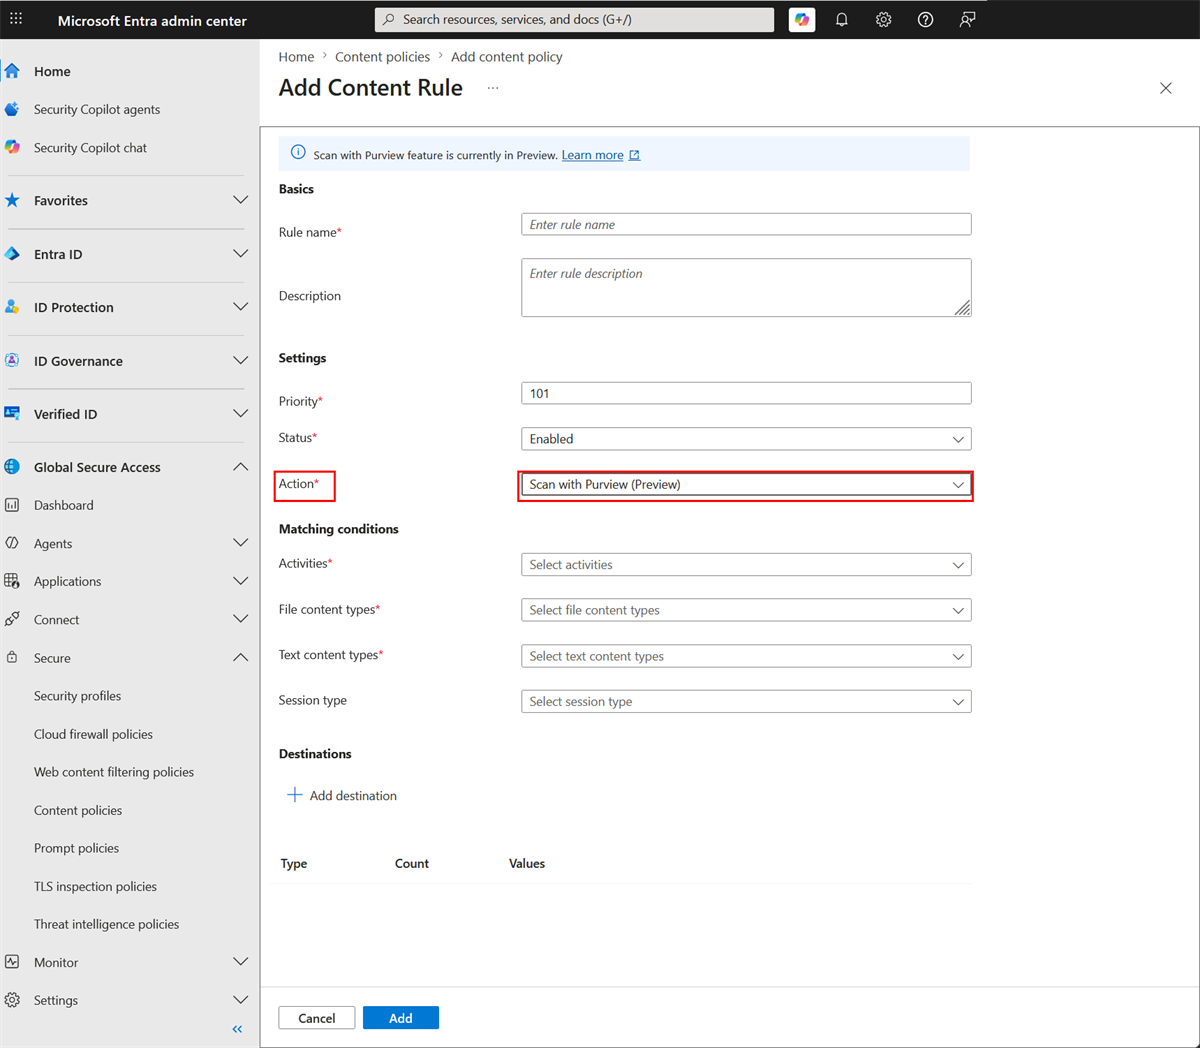
- [ルール] タブで、次の 手順を 実行します。
- 新しいルールを追加します。
- 必要に応じて、 ルール名、 説明、 優先度、 状態 を入力します。
-
[アクション] メニューの適切なオプションを選択します。
- 基本的なコンテンツ フィルタリングを構成するには、[ 許可] または [ブロック] を選択します。
- Microsoft Purview で構成されたデータ ポリシーを使用するには、[ Purview でスキャン] を選択します。
-
[照合条件] で、適切なアクティビティとコンテンツ タイプを選択します。
- 基本的な コンテンツ フィルタリングの場合は、許可またはブロックするファイル コンテンツ タイプを選択します。
- (省略可能)テキストの種類も選択できますが、Web トラフィックをブロックする HTML または JSON テキスト型をブロックしないように注意してください。
-
Purview でスキャン では、Microsoft Purview が検査するファイル コンテンツの種類とテキスト コンテンツの種類を選択します。 ファイル コンテンツ タイプの選択は、テキストのみのシナリオでは省略可能です。

- 基本的な コンテンツ フィルタリングの場合は、許可またはブロックするファイル コンテンツ タイプを選択します。
- (省略可能)トラフィックの配信元別にルールのスコープを設定する セッションの種類 の条件を構成します。 AIエージェント トラフィックとして分類されたトラフィックに一致させるには、Agent を選択します。 エージェント トラフィックとして分類されていないトラフィックは、 ユーザー トラフィックとして扱われます。 構成されていない場合、ルールはすべてのトラフィックに適用されます。
-
[+ 宛先の追加] を選択し、宛先を構成します。
- アプリケーション固有の制御では、アプリが使用する正確な URL と関連する FQDN を追加できます。 ブラウザー開発者ツールまたはネットワーク トラフィック分析を使用して、ファイルのアップロード、テキスト送信、またはその他の保護されたトラフィックの間に使用されるエンドポイントを特定します。
- Web カテゴリを宛先として選択することもできます。 Web カテゴリを選択する場合は、 Web コンテンツ フィルタリング ポリシーも構成する必要があります。
- 次へを選択します。
- [ 校閲 ] タブで、設定を確認します。
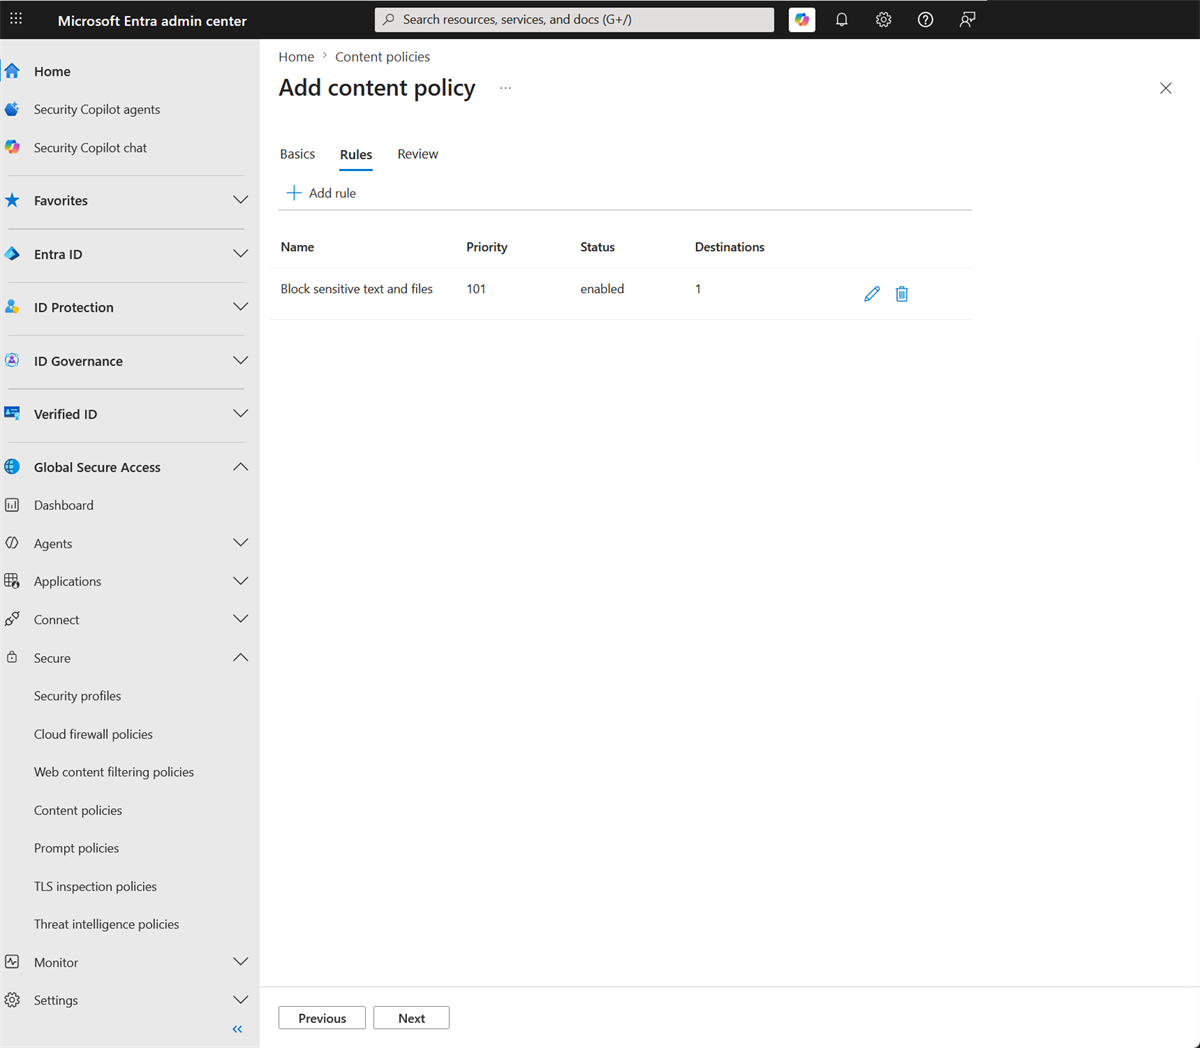
- [作成] を選択して、ポリシーを作成します。

Important
コンテンツ ポリシー ルールで Scan with Purview アクションを選択した場合は、インライン Web トラフィックを対象とするMicrosoft Purviewで対応する DLP ポリシーも構成する必要があります。 Purview DLP ポリシーが一致しない場合、コンテンツ ポリシーでは、選択したファイルまたはテキスト コンテンツを検査したり、監査またはブロックの決定を適用したりすることはできません。 詳細なガイダンスについては、 ネットワーク データ セキュリティ用の Purview DLP ポリシーの構成 に関するトピックを参照してください。具体的なシナリオでは、Gmail 経由で 送信される機密テキストをブロックする例 を参照してください。
コンテンツ ポリシーをセキュリティ プロファイルにリンクする
- [グローバル セキュア アクセス]>[セキュア]>[セキュリティ プロファイル] に移動します。
- 変更するセキュリティ プロファイルを選択します。
- リンクポリシービューに切り替えます。
- リンク コンテンツ ポリシーを構成します。
- + ポリシーをリンク>既存のコンテンツ ポリシー を選択します。
- [ ポリシー名 ] メニューから、作成したコンテンツ ポリシーを選択します。
- State の既定値をそのまま使用します。
- [] を選択し、[] を追加します。
- セキュリティ プロファイルを閉じます。
条件付きアクセス ポリシーを構成する
グローバル セキュア アクセス セキュリティ プロファイルを適用するには、次の構成で条件付きアクセス ポリシーを作成します。
- Microsoft Entra 管理センターにサインインします。
- Identity>Protection>Conditional Access に移動します。
- [新しいポリシーの作成] を選択します。
- ポリシーに名前を付けます。
- ポリシーを適用するユーザーとグループを選択します。
- グローバル セキュリティで保護されたアクセスを使用して、 ターゲット リソース を すべてのインターネット リソースに設定します。
- 必要に応じて、[ ネットワーク]、[ 条件]、[ 許可 ] セクションを構成します。
- [ セッション] で、[ グローバルなセキュリティで保護されたアクセス セキュリティ プロファイルを使用 する] を選択し、作成したセキュリティ プロファイルを選択します。
- ポリシーを作成するには、[ 作成] を選択します。
詳細については、「 条件付きアクセス ポリシーの作成とリンク」を参照してください。
コンテンツ ポリシーが正常に構成されました。
ネットワーク データ セキュリティ用の Purview DLP ポリシーを構成する
コンテンツ ポリシーで Scan with Purview アクションを選択した場合は、Microsoft Purviewで対応するデータ損失防止 (DLP) ポリシーを構成する必要があります。 DLP ポリシーは、Purview が検査のためにルーティングするファイルおよびテキスト コンテンツを分類して処理する方法を定義します。
注
Microsoft Purviewにデータ損失防止が表示されない場合は、アカウントに必要なアクセス許可がないか、テナントに必要なライセンスがない可能性があります。 DLP コンプライアンス管理やInformation Protection管理者などのロールと、Microsoft 365 E5/A5 サブスクリプションまたはMicrosoft Purview DLP アドオンが必要です。 詳細については、Microsoft Purview ポータルの Permissions を参照してください。
ネットワーク データ セキュリティ用の DLP ポリシーを作成する
- Microsoft Purview ポータルにサインインします。
- [データ損失防止]>[ポリシー]>+ [ポリシーの作成] を選択します。
- [ インライン Web トラフィック] を選択します。
- [カテゴリ] ボックスの一覧から [カスタム] を選択し、[規制] の一覧から [カスタム ポリシー] を選択します。
- 次へを選択します。
- ポリシー名と説明を入力し、[ 次へ] を選択します。
- 監視するクラウド アプリを構成します。
- [ + クラウド アプリの追加] を選択します。
- [ アダプティブ アプリ スコープ ] タブで、保護するアプリ カテゴリ (たとえば、 すべてのアンマネージド AI アプリ) を選択します。
- [] を選択し、[] を追加します。
- 次へを選択します。
- [ポリシーを適用する場所の選択] ページで、[ネットワークとMicrosoft以外のセキュリティで保護されたブラウザー] が有効になっていることを確認し、[次へ] を選択します。
- [ 高度な DLP ルールの作成またはカスタマイズ ] を選択し、[ 次へ] を選択します。
-
[+ ルールの作成] を選択し、ルールを構成します。
- [名前] とオプションの説明を入力します。
- [ 条件] で、[ + 条件の追加>コンテンツに含まれる を選択します。
- 組織のデータ保護要件に一致する 機密情報の種類 または 秘密度ラベル を追加します。
- [アクション] で、[+ アクションの追加] >ブラウザーとネットワークのアクティビティを制限を選択します。
- コンテンツ ポリシー シナリオに一致するアクションを選択し、必要に応じて各アクションを [監査 ] または [ブロック] に設定します。
- クラウドまたは AI アプリに送信または共有されるテキスト
- クラウドまたは AI アプリから受信したテキスト
- クラウドまたは AI アプリにアップロードまたは共有されたファイル
- クラウドまたは AI アプリからダウンロードされたファイル
- 必要に応じて インシデント レポート とアラート設定を構成します。
- 保存を選びます。
- ルールを確認し、その状態が [オン] になっていることを確認し、[ 次へ] を選択します。
- [ ポリシー モード ] ページで、[ ポリシーをすぐに有効にする ] を選択するか、シミュレーション モードで最初に実行してテストします。
- [ 次へ] を選択し、ポリシーを確認して、[ 送信] を選択します。
注
Purview DLP ルールで選択するアクションは、グローバル セキュリティで保護されたアクセス コンテンツ ポリシーで選択したコンテンツ タイプとアクティビティと一致する必要があります。 テキスト検査シナリオの場合は、Purview DLP ルールに該当するテキスト アクションを含めます。
構成例に関する詳細なチュートリアルについては、「 ネットワーク データ セキュリティを使用して、アンマネージド AI と機密情報を共有しないようにする」を参照してください。
Purview を使用してネットワーク コンテンツのフィルター処理をテストする
コンテンツ ポリシーの条件に一致するファイルのアップロードまたはダウンロード、またはテキスト コンテンツの送信を試みることで、構成をテストします。 ポリシー設定によってアクションが監査またはブロックされていることを確認します。
例: Gmail 経由で送信される機密テキストをブロックする
この例では、クレジット カード番号や社会保障番号などの機密データを含むテキストが Gmail メッセージ本文で送信されないようにブロックするエンドツーエンドのテスト シナリオについて説明します。
手順 1: コンテンツ ポリシーの宛先を構成する
コンテンツ ポリシー ルールを作成または編集するときは、次の設定を構成します。
- アクション: Purview でスキャンを選択します。
- アクティビティ: [アップロード] を選択します。
- テキスト コンテンツの種類: Microsoft Purview で検査するテキスト コンテンツの種類を選択します。
-
宛先: FQDN として
mail.google.comを追加します。
テキストのみのシナリオでは、ファイル コンテンツ タイプを選択する必要はありません。
手順 2: Purview DLP ポリシーを構成する
コンテンツ ポリシー アクションとして [Purview でスキャン] を選択した場合は、対応する Microsoft Purview DLP ポリシーを構成してテキスト コンテンツを検査し、監査またはブロックの決定を行う必要もあります。
- Microsoft Purview ポータルで、インライン Web トラフィック DLP ポリシーを作成します。
- [ポリシーを適用する場所の選択] ページで、ネットワークとMicrosoft以外のセキュリティで保護されたブラウザーが有効になっていることを確認します。
- クレジット カード番号や社会保障番号など、ブロックする機密情報の種類を検出するように DLP ルールを構成します。
- [ アクション] で、[ ブラウザーとネットワークアクティビティを制限する] を選択します。
- クラウドまたは AI アプリに送信または共有されるテキストを選択し、アクションを [ブロック] に設定します。
- 必要に応じて、インシデント レポートとアラート設定を構成します。
- ポリシーを保存して適用します。
手順 3: ポリシーを検証する
- グローバル セキュア アクセス クライアントがインストールされているマネージド デバイスで、ブラウザーを開き、Gmail に移動 します。
- クレジット カード番号や社会保障番号のサンプルなど、機密データを含むメッセージを作成します。
- メッセージの送信を試みます。
- メッセージがブロックされていることを確認します。
- ブロックを確認するには、Global Secure Access>Monitor>Traffic logs でMicrosoft Entra 管理センターのトラフィック ログを確認します。
- Microsoft Purviewの対応するアラートまたはアクティビティの詳細を確認します。
例: ChatGPT への機密性の高い PDF アップロードをブロックする
この例では、機密データ (クレジット カード番号や社会保障番号など) を含む PDF ファイルが ChatGPT にアップロードされないようにブロックするエンドツーエンドのテスト シナリオについて説明します。
手順 1: コンテンツ ポリシーの宛先を構成する
コンテンツ ポリシー ルールを作成または編集するときは、 chatgpt.comのみを追加しないでください。 ChatGPT ファイルのアップロード トラフィックに一致する特定の URL と FQDN を追加します。
-
https://chatgpt.com/backend-api/files(URL として追加) -
https://chatgpt.com/backend-api/files/process_upload_stream(URL として追加) -
*.oaiusercontent.com(FQDN として追加)
[コンテンツ タイプ] で、検査する PDF やその他のファイルの種類を選択します。
ヒント
Web アプリケーションでは、多くの場合、内部で複数の URL と FQDN が使用されます。 ブラウザー開発者ツールまたはネットワーク トラフィック分析を使用して、ターゲットターゲットの正しいアップロード エンドポイントを特定します。 ChatGPT の場合、ここに記載されている URL は、ファイルのアップロード操作に使用されるエンドポイントです。
手順 2: Purview DLP ポリシーを構成する (Purview アクションを使用したスキャンの場合)
コンテンツ ポリシー アクションとして [Purview を使用してスキャン] を選択した場合は、対応するMicrosoft Purview DLP ポリシーを構成して、ファイルコンテンツを検査し、監査またはブロックの決定を行う必要もあります。
- Microsoft Purview ポータルにサインインします。
-
「ネットワーク データ セキュリティを使用する」の手順に従って、アンマネージド AI と機密情報を共有しないようにして、新しい DLP ポリシーを作成します。
- クラウド アプリの手順で、ChatGPT を検索して追加します。
- ブロックする機密情報の種類 (クレジット カード番号や社会保障番号など) を検出するように DLP ルールを構成します。
- ルール アクションを [ブロック] に設定します。
- ポリシーを保存して適用します。
ネットワーク トラフィックの Purview DLP ポリシーの詳細については、「Microsoft Purview ネットワーク データ セキュリティ」に関する詳細情報を参照してください。
注
グローバルセキュアアクセスは、コンテンツ検査のために、一致するアップロードトラフィックをMicrosoft Purviewに転送します。 Purview は、DLP ポリシーに対してコンテンツを評価し、DLP ルールアクションに基づいて決定を返します。 その後、グローバルセキュアアクセスが結果を強制します。
手順 3: ポリシーを検証する
- グローバル セキュア アクセス クライアントがインストールされているマネージド デバイスで、ブラウザーを開き、 ChatGPT に移動します。
- サンプルのクレジット カード番号や社会保障番号などの機密データを含むテスト PDF ファイルを準備します。 dlptest.com からサンプル ファイルを使用できます。
- ChatGPT で、テスト PDF ファイルのアップロードを試みます。
- アップロードがブロックされていることを確認します。 グローバル セキュリティで保護されたアクセスによってファイル転送が禁止されたため、ChatGPT にエラー メッセージが表示されます。
- ブロックを確認するには、Global Secure Access>Monitor>Traffic logs でMicrosoft Entra 管理センターのトラフィック ログを確認します。
- Scan with Purview を使用する場合は、Microsoft Purview の一致するアラートまたはアクティビティの詳細も確認します。 詳細については、「 データ損失防止アラート ダッシュボードの概要 」と 「アクティビティ エクスプローラーの概要」を参照してください。
既知の制限事項
既知のインターネット アクセスの制限事項
詳細については、「現在の既知の制限事項」を参照してください。
GSA ネットワーク コンテンツのフィルター処理に関する既知の制限事項
- ネットワーク コンテンツのフィルター処理は、インターネット アクセス プロファイルでのみサポートされます
- コンテンツ ルール内の宛先として Web カテゴリを使用する場合は、1 つ以上の Web カテゴリ (許可またはブロック) に Web フィルタリング ポリシーを適用する必要があります。
- コンテンツ ルールの宛先でワイルドカード (*) を使用する場合、最上位ドメイン (TLD) または第 2 レベル ドメイン (SLD) には使用できません。 たとえば、*.contoso.com はサポートされていますが、 .comと contoso は サポートされていません。
- ファイルの検出は、エンコードされていない要求/応答本文として転送され、マルチパート エンコードを使用して転送されるファイルに限定されます。 特定のファイル転送方法では、アプリケーションが JSON 内のファイルをエンコードする場合や、ファイルが複数の暗号化された要求に分割されている場合など、検査を妨げる場合があります。
- WebSocket トラフィックは、コンテンツ ポリシー ルールでファイルの種類のフィルター処理をバイパスします。 テキスト コンテンツ タイプは、引き続き Web ソケット内で評価されます。
- 要求は、使用に基づいて API レート制限の対象となります。 制限を超えると、トラフィックは自動的にブロックされます (フェールクローズ)。
既知の Purview DLP の制限事項
- Purview でのスキャンでサポートされる最大コンテンツ サイズは、ファイル コンテンツ タイプとテキスト コンテンツ タイプの両方で 3 MB です。
- Purview に送信されるトラフィックに対する OCR はまだサポートされていません。
- Purview を使用したスキャンは、Entra ユーザー ID に関連付けられているトラフィックにのみ適用されます。 Entra ユーザー ID にマップできないトラフィックは、検査のために Purview に送信されません。
- Purview 検査が完了できないシナリオ (検査するには大きすぎるペイロードや内部エラーなど) では、トラフィックは許可されます (フェールオープン)。 検査をスキップしたトランザクションは、 PurviewStatus フィールドを使用してトラフィック ログで識別できます。
監視およびログ記録
グローバル セキュリティで保護されたアクセスのトラフィック ログを確認する
トラフィック ログを表示するには:
- Microsoft Entra 管理センター に少なくとも Reports Reader としてサインインします。
- グローバルセキュアアクセス>モニター>トラフィックログを選択します。
Microsoft Purview 調査データをレビューする
- Microsoft Purview ポータルにサインインします。
- DLP アラートとそれに関連するイベントを確認するには、 データ損失防止>Alerts に移動します。 詳細については、「 データ損失防止アラート ダッシュボードの概要」を参照してください。
- 一致するアクティビティを調査するには、 アクティビティ エクスプローラー を開き、 ネットワーク DLP アクティビティ 、または確認するポリシー、ユーザー、またはアプリをフィルター処理します。 詳細については、「アクティビティ エクスプローラーの概要」を参照してください。
注
Purview アラートとアクティビティ エクスプローラーは、 Purview でスキャンを使用する場合にのみ適用されます。 [許可] または [ブロック] アクションで基本的なコンテンツ ポリシーを使用する場合は、代わりにグローバル セキュリティで保護されたアクセス トラフィック ログを確認してください。