Microsoft Entra Internet Accessのトランスポート層セキュリティ (TLS) 検査では、2 層の中間証明書モデルを使用して、トラフィックを復号化するために動的に生成されたリーフ証明書を発行します。 この Bring Your Own Certificate (BYOC) オプションを使用すると、組織の公開キー 基盤 (PKI) を使用して、グローバル セキュリティで保護されたアクセスの中間 CA として機能する証明機関 (CA) に署名できます。
この記事では、証明書署名要求 (CSR) を作成し、CA で署名し、署名された証明書をアップロードする方法について説明します。 TLS 検査用に独自の CA を操作しない場合は、「Microsoftで管理された証明書を使用して TLS 検査を構成する」を参照してください。
[前提条件]
このプロセスの手順を完了するには、次の前提条件が満たされている必要があります。
- CSR に署名し、TLS 検査用の中間証明書を生成する PKI サービス。 テスト シナリオでは、OpenSSL で作成された自己署名ルート証明書を使用することもできます。
- Microsoft Entra Internet Access の試用版ライセンス。
- グローバルセキュリティで保護されたアクセスの前提条件。
CSR を作成し、署名された証明書をアップロードする
CSR を作成し、TLS 終了用の署名付き証明書をアップロードするには:
グローバル セキュア アクセス 管理者として Microsoft Entra 管理センターにログインします。
グローバル セキュア アクセス>>を参照します。
TLS 検査設定タブに切り替えます。
[+ 証明書の作成] を選択して、証明書署名要求の生成を開始します。
[ 証明書の作成 ] ウィンドウで、次のフィールドに入力します。
- 証明書名: この名前は、ブラウザーで表示されるときに証明書階層に表示されます。 一意で、スペースを含めず、長さは 12 文字以下にする必要があります。 証明書を削除した後でも、以前の証明書名を再利用することはできません。
-
共通名 (CN): 中間証明書を識別する共通名を入力します (例:
Contoso TLS ICA)。 -
組織単位 (OU):
Contoso ITなど、組織名を入力します。
[ CSR の作成] を選択します。
.csrファイルは、既定のダウンロード フォルダーに保存されます。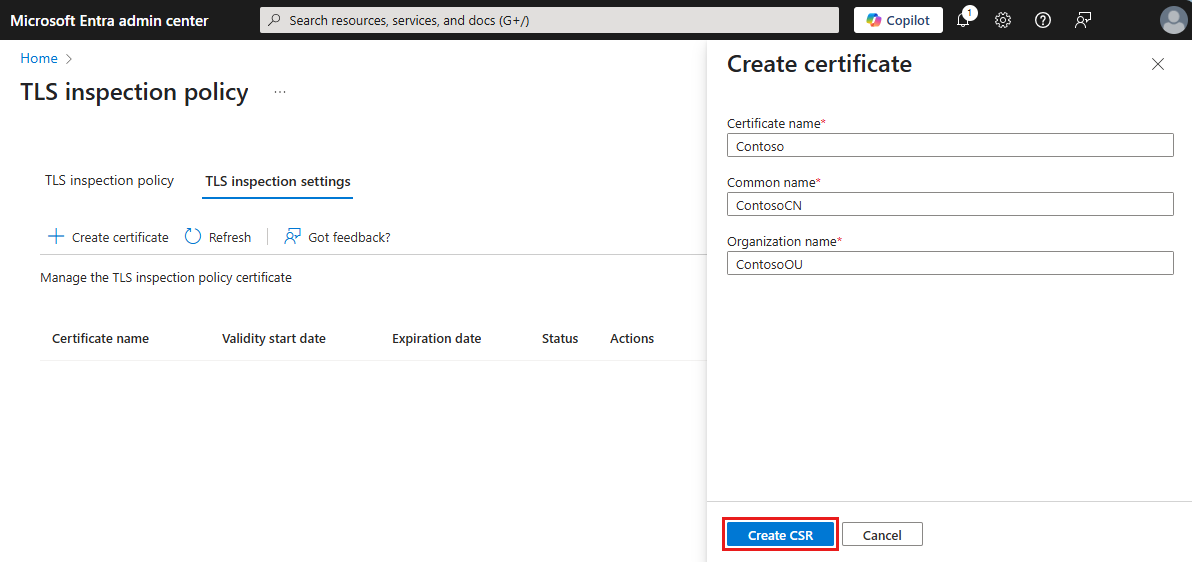
PKI サービスを使用して CSR に署名します。 サーバー認証が拡張キー使用法にあり、
certificate authority (CA)=true、keyCertSign,cRLSign、basicConstraints=critical,CA:TRUE、およびpathLenConstraint = 1が基本拡張機能にあることを確認します。 署名された証明書を.pem形式で保存します。 自己署名証明書を使用してテストする場合は、指示に従って OpenSSL を使用して CSR に署名します。[ + 証明書のアップロード] を選択します。
[ 証明書のアップロード ] フォームで、
certificate.pemファイルとchain.pemファイルをアップロードします。[ 署名付き証明書のアップロード] を選択します。
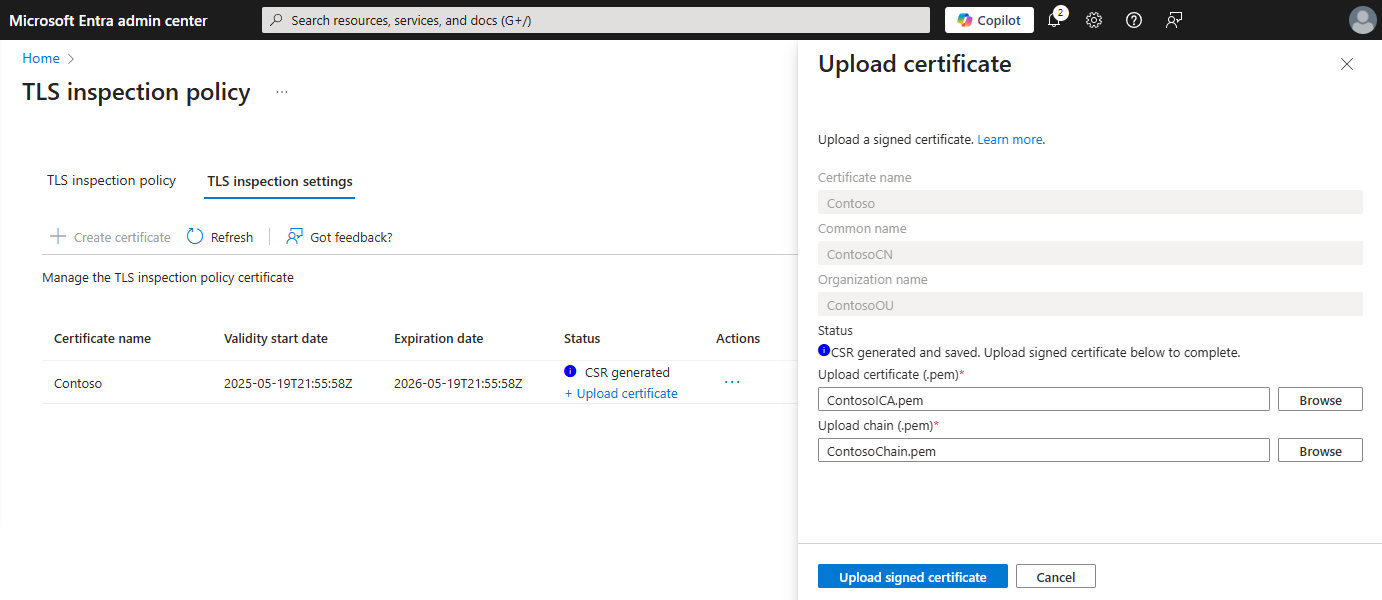
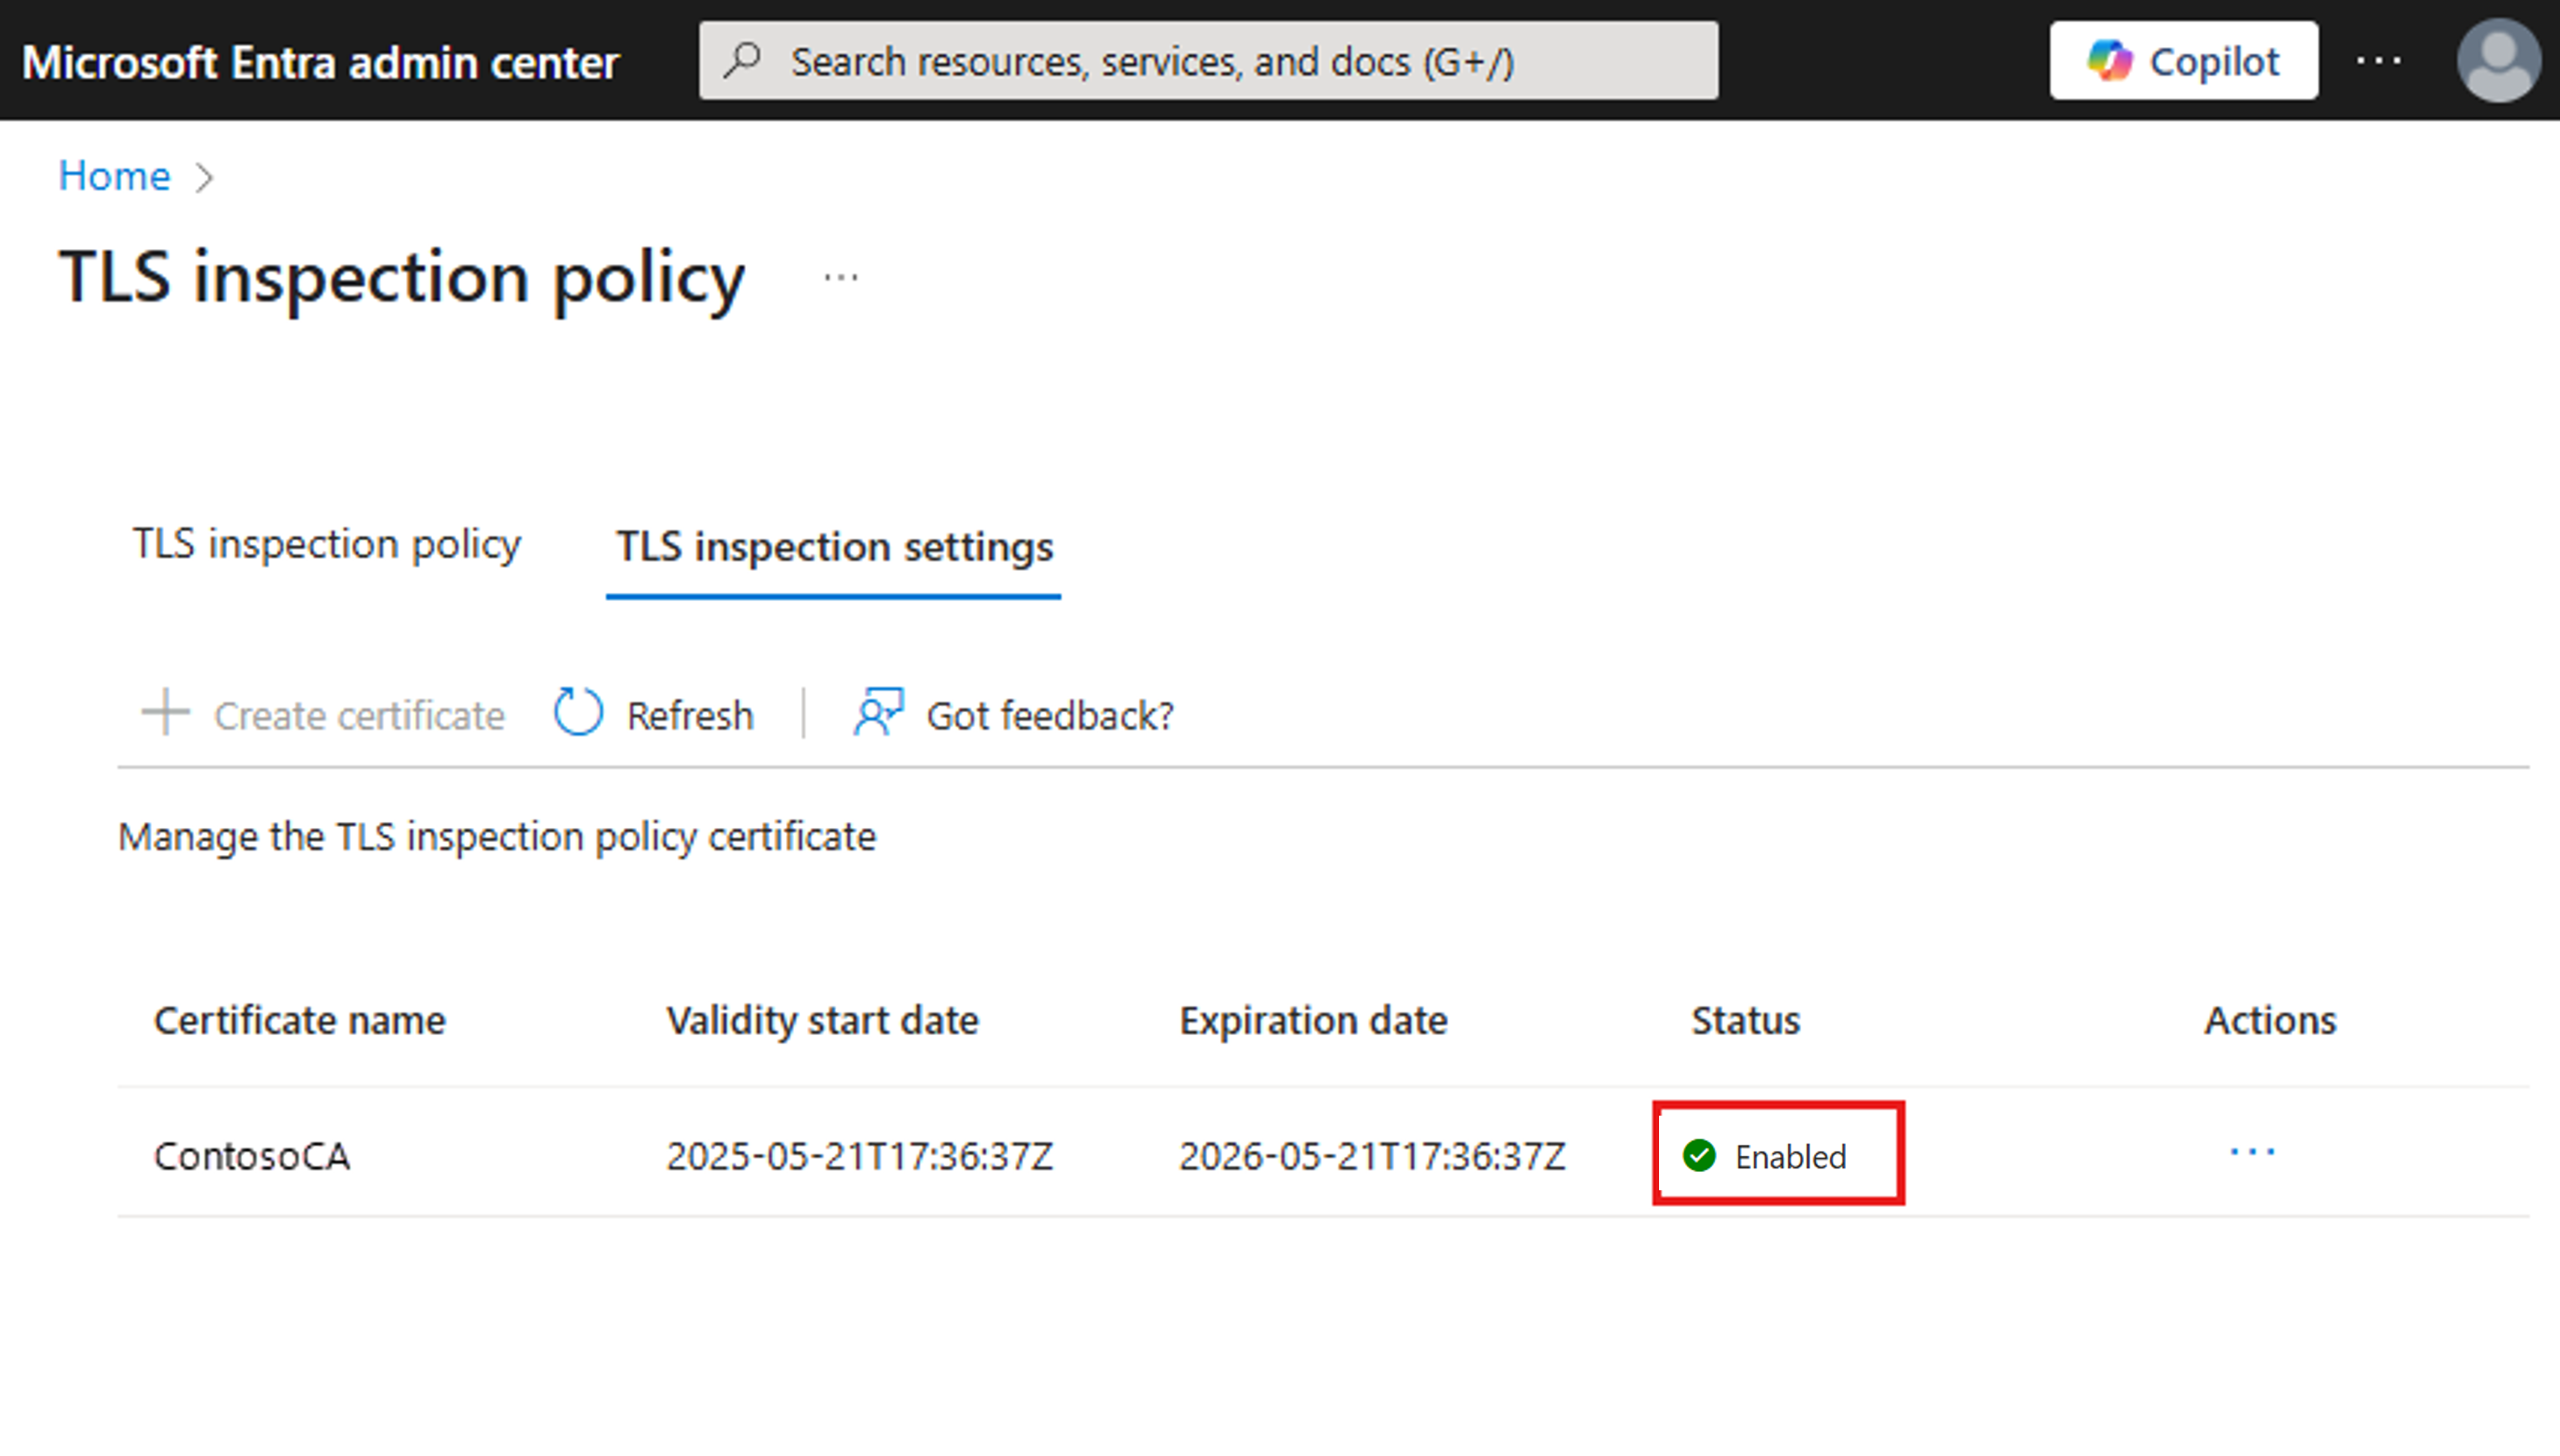
アップロードされた証明書の既定の状態は 無効 です。 状態を [有効] に設定します。 1 つの有効な証明書を持つことができます。
OpenSSL を使用して自己署名ルート証明機関でテストする
テスト目的でのみ、OpenSSL で作成した自己署名ルート証明機関 (CA) を使用して CSR に署名します。
まだない場合は、まず、次の構成で openssl.cnf ファイルを作成します。
[ rootCA_ext ]
subjectKeyIdentifier = hash
authorityKeyIdentifier = keyid:always,issuer
basicConstraints = critical, CA:true
keyUsage = critical, digitalSignature, cRLSign, keyCertSign

[ interCA_ext ]
subjectKeyIdentifier = hash
authorityKeyIdentifier = keyid:always,issuer
basicConstraints = critical, CA:true, pathlen:1
keyUsage = critical, digitalSignature, cRLSign, keyCertSign

[ signedCA_ext ]
subjectKeyIdentifier = hash
authorityKeyIdentifier = keyid:always,issuer
basicConstraints = critical, CA:true
keyUsage = critical, digitalSignature, cRLSign, keyCertSign
extendedKeyUsage = serverAuth

[ server_ext ]
subjectKeyIdentifier = hash
authorityKeyIdentifier = keyid:always,issuer
basicConstraints = critical, CA:false
keyUsage = critical, digitalSignature
extendedKeyUsage = serverAuth
次の openssl.cnf 構成ファイルを使用して、新しいルート証明機関と秘密キーを作成します。
openssl req -x509 -new -nodes -newkey rsa:4096 -keyout rootCAchain.key -sha256 -days 370 -out rootCAchain.pem -subj "/C=US/ST=US/O=Self Signed/CN=Self Signed Root CA" -config openssl.cnf -extensions rootCA_ext次のコマンドを使用して CSR に署名します。
openssl x509 -req -in <CSR file> -CA rootCAchain.pem -CAkey rootCAchain.key -CAcreateserial -out signedcertificate.pem -days 370 -sha256 -extfile openssl.cnf -extensions signedCA_ext「CSR を作成して署名された証明書をアップロードする」の手順に従って、
signedcertificate.pemとrootCAchain.pemをアップロードします。
Microsoft Entra Internet Accessで TLS 検査を構成する
次のビデオでは、OpenSSL で作成された自己署名証明書を使用して、Microsoft Entra Internet Accessで TLS 検査を構成する方法を示します。 また、TLS 検査ポリシーの構築、セキュリティ プロファイルの構成、Web コンテンツ フィルターの適用、条件付きアクセス ポリシーの適用、カスタム ブロック ページの作成、脅威インテリジェンス ポリシーの実装の方法についても説明します。
PowerShell の例
Active Directory Certificate Services (AD CS) または OpenSSL を使用して TLS 検査用に証明機関を構成する例については、次を参照してください。