Microsoft Entra Internet Accessのトランスポート層セキュリティ (TLS) 検査には、クライアント デバイスが信頼する証明機関 (CA) が必要です。 Microsoftマネージド証明書を使用すると、Microsoftは組織のテナント固有のルート CA を生成して運用します。 TLS 検査用に独自の公開キー 基盤 (PKI) または CA を提供する必要はありません。
Note
TLS 検査用Microsoftマネージド証明書は現在プレビュー段階です。 この情報は、リリース前に大幅に変更される可能性があるプレリリース製品に関連しています。 Microsoft は、ここに記載されている情報に関して、明示または黙示を問わず、一切の保証を行いません。 詳細については、Microsoft Entra プレビューの用語を参照してください。
この記事では、Microsoft管理された証明書を作成し、ルート CA 証明書をクライアント デバイスに展開し、TLS 検査用の証明書を有効にする方法について説明します。 秘密キーはMicrosoftのセキュリティで保護されたキー インフラストラクチャで保護され、公開されません。
組織で独自の PKI を使用する必要がある場合は、「独自の 証明書を使用して TLS 検査を構成する」を参照してください。
Prerequisites
この記事の手順を完了するには、以下が必要です。
- Microsoft Entra Internet Access の試用版ライセンス。
- グローバルセキュリティで保護されたアクセスの前提条件。
- グローバルセキュリティで保護されたアクセス管理者ロール。
Microsoftマネージド証明書を作成する
グローバルセキュリティで保護されたアクセス管理者としてMicrosoft Entra 管理センターにサインインします。
グローバル セキュア アクセス>>を参照します。
[TLS 検査設定] タブを選択します。
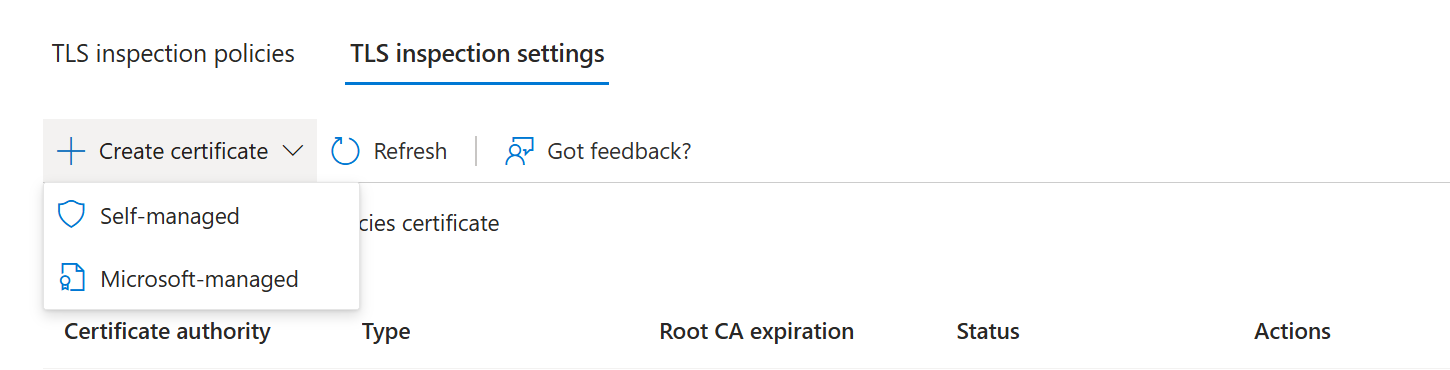
[証明書の作成] を選択し、[Microsoftマネージド] を選択します。
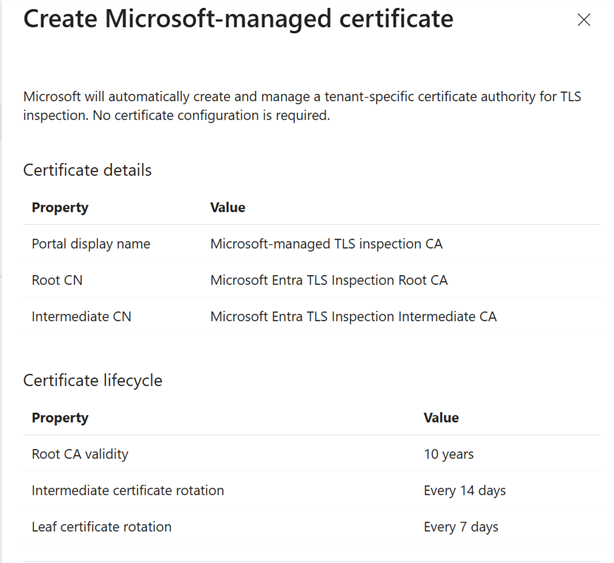
[Microsoftマネージド証明書の作成] ウィンドウで、証明書の詳細とライフサイクルを確認します。 Microsoftは、テナント固有の証明機関を自動的に構成します。 証明書情報は必要ありません。
Note
既定のルート CA の有効期間は 10 年です。 組織で必要な場合は、API を使用して有効期間を短く構成できます。
を選択してを作成します。
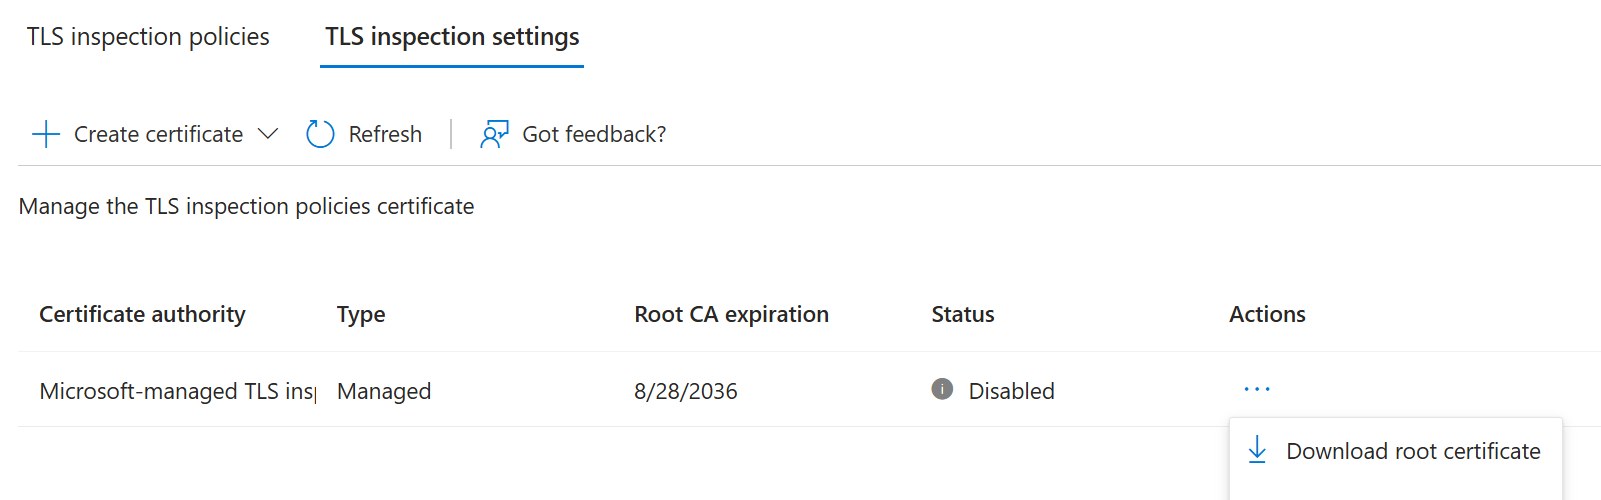
[種類] 列に [管理] と [状態] 列の [無効] の一覧に証明書が表示されていることを確認します。
ルート CA 証明書をダウンロードしてデプロイする
クライアント デバイスは、TLS 検査を有効にする前に、マネージド ルート CA を信頼する必要があります。 ルート CA 証明書を配布する前に TLS 検査ポリシーを適用すると、ユーザーは証明書エラーが発生する可能性があります。
[ TLS 検査の設定 ] タブで、マネージド証明書を見つけます。
アクション メニュー (...) を選択し、[ ルート証明書のダウンロード] を選択します。
.cerファイルを保存します。MDM ソリューションを使用して、ルート CA 証明書をクライアント デバイスに展開します。 Microsoft Intuneについては、「Microsoft Intuneの信頼されたルート証明書プロファイル」を参照してください。
テスト デバイスで、証明書が 信頼されたルート証明機関 ストアにインストールされていることを確認します。
ダウンロードしたファイルには、パブリック ルート CA 証明書が含まれています。 秘密キーは含まれません。
マネージド証明書を有効にする
ルート CA 証明書をクライアント デバイスに展開した後:
- [ TLS 検査の設定 ] タブで、マネージド証明書を見つけます。
- アクション メニュー (...) を選択し、[ 有効] を選択します。
- 証明書の状態が [アクティブ] に変わることを確認します。
TLS 検査ポリシーを作成して割り当てることができるようになりました。
証明書を管理する
[TLS 検査設定] タブの [アクション] メニュー (...) を使用して、Microsoftマネージド証明書を管理します。
- 無効: TLS 検査に証明書の使用を一時的に停止します。
- 有効: 無効な証明書を有効にします。
- 削除: 不要になった証明書を削除します。
Microsoftマネージド証明書をローテーションする
有効期限が切れる前に証明書をローテーションします。
- 新しいMicrosoftマネージド証明書を作成します。
- 新しいルート CA 証明書をダウンロードします。
- 新しいルート CA 証明書をクライアント デバイスに展開します。
- 新しい証明書を有効にします。
- 新しい証明書を使用して TLS 検査を検証します。
- 検証が成功したら、無効になっている古い証明書を削除します。
新しい証明書を検証して移行を完了するまで、クライアント デバイスから古いルート CA 証明書を削除しないでください。