エンタイトルメント管理レポートとMicrosoft Entra監査ログには、ID がアクセスできるリソースの詳細が表示されます。 管理者は、ID のアクセス パッケージとリソースの割り当てを表示したり、監査目的で要求ログを表示したり、ID 要求の状態を判断したりできます。 この記事では、エンタイトルメント管理レポートとMicrosoft Entra監査ログを使用する方法について説明します。
この記事では、エンタイトルメント管理で現在のオブジェクトに関するレポートを表示する方法について説明します。 ID やアプリケーション ロールの割り当てなど、Microsoft Entraオブジェクトの履歴を保持して報告するには、Microsoft Entra ID のデータを使用して Azure Data Explorer (ADX) で
エンタイトルメント管理でアクセスできるリソース ID を表示する方法については、次のビデオをご覧ください。
アクセス パッケージに割り当てられている ID を表示する
このレポートを使用すると、アクセス パッケージに割り当てられているすべての ID を一覧表示できます。
あなたは少なくともIdentity Governance AdministratorとしてMicrosoft Entra 管理センターにサインインします。
ID ガバナンス>権限管理>アクセスパッケージ を参照します。
[アクセス パッケージ] ページで、目的のアクセス パッケージを選択します。
左側のメニューで、[ 割り当て] を選択し、[ ダウンロード] を選択します。
ファイル名を確認し、[ ダウンロード] を選択します。
ユーザーのアクセス パッケージを表示する
このレポートを使用すると、ユーザーが要求できるすべてのアクセス パッケージと、現在そのユーザーに割り当てられているアクセス パッケージを一覧表示できます。
あなたは少なくともIdentity Governance AdministratorとしてMicrosoft Entra 管理センターにサインインします。
ID ガバナンス>特権管理>レポート を参照します。
ユーザーのアクセス パッケージを選択します。
[ ユーザーの選択 ] を選択して、[ユーザーの選択] ウィンドウを開きます。
一覧からユーザーを検索し、[選択] を 選択します。
[ 要求可能] タブには、ユーザーが要求できるアクセス パッケージの一覧が表示されます。 この一覧は、アクセス パッケージに定義 されている要求ポリシー によって決まります。

アクセス パッケージに 1 つ以上のリソースのロールやポリシーがある場合、そのリソースのロールまたはポリシーのエントリーを選択して選択内容の詳細を確認してください。
[ 割り当て済み ] タブを選択すると、ユーザーに現在割り当てられているアクセス パッケージの一覧が表示されます。 アクセス パッケージがユーザーに割り当てられていると、そのユーザーがそのアクセス パッケージ内のすべてのリソースのロールにアクセスできることを意味します。
ユーザーのリソースの割り当てを表示する
このレポートでは、エンタイトルメント管理でユーザーに現在割り当てられているリソースを一覧表示できます。 このレポートは、エンタイトルメント管理で管理されているリソースを対象としています。 ユーザーは、エンタイトルメント管理の外部にあるディレクトリ内の他のリソースにアクセスできる可能性があります。
あなたは少なくともIdentity Governance AdministratorとしてMicrosoft Entra 管理センターにサインインします。
ID ガバナンス>特権管理>レポート を参照します。
ユーザーのリソース割り当てを選択します。
[ ユーザーの選択 ] を選択して、[ユーザーの選択] ウィンドウを開きます。
一覧からユーザーを検索し、[選択] を 選択します。
ユーザーに現在割り当てられているリソースの一覧が表示されます。 また、この一覧には、アクセスの開始日と終了日と共に、リソースのロールの取得元のアクセス パッケージとポリシーも表示されます。
ユーザーが 2 つ以上のパッケージ内の同じリソースへのアクセスを得ている場合は、矢印を選択して各パッケージやポリシーを確認できます。

ユーザーの要求のステータスを確認します。
ユーザーがアクセス パッケージへのアクセスを要求および受信した方法の詳細を取得するには、Microsoft Entra監査ログを使用できます。 具体的には、EntitlementManagement と UserManagement のカテゴリ内のログ記録を使用すると、各要求の処理手順における、より詳細な情報を取得できます。
あなたは少なくともIdentity Governance AdministratorとしてMicrosoft Entra 管理センターにサインインします。
ID ガバナンス>エンタイトルメント管理>監査ログを参照します。
上部で、探している監査レコードに応じて、 カテゴリ を
EntitlementManagementまたはUserManagementに変更します。[ 適用] を選択します。
ログをダウンロードするには、[ ダウンロード] を選択します。
Microsoft Entra IDが新しい要求を受信すると、監査レコードが書き込まれます。監査レコードでは、Category は EntitlementManagement であり、Activity は通常、User requests access package assignmentです。 Microsoft Entra 管理センターで直接割り当てが作成された場合、監査レコードの Activity フィールドは Administrator directly assigns user to access package であり、割り当てを実行しているユーザーは ActorUserPrincipalName によって識別されます。
Microsoft Entra IDは、要求の進行中に、次のような追加の監査レコードを書き込みます。
| カテゴリ | アクティビティ | 要求の状態 |
|---|---|---|
EntitlementManagement |
Auto approve access package assignment request |
要求に承認は必要ありません |
UserManagement |
Create request approval |
要求には承認が必要 |
UserManagement |
Add approver to request approval |
要求には承認が必要 |
EntitlementManagement |
Approve access package assignment request |
要求が承認されました |
EntitlementManagement |
Ready to fulfill access package assignment request |
要求が承認されました、または承認は必要ありません |
ユーザーにアクセス権が割り当てられると、Microsoft Entra IDは EntitlementManagement カテゴリの監査レコードを ActivityFulfill access package assignment で書き込みます。 アクセス権を受け取ったユーザーは、 ActorUserPrincipalName フィールドによって識別されます。
アクセスが割り当てられなかった場合、Microsoft Entra IDは、EntitlementManagement カテゴリの監査レコードを ActivityDeny access package assignment request、承認者によって要求が拒否された場合は Access package assignment request timed out (no approver action taken) (承認者が承認できる前にタイムアウトした場合) を書き込みます。
ユーザーのアクセス パッケージの割り当てが期限切れになったり、ユーザーによって取り消されたり、管理者によって削除されたりすると、Microsoft Entra IDEntitlementManagement の Activity を持つ Remove access package assignment カテゴリの監査レコードを書き込みます。
接続されている組織の一覧をダウンロードする
あなたは少なくともIdentity Governance AdministratorとしてMicrosoft Entra 管理センターにサインインします。
次の項目を参照します: ID ガバナンス>権限管理>接続された組織。
[接続されている組織] ページで、[ ダウンロード] を選択します。
職務分離に反するアクセスを持つ、または持つことになるユーザーを特定する
アクセス パッケージの職務設定を分離することで、セキュリティ グループのメンバーであるユーザー、または既に 1 つのアクセス パッケージに割り当てられているユーザーが、互換性のないパッケージとしてマークすることで、別のアクセス パッケージを要求できないことを構成できます。 その後、互換性のないとして構成されているアクセス パッケージを表示
アクセス パッケージのイベントを表示する
Azure Monitor に監査ログ イベントを送信するように構成している場合は、組み込みのブックとカスタム ブックを使用して、Azure Monitorに保持されている監査ログを表示できます。
アクセス パッケージのイベントを表示するには、基になるAzure Monitor ワークスペース (詳細については、Azure Monitorのログ データとワークスペースへのアクセスの管理に関するページを参照) および次のいずれかのロールにアクセスできる必要があります。
- グローバル管理者
- セキュリティ管理者
- セキュリティ閲覧者
- レポート閲覧者
- アプリケーション管理者
Microsoft Entra 管理センター に少なくとも Reports Reader としてサインインします。 Azure Monitor ワークスペースを含むリソース グループにアクセスできることを確認します。
[Entra ID]>[監視とヘルス]>[ブック] の順に移動します。
複数のサブスクリプションがある場合は、ワークスペースが含まれているサブスクリプションを選択します。
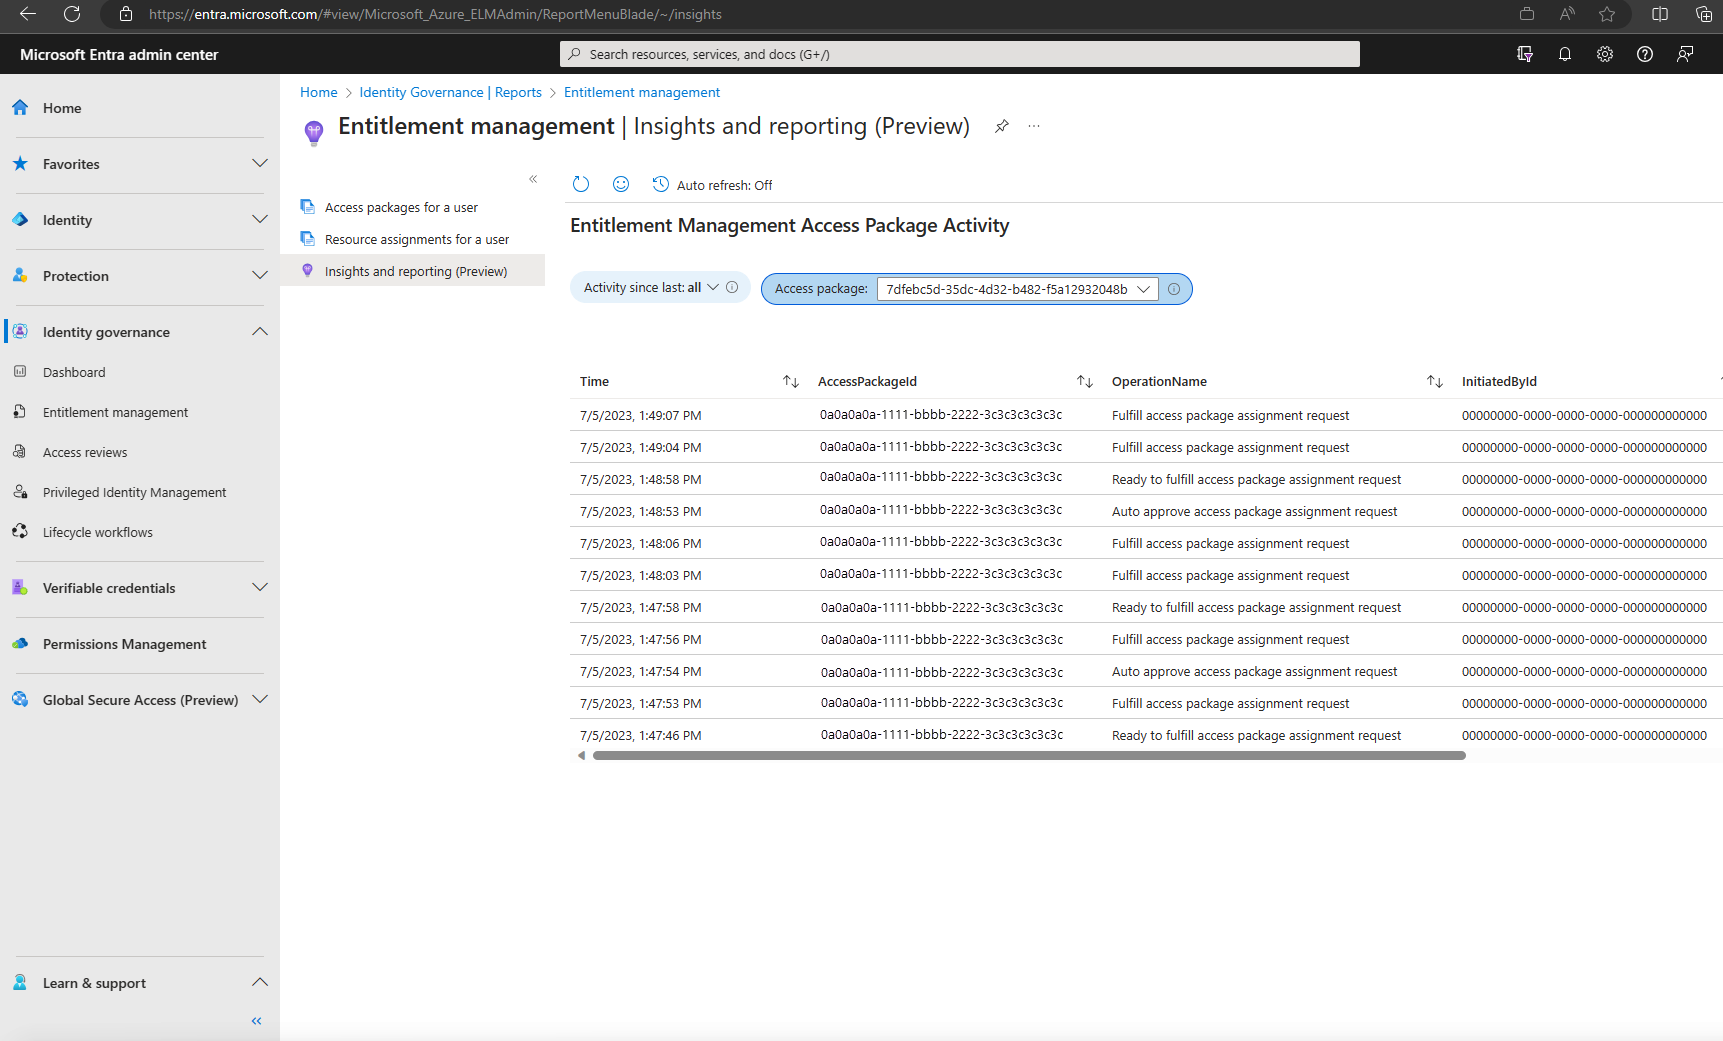
サブスクリプションを選択した後、またはサブスクリプションが 1 つしかない場合は、 Access Package Activity という名前のブックを選択します。
そのブックで、時間範囲 (不明な場合 は [すべて ] に変更) を選択し、その期間中にアクティビティを持っていたすべてのアクセス パッケージのドロップダウン リストからアクセス パッケージ ID を選択します。 選択した時間範囲内に発生したアクセスパッケージに関連のあるイベントが表示されます。

各行には、時刻、アクセス パッケージ ID、操作の名前、オブジェクト ID、UPN、操作を開始したユーザーの表示名が含まれます。 この他の詳細は JSON に含まれています。
エンタイトルメント管理によって行われなかったアプリケーション ロールの割り当ての履歴を表示する
Azure Monitor に監査ログ イベントを送信するように構成している場合は、組み込みのブックとカスタム ブックを使用して、Azure Monitorに保持されている監査ログを表示できます。
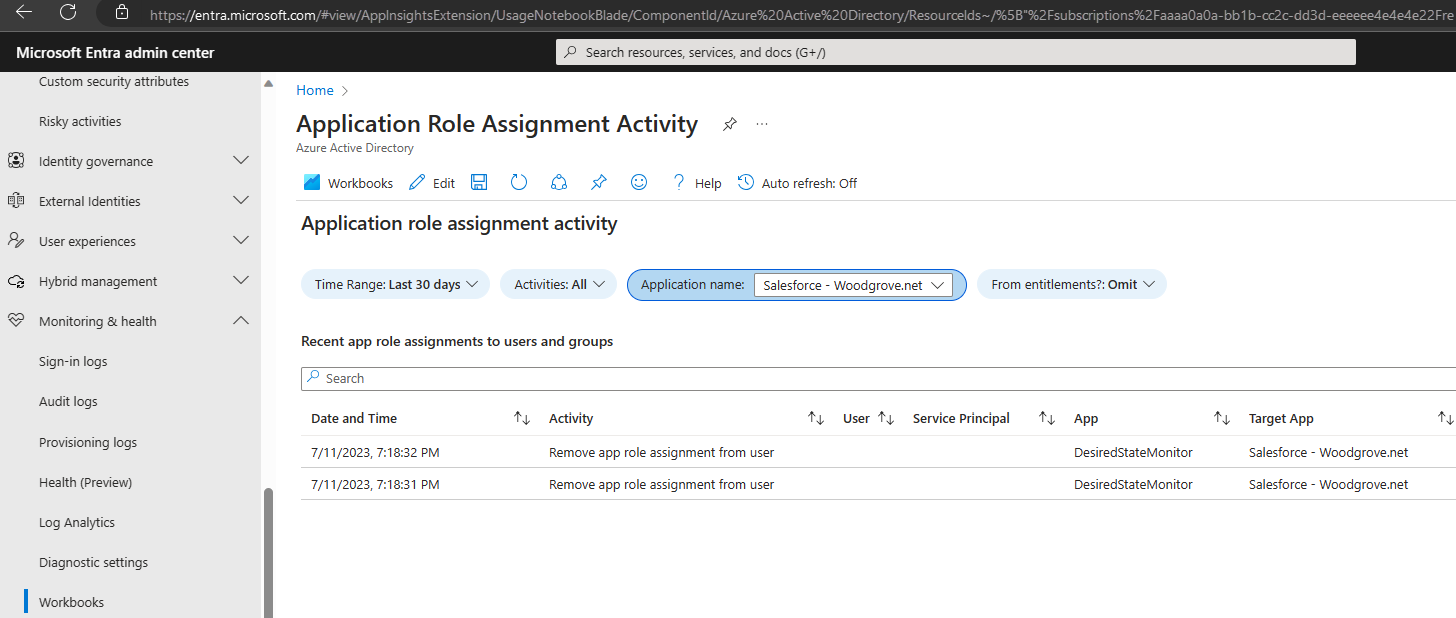
アプリケーションのロール割り当てアクティビティ に関する
Microsoft Entra 管理センター に少なくとも Reports Reader としてサインインします。 Azure Monitor ワークスペースを含むリソース グループにアクセスできることを確認します。
[Entra ID]>[監視とヘルス]>[ブック] の順に移動します。
複数のサブスクリプションがある場合は、ワークスペースが含まれているサブスクリプションを選択します。
サブスクリプションを選択した後、またはサブスクリプションが 1 つしかない場合は、 Access Package Activity という名前のブックを選択します。

エンタイトルメント アクティビティを省略することを選択した場合は、エンタイトルメント管理によって行われなかったアプリケーション ロールに対する変更のみが表示されます。 たとえば、グローバル管理者がアプリケーション ロールにユーザーを直接割り当てた場合、行が表示されます。
アクセス パッケージのドリフトを表示する
アクセス パッケージの誤差レポートには、管理グループとエンタープライズ アプリケーションへのアクセスがエンタイトルメント管理ポリシーと一致しなくなった場所が表示されます。 このレポートを使用すると、アクセス パッケージの割り当てなしで直接リソースにアクセスできるユーザー/エージェント ID、および想定されるグループ メンバーシップまたはアプリケーション割り当てがないまま、アクティブなアクセス パッケージの割り当てを持つユーザー/エージェント ID を検索できます。
アクセス パッケージのドリフト レポートはプレビュー段階にあります。
アクセス パッケージの誤差レポートを表示する前に、テナントにMicrosoft Entra ID ガバナンスまたはMicrosoft Entra スイートアドオン ライセンスがあることを確認します。
Microsoft Entra 管理センターでアクセス パッケージの誤差レポートを表示するには、次のいずれかのロールを使用します。
- グローバル管理者。
- ID ガバナンス管理者。
- ディレクトリ リーダー。
- レポート閲覧者。
- カタログ所有者。
- カタログ リーダー。
アクセス パッケージの誤差レポートをダウンロードするには、次のいずれかのロールを使用します。
- グローバル管理者。
- ID ガバナンス管理者。
- ディレクトリ リーダー。
- レポート閲覧者。
アクセス パッケージのドリフト レポートには、次の項目が含まれます。
- 対応するアクセス パッケージの割り当てがないメンバーを含む Microsoft Entra グループ
- 対応するアクセス パッケージの割り当てを持たないアプリケーション ロールの割り当てを持つエンタープライズ アプリケーション。
- 想定されるグループ メンバーシップまたはアプリケーションの割り当てが見つからないアクティブなアクセス パッケージの割り当て。
Microsoft Graphでアクセス パッケージのドリフトを確認するには、List accessDriftSummary APIを使用します。
Microsoft Entra 管理センターのアクセス パッケージのドリフトを確認するには:
Microsoft Entra 管理センターにサインインします。
ID ガバナンス>Access Guardian>Reports>Access Drift に移動します。
[Access Drift]\(アクセスドリフト\) ページには、タイムスタンプ の時点のアクセス ドリフト データ が表示され、ドリフトが検出されたリソースのみが一覧表示されます。 同じリソースが複数のカタログに含まれている場合、リソースはカタログごとに 1 回表示されます。
検出されたドリフトの概要とリソース テーブルを確認します。
概要には、ドリフトが検出されたリソースの数が表示されます。 リソース テーブルは、[ グループ] タブと [ アプリケーション] タブに分かれています。 リソースまたはカタログ名で検索し、カタログでフィルター処理し、[ リソース]、[ 合計ドリフト]、[ 未承認のアクセス]、[ アクセスがありません]、および [カタログ ] 列を確認できます。
基になるリソースを表示するには、[ グループの表示 ] または [アプリケーションの表示] を選択します。
特定のリソースを検索するか、テーブルからリソース名を選択してドリフトの詳細を開きます。
ドリフトの詳細ページで、選択したリソースに対してドリフトがあるユーザーを確認します。
ドリフトの詳細はカテゴリ別にグループ化されます。
- 不正アクセス: ガバナンス ポリシーの外部で付与されたアクセス。
- 不足している割り当て: アクセス パッケージを通じてアクセスが付与されていますが、リソースには存在しません。
- 合計ドリフト: 選択したリソースのすべてのアクセスの不一致。
詳細テーブルには、ユーザー、アクセス パッケージ、予想されるアクセス パッケージ ロール、現在のMicrosoft Entra ロール、およびドリフト カテゴリが表示されます。 表示名またはロールで検索できます。
ドリフトを是正してください。
承認されていないアクセスを修復するには、 アクセス パッケージにユーザーを割り当てます。 アクセス パッケージ ピッカーは、選択したリソースのカタログにスコープが設定され、アクセス パッケージにリソースが含まれているかどうかを示します。 不足しているアクセスを修復するには、選択したユーザー のアクセス パッケージの割り当てを再処理 します。
修復アクションを送信すると、変更がリソースに直接適用され、数分かかる場合があります。 ドリフト レポートはスケジュールに従って更新されるため、修復された行は次のレポートが更新されるまで変更されません。
アクセス ドリフトの詳細をエクスポートするには、[ ダウンロード] を選択します。
ダウンロードできるレポートには、テナント内のすべてのカタログにわたるドリフトが含まれます。 Microsoft Entra 管理センター内のダウンロードのスコープを 1 つのカタログにすることはできません。
現在、レポートは 1 日に 1 回程度更新されるため、データは最大 24 時間経過している可能性があります。 アクセス パッケージの誤差レポートはプレビュー段階であるため、この更新スケジュールは一般公開前に変更される可能性があります。 ページのタイムスタンプの時点のアクセス ドリフト データを参照して、結果の現在の状態を確認します。
アクセス パッケージの誤差レポートには、次の制限があります。
- エンタイトルメント管理とサード パーティ製アプリケーション、Azureロール、またはSharePoint サイトの間の誤差は含まれません。
アプリケーションで孤立したアカウントまたはローカル アカウントを表示する
接続されているアプリケーション (Salesforce、SAP Cloud Identity Services など) の管理者は、アプリケーションにアカウントを手動で作成し、ガバナンス コントロールを回避できます。 アカウント検出機能を使用すると、アプリケーション内のすべてのユーザーのレポートを生成し、一致するMicrosoft Entra アカウントを持つユーザーと、アプリケーションに対してローカルなユーザーを 1 回のクリックで識別できます。 このレポートでは、アカウントがローカル アカウント、未割り当てユーザー、または割り当てられたユーザーとして分類されます。これにより、アンマネージド アクセスとアクセスの誤差を特定するのに役立ちます。 これにより、Microsoft Entraへのオンボードを簡略化しながら、承認されていないアクセスを定期的に監視することもできます。 詳細な手順については、「 アカウント検出を使用してターゲット アプリケーションの ID を検出する」を参照してください。
次のステップ
- 調整の概要
- レポートとログのアーカイブ
- エンタイトルメント管理のトラブルシューティング
- エンタイトルメント管理用のカスタム アラートを作成する
Microsoft Entra ID