この記事では、アプリの所有者と管理者が組織内のアプリケーションとサービス プリンシパルを構成する方法を制御するために、Microsoft Entra IDでアプリ管理ポリシーを構成する方法について説明します。 このガイダンスは、管理者が安全でない構成に起因するセキュリティ リスクを軽減するのに役立ちます。
構成に使用できる一連の制限事項には、次のものが含まれます。
| 制限名 | Description | セキュリティ値 | 可用性 |
|---|---|---|---|
| 非対称鍵の有効期間 | 非対称キー (証明書) の最大有効期間範囲を適用します。 | 有効期間の長い資格情報からセキュリティ リスクを軽減します |
app 管理ポリシー API および Microsoft Entra 管理センター を使用して構成できます。 Microsoft Entra 管理センターで Restrict max certificate lifetime と呼ばれます。 |
| audiences | signInAudience 値に基づいてアプリの作成または昇格を制限します。 | 承認されていないマルチテナント アプリケーションまたはコンシューマー向けアプリケーションを防止します。 |
app 管理ポリシー API および Microsoft Entra 管理センター を使用して構成できます。 Microsoft Entra 管理センターで Block multitenant applications および Block consumer account applications と呼ばれます。 |
| カスタムパスワード追加 | アプリケーションまたはサービス プリンシパルのカスタム パスワード シークレットを制限します。 | システムによって生成されたパスワードよりも簡単に侵害される、ユーザーが指定した新しいアプリ パスワードを防止します。 |
app 管理ポリシー API および Microsoft Entra 管理センター を使用して構成できます。 Microsoft Entra 管理センターで Block custom passwords と呼ばれます。 |
| nonDefaultUriAddition |
api://{appId}またはapi://{tenantId}/{appId}の既定の形式の 1 つである場合を除き、アプリの新しい識別子 URI をブロックします。 |
不適切な対象ユーザー検証によるセキュリティ リスクの軽減 |
app 管理ポリシー API および Microsoft Entra 管理センター を使用して構成できます。 Microsoft Entra 管理センターで Block custom identifier URIs と呼ばれます。 |
| uriAdditionWithoutUniqueTenantIdentifier | セキュリティ で保護された形式の 1 つである場合を除き、アプリの新しい識別子 URI をブロックします。 | 対象ユーザーの重複によるセキュリティ リスクを軽減 |
app 管理ポリシー API および Microsoft Entra 管理センター を使用して構成できます。 Microsoft Entra 管理センターで Block identifier URIs without unique tenant identifier と呼ばれます。 |
| パスワードの追加 | アプリケーションへの新しいパスワード (シークレットとも呼ばれます) の追加を完全にブロックします。 | 資格情報の最も簡単に侵害された形式である新しいパスワードを防止します。 |
app 管理ポリシー API および Microsoft Entra 管理センター を使用して構成できます。 Microsoft Entra 管理センターで、symmetricKeyAddition 設定の下の Block password addition 制限と組み合わせて使用します。 |
| パスワード有効期間 | パスワード シークレットの最大有効期間範囲を適用します。 | 有効期間の長い資格情報からセキュリティ リスクを軽減します |
app 管理ポリシー API および Microsoft Entra 管理センター を使用して構成できます。 Microsoft Entra 管理センターで、symmetricKeyLifetime 設定の下の Restrict max password lifetime 制限と組み合わせて使用します。 |
| 対称鍵追加 | アプリケーションで対称キーを制限する。 | 新しい対称キー(すなわち、効果的に最も簡単に侵害され得る形式のパスワードと同様の資格情報)の作成を防止します。 |
app 管理ポリシー API および Microsoft Entra 管理センター を使用して構成できます。 Microsoft Entra 管理センターで、passwordAddition 設定の下の Block password addition 制限と組み合わせて使用します。 |
| シンメトリックキー有効期間 | 対称キーの最大有効期間範囲を適用します。 | 有効期間の長い資格情報からセキュリティ リスクを軽減します |
app 管理ポリシー API および Microsoft Entra 管理センター を使用して構成できます。 Microsoft Entra 管理センターで、passwordLifetime 設定の下の Restrict max password lifetime 制限と組み合わせて使用します。 |
| 信頼された認証局 | 発行者が信頼された証明機関の一覧に表示されていない場合は、新しい証明書資格情報をブロックします。 | テナント内のアプリで信頼された CA のみが使用されるようにする | アプリ管理ポリシー API を使用して構成できます。 |
アプリ管理ポリシー API のしくみの詳細については、 API のドキュメントを参照してください。
[前提条件]
アプリ管理ポリシーを構成するには、次のものが必要です。
- ユーザー アカウント。 まだアカウントがない場合は、無料でアカウントを作成することができます。
- セキュリティ管理者ロール、およびクラウド アプリ管理者またはアプリケーション管理者ロール。 または、 全体管理者 ロールのみ。
制限を構成する
Microsoft Entra 管理センターまたは Microsoft Graph APIを使用して、Microsoft Entra IDでアプリ管理ポリシーを構成できます。
すべてのアプリケーションの制限を有効にする
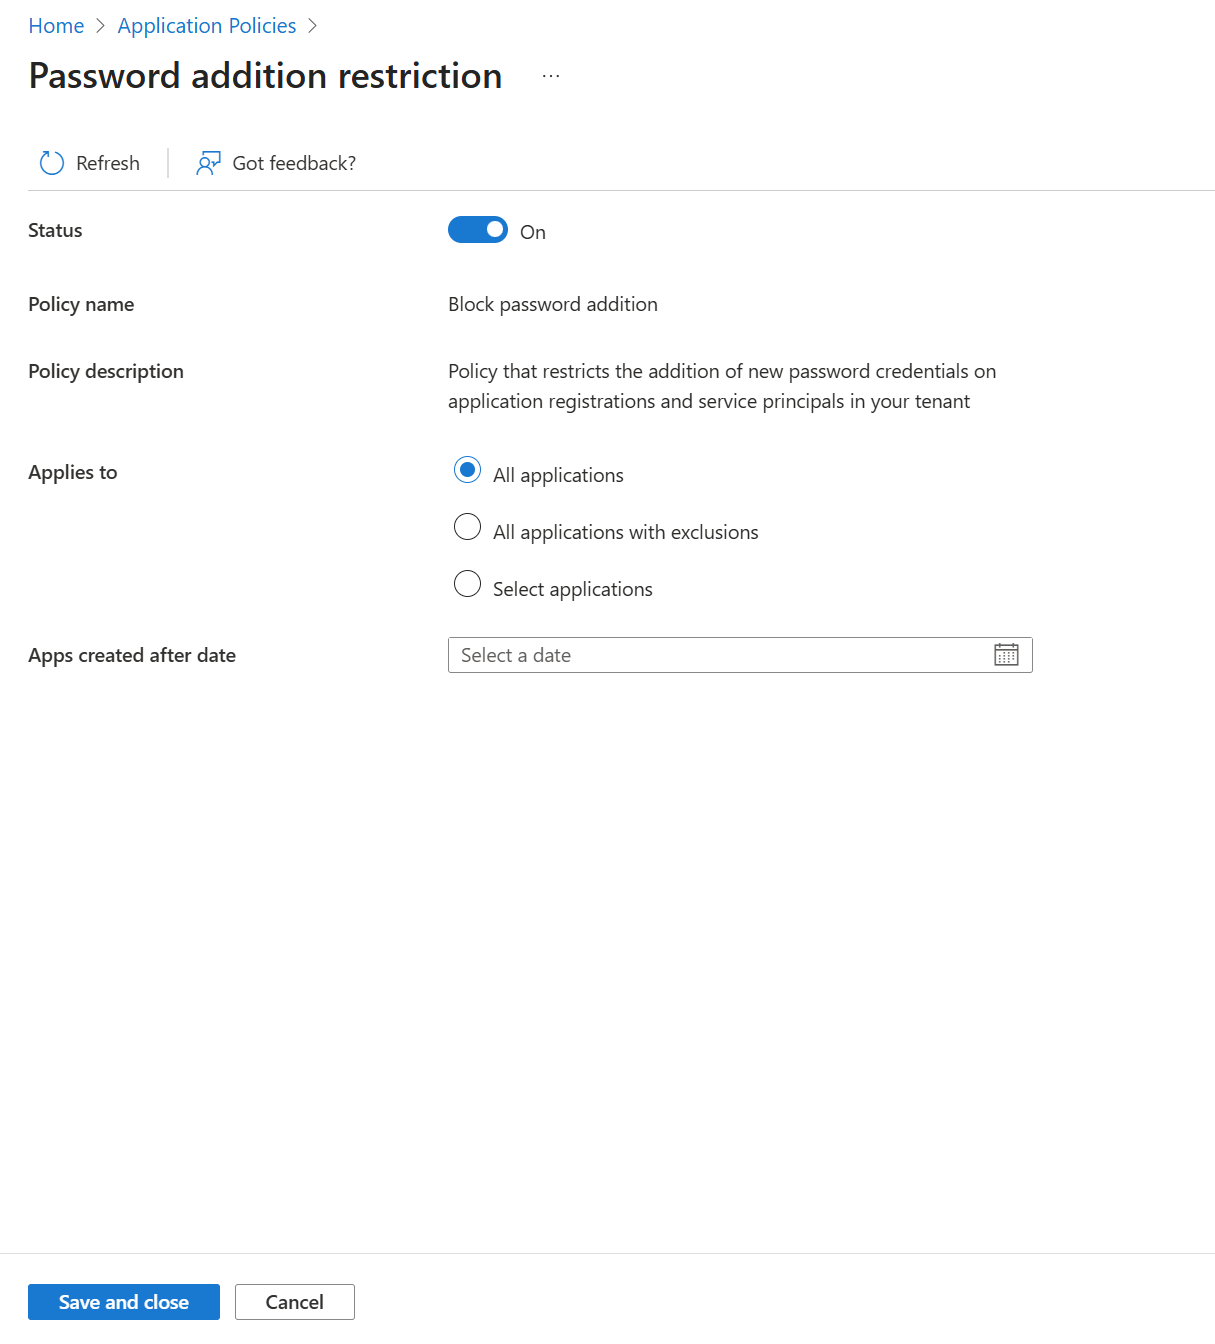
この例では、組織内のすべてのアプリケーションとサービス プリンシパルに対する新しいパスワードの追加をブロックします。 同様のプロセスを使用して、他の制限を有効にすることができます。
Microsoft Entra 管理センターを使用して新しいパスワードをブロックするには:
Microsoft Entra 管理センターにサインインします。
Entra ID>Enterprise apps>Application policies に移動します。
[ パスワードの追加をブロックする] を選択します。
状態を [オン] に設定します。 [適用対象] フィールドが [すべてのアプリケーション] に設定されていることを確認します。
保存を選んで設定を保存します。
アプリケーションに例外を付与する
テナント全体のルールに例外が必要な場合があります。 この例では、カスタム識別子 URI をブロックする制限に対してアプリに例外を付与するため、カスタム URI を追加できます。 他の制限については、同様のプロセスに従うことができます。
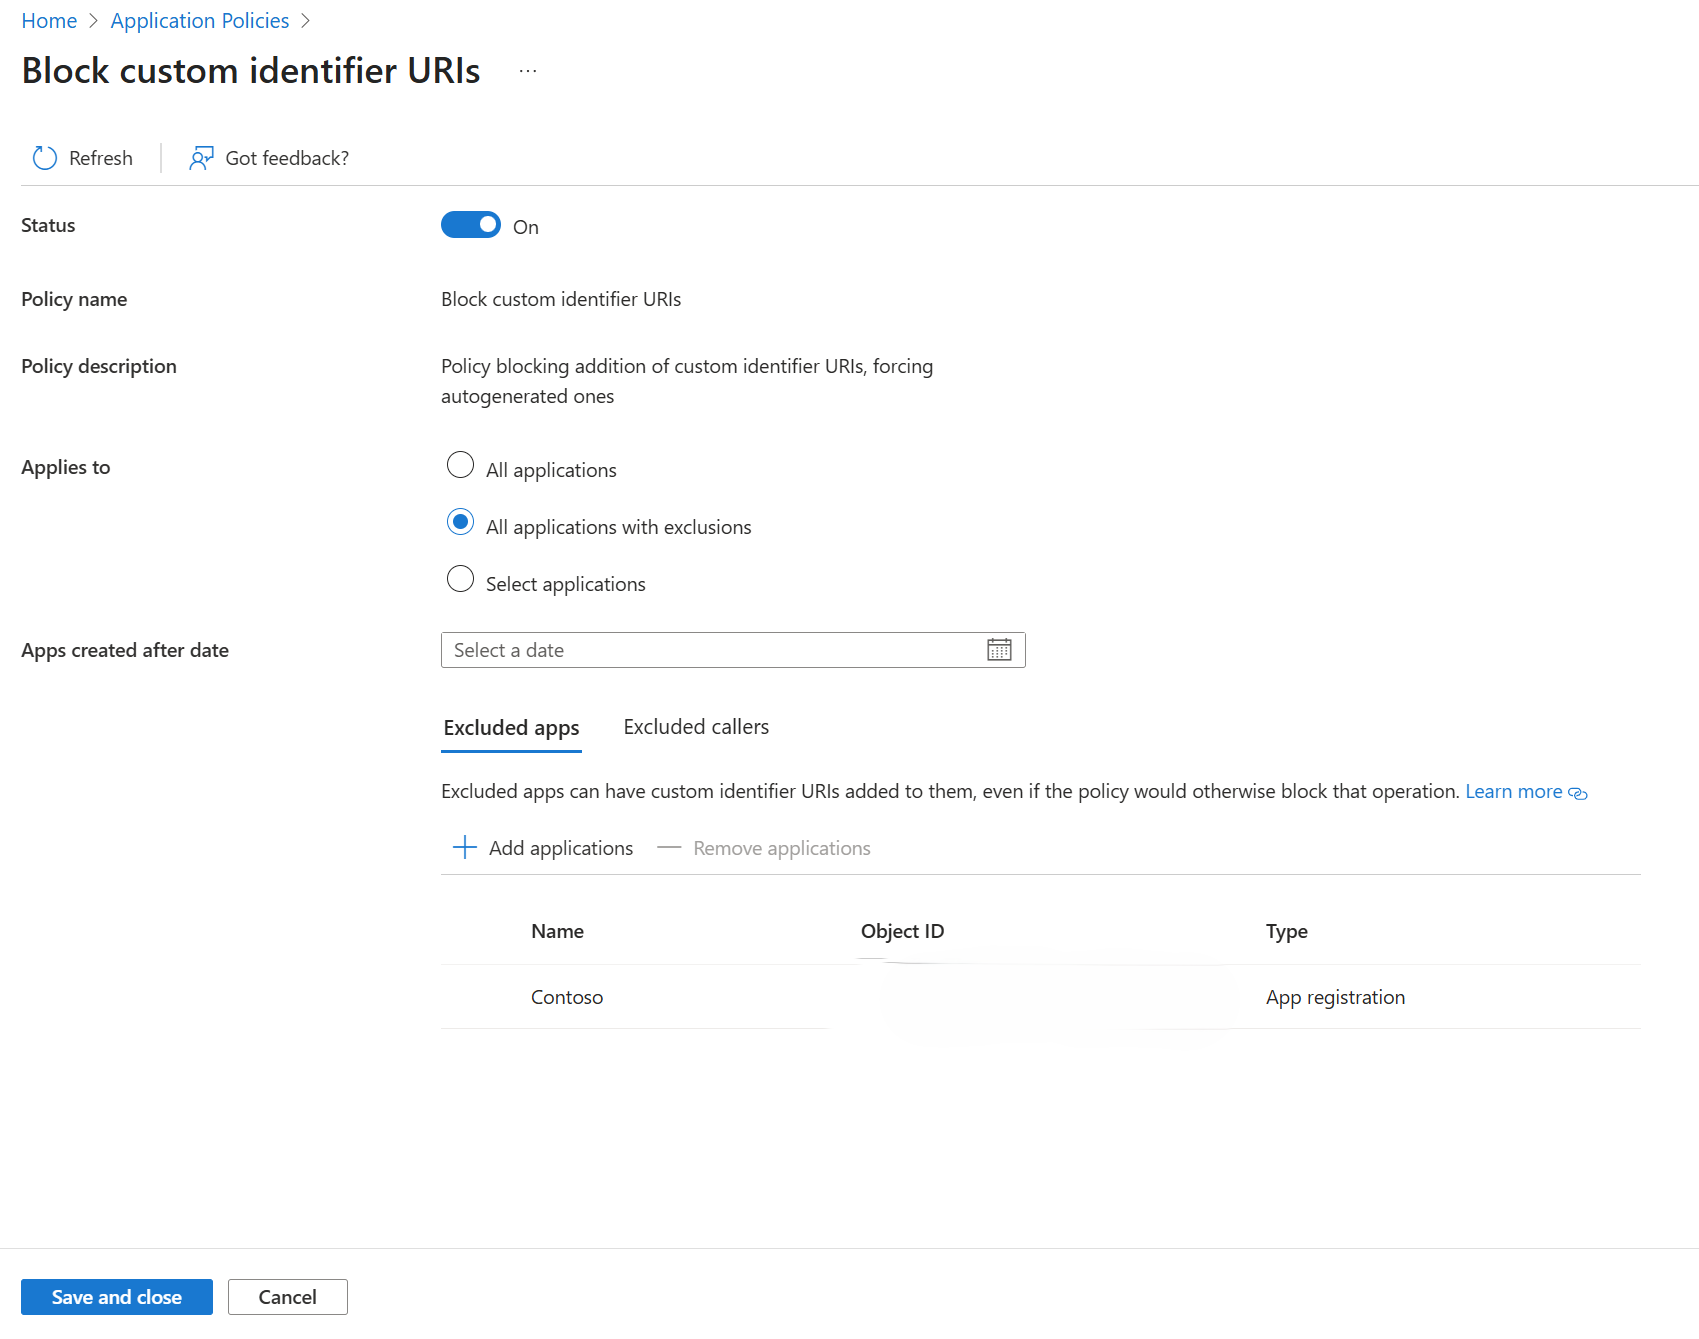
Microsoft Entra 管理センターを使用してカスタム識別子 URI をブロックする制限に対してアプリに例外を付与するには:
Microsoft Entra 管理センターにサインインします。
Entra ID>Enterprise apps>Application policies に移動します。
[ カスタム識別子 URI をブロックする] を選択します。
状態が [オン] になっていることを確認します。 [適用対象] フィールドを除外対象 のすべてのアプリケーションに設定します。
[ 除外されたアプリ] で、[ アプリケーションの追加] を選択します。
制限から除外するアプリケーションを選択します。
保存を選んで設定を保存します。
ユーザーまたはサービスに例外を付与する
場合によっては、アプリケーションを作成または変更するユーザーまたはサービスに例外を付与する必要があります。 たとえば、組織内の自動化されたプロセスが定期的にアプリケーションを作成し、それらにパスワードを設定しているとします。 組織内の新しいパスワードをブロックしたいが、更新中にこの自動化されたプロセスを中断したくない。 この場合、アプリケーションの例外は機能しません。これは、作成または更新されるアプリがまだ存在しないためです。 代わりに、プロセス自体に例外を適用できます。
この種の例外 ("アクター" または "呼び出し元" 例外のラベルが付けられることもあります) は、 カスタム セキュリティ属性を使用して構成されます。 このため、前提条件のロールに加えて、このシナリオには 2 つの追加ロールが必要 です。
注
呼び出し元ベースの除外をユーザーに割り当てた場合でも、そのユーザーは、attribute 割り当て閲覧者ロールを持っていない限り、Entra 管理センターまたはAzure ポータルを使用して、ポリシーに違反する方法でアプリケーションを変更できない可能性があります。 これは、Microsoft Graphや PowerShell などの他のアプリ管理インターフェイスでは必要ありません。
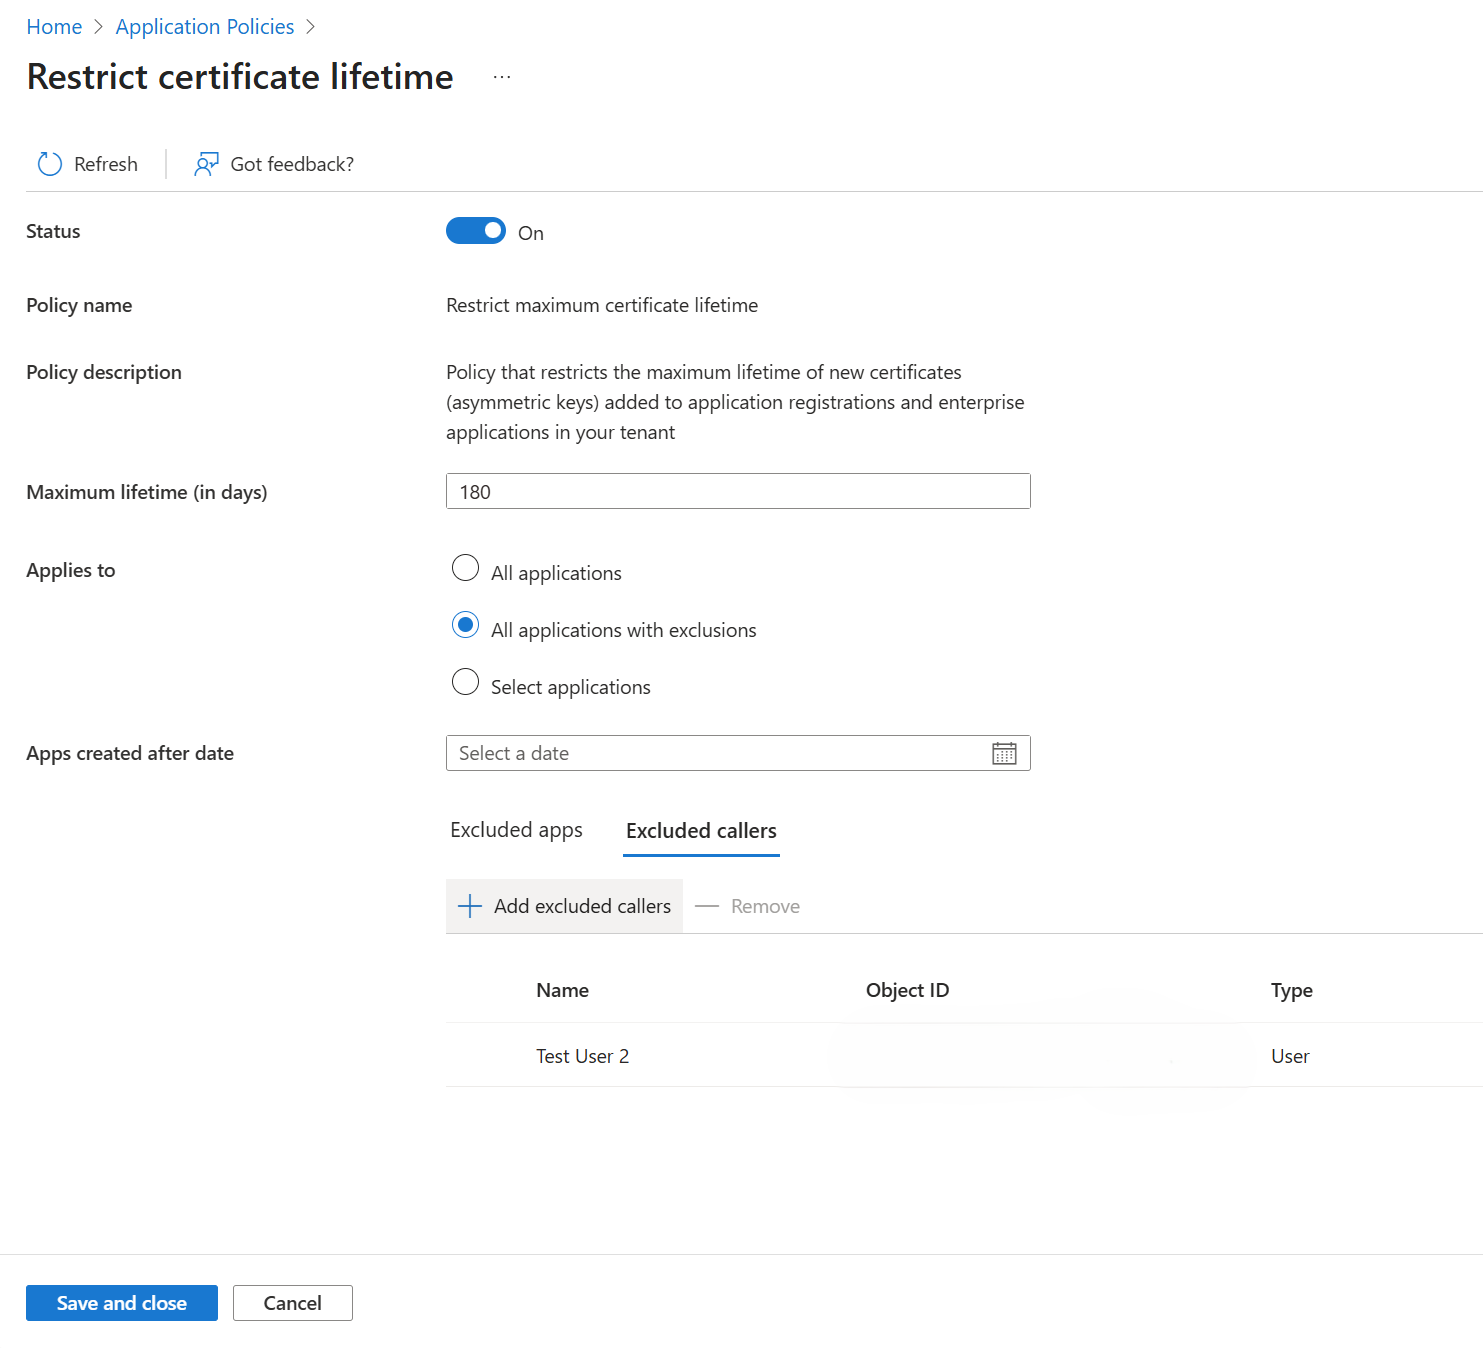
この例では、他のアプリケーションとサービス プリンシパルに追加する新しい証明書に対して最長有効期間を適用する制限に例外をサービスに付与します。 サービスは、そのサービス プリンシパルによって表されます。 エンタープライズ アプリケーションでサービスを検索して、そのサービスのサービス プリンシパルを見つけます。
Microsoft Entra 管理センターにサインインします。
Entra ID>Enterprise apps>Application policies に移動します。
[ 証明書の最大有効期間を制限する] を選択します。
状態が [オン] になっていることを確認します。 [適用対象] フィールドを除外対象 のすべてのアプリケーションに設定します。
[ 除外された呼び出し元] で、[ 除外された呼び出し元の追加] を選択します。
制限から除外するアプリの作成/更新を呼び出すユーザーまたはサービス プリンシパルを選択します。
保存を選んで設定を保存します。
特定のアプリケーションに制限を適用する
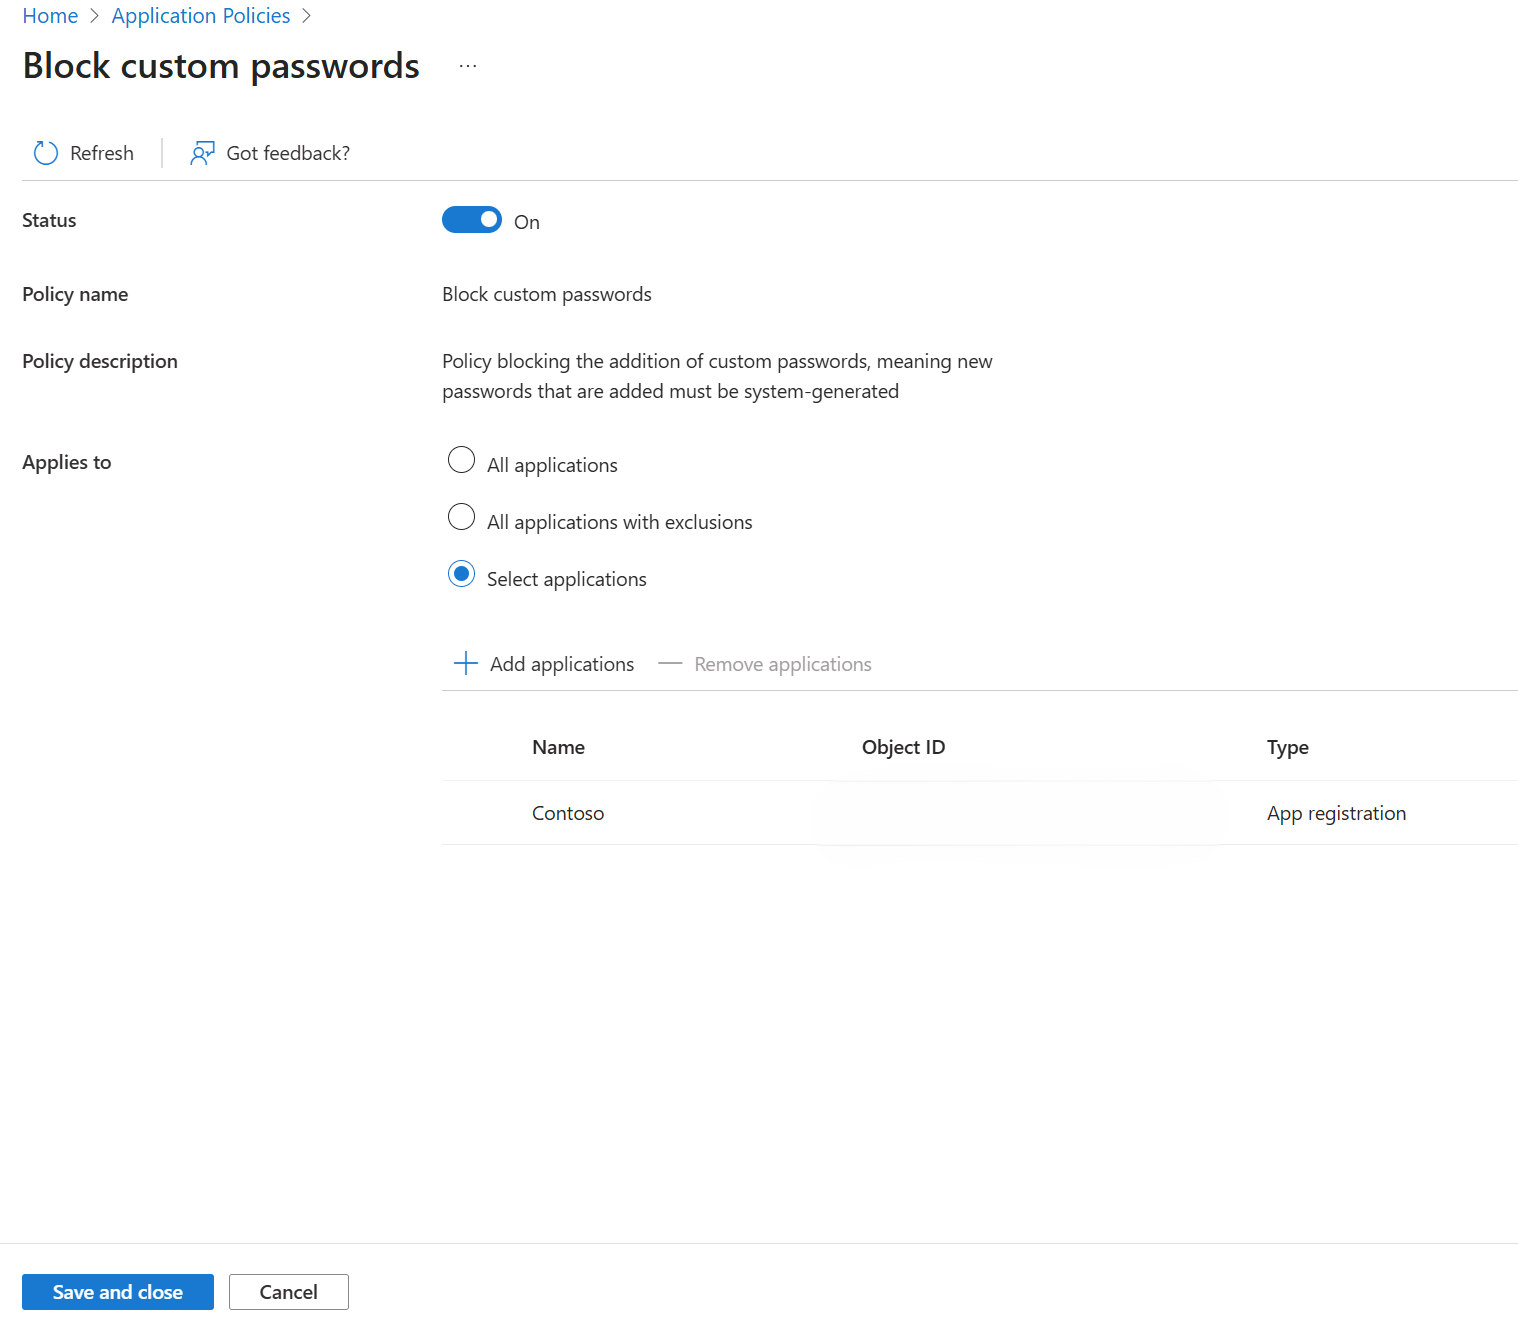
テナント全体に制限を適用する準備ができなくても、セキュリティに依存するアプリケーションの選択したセットにルールを適用したい場合があります。 この例では、制限をブロックするカスタム パスワードを 1 つのアプリケーションに適用します。 他の制限については、同様のプロセスに従うことができます。
Microsoft Entra 管理センターにサインインします。
Entra ID>Enterprise apps>Application policies に移動します。
[ カスタム パスワードをブロックする] を選択します。
状態が [オン] になっていることを確認します。 [適用対象] フィールドを [アプリケーションの選択] に設定します。
[ アプリケーションの追加] を選択します。
制限を適用するアプリケーションを選択します。
保存を選んで設定を保存します。
カスタム ポリシーを表示する
カスタム ポリシー は、特定のアプリケーションとサービス プリンシパルに適用されます。 特定のアプリのテナント全体の構成をオーバーライドするために使用されます。 詳細については、 こちらをご覧ください。
Microsoft Entra 管理センターでは、意図に基づいてカスタム ポリシーが自動的に構成されます。 たとえば、特定のアプリの制限の除外を許可する場合、Microsoft Entra 管理センターはバックグラウンドでその動作を持つカスタム ポリシーを作成し、アプリケーションに割り当てます。
このため、カスタム ポリシーの一覧をMicrosoft Entra 管理センターで直接表示することはできません。 ただし、Microsoft Graphで表示できます。
カスタム ポリシーの一覧は、Microsoft Entra 管理センターで直接表示することはできません。 [Microsoft Graph] タブに切り替えます。
Microsoft Entra 管理センターで使用するポリシーの状態を修正する
Microsoft Entra 管理センターの外部でアプリ管理ポリシーを構成したことがある場合は、ポータルが想定しない方法でアプリ管理ポリシーを構成している可能性があります。 その場合、制限を読み込むと、次のようなエラー メッセージが表示されます。
The restriction have been modified outside of this interface. To prevent data loss, editing is disabled until restrictions are synchronized.
Microsoft Entra 管理センターが期待する状態に制限を戻すには、Microsoft Graphを使用してそれらを更新する必要があります。
これは、Microsoft Entra 管理センターを使用して行うことはできません。 [Microsoft Graph] タブに切り替えます。