基本的なモビリティとセキュリティは、Microsoft 365 Business BasicとMicrosoft 365 Business Standard (およびその他の Microsoft 365/Office 365 のMicrosoft Intuneのサブセットですサブスクリプション)。 基本的なモビリティとセキュリティは、組織が以下を可能にする無料のモバイル デバイス管理 (MDM) ソリューションです。
- Microsoft 365 でデバイスを管理およびセキュリティで保護します。
- サポートされているアプリを使用して、会社のリソース (メール、予定表、連絡先、ドキュメントなど) へのアクセスを制御します。
ヒント
organizationがデバイスを完全に管理する MDM とは対照的に、モバイル アプリ管理 (MAM) はユーザーにデバイスの制御を残しますが、ポリシーはデバイス上の会社のリソースへのアクセスのみを制御します。 MAM は個人用デバイス (独自のデバイスの持ち込みまたは BYOD とも呼ばれます) に適していますが、MDM は会社所有のデバイスに適しています。 たとえば、MAM でデバイスを工場出荷時の状態にリセットすることはできません (個人データを削除します)が、デバイスから会社のリソースを削除することはできます。
Microsoft Intuneでは、MDM と MAM の両方のデバイス管理戦略がサポートされ、より多くのデバイス プラットフォーム (macOS や Linux など) がサポートされます。 基本的なモビリティとセキュリティとMicrosoft Intuneの比較については、この記事の後半の「基本的なモビリティとセキュリティとMicrosoft Intuneの比較」セクションを参照してください。
基本的なモビリティとセキュリティのデバイスを管理するための概要手順については、次の一覧で説明します。
管理者は、organizationで基本的なモビリティとセキュリティをオンにし、organization設定を構成します。 手順については、「基本的なモビリティとセキュリティのセットアップ」を参照してください。
管理者は、必要なデバイス設定とデバイス機能へのアクセスを指定する 1 つ以上のポリシーを基本的なモビリティとセキュリティで構成します。 手順については、「基本的なモビリティとセキュリティでポリシーを構成する」を参照してください。
ユーザーは、デバイスを Basic Mobility and Security に登録するか、管理者がユーザーに付与される前にデバイスを登録します。 いずれの場合も、登録はデバイス自体で行われます。 手順については、「基本的なモビリティとセキュリティにデバイスを登録する」を参照してください。
デバイスが登録されると、ユーザーはサポートされているアプリを使用して会社のリソースにアクセスできます。また、organizationはデバイスを完全に管理するため、管理者はデバイスをワイプしてデバイスの詳細を表示できます。 詳細については、次の記事を参照してください。
管理者は、既存のポリシーの設定を変更したり、organization設定を変更したりすることもできます。
organizationで基本的なモビリティとセキュリティをオフにすることはできませんが、効果的に無効にしてデバイスからデバイス管理を削除できます。 手順については、「基本的なモビリティとセキュリティ強制をオフにする」を参照してください。
この記事の残りの部分では、基本的なモビリティとセキュリティでサポートされているデバイスと機能について説明します。
基本的なモビリティとセキュリティでサポートされているデバイス プラットフォーム
基本的なモビリティとセキュリティでは、次のデバイス プラットフォームを管理できます。
iOS/iPadOS デバイス: サポートされている iOS と iPadOS のバージョン情報については、Microsoft Intuneでサポートされている Apple オペレーティング システムに関するページを参照してください。
Samsung モバイル デバイスの Samsung Knox を含む Android デバイス*: 特定の Android、Samsung Knox、Android オープンソース プロジェクト デバイスのサポート情報については、「Microsoft Intuneでサポートされている Android オペレーティング システム」を参照してください。
*Android バージョン 9.0 以降の Samsung Knox デバイスのみが、基本的なモビリティとセキュリティでのパスワード設定の管理をサポートしています。
Windows 10デバイスとWindows 11 デバイス: ARM デバイス上の従来の PC と Windows の両方がサポートされています。 サポートされているバージョンの Windows の詳細については、「Microsoft Intuneでサポートされている Microsoft オペレーティング システム」を参照してください。
ヒント
Microsoft Intuneでは、macOS や Linux コンピューターなど、他の種類のデバイスがサポートされています。 詳細については、この記事の後半の「基本的なモビリティとセキュリティとMicrosoft Intuneの比較」セクションを参照してください。
基本的なモビリティとセキュリティのポリシーの種類
基本的なモビリティとセキュリティには 2 種類のポリシーがあります。 どちらも、サポートされているデバイス プラットフォーム上の会社のリソースへのアクセスを制御します。 主な違いは、ユーザーがデバイスの登録を求められるかどうかです。
アクセス ポリシーを許可する: 登録されていないデバイスでサポートされているアプリを使用してユーザーが会社のリソースにアクセスしようとすると、ユーザーはデバイスを基本的なモビリティとセキュリティに登録するように求められます。デバイスの登録が自動的に開始されます。
この種類のポリシーは、新しいポリシー ウィザードの [アクセスの許可 (デバイス登録が必要)] の選択と、Security & Compliance PowerShell の New-DeviceConfigurationPolicy コマンドレットと New-DeviceConfigurationRule コマンドレットに対応します。
アクセス ポリシーをブロックする: 登録されていないデバイスで サポートされているアプリ を使用してユーザーが会社のリソースにアクセスしようとすると、アクセスがブロックされます。 ユーザーはデバイスの登録を求められません。デバイスの登録を手動で開始する必要があります。
この種類のポリシーは、新しいポリシー ウィザードの [アクセスのブロック ] 選択と、Security & Compliance PowerShell の New-DeviceConditionalAccessPolicy コマンドレットと New-DeviceConditionalAccessRule コマンドレットに対応します。
次の図は、登録されていないデバイスで Microsoft 365 アプリを使用してユーザーが会社のリソースにアクセスしようとするとどうなるかを示しています。 基本的なモビリティとセキュリティの適用可能なポリシーはブロック アクセス ポリシーであるため、ユーザーはアプリ内の会社のリソースにアクセスする前にデバイスを登録するように求められます。


デバイスが基本的なモビリティとセキュリティに登録され、デバイスが該当するポリシーのアクセス要件設定を満たしている場合、ユーザーは、次のセクションで説明するように、サポートされているアプリを使用してデバイス上の会社のリソースにアクセスできます。
ヒント
ポリシーを作成した後、アクセスを許可からアクセスをブロックするように変更することはできません。 同じ設定で新しいポリシーを作成し、元のポリシーを削除する必要があります。
ユーザーに基本的なモビリティとセキュリティへの登録を求めるアプリ
管理者が基本的なモビリティとセキュリティを設定し、登録するユーザーを識別するポリシーを構成すると、特定のアプリは、ユーザーがアプリ内の会社のリソースにアクセスする前に、基本的なモビリティとセキュリティにデバイスを登録するようにユーザーに求めることができます。 アクセス制御をサポートするこれらのアプリについて、次の表で説明します。
| アプリ | iOS/iPadOS | Android スマートフォン | Android タブレット | Windows |
|---|---|---|---|---|
| 組み込みの電子メール アプリ | ✔ | ✔ | ✔ | ✔ <*> |
| Microsoft 365 アプリ | ✔ | |||
| OneDrive | ✔ | ✔ | ✔ | |
| Excel | ✔ | ✔ | ✔ | |
| Outlook | ✔ | ✔ | ✔ | |
| PowerPoint | ✔ | ✔ | ✔ | |
| Word | ✔ | ✔ | ✔ |
<*> P1 または P2 ライセンスMicrosoft Entra追加する必要があります。 Microsoft Entra無料ライセンス (Business Basic および Business Standard に含まれる) のみを持つ組織でアプリを起動しても、Windows ユーザーはデバイスを基本的なモビリティとセキュリティに登録するように求められません。
重要
ユーザーはデバイスの登録を求められません。 モバイル Web ブラウザー を使用して次の会社のリソースにアクセスする場合、リソースへのアクセスはブロックされません。
- Microsoft 365 SharePoint サイト。
- Web 上の Microsoft 365 のドキュメント。
- Outlook on the web内の情報 (旧称 Outlook Web App または OWA)。
基本的なモビリティとセキュリティのポリシー設定
基本的なモビリティとセキュリティでのアクセス ポリシーの許可とアクセス ポリシーのブロックの両方で、ポリシーを作成または変更するときに、次の種類のポリシー設定を使用できます。
アクセス要件の設定: これらの設定については、「 アクセス要件の設定 」セクションで説明されています。 デバイスが設定構成 (パスワード、暗号化、または脱獄の設定など) を満たしていない場合、ユーザーは会社のリソースに引き続きアクセスするようにデバイスを更新するように求められます。 設定を更新しない場合、 サポートされているアプリを使用してデバイス上の会社のリソースにアクセスすることはできません。
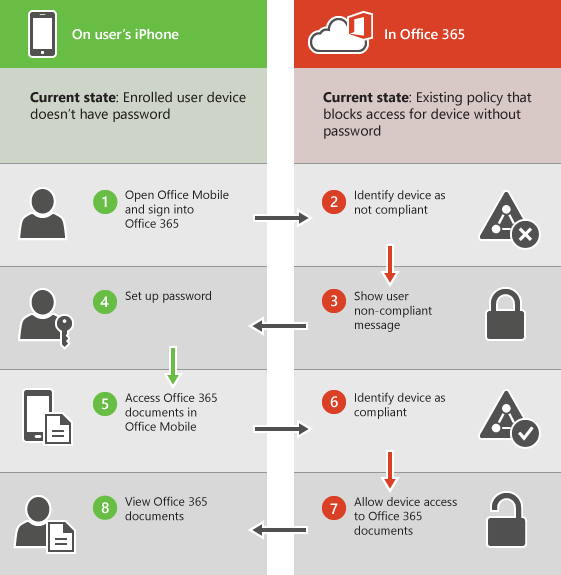
次の図は、ユーザーが登録済みデバイス上の Office Mobile アプリを使用して会社のリソースにアクセスしようとするとどうなるかを示しています。 該当するポリシーにはデバイス パスワードが必要ですが、デバイスにはパスワードがありません。
構成設定: これらの設定については、「 構成設定」 セクションで説明します。 これらの設定は、デバイス上の機能へのアクセスを制御し (たとえば、サポートされているデバイスで画面キャプチャを許可しない)、ユーザー入力なしでデバイスで自動的に構成されます。
ポリシーの作成と管理の手順については、「基本的なモビリティとセキュリティでポリシーを構成する」を参照してください。
ヒント
基本的なモビリティとセキュリティのポリシーでは多くの設定がサポートされていますが、すべての設定がすべてのデバイス プラットフォームでサポートされているわけではありません。
基本的なモビリティとセキュリティのポリシーは、Exchange Onlineのモバイル デバイス メールボックス ポリシーをオーバーライドします。 これらのポリシーは、Exchange 管理センターの https://admin.exchange.microsoft.com/#/mobiledevicemailboxpolicy または Exchange Online PowerShell で、*-MobileDeviceMailboxPolicy コマンドレットまたは *-ActiveSyncMailboxPolicy コマンドレットを使用して構成します。 デバイスが基本的なモビリティとセキュリティに登録されると、該当するモバイル デバイス メールボックス ポリシーはすべて無視されます。
アクセス要件の設定
次の表の設定は、登録済みデバイスで必要です。 ユーザーは、要件を満たすように設定を更新する必要があります。 それ以外の場合、サポートされているアプリを使用して会社のリソースにアクセスすることはできません。
これらの設定は、新しいポリシー ウィザードの [アクセス要件 ] ページ、ポリシーの詳細ポップアップの [ アクセス要件 ] セクション、または [セキュリティ & コンプライアンス PowerShell] で使用できます。
ヒント
-
Windows デバイスの場合:
- 準拠していない Windows デバイスでサポートされている設定では、ユーザーが Microsoft 365 リソースにアクセスすることをブロックしません。
- [アクセス ポリシーを許可する] で、Outlook for Windows (新しい Outlook) またはメール アプリを初めて使用して Microsoft 365 メールボックスにアクセスするには、Microsoft Entra P1 または P2 ライセンス (Business Basic または Business Standardに含まれていない) を持つ組織でのみ Basic Mobility とセキュリティに登録する必要があります。
- サポートされているパスワード設定は、Active Directory またはMicrosoft Entra IDのアカウントではなく、ローカル アカウントにのみ適用されます。
| Setting | iOS/iPadOS | Android | Samsung Knox | Windows | 注釈 |
|---|---|---|---|---|---|
| パスワードを要求する (PasswordRequired) | ✔ | 新しいポリシーで既定で選択されます。 他のパスワード設定を構成するには、この設定を選択する必要があります。 | |||
| 簡易パスワード (iOS) を防止 する (AllowSimplePassword) | ✔ | 新しいポリシーで既定で選択されます。 | |||
| 英数字パスワード (iOS) が必要 (PasswordMinComplexChars) | ✔ | ✔ | 新しいポリシーでこの設定を選択した場合の既定値は、パスワードに 少なくとも 4 文字セットを含める必要があります。 有効な値は 1 から 4 です。 | ||
| パスワードの最小長が必要 (PasswordMinimumLength) | ✔ | ✔ | ✔ | ✔ | 新しいポリシーでこの設定を選択した場合の既定値は 、4 文字です。 有効な値は 4 から 14 です。 |
| デバイスがワイプされるまでのサインイン エラーの数 (MaxPasswordAttemptsBeforeWipe) | ✔ | ✔ | ✔ | ✔ | 新しいポリシーでこの設定を選択した場合の既定値は、 4 回です。 有効な値は 4 から 11 です。 |
| この数分間デバイスが非アクティブな場合にデバイスをロック する (PasswordTimeout) | ✔ | ✔ | 新しいポリシーでこの設定を選択した場合の既定値は、 4 分です。 有効な値は 1 から 60 です。 注: この設定は、Android と Samsung Knox ではサポートされなくなりました。 | ||
| パスワードの有効期限 (PasswordExpirationDays) | ✔ | ✔ | ✔ | ✔ | 新しいポリシーでこの設定を選択した場合の既定値は、 4 日間です。 有効な値は 1 から 255 です。 |
| パスワード履歴を記憶し、再利用を防止する (PasswordHistoryCount) | ✔ | ✔ | ✔ | ✔ | 新しいポリシーでこの設定を選択した場合の既定値は、最大 4 つの 以前のパスワードを格納することです。 有効な値は 1 から 24 です。 |
| デバイスでデータ暗号化を要求する (Android、Samsung Knox) (PhoneMemoryEncrypted) | ✔ | ✔ | Samsung Knox では、ストレージ カードに暗号化を必要とすることもできます。 | ||
| 脱獄の壊れた ar rooted デバイスの接続を防止する (AllowJailbroken) | ✔ | ✔ | ✔ | この設定は常に選択されており、基本的なモビリティとセキュリティ ページの [ポリシー] タブでポリシーを作成または変更するときに変更することはできません。 ブロック アクセス ポリシー (Security & Compliance PowerShell で New-DeviceConditionalAccessPolicy コマンドレットと New-DeviceConditionalAccessRule コマンドレットを使用してポリシーを作成する場合は、ポリシーの作成後に PowerShell でこの設定を変更できます。 詳細については、「PowerShell を使用して基本的なモビリティとセキュリティでポリシーを作成する」を参照してください。 | |
| 電子メール プロファイルの管理が必要 (iOS - 選択的ワイプに必要) (RequireEmailProfile) | ✔ | 手動で作成された電子メール プロファイルを使用して、Microsoft 365 メールへのアクセスをブロックします。 iOS/iPadOS デバイス ユーザーは、自分のメールにアクセスする前に、手動で作成したメール プロファイルを削除する必要があります。 プロファイルを削除すると、新しいプロファイルが自動的に作成されます。 ユーザーが準拠する方法については、「 デバイスに電子メール プロファイルが既にインストールされている」を参照してください。 |
構成の設定
これらの設定は、ユーザー入力なしでデバイスで自動的に構成されます。
これらの設定は、新しいポリシー ウィザードの [構成] ページ、ポリシーの詳細ポップアップの [構成] セクション、または [セキュリティ & コンプライアンス PowerShell] で使用できます。
| Setting | iOS/iPadOS | Android | Samsung Knox | Windows | 注釈 |
|---|---|---|---|---|---|
| 暗号化されたバックアップが必要 (iOS) (ForceEncryptedBackup) | ✔ | iOS/iPadOS で暗号化されたバックアップが必要です。 | |||
| クラウド バックアップのブロック (iOS 監視) (AllowiCloudBackup) | ✔ | 監視対象の iOS/iPadOS デバイスで iCloud バックアップをブロックします。 | |||
| クラウド ドキュメント同期のブロック (iOS 監視) (AllowiCloudDocSync) | ✔ | 監視対象の iOS/iPadOS デバイスで iCloud ドライブの同期をブロックします。 | |||
| 写真のStreamをブロックする (iOS) (AllowiCloudPhotoSync) | ✔ | iCloud写真同期をブロックします。 | |||
| 画面キャプチャをブロックする (iOS、Samsung Knox) (AllowScreenshot) | ✔ | ✔ | 試行された場合にブロックされます。 | ||
| Block FaceTime (iOS 監視) (AllowVideoConferencing) | ✔ | 監視対象の iOS/iPadOS デバイスでの FaceTime へのアクセスをブロックします。 | |||
| デバイスからの診断データの送信をブロックする (iOS、Samsung Knox) (AllowDiagnosticSubmission) | ✔ | ✔ | ✔ | 診断データと使用状況データの送信をブロックします。 | |
| アプリケーション ストアへのアクセスをブロックする (iOS 監視、Samsung Knox) (AllowAppStore) | ✔ | ✔ | iOS/iPadOS の 監視対象デバイスが 必要です。 Android のホーム画面にはアプリ ストア アイコンがありません。監視対象の iOS/iPadOS デバイスのホーム画面では無効になっています。 |
||
| アプリケーション ストア (iOS) にアクセスするときにパスワードを要求する (ForceAppStorePassword) | ✔ | [アプリケーション ストアへのアクセスをブロックする] が選択されている場合は選択できません。 | |||
| リムーバブル ストレージとの接続をブロックする (Samsung Knox) (EnableRemovableStorage) | ✔ | SD カードは、デバイス設定で淡色表示されます。 SD カードにインストールされているアプリを実行できません。 | |||
| Bluetooth接続をブロックする (Samsung Knox) (BluetoothEnabled) | ✔ | 技術的には、Android の設定として BlueTooth を無効にすることはできません。 代わりに、BlueTooth を必要とするすべてのトランザクションを無効にします。
ユーザーがこれらのデバイスまたはサービスに接続しようとすると、画面の下部に小さなトースト メッセージが表示されます。 |
セキュリティ & コンプライアンス PowerShell の排他的ポリシー設定
次の表の設定は、Security & Compliance PowerShell の New-DeviceConfigurationRule コマンドレットまたは Set-DeviceConfigurationRule コマンドレット (アクセス ポリシーを許可する) コマンドレットと New-DeviceConditionalAccessRule コマンドレットまたは Set-DeviceConditionalAccessRule コマンドレット (アクセス ポリシーのブロック) でのみ使用できます。
| Setting | iOS/iPadOS | Android | Samsung Knox | Windows | 注釈 |
|---|---|---|---|---|---|
| AllowAssistantWhileLocked | ✔ | iOS/iPadOS デバイスがロックされているときに Siri の使用をブロックします。 | |||
| AllowConvenienceLogon | ✔ | 他の方法 (指紋や顔認識など) を使用してサインインをブロックします。 | |||
| AllowPassbookWhileLocked | ✔ | iOS/iPadOS デバイスがロックされている間、Apple Wallet の使用をブロックします。 | |||
| AllowVoiceAssistant | ✔ | iOS/iPadOS デバイスでの Siri の使用をブロックします。 | |||
| AllowVoiceDialing | ✔ | iOS/iPadOS デバイスで Siri による音声アクティブ化された電話ダイヤルをブロックします。 | |||
| AntiVirusSignatureStatus | ✔ | ||||
| AntiVirusStatus | ✔ | ||||
| AppsRating | ✔ | iOS/iPAadOS デバイスで許可されるアプリの最も制限の厳しい評価を指定します。 詳細については、「 AppsRating」を参照してください。 | |||
| AutoUpdateStatus | ✔ | デバイスに必要な更新設定を指定します。 詳細については、「 AutoUpdateStatus」を参照してください。 | |||
| CameraEnabled | ✔ | ✔ | カメラを無効にします。 | ||
| FirewallStatus | ✔ | デバイスで許容されるファイアウォールの状態を指定します。 使用可能な値は空白または Requiredのみです。 |
|||
| MaxPasswordGracePeriod | ✔ | ユーザーが iOS/iPadOS デバイスで期限切れのパスワードをリセットできる時間枠。 | |||
| MoviesRating | ✔ | iOS/iPAadOS デバイスで許可される映画の最も制限の厳しいレーティングを指定します。 詳細については、「 MoviesRating」を参照してください。 | |||
| PasswordQuality | ✔ | ✔ | パスワードのセキュリティと複雑さを示す数値スケール。 値を大きくすると、より安全なパスワードが示されます。 | ||
| RegionRatings | ✔ | MoviesRating パラメーターと TVShowsRating パラメーターを使用して、映画およびテレビの評価に使用するレーティング システム (国/地域) を指定します。 詳細については、「 RegionRatings」を参照してください。 | |||
| SmartScreenEnabled | ✔ | ||||
| SystemSecurityTLS | ✔ | iOS/iPadOS デバイスで TLS 暗号化が必要かどうかを指定します。 | |||
| TVShowsRating | ✔ | iOS/iPadOS デバイスで許可されるテレビ番組の最も制限の厳しいレーティングを指定します。 詳細については、「 TVShowsRating」を参照してください。 | |||
| UserAccountControlStatus | ✔ | デバイスに UAC 通知を表示する方法を指定します。 詳細については、「 UserAccountControlStatus」を参照してください。 | |||
| WLANEnabled | ✔ | デバイスで Wi-Fi を無効にします。 | |||
| WorkFoldersSyncUrl | ✔ | デバイス上の会社のリソースを同期するために使用するWindows Serverのワーク フォルダー URL を指定します。 ワーク フォルダーの詳細については、「 ワーク フォルダーの概要」を参照してください。 |
PowerShell でのポリシーの構成については、「PowerShell を使用して基本的なモビリティとセキュリティでポリシーを作成する」を参照してください。
ヒント
ポリシーは、セキュリティ & コンプライアンス PowerShell でのみ無効にすることができます ([基本的なモビリティとセキュリティ] ページの [ポリシー] タブの [ポリシー] の [状態] の値は [オフ] です)。 手順については、「 PowerShell を使用してデバイス ポリシーを変更する」を参照してください。
基本的なモビリティとセキュリティのプライバシーとセキュリティ
Microsoft Intuneは、各管理対象デバイスのコンプライアンス状態に関する情報を Microsoft 365 に送信します。 organization内のマネージド デバイスが該当するポリシーに基づいて準拠しているかどうかを示すレポートを生成できます。 プライバシーとセキュリティに対する Microsoft のコミットメントの詳細については、 Microsoft セキュリティ センターを参照してください。
基本的なモビリティとセキュリティとMicrosoft Intuneの比較
基本的なモビリティとセキュリティでデバイス保護機能をアップグレードする場合、自然なオプションは次のとおりです。
Microsoft Defender for Business
Microsoft Intune
ヒント
Microsoft Intuneライセンスを購入した後は、Intuneと基本的なモビリティとセキュリティの両方を使用してデバイスを管理できます。 まず、基本的なモビリティとセキュリティを設定してから、Intuneを設定します。 この方法では、基本的なモビリティとセキュリティまたは機能豊富なIntune ソリューションを選択できます。
Microsoft 365 Business Premium (Defender for BusinessとIntuneを含む)
次の表は、基本的なモビリティとセキュリティとIntuneのデバイス保護機能を比較しています。 Intuneアクションの詳細については、Microsoft Intuneドキュメントを参照してください。
| 機能領域 | 機能のハイライト | 基本的なモビリティとセキュリティ | Microsoft Intune |
|---|---|---|---|
| サポートされているデバイス プラットフォーム | さまざまなプラットフォームと主要な管理モードバリアントを管理します。 |
|
|
| デバイスのコンプライアンス | デバイス レベルの PIN ロックや脱獄検出などのセキュリティ ポリシーを設定および管理します。 | 制限1 | ✔ |
| デバイスコンプライアンスに基づく条件付きアクセス | 準拠していないデバイスがクラウドから企業の電子メールやデータにアクセスできないようにします。 | 制限2 | ✔ |
| デバイス構成 | デバイス設定の構成 (カメラの無効化など) | 制限3 | ✔ |
| 電子メール プロファイル | デバイスにネイティブメールプロファイルを作成します。 | ✔ | ✔ |
| Wi-Fi プロファイル | デバイスにネイティブ Wi-Fi プロファイルを作成します。 | ✔ | |
| VPN プロファイル | デバイスにネイティブ VPN プロファイルを作成します。 | ✔ | |
| モバイル アプリケーション管理 (MAM) | アプリがモバイル デバイス上のデータにアクセスして共有する方法を制御します。 たとえば、コピー、切り取り、貼り付け、保存などのアクションを、会社のデータに対してのみ承認されたアプリに制限します。 | ✔ | |
| モバイル アプリケーションのデプロイ | 内部基幹業務アプリをデプロイし、アプリ ストアからユーザーに展開します。 | ✔ | |
| 管理対象ブラウザー | Microsoft Edge アプリを使用して、より安全な Web 閲覧を有効にします。 | ✔ | |
| ゼロ タッチ登録プログラム (Autopilot) | 多数の企業所有デバイスを登録すると同時に、ユーザーのセットアップを簡素化できます。 | ✔ | |
| リモート デバイスの操作 | インターネット経由でデバイスにコマンドを送信します。 | ||
| 会社のリソースを削除する (廃止) | 個人データを残したまま、会社のリソースと設定を削除します。 | ✔ | ✔ |
| 出荷時のリセット (完全ワイプ) | デバイスを出荷時の設定にリセットします。 | ✔ | ✔ |
| リモート Windows Autopilot リセット | ✔ | ||
| Windows デバイスの BitLocker キーの回復 | ✔ | ||
| Apple デバイスでアクティブ化ロックを無効にする | ✔ | ||
| iOS/iPadOS デバイスで紛失モードを有効にする | ✔ | ||
| Windows デバイスでの新しいスタート | ✔ | ||
| 紛失または盗難にあったデバイスを見つける | ✔ | ||
| Windows デバイスでの PIN リセット | ✔ | ||
| リモート ロック | ✔ | ||
| デバイスをリモートで再起動する | ✔ | ||
| デバイスの名前を変更する | ✔ | ||
| デバイス パスコードをリセットまたは削除する | ✔ | ||
| Windows デバイスMicrosoft Defenderウイルス対策スキャンを実行する | ✔ | ||
| iOS/iPadOS および Android デバイスでカスタム通知を送信する | ✔ | ||
| デバイスを同期する | ✔ | ||
| TeamViewer (リモート コントロール) | ✔4 |
1 「 アクセス要件設定 」セクションで前述したように、Android デバイスで制限されています。
2 Windows PC ではサポートされていません。 Exchange Online、SharePoint、および Outlook へのアクセスの制御に限定されます。
3 構成設定セクションで説明した 設定 に制限されます。 Intune設定については、「Microsoft Intuneのデバイス プロファイルを使用してデバイスに機能と設定を適用する」を参照してください。
4 別途購入。
基本的なモビリティとセキュリティに関する FAQ
Q: 基本的なモビリティとセキュリティはどのように入手できますか? Microsoft 365 管理センターに表示されない
A: https://compliance.microsoft.com/basicmobilityandsecurityの [基本的なモビリティとセキュリティ] ページに移動して、基本的なモビリティとセキュリティをアクティブにします。
Q: 基本的なモビリティとセキュリティでデバイス管理を開始するにはどうすればよいですか?
A: 手順については、「ビジネス向け Microsoft 365 で基本的なモビリティとセキュリティを設定する」を参照してください。
Q: 基本的なモビリティとセキュリティを設定しようとしていますが、スタックしているようです。 Microsoft 365 Service Health では、しばらくの間、"プロビジョニング" が表示されています。 解決方法
A: サービスの準備に時間がかかる場合があります。 プロビジョニングが完了すると、[基本的なモビリティとセキュリティ] ページが表示されます。 24 時間後も状態がプロビジョニングされている場合は、サポートにお問い合わせください。
Q: デバイスを基本的なモビリティとセキュリティに登録しようとすると、問題が発生しています。 解決方法
A: 次の項目を確認します。
- Microsoft Intuneなど、デバイスがまだ別のモバイル デバイス管理プロバイダーに登録されていないことを確認します。
- デバイスの日付と時刻が正しいことを確認します。
- デバイス上の別の Wi-Fi または携帯ネットワークに接続します。
- Android または iOS/iPadOS デバイスの場合は、デバイス上のIntune ポータル サイト アプリをアンインストールして再インストールします。
Q: iOS/iPadOS デバイスでの基本的なモビリティとセキュリティの設定に関する問題が発生しています。 解決方法
A: 次の項目を確認します。
- APNs 証明書を設定したかどうかを確認します。 詳細については、「 Apple デバイス用の Apple プッシュ通知サービス証明書を作成する」を参照してください。
- iOS/iPadOS デバイスで、[設定>General>VPN & デバイス管理 に移動し、管理プロファイルがまだインストールされていないことを確認します。 ある場合は、削除します。
- デバイスの登録に失敗しましたエラー: Microsoft 365 にサインインしているユーザーに、Exchange Online ライセンスを含むライセンスが割り当てられていることを確認します。
-
プロファイルのインストールに失敗しました : 次のいずれかの手順を試してください。
- Safari がデバイスの既定のブラウザーであり、Cookie が無効になっていないことを確認します。
- デバイスを再起動し、 <portal.manage.microsoft.com>開き、Microsoft 365 アカウントでサインインしてから、プロファイルを手動でインストールします。
Q: Windows PC での基本的なモビリティとセキュリティの設定に関する問題が発生しています。 解決方法
A: 次の項目を確認します。
- Microsoft 365 アカウントのカスタム ドメインが、基本的なモビリティとセキュリティで動作するように構成されていることを確認します。 手順については、「カスタム Microsoft 365 ドメインの基本的なモビリティとセキュリティの DNS で CNAME レコードを構成する」を参照してください。
- P1 または P2 Microsoft Entra ID追加料金を支払った場合を除き、ユーザーが [接続] ではなく [デバイス管理にのみ登録] を選択したかどうかを確認します。
Q: Android デバイスでの基本的なモビリティとセキュリティの設定に関する問題が発生しています。 解決方法
A: 次の項目を確認します。
- デバイスで Android が実行されていることを確認します。
- Chrome がデバイスの既定のブラウザーであり、最新であることを確認します。
- このデバイス エラーを登録できませんでした:Microsoft 365 にサインインしているユーザーに、Exchange Online ライセンスを含むライセンスが割り当てられていることを確認します。
- デバイスの通知領域でアクションを完了します。
Q: Intuneと基本的なモビリティとセキュリティの違いは何ですか?
A: Intune サービスは、organization内のデバイスを管理するための無料のクラウドベースソリューションとして基本的なモビリティとセキュリティをホストします。 基本的なモビリティとセキュリティは、Intune サービスのサブセットです。 比較については、「基本的なモビリティとセキュリティとMicrosoft Intuneの比較」セクションを参照してください。
Q: ポリシーはどのように基本的なモビリティとセキュリティに対して機能しますか? 操作方法設定しますか? それらを無効にしますか?
A: 次の記事を参照してください。
Q: デバイス管理Exchange ActiveSync Microsoft 365 の基本的なモビリティとセキュリティに切り替えることができますか?
A: 基本的なモビリティとセキュリティのポリシーは、Exchange Onlineのモバイル デバイス メールボックス ポリシーをオーバーライドします。 これらのポリシーは、Exchange 管理センターの https://admin.exchange.microsoft.com/#/mobiledevicemailboxpolicy または Exchange Online PowerShell で、*-MobileDeviceMailboxPolicy コマンドレットまたは *-ActiveSyncMailboxPolicy コマンドレットを使用して作成します。 デバイスが基本的なモビリティとセキュリティに登録されると、該当するモバイル デバイス メールボックス ポリシーはすべて無視されます。
Q: 基本的なモビリティとセキュリティを設定しましたが、削除します。 手順は何ですか?
A: organizationで基本的なモビリティとセキュリティを完全にオフ、無効、またはプロビジョニング解除することはできませんが、デバイスでの基本的なモビリティとセキュリティの適用を削除できます。 手順については、「基本的なモビリティとセキュリティ強制をオフにする」を参照してください。