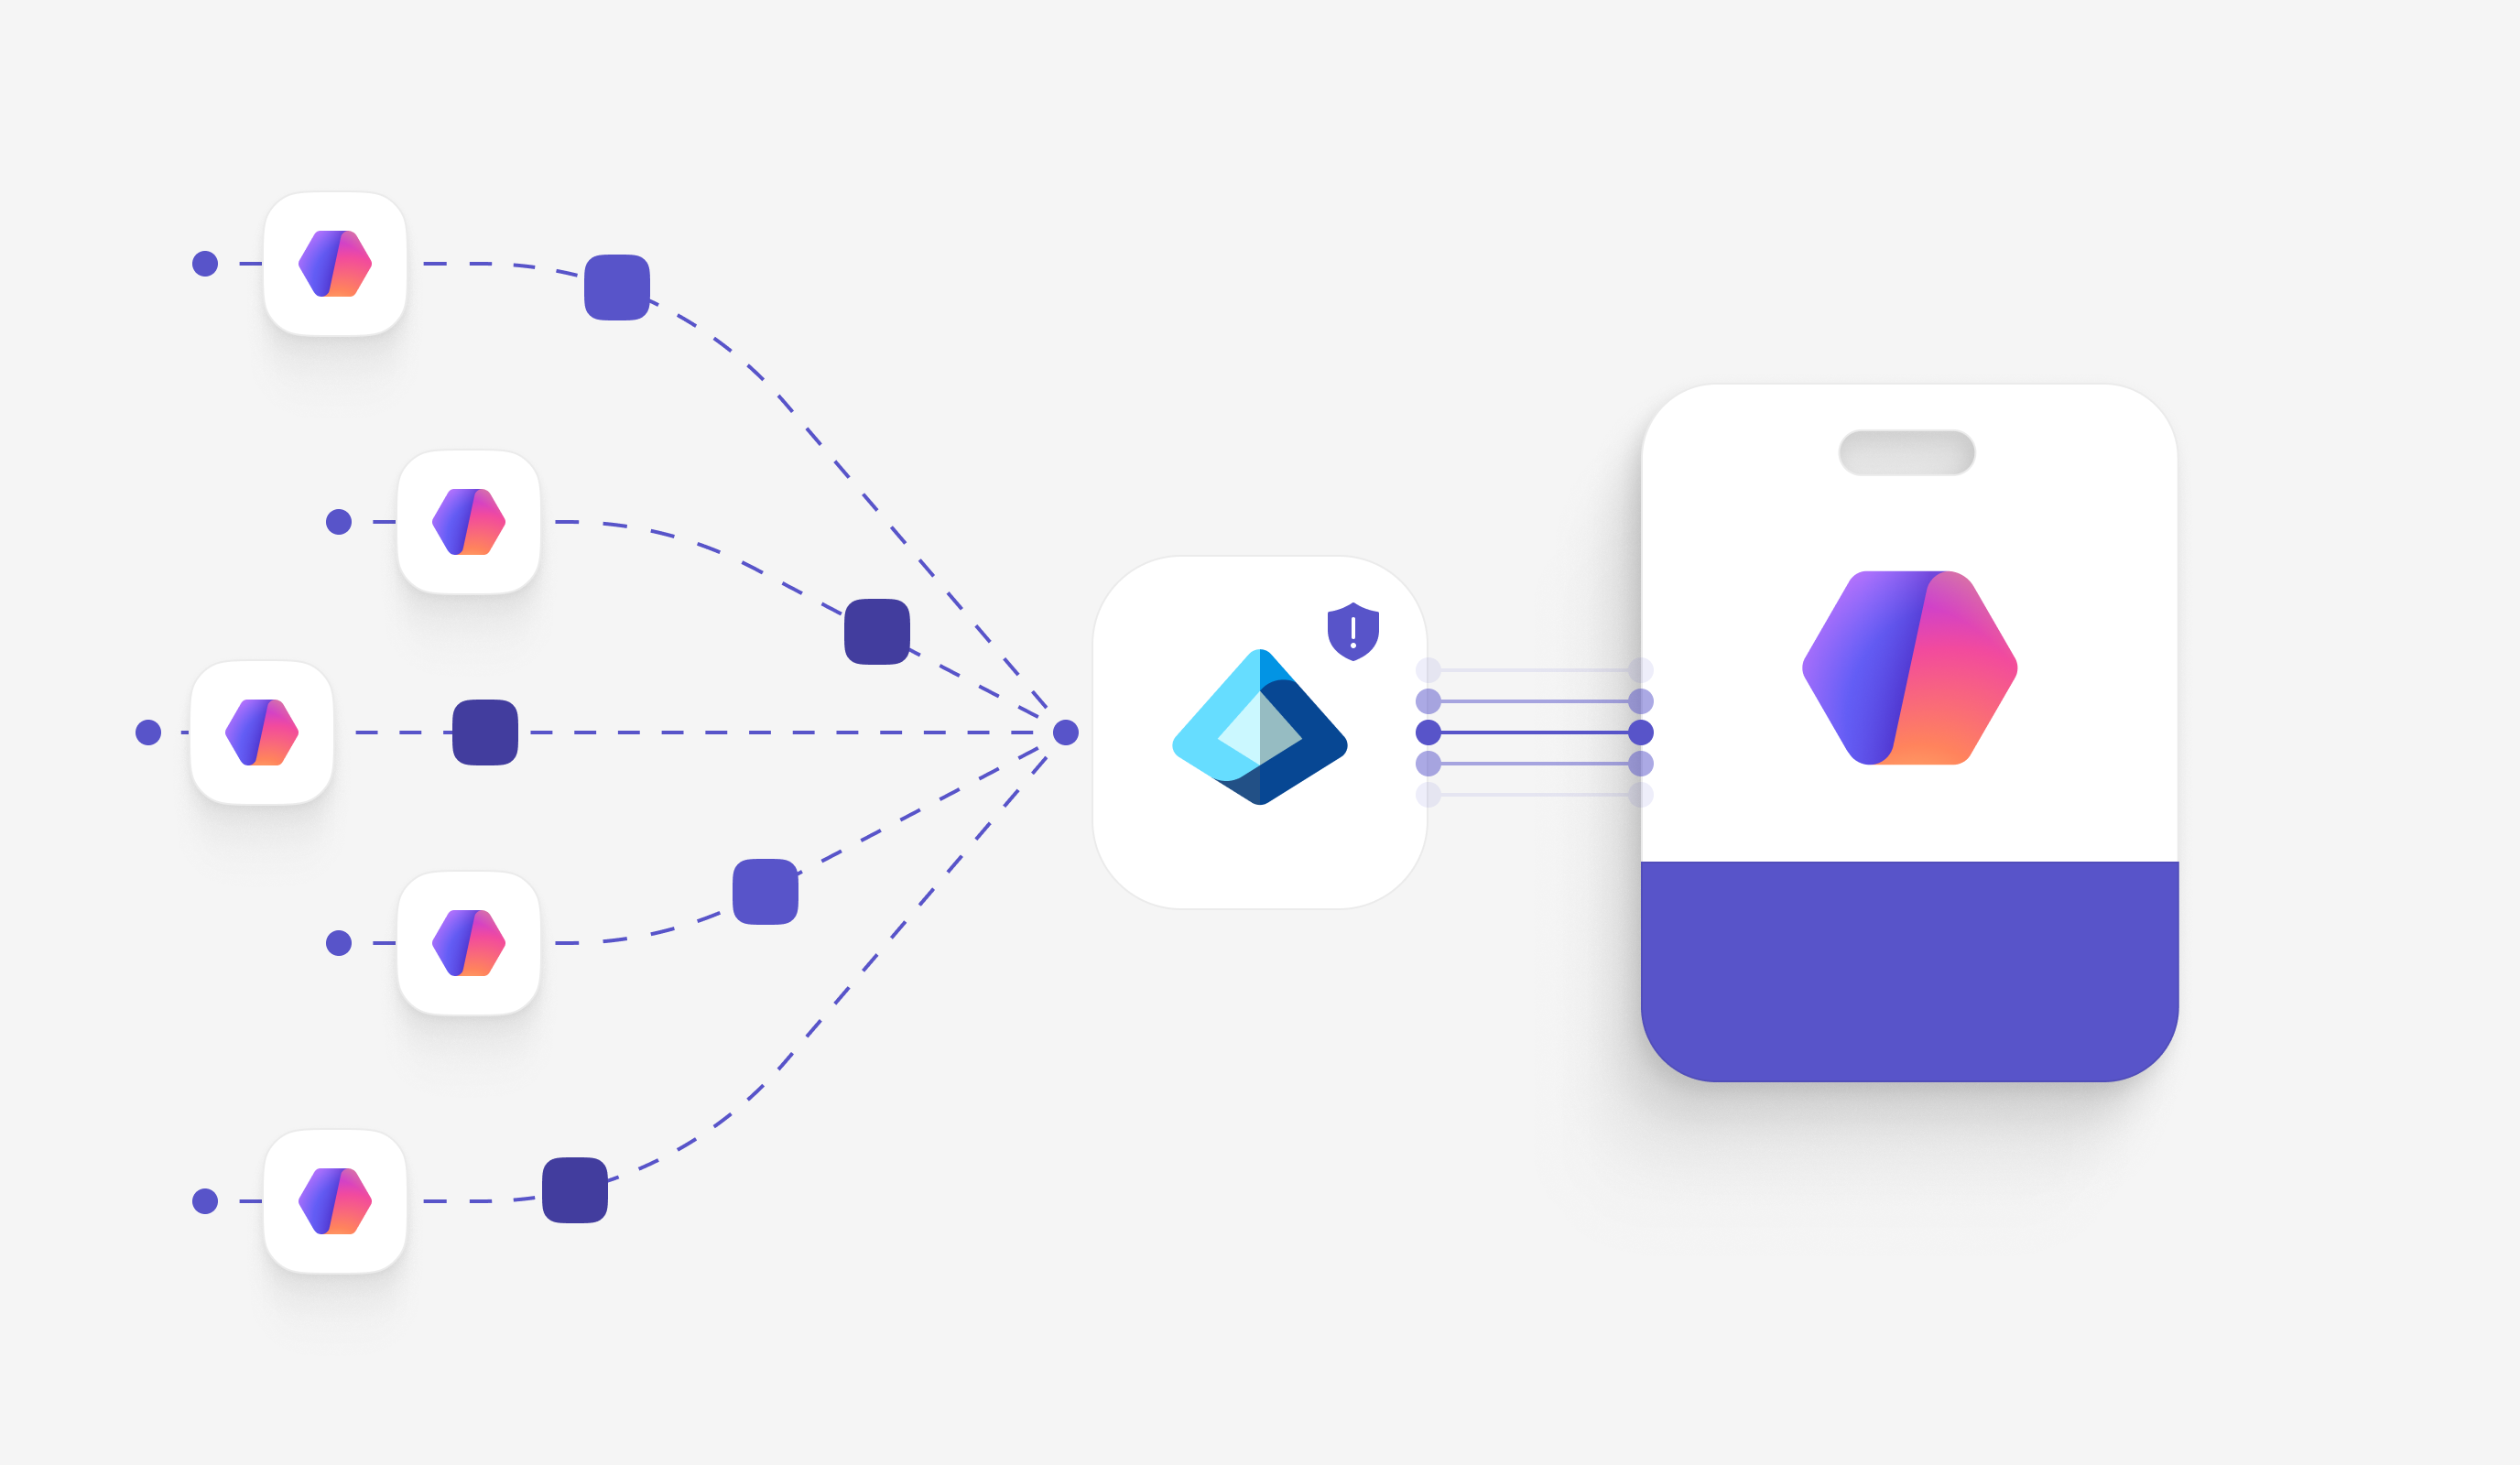
組織がエージェントの実験から大規模な運用に移行するにつれて、ID が主要な課題になります。 エージェントは簡単に作成できますが、このエージェントがアクセスできる内容、所有者、ポリシー内で動作することを確認する方法など、基本的な質問に答えるのが難しくなります。
これらは新しい課題ではありません。 これらは、組織が既にユーザーとアプリケーションに対処しているのと同じ ID とアクセス管理の問題です。 Microsoft Entraはエージェントのためにそれらを解決します。
アイデンティティ基盤
ID はエージェント 365 のアドオンではありません。 それが基盤です。 組織は、別のシステムでエージェントを管理することを望んでいません。 エージェントは、他の環境と同じセキュリティ体制、制御、運用モデルに従うことを期待しています。
Microsoft Entraは、既存の ID プレーンをエージェントに拡張します。これにより、組織は使い慣れたツールとプロセスを使用してそれらを管理できます。 エージェント 365 は、環境全体で一貫して認証、承認、監視できるように、各エージェントに明確で管理しやすい ID を割り当てるために、Microsoft Entra上に直接構築されます。
このモデルの中心には Microsoft Entra エージェント ID があり、専用のエージェント ID コンストラクトが導入されています。 エージェント ID を使用すると、組織内の任意のユーザーと同様に、エージェントが追跡可能、認証、承認、およびセキュリティで保護されます。 エージェント ID ブループリントは、エージェントのクラスの特性とアクセス許可を定義します。 この構造により、管理者はスケーラブルなガバナンスを実現できます。 1 つのブループリントで、一貫性のあるセキュリティ ポリシー、資格情報、アクセス境界を数十または数百のエージェント インスタンスに適用できます。各インスタンスを個別に管理する必要はありません。
ID からアカウンタビリティへ
エージェント ID は、エージェントが行うすべてのコントロール ポイントになります。 Microsoft Entraでは、エージェントが必要なリソースにのみアクセスできるように、スコープ付きの期限付きトークンを発行することで、最小特権アクセスを適用できます。 条件付きアクセスポリシーと Identity Protection ポリシーは、ユーザーと同様にエージェントに適用されるため、管理者は環境全体で同じリスクベースの制御を適用できます。
管理者は、アクセス許可の割り当て、ライフサイクル ポリシーの管理、エージェントの動作の監視を行うことができます。 アクセス パッケージやエンタイトルメント管理などの ID ガバナンスコンストラクトはエージェントにまで及び、組織は従業員と同じ厳格なエージェントをオンボード、管理、および廃止できます。 すべてのエージェントには、明確な所有権、アカウンタビリティ、コンプライアンスがあります。
エージェント ID はMicrosoft Entra エージェント IDに固定されているため、その ID とメタデータは、監視、監査、コンプライアンス ツールの広範なMicrosoft セキュリティ エコシステムに一貫して流れるので、組織はエージェントが存在するだけでなく、エージェントがどのように動作しているか、ポリシー内で動作しているかどうかを理解できます。
エージェントの種類
エージェント ID の要件は、エージェントの動作によって異なります。 一部のエージェントはユーザーの代わりに動作するため、そのユーザーのコンテキストでアクセスが評価されます。 他のエージェントは独立して動作し、独自の ID とガバナンス モデルを必要とします。
Microsoft Entraでは、Entra エージェント IDを通じて両方のパターンがサポートされます。 対話型エージェントは、ユーザーコンテキストとエージェントコンテキストの両方を含むトークンを取得します。 自律エージェントは、ブループリントの資格情報を使用して個別に認証します。 どちらの場合も、エージェント 365 は、これらの ID の作成方法と管理方法を標準化して、エージェントがアンマネージドアクターや不明なアクターではなく、ID システムの適切に定義された参加者になるようにします。
ビルダー向けのプラットフォーム
エージェントを構築する開発者向けに、Microsoft エージェント ID プラットフォームには、エージェント ID をアプリケーションに統合するために必要な API、SDK、プロトコルが用意されています。 Microsoft ID プラットフォームから既に知っているのと同じ開発者エコシステムを使用して、エージェント ID ブループリントを登録し、エージェント ID をプロビジョニングし、Microsoft Graphを使用してトークンを取得します。 この方法により、エージェントは、デプロイ後に後付けされるのではなく、コードの最初の行から設計によってセキュリティで保護されます。