更新日: 2015 年 6 月 19 日
適用先:Azure
重要
ACS 名前空間では Google ID プロバイダー構成を OpenID 2.0 から OpenID Connect に移行できます。 移行は 2015 年 6 月 1 日までに完了する必要があります。 詳細なガイダンスについては、「ACS 名前空間を Google OpenID Connectに移行する」を参照してください。
シナリオ
このシナリオでは、Web アプリケーションをサード パーティの認証 ID 管理システムと統合する必要があります。
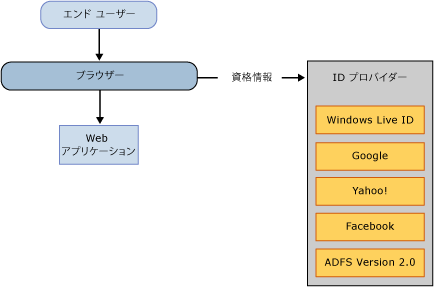
シナリオに関する次のようないくつかの課題があります。
認証されていない要求を必要な ID プロバイダーにどのようにリダイレクトするのか。
ID プロバイダーによって発行された受信トークンをどのように検証するのか。
受信トークンをどのように解析するのか。
承認チェックをどのように実装するのか。
要求の種類と値を追加、削除、または変更し、トークンをどのように変換するのか。
コーディングではなく、構成を使用して上記のすべての操作をどのように行うのか。
解決策
Microsoft Azure Active Directory Access Control (Access Control サービスまたは ACS とも呼ばれます) は、次の図に示すように、シナリオに対するソリューションを提供します。
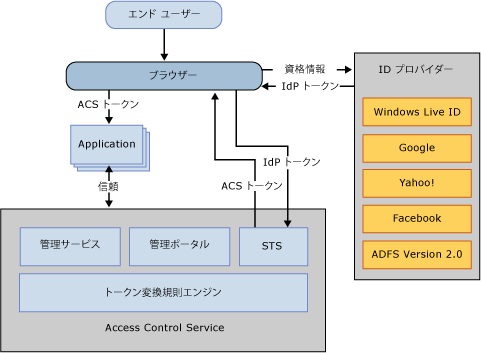
Windows Identity Foundation (WIF) は、認証されていない要求を ACS にリダイレクトするために使用されます。 ACS は、構成された ID プロバイダーに要求をリダイレクトします。
受信トークンを検証するために Windows Identity Foundation (WIF) が使用されます。
受信トークンを解析するために Windows Identity Foundation (WIF) が使用されます。
承認チェックを実装するために Windows Identity Foundation (WIF) が使用されます。
ACS ルール エンジンは、トークンの変換に使用されます。
ほとんどの作業は、アプリケーションのweb.configまたは ACS 管理ポータルを使用して構成を使用して行われます。
ソリューションの概要
| カテゴリ | トピック |
|---|---|
フェデレーション |
説明 利用方法 |
認証 |
説明 利用方法 |
承認 |
説明 利用方法 |
トークン フローおよび変換 |
説明 利用方法 |
信頼管理 |
説明 利用方法 |
コード サンプル |