표준 서비스 엔드포인트는 네트워크 보안 경계 와 네트워크 식별자(공인 IP)를 사용하여 IaaS 워크로드를 PaaS 자원에 안전하게 연결할 수 있게 해줍니다. 이 기능은 기본 서비스 엔드포인트 의 규모 한계를 해소하고, 보다 안전하고 효율적인 클라우드 환경을 위한 구성을 단순화합니다.
Important
표준 서비스 엔드포인트는 일반적으로 제공됩니다.
표준 서비스 엔드포인트의 작동 방식
표준 서비스 엔드포인트는 네트워크 식별 자(Network Identifier)라는 개념을 도입합니다. 이는 서브넷 내 서비스 엔드포인트와 연관된 공인 IP 주소입니다. 공인 IP 주소는 가상 네트워크에 직접 연결되는 트래픽을 식별하는 수단으로만 사용됩니다.
표준 서비스 엔드포인트를 구성하려면 공인 IP 주소를 생성하고, 서브넷 내 서비스 엔드포인트와 네트워크 식별자로 연관시키며, PaaS 자원을 네트워크 보안 경계 내에 보호하고, 네트워크 식별자와 일치하는 IP 기반 인바운드 액세스 규칙을 추가합니다. 네트워크 식별자는 서브넷에서 오는 트래픽을 식별하며, 네트워크 보안 경계가 이를 승인합니다. 지역과 구독 내 모든 서브넷에 동일한 공인 IP 주소를 할당할 수 있어, 기본 서비스 엔드포인트에 비해 필요한 ACL 항목 수가 크게 줄어듭니다. 하나의 네트워크 식별자는 여러 VNet과 서브넷을 나타낼 수 있습니다.
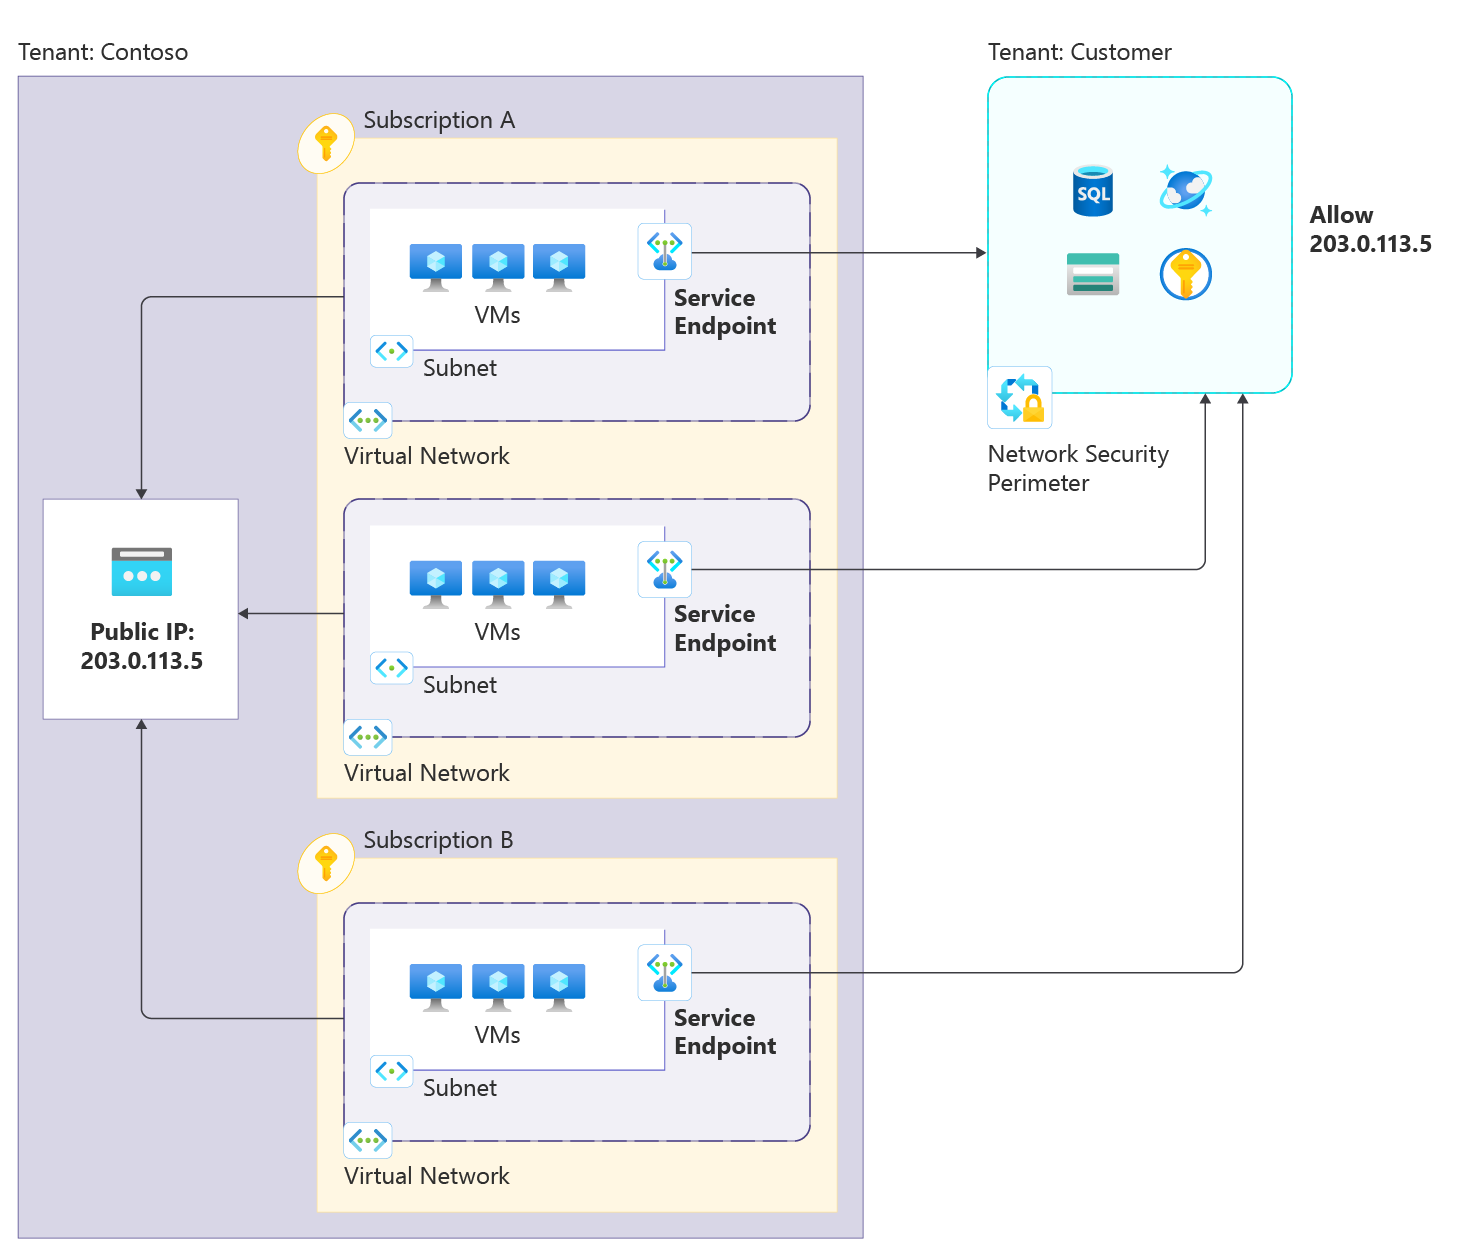
단계별 구현 지침은 다음을 참조하세요:
- Azure 포털을 사용하여 표준 서비스 엔드포인트를 설정하세요
- Azure CLI를 사용하여 표준 서비스 엔드포인트를 구성하세요
- Configure a standard service endpoint using Azure PowerShell
지원되는 서비스
네트워크 식별자를 가진 서비스 엔드포인트는 다음 Azure 서비스에 대해 제공됩니다. Microsoft.* 리소스는 괄호 안에 있습니다. 표준 서비스 엔드포인트를 구성할 때 서브넷 측에서 이 리소스를 활성화하세요:
| 서비스 | 리소스 공급자 | Availability |
|---|---|---|
| Azure Storage | Microsoft.Storage | 모든 Azure 지역에서 일반적으로 이용 가능합니다 |
| Azure Key Vault | Microsoft.KeyVault | 모든 Azure 지역에서 일반적으로 이용 가능합니다 |
| Azure SQL 데이터베이스 | Microsoft.Sql | 모든 Azure 지역에서 일반적으로 이용 가능합니다 |
| Azure Cosmos DB | Microsoft. AzureCosmosDB | 모든 Azure 지역에서 일반적으로 이용 가능합니다 |
주요 이점
표준 서비스 엔드포인트는 다음과 같은 이점을 제공합니다:
관리 부담을 줄이면서 단순화된 구성: 단일 공인 IP를 여러 서브넷과 VNet에 걸쳐 네트워크 식별자로 연관하세요. 서브넷 수명주기 변경은 서비스 측 접근 규칙을 업데이트할 필요가 없습니다.
향상된 규모와 신뢰성: 전통적인 서비스 엔드포인트의 확장성 한계를 극복하여 자원 제공자 제한 없이 수천 개의 연결을 가능하게 합니다.
네트워크 보안 경계 통합: 네트워크 보안 경계를 사용하여 PaaS 자원에 대해 경계 기반 보안을 강제합니다. 자원별 ACL 관리 대신 네트워크 보안 경계 규칙을 이용해 접근 제어를 중앙집중화하세요.
네트워크 식별자 지원: 공인 IP를 서브넷과 연계하여 유연한 다중 구독 연결을 지원합니다. 동일한 공인 IP는 동일한 테넌트 내에서 여러 VNet과 구독에 걸쳐 재사용할 수 있습니다.
교차 구독 지원: 동일한 테넌트 및 지역 내 구독 간에 공인 IP를 네트워크 식별자로 재사용할 수 있습니다.
연결 옵션 비교
다음 표는 기본 서비스 엔드포인트, 표준 서비스 엔드포인트, 그리고 Azure Private Link를 비교합니다:
| Capability | 기본 서비스 엔드포인트 | 표준 서비스 엔드포인트 | Azure Private Link |
|---|---|---|---|
| 프라이비시 연결 (공개 엔드포인트 노출 없음) | 지원되지 않음 | 지원되지 않음 | 지원됨 |
| 온-프레미스 연결 (트래픽을 비공개로 라우팅) | 지원되지 않음 | 지원되지 않음 | 지원됨 |
| 데이터 반출 보호 | 지원되지 않음 | 지원되지 않음 | 지원됨 |
| 설정 용이성 (DNS, 엔드포인트 생성, 승인) | Simple | Simple | 콤플렉스 |
| 확장 가능한 솔루션 | 지원되지 않음 | 지원됨 | 지원됨 |
| 서비스 가용성 | 제한 서비스(약 10개 서비스) | 리미티드 (4개 서비스) | 브로드 (70+ 서비스) |
| 가격 | Free | Paid | Paid |
제한점
엔드포인트는 Azure 가상 네트워크에서 구성된 서브넷에서 활성화됩니다. 온-프레미스 서비스에서 Azure 서비스로의 트래픽에 엔드포인트를 사용할 수 없습니다. 자세한 내용은 온프레미스에서 보안 Azure 서비스 접근을 참조하세요.
서브넷 내 모든 서비스 엔드포인트는 동일한 네트워크 식별자를 참조해야 하며, 그렇지 않으면 작업이 실패합니다.
리소스 재사용성: 동일한 테넌트와 지역 내에서 공용 IP를 네트워크 식별자로 재사용할 수 있습니다. 이 기능은 크로스 테넌트 및 크로스 리전 공유를 지원하지 않습니다. NAT Gateway나 Load Balancer와 같은 다른 배포 시나리오에서는 공용 IP 프리픽스를 사용할 수 있습니다.
PaaS 자원 접근 제어: 네트워크 보안 경계는 공용 IP 접두사나 인스턴스를 사용하는 IP 기반 규칙을 통해 제한된 공공 접근을 허용합니다. 네트워크 보안 경계당 최대 200개의 접두사와 1,000개의 PaaS 자원을 지원합니다.
기능 가용성
이 기능은 현재 Azure 퍼블릭 클라우드와 다음 국가별 클라우드: UsSec 및 UsNAT에서 이용 가능합니다. Bleu, Delos, GovSG는 일반 공급용으로 활성화되어 있지 않습니다.
Pricing
Standard Service endpoint는 Azure의 유료 기능입니다. 자세한 내용은 Azure Private Link 가격 책정을 참조하세요.
네트워크 보안 경계 모범 사례
네트워크 보안 경계가 있는 표준 서비스 엔드포인트를 사용할 때는 다음 모범 사례를 따르세요:
규모 계획: 네트워크 보안 경계 한계에 맞게 환경 규모를 매핑하세요. 구독당 최대 100개의 네트워크 보안 경계, 네트워크 보안 경계당 200개의 프로필, 네트워크 보안 경계당 1,000개의 PaaS 자원을 지원합니다.
자원 그룹화: 대규모 환경의 경우, 지원 범위 내에서 여러 네트워크 보안 경계에 자원을 분산시키세요. 자원을 그룹화할 때 네트워크 아키텍처와 격리 필요성을 고려하세요.
프로필 설계: 접근 요구가 유사한 자원을 프로필로 그룹화합니다. 개발/생산 환경이나 애플리케이션 팀 분리와 같은 조직적 필요에 따라 명확한 격리 경계를 정의하세요.
규칙 구성: 네트워크 보안 경계는 허용 규칙만 지원하고, 거부 규칙은 지원하지 않습니다. 모든 접근은 설정된 규칙을 통해 명시적으로 허용되어야 합니다.
트래픽 패턴 검증: 자원을 강제 모드로 전환하기 전에 네트워크 보안 경계 내 모든 트래픽 패턴을 검토하고 검증합니다. 네트워크 보안 경계 진단 로그를 사용하여 모든 트래픽이 네트워크 보안 경계 접근 규칙에 의해 승인되었는지 확인하세요. 모든 접근 패턴이 보장되는지 1주에서 2주간 모니터링하세요.
교차 구독 및 지역 지원: 네트워크 보안 경계는 다양한 구독과 지역 간 자원을 지원하여 유연한 그룹화와 관리를 가능하게 합니다.
자세한 내용은 네트워크 보안 경계란 무엇인가를 참조하세요.
자주 묻는 질문
같은 공인 IP를 여러 VNet에서 사용할 수 있나요?
Yes. 동일한 공인 IP를 여러 VNet에서 서비스 엔드포인트에 참조할 수 있습니다.
구독 간에 동일한 공인 IP를 사용할 수 있나요?
Yes. 동일한 테넌트와 지역 내에서 교차 구독 지원이 가능합니다.
이 기능을 구성하려면 어떤 권한이 필요한가요?
네트워크 기여자 역할 이상이 필요합니다. 구체적으로는 허가가 필요합니다 Microsoft.Network/publicIPAddresses/joinServiceEndpointNetworkIdentifier/action . 네트워크 보안 경계 권한에 대한 자세한 내용은 네트워크 경계 역할 기반 접근 제어 요구사항을 참조하십시오.
서로 다른 테넌트에서 겹치는 IP 범위를 네트워크 식별자로 사용할 수 있나요?
No. 공용 IP는 지역별로 고유해야 하며 중복될 수 없습니다.
네트워크 식별자를 추가하거나 변경하면 활성 연결이 중단되나요?
Yes. 활성 흐름은 기존 서비스 엔드포인트에 네트워크 식별자를 추가하거나 변경할 때 초기화되며, 이는 비서비스 엔드포인트에서 서비스 엔드포인트로 업그레이드하는 것과 유사합니다. 가능하다면 유지보수 기간에 이 변경을 계획하세요.
구독과 테넌트 간에 공인 IP 주소를 재사용할 수 있나요?
동일한 테넌트 내에서 교차 구독 공유가 지원됩니다. 크로스 테넌트 공유는 지원되지 않습니다.
한 지역에 VNet을, 다른 지역에 PaaS 리소스를 두는 것이 지원되나요?
네, 이 구성은 Azure Cosmos DB, Azure Key Vault, Azure Storage에서 지원됩니다. Azure SQL Database의 경우, 지역 간 지원은 제공되지 않습니다.