Microsoft Defender 포털의 Security Store는 보안 작업을 효율적으로 수행하는 데 도움이 되는 다양한 에이전트를 제공합니다. 이러한 에이전트에는 Microsoft 및 파트너가 게시한 Microsoft Security Copilot 에이전트가 포함됩니다. 이러한 에이전트는 Microsoft Defender 통합하고 인시던트 심사, 조사, 위협 헌팅 및 위협 인텔리전스와 같은 다양한 SOC(보안 작업) 작업을 수행합니다.
이 문서에서는 Microsoft Defender AI 에이전트를 검색하고 배포하는 방법을 설명합니다.
참고
Security Store에 에이전트를 게시하는 방법에 대한 자세한 내용은 Microsoft Security Store에 에이전트 게시를 참조하세요.
필수 구성 요소
Security Store에서 에이전트를 구매, 배포 및 사용하려면 다음이 필요합니다.
- SCU 용량으로 프로비전된 Security Copilot 작업 영역에 액세스합니다.
- 파트너가 게시한 에이전트의 경우 Azure 구독 기여자 또는 소유자 역할이 필요합니다.
Microsoft Defender 포털에서 에이전트 검색 및 배포
Microsoft Defender 포털에서 에이전트를 검색하고 배포하려면 다음을 수행합니다.
Security Copilot > Security Store를 선택합니다.
배포하려는 에이전트를 찾아보거나 검색합니다.
에이전트를 선택하여 기능, 요구 사항 및 설정 지침을 포함하여 세부 정보를 봅니다.
에이전트를 구매하고 배포하려면 다음을 수행합니다.
충분한 권한이 있는 경우 에이전트 가져오기 를 선택하여 배포 프로세스를 시작합니다. 자세한 내용은 전제 조건을 참조하세요.
에이전트를 배포할 권한이 없는 경우 링크 복사 를 선택하여 에이전트의 세부 정보 페이지 URL을 복사하고 보안 관리자와 공유합니다.
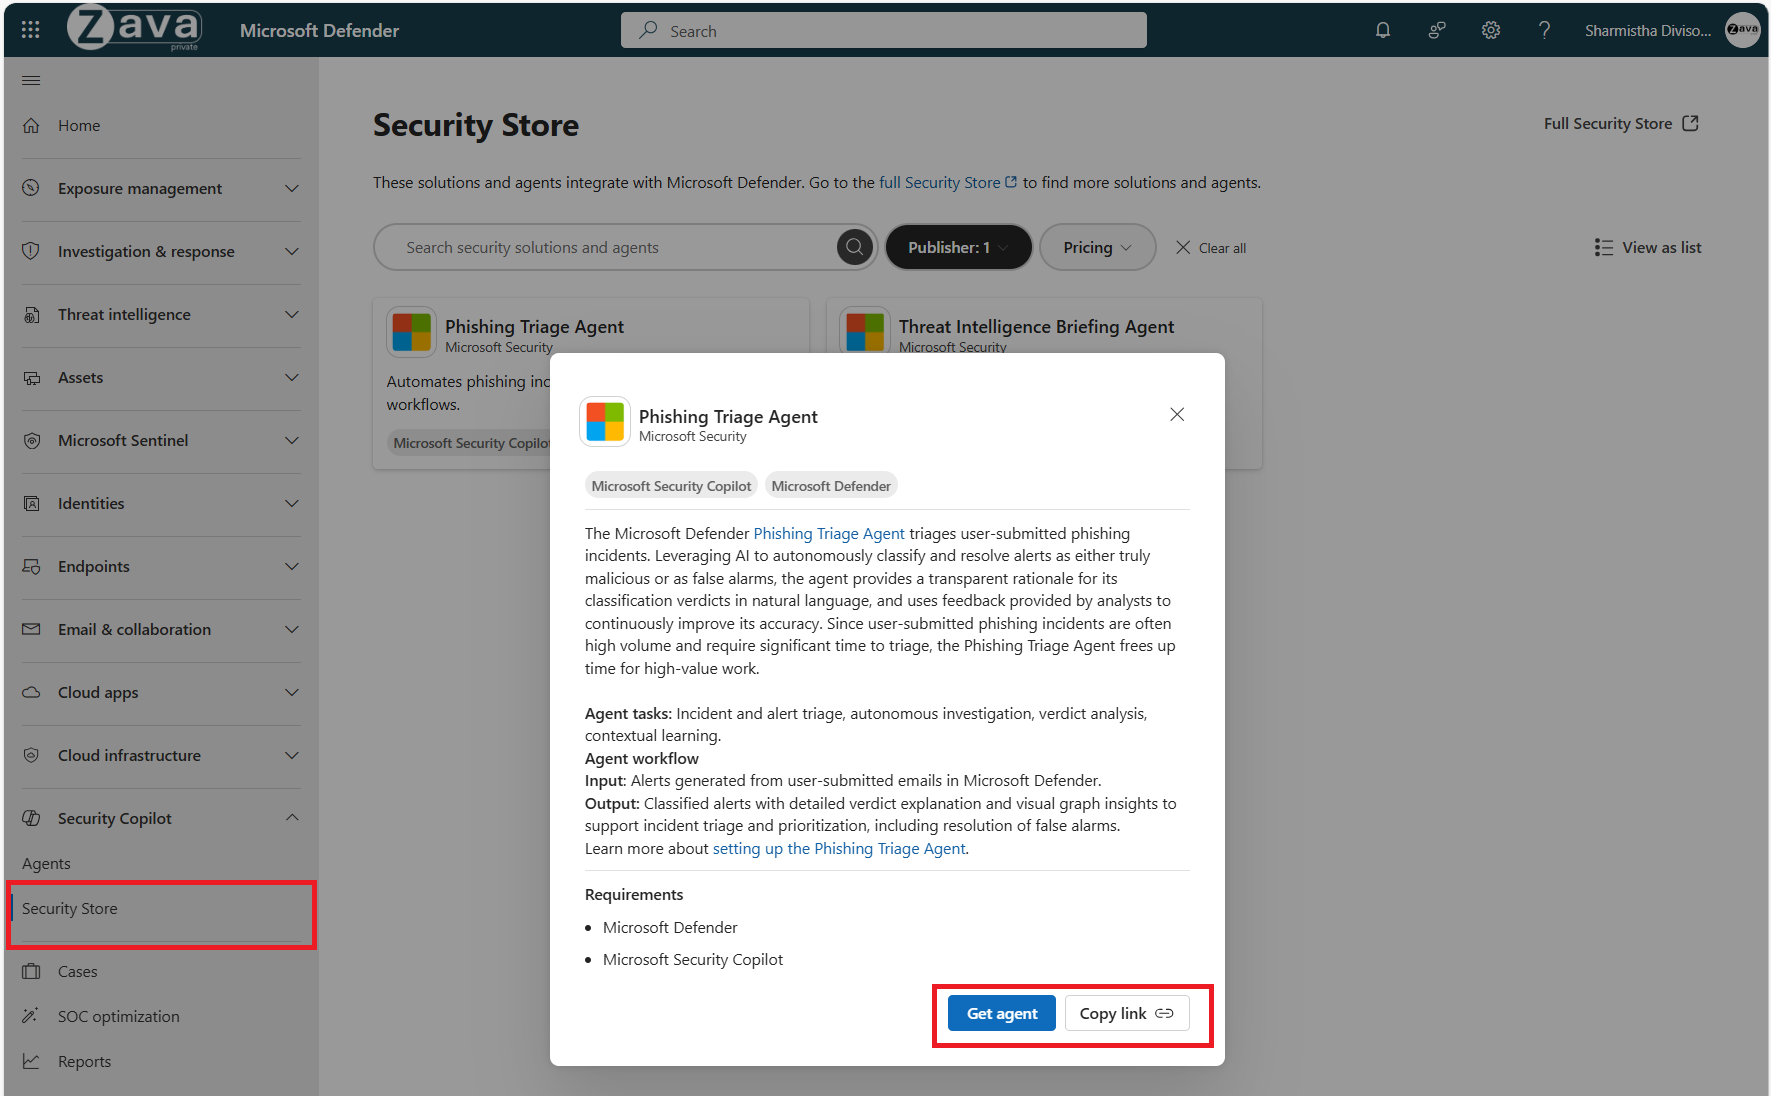
파트너가 게시한 에이전트의 경우 Microsoft Security Store 설명서에 설명된 대로 Security Store 웹 사이트에서 구매 및 배포를 완료합니다.
SaaS 솔루션 구매 방법(프라이빗 제품)에 설명된 대로 공개 제품 또는 비공개 제품을 통해 파트너가 게시한 에이전트에 대한 중앙 집중식 구매를 관리할 수 있습니다.
에이전트를 구매한 후 Security Copilot > 에이전트를 선택하고 설정 준비 섹션에서 에이전트를 찾은 다음, 설정을 선택하여 에이전트 설정을 시작합니다.
파트너가 게시한 에이전트 설정, 관리 및 실행에 대한 자세한 내용은 Security Copilot 에이전트 관리를 참조하세요.
Microsoft Security Copilot 에이전트에 대한 자세한 내용은 Microsoft Defender Microsoft Security Copilot 에이전트를 참조하세요.
설정하면 에이전트가 사용 중인 에이전트 섹션에 표시됩니다.
Microsoft Defender의 Microsoft Security Copilot 에이전트
이 섹션에서는 Microsoft Defender 포털에서 사용할 수 있는 Microsoft Security Copilot 에이전트에 대해 자세히 설명합니다.
보안 경고 분류 에이전트(미리 보기)
참고
보안 경고 심사 에이전트는 더 광범위한 경고 유형 집합을 심사하는 확장된 기능을 갖춘 피싱 심사 에이전트 와 동일한 에이전트입니다. 보안 경고 심사 에이전트는 미리 보기의 일부인 고객만 사용할 수 있습니다. 프리뷰 대상이 아닌 경우에도 Security Store에서 Phishing Triage Agent를 계속 이용할 수 있습니다.
보안 경고 심사 에이전트는 보안 팀이 여러 워크로드에서 대규모로 경고를 심사하는 데 도움이 되는 자율 에이전트입니다. 에이전트는 AI 기반의 동적 추론을 적용하여 지원되는 보안 워크로드에 대한 명확한 판결을 제공합니다. 이는 심사 정확도 및 효율성이 측정 가능한 향상을 입증한 피싱 심사 에이전트와 동일한 에이전트입니다. 이제 에이전트는 전자 메일 및 공동 작업 경고(일반 공급) 및 클라우드 및 ID 경고(미리 보기)를 포함하여 Microsoft Defender 광범위한 경고 집합을 심사할 수 있습니다. 에이전트는 자율적으로 작동하고, 자연어로 분류 평결에 대한 투명한 근거를 제공하며, 분석가의 피드백에 따라 지속적으로 정확도를 학습하고 개선합니다.
| 특성 | 설명 |
|---|---|
| 신원 | 새 에이전트 ID를 만들거나 기존 사용자 계정에 연결 |
| 라이선스 | 경고 유형에 따라 다릅니다.
|
| 권한 | 에이전트는 심사하려는 경고 유형에 따라 작동하려면 다음 권한이 필요합니다.
|
| 플러그 인 | 에이전트는 다음 Security Copilot 플러그 인을 자동으로 활성화합니다. |
| 제품 |
|
| 역할 기반 액세스 | 에이전트를 설정하고 관리하려면 보안 관리자 Microsoft Entra 역할이 필요합니다. 보안 경고 심사 에이전트와 동일한 권한을 가진 사용자는 에이전트의 활동 및 결과를 보고 에이전트의 분류 평결에 대한 피드백을 제공할 수 있습니다. |
| 트리거 | 사용자가 보고한 이메일(전자 메일 및 공동 작업 경고), 클라우드 보안 경고(클라우드 경고의 경우) 및 ID 경고를 포함하여 구성된 경고 유형에 대해 새 경고가 검색되면 자동으로 실행됩니다. |
위협 인텔리전스 브리핑 에이전트
위협 인텔리전스 브리핑 에이전트는 보안 운영 팀에 정기적으로 사용자 지정된 위협 인텔리전스 브리핑을 제공합니다. 에이전트는 다양한 원본에서 관련 위협 인텔리전스 데이터를 자율적으로 수집하고 합성하여 분석가가 새로운 위협 및 추세에 대한 정보를 유지할 수 있도록 간결하고 실행 가능한 인사이트를 제공합니다.
| 특성 | 설명 |
|---|---|
| 신원 | 새 에이전트 ID를 만들거나 기존 사용자 계정에 연결 |
| 라이선스 | 해당 없음 |
| 권한 |
필요한 권한:
|
| 제품 | Security Copilot |
| 플러그 인 | 이 에이전트를 실행하려면 다음 플러그 인이 필요합니다.
|
| 역할 기반 액세스 | 에이전트를 설정하고 관리하려면 보안 관리자 역할이 필요합니다. 위협 인텔리전스 브리핑 에이전트와 동일한 권한을 가진 사용자는 에이전트의 활동 및 결과를 볼 수 있습니다. |
| 트리거 | 설치하는 동안 구성한 설정 시간 간격으로 실행하거나 수동으로 실행합니다. |
에이전트 ID에 대한 엔드포인트용 Defender 권한 구성
에이전트 ID를 사용하여 위협 인텔리전스 브리핑 에이전트를 실행하는 경우, 다음 엔드포인트용 Defender 역할 권한 및 디바이스 그룹 액세스도 구성해야 합니다. 이러한 권한이 없으면 노출 보고서가 "사용할 수 없음"으로 표시되거나 사용자 환경에 취약성이 있는 경우에도 0개의 CVE를 반환할 수 있습니다.
1단계 - 에이전트 역할 권한 업데이트
- Microsoft Defender 포털에 로그인합니다.
- 설정>엔드포인트> 권한역할> 이동합니다.
- 위협 인텔리전스 브리핑 에이전트에 할당된 사용자 지정 역할을 찾습니다.
- 역할을 편집하고 다음 권한이 사용하도록 설정되어 있는지 확인합니다.
- 고급 헌팅 – 읽기
- 취약성 관리 – 읽기
- 컴퓨터 구성 – 읽기
- 디바이스 인벤토리 – 읽기
- 업데이트가 이루어지면 변경 내용을 저장합니다.
2단계 - 에이전트에 대한 디바이스 그룹 액세스 권한 부여
- Microsoft Defender 포털에서 설정>엔드포인트>디바이스 그룹으로 이동합니다.
- 프로덕션 엔드포인트를 포함하는 각 디바이스 그룹에 대해 다음을 수행합니다.
- 디바이스 그룹을 엽니다.
- 사용자 액세스 섹션을 선택합니다.
- 위협 인텔리전스 브리핑 에이전트 ID를 추가합니다.
- 읽기 권한을 할당합니다.
- 변경 내용을 저장합니다.
중요
에이전트를 실행하기 전에 권한 업데이트가 Microsoft Defender 서비스 간에 동기화되는 시간을 허용합니다.
위협 사냥 보조
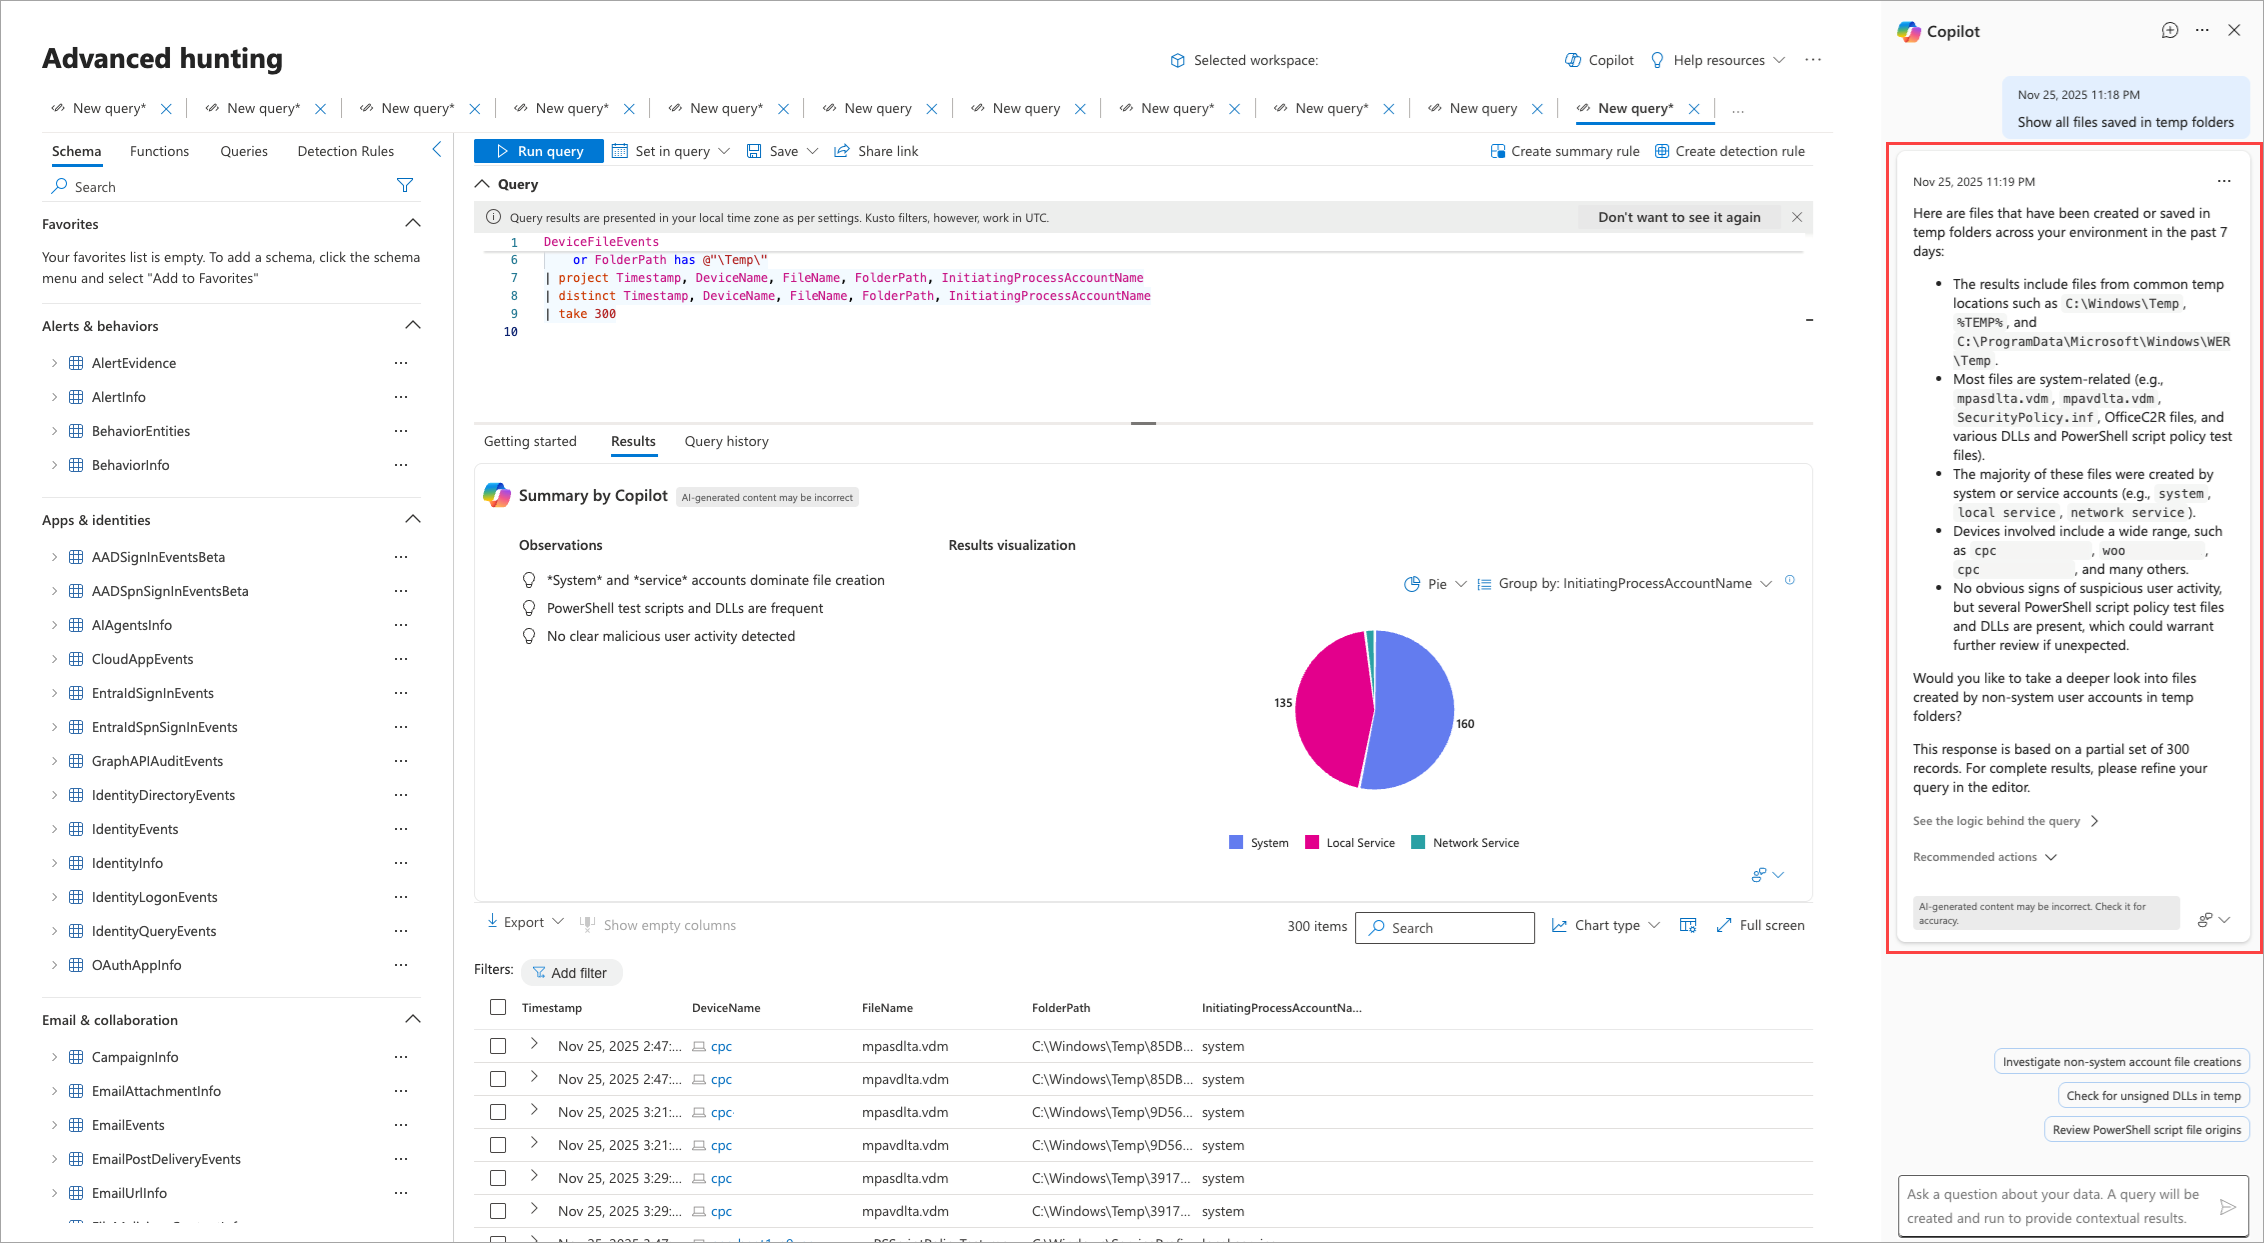
위협 사냥 어시스턴트는 자연어를 사용해 처음부터 끝까지 위협을 조사할 수 있게 하여 위협 사냥에 혁신을 가져왔습니다. KQL 쿼리를 생성할 뿐만 아니라 결과를 해석하고, 인사이트를 표시하고, 전체 헌팅 세션을 안내합니다. 이러한 기능을 통해 위협을 더 빠르고, 더 정확하고, 더 높은 신뢰도로 헌팅할 수 있습니다.
보안 분석가 에이전트
보안 분석가 에이전트는 보안 분석가가 즉시 사용하거나 보안 데이터에 대한 사용자 지정 분석을 수행하여 위험을 신속하게 식별, 평가 및 우선 순위를 지정하는 데 도움이 됩니다. 에이전트는 실행 가능하고 우선 순위가 지정된 인사이트, 권장 사항 및 보고서를 제공하여 주요 취약성 및 위험을 파악합니다. Microsoft Defender, Sentinel Log Analytics, Sentinel 데이터 레이크의 데이터를 지원하며, 코드나 쿼리 없이도 이상 감지, 클러스터링, 위험 점수 측정, 예측과 같은 복잡한 분석 작업을 수행할 수 있습니다.
| 특성 | 설명 |
|---|---|
| 신원 | 사용자 ID에 연결됩니다. 각 사용자는 에이전트를 독립적으로 구성합니다. |
| 라이선스 | 해당 없음 |
| 권한 | 선택한 데이터 원본에 따라 Microsoft Defender XDR, Microsoft Sentinel Log Analytics 작업 영역 또는 Microsoft Sentinel 데이터 레이크에 대한 읽기 권한 |
| 제품 |
|
| 역할 기반 액세스 | 선택한 데이터 원본에 대한 읽기 권한이 있는 사용자는 에이전트를 구성하고 사용할 수 있습니다. |
| 트리거 | 에이전트 채팅에 보안 분석 프롬프트를 입력하거나 고급 헌팅 쿼리 결과에서 부조종사로 분석을 선택하면 요청 시 실행됩니다. |
동적 위협 탐지 에이전트
Defender 포털의 동적 위협 탐지 에이전트는 Defender 및 Microsoft Sentinel 환경에서 숨겨진 위협을 파악하는 항상 켜져 있는 적응형 백 엔드 서비스입니다. AI를 사용하여 경고, 이벤트, 변칙 및 위협 인텔리전스의 상관 관계를 지정하여 격차를 식별하고 거짓 부정을 발견합니다. 에이전트가 간격을 식별하면 자연어 설명, 매핑된 MITRE ATT&CK 기술 및 맞춤형 수정 단계를 포함하여 경고 세부 정보의 전체 컨텍스트를 사용하여 동적 경고를 생성합니다.