Pastaba.
Prieigai prie šio puslapio reikalingas įgaliojimas. Galite bandyti prisijungti arba pakeisti katalogus.
Prieigai prie šio puslapio reikalingas įgaliojimas. Galite bandyti pakeisti katalogus.
Slaptažodžiai gali pakenkti jūsų klientams dėl kenkėjiškų vartotojų duomenų pažeidimų ir saugos atakų.
"Microsoft" jau seniai yra slaptažodžio autentifikacijos šalininkė ir pristatė "W3C/Fast IDentity Online 2" (FIDO2) "Win32 WebAuthn" platformos API Windows 10 (1903 versija).
Pradedant nuo Windows 11 22H2 versijos, WebAuthn API palaiko ECC algoritmus.
Ką tai reiškia?
Naudodami WebAuthn API, kūrėjų partneriai ir kūrėjų bendruomenė gali naudoti Windows Hello arba FIDO2 saugos raktus, kad savo programoms "Windows" įrenginiuose įdiegtų kelių dalių autentifikavimą be slaptažodžių.
Šių programų ar svetainių vartotojai gali naudoti bet kokią naršyklę, palaikančią "WebAuthn" API, autentifikavimui be slaptažodžių. Vartotojai turės pažįstamą ir nuoseklią "Windows" naudojimo patirtį, nesvarbu, kokią naršyklę jie naudoja.
Kūrėjai turėtų naudoti WebAuthn API, kad palaikytų FIDO2 autentifikavimo raktus nuosekliai vartotojams. Be to, kūrėjai gali naudoti visus transportavimus, pasiekiamus pagal FIDO2 specifikacijas (USB, NFC ir BLE), vengiant papildomų sąveikos ir valdymo išlaidų.
Pastaba
Kai šios API naudojamos, Windows 10 naršyklės arba programos neturi tiesioginės prieigos prie FIDO2 transportavimo, skirto su FIDO susijusiems pranešimams.
Didelis vaizdas
Kliento autentifikavimo protokolui 2 (CTAP2) ir WebAuthn apibrėžia abstrakcijos sluoksnį, kuris sukuria ekosistemą, skirtą labai autentifikuotiems kredencialams. Šioje ekosistemoje bet kuris sąveikaujantis klientas (pvz., vietinė programa arba naršyklė), kuris veikia tam tikrame kliento įrenginyje, naudoja standartinį metodą sąveikai su bet kokiu sąveikaujamu atpažintuku. Sąveikiuosius atpažintuvus sudaro autentifikavimo priemonės, įtaisytos kliento įrenginyje (platformos atpažintuvo), ir atpažintuvų, kurie jungiasi prie kliento įrenginio naudodami USB, BLE arba NFC ryšius (tarptinklinio ryšio atpažintuvo).
Autentifikavimo procesas prasideda, kai vartotojas atlieka konkretų vartotojo gestą, kuris nurodo sutikimą atlikti operaciją. Kliento prašymu atpažintukas saugiai sukuria stiprius šifravimo raktus ir saugo juos vietoje.
Sukūrus šiuos kliento raktus, klientai gali prašyti registracijos ir autentifikavimo patvirtinimų. Privačiojo rakto naudojamas parašo tipas atspindi vartotojo gestą, kuris buvo atliktas.
Toliau pateikiamoje diagramoje parodyta, kaip sąveikauja CTAP ir WebAuthn. Šviesiai mėlynos punktyrinės rodyklės nurodo sąveikas, kurios priklauso nuo konkretaus platformos API įgyvendinimo.
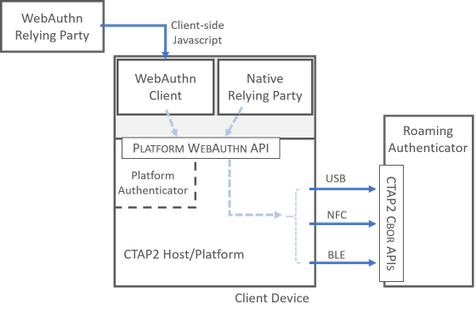
Komponentų, kurie dalyvauja autentifikavime be slaptažodžio, ryšiai
Kartu WebAuthn / CTAP2 šokio sudaro šių dauguma simbolių:
Kliento įrenginys. Kliento įrenginys yra aparatūra, kurioje naudojamas tam tikras griežtas autentifikavimas. Nešiojamieji kompiuteriai ir telefonai yra kliento įrenginių pavyzdžiai.
Patikimumo tikrinimo subjektai ir klientai. Patikimumo tikrinimo šalys yra žiniatinklio arba vietinės programos, naudojančios sudėtingus kredencialus. Patikimumo tikrinimo šalys veikia kliento įrenginiuose.
Kaip patikimumo tikrinimo šalis, vietinė programa taip pat gali veikti kaip WebAuthn klientas tiesiogiai WebAuthn iškvietimus.
Kaip patikimumo tikrinimo šalis, žiniatinklio programa negali tiesiogiai sąveikauti su WebAuthn API. Patikimumo tikrinimo šalis turi tarpininkauti sandoryje per naršyklę.
Pastaba
Ankstesnėje diagramoje nerodomas vieno Sign-On (SSO) autentifikavimas. Būkite atsargūs, kad nepainiotumėte FIDO patikimumo tikrinimo subjektų su išoriniais patikimumo tikrinimo subjektais.
WebAuthn API. WebAuthn API leidžia klientams teikti užklausas atpažintuvams. Klientas gali paprašyti atpažintuvo sukurti raktą, pateikti teiginį apie raktą, ataskaitų galimybes, valdyti PIN ir t. t.
CTAP2 platforma / pagrindinis kompiuteris. Platforma (dar vadinama pagrindinio kompiuterio CTAP2 specifikacijas) yra kliento įrenginio dalis, kuri derasi su atpažintuvų. Platforma yra atsakinga už saugaus pranešimo apie užklausos kilmę pateikimą ir CTAP2 glaustos dvejetainės objektų atvaizdavimo (CBOR) API iškvietimą. Jei platforma nėra CTAP2 žinoma, klientai patys imtis daugiau naštos. Šiuo atveju komponentai ir sąveikos, parodytos ankstesnėje diagramoje, gali skirtis.
Platformos atpažintuvo. Platformos atpažintuvo paprastai yra kliento įrenginyje. Platformos atpažintuvo pavyzdžiai apima pirštų atspaudų atpažinimo technologiją, kuri naudoja integruotą nešiojamojo kompiuterio pirštų atspaudų skaitytuvą, ir veido atpažinimo technologiją, kuri naudoja integruotą išmaniųjų telefonų kamerą. Platformų transportavimo protokolai, pvz., USB, NFC arba BLE, negali pasiekti platformos atpažintuvo.
Tarptinklinis autentifikavimas. Tarptinklinio ryšio atpažintuvas gali prisijungti prie kelių kliento įrenginių. Kliento įrenginiai privalo naudoti palaikomą transportavimo protokolą, kad galėtų derėtis dėl sąveikos. Tarptinklinių atpažintuvų pavyzdžiai: USB saugos raktai, išmaniųjų telefonų programos su BLE ir NFC palaikančios artumo kortelės. Tarptinklinio ryšio atpažintojas gali palaikyti CTAP1, CTAP2 arba abu protokolus.
Daugelis patikimumo tikrinimo šalių ir klientų gali sąveikauti su daugeliu atpažintuvų viename kliento įrenginyje. Vartotojas gali įdiegti kelias naršykles, kurios palaiko "WebAuthn", ir tuo pat metu gali turėti prieigą prie įtaisytojo pirštų atspaudų skaitytuvo, prijungtos saugos rakto ir BLE palaikančios mobiliųjų įrenginių programos.
Sąveikos
Prieš WebAuthn ir CTAP2, buvo U2F ir CTAP1. U2F yra FIDO Alliance universalus antrojo veiksnio specifikacija. Yra daug atpažintuvų, kurie kalba CTAP1 ir tvarko U2F kredencialus. WebAuthn buvo sukurtas taip, kad atitiktų CTAP1 atpažintuvo suderinamumą. Patikimumo tikrinimo šalis, kuri naudoja WebAuthn, vis tiek gali naudoti U2F kredencialus, jei patikimumo tikrinimo šaliai nereikia TIK FIDO2 funkcijų.
FIDO2 autentifikavimo priemonės jau įdiegtos, todėl "WebAuthn" patikimumo tikrinimo šalims gali reikėti šių pasirinktinių funkcijų:
- Kelių paskyrų kodai (raktus galima saugoti kiekvienai patikimumo tikrinimo šaliai)
- Kliento PIN
- Vieta (atpažintuvo pateikia vietą)
- Maiša pagrįstas pranešimų autentifikavimo kodas (HMAC)-secret (įgalina scenarijus neprisijungus)
Toliau nurodytos parinktys gali būti naudingos ateityje, tačiau dar nebuvo stebimos:
- Operacijų patvirtinimas
- Vartotojo tikrinimo indeksas (serveriai gali nustatyti, ar vietoje saugomi biometriniai duomenys laikui bėgant pasikeitė)
- Vartotojo patvirtinimo metodas (atpažintuvo pateikia tikslų metodą)
- Biometrinės veiksmingumo ribos (patikimumo tikrinimo šalis gali nurodyti priimtiną klaidingą priėmimą ir klaidingus atmetimo dažnumus)
"Microsoft" įgyvendinimas
"Microsoft" FIDO2 įgyvendinimas jau daugelį metų. Programinė įranga ir paslaugos įgyvendinamos atskirai kaip standartą atitinkantys subjektai. Nuo Windows 10 versijos 1809 (2018 m. spalio) leidimo visi "Microsoft" komponentai naudoja naujausią "WebAuthn" kandidatinį leidimą. Tai stabilus leidimas, kuris neturėtų normatyviai pasikeisti prieš galutinai ratifikuojant specifikaciją. Kadangi "Microsoft" yra vienas pirmųjų pasaulyje diegiant FIDO2, kai kurie populiarių ne "Microsoft" komponentų deriniai dar nebus sąveikūs.
Štai apytikslis maketas, kur "Microsoft" bitų:
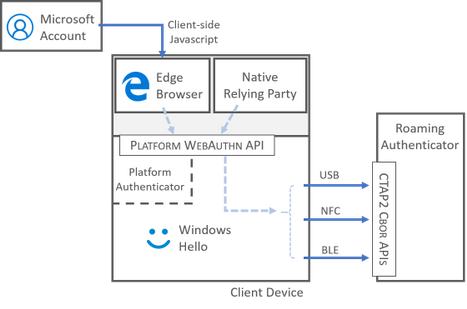
"Microsoft""WebAuthn" ir CATP2 API diegimas
WebAuthn patikimumo tikrinimo šalis: "Microsoft" paskyra. Jei nesate susipažinę su "Microsoft" paskyra, tai yra "Xbox", "Outlook" ir daugelio kitų svetainių prisijungimo tarnyba. Prisijungimo patirtis naudoja kliento "JavaScript", kad paleistų "Microsoft" Edge", kad pasikalbėtų su WebAuthn API. "Microsoft" paskyra reikalauja, kad atpažintuvo charakteristikos būtų tokios:
- Raktai saugomi vietiniame autentifikavimo įrenginyje, o ne nuotoliniame serveryje
- Scenarijai neprisijungus veikia (įgalinami naudojant HMAC)
- Vartotojai gali įdėti kelių vartotojų paskyrų raktus į tą patį atpažintuvą
- Jei tai būtina, autentifikuotieji gali naudoti kliento PIN, kad atrakintų TPM
Svarbu
Kadangi "Microsoft" paskyra reikalauja unikalių FIDO2 CTAP2 atpažintuvų funkcijų ir plėtinių, ji nepriima CTAP1 (U2F) kredencialų.
WebAuthn klientas: "Microsoft" Edge". "Microsoft" Edge" gali apdoroti šiame straipsnyje aprašomas WebAuthn ir CTAP2 funkcijas vartotojo sąsają. Jis taip pat palaiko "AppID" plėtinį. "Microsoft" "Edge" gali sąveikauti ir su CTAP1, ir CTAP2 atpažintuvais. Ši sąveikos aprėptis reiškia, kad ji gali kurti ir naudoti U2F ir FIDO2 kredencialus. Tačiau "Microsoft" Edge" nekalba U2F protokolo. Todėl patikimumo tikrinimo subjektai turi naudoti tik WebAuthn specifikaciją. "Microsoft" "Edge" sistemoje "Android" nepalaiko "WebAuthn".
Pastaba
Patikimą informaciją apie ""Microsoft" Edge" palaikymą, skirtą "WebAuthn" ir CTAP, žr. Senstelėjusi "Microsoft" "Edge" kūrėjo dokumentacija.
Platforma: Windows 10, Windows 11." Windows 10 ir Windows 11"Win32" platformos WebAuthn API.
Tarptinklinio ryšio atpažintojas. Galite pastebėti, kad nėra "Microsoft" tarptinklinio ryšio atpažintuvo. Taip yra todėl, kad jau yra stipri produktų, kurie specializuojasi griežtu autentifikavimu, ekosistema, o kiekvienas klientas (korporacijos ar asmenys) turi skirtingus saugumo, naudojimo paprastumo, platinimo ir paskyros atkūrimo reikalavimus. Daugiau informacijos apie nuolat augantį FIDO2 sertifikuotų atpažintuvų sąrašą žr. FIDO sertifikuoti produktai. Sąraše yra įtaisytųjų atpažintuvų, tarptinklinio ryšio atpažintuvų ir net lustų gamintojų, kurie turi sertifikuotą dizainą.
Kūrėjo nuorodos
WebAuthn API dokumentuojamos "Microsoft" / webauthn GitHub repo. Norėdami suprasti, kaip veikia FIDO2 atpažintuvo funkcijos, peržiūrėkite šias dvi specifikacijas:
- Žiniatinklio autentifikavimas: API, skirta prieigai prie viešojo rakto kredencialų (pasiekiama W3C svetainėje). Šis dokumentas vadinamas WebAuthn specifikacija.
- Autentifikavimo kliento protokolas (CTAP). Šį dokumentą galima rasti FIDO Alliance svetainėje, kurioje aparatūros ir platformos komandos dirba kartu, kad išspręstų FIDO autentifikavimo problemą.