Notitie
Voor toegang tot deze pagina is autorisatie vereist. U kunt proberen u aan te melden of de directory te wijzigen.
Voor toegang tot deze pagina is autorisatie vereist. U kunt proberen de mappen te wijzigen.
Dit artikel helpt Google Cloud-experts inzicht te krijgen in de basisbeginselen van Microsoft Azure accounts, services en resources. Het behandelt ook belangrijke overeenkomsten en verschillen tussen de Google Cloud- en Azure-platforms.
Opmerking
Google Cloud was voorheen bekend als Google Cloud Platform (GCP).
In dit artikel leert u het volgende:
- Hoe gebruikersaccounts en resources worden georganiseerd in Azure.
- Hoe de beschikbare oplossingen in Azure zijn gestructureerd.
- Hoe de belangrijkste Azure-services verschillen van Google Cloud-services.
Azure en Google Cloud hebben hun mogelijkheden onafhankelijk in de loop van de tijd gebouwd, zodat ze aanzienlijke verschillen in implementatie en ontwerp hebben.
Overeenkomsten tussen Azure en Google Cloud
Net als Google Cloud is Microsoft Azure gebouwd rond een kernset reken-, opslag-, database- en netwerkservices. In veel gevallen bieden beide platforms vergelijkbare mogelijkheden en bieden ondersteuning voor maximaal beschikbare oplossingen op Linux- of Windows-hosts. Als u gewend bent om te ontwikkelen met Behulp van Linux en opensource-software, kunnen beide platforms de taak uitvoeren.
Hoewel de platforms vergelijkbare mogelijkheden delen, zijn de resources die deze mogelijkheden bieden vaak anders georganiseerd. Directe service-naar-servicetoewijzingen zijn niet altijd duidelijk en sommige services zijn slechts beschikbaar op één platform.
Accounts en abonnementen beheren
Azure biedt een hiërarchie van beheergroepen, abonnementen en resourcegroepen om u te helpen resources effectief te beheren. Deze hiërarchie is vergelijkbaar met de mappen en projectstructuur voor resources in Google Cloud. In het volgende diagram ziet u de hiërarchie van het beheerbereik in Azure:
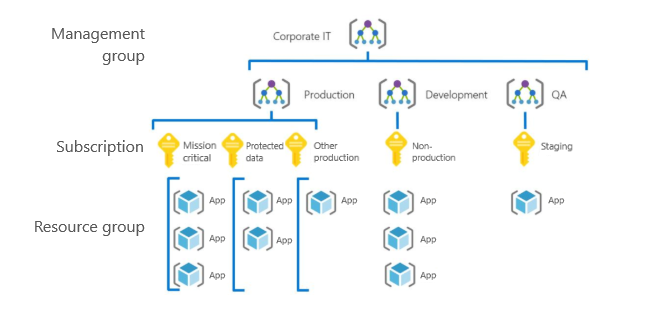
In het structuurdiagram ziet u de Azure beheerhiërarchie van vier niveaus. Bovenaan bevindt zich één beheergroep met het label bedrijfs-IT. Direct onder bedrijfs-IT vertakken zich van links naar rechts horizontaal drie onderliggende managementgroepen: productie, ontwikkeling en QA. Verbindingslijnen geven aan dat beleidsregels en toegangsbeheer die zijn gedefinieerd op het it-niveau van het bedrijf, door alle drie worden overgenomen. Onder de productiebeheergroep worden drie abonnementen van links naar rechts gerangschikt: bedrijfskritieke, beveiligde gegevens, andere productie. Onder de ontwikkelingsbeheergroep bevindt zich één abonnement met het label Niet-productie. Onder de QA-beheergroep bevindt zich één abonnement met het label staging. Op het onderste niveau bevatten resourcegroepen toepassingsresources.
Beheergroepen: Deze groepen zijn containers waarmee u toegang, beleid en naleving voor meerdere abonnementen kunt beheren. Alle abonnementen in een beheergroep nemen automatisch de voorwaarden over die op de beheergroep zijn toegepast.
Abonnementen: Een abonnement koppelt logisch gebruikersaccounts en de resources die door deze gebruikersaccounts worden gemaakt. Elk abonnement heeft limieten of quota voor het aantal resources dat u kunt maken en gebruiken. Organisaties kunnen abonnementen gebruiken om kosten en de resources te beheren die gebruikers, teams of projecten maken.
U kunt een onbeperkt aantal Azure abonnementen maken. Elk abonnement wordt gekoppeld aan één Microsoft Entra tenant (een account, in Google Cloud-termen). Een tenant kan een onbeperkt aantal abonnementen bevatten, terwijl Google Cloud een standaard zachte limiet heeft die per account varieert en kan worden verhoogd via een aanvraag.
Een Google Cloud-project is conceptueel vergelijkbaar met het Azure-abonnement, wat betreft facturering, quota en limieten. In functie lijkt een Google Cloud-project echter meer op een Azure resourcegroep: een logische container waarin cloudresources worden geïmplementeerd.
Resourcegroepen: Een resourcegroep is een logische container waarin u Azure resources zoals web-apps, databases en opslagaccounts implementeert en beheert.
Middelen: Resources zijn exemplaren van services die u maakt, zoals virtuele machines (VM's), opslag of SQL-databases.
Azure biedt verschillende aankoopopties die passen bij organisaties van verschillende grootten en behoeften. Zie het prijsoverzicht voor meer informatie.
U beheert de toegang tot Azure resources via Azure op rollen gebaseerd toegangsbeheer (Azure RBAC) met meer dan 100 ingebouwde rollen. U kunt ook uw eigen aangepaste rollen maken.
Elk abonnement heeft ook een accountbeheerder, die de eigenaar van het abonnement en het account vertegenwoordigt dat wordt gefactureerd voor de resources die in het abonnement worden gebruikt. U kunt de accountbeheerder alleen wijzigen door het eigendom van het abonnement over te dragen.
Onder het abonnementsniveau kunt u gebruikersrollen en afzonderlijke machtigingen toewijzen aan specifieke resources. In Azure zijn alle gebruikersaccounts gekoppeld aan een Microsoft-account of organisatieaccount (een account dat wordt beheerd via Microsoft Entra-id).
Abonnementen hebben standaard servicequota en limieten. Raadpleeg Azure subscription and service limits, quotas, and constraints (Limieten van Azure-abonnementen en -services, quota en beperkingen) voor een volledige lijst van deze limieten. U kunt een aantal van deze limieten verhogen door een ondersteuningsaanvraag in te dienen in de beheerportal.
Zie de volgende bronnen voor meer informatie over het beheren van accounts en abonnementen:
Resourcebeheer
In Azure is een resource elk rekenproces, opslagobject, netwerkapparaat of andere entiteit die u binnen het platform kunt maken of configureren.
U kunt Azure resources implementeren en beheren met behulp van Azure Resource Manager.
Resourcegroepen
Azure biedt ook resourcegroepen die resources organiseren, zoals VM's, opslag en virtuele netwerkapparaten. U koppelt altijd een Azure resource aan één resourcegroep. U kunt een resource van de ene resourcegroep naar de andere verplaatsen, maar deze kan zich slechts in één resourcegroep tegelijk bevinden. Zie Azure-resources verplaatsen naar een nieuwe resourcegroep of een nieuw abonnement voor meer informatie. Azure Resource Manager gebruikt resourcegroepen als fundamentele groepering.
U kunt resources ook ordenen met behulp van tags. Tags zijn sleutel-waardeparen die u kunt gebruiken om resources in uw abonnement te groeperen, ongeacht het lidmaatschap van de resourcegroep.
Beheerinterfaces
Azure biedt verschillende manieren om uw resources te beheren:
- Azure portal: De Azure-portal biedt een volledige webbeheerinterface voor Azure resources.
- REST API: De Azure Resource Manager REST API biedt programmatische toegang tot de meeste functies die beschikbaar zijn in de Azure-portal.
- Opdrachtregel: De Azure CLI biedt een opdrachtregelinterface waarmee Azure-resources kunnen worden gemaakt en beheerd. De Azure CLI is beschikbaar voor Windows, Linux en macOS.
- PowerShell: U kunt de Azure-modules voor PowerShell gebruiken om geautomatiseerde beheertaken uit te voeren met behulp van een script. PowerShell is beschikbaar voor Windows, Linux en macOS.
- Sjablonen: Azure Resource Manager sjablonen bieden mogelijkheden voor resourcebeheer op basis van sjablonen. Deze sjablonen worden doorgaans geschreven in Bicep of Terraform.
- Azure-SDK's: De SDK's zijn een verzameling bibliotheken die u kunt gebruiken om programmatisch te beheren en te communiceren met Azure-services.
In al deze interfaces is de resourcegroep centraal bij het maken, implementeren en beheren van Azure resources.
Daarnaast zijn veel niet-Microsoft beheerhulpprogramma's, zoals Terraform en Spinnaker van HashiCorp, beschikbaar op Azure.
Regio's en beschikbaarheidszones
Cloudfouten variëren sterk in bereik en ernst. Gelokaliseerde hardwarefouten of configuratieproblemen kunnen van invloed zijn op afzonderlijke resources of groepen resources in een workload. Zeldzamer zijn storingen die een heel datacenter platleggen, zoals wanneer zich een stroomstoring in een datacenter voordoet. In zeldzame gevallen kan een hele regio niet meer beschikbaar zijn.
Een van de belangrijkste manieren om ervoor te zorgen dat een toepassing tolerant is, is via redundantie. U moet deze redundantie echter plannen wanneer u de toepassing ontwerpt. Bovendien is het redundantieniveau dat u nodig hebt, afhankelijk van uw zakelijke behoeften. Niet elke toepassing heeft redundantie voor meerdere regio's nodig ter bescherming tegen regionale uitval. In het algemeen is het zo dat naarmate de redundantie en de betrouwbaarheid groter zijn, de kosten en de complexiteit toenemen.
In Google Cloud heeft een regio twee of meer beschikbaarheidszones. Een beschikbaarheidszone komt overeen met een fysiek geïsoleerd datacenter in de geografische regio. Azure heeft talloze functies voor het bieden van toepassingsredundantie op elk niveau van mogelijke storingen, waaronder beschikbaarheidszones en paired regio's.
De volgende tabel geeft een overzicht van elke optie.
| Aspect | Beschikbaarheidszone | Gekoppelde regio |
|---|---|---|
| Omvang van de storing | Datacenter | Regio |
| Aanvraagroutering | Zoneoverschrijdende Azure Load Balancer | Azure Traffic Manager |
| Netwerklatentie | Laag | Middelhoog tot hoog |
| Virtuele netwerken | Virtueel netwerk | Virtuele-netwerkpeering tussen regio's |
Beschikbaarheidszones
Net als Google Cloud kunnen Azure regio's beschikbaarheidszones hebben, die fysiek gescheiden zones zijn binnen een Azure regio. Elke beschikbaarheidszone heeft een afzonderlijke voedingsbron, netwerk en koeling. Het implementeren van VM's in verschillende beschikbaarheidszones helpt een toepassing te beschermen tegen storingen in het hele datacenter.
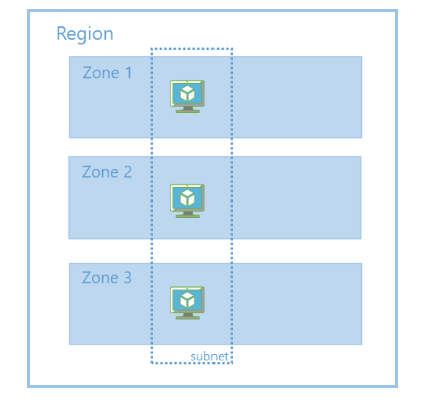
Diagram met een zone-redundante implementatie van virtuele machines binnen één Azure regio. Een grote buitenste rechthoek met het label 'region' bevat de hele lay-out. Binnen de regio worden drie horizontale rechthoekige zones verticaal gestapeld van boven naar beneden, gelabelde zone 1, zone 2 en zone 3. Elke zone bevat één virtuele machine. Een verticale gestippelde rechthoek ligt over de virtuele machines in alle drie de zones heen. Deze rechthoek met streepjes vertegenwoordigt één subnet dat alle drie de beschikbaarheidszones tegelijk omvat. Het labelsubnet wordt weergegeven aan de onderrand van de rechthoek met streepjes. De indeling illustreert dat het implementeren van virtuele machines in elke zone, verbonden via een gedeeld subnet, redundantie biedt in geval van een storing in één zone.
Gekoppelde regio's
Als u een toepassing wilt beschermen tegen een regionale storing, implementeert u de toepassing in meerdere regio's en gebruikt u Azure Traffic Manager om internetverkeer naar verschillende regio's te distribueren. Elke Azure-regio is gekoppeld aan een andere regio. Samen vormen deze regio's een regiopaar. Met uitzondering van Brazilië - zuid bevinden regioparen zich binnen dezelfde geografie om te voldoen aan de vereisten voor gegevenslocatie voor fiscale en rechtshandhavingsbevoegdheidsdoeleinden.
In tegenstelling tot beschikbaarheidszones, die fysiek gescheiden datacenters zijn, maar zich mogelijk in relatief nabijgelegen geografische gebieden bevinden, worden gekoppelde regio's meestal gescheiden door ten minste 300 mijl. Dit ontwerp zorgt ervoor dat noodgevallen op grote schaal alleen van invloed zijn op één van de regio's in het paar. U kunt naburige paren instellen om database- en opslagservicegegevens te synchroniseren. Ze zijn zo geconfigureerd dat platformupdates worden geïmplementeerd naar slechts één regio in het paar tegelijk.
Azure geografisch redundante opslag maakt automatisch een back-up van de juiste gekoppelde regio. Voor alle andere resources moet u een volledige kopie van uw oplossing in elke regio implementeren om volledige redundantie te bereiken.
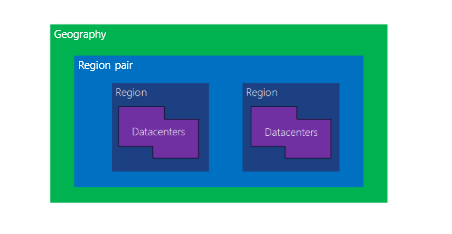
Diagram met de geneste insluitingshiërarchie van Azure regioparen. De buitenste rechthoek vertegenwoordigt een geografie. Binnen de geografie bevindt zich een regiopaar. Binnen het regiopaar bevinden twee regio's zich naast elkaar. Binnen elke regio is een datacenter. De geneste vormen illustreren de insluitingsrelaties: datacenters bevinden zich fysiek binnen regio's, twee regio's vormen samen een regiopaar en een regiopaar maakt deel uit van één geografie.
Betrouwbaarheidshandleidingen per service
Als u aanbevelingen voor betrouwbaarheid voor elke Azure service wilt verkennen, raadpleegt u de betrouwbaarheidshandleidingen per service.
Zie de volgende bronnen voor meer informatie:
Diensten
Als u wilt zien hoe Google Cloud-services overeenkomen met hun Azure-equivalenten, zie Vergelijking van Google Cloud- en Azure-services.
Niet alle Azure-producten en -services zijn in alle regio's beschikbaar. Zie Producten per regio voor meer informatie. U vindt de uptimegaranties en het downtimetegoedbeleid voor elk Azure product of service in de serviceovereenkomsten voor onlineservices document.