Notitie
Voor toegang tot deze pagina is autorisatie vereist. U kunt proberen u aan te melden of de directory te wijzigen.
Voor toegang tot deze pagina is autorisatie vereist. U kunt proberen de mappen te wijzigen.
In dit artikel worden de drie primaire opties voor het verbinden van een on-premises netwerk met een Azure virtueel netwerk vergeleken: Azure VPN-gateway, Azure ExpressRoute en niet-Microsoft IPsec- of SD-WAN-oplossingen die worden gehost in Azure. Voor elke optie wordt het connectiviteitsmodel samengevat, wanneer de optie geschikt is, de belangrijkste voordelen en compromissen en koppelingen naar een gedetailleerde referentiearchitectuur.
Dit artikel is bedoeld voor netwerk- en cloudarchitecten die site-naar-site-connectiviteit tussen een bedrijfs- of datacenternetwerk en een of meer Azure virtuele netwerken evalueren. In afzonderlijke documentatie wordt aandacht besteed aan punt-naar-site-VPN en Vnet-naar-Vnet-connectiviteit, die hier buiten het bereik vallen.
VPN-connectiviteit Azure
Een Azure VPN-gateway is een type virtuele netwerkgateway die versleuteld verkeer verzendt tussen een Azure virtueel netwerk en een on-premises locatie, meestal via het openbare internet.
Deze architectuur is geschikt voor hybride toepassingen waarbij verkeer tussen on-premises en Azure licht is, of wanneer een hogere latentie acceptabel is in ruil voor flexibiliteit en schaalbaarheid in de cloud.
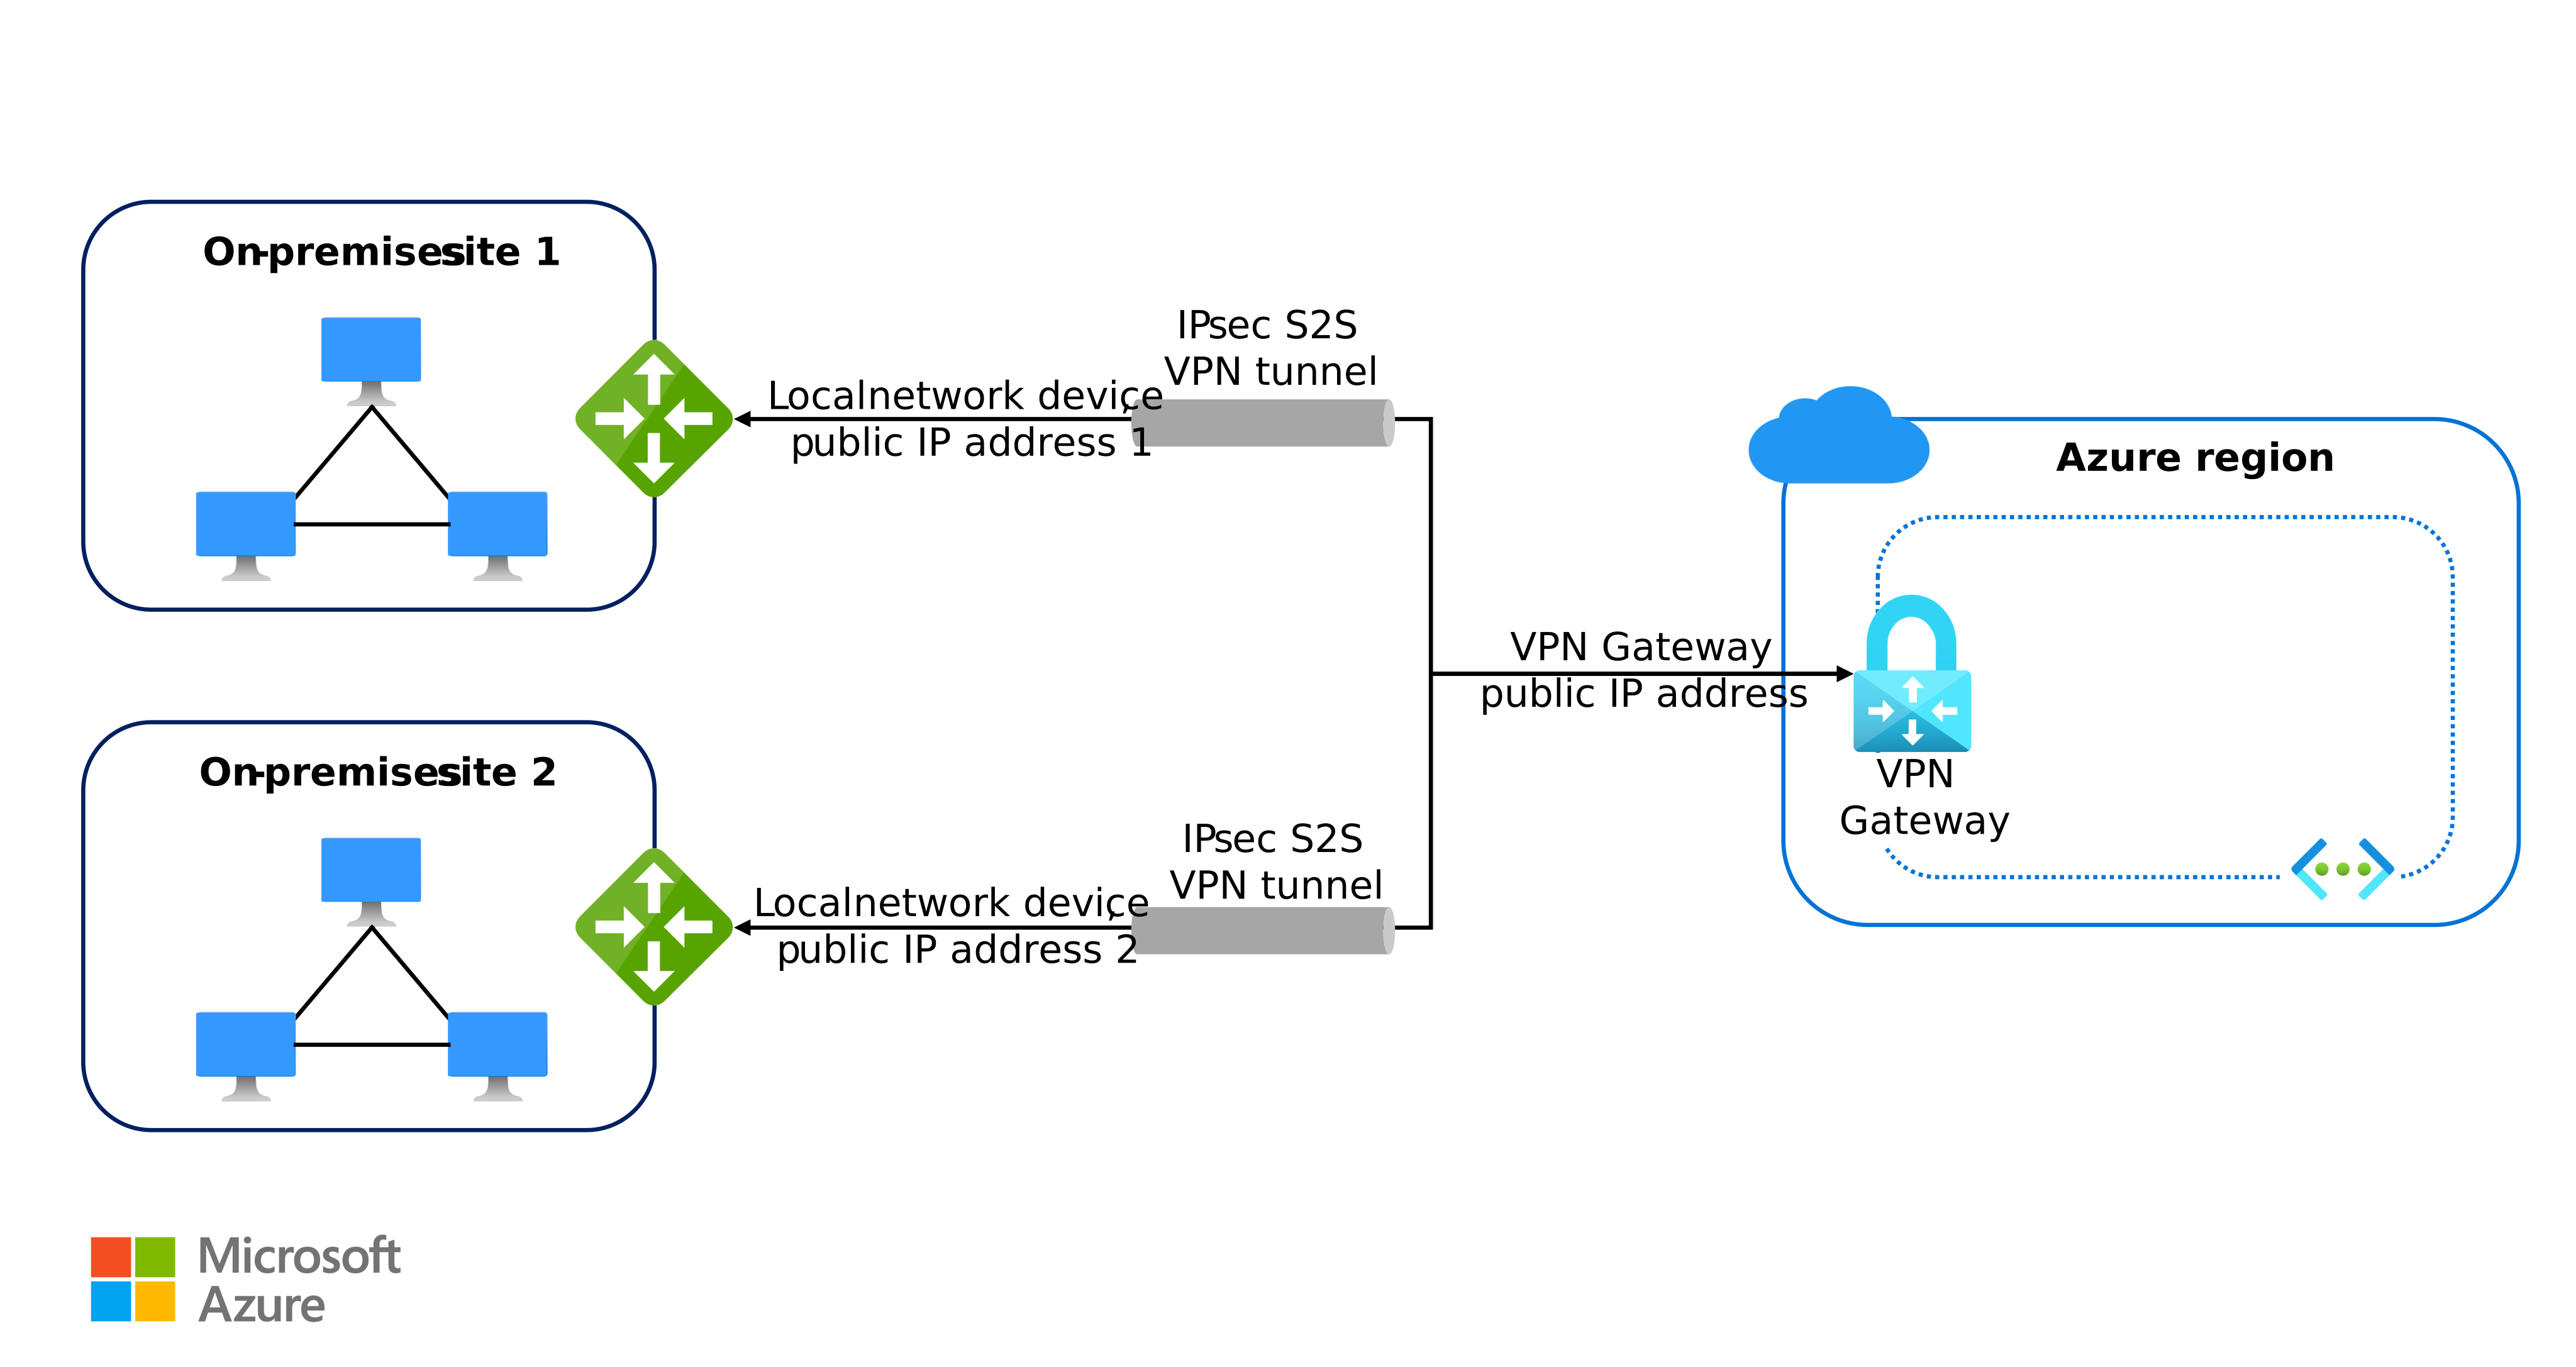
Azure VPN wordt meestal gebruikt voor site-naar-site-VPN-connectiviteit (S2S), die versleutelde, gerouteerde connectiviteit biedt tussen een on-premises netwerk en Azure virtuele netwerken via IPsec/IKE-tunnels. Azure VPN ondersteunt ook punt-naar-site-scenario's (P2S) en VNet-naar-VNet- en VNet-scenario's, maar deze scenario's hebben respectievelijk betrekking op externe gebruikerstoegang en inter-VNet-connectiviteit, en zijn hier niet de primaire focus.
Benefits
Met de volgende mogelijkheden is Azure VPN geschikt voor hybride scenario's waarvoor geen speciale connectiviteit is vereist.
- Eenvoudigere configuratie. Het instellen is eenvoudiger dan toegewezen connectiviteitsopties zoals ExpressRoute, omdat de verbinding via het openbare internet verloopt en geen connectiviteitsprovider of een werkstroom voor circuitinrichting vereist.
- Versleuteld tijdens overdracht. Site-naar-site-verbindingen maken gebruik van IPsec-/IKE-tunnels, dus verkeer tussen het on-premises VPN-apparaat en de Azure VPN-gateway wordt standaard versleuteld op de netwerklaag.
- Hoge cumulatieve bandbreedte. VPN Gateway ondersteunt maximaal 10 Gbps-aggregaties in standaard hub-and-spoke-topologieën. Met Azure Virtual WAN ondersteunt elke virtuele hub maximaal 20 Gbps-aggregaties. Zowel de cumulatieve doorvoer als zoneredundantie zijn afhankelijk van de VPN Gateway SKU die u kiest, dus de grootte van de SKU voor de doorvoer en tolerantie die u nodig hebt. (Zie betrouwbaarheid.) Zie VPN Gateway topologie en ontwerp enVirtual WAN veelgestelde vragen voor meer informatie.
Challenges
Houd rekening met de volgende beperkingen voordat u Azure VPN kiest voor een hybride workload.
- On-premises VPN-apparaat vereist. U werkt en onderhoudt een compatibel on-premises VPN-apparaat, dat zich buiten de door Azure beheerde grens bevindt.
- SLA heeft alleen betrekking op de gateway. Microsoft biedt een SLA voor beschikbaarheid van 99,9% voor VPN Gateway. De SLA voor hogere beschikbaarheid is afhankelijk van de SKU. Zie Betrouwbaarheid in Azure virtuele netwerkgateways voor meer informatie op SKU-niveau. De SLA heeft alleen betrekking op de VPN-gateway en heeft geen betrekking op het openbare internetpad tussen on-premises en de gateway.
Referentiearchitectuur
Zie de volgende referentiearchitectuur voor een volledige implementatie van deze optie.
Azure ExpressRoute connectiviteit
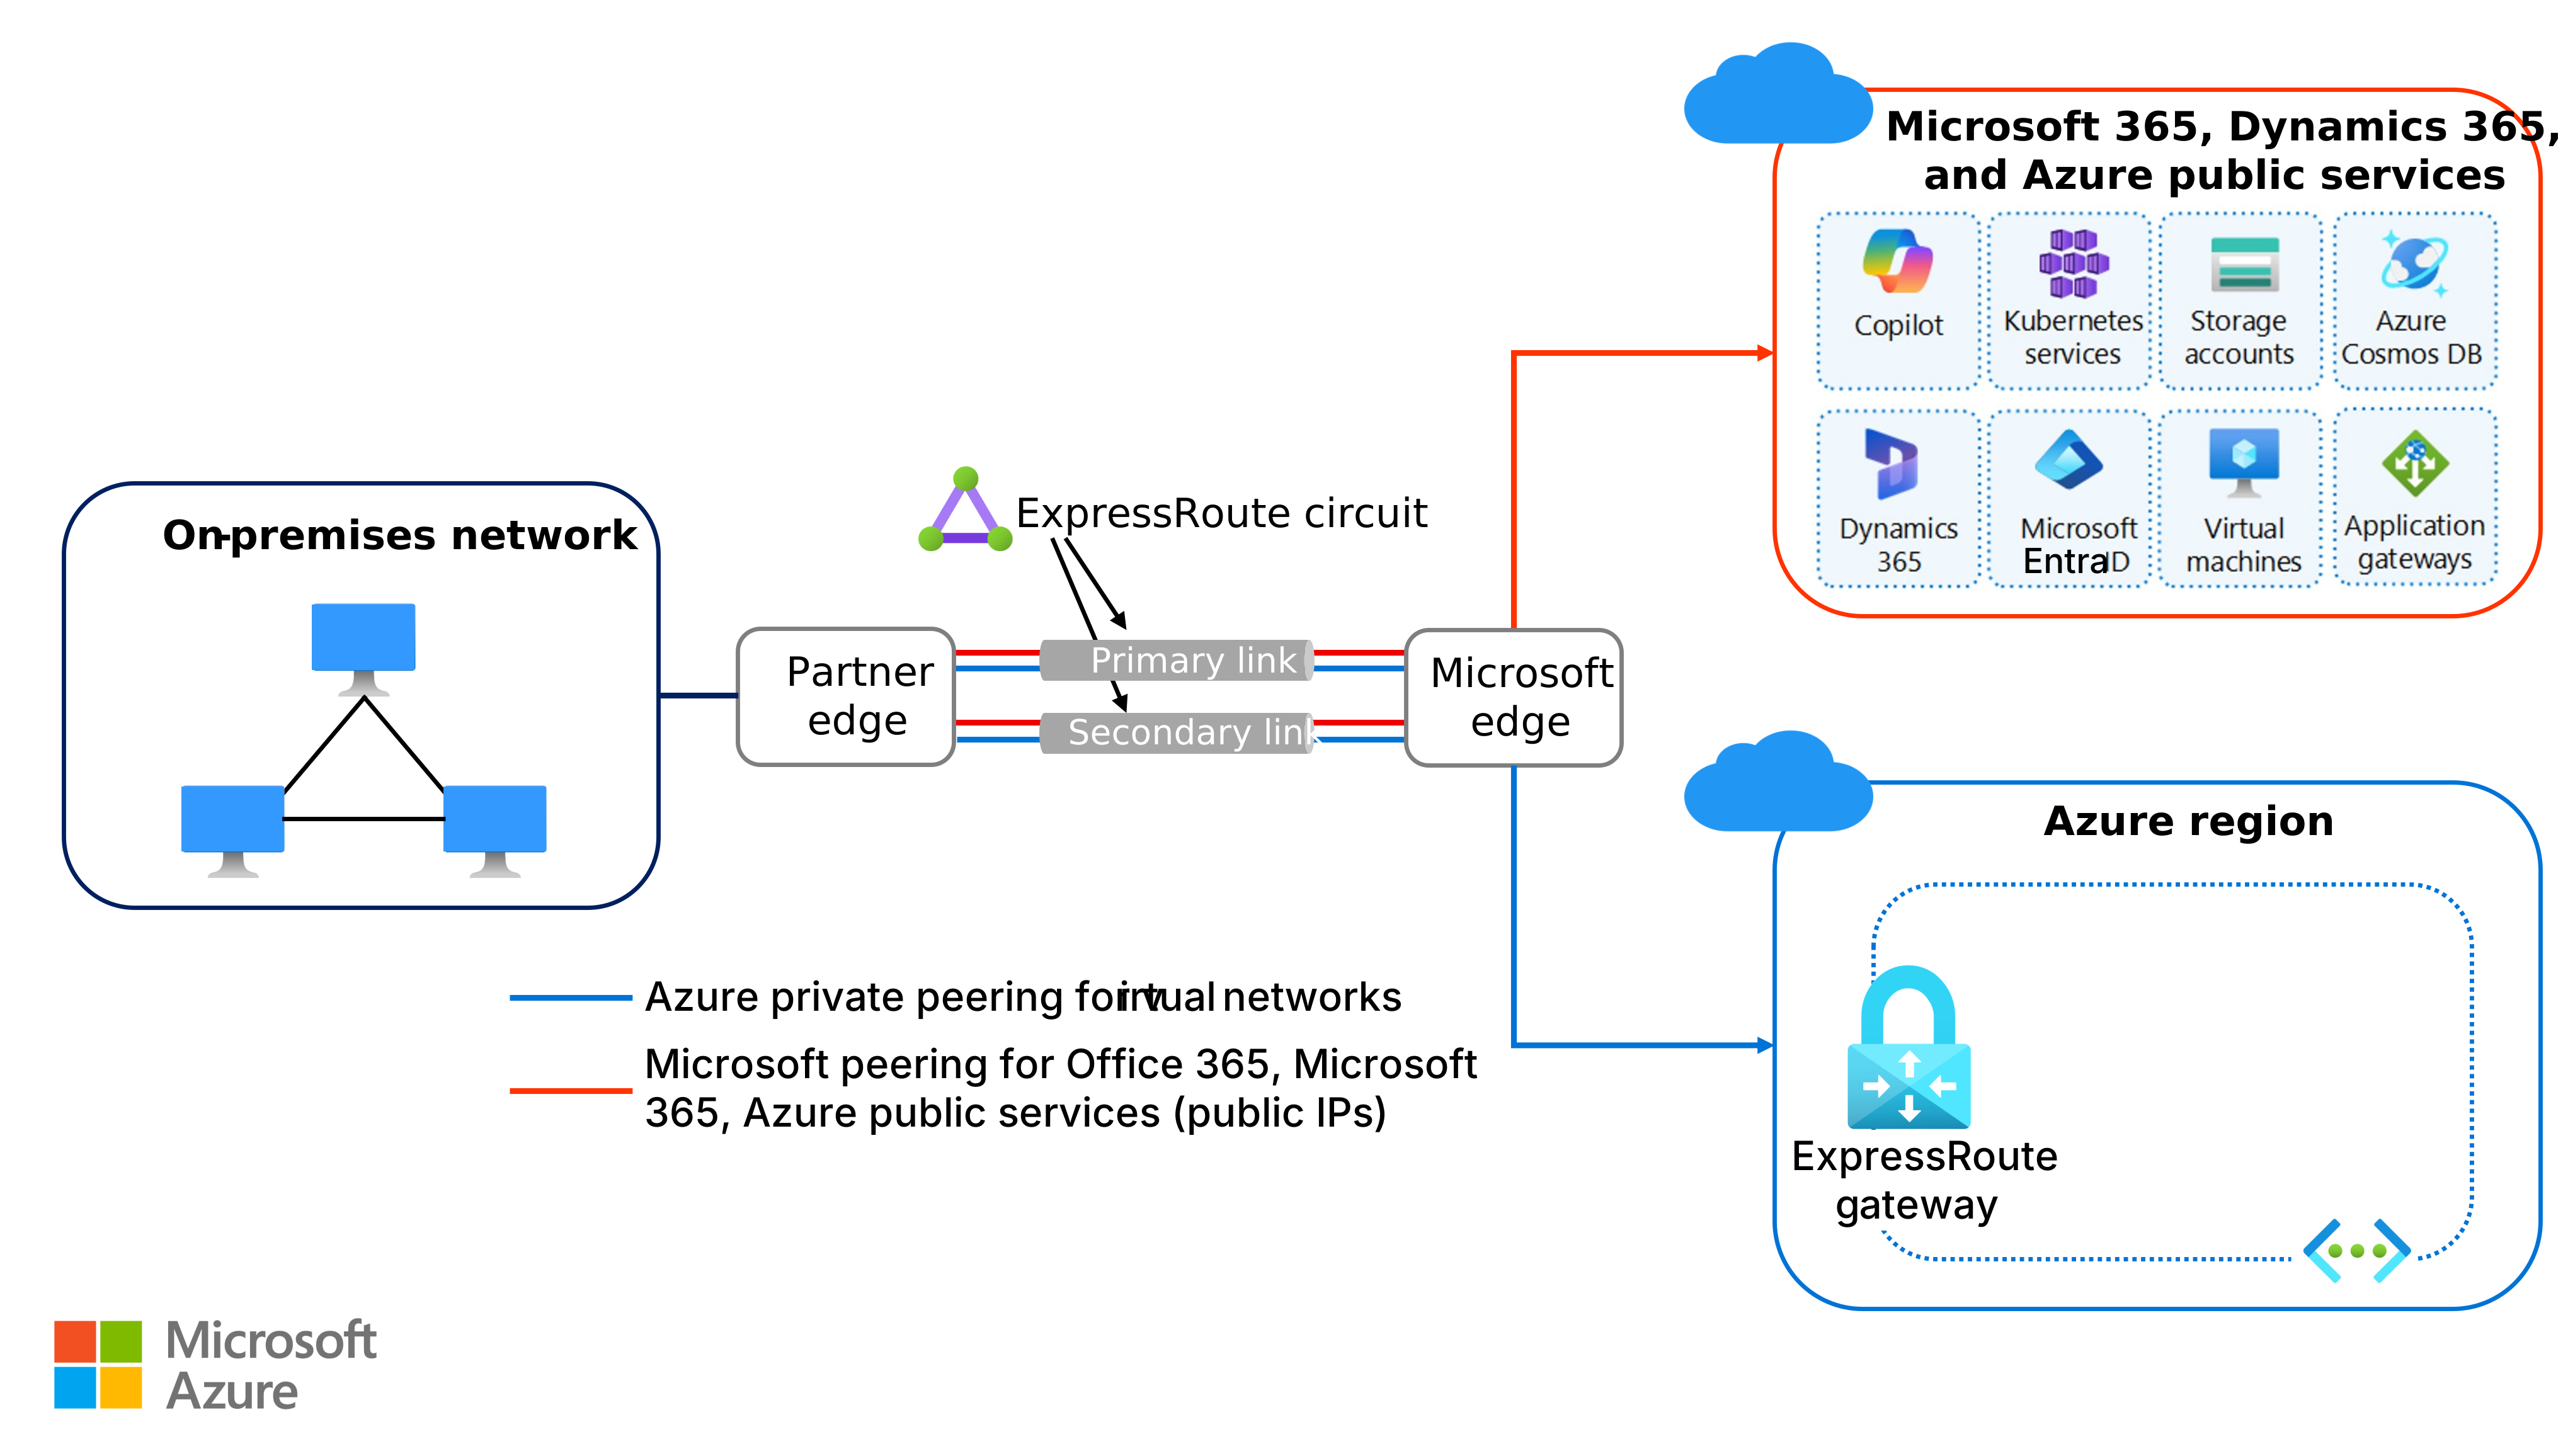
ExpressRoute is een privé-, redundante en toegewezen verbinding tussen uw on-premises netwerk en Azure. Een niet-Microsoft connectiviteitsprovider levert het circuit of u gebruikt ExpressRoute Direct voor een rechtstreekse kruisverbinding tussen Microsoft en uw netwerk. Zie ExpressRoute-connectiviteitsmodellen voor een overzicht van hoe het circuit kan worden geleverd.
ExpressRoute is geschikt voor hybride toepassingen die grootschalige, bedrijfskritieke workloads uitvoeren waarvoor hoge bandbreedte en voorspelbare prestaties nodig zijn.
Note
In de context van ExpressRoute verwijst de Microsoft Enterprise Edge (MSEE) naar de randrouters aan de Microsoft kant van het ExpressRoute-circuit. Deze routers zijn het ingangspunt in het Microsoft-netwerk.
ExpressRoute wordt het meest gebruikt met persoonlijke ExpressRoute-peering, die particuliere connectiviteit biedt met Azure virtuele netwerken. Het biedt ook ondersteuning voor Microsoft peering voor connectiviteit met Microsoft openbare services, zoals Microsoft 365 en Azure openbare-service-eindpunten. Dit artikel is gericht op persoonlijke peering.
Benefits
Met de volgende mogelijkheden is ExpressRoute geschikt voor hybride workloads die speciale, voorspelbare connectiviteit nodig hebben.
- Hoge bandbreedte. ExpressRoute biedt maximaal 10 Gbps per circuit via connectiviteitsproviders en dubbele poortopties van 10 Gbps, 100 Gbps of 400 Gbps met ExpressRoute Direct. De in-Azure doorvoer wordt ook beperkt door de gateway-SKU van het virtuele ExpressRoute-netwerk, dat een eigen maximum voor SKU-bandbreedte heeft, zodat de doorvoer van de werkbelasting het minimum van het circuit, de gateway-SKU en de on-premises edge-apparaten is.
- Voorspelbare latentie. Een toegewezen circuit voorkomt de padvariabiliteit van het openbare internet en de IPsec-verwerkingsoverhead per pakket van een VPN-tunnel. Dit ontwerp maakt retourlatentie lager en consistenter dan internetverbindingen.
- Dynamisch schalen van bandbreedte. U kunt de bandbreedte van het circuit verhogen zonder de verbinding te verwijderen, wanneer deze mogelijkheid wordt ondersteund door de connectiviteitsprovider.
- Nationale cloudtoegang. ExpressRoute ondersteunt directe toegang tot nationale clouds, afhankelijk van de connectiviteitsprovider.
- SLA op circuitniveau. ExpressRoute biedt een SLA met hoge beschikbaarheid op het toegewezen ExpressRoute-circuit tussen de Microsoft netwerkrand en de connectiviteitsprovider of partnerinfrastructuur. De SLA heeft geen betrekking op het on-premises pad naar de provider of de gateway van het virtuele ExpressRoute-netwerk in Azure.
Challenges
Houd rekening met de volgende beperkingen voordat u ExpressRoute kiest voor een hybride workload.
- Providercoördinatie is vereist. Het inrichten van een ander circuit dan ExpressRoute Direct vereist coördinatie met een connectiviteitsprovider, waarmee de doorlooptijd en een afhankelijkheid buiten de Azure beheerde grens worden toegevoegd.
- On-premises routers met hoge capaciteit. U kunt de grootte van uw on-premises edge-apparaten aanpassen voor de gekozen circuitbandbreedte, inclusief redundante BGP-sessies naar beide MSA's.
- Persoonlijke peering is niet standaard versleuteld. Persoonlijke ExpressRoute-peering biedt een privécircuit, maar versleutelt geen verkeer op de netwerklaag. Voor workloads die versleuteling in transit vereisen, gebruikt u MACsec op ExpressRoute Direct of IPsec via ExpressRoute om een versleutelingslaag toe te voegen.
Referentiearchitectuur
Zie de volgende referentiearchitectuur voor een volledige implementatie van deze optie.
Niet-Microsoft SD-WAN- of IPsec-connectiviteit
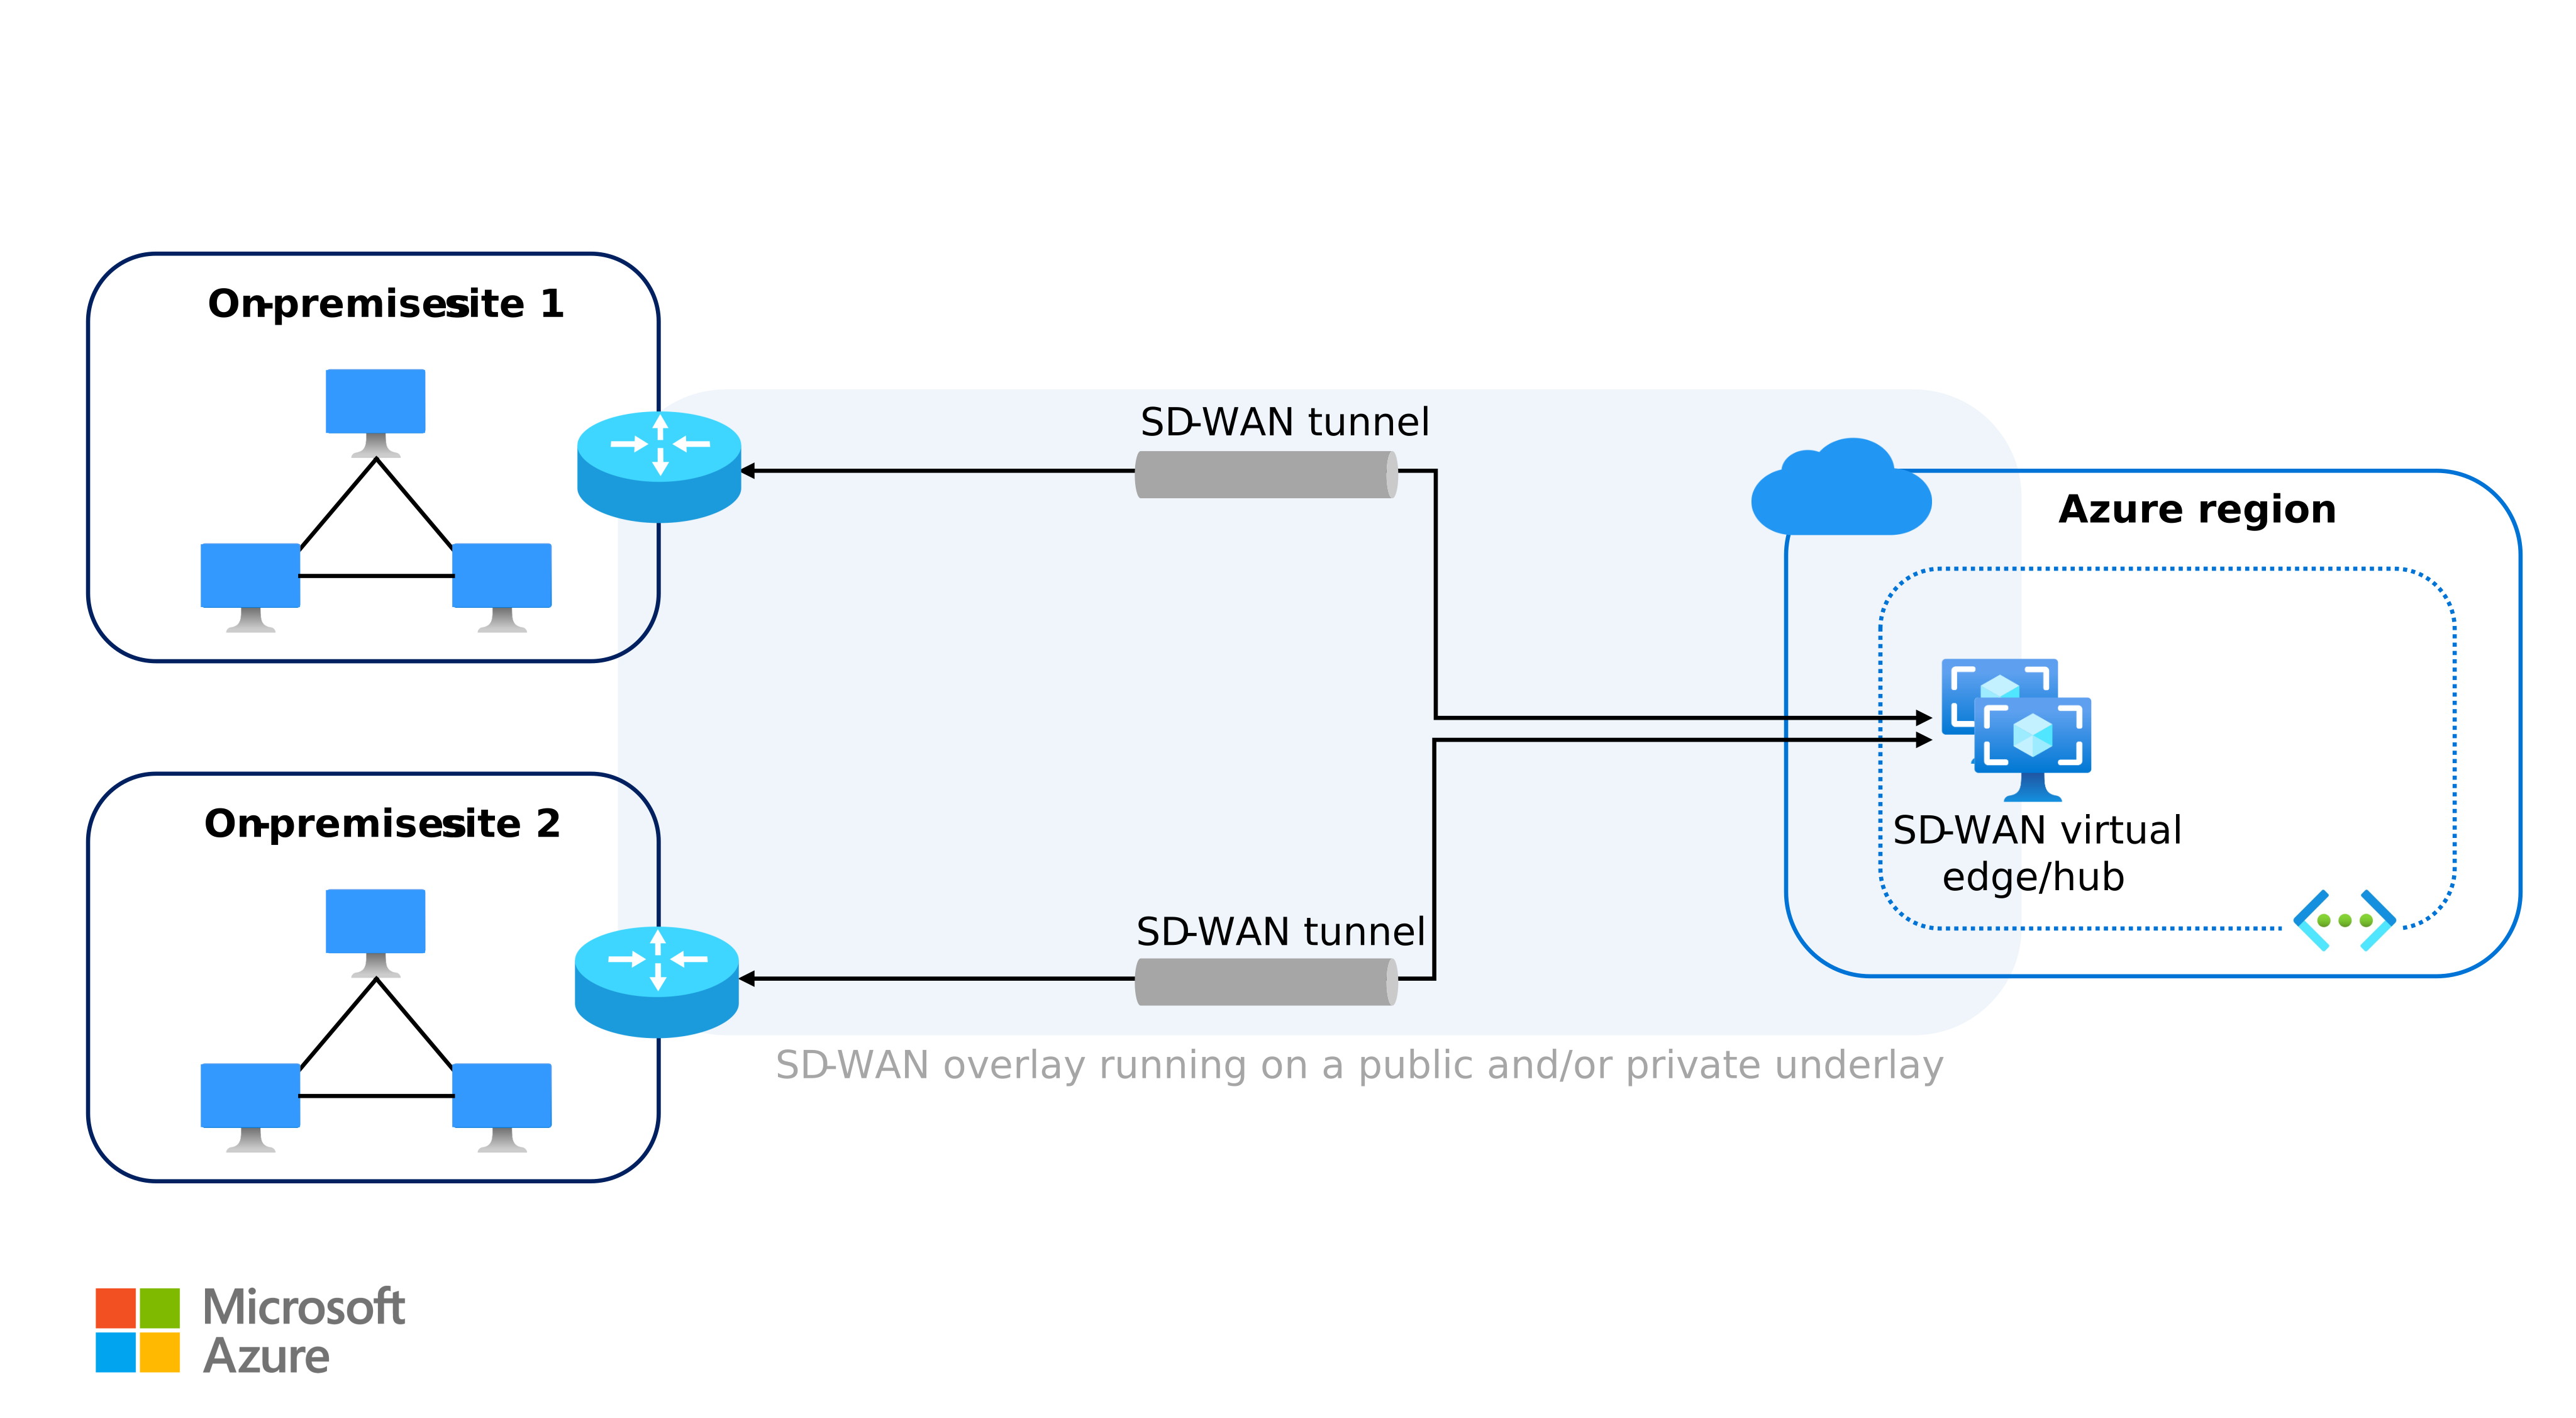
Azure biedt ondersteuning voor het hosten van niet-Microsoft SD-WAN- of IPsec-oplossingen om een bestaande netwerkarchitectuur uit te breiden naar de cloud. Met deze niet-systeemeigen opties kunt u een voorkeursconnectiviteitstechnologie gebruiken tijdens de integratie met Azure, meestal door het apparaat van de leverancier uit te voeren als een virtueel netwerkapparaat (NVA) in een virtueel hubnetwerk of door deze te koppelen aan een Virtual WAN hub.
Benefits
De volgende mogelijkheden maken een niet-Microsoft SD-WAN- of IPsec-implementatie geschikt wanneer u een bestaande connectiviteitsstack wilt behouden.
- Architectuurcontinuïteit. Breid een bestaande netwerkarchitectuur uit naar Azure met behulp van voorkeursconnectiviteitstechnologieën, zodat de on-premises en cloudzijde hetzelfde operationele en routeringsmodel delen.
- Azure bereiken en schalen. Behoud een consistent netwerkontwerp terwijl u profiteert van het wereldwijde bereik en de schaalbaarheid van Azure.
Challenges
Houd rekening met de volgende beperkingen voordat u een niet-Microsoft SD-WAN of IPsec-implementatie kiest voor een hybride workload.
- Implementatiecomplexiteit. Niet-systeemeigen oplossingen vereisen meer ontwerp- en integratiestappen dan Azure systeemeigen connectiviteitsopties. Valideer voorgestelde architecturen met zowel Microsoft als de SD-WAN- of IPsec-partner vóór de implementatie.
- Door de leverancier gedefinieerde hoge beschikbaarheid en schaal. Hoge beschikbaarheid, doorvoer en schaalgedrag zijn afhankelijk van het referentieontwerp van de leverancier en van de SKU en de grootte van de NVA in Azure. De platform-SLA's voor VPN Gateway en ExpressRoute worden niet uitgebreid naar een niet-Microsoft NVA die wordt uitgevoerd in uw abonnement. Het runtime-, patch- en failovergedrag van dat apparaat blijft uw verantwoordelijkheid en de verantwoordelijkheid van uw partner.
Referentiearchitecturen
Zie de volgende referentiearchitecturen voor een volledige implementatie van deze opties.
- SD-WAN integratie met Azure hub-and-spoke-netwerktopologieën
- Sd-WAN-connectiviteitsarchitectuur met Azure Virtual WAN
Considerations
Deze overwegingen voor betrouwbaarheid passen de pijler Betrouwbaarheid van het Azure Well-Architected Framework toe op hybride connectiviteit. De andere pijlers (Beveiliging, Kostenoptimalisatie, Operational Excellence en Prestatie-efficiëntie) hebben elk hun eigen overwegingen voor VPN, ExpressRoute en niet-Microsoft connectiviteit. Zie Microsoft Azure Well-Architected Framework voor een volledige beoordeling van de pijlers.
Reliability
Betrouwbaarheid helpt ervoor te zorgen dat uw toepassing kan voldoen aan de toezeggingen die u aan uw klanten hebt gedaan. Zie Ontwerp controlelijst voor betrouwbaarheid voor meer informatie.
Betrouwbaarheid voor hybride connectiviteit is afhankelijk van de tolerantie van zowel de Azure gateway of het circuit als de on-premises en netwerkpaden die er verbinding mee maken.
- Zone-redundante gateways. Wanneer de regio beschikbaarheidszones ondersteunt, implementeert u VPN Gateway- en ExpressRoute-gateways op zone-redundante SKU's, zodat Azure de gateway-VM's verspreidt over beschikbaarheidszones en de gateway een storing in één zone overleeft. Zie Reliability in Azure virtual network gateways (VPN) en Design and Architect Azure ExpressRoute voor tolerantie voor meer informatie.
- Actief-actief VPN-gateways. Implementeer de Azure VPN-gateway in de actief-actieve modus voor workloads die een hogere tolerantie en een aggregatiedoorvoer van een VPN-verbinding nodig hebben, zodat zowel gateway-exemplaren verkeer als een tunnel van elk exemplaar beëindigen op het on-premises VPN-apparaat. Koppel deze configuratie met twee on-premises VPN-apparaten om het on-premises single point of failure te verwijderen.
- Redundante BGP-sessies voor ExpressRoute. ExpressRoute richt een redundant paar BGP-sessies per peering in op twee Microsoft Enterprise Edge-routers (MSEE) in een actief-actief-configuratie. Maak de grootte van on-premises edge-apparaten van de klant om beide sessies te beëindigen en overweeg BFD (Bidirectional Forwarding Detection) om de detectie van koppelingsfouten te verkorten onder de standaard time-out van BGP.
- VPN als failoverpad voor ExpressRoute. Voor workloads waarvoor een secundair pad is vereist, configureert u een site-naar-site-VPN als naast elkaar bestaande back-up voor een ExpressRoute-privépeeringscircuit. Het ExpressRoute-circuit blijft primair en verkeer gebruikt het VPN-pad alleen wanneer het circuit niet beschikbaar is. Configureer on-premises routering (bijvoorbeeld lokale voorkeur) om de voorkeur te geven aan het ExpressRoute-pad en vermijd asymmetrische routering.
- Regionale failover. De voorgaande items hebben betrekking op zone- en padbereiktolerantie binnen één Azure regio. Werkbelastingen die continuïteit vereisen tijdens een regionale storing, hebben een tweede gateway of circuit in de failoverregio nodig, en de selectie van het pad op DNS-niveau of routeringsniveau om verkeer naar de overlevende regio te leiden. Zie Ontwerpen voor herstel na noodgevallen met persoonlijke ExpressRoute-peering.
- Onderdelen die u beheert. Het on-premises VPN-apparaat, on-premises randrouters en eventuele niet-Microsoft SD-WAN of IPsec NVA's die worden uitgevoerd in Azure vallen buiten de SLA van het Azure platform. Plan redundantie, patching en failover op apparaatniveau voor deze onderdelen in overeenstemming met het referentieontwerp van de leverancier.
Bijdragers
Microsoft onderhoudt dit artikel. De volgende inzenders hebben dit artikel geschreven.
Hoofdauteur:
- Cynthia Treger | Solution Engineer Global Black Belt
Als u niet-openbare LinkedIn-profielen wilt zien, meldt u zich aan bij LinkedIn.
Volgende stappen
Zie de overeenkomende referentiearchitectuur voor implementatierichtlijnen voor de connectiviteitsoptie die u selecteert:
- Azure VPN-gateway site-naar-site-connectiviteit voor hybride netwerken. Gedetailleerde topologie voor site-naar-site-VPN-connectiviteit in een Azure hub-and-spoke-netwerk.
- Een on-premises netwerk verbinden met behulp van Azure ExpressRoute. Gedetailleerde topologie voor persoonlijke ExpressRoute-peering in Azure.
Gerelateerde bronnen
De volgende artikelen hebben betrekking op gerelateerde Azure netwerktopologieën die vaak bij hybride connectiviteitsontwerpen horen: