Notitie
Voor toegang tot deze pagina is autorisatie vereist. U kunt proberen u aan te melden of de directory te wijzigen.
Voor toegang tot deze pagina is autorisatie vereist. U kunt proberen de mappen te wijzigen.
De Hoge schaal modus is een functie in Container Insights waarmee u containerconsolelogboeken (stdout & stderr) met een hoge doorvoer kunt verzamelen van uw Azure Kubernetes Service (AKS) clusterknooppunten. Met deze functie kunt u maximaal 50.000 logboeken per knooppunt verzamelen.
Overview
Wanneer de modus voor hoge schaal is ingeschakeld, voert Container Insights meerdere configuratiewijzigingen uit, wat resulteert in een hogere totale doorvoer. Dit omvat het gebruik van een bijgewerkte agent en Azure Monitor gegevenspijplijn met schaalverbeteringen. Deze wijzigingen worden allemaal op de achtergrond aangebracht door Azure Monitor en vereisen geen invoer of configuratie nadat de functie is ingeschakeld.
De modus Voor hoge schaal heeft alleen invloed op de gegevensverzamelingslaag. De rest van de Container Insights-ervaring blijft hetzelfde, waarbij logboeken in dezelfde ContainerLogV2 tabel worden opgenomen. Bestaande query's en waarschuwingen blijven werken omdat dezelfde gegevens worden verzameld.
Als u de maximale ondersteunde logboekdoorvoer wilt bereiken, moet u high-end VM-SKU's met 16 CPU-kernen of meer gebruiken voor uw AKS-clusterknooppunten. Het gebruik van SKU's voor low-end-VM's heeft invloed op de doorvoer van uw logboeken.
Komt mijn cluster in aanmerking?
Logboekverzameling met hoge schaal is geschikt voor omgevingen die meer dan 2.000 logboeken per seconde (of 2 MB/sec) per knooppunt verzenden in hun Kubernetes-clusters en is ontworpen en getest voor het verzenden van maximaal 50.000 logboeken per knooppunt. Gebruik de volgende logboekquery's om te bepalen of uw cluster geschikt is voor het verzamelen van logboeken op grote schaal.
Logboeken per seconde en per knooppunt
ContainerLogV2
| where _ResourceId =~ "<cluster-resource-id>"
| summarize count() by bin(TimeGenerated, 1s), Computer
| render timechart
Logboekgrootte (in MB) per seconde per knooppunt
 ContainerLogV2
| where _ResourceId =~ "<cluster-resource-id>"
| summarize BillableDataMB = sum(_BilledSize)/1024/1024 by bin(TimeGenerated, 1s), Computer
| render timechart
Prerequisites
- Azure CLI versie 2.74.0 of hoger.
- Azure CLI k8s-extension versie 1.6.7 of hoger voor als u Kubernetes met Azure Arc-functionaliteit beheert.
- Het clusterschema moet worden geconfigureerd voor ContainerLogV2.
- Als de standaardresourcelimieten (CPU en geheugen) voor een daemonsetcontainer van ama-logs niet voldoen aan uw vereisten voor logboekschaal, neemt u contact op met het Microsoft ondersteuningskanaal om de resourcelimieten van uw ama-logs-container te verhogen.
Vereisten voor netwerkfirewall
Naast de vereisten voor de netwerkfirewall voor het bewaken van een Kubernetes-cluster, zijn er aanvullende configuraties in de volgende tabel nodig voor het inschakelen van de modus voor hoge schaal, afhankelijk van uw cloud.
| Cloud | Endpoint | Port |
|---|---|---|
| Azure publieke cloud | <dce-name>-<suffix>.<cluster-region-name>-<suffix>.ingest.monitor.azure.com |
443 |
| Microsoft Azure beheerd door 21Vianet Cloud | <dce-name>-<suffix>.<cluster-region-name>-<suffix>.ingest.monitor.azure.cn |
443 |
| Azure Overheidscloud | <dce-name>-<suffix>.<cluster-region-name>-<suffix>.ingest.monitor.azure.us |
443 |
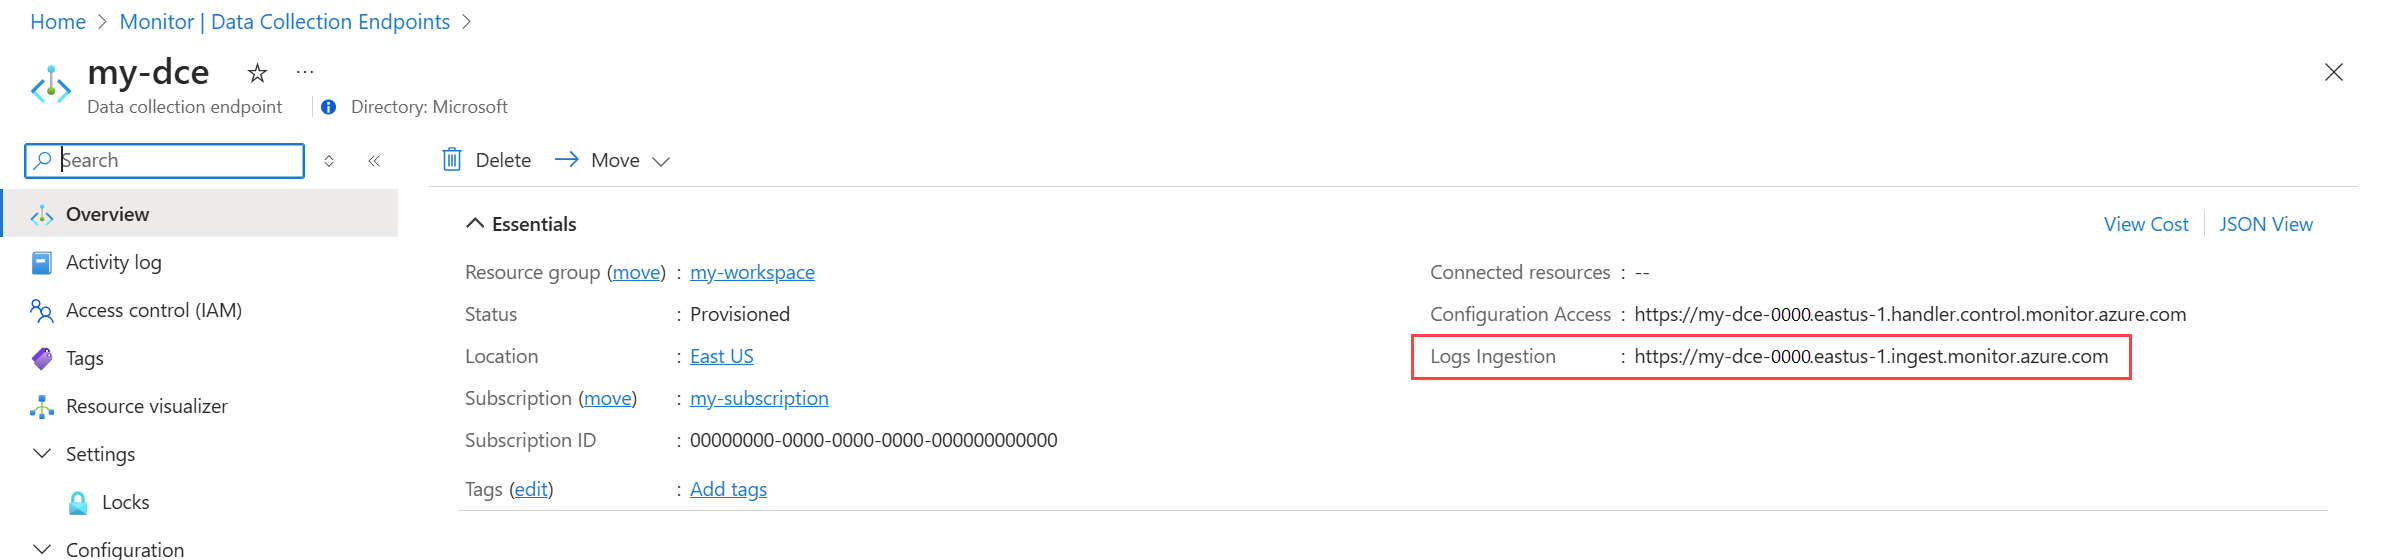
Het eindpunt is het eindpunt voor logboekopname van het eindpunt voor gegevensverzameling (DCE) voor de regel voor gegevensverzameling (DCR) die door het cluster wordt gebruikt. Deze DCE wordt gemaakt wanneer u de modus voor hoge schaal voor het cluster inschakelt en begint met het voorvoegsel MSCI-ingest.
Limitations
De volgende scenario's worden niet ondersteund:
- HTTP-proxy met vertrouwd certificaat
- Onboarding via Azure-portaal
- Configureren via Monitor-instellingen in de AKS Insights-portal
- Automatische migratie van bestaande Container Insights
- Onboarding via Bicep, Terraform, Azure Policy voor kubernetes met Azure Arc ingeschakeld
Logboekverzameling op grote schaal inschakelen
Volg de twee stappen in de volgende secties om de modus voor hoge schaal voor uw cluster in te schakelen.
Note
De modus voor hoge logaritmische schaal vereist een gegevensverzamelingseindpunt (DCE) voor verwerking. Er wordt een opname-DCE gemaakt met het voorvoegsel MSCI-ingest voor elk cluster wanneer u deze in gebruik neemt. Als Azure Monitor private link-bereik is geconfigureerd, wordt er ook configuratie-DCE gemaakt met het voorvoegsel MSCI-config.
Configuratiemap bijwerken
De eerste stap is het bijwerken van de configmap voor het cluster om de Container Insights ama-logs daemonset-pods te instrueren om in high scale-modus te draaien.
Volg de richtlijnen in ConfigMap configureren en implementeren om ConfigMap voor het cluster te downloaden en bij te werken.
Schakel de modus voor hoge schaal in met de volgende instelling onder
agent-settings.[agent_settings.high_log_scale] enabled = trueSchakel het verzamelen van interne metrische gegevens in om het QoS Grafana-dashboard te vullen dat hieronder wordt beschreven met de volgende instelling
agent-settings.[agent_settings.fbit_config] enable_internal_metrics = "true"Pas de ConfigMap toe op het cluster met de volgende opdrachten.
kubectl config set-context <cluster-name>
kubectl apply -f <configmap_yaml_file.yaml>
Nadat u deze configuratiemap hebt toegepast, worden ama-logs-* pods automatisch opnieuw opgestart en worden ama-logs daemonset-pods geconfigureerd om te werken in de grootschalige modus.
Modus voor hoge schaal inschakelen voor bewakingsinvoegtoepassing
Schakel de Monitoring Add-on in met de hoge schaalmodus met behulp van de volgende Azure CLI-opdrachten om de modus voor hoge schaal logboeken in te schakelen voor de Monitoring Add-on, afhankelijk van uw AKS-configuratie.
Note
Zie Enable Container Insights voor hulp bij het inschakelen van andere methoden voor Container Insights, zoals ARM, Bicep en Terraform. Als u de modus voor hoge schaal wilt inschakelen, gebruikt u Microsoft-ContainerLogV2-HighScale in plaats van Microsoft-ContainerLogV2 in de parameter streams zoals beschreven in Containerlogboeken.
Bestaand AKS-cluster
az aks enable-addons -a monitoring -g <resource-group-name> -n <cluster-name> --workspace-resource-id <workspace-resource-id> --enable-high-log-scale-mode
Bestaand AKS privé-cluster
az aks enable-addons -a monitoring -g <resource-group-name> -n <cluster-name> --workspace-resource-id <workspace-resource-id> --enable-high-log-scale-mode --ampls-resource-id /subscriptions/<subscription-id>/resourceGroups/<resource-group-name>/providers/microsoft.insights/privatelinkscopes/<resourceName>
Nieuw AKS-cluster
az aks create -g <resource-group-name> -n <cluster-name> --enable-addons monitoring --workspace-resource-id <workspace-resource-id> --enable-high-log-scale-mode
Nieuw AKS-privécluster
Zie Maak een privé-Azure Kubernetes Service (AKS)-cluster voor meer informatie over het maken van een privé-AKS-cluster. Gebruik de extra parameters --enable-high-scale-mode en --ampls-resource-id om de modus voor hoge logschaal te configureren met de Azure Monitor Private Link Scope Resource-ID.
ARC-ingeschakelde cluster
az k8s-extension create --name azuremonitor-containers --resource-group <resource-group-name> --cluster-name <cluster-name> --cluster-type connectedClusters --extension-type Microsoft.AzureMonitor.Containers --configuration-settings amalogs.enableHighLogScaleMode=true logAnalyticsWorkspaceResourceID=<workspace-resource-id>
Migration
Als Container Insights al is ingeschakeld voor uw cluster, moet u het uitschakelen en vervolgens opnieuw inschakelen met de modus voor hoge schaal.
- Omdat de modus voor hoge schaal een andere gegevenspijplijn gebruikt, moet u ervoor zorgen dat pijplijneindpunten niet worden geblokkeerd door een firewall of andere netwerkverbindingen.
- Voor de modus Voor hoge schaal is een eindpunt voor gegevensverzameling (DCE) vereist voor opname, naast de standaard-DCR voor het verzamelen van gegevens. Als u DCR's hebt gemaakt die gebruikmaken van
Microsoft-ContainerLogV2, moet u dit vervangen doorMicrosoft-ContainerLogV2-HighScaleof gegevens worden gedupliceerd. U moet ook een DCE maken voor invoer en deze koppelen aan de DCR, mits de DCR nog niet een DCE gebruikt. Raadpleeg de onboarding van Container Insights via Azure Resource Manager voor naslaginformatie over de afhankelijkheden.
Metrische QoS-gegevens bewaken met Prometheus en Grafana
Wanneer het aantal gegenereerde logbestanden aanzienlijk is, kan dit leiden tot limitering en verlies van logbestanden. Zie het artikel Configureren van beperkingen voor Container Insights voor hulp bij het configureren van beperkingsparameters en het bewaken van logboekverlies.