Notitie
Voor toegang tot deze pagina is autorisatie vereist. U kunt proberen u aan te melden of de directory te wijzigen.
Voor toegang tot deze pagina is autorisatie vereist. U kunt proberen de mappen te wijzigen.
In een Log Analytics werkruimte worden logboekgegevens opgeslagen in tabellen. Elke tabel is een verzameling kolommen die de vorm van de gegevens definiëren en elke rij is een logboekrecord. Tabelconfiguratie bepaalt hoe gegevens worden verzameld, hoe het schema eruitziet, hoe lang gegevens worden bewaard en hoeveel het kost om op te slaan en query's uit te voeren. In dit artikel worden de belangrijkste concepten achter tabellen in Azure Monitor Logboeken uitgelegd.
In het volgende diagram ziet u de belangrijkste configuratieopties voor een tabel:
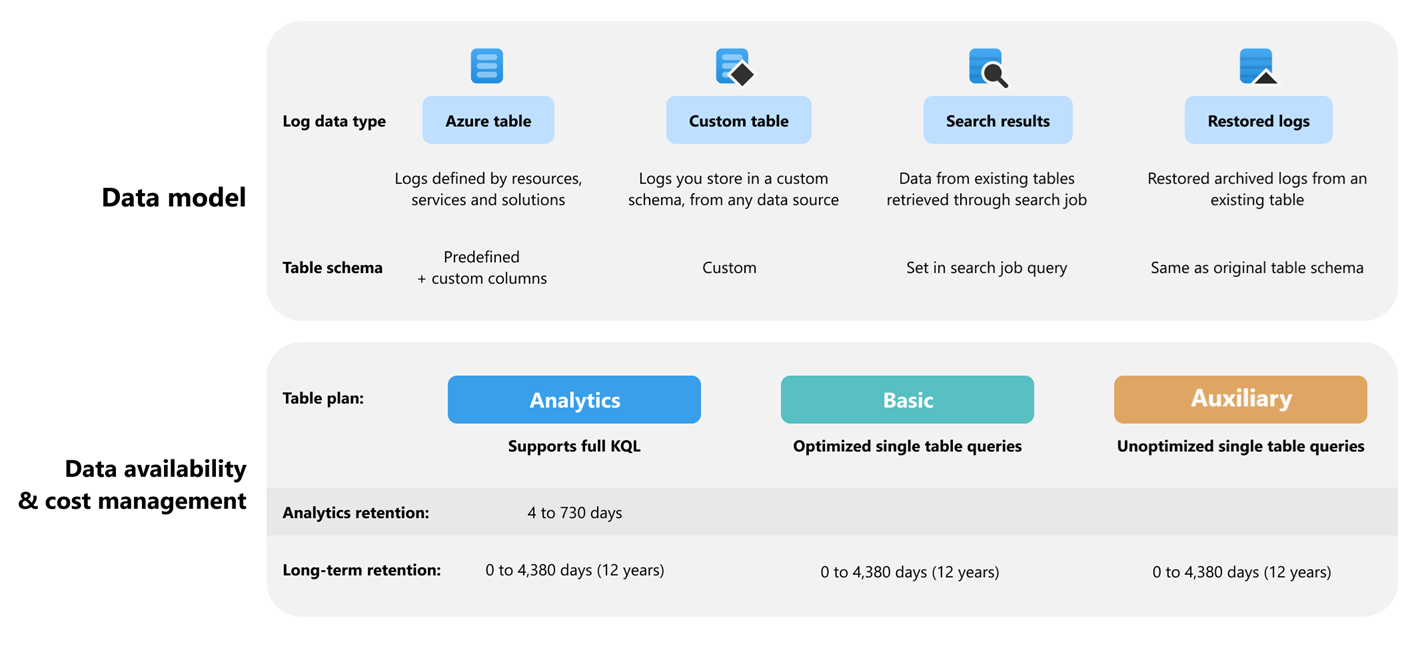
Tabeltypen
Een Log Analytics werkruimte bevat tabellen van verschillende typen. Het tabeltype bepaalt de gegevensbron, hoe het schema wordt gedefinieerd en of u het schema kunt wijzigen.
| Tabeltype | Gegevensbron | Schema |
|---|---|---|
| Azure-tabel | Logboeken van Azure-resources of die vereist zijn voor Azure-services en -oplossingen | Azure Monitor-logboeken maken automatisch Azure-tabellen op basis van Azure-services die u gebruikt en diagnostische instellingen die u configureert voor specifieke resources. Elke Azure-tabel heeft een vooraf gedefinieerd schema. Voeg aangepaste kolommen toe om getransformeerde of verrijkte gegevens op te slaan. |
| Aangepaste tabel | Niet-Azure-resources en alle andere gegevensbronnen, zoals op bestanden gebaseerde logboeken | U definieert het schema op basis van de gegevens die u verzamelt. Zie Tabellen en kolommen toevoegen of verwijderen in Azure Monitor Logboeken. |
| Zoekresultaten | Alle gegevens die zijn opgeslagen in een Log Analytics werkruimte | Het schema is gebaseerd op de query die u definieert wanneer u de zoektaak uitvoert. U kunt het schema van bestaande tabellen met zoekresultaten niet bewerken. |
| Herstelde logboeken | Gegevens die zijn opgeslagen in een specifieke tabel in de werkruimte | Een tabel met herstelde logboeken heeft hetzelfde schema als de brontabel waaruit u logboeken herstelt. U kunt het schema van bestaande herstelde logboektabellen niet bewerken. |
Tabelplannen
Configureer een tabelplan op basis van hoe vaak u toegang hebt tot de gegevens in de tabel en welke querymogelijkheden u nodig hebt.
| Tabelplan | Aanbevolen toepassingsgeval |
|---|---|
| Analyses | Continue bewaking, realtime detectie en prestatieanalyse. Dit plan maakt logboekgegevens beschikbaar voor query's met hoge prestaties en worden gedurende 30 dagen tot twee jaar gebruikt door functies en services. |
| Basic | Problemen oplossen en reageren op incidenten. Dit plan biedt gedurende 30 dagen korting op gegevensopname en geoptimaliseerde query's voor tabellen en Log Analytics-werkruimten. |
| Ondersteunend | Gegevens met weinig aanraking, zoals uitgebreide logboeken en gegevens die nodig zijn voor controle en naleving. Dit plan biedt goedkope gegevensopname, met als keerzijde niet-geoptimaliseerde query's over meerdere tabellen en Log Analytics-werkruimten heen gedurende de volledige bewaarperiode. |
Zie tabelplannen voor Azure Monitor-logboeken voor meer informatie over het kiezen van een tabelplan.
Retention
De beschikbaarheid van query's is afhankelijk van het tabelplan en de bewaarfase:
| Bewaarbeleid | Beschrijving |
|---|---|
| Queryvenster | Analytische tabellen kunnen worden bevraagd binnen de bewaartermijn van Analytics, die varieert van 4 tot 730 dagen. Een query die Analytics- en Basic-tabellen bevat, maar geen Auxiliary-tabel, kan betrekking hebben op de afgelopen 30 dagen. Een query met een hulptabel kan de totale bewaarperiode van alle opgevraagde tabellen omvatten, tot 12 jaar. |
| Langetermijnretentie | Een voordelige extensie die gegevens in de werkruimte bewaart voor naleving of incidenteel onderzoek. Voer een zoektaak uit om toegang te krijgen tot analysegegevens na retentie van analyses of basisgegevens die ouder zijn dan 30 dagen in een query die geen hulptabel bevat. Aanvullende gegevens blijven gedurende de volledige bewaarperiode opvraagbaar. |
Gebruik bewaarinstellingen op tabelniveau om, waar van toepassing, de bewaartermijn voor Analytics en de totale bewaartermijn te configureren.
Voer een zoektaak uit om toegang te krijgen tot analysegegevens na retentie van analyses of basisgegevens die ouder zijn dan 30 dagen in een query die geen hulptabel bevat. Zoektaken zijn op aanvraag, asynchrone query's die worden uitgevoerd op de hele gegevensset in een werkruimte, inclusief gegevens in langetermijnretentie. Zie Zoekopdrachten in Azure Monitor Logs voor meer informatie.
Tabelschema
Een tabelschema is de set kolommen die bepalen welke gegevens de tabel kan bevatten. Het schema bevat kolomnamen en gegevenstypen.
Kolomgegevenstypen
De Table-API ondersteunt de volgende gegevenstypen voor kolommen in een Log Analytics werkruimtetabel:
| Typ | Beschrijving |
|---|---|
string |
Tekstwaarde |
int |
32-bit geheel getal |
long |
64-bits geheel getal |
real |
Getal met drijvende komma met dubbele precisie |
boolean |
Waar of onwaar |
dynamic |
JSON-object of array |
datetime |
Datum- en tijdwaarde |
guid |
GUID-waarden worden opgeslagen en opgevraagd als string |
Regels voor gegevensverzameling (DCR's) ondersteunen gegevenstypen in hun stroomdeclaraties, maar bieden geen ondersteuning voor guid typen. Azure Monitor Logs slaat GUID-waarden op als het type string. Het guid label dat wordt weergegeven, is alleen een logische typeaantekening en gedraagt zich identiek aan string voor alle opname- en querybewerkingen.
U hoeft GUID-waarden niet te transformeren naar tekenreeksen. Azure Monitor Logs schrijft GUID-waarden als tekenreeksen, ongeacht hoe de brongegevens deze maken.
Gegevens transformeren zodat deze overeenkomen met de tabel
Voordat logboekgegevens een tabel bereiken, gebruiken gegevensverzamelingsregels (DCR's) transformaties om ongewenste records uit te filteren en overeen te komen met uw tabelschema. Omdat alleen de verwerkte gegevens worden opgeslagen, vermindert deze benadering de kosten en vereenvoudigt u downstreamquery's.
Zie Gegevensverzamelingstransformaties in Azure Monitor voor meer informatie.