Notitie
Voor toegang tot deze pagina is autorisatie vereist. U kunt proberen u aan te melden of de directory te wijzigen.
Voor toegang tot deze pagina is autorisatie vereist. U kunt proberen de mappen te wijzigen.
In dit artikel leest u hoe u het beveiligingsniveau van een tabel instelt, toegang verleent aan geautoriseerde gebruikers en controleert of uw configuratie werkt zoals verwacht. Beveiligde tabellen maken gebruik van een model 'standaard weigeren', zodat niet-bevoegde standaard- en aangepaste leesrollen geen toegang hebben tot gevoelige gegevens totdat u expliciet toestemming verleent via ABAC-voorwaarden.
Prerequisites
| Requirement | Details |
|---|---|
| Azure-abonnement | Een actief Azure-abonnement met een Log Analytics werkruimte. |
| Permissions | De rol Eigenaar of Log Analytics-bijdrager voor de werkruimte. U hebt de Microsoft.OperationalInsights/workspaces/tables/protectionLevel/write actie nodig om het beveiligingsniveau van een tabel te wijzigen. |
| RBAC- en ABAC-bekendheid | Inzicht in Azure RBAC- en ABAC-voorwaarden. Zie Granulaire RBAC in Azure Monitor voor achtergrondinformatie over ABAC in Log Analytics. |
Het beveiligingsniveau van een tabel instellen
Door het beveiligingsniveau van een tabel op Protected in te stellen, wordt onmiddellijk voorkomen dat standaardleesrollen en aangepaste rollen zonder bevoegdheden toegang krijgen tot de gegevens in die tabel. Voer deze stappen uit voor elke tabel die gevoelige telemetrie bevat.
- Ga in de Azure-portal naar Log Analytics werkruimten en selecteer uw werkruimte.
- Selecteer Tabellen onder Instellingen.
- Zoek de tabel die u wilt beveiligen en selecteer het beletseltekenmenu (...).
- Selecteer De tabel Beheren.
- Selecteer Onder Beveiligingsniveau de optie Beveiligd.
- Selecteer Opslaan.
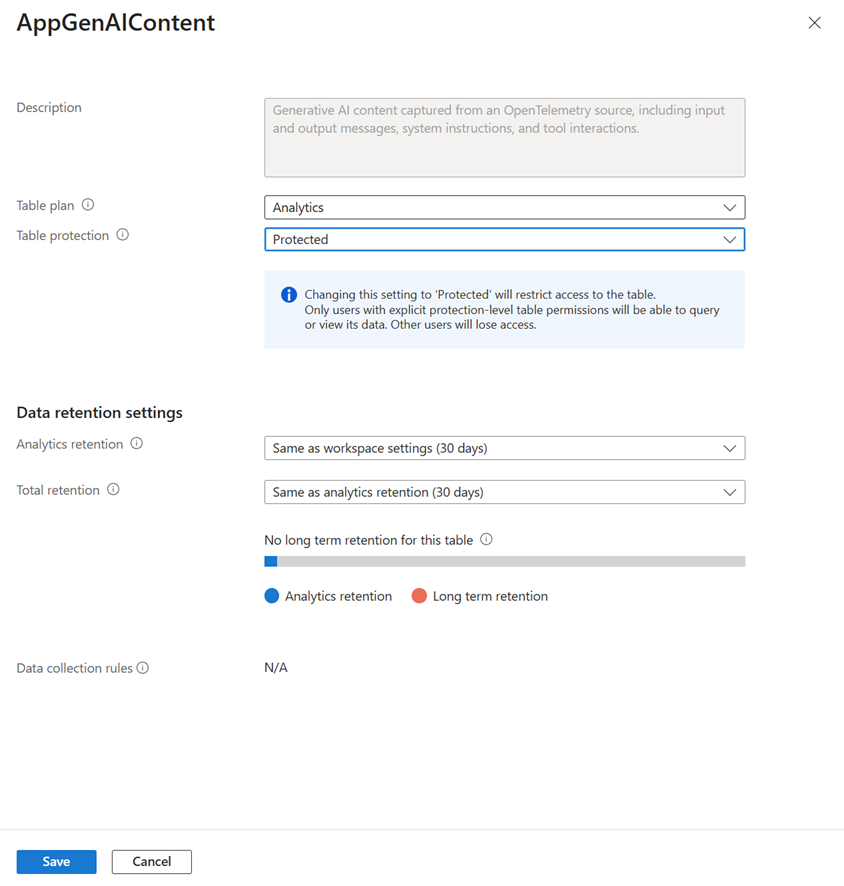
Toegang verlenen tot beveiligde tabellen
Nadat u een tabel hebt beveiligd, moet u expliciet toegang verlenen aan gebruikers die de gegevens nodig hebben. Gebruik de ingebouwde rol Privileged Monitoring Data Reader voor brede toegang of maak aangepaste rollen met protectionLevel ABAC-voorwaarden voor meer gerichte toegang.
De rol Bevoorrechte lezer van bewakingsgegevens toewijzen
De ingebouwde rol Privileged Monitoring Data Reader verleent leestoegang tot alle beveiligde tabellen binnen het toegewezen bereik.
De Azure-portal biedt geen ondersteuning voor het toevoegen van ABAC-voorwaarden aan ingebouwde rollen. Deze beperking is een UX-beveiliging om gebruikersfouten te voorkomen. Als u aangepaste voorwaarden wilt toevoegen aan deze rol, gebruikt u ARM-sjablonen, de REST API of andere programmatische methoden.
- Ga in de Azure-portal naar het bereik waaraan u de rol wilt toewijzen (abonnement, resourcegroep, werkruimte of een ondersteunde Azure resource).
- Selecteer Toegangsbeheer (IAM)>Roltoewijzing toevoegen>.
- Zoek op het tabblad Rol naar Privileged Monitoring Data Reader en selecteer deze.
- Selecteer op het tabblad Leden de gebruiker, groep of beheerde identiteit.
- Selecteer Beoordelen en toewijzen.
Alleen toegang verlenen tot specifieke beveiligde tabellen
Als u de toegang tot afzonderlijke beveiligde tabellen wilt beperken in plaats van alle tabellen, maakt u een aangepaste roltoewijzing met ABAC-voorwaarden die filteren op zowel tabelnaam als beveiligingsniveau.
Maak of selecteer een aangepaste rol op basis van de toegangsmethode die u wilt gebruiken.
- De
DataActionsvereiste voor werkruimtegerichte toegang:Microsoft.OperationalInsights/workspaces/tables/data/read - De
DataActionsvereiste voor resourcegerichte toegang:Microsoft.Insights/logs/data/read
- De
Voeg bij het maken van de roltoewijzing een voorwaarde toe met twee expressies die zijn toegevoegd door AND:
Expression Attribute Operator Value 1 Microsoft.OperationalInsights/workspaces/tables:nameStringEqualsDe naam van de specifieke tabel (bijvoorbeeld AppTraces)2 Microsoft.OperationalInsights/workspaces/tables:protectionLevelStringEqualsProtectedDe voorwaarde in ABAC-indeling ziet er als volgt uit:
(
  (
    !(ActionMatches{'Microsoft.OperationalInsights/workspaces/tables/data/read'})
  )
  OR
  (
    @Resource[Microsoft.OperationalInsights/workspaces/tables:name] StringEquals 'AppTraces'
    AND
    @Resource[Microsoft.OperationalInsights/workspaces/tables:protectionLevel] StringEquals 'Protected'
  )
)
Pas de tabelnaam en operator indien nodig aan. Gebruik voor toegang tot meerdere tabellen
ForAllOfAnyValues:StringEqualseen lijst met tabelnamen. Zie Gedetailleerde RBAC in Azure Monitor voor meer informatie over de syntaxis van expressies.
Tijdgebonden toegang verlenen met PIM
Gebruik Microsoft Entra Privileged Identity Management (PIM) om Just-In-Time, tijdgebonden toegang te verlenen tot beveiligde tabellen.
- Maak in PIM een in aanmerking komende roltoewijzing voor de rol Privileged Monitoring Data Reader (of uw aangepaste rol) voor het gewenste bereik.
- Stel de maximale activeringsduur in op basis van het beleid van uw organisatie.
- Wanneer gebruikers toegang nodig hebben, activeren ze de rol in PIM. Toegang wordt automatisch ingetrokken wanneer het activeringsvenster verloopt.
Dit patroon werkt goed voor scenario's voor het reageren op incidenten en ondersteuningsscenario's waarbij technici tijdelijke toegang tot gevoelige logboeken nodig hebben.
DataActionsOnly-modus inschakelen
Sommige rollen die zijn gebaseerd op besturingsvlakacties, zoals Lezer en Bewakingslezer, bieden standaard impliciete leestoegang tot logboekgegevens. In de modus DataActionsOnly wordt dit toegangspad verwijderd, zodat alleen DataActions de toegang tot gegevens regelen.
- Ga in de Azure-portal naar Log Analytics werkruimten en selecteer uw werkruimte.
- Selecteer onder Alle instellingen de optie Eigenschappen.
- Selecteer alleen gegevensacties onder de modus Gegevensautorisatie.
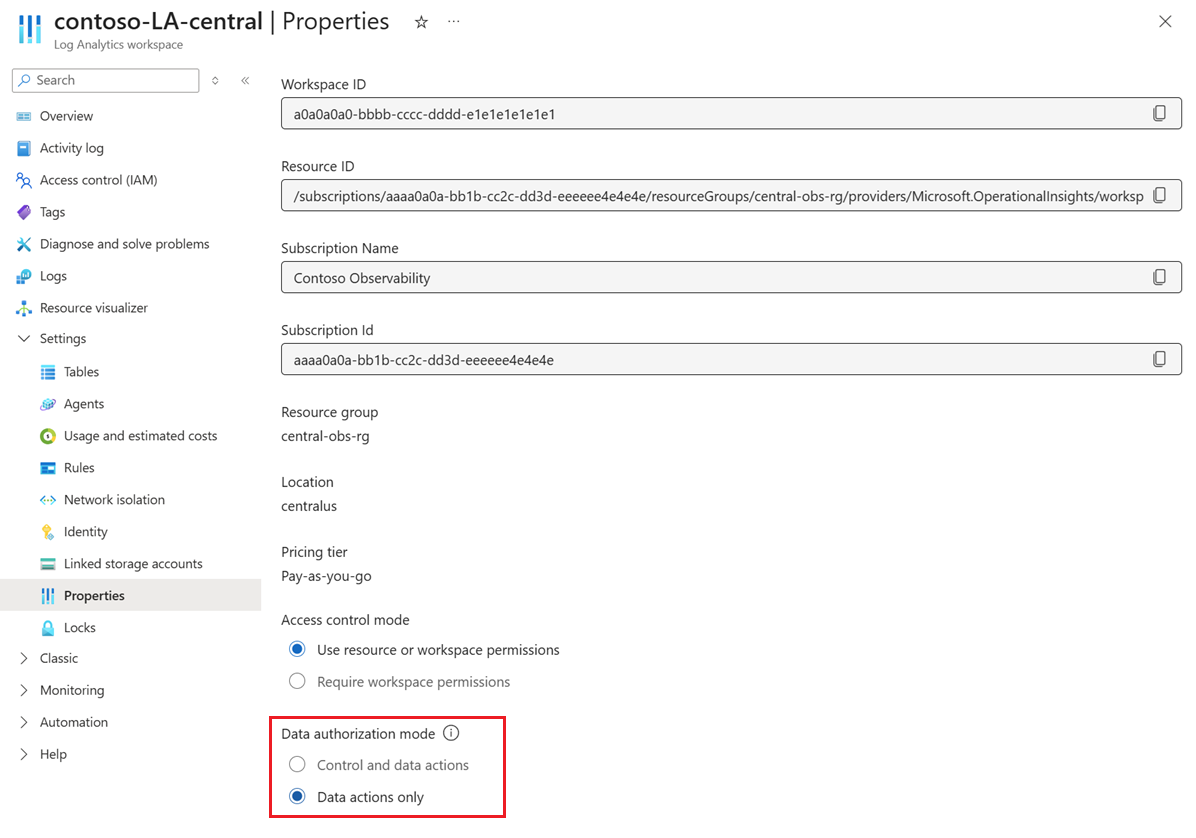
Nadat u de DataActionsOnly-modus hebt ingeschakeld, controleert u of gebruikers die voorheen afhankelijk waren van rollen in het besturingsvlak voor logboektoegang, nu de juiste roltoewijzingen ontvangen op basis van DataActions.
Uw configuratie controleren
Voer deze controles uit om te controleren of de beveiliging en toegangstoelagen correct werken.
Controleer of niet-bevoegde gebruikers geen gegevens zien
Meld u aan als een gebruiker met de rol Log Analytics Lezer, maar die niet de rol Bevoegde bewakingsgegevenslezer of een aangepaste rol met een
protectionLevelvoorwaarde heeft.Open de werkruimte in de Azure-portal en ga naar Logboeken.
Voer een query uit op de beveiligde tabel.
ProtectedTableName
| take 10
Controleer of de query succesvol is, maar nul rijen retourneert.
Controleer of bevoegde gebruikers gegevens zien
- Meld u aan als een gebruiker met de rol Privileged Monitoring Data Reader of een geschikte aangepaste rol met ABAC-voorwaarden.
- Voer dezelfde query uit.
- Controleer of de query gegevensrijen retourneert.
Activiteitenlogboek controleren op configuratiewijzigingen
Open activiteitenlogboek voor de werkruimte en filter op de naam van de bewerking Update Table. Zoek naar vermeldingen die wijzigingen in de protectionLevel eigenschap weergeven. Deze vermeldingen bevestigen wanneer en door wie tabellen zijn beveiligd.