Notitie
Voor toegang tot deze pagina is autorisatie vereist. U kunt proberen u aan te melden of de directory te wijzigen.
Voor toegang tot deze pagina is autorisatie vereist. U kunt proberen de mappen te wijzigen.
Syslog is een protocol voor logboekregistratie van gebeurtenissen dat gebruikelijk is voor Linux. Gebruik de Syslog-daemon die is ingebouwd in Linux-apparaten en -apparaten om lokale gebeurtenissen te verzamelen van de typen die u opgeeft. Toepassingen verzenden berichten die zijn opgeslagen op de lokale computer of worden bezorgd bij een Syslog-collector. Syslog-gebeurtenissen van virtuele machines verzamelen met behulp van een regel voor gegevensverzameling (DCR) met een Linux Syslog-gegevensbron .
Aanbeveling
Als u gegevens wilt verzamelen van apparaten die geen lokale installatie van de Azure Monitor-agent toestaan, configureert u een toegewezen linux-logboekstuurserver zoals beschreven in Syslog-gegevens doorsturen naar een Log Analytics-werkruimte met Microsoft Sentinel met behulp van Azure Monitor Agent.
Details voor het maken van de DCR vindt u in Gegevens verzamelen van de VM-client met Azure Monitor. Dit artikel bevat andere details voor het gegevensbrontype Linux Syslog.
Opmerking
Als u rechtstreeks met de DCR-definitie wilt werken of wilt implementeren met andere methoden zoals ARM-sjablonen, raadpleegt u DCR-voorbeelden (Data Collection Rule) in Azure Monitor.
De DCR maken
Maak de DCR met behulp van het proces in Gegevens verzamelen van een virtual machine-client met Azure Monitor.
Syslog-gegevensbron configureren
Selecteer Op het tabblad Verzamelen en leveren van DCR Linux Syslog in de vervolgkeuzelijst Gegevensbrontype .
Selecteer een minimumlogboekniveau voor elke faciliteit of GEEN om geen gebeurtenissen voor die faciliteit te verzamelen. U kunt meerdere faciliteiten tegelijk configureren door het selectievakje in te schakelen en vervolgens een logboekniveau in te stellen op minimumlogboekniveau instellen voor geselecteerde faciliteiten. De selectievakjes worden elke keer gewist wanneer je een bestaande DCR opent, zodat ze niet aangeven welke faciliteiten momenteel worden verzameld.

Alle logboeken met het geselecteerde ernstniveau en hoger worden verzameld voor de faciliteit. De ondersteunde ernstniveaus en de relatieve ernst zijn als volgt:
- Fouten opsporen
- Informatie
- Opmerking
- Waarschuwing
- Fout
- Kritisch
- Waarschuwing
- Noodgeval
Bestemmingen toevoegen
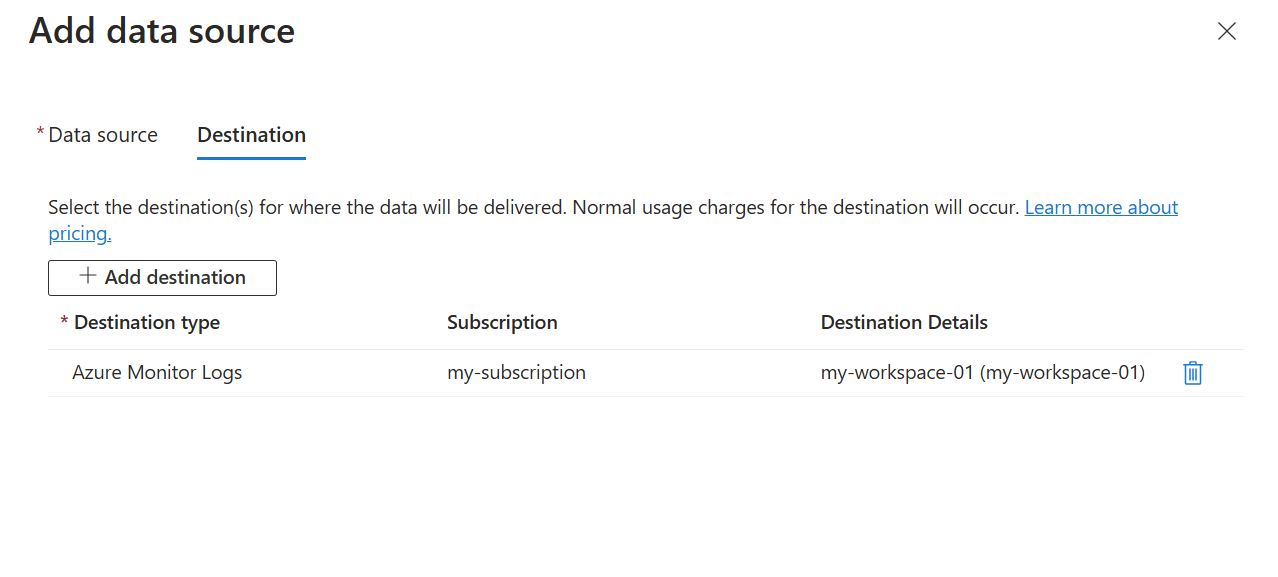
Syslog-gegevens kunnen alleen worden verzonden naar een Log Analytics-werkruimte waarin deze zijn opgeslagen in de Syslog-tabel . Voeg een bestemming van het type Azure Monitor-logboeken toe en selecteer een Log Analytics-werkruimte. Hoewel u meerdere werkruimten kunt toevoegen, moet u er rekening mee houden dat hiermee dubbele gegevens naar elk werkruimte worden verzonden, wat leidt tot extra kosten.
Gegevensverzameling verifiëren
Als u wilt controleren of er gegevens worden verzameld, controleert u op records in de Syslog-tabel . Selecteer Logboeken op de virtuele machine of vanuit de Log Analytics-werkruimte in Azure Portal en klik vervolgens op de knop Tabellen . Klik onder de categorie Virtuele machines op Uitvoeren naast Syslog.

Opmerking
Als u wilt controleren welke faciliteiten een DCR verzamelt, controleert u de facilityNames eigenschap in de DCR-definitie in plaats van het portalformulier. Zie dcr-definitie weergeven.
Opmerking
Bij het opnemen van syslog-gegevens met behulp van een logboekstuurserver kunnen inconsistenties optreden tussen de velden TimeGenerated en EventTime.
- TimeGenerated weerspiegelt de UTC-tijd waarop het syslog-bericht is verwerkt door de computer die als host fungeert voor de doorstuurserver of collector van het logboek.
- EventTime wordt geëxtraheerd uit de syslog-header, die geen tijdzonegegevens bevat en wordt geconverteerd naar UTC met behulp van de offset van de lokale tijdzone van de doorstuurserver/collector.
Dit kan leiden tot verschillen tussen de twee velden wanneer de doorstuurserver/collector en het apparaat dat het logboek genereert zich in verschillende tijdzones bevinden.
Syslog configureren op de Linux-agent
Wanneer Azure Monitor Agent is geïnstalleerd op een Linux-computer, installeert het een standaard Syslog-configuratiebestand dat de faciliteit en ernst definieert van de berichten die worden verzameld als Syslog is ingeschakeld in een DCR. Het configuratiebestand verschilt, afhankelijk van de Syslog-daemon die de client heeft geïnstalleerd.
Opmerking
Azure Monitor Linux Agent-versies 1.15.2 en hoger ondersteunen syslog RFC-indelingen, waaronder Cisco Meraki, Cisco ASA, Cisco FTD, Sophos XG, Juniper Networks, Corelight Zeek, CipherTrust, NXLog, McAfee en Common Event Format (CEF).
Rsyslog
Op veel Linux-distributies is de rsyslogd daemon verantwoordelijk voor het verbruik, opslaan en routeren van logboekberichten die worden verzonden met behulp van de Linux Syslog-API. Azure Monitor Agent maakt gebruik van de TCP-uitvoermodule (omfwd) in rsyslog om logboekberichten door te sturen.
De installatie van de Azure Monitor-agent bevat standaardconfiguratiebestanden in /etc/opt/microsoft/azuremonitoragent/syslog/rsyslogconf/. Wanneer u Syslog toevoegt aan een DCR, installeert Azure Monitor Agent deze configuratie onder de etc/rsyslog.d systeemmap en wordt deze automatisch opnieuw opgestart rsyslog om de wijzigingen van kracht te laten worden.
Opmerking
Op systemen op basis van rsyslog voegt Azure Monitor Linux Agent doorstuurregels toe aan de standaardregelset die is gedefinieerd in de rsyslog-configuratie. Als er meerdere regelsets worden gebruikt, worden invoer die is gebonden aan niet-standaardregelsets niet doorgestuurd naar De Azure Monitor-agent. Zie de officiële documentatie voor meer informatie over meerdere regelsets in rsyslog.
Met de volgende standaardconfiguratie worden Syslog-berichten verzameld die vanuit de lokale agent worden verzonden voor alle faciliteiten met alle logboekniveaus.
$ cat /etc/rsyslog.d/10-azuremonitoragent-omfwd.conf
# Azure Monitor Agent configuration: forward logs to azuremonitoragent

template(name="AMA_RSYSLOG_TraditionalForwardFormat" type="string" string="<%PRI%>%TIMESTAMP% %HOSTNAME% %syslogtag%%msg:::sp-if-no-1st-sp%%msg%")
# queue.workerThreads sets the maximum worker threads, it will scale back to 0 if there is no activity
# Forwarding all events through TCP port
*.* action(type="omfwd"
template="AMA_RSYSLOG_TraditionalForwardFormat"
queue.type="LinkedList"
queue.filename="omfwd-azuremonitoragent"
queue.maxFileSize="32m"
queue.maxDiskSpace="1g"
action.resumeRetryCount="-1"
action.resumeInterval="5"
action.reportSuspension="on"
action.reportSuspensionContinuation="on"
queue.size="25000"
queue.workerThreads="100"
queue.dequeueBatchSize="2048"
queue.saveonshutdown="on"
target="127.0.0.1" Port="28330" Protocol="tcp")
De volgende configuratie wordt gebruikt wanneer u SELinux gebruikt en besluit Unix-sockets te gebruiken.
$ cat /etc/rsyslog.d/10-azuremonitoragent.conf
# Azure Monitor Agent configuration: forward logs to azuremonitoragent
$OMUxSockSocket /run/azuremonitoragent/default_syslog.socket
template(name="AMA_RSYSLOG_TraditionalForwardFormat" type="string" string="<%PRI%>%TIMESTAMP% %HOSTNAME% %syslogtag%%msg:::sp-if-no-1st-sp%%msg%")
$OMUxSockDefaultTemplate AMA_RSYSLOG_TraditionalForwardFormat
# Forwarding all events through Unix Domain Socket
*.* :omuxsock:
$ cat /etc/rsyslog.d/05-azuremonitoragent-loadomuxsock.conf
# Azure Monitor Agent configuration: load rsyslog forwarding module.
$ModLoad omuxsock
Op sommige verouderde systemen ziet u mogelijk problemen met het opmaken van rsyslog-logboeken wanneer een traditionele doorstuurindeling wordt gebruikt om Syslog-gebeurtenissen naar Azure Monitor Agent te verzenden. Voor deze systemen plaatst Azure Monitor Agent automatisch een verouderde doorstuurserversjabloon:
template(name="AMA_RSYSLOG_TraditionalForwardFormat" type="string" string="%TIMESTAMP% %HOSTNAME% %syslogtag%%msg:::sp-if-no-1st-sp%%msg%\n")
Syslog-ng
De installatie van de Azure Monitor-agent bevat standaardconfiguratiebestanden in /etc/opt/microsoft/azuremonitoragent/syslog/syslog-ngconf/azuremonitoragent-tcp.conf. Wanneer Syslog wordt toegevoegd aan een DCR, wordt deze configuratie geïnstalleerd onder de /etc/syslog-ng/conf.d/azuremonitoragent-tcp.conf systeemmap en wordt syslog-ng automatisch opnieuw opgestart voordat de wijzigingen van kracht worden.
De standaardinhoud wordt weergegeven in het volgende voorbeeld. In dit voorbeeld worden Syslog-berichten verzameld die vanuit de lokale agent worden verzonden voor alle faciliteiten en alle ernst.
$ cat /etc/syslog-ng/conf.d/azuremonitoragent-tcp.conf
# Azure MDSD configuration: syslog forwarding config for mdsd agent
options {};

# during install time, we detect if s_src exist, if it does then we
# replace it by appropriate source name like in redhat 's_sys'
# Forwrding using tcp
destination d_azure_mdsd {
	network("127.0.0.1"
	port(28330)
	log-fifo-size(25000));
};

log {
	source(s_src); # will be automatically parsed from /etc/syslog-ng/syslog-ng.conf
	destination(d_azure_mdsd);
	flags(flow-control);
};
De volgende configuratie wordt gebruikt wanneer u SELinux gebruikt en besluit Unix-sockets te gebruiken.
$ cat /etc/syslog-ng/conf.d/azuremonitoragent.conf
# Azure MDSD configuration: syslog forwarding config for mdsd agent options {};
# during install time, we detect if s_src exist, if it does then we
# replace it by appropriate source name like in redhat 's_sys'
# Forwrding using unix domain socket
destination d_azure_mdsd {
	unix-dgram("/run/azuremonitoragent/default_syslog.socket"
	flags(no_multi_line) );
};

log {
	source(s_src); # will be automatically parsed from /etc/syslog-ng/syslog-ng.conf
	destination(d_azure_mdsd);
};
Opmerking
Azure Monitor ondersteunt het verzamelen van berichten die worden verzonden door rsyslog of syslog-ng, waarbij rsyslog de standaard daemon is. De standaard Syslog-daemon op versie 5 van Red Hat Enterprise Linux en Oracle Linux-versie (sysklog) wordt niet ondersteund voor syslog-gebeurtenisverzameling. Als u Syslog-gegevens van deze versie van deze distributies wilt verzamelen, moet de rsyslog-daemon worden geïnstalleerd en geconfigureerd om sysklog te vervangen.
Als u de Syslog-configuratie bewerkt, moet u de Syslog-daemon opnieuw starten om de wijzigingen van kracht te laten worden.
Ondersteunde faciliteiten
De volgende faciliteiten worden ondersteund met de Syslog-collector:
| Pri-index | Pri-naam |
|---|---|
| 0 | Kern |
| 1 | gebruiker |
| 2 | |
| 3 | Daemon |
| 4 | Authenticatie |
| 5 | syslog |
| 6 | lpr |
| 7 | nieuws |
| 8 | uucp |
| 9 | cron |
| 10 | verificatiepriv |
| 11 | FTP |
| 12 | NTP |
| 13 | auditeren |
| 14 | waarschuwing |
| 15 | klok |
| 16 | local0 |
| zeventien | local1 |
| 18 | local2 |
| 19 | local3 |
| 20 | local4 |
| 21 | local5 |
| 22 | local6 |
| 23 | local7 |
| 24 | {geen prioriteit} |
Puntkomma's worden verwijderd uit Syslog-berichten
De Azure Monitor-agent (AMA) stuurt Syslog-gegevens door naarmate deze worden ontvangen. De inhoud van het bericht wordt niet gewijzigd. Tijdens opname in Azure Log Analytics worden echter puntkomma's (;) tekens in Syslog-berichten verwijderd.
Als u puntkomma's wilt behouden, kunt u het Syslog-bericht bij de bron wijzigen vóór opname. U kunt bijvoorbeeld puntkomma's vervangen door een ander teken, zoals een komma of pijp (|), of u kunt de inhoud van het bericht coderen voordat u deze naar Azure Monitor verzendt.
Volgende stappen
- Meer informatie over Azure Monitor Agent.
- Meer informatie over regels voor gegevensverzameling.