Notitie
Voor toegang tot deze pagina is autorisatie vereist. U kunt proberen u aan te melden of de directory te wijzigen.
Voor toegang tot deze pagina is autorisatie vereist. U kunt proberen de mappen te wijzigen.
Op deze pagina worden de belangrijkste concepten van het unity-catalogusmachtigingsmodel uitgelegd, waaronder het objectmodel, bevoegdheden, eigendom en overname.
Raadpleeg de Unity Catalog-referentie voor bevoegdheden voor een overzicht van alle Unity Catalog-bevoegdheden. Zie Machtigingen weergeven, verlenen en intrekken voor instructies over het verlenen en intrekken van bevoegdheden.
Beveiligbare objecten
In Unity Catalog bevinden gegevens en metagegevens zich in een container op het hoogste niveau, een metastore genoemd. In deze metastore worden gegevens weergegeven als objecten in een naamruimte met drie niveaus: catalog.schema.table. Deze hiërarchische structuur biedt ook de basis voor toegangsbeheer in Unity Catalog.
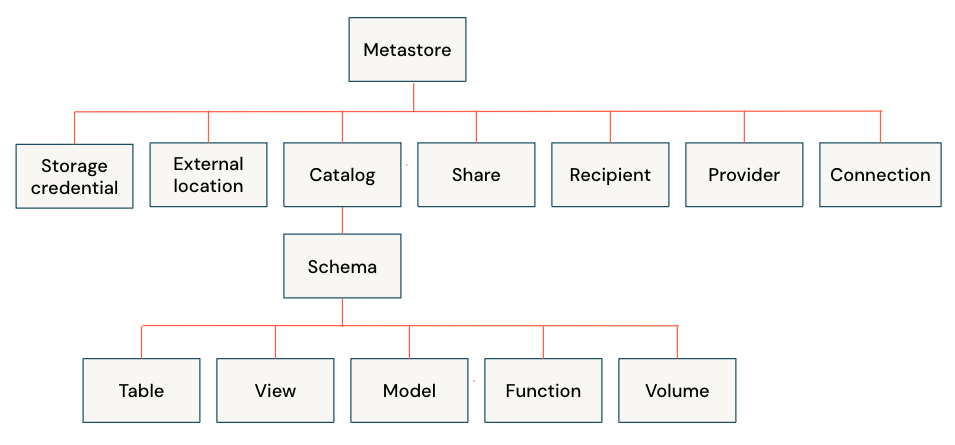
Elk object in deze hiërarchie is een beveiligbaar object. Toegangsbeheer in Unity Catalog werkt door bevoegdheden, zoals SELECT, MODIFYof USE SCHEMA, toe te kennen aan deze beveiligbare objecten. Dit model biedt gedetailleerde controle over wie toegang heeft tot en beheer van gegevens in uw organisatie.
Zie de referentie voor Unity Catalog-bevoegdheden voor een volledige lijst met beveiligbare objecten en de bevoegdheden die op elk van deze objecten van toepassing zijn.
Containerobjecten
Sommige beveiligbare objecten in Unity Catalog zijn containerobjecten, wat betekent dat ze onderliggende objecten in de hiërarchie bevatten. Containerobjecten hebben een speciale rol in het toestemmingsmodel, omdat bevoegdheden die aan hen zijn verleend hun kinderen via overerving kunnen beïnvloeden.
Hieronder ziet u containerobjecten in Unity Catalog:
- Catalogi: het hoogste niveau van de naamruimte met drie niveaus. Catalogi bevatten schema's als directe kinderen.
- Schema's: het middelste niveau van de naamruimte met drie niveaus. Schemas bevatten tabellen, weergaven, volumes en functies als directe onderliggende elementen.
Containerobjecten hebben verschillende belangrijke kenmerken:
| Characteristic | Description |
|---|---|
| Erfelijkheid van bevoegdheden | Wanneer u een bevoegdheid verleent voor een containerobject, is die bevoegdheid automatisch van toepassing op alle huidige en toekomstige onderliggende objecten. Als u bijvoorbeeld toegang verleent tot een catalogus SELECT, kunnen gebruikers alle tabellen in die catalogus lezen (met de juiste gebruiksbevoegdheden). Zie Overname van bevoegdheden. |
| Gebruiksbevoegdheden | Toegang tot onderliggende objecten vereist de juiste USE CATALOG of USE SCHEMA bevoegdheid voor de bovenliggende containerobjecten. Zie Gebruiksbevoegdheden. |
| Mogelijkheid om kindobjecten te beheren | Wanneer u eigenaar bent van een containerobject, kunt u automatisch alle onderliggende objecten beheren, zelfs als u niet rechtstreeks eigenaar bent van deze objecten. Zie Eigendom. |
| Rechten voor creëren | Containerobjecten bieden ondersteuning voor bevoegdheden waarmee gebruikers onderliggende objecten in deze objecten kunnen maken, zoals CREATE SCHEMA in catalogi en CREATE TABLE op schema's. |
Niet-containerobjecten, zoals tabellen, weergaven, volumes en functies, bevatten geen onderliggende objecten.
Privileges
Bevoegdheden bepalen welke acties een gebruiker of groep kan uitvoeren op een beveiligbaar object. Algemene bevoegdheden zijn onder andere:
-
SELECT: Gegevens lezen uit tabellen of weergaven -
MODIFY: Gegevens naar tabellen of weergaven schrijven -
USE CATALOG: Toegang tot een catalogus (extra bevoegdheden zijn vereist om met onderliggende objecten te kunnen werken) -
USE SCHEMA: Toegang tot een schema (hierbij zijn extra bevoegdheden vereist om met kindobjecten te werken) -
CREATE TABLE: Tabellen in een schema maken
Een gebruiker of groep moet expliciet een bevoegdheid krijgen om een actie uit te voeren.
In de volgende secties worden belangrijke speciale bevoegdheden in Azure Databricks beschreven. Zie de referentie voor Unity Catalog-bevoegdheden voor een volledig overzicht van alle bevoegdheden.
Gebruiksbevoegdheden
USE CATALOG en USE SCHEMA zijn gebruiksbevoegdheden. Over het algemeen zijn gebruiksbevoegdheden een vereiste voor interactie met een object en de onderliggende objecten in de hiërarchie.
Om met elk object in een catalogus te werken, heb je het USE CATALOG privilege op de catalogus nodig, en om met elk object in een schema te werken, heb je het USE SCHEMA privilege op het schema nodig. Het beheren van een object met het MANAGE privilege is een uitzondering, met minder gebruiksprivilegevereisten. Zie Gebruiksprivilege-vereisten voor MANAGE.
Als u bijvoorbeeld de meeste bewerkingen wilt uitvoeren op tabellen, weergaven, volumes of functies, hebt u het volgende nodig:
-
USE CATALOGop de bovenliggende catalogus -
USE SCHEMAin het bovenliggende schema - De specifieke bevoegdheid voor de bewerking (zoals
SELECT,MODIFYofEXECUTE)
Alle drie zijn vereist. Alleen de SELECT bevoegdheid voor een tabel is niet voldoende om deze te lezen als u USE CATALOG of USE SCHEMA op de bovenliggende objecten mist.
Gebruiksbevoegdheden bieden een belangrijk mechanisme voor toegangsbeheer voor beheerders op een hoger niveau. Zelfs als een eigenaar van een tabel de tabel wil delen met andere gebruikers, hebben deze gebruikers geen toegang tot de tabel zonder USE CATALOG en USE SCHEMA bevoegdheden voor de bovenliggende objecten. Omdat alleen catalogus- en schema-eigenaren of gebruikers met de MANAGE bevoegdheid deze gebruiksbevoegdheden kunnen verlenen, voorkomt u dat tabeleigenaren toegang verlenen buiten goedgekeurde grenzen.
Gebruiksprivilege-vereisten voor MANAGE
De bevoegdheid MANAGE vereist minder gebruiksrechten. Om MANAGE uit te oefenen, heb je geen gebruiksprivilege nodig op het niveau waarop MANAGE wordt verleend: MANAGE op een catalogus vereist geen USE CATALOG op die catalogus, en MANAGE op een schema vereist geen USE SCHEMA op dat schema. Je hebt het gebruiksprivilege alleen nodig op de containerniveaus die strikt boven het niveau liggen waar je houdt MANAGE, niet op of onder dat niveau. Op elk van die hogere niveaus kun je aan de eis voldoen met USE CATALOG of USE SCHEMA, of met eigendom of MANAGE. Omdat MANAGE op een container wordt geërfd door alle onderliggende objecten, betekent het hebben van MANAGE op een hoger niveau dat je op onderliggende niveaus geen gebruiksmachtigingen nodig hebt. Voorbeeld:
-
MANAGEOp een catalogus zijn geen gebruiksrechten vereist. Je kunt de catalogus en elk schema, tabel of ander object daarin beheren zonderUSE CATALOGofUSE SCHEMA. -
MANAGEop een schema vereistUSE CATALOGop de hoofdcatalogus (of eigendom ofMANAGEop die catalogus), maar nietUSE SCHEMAop het schema. -
MANAGEop een niet-containerobject, zoals een tabel, weergave, volume of functie, vereistUSE CATALOGop de oudercatalogus enUSE SCHEMAop het ouderschema (of eigendom ofMANAGEop een van beide ouders).
Deze reductie geldt alleen voor de metadata-mogelijkheden die MANAGE, en eventuele kindprivileges van MANAGE zoals READ METADATA, bieden. Toegangsrechten voor gegevens, zoals SELECT en MODIFY, vereisen nog steeds USE CATALOG en USE SCHEMA, zelfs voor gebruikers met MANAGE. Voor meer informatie over wat MANAGE toestaat, zie Het MANAGE voorrecht.
In de volgende tabel ziet u algemene bewerkingen en de vereiste bevoegdheden:
| Operation | Vereiste bevoegdheden |
|---|---|
| Gegevens uit een tabel of weergave lezen |
USE CATALOG op catalogus, USE SCHEMA schema, SELECT in tabel of weergave |
| Gegevens naar een tabel schrijven |
USE CATALOG in catalogus, USE SCHEMA op schema, MODIFY in tabel |
| Een schema maken in een catalogus |
USE CATALOG op catalogus, CREATE SCHEMA in catalogus |
| Een tabel maken in een schema |
USE CATALOG op catalogus, USE SCHEMA op schema, CREATE TABLE op schema (of catalogus indien verleend op catalogusniveau) |
| Een functie uitvoeren |
USE CATALOG in catalogus, USE SCHEMA in schema, EXECUTE op functie |
| Bestanden van een volume lezen |
USE CATALOG in catalogus, USE SCHEMA op schema, READ VOLUME op volume |
| Een catalogus beheren (machtigingen verlenen, eigendom overdragen, verwijderen) |
MANAGE In de catalogus (geen gebruiksrechten vereist) |
| Beheer een schema (privileges verlenen, eigendom overdragen, drop) |
USE CATALOG Op catalogus, MANAGE op schema |
| Beheer een tabel, weergave, volume of functie (privileges verlenen, eigendom overdragen, verwijderen) |
USE CATALOG op catalogus, USE SCHEMA op schema, MANAGE op het object |
ALL PRIVILEGES Gedrag
ALL PRIVILEGES
impliceert alle toepasselijke bevoegdheden voor een specifiek objecttype, zonder dat Azure Databricks elke afzonderlijke bevoegdheid expliciet verleent. Voorbeeld:
-
ALL PRIVILEGESin een tabel impliceert de mogelijkheid om uit te voerenSELECT,MODIFYenAPPLY TAG. -
ALL PRIVILEGESop een volume impliceert de mogelijkheid omREAD VOLUME,WRITE VOLUMEenAPPLY TAGuit te voeren. -
ALL PRIVILEGESin een schema impliceert alle bevoegdheden op schemaniveau. -
ALL PRIVILEGESin een catalogus impliceert alle rechten op catalogusniveau.
ALL PRIVILEGES bevat niet de machtigingen EXTERNAL USE SCHEMA, EXTERNAL USE LOCATION, MANAGE of READ METADATA.
Zie ALL PRIVILEGES voor meer informatie over hoe wordt geëvalueerd en ingetrokken.
De MANAGE bevoegdheid
Met deze MANAGE bevoegdheid kunnen gebruikers bevoegdheden beheren voor, het eigendom van een object overdragen en verwijderen zonder de eigenaar te zijn. Het hebben MANAGE is vergelijkbaar met eigendom, maar er zijn enkele belangrijke verschillen. Zie Eigendom versus de MANAGE bevoegdheid.
Om MANAGE te kunnen uitoefenen, hebben gebruikers de juiste gebruiksprivileges nodig op de bovenliggende containers boven het object waaraan MANAGE is toegekend, maar niet op dat object zelf. Bijvoorbeeld, MANAGE voor een catalogus vereist helemaal geen gebruiksrechten. Voor volledige details, zie Gebruiksprivilegevereisten voor MANAGE.
Als MANAGE aan een containerobject wordt verleend, krijgt de gebruiker ook MANAGE op alle onderliggende objecten.
Zie BEHEREN voor meer informatie.
De BROWSE bevoegdheid
BROWSE stelt gebruikers in staat om objecten te detecteren en hun metagegevens weer te geven zonder toegang te verlenen tot de onderliggende gegevens. Gebruikers met BROWSE kunnen zien dat een object bestaat, de naam, beschrijving en tags ervan bekijken en toegang tot het object aanvragen zonder dat dit nodig is USE CATALOG of USE SCHEMA.
BROWSE wordt verleend op catalogusniveau en is van toepassing op alle objecten in die catalogus. Databricks raadt aan om BROWSE aan de All account users-groep toe te kennen, zodat gegevens binnen uw hele organisatie ontdekbaar zijn.
Zie BLADEREN voor alle details.
Samengestelde en kinderrechten
Sommige privileges zijn gerelateerd via een samengestelde kindrelatie. Een samengesteld privilege verleent een breed scala aan mogelijkheden, en elk van zijn kindprivileges kent een subset van die mogelijkheden. Kinderprivileges stellen je in staat een deel van de toegang tot een samengesteld privilege te delegeren zonder het volledige privilege te verlenen.
Samengestelde en kinderprivileges worden onafhankelijk toegekend en ingetrokken. Het verlenen van een samengesteld privilege geeft de kind geen privileges, en het intrekken van een samengesteld privilege trekt geen expliciet toegekend kinderprivilege op.
Hieronder volgen voorbeelden van samengestelde en kinderprivileges:
-
MANAGEis een samengesteld privilege, enREAD METADATAMANAGE ACCESS CONTROLzijn de kinderen.-
READ METADATAgeeft alleen-leestoegang tot de metadata van een object, zonder de wijzigings- en beheermogelijkheden dieMANAGEwel omvat. Zie LEES METADATA. -
MANAGE ACCESS CONTROLverleent de toegangsbeheer-subset vanMANAGE, zoals beheerprivileges, eigendom en attribute-based access control (ABAC) -beleid. Het kan via een ABAC-beleid DENY worden ontzegd, maar niet toegekend.
-
-
MODIFYis een samengesteld privilege, enINSERT,UPDATE, enDELETE(Beta) zijn zijn kinderen. Elke machtiging verleent een deel van de schrijftoegang dieMODIFYbiedt. Zie Fijnmazige DML-privileges.
Eigendom
Elk beveiligbaar object in Unity Catalog heeft een eigenaar. De eigenaar kan een gebruiker, service-principal of groep zijn. De instantie die een object creëert, wordt de oorspronkelijke eigenaar.
Eigendom heeft een specifieke betekenis in Unity Catalog. Objecteigenaren kunnen automatisch alle mogelijkheden uitvoeren op het object dat ze bezitten. Azure Databricks verleent echter niet expliciet de ALL PRIVILEGES bevoegdheid aan de eigenaar. Dit betekent dat ALL PRIVILEGES niet wordt geretourneerd wanneer machtigingen worden opgesomd met behulp van de Databricks-API of met een SHOW GRANTS commando.
Eigendom wordt niet doorgegeven aan onderliggende niveaus in Unity Catalog. Objecteigenaren hebben echter automatisch de mogelijkheid om alle kindobjecten te beheren. Als u bijvoorbeeld eigenaar bent van een catalogus, bent u niet automatisch eigenaar van de onderliggende schema's in de catalogus, maar kunt u alle onderliggende schema's beheren. Net als eigenaren met alle mogelijkheden op hun object zonder expliciet te hebben ALL PRIVILEGES, verleent Azure Databricks in dit geval ook niet expliciet de MANAGE bevoegdheid.
Objecteigenaren kunnen andere belangrijke bewerkingen uitvoeren op het object, waaronder het verlenen en intrekken van machtigingen, het overdragen van eigendom en het verwijderen van het object.
Opmerking
Om onbedoelde gegevensexfiltratie te voorkomen, hebben schema-eigenaren niet standaard de EXTERNAL USE SCHEMA bevoegdheid en hebben externe locatie-eigenaren niet standaard de EXTERNAL USE LOCATION bevoegdheid. Zie Externe gegevenstoegang tot Unity Catalog inschakelen.
Samenvattend kan de eigenaar van een object het volgende doen:
| Vermogen | Description |
|---|---|
| Alle mogelijkheden van objecten | Eigenaren hebben automatisch alle mogelijkheden voor het object dat ze bezitten. Dit is functioneel hetzelfde als het hebben van ALL PRIVILEGES, maar Azure Databricks wijst ALL PRIVILEGES niet expliciet toe aan eigenaren. |
| Onderliggende objecten beheren | Eigenaren krijgen automatisch de mogelijkheid om alle onderliggende objecten te beheren. Dit is functioneel hetzelfde als het hebben van de MANAGE bevoegdheid voor alle onderliggende objecten, maar Azure Databricks wijst de MANAGE bevoegdheid niet expliciet toe aan eigenaren. |
| Machtigingen verlenen en intrekken | Eigenaren kunnen bevoegdheden voor het object aan gebruikers en groepen verlenen en intrekken |
| Eigendom overdragen | Eigenaren kunnen het eigendom van hun object overdragen aan een andere principal |
| Objecten neerzetten | Eigenaren kunnen de objecten verwijderen die ze bezitten |
Zie Objecteigendom beheren voor meer informatie over het weergeven en overdragen van eigendom.
eigendom versus het voorrecht MANAGE
De MANAGE bevoegdheid verleent een gebruiker de mogelijkheid om bevoegdheden voor het object te verlenen en in te trekken. De gebruiker heeft niet alle bevoegdheden op het object. Gebruikers met MANAGE kunnen zichzelf echter expliciet bevoegdheden voor gegevenstoegang verlenen, zoals SELECT.
Objecteigenaren hebben daarentegen standaard alle mogelijkheden voor hun object. Omdat eigendom niet automatisch wordt overgedragen aan kindobjecten, hebben eigenaren nog steeds expliciete rechten nodig op deze kindobjecten.
De gebruiksprivilege-eisen zijn voor beide hetzelfde: eigenaren en gebruikers die MANAGE de juiste gebruiksrechten nodig hebben op de oudercontainers van het object, maar niet op het object zelf. Zie Gebruiksprivilege-vereisten voor MANAGE.
De volgende tabel bevat een overzicht van de belangrijkste verschillen tussen eigendom en de MANAGE bevoegdheid:
| Vermogen | Eigenaar |
MANAGE voorrecht |
|---|---|---|
| Alle mogelijkheden van het object | Ja, alle mogelijkheden worden geïmpliceerd. Dit verschilt van expliciet hebben ALL PRIVILEGES. Zie Eigendom. |
Nee, bevoegdheden moeten afzonderlijk worden verleend. Gebruikers met MANAGE kunnen zichzelf deze bevoegdheden verlenen. |
| Bevoegdheden voor het object verlenen en intrekken | Ja | Ja |
| Eigendom overdragen | Ja | Ja |
| Het object neerzetten | Ja | Ja |
| Mogelijkheid om kindobjecten te beheren | Ja, de mogelijkheden voor onderliggende objecten worden geïmpliceerd. Zie Eigendom. | Ja, de MANAGE bevoegdheid wordt expliciet verleend voor onderliggende objecten. |
| Vereist gebruiksbevoegdheden | Nee. | Vereist de juiste gebruiksrechten op de oudercontainers boven het object waar MANAGE is toegekend, maar niet op het object zelf.
MANAGE Op een catalogus zijn geen gebruiksrechten vereist. |
| Aantal principals | Slechts één principal (gebruiker, service-principal of groep) | Kan worden verleend aan meerdere principals |
Om escalatie van onbedoelde bevoegdheden te voorkomen, bevat de ALL PRIVILEGES bevoegdheid niet de MANAGE bevoegdheid.
Overname van bevoegdheden
Opmerking
Als u uw Unity Catalog-metastore hebt gemaakt tijdens de openbare preview (vóór 25 augustus 2022), bevindt u zich mogelijk in een eerder privilegemodel dat het huidige overnamemodel niet ondersteunt. U kunt upgraden naar Privilege Model versie 1.0 om overname van bevoegdheden op te halen. Zie Upgrade naar overname van bevoegdheden.
Overname van bevoegdheden is een belangrijke functie van het Unity Catalog-machtigingenmodel. Wanneer u een privilege verleent voor een hoofdobject, is dat privilege automatisch van toepassing op alle huidige en toekomstige onderliggende objecten. Dit vereenvoudigt het toegangsbeheer door het aantal afzonderlijke rechten die u moet toekennen te verminderen.
Bevoegdheden erven naar beneden via de objectmodel hiërarchie.
- Een bevoegdheid die aan een catalogus is verleend, is van toepassing op alle schema's in die catalogus, en op alle tabellen, weergaven, volumes en functies in deze schema's
- Een bevoegdheid die aan een schema is verleend, is van toepassing op alle tabellen, weergaven, volumes en functies in dat schema
Als u bijvoorbeeld een gebruiker de SELECT bevoegdheid voor een catalogus verleent, kan die gebruiker alle tabellen en weergaven in die catalogus lezen (met de juiste USE CATALOG en USE SCHEMA gebruiksbevoegdheden).
Weigeringen worden op dezelfde manier naar beneden overgeërfd. Wanneer je een privilege op een ouderobject weigert, wordt dat privilege automatisch geweigerd op alle huidige en toekomstige kindobjecten.
Deze erfregels gelden of je een privilege handmatig toewijst met GRANT of attribuutgebaseerde toegangscontrolebeleid (ABAC) gebruikt om het toe te kennen of te weigeren.
Belangrijk
Machtigingen die zijn verleend voor een metastore nemen niet over aan onderliggende objecten. Metastore-niveau verleent besturingsbewerkingen met metastorebereik, zoals CREATE CATALOG en CREATE EXTERNAL LOCATION, geen toegang tot gegevens in de metastore.
Het READ METADATA voorrecht is een uitzondering. Wanneer READ METADATA op een metastore wordt verleend, wordt dit overgeërfd naar alle objecten in de metastore en zijn er geen gebruiksrechten (USE CATALOG of USE SCHEMA) vereist om hiervan gebruik te maken.
Zie LEES METADATA.
Eigendom wordt niet doorgegeven aan onderliggende niveaus in Unity Catalog. Als eigenaar van een object krijgt u automatisch alle bevoegdheden voor dat object. U neemt niet automatisch het eigendom over van subobjecten die onder uw object zijn gecreëerd. U krijgt echter automatisch de MANAGE rechten voor alle nieuwe en bestaande onderliggende objecten.
Voorbeelden van overname
Stel dat u SELECT, USE CATALOG en USE SCHEMA op catalogusniveau verleent aan de finance_team groep:
GRANT USE CATALOG, USE SCHEMA, SELECT ON CATALOG sales TO finance_team;
Met deze toekenning kan de finance_team groep het volgende doen:
- Toegang tot de
salescatalogus - Toegang tot alle schema's in de catalogus
- Gegevens lezen uit alle huidige en toekomstige tabellen en weergaven in de catalogus
Stel dat u CREATE TABLE, USE CATALOG en USE SCHEMA op catalogusniveau verleent aan de data_engineers groep:
GRANT USE CATALOG, USE SCHEMA, CREATE TABLE ON CATALOG analytics TO data_engineers;
Met deze toekenning kan de data_engineers groep het volgende doen:
- Toegang tot de
analyticscatalogus - Toegang tot alle schema's in de catalogus
- Tabellen maken in een huidig of toekomstig schema in de catalogus
Zie Machtigingen weergeven, verlenen en intrekken voor instructies over het verlenen en intrekken van bevoegdheden.