Notitie
Voor toegang tot deze pagina is autorisatie vereist. U kunt proberen u aan te melden of de directory te wijzigen.
Voor toegang tot deze pagina is autorisatie vereist. U kunt proberen de mappen te wijzigen.
Belangrijk
We hebben een openbare preview gestart van Azure Evaluatie van beveiligingsproblemen, mogelijk gemaakt door MDVM. Zie Evaluaties van beveiligingsproblemen voor Azure met Microsoft Defender Vulnerability Management voor meer informatie.
Azure Container Registry (ACR) is een beheerde, persoonlijke Docker-registerservice waarmee uw containerinstallatiekopieën worden opgeslagen en beheerd voor Azure implementaties in een centraal register. Dit is gebaseerd op opensource Docker Registry 2.0.
Als u de Azure Resource Manager gebaseerde registers in uw abonnement wilt beveiligen, schakelt u Microsoft Defender in voor containerregisters op abonnementsniveau. Defender voor Cloud scant vervolgens alle images wanneer deze naar het containerregister worden gepusht, in het containerregister worden geïmporteerd of in de afgelopen 30 dagen zijn opgehaald. Er worden kosten in rekening gebracht voor elke afbeelding die wordt gescand, één keer per afbeelding.
Availability
Belangrijk
Microsoft Defender voor containerregisters is vervangen door Microsoft Defender voor containers. Als u Defender al hebt ingeschakeld voor containerregisters in een abonnement, kunt u deze blijven gebruiken. U krijgt echter geen Defender voor de verbeteringen en nieuwe functies van Containers.
Dit abonnement is niet meer beschikbaar voor abonnementen waarvoor dit nog niet is ingeschakeld.
Als u wilt upgraden naar Microsoft Defender voor containers, opent u de pagina Defender plannen in de portal en schakelt u het nieuwe abonnement in:
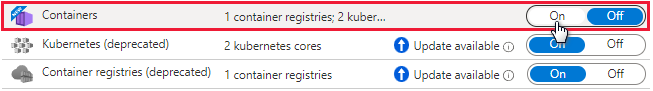
Meer informatie over deze wijziging vindt u in de releasenotitie.
| Aspect | Details |
|---|---|
| Status van de release: | Afgeschaft (gebruik Microsoft Defender voor containers) |
| Ondersteunde registers en images: | Linux-installatiekopieën in ACR-registers die toegankelijk zijn vanaf het openbare internet met shell-toegang ACR-registers die zijn beveiligd met Azure Private Link |
| Niet-ondersteunde registers en installatiekopieën: | Windows-installatiekopieën Privéregisters (tenzij toegang wordt verleend aan Vertrouwde services) Zeer minimalistische images, zoals Docker-scratch-images of 'Distroless'-images die alleen een applicatie en de runtime-afhankelijkheden bevatten, zonder pakketbeheerder, shell of besturingssysteem Images met de Open Container Initiative (OCI) Image Format Specification |
| Vereiste rollen en machtigingen: | Beveiligingslezer en Azure Container Registry rollen en machtigingen |
| Wolken: |
 Commerciële cloudomgevingen
National (Azure Government, Microsoft Azure beheerd door 21Vianet) |
Wat zijn de voordelen van Microsoft Defender voor containerregisters?
Defender voor Cloud identificeert Azure Resource Manager gebaseerde ACR-registers in uw abonnement en biedt naadloos Azure systeemeigen evaluatie en beheer van beveiligingsproblemen voor de installatiekopieën van uw register.
Microsoft Defender voor containerregisters bevat een scanner voor beveiligingsproblemen om de installatiekopieën in uw op Azure Resource Manager gebaseerde Azure Container Registry registers te scannen en meer inzicht te bieden in de beveiligingsproblemen van uw installatiekopieën.
Wanneer er problemen worden gevonden, krijgt u een melding op het dashboard voor workloadbeveiliging. Voor elk beveiligingsprobleem biedt Defender voor Cloud bruikbare aanbevelingen, samen met een ernstclassificatie en richtlijnen voor het oplossen van het probleem. Meer informatie over aanbevelingen voor containers.
Defender voor Cloud filtert en classificeert bevindingen van de scanner. Wanneer een afbeelding in orde is, markeert Defender voor Cloud deze als zodanig. Defender voor Cloud genereert alleen beveiligingsaanbevelingen voor afbeeldingen met op te lossen problemen. Defender voor Cloud bevat details van elk gerapporteerd beveiligingsprobleem en een classificatie van ernst. Daarnaast biedt het richtlijnen voor het oplossen van de specifieke beveiligingsproblemen die op elke installatiekopieën zijn gevonden.
Door alleen op de hoogte te worden gesteld wanneer er problemen zijn, vermindert Defender voor Cloud het potentieel voor ongewenste informatieve waarschuwingen.
Wanneer worden afbeeldingen gescand?
Er zijn drie aanleidingen voor het uitvoeren van een imagescan:
Bij het pushen - Wanneer een image naar uw register wordt gepusht, scant Defender voor containerregisters die image automatisch. Om het scannen van een image te starten, pusht u deze naar uw repository.
Onlangs opgehaald: omdat er elke dag nieuwe beveiligingsproblemen worden gedetecteerd, scant Microsoft Defender voor containerregisters ook wekelijks elke installatiekopie die binnen de afgelopen 30 dagen is opgehaald. Er worden geen extra kosten in rekening gebracht voor deze herscans; zoals hierboven vermeld, wordt u eenmaal per afbeelding gefactureerd.
Bij importeren: Azure Container Registry beschikt over importhulpprogramma's om installatiekopieën vanuit Docker Hub, Microsoft Container Registry of een andere Azure container registry naar uw register te brengen. Microsoft Defender voor containerregisters scant alle ondersteunde installatiekopieën die u importeert. Meer informatie vindt u in Containerimages importeren in een containerregister.
De scan wordt doorgaans binnen 2 minuten voltooid, maar het kan tot 40 minuten duren. Bevindingen worden beschikbaar gemaakt als beveiligingsaanbevelingen, zoals deze:

Hoe werkt Defender voor Cloud met Azure Container Registry
Hieronder ziet u een diagram op hoog niveau van de onderdelen en voordelen van het beveiligen van uw registers met Defender voor Cloud.

Veelgestelde vragen - scannen van afbeeldingen Azure Container Registry
Hoe scant Defender voor Cloud een afbeelding?
Defender voor Cloud haalt de installatiekopie uit het register en voert deze uit in een geïsoleerde sandbox met de scanner. De scanner extraheert een lijst met bekende beveiligingsproblemen.
Defender voor Cloud filtert en classificeert bevindingen van de scanner. Wanneer een afbeelding in orde is, markeert Defender voor Cloud deze als zodanig. Defender voor Cloud genereert alleen beveiligingsaanbevelingen voor afbeeldingen met op te lossen problemen. Door alleen u een melding te geven als er problemen zijn, vermindert Defender voor Cloud het potentieel voor ongewenste informatieve waarschuwingen.
Kan ik de scanresultaten verkrijgen via REST API?
Yes. De resultaten bevinden zich onder de REST API voor subevaluaties. U kunt ook gebruikmaken van Azure Resource Graph (ARG), de Kusto-achtige API voor al uw resources: een query kan een specifieke scan ophalen.
Welke registertypen worden gescand? Welke typen worden gefactureerd?
Zie Beschikbaarheid voor een lijst met de typen containerregisters die worden ondersteund door Microsoft Defender voor containerregisters.
Als u niet-ondersteunde registers verbindt met uw Azure-abonnement, scant Defender voor Cloud deze niet en wordt u er niet voor gefactureerd.
Kan ik de bevindingen van de scanner voor beveiligingsproblemen aanpassen?
Yes. Als u een organisatorische behoefte heeft om een bevinding te negeren in plaats van deze op te lossen, kunt u ervoor kiezen deze uit te schakelen. Uitgeschakelde resultaten hebben geen invloed op uw beveiligingsscore en genereren geen ongewenste ruis.
Waarom waarschuwt Defender voor Cloud mij voor kwetsbaarheden in een image dat niet in mijn containerregister staat?
Defender voor Cloud biedt beoordelingen van beveiligingsproblemen voor elke image die naar een containerregister is geüpload of daaruit is opgehaald. Sommige afbeeldingen kunnen tags hergebruiken van afbeeldingen die al zijn gescand. U kunt bijvoorbeeld de tag 'Laatste' telkens opnieuw toewijzen wanneer u een afbeelding aan een samenvatting toevoegt. In dergelijke gevallen bestaat de 'oude' image nog steeds in de registry en kan deze nog steeds worden opgehaald via de digest ervan. Als de image beveiligingsbevindingen heeft en wordt opgehaald, stelt dit je bloot aan beveiligingskwetsbaarheden.