Notitie
Voor toegang tot deze pagina is autorisatie vereist. U kunt proberen u aan te melden of de directory te wijzigen.
Voor toegang tot deze pagina is autorisatie vereist. U kunt proberen de mappen te wijzigen.
Als u verbinding wilt maken met een virtueel netwerk via punt-naar-site (P2S), moet u het clientapparaat configureren waarmee u verbinding maakt. Dit artikel helpt je een VPN-client te configureren voor point-to-site verbindingen die certificaatauthenticatie gebruiken. Selecteer het besturingssysteem voor de client dat je wilt configureren.
Voordat u begint
Controleer voordat u begint met de stappen voor clientconfiguratie of u het juiste artikel over vpn-clientconfiguratie gebruikt. In de volgende tabel ziet u de configuratieartikelen die beschikbaar zijn voor punt-naar-site VPN-clients voor VPN Gateway. De stappen verschillen, afhankelijk van het verificatietype, het tunneltype en het client-besturingssysteem.
| Verificatiemethode | Tunneltype | Clientbesturingssysteem | VPN client |
|---|---|---|---|
| Certificate | |||
| IKEv2, SSTP, OpenVPN | Windows, macOS, Linux, iOS | Configuratie van de VPN-client - certificaatauthenticatie | |
| Microsoft Entra ID | |||
| OpenVPN | Windows | Azure VPN-client | |
| OpenVPN | macOS | Azure VPN-client |
Prerequisites
Dit artikel gaat ervan uit dat je de volgende vereisten al hebt gevolgd:
- Je hebt je VPN-gateway aangemaakt en geconfigureerd voor point-to-site certificaatauthenticatie en het type tunnel dat vereist is door de client die je wilt configureren. Zie Serverinstellingen configureren voor P2S VPN Gateway-verbindingen- certificaatverificatie voor stappen.
- U hebt de configuratiebestanden van de VPN-client gegenereerd en gedownload. Zie Configuratiebestanden voor VPN-clientprofielen genereren voor stappen.
- Je kunt clientcertificaten genereren of de juiste clientcertificaten verkrijgen die nodig zijn voor authenticatie. Voor informatie over het werken met certificaten, zie Point-to-site: Genereer certificaten.
Windows
Windows-clients kunnen verbinding maken met de native VPN-client (IKEv2/SSTP-tunneltype) of het OpenVPN-tunneltype via de Azure VPN-client, OpenVPN Client 2.x of OpenVPN Connect 3.x.
Ingebouwde VPN-client
Als je point-to-site (P2S) VPN-gateway is geconfigureerd om IKEv2/SSTP en certificaatauthenticatie te gebruiken, kun je verbinding maken met je virtuele netwerk via de native VPN-client die deel uitmaakt van je Windows-besturingssysteem.
Workflow
- Genereer en installeer clientcertificaten als u dit nog niet hebt gedaan.
- Bekijk de configuratiebestanden van het VPN-clientprofiel in het configuratiepakket voor het VPN-clientprofiel dat u hebt gegenereerd.
- Configureer de systeemeigen VPN-client die al op uw Windows-computer is geïnstalleerd.
- Verbinding maken met Azure.
Clientcertificaten genereren en installeren
Voor certificaatauthenticatie moet je een clientcertificaat op elke clientcomputer installeren. Je moet het clientcertificaat dat je wilt gebruiken exporteren met de private key en alle certificaten opnemen in het certificeringspad. Voor sommige configuraties moet je ook rootcertificaatinformatie installeren.
In veel gevallen kun je het clientcertificaat direct op de clientcomputer installeren door er dubbel op te klikken. Voor bepaalde OpenVPN-clientconfiguraties moet je echter mogelijk informatie uit het clientcertificaat extraheren om de configuratie te voltooien.
- Voor informatie over het werken met certificaten, zie Point-to-site: Genereer certificaten.
- Als u een geïnstalleerd clientcertificaat wilt weergeven, opent u Gebruikerscertificaten beheren. Het clientcertificaat wordt geïnstalleerd in Current User\Personal\Certificates.
Het clientcertificaat installeren
Elke computer heeft een clientcertificaat nodig om te authenticeren. Als het clientcertificaat nog niet op de lokale computer is geïnstalleerd, kun je het installeren door de volgende stappen te volgen:
- Zoek het clientcertificaat. Zie Clientcertificaten installeren voor meer informatie over clientcertificaten.
- Installeer het clientcertificaat. Normaal gesproken kunt u dit doen door te dubbelklikken op het certificaatbestand en een wachtwoord op te geven (indien nodig).
Configuratiebestanden weergeven
Het configuratiepakket voor het VPN-clientprofiel bevat specifieke mappen. De bestanden in de mappen bevatten de instellingen die nodig zijn om het VPN-clientprofiel op de clientcomputer te configureren. De bestanden en de instellingen die ze bevatten, zijn specifiek voor de VPN-gateway en het type verificatie en tunnel waarvoor uw VPN-gateway is geconfigureerd om te gebruiken.
Zoek het configuratiepakket voor het VPN-clientprofiel dat u hebt gegenereerd en pak het uit. Voor certificaatauthenticatie en IKEv2/SSTP zie je de volgende bestanden:
- WindowsAmd64 en WindowsX86 bevatten respectievelijk de Windows 64-bits en 32-bits installatiepakketten. Het WindowsAmd64-installatiepakket is voor alle ondersteunde 64-bits Windows-clients, niet alleen AMD.
- Algemeen bevat algemene informatie die wordt gebruikt om uw eigen VPN-clientconfiguratie te maken. De map Algemeen is beschikbaar als IKEv2 of SSTP+IKEv2 op de gateway is geconfigureerd. Als alleen SSTP is geconfigureerd, is de algemene map niet aanwezig.
Configureer het VPN-clientprofiel
Om verbinding te maken, moet je eerst de VPN-client configureren met de benodigde instellingen. Configureer het VPN-clientprofiel door de instellingen in het VPN-clientconfiguratiepakket te gebruiken. De instellingen in het pakket zijn specifiek voor de VPN-gateway waarmee je verbinding maakt.
U kunt hetzelfde VPN-clientconfiguratiepakket op elke Windows-clientcomputer gebruiken, zolang de versie overeenkomt met de architectuur voor de client. Voor een lijst van ondersteunde clientbesturingssystemen, zie de point-to-site-sectie van de VPN Gateway FAQ.
Note
Je moet beheerdersrechten hebben op de Windows-clientcomputer waarvan je wilt verbinden.
Installeer het VPN-clientconfiguratiepakket
- Selecteer de configuratiebestanden van de VPN-client die overeenkomen met de architectuur van de Windows computer. Kies het
VpnClientSetupAmd64installatiepakket voor een 64-bits processorarchitectuur. Kies hetVpnClientSetupX86installatiepakket voor een 32-bits processorarchitectuur. - Dubbelklik op het pakket om het te installeren. Als je een SmartScreen-pop-up ziet, selecteer dan Meer info en start dan toch.
Connect
Maak verbinding met je virtuele netwerk via een point-to-site VPN.
- Ga naar de VPN-instellingen en zoek de VPN-verbinding die je hebt aangemaakt. Het heeft dezelfde naam als je virtuele netwerk. Selecteer Maak verbinding met. Er kan een pop-upbericht verschijnen. Selecteer Doorgaan om verhoogde bevoegdheden te gebruiken.
- Selecteer op de pagina Verbindingsstatus de optie Verbinden om de verbinding te starten. Als het scherm Certificaat selecteren wordt geopend, controleert u of het weergegeven clientcertificaat het certificaat is dat u voor de verbinding wilt gebruiken. Als dat niet het probleem is, gebruikt u de vervolgkeuzepijl om het juiste certificaat te selecteren en selecteert u VERVOLGENS OK.
Azure VPN-client
Als uw punt-naar-site-VPN-gateway (P2S) is geconfigureerd voor het gebruik van OpenVPN en certificaatverificatie, kunt u verbinding maken met uw virtuele netwerk met behulp van de Azure VPN-client.
Hoewel het mogelijk is dat de Azure VPN-client voor Windows kan werken in andere besturingssysteemversies, wordt de Azure VPN-client voor Windows alleen ondersteund in de volgende releases:
- Ondersteunde Windows-releases: Windows 11 op x64-, x86- en ARM64-architecturen.
Connectiviteitsvereisten
Om verbinding te maken met Azure, vereist elke clientcomputer die verbinding maakt de volgende items:
- De Azure VPN-clientsoftware werd op elke clientcomputer geïnstalleerd.
- Het Azure VPN-clientprofiel wordt geconfigureerd door de instellingen in het gedownloade azurevpnconfig.xml of azurevpnconfig_cert.xml configuratiebestand te gebruiken.
- Een clientcertificaat dat lokaal op de clientcomputer is geïnstalleerd.
Clientcertificaten genereren en installeren
Voor certificaatauthenticatie installeer je een clientcertificaat op elke clientcomputer. Exporteer het clientcertificaat dat je wilt gebruiken met de private key en neem alle certificaten op in het certificeringspad. Voor sommige configuraties moet je ook rootcertificaatinformatie installeren.
- Voor informatie over het werken met certificaten, zie Punt-naar-site: Certificaten genereren.
- Als u een geïnstalleerd clientcertificaat wilt weergeven, opent u Gebruikerscertificaten beheren. Het clientcertificaat wordt geïnstalleerd in Current User\Personal\Certificates.
Het clientcertificaat installeren
Elke computer heeft een clientcertificaat nodig om te authenticeren. Als het clientcertificaat nog niet op de lokale computer is geïnstalleerd, kun je het installeren door de volgende stappen te volgen:
- Zoek het clientcertificaat. Zie Clientcertificaten installeren voor meer informatie over clientcertificaten.
- Installeer het clientcertificaat. Normaal gesproken kunt u dit doen door te dubbelklikken op het certificaatbestand en een wachtwoord op te geven (indien nodig).
Configuratiebestanden weergeven
Het configuratiepakket voor het VPN-clientprofiel bevat specifieke mappen. De bestanden in de mappen bevatten de instellingen die nodig zijn om het VPN-clientprofiel op de clientcomputer te configureren. De bestanden en de instellingen die ze bevatten, zijn specifiek voor de VPN-gateway en het type verificatie en tunnel waarvoor uw VPN-gateway is geconfigureerd om te gebruiken.
Zoek het configuratiepakket voor het VPN-clientprofiel dat u hebt gegenereerd en pak het uit. Voor certificaatauthenticatie en OpenVPN wordt de map AzureVPN weergegeven. In deze map zie je ofwel het azurevpnconfig_cert.xml-bestand of het azurevpnconfig.xml-bestand , afhankelijk van of je P2S-configuratie meerdere authenticatietypen bevat. Het bestand .xml bevat de instellingen die u gebruikt om het VPN-clientprofiel te configureren.
Als u geen bestand ziet of als u geen AzureVPN-map hebt, controleert u of uw VPN-gateway is geconfigureerd voor het gebruik van het OpenVPN-tunneltype en dat certificaatverificatie is geselecteerd.
De Azure VPN-client downloaden
De functies en instellingen die beschikbaar zijn voor de Azure VPN-client hangen af van de versie van de client die je gebruikt. Zie het artikel Azure VPN-clientversies voor meer informatie over versies van Azure VPN-clients.
Download de nieuwste versie van de Azure VPN-clientinstallatiebestanden met behulp van een van de volgende koppelingen:
- Installeren met clientinstallatiebestanden: https://aka.ms/azvpnclientdownload.
- Rechtstreeks installeren wanneer u bent aangemeld op een clientcomputer: Microsoft Store.
- Installeren met Behulp van Windows Pakketbeheer (WinGet). U kunt de volgende opdracht uitvoeren om te installeren en meer te weten te komen over de WinGet-methode in dit document.
winget install Microsoft.AzureVPNClient --source winget
Installeer de Azure VPN-client op elke computer.
Controleer of de Azure VPN-client gemachtigd is om op de achtergrond uit te voeren. Zie Windows-achtergrond-apps voor stappen.
Als u de geïnstalleerde clientversie wilt controleren, opent u de Azure VPN-client. Ga naar de onderkant van de client en selecteer ... -> ? Help. In het rechterdeelvenster ziet u het versienummer van de client.
De Azure VPN-client configureren en verbinding maken
Open de Azure VPN-client.
Selecteer + linksonder op de pagina en selecteer Importeren.
Navigeer in het venster naar het azurevpnconfig.xml - of azurevpnconfig_cert.xml-bestand , afhankelijk van uw configuratie. Selecteer het bestand en selecteer vervolgens Openen.
Op de clientprofielpagina ziet u dat veel van de instellingen al zijn opgegeven. De vooraf geconfigureerde instellingen bevinden zich in het vpn-clientprofielpakket dat u hebt geïmporteerd. Hoewel de meeste instellingen al zijn opgegeven, moet u instellingen configureren die specifiek zijn voor de clientcomputer.
Selecteer in de vervolgkeuzelijst Certificaatgegevens de naam van het onderliggende certificaat (het clientcertificaat). Bijvoorbeeld P2SChildCert. Voor deze oefening selecteert u Geen voor het secundaire profiel.

Als u geen clientcertificaat ziet in de vervolgkeuzelijst Certificaatgegevens , moet u het importeren van de profielconfiguratie annuleren en het probleem oplossen voordat u doorgaat. Het is mogelijk dat een van de volgende dingen waar is:
- Het clientcertificaat is niet lokaal geïnstalleerd op de clientcomputer.
- Er zijn meerdere certificaten met precies dezelfde naam geïnstalleerd op uw lokale computer (gebruikelijk in testomgevingen).
- Het kind certificaat is beschadigd.
Nadat het importeren is gevalideerd (importeren zonder fouten), selecteert u Opslaan.
Zoek in het linkerdeelvenster de VPN-verbinding en selecteer Verbinden.
-
Met het systeemvak van de Azure VPN-client, beschikbaar in versie 4.0.0.0 en hoger, kunt u de Azure VPN-clienttoepassing sluiten terwijl de verbinding actief blijft. Wanneer u de toepassing sluit, ziet u de toepassing in het Systeemvak van Windows. U kunt de Azure VPN Client-app opnieuw openen in de compacte modus door op het pictogram van het systeemvak te klikken.


Als je verbindingsproblemen ervaart en je draait versie 4.0.0.0 of later van de Azure VPN Client, selecteer dan de ... onderaan de Azure VPN Client-pagina en selecteer vervolgens Vereisten. Op de Testtoepassing vereisten pagina, selecteer Test vereisten uitvoeren. Los eventuele problemen op en probeer opnieuw verbinding te maken. Raadpleeg de vereisten van de Azure VPN-client voor meer informatie.
Een clientprofiel exporteren en distribueren
Zodra u een werkprofiel hebt en het naar andere gebruikers wilt distribueren, kunt u het exporteren met behulp van de volgende stappen:
Markeer het VPN-clientprofiel dat u wilt exporteren, selecteer de ...en selecteer vervolgens Exporteren.

Selecteer de locatie waarnaar u dit profiel wilt opslaan, laat de bestandsnaam staan zoals dat is en selecteer Opslaan om het XML-bestand op te slaan.

Een clientprofiel verwijderen
Markeer het VPN-clientprofiel dat u wilt exporteren, selecteer de ...en selecteer vervolgens Verwijderen.
Selecteer Verwijderen in het bevestigingsvenster om te verwijderen.
Een secundair profiel configureren
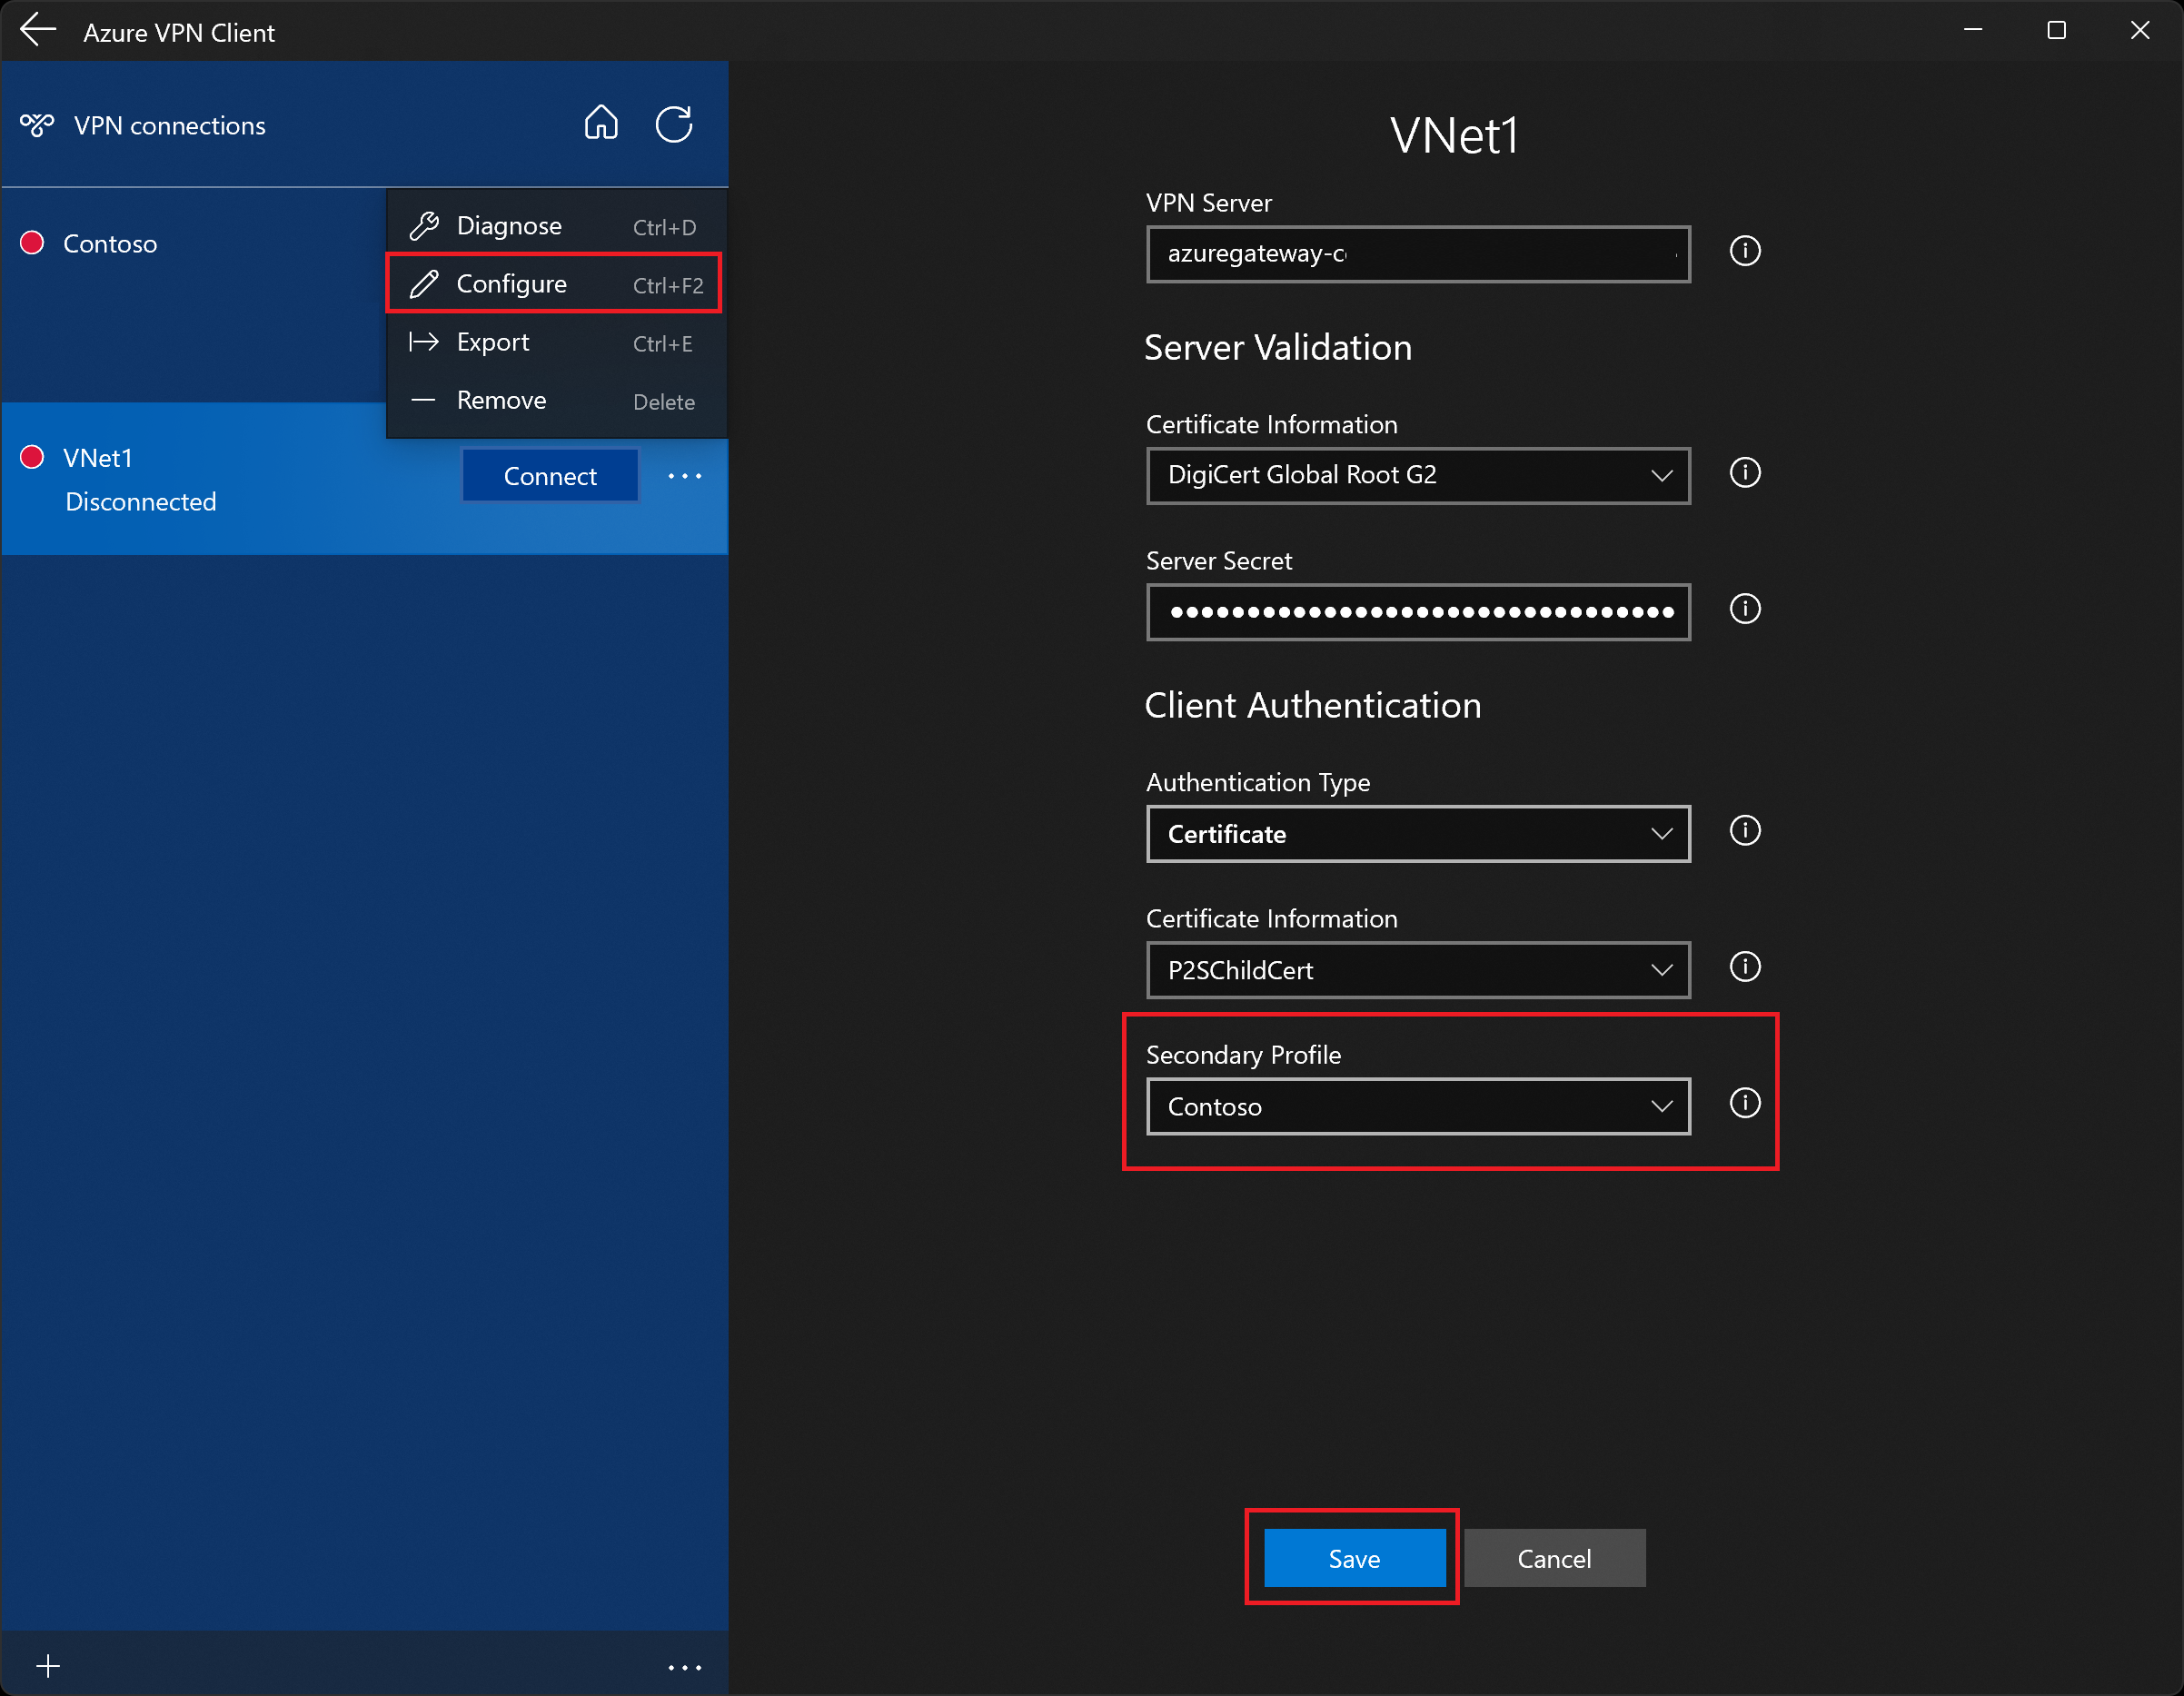
De Azure VPN-client biedt hoge beschikbaarheid voor clientprofielen. Door een secundair clientprofiel toe te voegen, heeft de client een tolerantere manier om toegang te krijgen tot de VPN. Als er sprake is van een storing in de regio of als er geen verbinding kan worden gemaakt met het primaire VPN-clientprofiel, maakt de Azure VPN-client automatisch verbinding met het secundaire clientprofiel zonder onderbrekingen te veroorzaken. Voor deze functie is versie 2.2124.51.0 of hoger van de Azure VPN-client vereist.
In dit voorbeeld voegen we een secundair profiel toe aan een al bestaand profiel. Als de client geen verbinding kan maken met VNet1, maakt deze automatisch verbinding met Contoso zonder onderbrekingen te veroorzaken.
Voeg nog een VPN-clientprofiel toe aan de Azure VPN-client. In dit voorbeeld hebben we een VPN-clientprofielbestand geïmporteerd en een verbinding met Contoso toegevoegd.
Ga vervolgens naar het VNet1-profiel en klik op '...' en vervolgens op Configureren.
Selecteer in de vervolgkeuzelijst Secundair profiel het profiel voor Contoso. Sla vervolgens uw instellingen op.

Werken met verbindingen
Automatisch verbinding maken
Deze stappen helpen u bij het configureren van uw verbinding om automatisch verbinding te maken met Always-on.
Selecteer VPN-instellingen op de startpagina voor uw VPN-client. Als je het venster 'switch apps' ziet, kies dan Ja.

Als het profiel dat u wilt configureren is verbonden, verbreekt u de verbinding, markeert u het profiel en schakelt u het selectievakje Automatisch verbinding maken in.

Selecteer Verbinding maken om de VPN-verbinding te initiëren.


Problemen met de verbinding vaststellen
Controle van vereisten
Als je Azure VPN-client versie 4.0.0.0 of later is, kun je een prerequisite-controle uitvoeren om te verifiëren of je computer de benodigde items heeft geconfigureerd en geïnstalleerd om succesvol verbinding te maken. Als u het versienummer van een geïnstalleerde Azure VPN-client wilt weergeven, start u de client en selecteert u Help.
- Selecteer de ... onderaan de Azure VPN Client-pagina en selecteer Vereisten.
- Op de Testtoepassing vereisten pagina, selecteer Test vereisten uitvoeren.
- Los eventuele problemen op en probeer opnieuw verbinding te maken. Raadpleeg de vereisten van de Azure VPN-client voor meer informatie.
Diagnostisch hulpprogramma
Selecteer de ... naast de VPN-verbinding die u wilt diagnosticeren om het menu weer te geven. Selecteer vervolgens Diagnose.
Selecteer Diagnostische gegevens uitvoeren op de pagina Verbindingseigenschappen. Meld u indien gevraagd aan met uw referenties en bekijk vervolgens de resultaten.


Aangepaste instellingen: DNS en routering
U kunt de Azure VPN-client configureren met optionele configuratie-instellingen, zoals meer DNS-servers, aangepaste DNS, geforceerde tunneling, aangepaste routes en andere instellingen. Zie de optionele instellingen van de Azure VPN-client voor een beschrijving van de beschikbare instellingen en configuratiestappen.
OpenVPN Client 2.x
Als je point-to-site (P2S) VPN-gateway is geconfigureerd om OpenVPN en certificaatauthenticatie te gebruiken, kun je verbinding maken met je virtuele netwerk via OpenVPN Client 2.4 en hoger. Voor OpenVPN Connect 3.x-clients, zie in plaats daarvan de sectie OpenVPN Client 3.x .
Note
De OpenVPN-client wordt onafhankelijk beheerd en valt niet onder controle van Microsoft. Dit betekent dat Microsoft niet toezicht houdt op de code, builds, roadmap of juridische aspecten. Als je bugs of problemen tegenkomt met de OpenVPN-client, neem dan direct contact op met de ondersteuning van OpenVPN Inc. De richtlijnen in dit artikel worden "zoals ze zijn" gegeven en zijn niet gevalideerd door OpenVPN Inc. Ze helpen klanten die al bekend zijn met de client en deze willen gebruiken om verbinding te maken met de Azure VPN-gateway in een Point-to-Site VPN-opstelling.
Connectiviteitsvereisten
Om verbinding te maken met Azure via de OpenVPN-client- en certificaatauthenticatie, vereist elke verbindende clientcomputer de volgende items:
- De OpenVPN-clientsoftware werd geïnstalleerd en geconfigureerd op elke clientcomputer.
- Een clientcertificaat dat lokaal op de clientcomputer is geïnstalleerd.
Workflow
De workflow voor deze sectie is:
- Genereer en installeer clientcertificaten als je dat nog niet hebt gedaan.
- Bekijk de configuratiebestanden van het VPN-clientprofiel in het configuratiepakket voor het VPN-clientprofiel dat u hebt gegenereerd.
- Configureer de OpenVPN-client.
- Verbinding maken met Azure.
Clientcertificaten genereren en installeren
Voor certificaatauthenticatie installeer je een clientcertificaat op elke clientcomputer. Exporteer het clientcertificaat dat je wilt gebruiken met de private key en neem alle certificaten op in het certificeringspad. Voor sommige configuraties moet je ook rootcertificaatinformatie installeren.
In veel gevallen kun je het clientcertificaat direct op de clientcomputer installeren door er dubbel op te klikken. Voor bepaalde OpenVPN-clientconfiguraties moet je echter mogelijk informatie uit het clientcertificaat extraheren om de configuratie te voltooien.
- Voor informatie over het werken met certificaten, zie Punt-naar-site: Certificaten genereren.
- Als u een geïnstalleerd clientcertificaat wilt weergeven, opent u Gebruikerscertificaten beheren. Het clientcertificaat wordt geïnstalleerd in Current User\Personal\Certificates.
Het clientcertificaat installeren
Elke computer heeft een clientcertificaat nodig om te authenticeren. Als je het clientcertificaat nog niet op de lokale computer hebt geïnstalleerd, gebruik dan de volgende stappen om het te installeren:
- Zoek het clientcertificaat. Zie Clientcertificaten installeren voor meer informatie over clientcertificaten.
- Installeer het clientcertificaat. Normaal gesproken kunt u een certificaat installeren door te dubbelklikken op het certificaatbestand en een wachtwoord op te geven (indien nodig).
- Gebruik later in deze oefening het clientcertificaat om de OpenVPN Connect clientprofielinstellingen te configureren.
Configuratiebestanden voor clientprofielen weergeven
Het configuratiepakket voor het VPN-clientprofiel bevat specifieke mappen. De bestanden in de mappen bevatten de instellingen die nodig zijn om het VPN-clientprofiel op de clientcomputer te configureren. De bestanden en de instellingen die ze bevatten, zijn specifiek voor de VPN-gateway en het type verificatie en tunnel waarvoor uw VPN-gateway is geconfigureerd om te gebruiken.
Zoek het configuratiepakket voor het VPN-clientprofiel dat u hebt gegenereerd en pak het uit. Voor certificaatauthenticatie en OpenVPN zou je de map OpenVPN moeten zien. Als u de map niet ziet, controleert u de volgende items:
- Controleer of uw VPN-gateway is geconfigureerd voor het gebruik van het Type OpenVPN-tunnel.
- Als je Microsoft Entra-authenticatie gebruikt, heb je misschien geen OpenVPN-map. Zie in plaats daarvan het configuratieartikel voor Microsoft Entra-id's .
De client configureren
Download en installeer de OpenVPN-client (versie 2.4 of hoger) van de officiële OpenVPN-website.
Zoek het configuratiepakket voor het VPN-clientprofiel dat u hebt gegenereerd en gedownload naar uw computer. Pak het pakket uit. Ga naar de map OpenVPN en open het configuratiebestand vpnconfig.ovpn met Kladblok.
Zoek vervolgens het onderliggende certificaat dat u hebt gemaakt. Als u het certificaat niet hebt, gebruikt u een van de volgende koppelingen om het certificaat te exporteren. In de volgende stap gebruikt u de certificaatgegevens.
Extraheer uit het onderliggende certificaat de privésleutel en de Base64-thumbprint uit de .pfx. Er zijn meerdere manieren om dit te doen. Het gebruik van OpenSSL op uw computer is één manier. Het profileinfo.txt-bestand bevat de persoonlijke sleutel en de vingerafdruk voor de CA en het clientcertificaat. Zorg ervoor dat u de vingerafdruk van het clientcertificaat gebruikt.
openssl pkcs12 -in "filename.pfx" -nodes -out "profileinfo.txt"Ga terug naar het bestand vpnconfig.ovpn dat u in Kladblok hebt geopend. Vul de sectie tussen
<cert>en</cert>in, waarbij je de waarden voor$CLIENT_CERTIFICATE,$INTERMEDIATE_CERTIFICATE, en$ROOT_CERTIFICATEkrijgt zoals getoond in het volgende voorbeeld.# P2S client certificate # please fill this field with a PEM formatted cert <cert> $CLIENT_CERTIFICATE $INTERMEDIATE_CERTIFICATE (optional) $ROOT_CERTIFICATE </cert>- Open profileinfo.txt uit de vorige stap in Kladblok. U kunt elk certificaat identificeren door naar de
subject=regel te kijken. Als uw onderliggend certificaat bijvoorbeeld P2SChildCert heet, staat uw clientcertificaat na het kenmerksubject=CN = P2SChildCert. - Kopieer voor elk certificaat in de keten de tekst (inclusief en tussen) '-----BEGIN CERTIFICATE-----' en '-----END CERTIFICATE-----'.
- Neem alleen een
$INTERMEDIATE_CERTIFICATEwaarde op als je een intermediate certificaat in je profileinfo.txt dossier hebt.
- Open profileinfo.txt uit de vorige stap in Kladblok. U kunt elk certificaat identificeren door naar de
Open de profileinfo.txt in Kladblok. Als u de persoonlijke sleutel wilt ophalen, selecteert u de tekst (inclusief en tussen) "-----BEGIN PRIVATE KEY-----" en "-----END PRIVATE KEY-----" en kopieert u deze.
Ga terug naar het bestand vpnconfig.ovpn in Kladblok en zoek deze sectie. Plak de persoonlijke sleutel die alles tussen en
<key>en</key>vervangt.# P2S client root certificate private key # please fill this field with a PEM formatted key <key> $PRIVATEKEY </key>Als je de 2.6-versie van de OpenVPN-client gebruikt, voeg dan de optie "disable-dco" toe aan het profiel. Deze optie lijkt niet achterwaarts compatibel te zijn met eerdere versies, dus het zou alleen toegevoegd moeten worden aan OpenVPN-client versie 2.6.
Wijzig geen andere velden. Gebruik de ingevulde configuratie in de clientinvoer om verbinding te maken met de VPN.
Kopieer het vpnconfig.ovpn-bestand naar de map C:\Program Files\OpenVPN\config.
Klik met de rechtermuisknop op het OpenVPN-pictogram in het systeemvak en klik op Verbinden.
OpenVPN Client 3.x
Als je point-to-site (P2S) VPN-gateway is geconfigureerd om OpenVPN en certificaatauthenticatie te gebruiken, kun je verbinding maken met je virtuele netwerk via de OpenVPN Connect client 3.x. Er zijn enkele configuratieverschillen tussen de OpenVPN 2.x-client en de OpenVPN Connect 3.x-client. Deze sectie richt zich op de OpenVPN Connect 3.x-client.
Note
De OpenVPN-client wordt onafhankelijk beheerd en niet onder het beheer van Microsoft. Dit betekent dat Microsoft niet toezicht houdt op de code, builds, roadmap of juridische aspecten. Als klanten fouten of problemen met de OpenVPN-client tegenkomen, moeten ze rechtstreeks contact opnemen met de ondersteuning van OpenVPN Inc. De richtlijnen in dit artikel worden 'zoals ze zijn' gegeven en zijn niet gevalideerd door OpenVPN Inc. Ze zijn bedoeld om klanten te helpen die al bekend zijn met de client en deze willen gebruiken om verbinding te maken met de Azure VPN-gateway in een Point-to-Site VPN-opstelling.
Connectiviteitsvereisten
Als u verbinding wilt maken met Azure met behulp van de OpenVPN Connect 3.x-client met behulp van certificaatverificatie, vereist elke clientcomputer die verbinding maakt de volgende items:
- De OpenVPN Connect-clientsoftware moet op elke clientcomputer worden geïnstalleerd en geconfigureerd.
- De clientcomputer moet een clientcertificaat hebben dat lokaal is geïnstalleerd.
- Als uw certificaatketen een tussenliggend certificaat bevat, raadpleegt u eerst de sectie Tussenliggende certificaten om te controleren of de configuratie van uw P2S VPN-gateway is ingesteld ter ondersteuning van deze certificaatketen. Het verificatiegedrag van certificaten voor 3.x-clients verschilt van eerdere versies, waarbij u het tussenliggende certificaat in het clientprofiel kunt opgeven.
Workflow
De workflow voor deze sectie is:
- Genereer en installeer clientcertificaten als u dit nog niet hebt gedaan.
- Bekijk de configuratiebestanden van het VPN-clientprofiel in het configuratiepakket voor het VPN-clientprofiel dat u hebt gegenereerd.
- Configureer de OpenVPN Connect-client.
- Verbinding maken met Azure.
Clientcertificaten genereren en installeren
Voor certificaatverificatie moet een clientcertificaat op elke clientcomputer worden geïnstalleerd. Het clientcertificaat dat u wilt gebruiken, moet worden geëxporteerd met de persoonlijke sleutel en moet alle certificaten in het certificeringspad bevatten. Daarnaast moet u voor sommige configuraties ook informatie over het basiscertificaat installeren.
In veel gevallen kunt u het clientcertificaat rechtstreeks op de clientcomputer installeren door te dubbelklikken. Voor sommige OpenVPN-clientconfiguraties moet je echter mogelijk informatie uit het clientcertificaat halen om de configuratie te voltooien.
- Voor informatie over het werken met certificaten, zie Punt-naar-site: Certificaten genereren.
- Als u een geïnstalleerd clientcertificaat wilt weergeven, opent u Gebruikerscertificaten beheren. Het clientcertificaat wordt geïnstalleerd in Current User\Personal\Certificates.
Het clientcertificaat installeren
Elke computer heeft een clientcertificaat nodig om te authenticeren. Als het clientcertificaat nog niet op de lokale computer is geïnstalleerd, kunt u het installeren met behulp van de volgende stappen:
- Zoek het clientcertificaat. Zie Clientcertificaten installeren voor meer informatie over clientcertificaten.
- Installeer het clientcertificaat. Normaal gesproken kunt u een certificaat installeren door te dubbelklikken op het certificaatbestand en een wachtwoord op te geven (indien nodig).
- Verderop in deze oefening gebruikt u ook het clientcertificaat om de instellingen voor het OpenVPN Connect-clientprofiel te configureren.
Configuratiebestanden weergeven
Het configuratiepakket voor het VPN-clientprofiel bevat specifieke mappen. De bestanden in de mappen bevatten de instellingen die nodig zijn om het VPN-clientprofiel op de clientcomputer te configureren. De bestanden en de instellingen die ze bevatten, zijn specifiek voor de VPN-gateway en het type verificatie en tunnel waarvoor uw VPN-gateway is geconfigureerd om te gebruiken.
Zoek het configuratiepakket voor het VPN-clientprofiel dat u hebt gegenereerd en pak het uit. Voor certificaatauthenticatie en OpenVPN zou u de map OpenVPN moeten zien. Als u de map niet ziet, controleert u de volgende items:
- Controleer of uw VPN-gateway is geconfigureerd voor het gebruik van het Type OpenVPN-tunnel.
- Als u Microsoft Entra ID-verificatie gebruikt, hebt u mogelijk geen OpenVPN-map. Zie in plaats daarvan het configuratieartikel voor Microsoft Entra-id's .
De client configureren
Download en installeer de OpenVPN-client versie 3.x van de officiële OpenVPN-website.
Zoek het configuratiepakket voor het VPN-clientprofiel dat u hebt gegenereerd en gedownload naar uw computer. Pak het pakket uit. Ga naar de map OpenVPN en open het configuratiebestand vpnconfig.ovpn met Kladblok.
Zoek vervolgens het onderliggende certificaat dat u hebt gemaakt. Als u het certificaat niet hebt, gebruikt u een van de volgende koppelingen om het certificaat te exporteren. In de volgende stap gebruikt u de certificaatgegevens.
Extraheer uit het onderliggende certificaat de privésleutel en de Base64-thumbprint uit de .pfx. Er zijn meerdere manieren om dit te doen. Het gebruik van OpenSSL op uw computer is één manier. Het profileinfo.txt-bestand bevat de persoonlijke sleutel en de vingerafdruk voor de CA en het clientcertificaat. Zorg ervoor dat u de vingerafdruk van het clientcertificaat gebruikt.
openssl pkcs12 -in "filename.pfx" -nodes -out "profileinfo.txt"Ga terug naar het bestand vpnconfig.ovpn dat u in Kladblok hebt geopend. Vul het gedeelte tussen
<cert>en</cert>in, waarbij je de waarden voor$CLIENT_CERTIFICATEen$ROOT_CERTIFICATEophaalt, zoals weergegeven in het volgende voorbeeld.# P2S client certificate # please fill this field with a PEM formatted cert <cert> $CLIENT_CERTIFICATE $ROOT_CERTIFICATE </cert>- Open profileinfo.txt uit de vorige stap in Kladblok. U kunt elk certificaat identificeren door naar de
subject=regel te kijken. Als uw onderliggend certificaat bijvoorbeeld P2SChildCert heet, staat uw clientcertificaat na het kenmerksubject=CN = P2SChildCert. - Kopieer voor elk certificaat in de keten de tekst (inclusief en tussen) '-----BEGIN CERTIFICATE-----' en '-----END CERTIFICATE-----'.
- Open profileinfo.txt uit de vorige stap in Kladblok. U kunt elk certificaat identificeren door naar de
Open de profileinfo.txt in Kladblok. Als u de persoonlijke sleutel wilt ophalen, selecteert u de tekst (inclusief en tussen) "-----BEGIN PRIVATE KEY-----" en "-----END PRIVATE KEY-----" en kopieert u deze.
Ga terug naar het bestand vpnconfig.ovpn in Kladblok en zoek deze sectie. Plak de persoonlijke sleutel die alles tussen en
<key>en</key>vervangt.# P2S client root certificate private key # please fill this field with a PEM formatted key <key> $PRIVATEKEY </key>Markeer de regel 'log openvpn.log'. Als er geen commentaar wordt toegevoegd, meldt de OpenVPN-client dat het logboek geen ondersteunde optie meer is. Zie het voorbeeld van het gebruikersprofiel voor een voorbeeld van hoe u de logregel kunt uitcommentariëren. Nadat u de logboekregel hebt uitgecommentarieert, hebt u nog steeds toegang tot logboeken via de OpenVPN-clientinterface. Klik op het logboekpictogram in de rechterbovenhoek van de clientgebruikersinterface om toegang te krijgen. Microsoft raadt klanten aan om de documentatie voor OpenVPN Connect te controleren op de locatie van het logboekbestand, omdat logboekregistratie wordt beheerd door de OpenVPN-client.
Wijzig geen andere velden. Gebruik de ingevulde configuratie in de clientinvoer om verbinding te maken met de VPN.
Importeer het bestand vpnconfig.ovpn in de OpenVPN-client.
Klik met de rechtermuisknop op het OpenVPN-pictogram in het systeemvak en klik op Verbinden.
Voorbeeld van gebruikersprofiel
In het volgende voorbeeld ziet u een configuratiebestand voor gebruikersprofielen voor 3.x OpenVPN Connect-clients. In dit voorbeeld wordt het logbestand uitgecommentarieerd en wordt de optie "ping-restart 0" toegevoegd om periodieke herverbindingen te voorkomen doordat er geen verkeer naar de client wordt verzonden.
client
remote <vpnGatewayname>.ln.vpn.azure.com 443
verify-x509-name <IdGateway>.ln.vpn.azure.com name
remote-cert-tls server
dev tun
proto tcp
resolv-retry infinite
nobind
auth SHA256
cipher AES-256-GCM
persist-key
persist-tun
tls-timeout 30
tls-version-min 1.2
key-direction 1
#log openvpn.log
#inactive 0
ping-restart 0
verb 3
# P2S CA root certificate
<ca>
-----BEGIN CERTIFICATE-----
……
……..
……..
……..
-----END CERTIFICATE-----
</ca>
# Pre Shared Key
<tls-auth>
-----BEGIN OpenVPN Static key V1-----
……..
……..
……..
-----END OpenVPN Static key V1-----
</tls-auth>
# P2S client certificate
# Please fill this field with a PEM formatted client certificate
# Alternatively, configure 'cert PATH_TO_CLIENT_CERT' to use input from a PEM certificate file.
<cert>
-----BEGIN CERTIFICATE-----
……..
……..
……..
-----END CERTIFICATE-----
</cert>
# P2S client certificate private key
# Please fill this field with a PEM formatted private key of the client certificate.
# Alternatively, configure 'key PATH_TO_CLIENT_KEY' to use input from a PEM key file.
<key>
-----BEGIN PRIVATE KEY-----
……..
……..
……..
-----END PRIVATE KEY-----
</key>
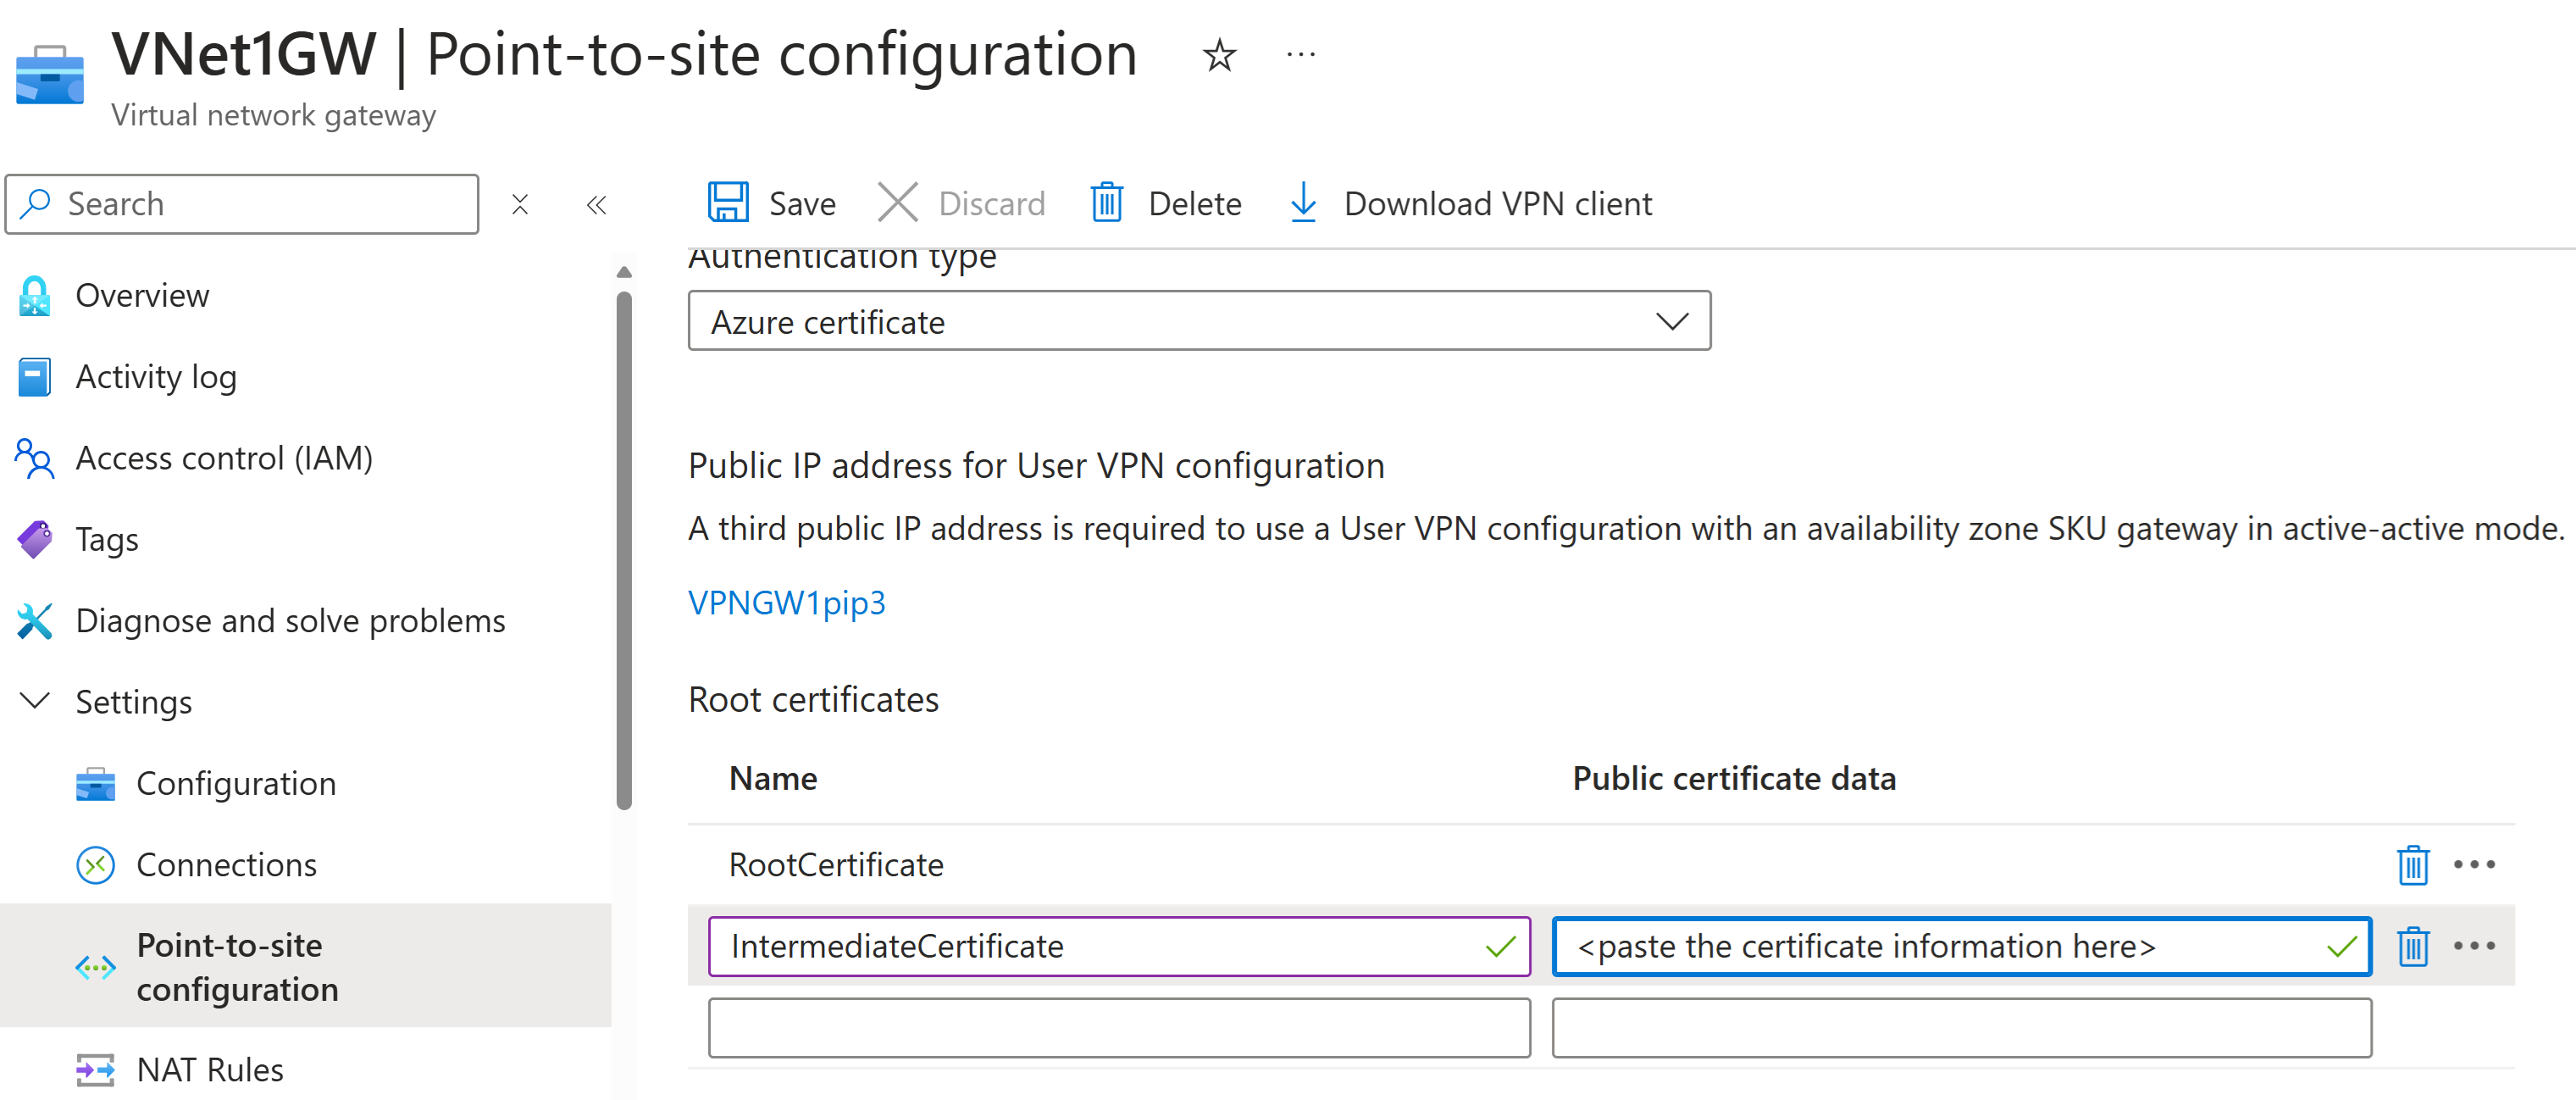
Tussenliggende certificaten
Als uw certificaatketen tussenliggende certificaten bevat, moet u de tussenliggende certificaten uploaden naar de Azure VPN-gateway. Dit is de voorkeursmethode die u wilt gebruiken, ongeacht de VPN-client waaruit u verbinding wilt maken. In eerdere versies kunt u tussenliggende certificaten opgeven in het gebruikersprofiel. Dit wordt niet meer ondersteund in OpenVPN Connect-clientversie 3.x.
Wanneer u met tussenliggende certificaten werkt, moet het tussenliggende certificaat worden geüpload na het basiscertificaat.
Opnieuw verbinding maken
Als u periodieke herverbindingen ervaart doordat er geen verkeer naar de client wordt gestuurd, kunt u de optie "ping-restart 0" aan het profiel toevoegen om te voorkomen dat verbroken verbindingen herverbindingen veroorzaken. Dit wordt als volgt beschreven in de OpenVPN Connect-documentatie: --ping-restart n Similar to --ping-exit, but trigger a SIGUSR1 restart after n seconds pass without reception of a ping or other packet from remote.
Zie het voorbeeld van het gebruikersprofiel voor een voorbeeld van het toevoegen van deze optie.
macOS
macOS-clients kunnen verbinding maken via de native VPN-client (IKEv2-tunneltype) of een OpenVPN-client (OpenVPN-tunneltype).
Ingebouwde VPN-client
Als je point-to-site (P2S) VPN-gateway is geconfigureerd om IKEv2 en certificaatauthenticatie te gebruiken, kun je verbinding maken met je virtuele netwerk via de native VPN-client die deel uitmaakt van je macOS-besturingssysteem.
Note
Je VPN-gateway moet een andere SKU gebruiken dan de Basic SKU.
Workflow
- Genereer clientcertificaten als je dat nog niet hebt gedaan.
- Bekijk de configuratiebestanden van het VPN-clientprofiel in het configuratiepakket voor het VPN-clientprofiel dat u hebt gegenereerd.
- Installeer certificaten.
- Configureer de native VPN-client die al op je besturingssysteem is geïnstalleerd.
- Verbinding maken met Azure.
Certificaten genereren
Voor certificaatverificatie moet een clientcertificaat op elke clientcomputer worden geïnstalleerd. Het clientcertificaat dat u wilt gebruiken, moet worden geëxporteerd met de persoonlijke sleutel en moet alle certificaten in het certificeringspad bevatten. Daarnaast moet u voor sommige configuraties ook informatie over het basiscertificaat installeren.
Zie Certificaten genereren en exporteren voor meer informatie over het werken met certificaten.
Bekijk de configuratiebestanden van de VPN-clientprofielen
Alle noodzakelijke configuratie-instellingen voor de VPN-clients zijn opgenomen in een VPN-clientprofiel zip-bestand. U kunt configuratiebestanden voor clientprofielen genereren met behulp van PowerShell of met behulp van Azure Portal. Met beide methoden wordt hetzelfde zip-bestand geretourneerd.
De configuratiebestanden voor het VPN-clientprofiel zijn specifiek voor de configuratie van de P2S VPN-gateway voor het virtuele netwerk. Als er wijzigingen zijn aangebracht in de P2S VPN-configuratie nadat u de bestanden hebt gegenereerd, zoals wijzigingen in het VPN-protocoltype of verificatietype, moet u nieuwe configuratiebestanden voor vpn-clientprofielen genereren en de nieuwe configuratie toepassen op alle VPN-clients die u wilt verbinden.
Pak het bestand uit om de mappen weer te geven. Wanneer je native macOS-clients configureert, gebruik je de bestanden in de map Generic. De map Generic is aanwezig als IKEv2 op de gateway is geconfigureerd. Als u de map Algemeen niet ziet, controleert u de volgende items en genereert u het zip-bestand opnieuw.
- Controleer het tunneltype voor uw configuratie. Waarschijnlijk is IKEv2 niet geselecteerd als tunneltype.
De map Generic bevat de volgende bestanden.
- VpnSettings.xml, die belangrijke instellingen bevat, zoals serveradres en tunneltype.
- VpnServerRoot.cer, dat het basiscertificaat bevat dat is vereist voor het valideren van de Azure VPN-gateway tijdens het instellen van de P2S-verbinding.
Certificaten installeren
Je hebt zowel het rootcertificaat als het kindcertificaat op je Mac nodig. Het kindcertificaat moet worden geëxporteerd met de privésleutel en moet alle certificaten in het certificeringspad bevatten.
Basiscertificaat
- Kopieer het rootcertificaatbestand (het .cer-bestand) naar je Mac. Dubbelklik op het certificaat. Afhankelijk van je besturingssysteem wordt het certificaat automatisch geïnstalleerd, of je ziet de pagina Certificaten toevoegen .
- Als je de pagina Certificaten toevoegen voor Keychain ziet: klik op de pijltjes en kies inloggen in het dropdownmenu.
- Klik op Toevoegen om het bestand te importeren.
Clientcertificaat
Het clientcertificaat (.pfx-bestand) wordt gebruikt voor authenticatie en is vereist. Meestal kun je gewoon op het clientcertificaat klikken om te installeren.
Controleer of certificaten zijn geïnstalleerd
Controleer of zowel de client als het rootcertificaat zijn geïnstalleerd.
- Open Keychain Access.
- Ga naar het tabblad Certificaten .
- Controleer of zowel de client als het rootcertificaat zijn geïnstalleerd.
VPN-clientprofiel configureren
Gebruik de stappen in de Mac User Guide die geschikt zijn voor jouw besturingssysteemversie om een VPN-clientprofielconfiguratie toe te voegen met de volgende instellingen.
Selecteer IKEv2 als VPN-type .
Selecteer voor Weergavenaam een vriendelijke naam voor het profiel.
Voor zowel Serveradres als Remote ID gebruik je de waarde van de VpnServer-tag in het VpnSettings.xml-bestand .

Voor authenticatie-instellingen selecteer je Certificaat.
Voor het certificaat kies je het kindcertificaat dat je wilt gebruiken voor authenticatie. Als je meerdere certificaten hebt, kun je Certificaat tonen selecteren om meer informatie over elk certificaat te zien.
Voor Local ID typ je de naam van het kindcertificaat dat je hebt geselecteerd.

Als je klaar bent met het configureren van het VPN-clientprofiel, sla je het profiel op.
Connect
De stappen om verbinding te maken zijn specifiek voor de macOS-besturingssysteemversie. Raadpleeg de Mac User Guide. Selecteer de besturingssysteemversie die je gebruikt en volg de stappen om verbinding te maken.
Zodra de verbinding is tot stand gebracht, wordt de status weergegeven als Verbonden. Het IP-adres wordt toegewezen uit de VPN-clientadrespool.
OpenVPN-client
Deze sectie helpt je om verbinding te maken met je Azure virtuele netwerk (VNet) via VPN Gateway point-to-site (P2S) en certificaatauthenticatie op macOS met een OpenVPN-client.
Connectiviteitsvereisten
Als u verbinding wilt maken met Azure met behulp van de OpenVPN-client met behulp van certificaatverificatie, heeft elke verbindende client de volgende items nodig:
- De Open VPN-clientsoftware moet op elke client worden geïnstalleerd en geconfigureerd.
- De client moet een clientcertificaat hebben dat lokaal is geïnstalleerd.
Workflow
- Installeer de OpenVPN-client.
- Bekijk de configuratiebestanden van het VPN-clientprofiel in het configuratiepakket voor het VPN-clientprofiel dat u hebt gegenereerd.
- Configureer de OpenVPN-client.
- Verbinding maken met Azure.
Clientcertificaten genereren
Voor certificaatverificatie moet een clientcertificaat op elke clientcomputer worden geïnstalleerd. Het clientcertificaat dat u wilt gebruiken, moet worden geëxporteerd met de persoonlijke sleutel en moet alle certificaten in het certificeringspad bevatten.
Voor informatie over het werken met certificaten, zie Punt-naar-site: Certificaten genereren - Linux.
De OpenVPN-client configureren
In het volgende voorbeeld wordt TunnelBlick gebruikt.
Important
Alleen macOS 10.13 en hoger wordt ondersteund met het OpenVPN-protocol.
Note
OpenVPN Client versie 2.6 wordt nog niet ondersteund.
Download en installeer een OpenVPN-client, zoals TunnelBlick.
Download het vpn-clientprofielpakket vanuit Azure Portal.
Pak het profiel uit. Open het configuratiebestand vpnconfig.ovpn vanuit de map OpenVPN in een teksteditor.
Vul het gedeelte P2S-clientcertificaat in met de openbare sleutel van het P2S-clientcertificaat in base64. In een certificaat met PEM-indeling kunt u het .cer-bestand openen en de base64-code tussen de headers van het certificaat kopiëren.
Vul in het gedeelte voor de persoonlijke sleutel de persoonlijke P2S-clientcertificaatsleutel in Base64 in. Zie Uw persoonlijke sleutel exporteren op de OpenVPN-site voor informatie over het extraheren van een persoonlijke sleutel.
Wijzig geen andere velden. Gebruik de ingevulde configuratie in de clientinvoer om verbinding te maken met de VPN.
Dubbelklik op het profielbestand om het profiel te maken in Tunnelblick.
Start Tunnelblick vanuit de Programma's-map.
Klik op het Tunnelblick-pictogram in het systeemvak en kies voor verbinden.
Linux
Linux-clients kunnen verbinding maken met strongSwan (IKEv2-tunneltype) of met OpenVPN (OpenVPN-tunneltype) met ofwel de Azure VPN-client of een OpenVPN-client.
strongSwan
Deze sectie helpt je verbinding te maken met je Azure virtuele netwerk (VNet) via VPN Gateway point-to-site (P2S) VPN en certificaatauthenticatie van een Ubuntu Linux-client met strongSwan.
Connectiviteitsvereisten
Als u verbinding wilt maken met Azure met behulp van de strongSwan-client en certificaatverificatie via HET IKEv2-tunneltype, heeft elke verbindingsclient de volgende items nodig:
- Elke client moet worden geconfigureerd voor het gebruik van strongSwan.
- De client moet de juiste certificaten lokaal hebben geïnstalleerd.
Workflow
De werkstroom voor dit artikel is:
- Installeer strongSwan.
- Bekijk de configuratiebestanden van het VPN-clientprofiel in het configuratiepakket voor het VPN-clientprofiel dat u hebt gegenereerd.
- Zoek de benodigde clientcertificaten.
- Configureer strongSwan.
- Verbinding maken met Azure.
Meer informatie over certificaten
Voor certificaatverificatie moet een clientcertificaat op elke clientcomputer worden geïnstalleerd. Het clientcertificaat dat u wilt gebruiken, moet worden geëxporteerd met de persoonlijke sleutel en moet alle certificaten in het certificeringspad bevatten. Daarnaast moet u voor sommige configuraties ook informatie over het basiscertificaat installeren.
Zie de volgende artikelen voor meer informatie over certificaten voor Linux:
StrongSwan installeren
De volgende configuratie is gebruikt bij het opgeven van opdrachten:
- Computer: Ubuntu Server 18.04
- Afhankelijkheden: strongSwan
Gebruik de volgende opdrachten om de vereiste strongSwan-configuratie te installeren:
sudo apt-get update
sudo apt-get upgrade
sudo apt install strongswan
sudo apt install strongswan-pki
sudo apt install libstrongswan-extra-plugins
sudo apt install libtss2-tcti-tabrmd0
Bekijk strongSwan VPN-clientprofielconfiguratiebestanden
Wanneer u een configuratiepakket voor een VPN-clientprofiel genereert, bevinden alle benodigde configuratie-instellingen voor VPN-clients zich in een ZIP-bestand voor de configuratie van een VPN-clientprofiel. De configuratiebestanden voor het VPN-clientprofiel zijn specifiek voor de configuratie van de P2S VPN-gateway voor het virtuele netwerk. Als er wijzigingen zijn aangebracht in de P2S VPN-configuratie nadat u de bestanden hebt gegenereerd, zoals wijzigingen in het VPN-protocoltype of verificatietype, moet u nieuwe configuratiebestanden voor vpn-clientprofielen genereren en de nieuwe configuratie toepassen op alle VPN-clients die u wilt verbinden.
Zoek het configuratiepakket voor het VPN-clientprofiel dat u hebt gegenereerd en gedownload en pak het uit. U vindt alle informatie die u nodig hebt voor configuratie in de map Algemeen . Azure biedt geen mobileconfig-bestand voor deze configuratie.
Als u de map Algemeen niet ziet, controleert u de volgende items en genereert u het zip-bestand opnieuw.
- Controleer het tunneltype voor uw configuratie. Waarschijnlijk is IKEv2 niet geselecteerd als tunneltype.
- Controleer op de VPN-gateway of de SKU niet Basic is. De VPN Gateway Basic-SKU ondersteunt IKEv2 niet. Selecteer vervolgens IKEv2 en genereer het zip-bestand opnieuw om de algemene map op te halen.
De map Generic bevat de volgende bestanden:
- VpnSettings.xml, die belangrijke instellingen bevat, zoals serveradres en tunneltype.
- VpnServerRoot.cer, dat het basiscertificaat bevat dat is vereist voor het valideren van de Azure VPN-gateway tijdens het instellen van de P2S-verbinding.
De VPN-client configureren
Nadat u de vpn-clientprofielbestanden hebt bekeken, gaat u verder met de stappen die u wilt gebruiken:
GUI-stappen
In deze sectie wordt u begeleid bij de configuratie met behulp van de strongSwan-GUI. De volgende instructies zijn gemaakt op Ubuntu 18.0.4. Ubuntu 16.0.10 biedt geen ondersteuning voor strongSwan GUI. Als u Ubuntu 16.0.10 wilt gebruiken, moet u de opdrachtregel gebruiken. De volgende voorbeelden komen mogelijk niet overeen met schermen die u ziet, afhankelijk van uw versie van Linux en strongSwan.
Open de Terminal om strongSwan en de netwerkbeheerder te installeren door de opdracht in het voorbeeld uit te voeren.
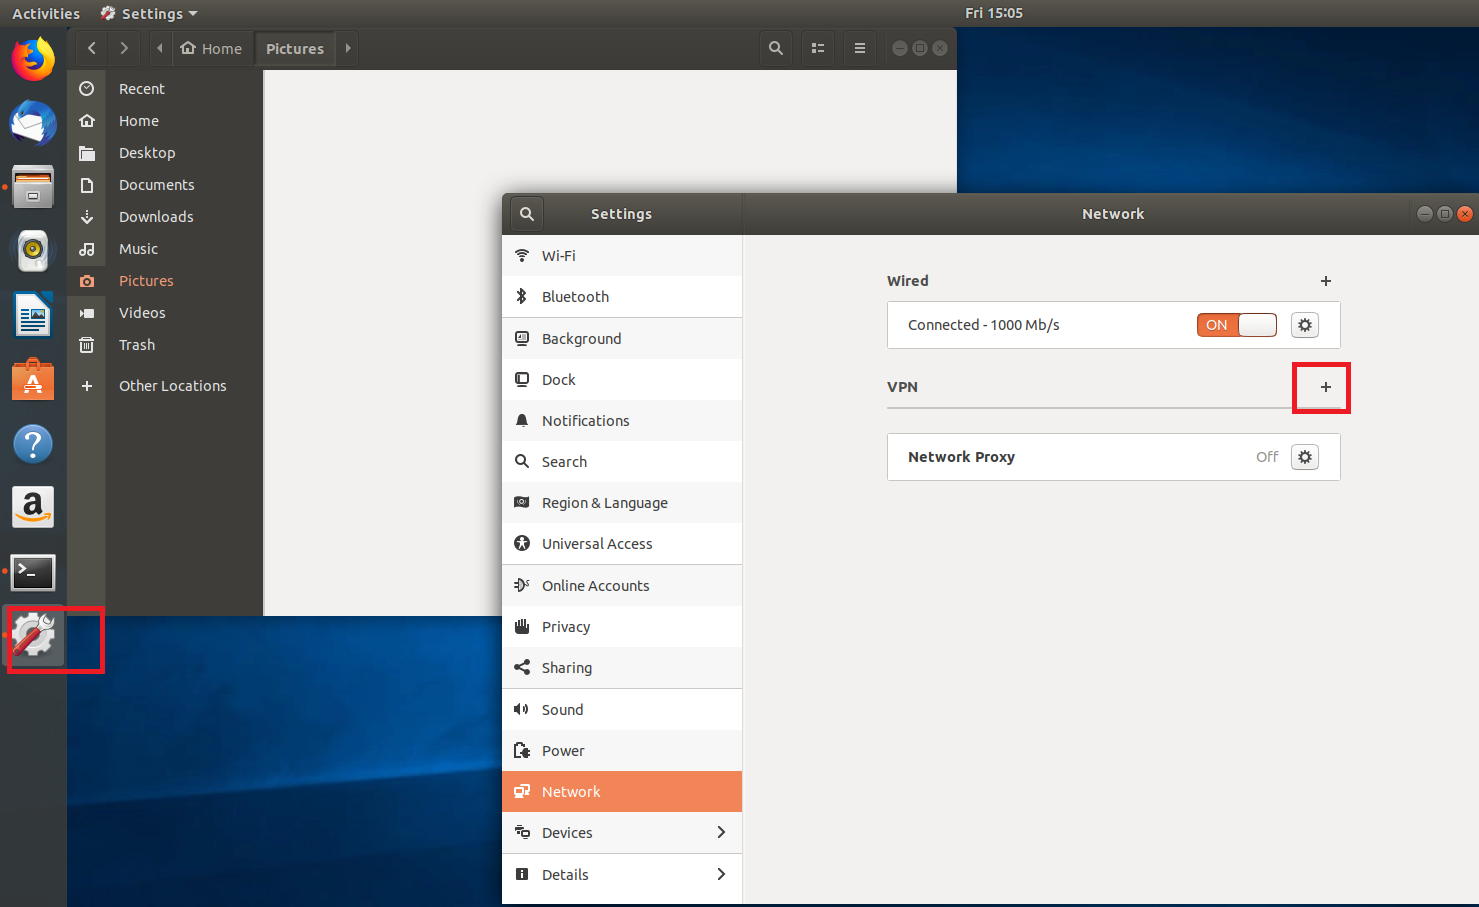
sudo apt install network-manager-strongswanSelecteer Instellingen en selecteer vervolgens Netwerk. Selecteer de + knop om een nieuwe verbinding te maken.
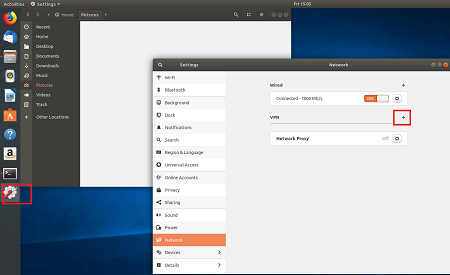
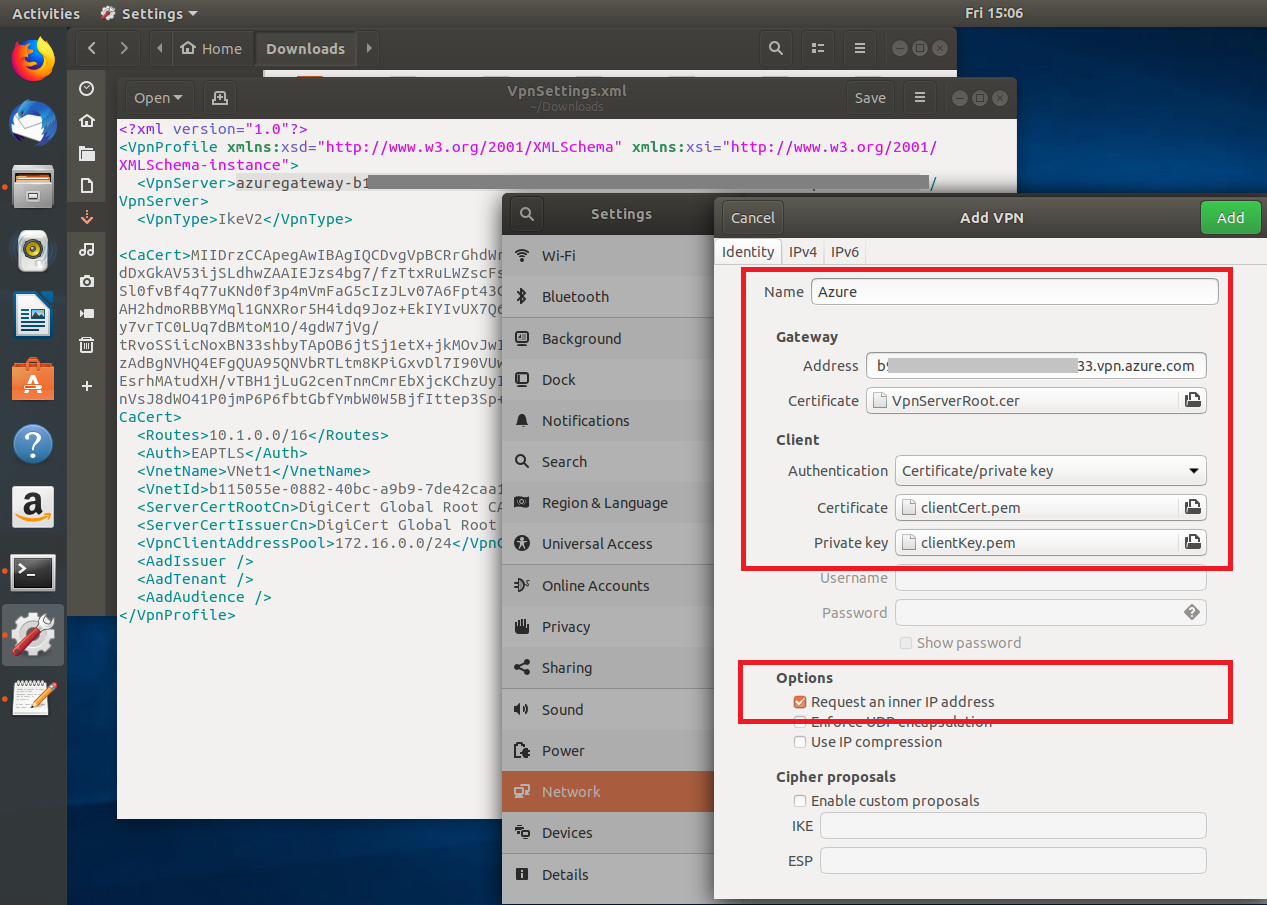
Selecteer op de pagina VPN toevoegenIPsec/IKEv2 (strongSwan) uit het menu en dubbelklik erop.
Voeg op de pagina VPN toevoegen een naam toe voor uw VPN-verbinding.
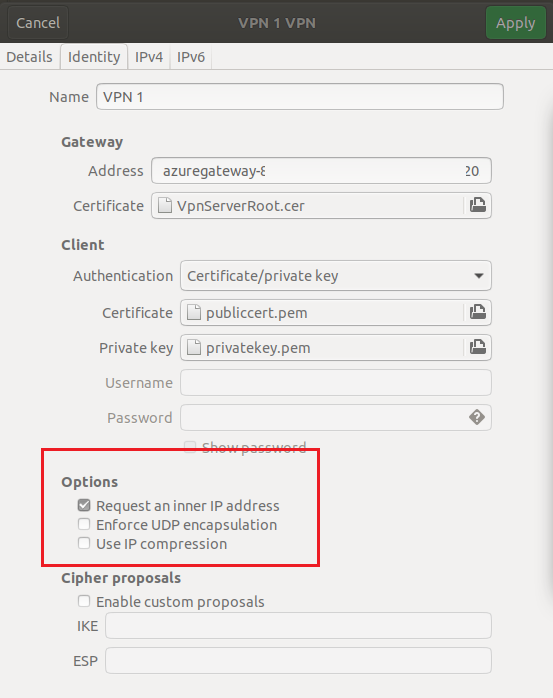
Open het VpnSettings.xml-bestand uit de map Algemeen in de gedownloade configuratiepakketbestanden van het VPN-clientprofiel. Zoek de tag VpnServer en kopieer de naam, beginnend met 'azuregateway' en eindigt op '.cloudapp.net'.
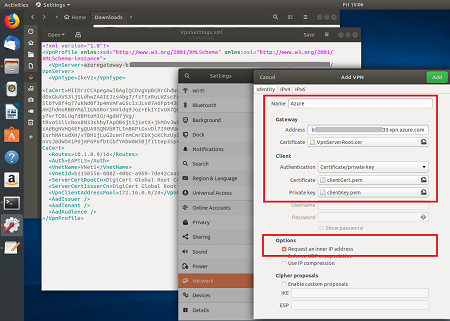
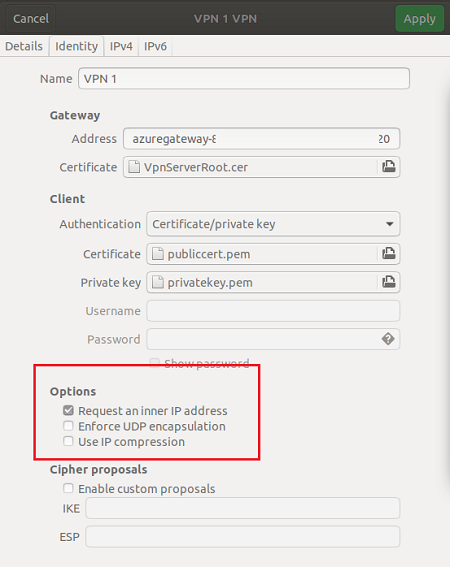
Plak de naam in het veld Adres van uw nieuwe VPN-verbinding in de sectie Gateway . Selecteer vervolgens het mappictogram aan het einde van het veld Certificaat , blader naar de map Algemeen en selecteer het VpnServerRoot-bestand .
Selecteer in de sectie Client van de verbinding voor verificatie de optie Certificaat/persoonlijke sleutel. Voor Certificaat en Privésleutel selecteert u het certificaat en de privésleutel die u eerder hebt gemaakt. Selecteer in Opties een binnenste IP-adres aanvragen. Selecteer vervolgens Toevoegen.
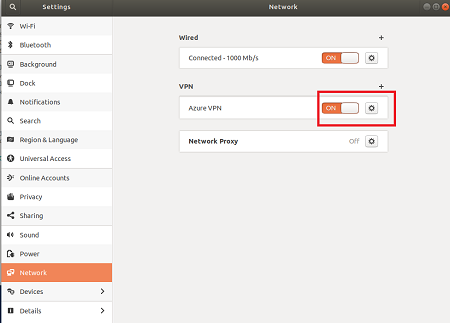
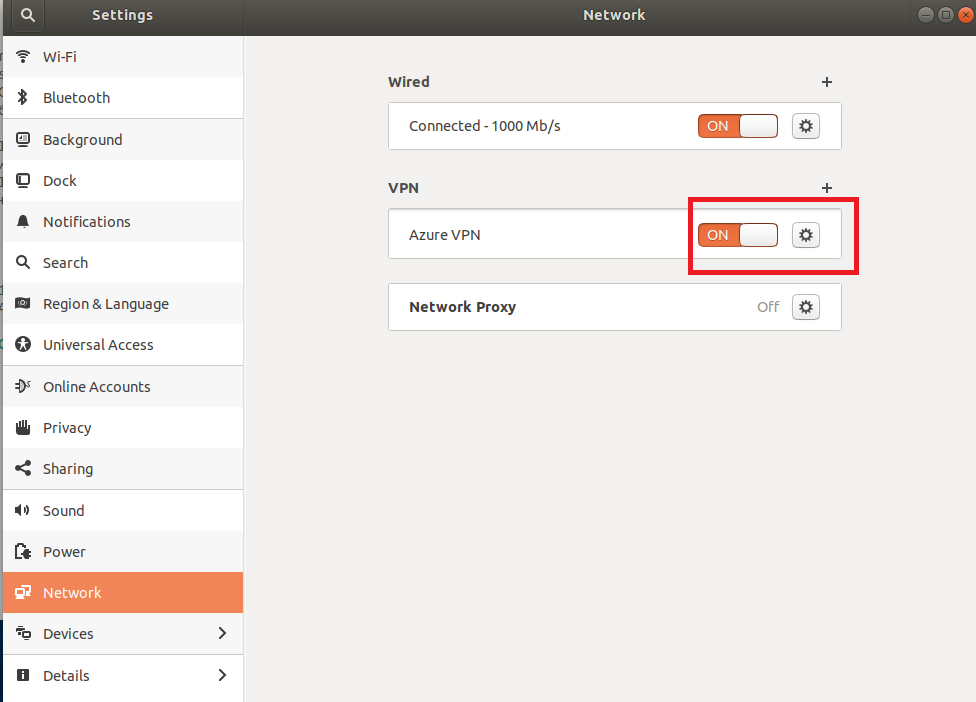
Schakel de verbinding in.
CLI-stappen
In deze sectie wordt u begeleid bij de configuratie met behulp van de strongSwan CLI.
Kopieer of verplaats VpnServerRoot.cer vanuit de map Generic van de configuratiebestanden van het VPN-clientprofiel naar /etc/ipsec.d/cacerts.
Kopieer of verplaats de bestanden die u hebt gegenereerd naar respectievelijk /etc/ipsec.d/certs en /etc/ipsec.d/private/ . Deze bestanden zijn het clientcertificaat en de persoonlijke sleutel, ze moeten zich in hun bijbehorende mappen bevinden. Gebruik de volgende opdrachten:
sudo cp ${USERNAME}Cert.pem /etc/ipsec.d/certs/ sudo cp ${USERNAME}Key.pem /etc/ipsec.d/private/ sudo chmod -R go-rwx /etc/ipsec.d/private /etc/ipsec.d/certsVoer de volgende opdracht uit om uw hostnaam te noteren. In de volgende stap gebruikt u deze waarde.
hostnamectl --staticOpen het bestand VpnSettings.xml en kopieer de
<VpnServer>waarde. In de volgende stap gebruikt u deze waarde.Pas de waarden in het volgende voorbeeld aan en voeg vervolgens het voorbeeld toe aan de configuratie /etc/ipsec.conf .
conn azure keyexchange=ikev2 type=tunnel leftfirewall=yes left=%any # Replace ${USERNAME}Cert.pem with the key filename inside /etc/ipsec.d/certs directory. leftcert=${USERNAME}Cert.pem leftauth=pubkey leftid=%client # use the hostname of your machine with % character prepended. Example: %client right= #Azure VPN gateway address. Example: azuregateway-xxx-xxx.vpn.azure.com rightid=% #Azure VPN gateway FQDN with % character prepended. Example: %azuregateway-xxx-xxx.vpn.azure.com rightsubnet=0.0.0.0/0 leftsourceip=%config auto=add esp=aes256gcm16Voeg de geheime waarden toe aan /etc/ipsec.secrets.
De naam van het PEM-bestand moet overeenkomen met wat u eerder hebt gebruikt als het clientsleutelbestand.
: RSA ${USERNAME}Key.pem # Replace ${USERNAME}Key.pem with the key filename inside /etc/ipsec.d/private directory.Voer de volgende opdrachten uit:
sudo ipsec restart sudo ipsec up azure
Azure VPN-client
Important
De Azure VPN Client voor Linux (Preview) werd op 31 augustus 2026 uit dienst gesteld. Na deze datum wordt de client niet langer ondersteund. Voor meer informatie, zie het overzicht van Azure VPN Client for Linux Retirement en de migratiegids voor VPN Gateway en Virtual WAN.
Deze sectie helpt je om verbinding te maken met je Azure virtuele netwerk (VNet) vanaf de Azure VPN Client for Linux via VPN Gateway point-to-site (P2S) certificaatauthenticatie. Voor de Azure VPN-client voor Linux is het type OpenVPN-tunnel vereist.
Voor de pensionering ondersteunde de Azure VPN Client voor Linux (Preview) alleen de volgende versies:
- Ubuntu 20.04
- Ubuntu 22.04
Hoewel de client mogelijk aan andere distributies en releases werkte, was de ondersteuning beperkt tot de eerder genoemde versies.
Connectiviteitsvereisten
Als u verbinding wilt maken met Azure met behulp van de Azure VPN-client en certificaatverificatie, heeft elke verbindingsclient de volgende items nodig:
- De Azure VPN-clientsoftware moet op elke client worden geïnstalleerd en geconfigureerd.
- De client moet de juiste certificaten lokaal hebben geïnstalleerd.
Workflow
De werkstroom voor dit artikel is:
- Clientcertificaten genereren en installeren.
- Zoek en bekijk de configuratiebestanden van het VPN-clientprofiel in het configuratiepakket voor het VPN-clientprofiel dat u hebt gegenereerd.
- Download en configureer de Azure VPN-client voor Linux.
- Verbinding maken met Azure.
Certificaten genereren
Voor certificaatverificatie moet een clientcertificaat op elke clientcomputer worden geïnstalleerd. Het clientcertificaat dat u wilt gebruiken, moet worden geëxporteerd met de persoonlijke sleutel en moet alle certificaten in het certificeringspad bevatten. Daarnaast moet u voor sommige configuraties ook informatie over het basiscertificaat installeren.
Genereer de openbare certificaatgegevens van de client en de persoonlijke sleutel in PEM-indeling met behulp van de volgende opdrachten. Als u de opdrachten wilt uitvoeren, moet u beschikken over het openbare basiscertificaat caCert.pem en de persoonlijke sleutel van het basiscertificaat caKey.pem. Zie Certificaten genereren en exporteren - Linux - OpenSSL voor meer informatie.
Note
Microsoft raadt u aan de veiligste verificatiestroom te gebruiken die beschikbaar is. De verificatiestroom die in deze procedure wordt beschreven, vereist een zeer hoge mate van vertrouwen in de toepassing en brengt risico's met zich mee die niet aanwezig zijn in andere stromen. U moet deze stroom alleen gebruiken wanneer andere veiligere stromen, zoals beheerde identiteiten, niet haalbaar zijn.
export PASSWORD="password"
export USERNAME=$(hostnamectl --static)
# Generate a private key
openssl genrsa -out "${USERNAME}Key.pem" 2048
# Generate a CSR
openssl req -new -key "${USERNAME}Key.pem" -out "${USERNAME}Req.pem" -subj "/CN=${USERNAME}"
# Sign the CSR using the CA certificate and key
openssl x509 -req -days 365 -in "${USERNAME}Req.pem" -CA caCert.pem -CAkey caKey.pem -CAcreateserial -out "${USERNAME}Cert.pem" -extfile <(echo -e "subjectAltName=DNS:${USERNAME}\nextendedKeyUsage=clientAuth")
Azure VPN Client-profielconfiguratiebestanden weergeven
Wanneer u een configuratiepakket voor een VPN-clientprofiel genereert en downloadt, bevinden alle benodigde configuratie-instellingen voor VPN-clients zich in een ZIP-bestand voor de configuratie van een VPN-clientprofiel. De configuratiebestanden voor het VPN-clientprofiel zijn specifiek voor de configuratie van de P2S VPN-gateway voor het virtuele netwerk. Als er wijzigingen zijn aangebracht in de P2S VPN-configuratie nadat u de bestanden hebt gegenereerd, zoals wijzigingen in het VPN-protocoltype of verificatietype, moet u nieuwe configuratiebestanden voor vpn-clientprofielen genereren en de nieuwe configuratie toepassen op alle VPN-clients die u wilt verbinden.
Zoek het configuratiepakket voor het VPN-clientprofiel dat u hebt gegenereerd en gedownload (vermeld in de vereisten) en pak het uit. Open de map AzureVPN. In deze map ziet u het azurevpnconfig_cert.xml-bestand of het azurevpnconfig.xml-bestand , afhankelijk van of uw P2S-configuratie meerdere verificatietypen bevat. Het bestand .xml bevat de instellingen die u gebruikt om het VPN-clientprofiel te configureren.
Als u geen bestand ziet of als u geen AzureVPN-map hebt, controleert u of uw VPN-gateway is geconfigureerd voor het gebruik van het OpenVPN-tunneltype en dat certificaatverificatie is geselecteerd.
De Azure VPN-client downloaden
Voeg de lijst met Microsoft-opslagplaatsen toe en installeer de Azure VPN-client voor Linux met behulp van de volgende opdrachten:
# install curl utility
sudo apt-get install curl
# Install Microsoft's public key
curl -sSl https://packages.microsoft.com/keys/microsoft.asc | sudo tee /etc/apt/trusted.gpg.d/microsoft.asc
# Install the production repo list for focal
# For Ubuntu 20.04
curl https://packages.microsoft.com/config/ubuntu/20.04/prod.list | sudo tee /etc/apt/sources.list.d/microsoft-ubuntu-focal-prod.list
# Install the production repo list for jammy
# For Ubuntu 22.04
curl https://packages.microsoft.com/config/ubuntu/22.04/prod.list | sudo tee /etc/apt/sources.list.d/microsoft-ubuntu-jammy-prod.list
sudo apt-get update
sudo apt-get install microsoft-azurevpnclient
Zie Linux Software Repository for Microsoft Products voor meer informatie over de opslagplaats.
Het Azure VPN-clientprofiel configureren
Open de Azure VPN-client.
Selecteer Importeren in de linkerbenedenhoek van de pagina van de Linux VPN-client.
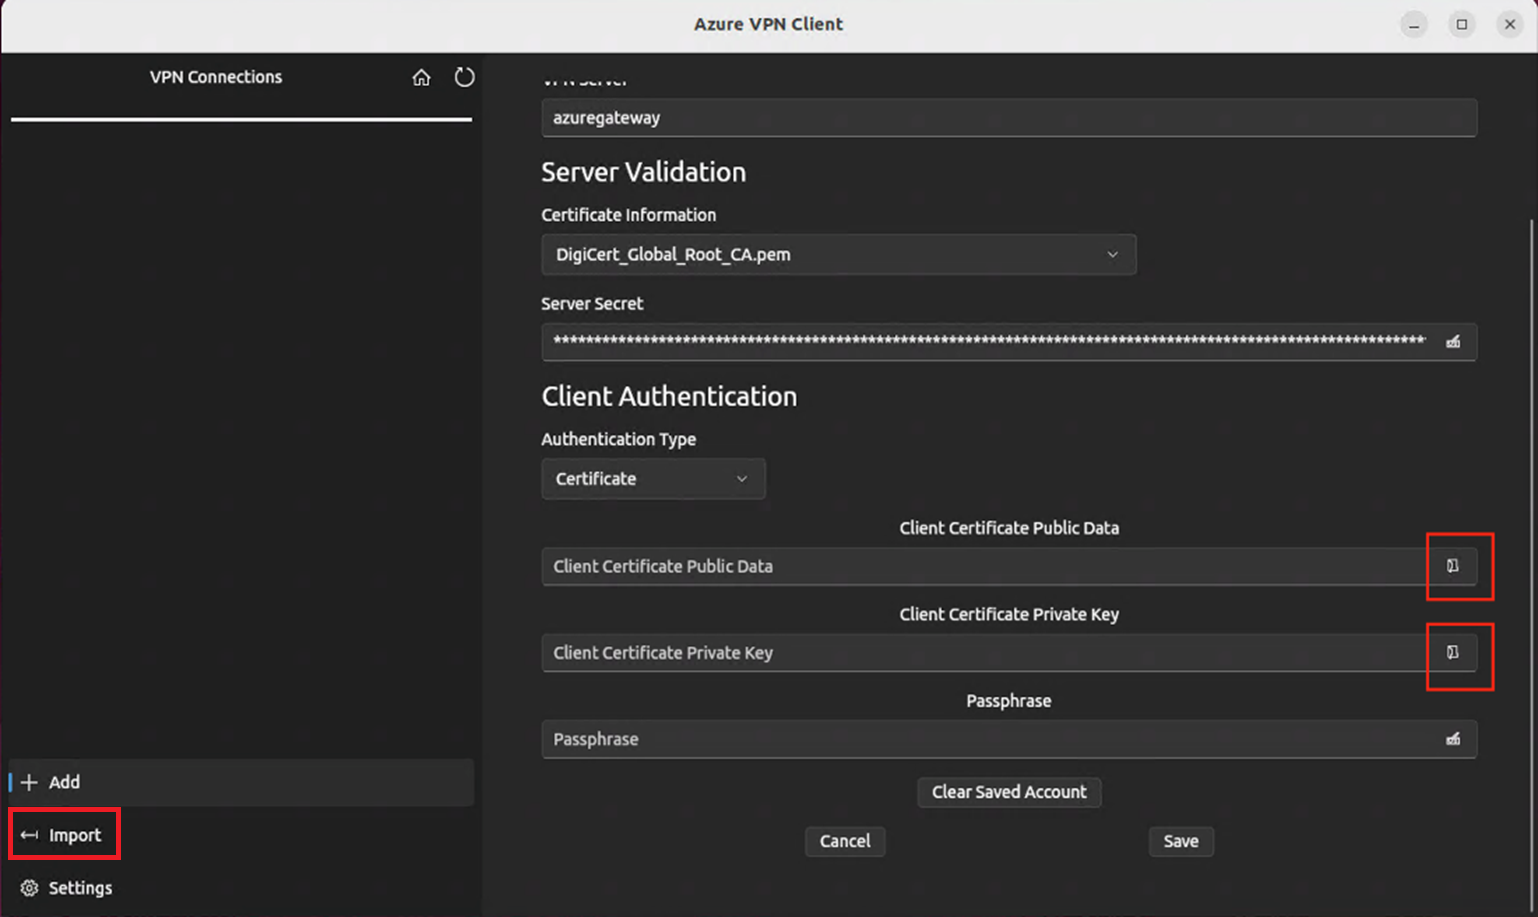
Navigeer in het venster naar het azurevpnconfig.xml - of azurevpnconfig_cert.xml-bestand , selecteer het en selecteer vervolgens Openen.
Als u openbare clientcertificaatgegevens wilt toevoegen, gebruikt u de bestandskiezer en zoekt u de gerelateerde PEM-bestanden.
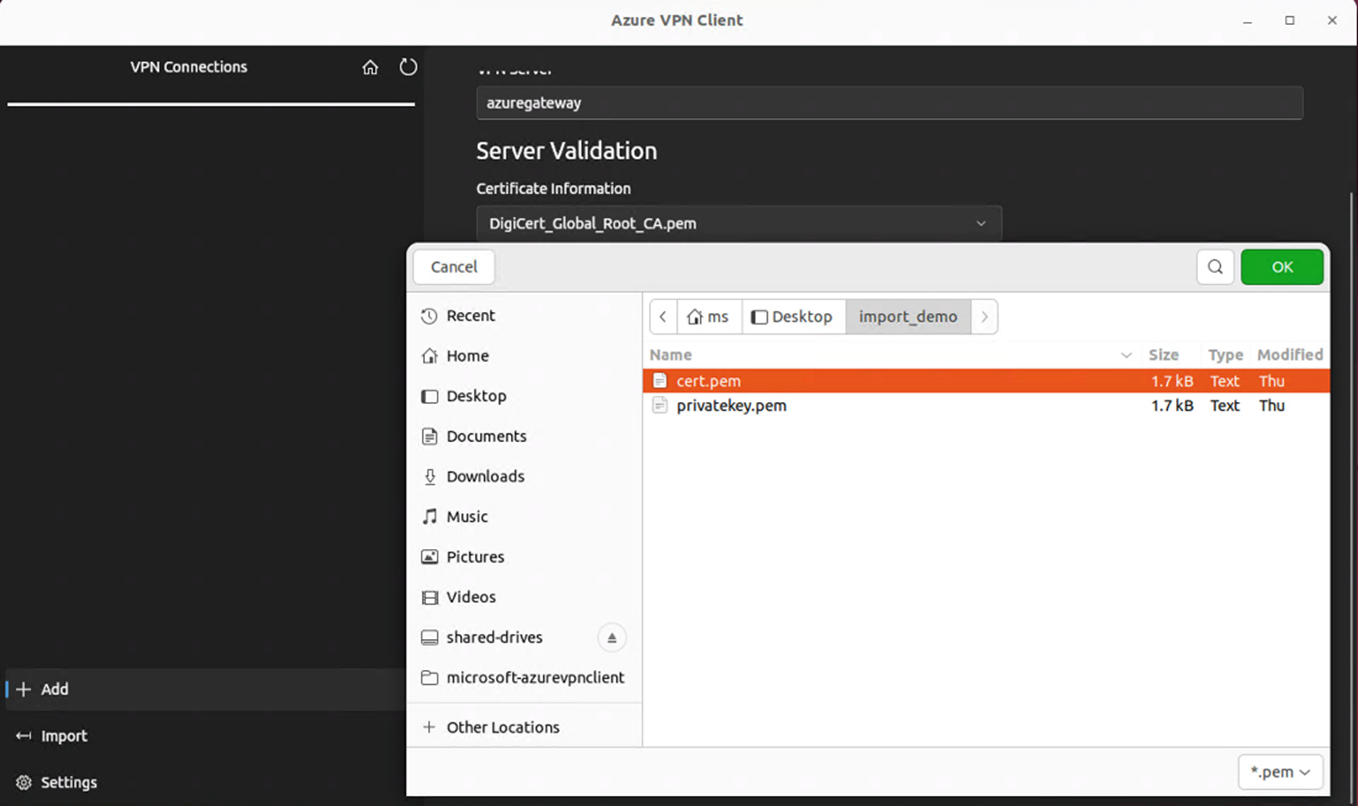
Als u de persoonlijke sleutel van het clientcertificaat wilt toevoegen, gebruikt u de kiezer en selecteert u het pad naar certificaatbestanden in de tekstvakken voor de persoonlijke sleutel, met de bestandsextensie .pem.
Nadat het importeren is gevalideerd (importeren zonder fouten), selecteert u Opslaan.
Zoek in het linkerdeelvenster het VPN-verbindingsprofiel dat u hebt gemaakt. Selecteer Maak verbinding met.
Wanneer de client is verbonden, wordt de status weergegeven als Verbonden met een groen pictogram.
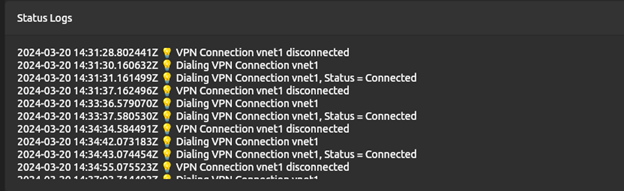
U kunt de samenvatting van de verbindingslogboeken bekijken in de statuslogboeken op het hoofdscherm van de VPN-client.


De Azure VPN-client verwijderen
Als u de Azure VPN-client wilt verwijderen, gebruikt u de volgende opdracht in de terminal:
sudo apt remove microsoft-azurevpnclient
OpenVPN-client
Deze sectie helpt je verbinding te maken met je Azure virtuele netwerk (VNet) via VPN Gateway point-to-site (P2S) en certificaatauthenticatie vanaf Linux met een OpenVPN-client.
Connectiviteitsvereisten
Als u verbinding wilt maken met Azure met behulp van de OpenVPN-client met behulp van certificaatverificatie, heeft elke verbindende client de volgende items nodig:
- De Open VPN-clientsoftware moet op elke client worden geïnstalleerd en geconfigureerd.
- De client moet de juiste certificaten lokaal hebben geïnstalleerd.
Workflow
- Installeer de OpenVPN-client.
- Bekijk de configuratiebestanden van het VPN-clientprofiel in het configuratiepakket voor het VPN-clientprofiel dat u hebt gegenereerd.
- Configureer de OpenVPN-client.
- Verbinding maken met Azure.
Meer informatie over certificaten
Voor certificaatverificatie moet een clientcertificaat op elke clientcomputer worden geïnstalleerd. Het clientcertificaat dat u wilt gebruiken, moet worden geëxporteerd met de persoonlijke sleutel en moet alle certificaten in het certificeringspad bevatten. Daarnaast moet u voor sommige configuraties ook informatie over het basiscertificaat installeren.
De OpenVPN-client in deze sectie gebruikt certificaten die geëxporteerd zijn in een .pfx-formaat . U kunt een clientcertificaat eenvoudig naar deze indeling exporteren met behulp van de Windows-instructies. Zie Een clientcertificaat exporteren - pfx. Als u geen Windows-computer hebt, kunt u als tijdelijke oplossing een kleine Windows-VM gebruiken om certificaten te exporteren naar de benodigde PFX-indeling . Op dit moment leveren de OpenSSL Linux-instructies alleen de PEM-indeling op.
Configuratiestappen
Deze sectie helpt u bij het configureren van Linux-clients voor certificaatverificatie die gebruikmaakt van het Type OpenVPN-tunnel. Als u verbinding wilt maken met Azure, downloadt u de OpenVPN-client en configureert u het verbindingsprofiel.
Note
OpenVPN Client versie 2.6 wordt nog niet ondersteund.
Open een nieuwe Terminal-sessie. U kunt een nieuwe sessie openen door tegelijkertijd op Ctrl + Alt + t te drukken.
Voer de volgende opdracht in om de benodigde onderdelen te installeren:
sudo apt-get install openvpn sudo apt-get -y install network-manager-openvpn sudo service network-manager restartGa vervolgens naar de map vpn-clientprofiel en pak het uit om de bestanden weer te geven.
Exporteer het P2S-clientcertificaat dat u hebt gemaakt en geüpload naar uw P2S-configuratie op de gateway. Voor stappen, zie VPN Gateway punt-naar-site.
Pak de persoonlijke sleutel en de base64-vingerafdruk uit de PFX. Er zijn meerdere manieren om dit te doen. Het gebruik van OpenSSL op uw computer is één manier.
openssl pkcs12 -in "filename.pfx" -nodes -out "profileinfo.txt"Het profileinfo.txt-bestand bevat de persoonlijke sleutel en de vingerafdruk voor de CA en het clientcertificaat. Zorg ervoor dat u de vingerafdruk van het clientcertificaat gebruikt.
Open profileinfo.txt in een teksteditor. Om de vingerafdruk van het clientcertificaat (onderliggend) te verkrijgen, selecteert u de tekst van '-----BEGIN CERTIFICATE-----' tot '-----END CERTIFICATE-----' van het onderliggende certificaat en kopieert u deze. U kunt het onderliggende certificaat identificeren door naar de subject=/-regel te kijken.
Open het bestand vpnconfig.ovpn en zoek de sectie in het volgende voorbeeld. Vervang alles tussen 'certificaat' en '/cert'.
# P2S client certificate # please fill this field with a PEM formatted cert <cert> $CLIENTCERTIFICATE </cert>Open de profileinfo.txt in een teksteditor. Als u de persoonlijke sleutel wilt ophalen, selecteert u de tekst inclusief en tussen "-----BEGIN PRIVATE KEY-----" en "-----END PRIVATE KEY-----" en kopieert u deze.
Open het bestand vpnconfig.ovpn in een teksteditor en zoek deze sectie. Plak de persoonlijke sleutel die alles vervangt tussen 'sleutel' en '/key'.
# P2S client root certificate private key # please fill this field with a PEM formatted key <key> $PRIVATEKEY </key>Wijzig geen andere velden. Gebruik de ingevulde configuratie in de clientinvoer om verbinding te maken met de VPN.
Als u verbinding wilt maken via de opdrachtregel, typt u de volgende opdracht:
sudo openvpn --config <name and path of your VPN profile file>&Om de verbinding via de commandoregel te verbreken, typt u de volgende opdracht:
sudo pkill openvpnAls u verbinding wilt maken met behulp van de GUI, gaat u naar systeeminstellingen.
Selecteer + deze optie om een nieuwe VPN-verbinding toe te voegen.
Onder VPN toevoegen, kies Importeren uit bestand….
Blader naar het profielbestand en dubbelklik of kies Openen.
Selecteer Toevoegen in het venster VPN toevoegen.

U kunt verbinding maken door vpn in te schakelen op de pagina Netwerkinstellingen of onder het netwerkpictogram in het systeemvak.

iOS
Deze sectie helpt je verbinding te maken met je Azure virtuele netwerk (VNet) via VPN Gateway point-to-site (P2S) en certificaatauthenticatie op iOS via een OpenVPN-client.
Connectiviteitsvereisten
Als u verbinding wilt maken met Azure met behulp van de OpenVPN-client met behulp van certificaatverificatie, heeft elke verbindende client de volgende items nodig:
- De Open VPN-clientsoftware moet op elke client worden geïnstalleerd en geconfigureerd.
- De client moet een clientcertificaat hebben dat lokaal is geïnstalleerd.
Workflow
- Installeer de OpenVPN-client.
- Bekijk de configuratiebestanden van het VPN-clientprofiel in het configuratiepakket voor het VPN-clientprofiel dat u hebt gegenereerd.
- Configureer de OpenVPN-client.
- Verbinding maken met Azure.
Clientcertificaten genereren
Voor certificaatverificatie moet een clientcertificaat op elke clientcomputer worden geïnstalleerd. Het clientcertificaat dat u wilt gebruiken, moet worden geëxporteerd met de persoonlijke sleutel en moet alle certificaten in het certificeringspad bevatten. Daarnaast moet u voor sommige configuraties ook informatie over het basiscertificaat installeren.
Voor informatie over het werken met certificaten, zie Punt-naar-site: Certificaten genereren - Linux.
De OpenVPN-client configureren
In het volgende voorbeeld wordt OpenVPN Connect uit de App Store gebruikt.
Important
Alleen iOS 11.0 en hoger wordt ondersteund met het OpenVPN-protocol.
Note
OpenVPN Client versie 2.6 wordt nog niet ondersteund.
Installeer de OpenVPN-client (versie 2.4 of hoger) vanuit de App Store. Versie 2.6 wordt nog niet ondersteund.
Als u dit nog niet hebt gedaan, downloadt u het pakket voor het VPN-clientprofiel vanuit Azure Portal.
Pak het profiel uit. Open het configuratiebestand vpnconfig.ovpn vanuit de map OpenVPN in een teksteditor.
Vul het gedeelte P2S-clientcertificaat in met de openbare sleutel van het P2S-clientcertificaat in base64. In een certificaat met PEM-indeling kunt u het .cer-bestand openen en de base64-code tussen de headers van het certificaat kopiëren.
Vul in het gedeelte voor de persoonlijke sleutel de persoonlijke P2S-clientcertificaatsleutel in Base64 in. Zie Uw persoonlijke sleutel exporteren op de OpenVPN-site voor informatie over het extraheren van een persoonlijke sleutel.
Wijzig geen andere velden.
E-mail het profielbestand (.ovpn) naar uw e-mailaccount dat is geconfigureerd in de e-mailapp op uw iPhone.
Open het e-mailbericht in de e-mail-app op de iPhone en tik op het bijgevoegde bestand.

Tik op Meer als u de optie Kopiëren naar OpenVPN niet ziet.

Tik op Kopiëren naar OpenVPN.

Tik op TOEVOEGEN op de pagina Profiel importeren

Tik op TOEVOEGEN op de pagina Geïmporteerd profiel

Start de OpenVPN-app en schuif de switch op de profielpagina naar rechts om verbinding te maken


Volgende stappen
Volg de aanvullende server- of verbindingsinstellingen op. Zie de stappen voor punt-naar-site-configuratie.