Notitie
Voor toegang tot deze pagina is autorisatie vereist. U kunt proberen u aan te melden of de directory te wijzigen.
Voor toegang tot deze pagina is autorisatie vereist. U kunt proberen de mappen te wijzigen.
Gebruik als beveiligingsbeheerder Intune endpointbeveiligingsbeleid om beveiligingsinstellingen op uw beheerde apparaten te configureren en beheren. Beveiligingsbeleid voor eindpunten zijn speciaal gebouwde beveiligingsprofielen die zijn gericht op specifieke beveiligingsscenario's voor apparaten en bieden een gestroomlijnde benadering voor het implementeren en beheren van beveiligingscontroles in uw organisatie.
Vergeleken met het beheren van beveiligingsinstellingen via apparaatconfiguratiebeleid, biedt endpointbeveiligingsbeleid verschillende belangrijke voordelen:
- Gericht beveiligingsbeheer: elk beleidstype is gericht op specifieke beveiligingsgebieden (antivirus, firewall, schijfversleuteling, enz.) zonder de complexiteit van bredere apparaatconfiguratieprofielen.
- Beveiliging voorop: speciaal ontwikkeld beleid dat speciaal is ontworpen voor beveiligingsscenario's in plaats van algemeen apparaatbeheer.
- Georganiseerd op beveiligingsfunctie: gegroepeerd op beveiligingsworkload (antivirus, firewall, enzovoort) in plaats van gemengd met algemene instellingen voor apparaatbeheer.
- Uitgebreide bewaking: Ingebouwde rapportage en conflictdetectie om ervoor te zorgen dat beveiligingsbeleid met succes wordt geïmplementeerd.
Inzicht in integratie van eindpuntbeveiligingsbeleid
Wanneer u beveiligingsbeleid voor eindpunten implementeert in combinatie met andere beleidstypen van Intune, moet u uw aanpak plannen om configuratieconflicten tot een minimum te beperken. Alle beleidstypen van Intune worden behandeld als gelijke bronnen van instellingen voor apparaatconfiguratie. Dat betekent dat er conflicten optreden wanneer een apparaat verschillende configuraties voor dezelfde instelling ontvangt vanuit meerdere beleidsregels.
Veelvoorkomende conflictscenario's:
- Met beveiligingsbasislijnen kunnen niet-standaardwaarden voor instellingen worden ingesteld om te voldoen aan aanbevolen configuraties, terwijl beleid voor eindpuntbeveiliging en apparaatconfiguratie doorgaans standaard Niet geconfigureerd is. Als u deze benaderingen combineert, kunnen conflicten ontstaan (conflicten oplossen).
- Configuratiebeleid voor apparaten met dezelfde instellingen als het beveiligingsbeleid voor eindpunten (conflicten oplossen).
- Beveiligingsbeleid voor meerdere eindpunten waarbij verschillende waarden worden ingesteld voor dezelfde instelling (conflicten beheren).
Als er conflicten optreden, worden de betreffende instellingen mogelijk niet correct toegepast. Plan uw beleidsarchitectuur en gebruik de gekoppelde richtlijnen om conflicten te identificeren en op te lossen.
Beschikbare typen eindpuntbeveiligingsbeleid
Toegang tot beveiligingsbeleid voor eindpunten vanuit Endpoint Security>Beheren in het Microsoft Intune-beheercentrum.
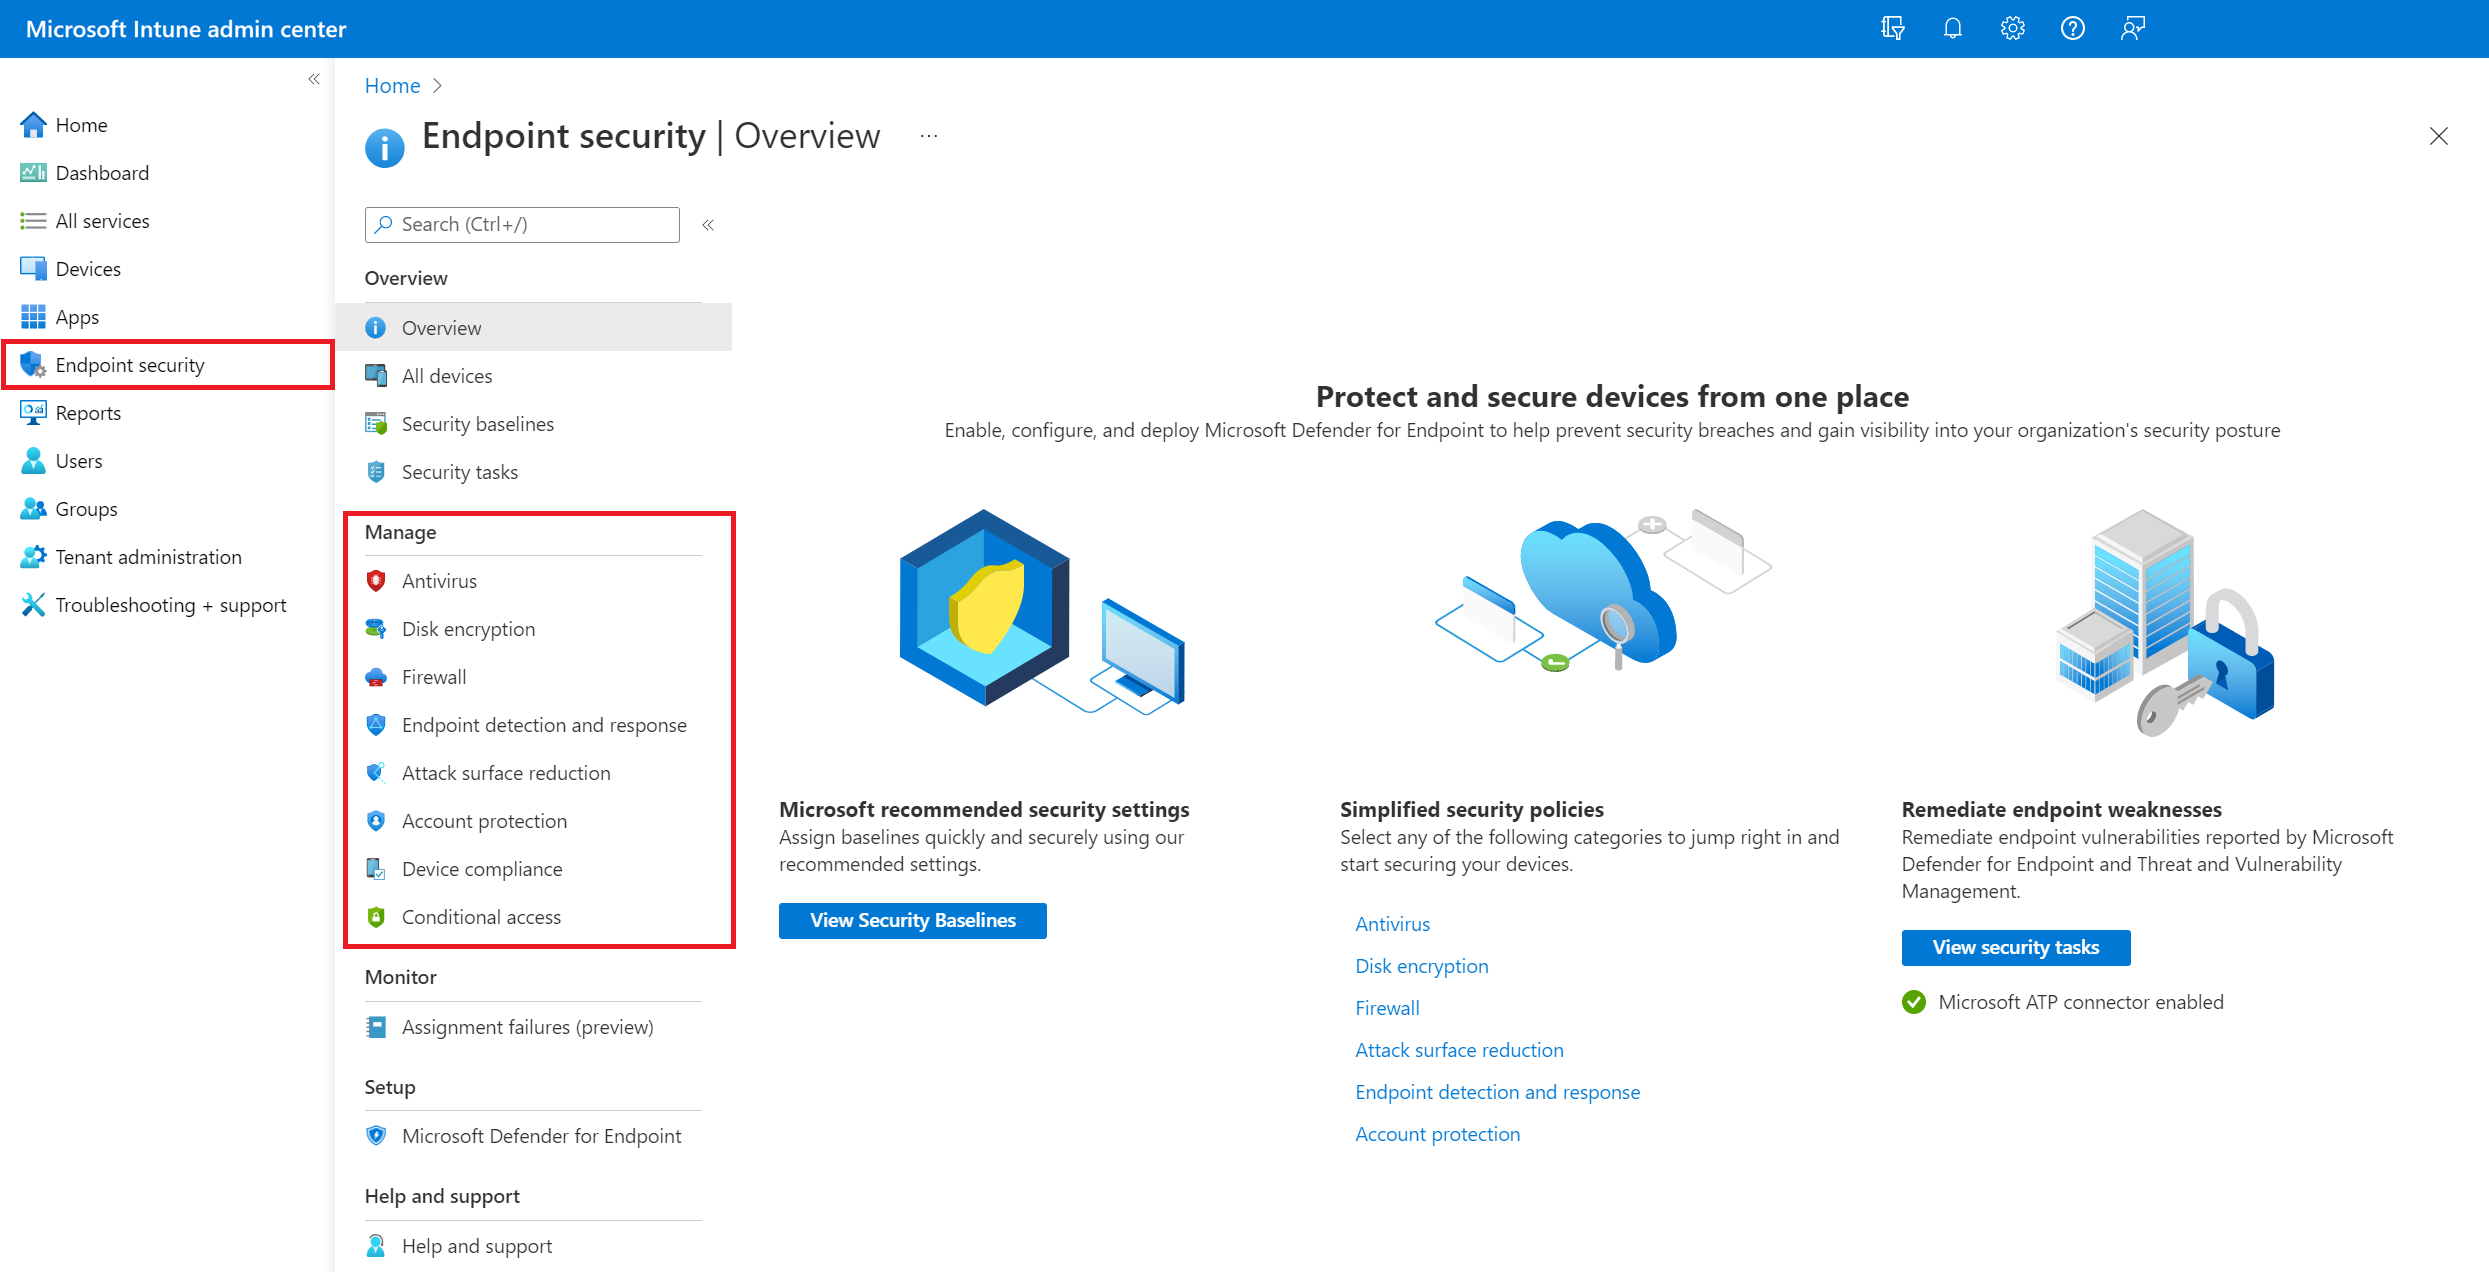
- Doel: Gebruikersidentiteiten en -accounts beschermen door middel van moderne verificatiemethoden
- Platformondersteuning: Windows
- Beschikbare profielen: Accountbeveiliging, Oplossing met wachtwoord voor lokale beheerder (Windows LAPS), lidmaatschap van lokale gebruikersgroep
- Use case: verificatie zonder wachtwoord en beveiliging van referenties implementeren
- Doel: instellingen voor antivirusbeveiliging configureren en beheren
- Platformondersteuning: Windows, macOS, Linux
- Beschikbare profielen: Defender Update-besturingselementen, Microsoft Defender Antivirus, uitsluitingen van Microsoft Defender Antivirus, Windows-ervaring met Windows-beveiliging, antivirusprogramma voor macOS-eindpuntbeveiliging
- Use case: Microsoft Defender Antivirus-beleid op Windows-apparaten centraal beheren
- Doel: Bepalen welke toepassingen kunnen worden uitgevoerd op Windows-apparaten met behulp van Windows Defender-toepassingsbeheer (WDAC)
- Platformondersteuning: Windows
- Beschikbare profielen: Windows Defender-toepassingsbeheer (WDAC)
- Use case: toestaan van de toepassing implementeren en software-uitvoering beheren
Kwetsbaarheid voor aanvallen verminderen
- Doel: Potentiële aanvalsvectoren en systeemkwetsbaarheden verminderen
- Platformondersteuning: Windows
- Beschikbare profielen: App- en browserisolatie, regels voor het verminderen van kwetsbaarheid voor aanvallen, Apparaatbeheer, Exploit protection, Toepassingsbeheer
- Use case: apparaten beveiligen tegen veelgebruikte aanvalsmethoden en -technieken
- Vereisten: Microsoft Defender Antivirus moet de primaire antivirusoplossing zijn
- Doel: Ingebouwde versleutelingsmethoden voor gegevensbescherming beheren
- Platformondersteuning: Windows, macOS
- Beschikbare profielen: BitLocker, Personal Data Encryption (PDE), macOS FileVault
- Use case: Zorg voor bescherming van data-at-rest met systeemeigen versleutelingstechnologieën
- Doel: integratie en onboarding van Microsoft Defender voor Eindpunt configureren
- Platformondersteuning: Windows, macOS, Linux
- Beschikbare profielen: eindpuntdetectie en -respons (voor onboarding en configuratie)
- Use case: geavanceerde mogelijkheden voor het detecteren van en reageren op bedreigingen inschakelen
- Vereisten: Licenties voor Microsoft Defender voor Eindpunt en tenantverbinding
- Doel: Ingebouwde firewallbescherming configureren
- Platformondersteuning: Windows, macOS
- Beschikbare profielen: Windows Firewall, Windows Firewall-regels, macOS Firewall
- Use case: Netwerktoegang beheren en netwerksegmentatie implementeren
Verbeterde beheerfuncties
Eindpuntbeveiligingsbeleid omvat de volgende beheermogelijkheden die verder gaan dan de basisimplementatie van beleid:
Groepen voor herbruikbare instellingen: maak gestandaardiseerde configuraties die kunnen worden gedeeld tussen meerdere beleidsregels, waardoor de administratieve overhead wordt verminderd en consistentie wordt gewaarborgd. Ondersteund door:
- Firewall>Regelprofiel voor Windows Firewall (Windows-platform)
- Kwetsbaarheid voor aanvallen verminderen>Apparaatbeheerprofiel (Windows-platform)
Beheer van beveiligingsinstellingen via de Microsoft Defender-portal: Wanneer apparaten beschikken over Microsoft Defender voor Eindpunt maar niet zijn geregistreerd bij Intune, kunt u bepaalde beveiligingsbeleidsregels voor het eindpunt (Antivirus, Kwetsbaarheid voor aanvallen verminderen, EDR) rechtstreeks vanuit de Defender-portal gebruiken. Dit biedt:
- Uitgebreid beveiligingsbeheer voor apparaten die niet zijn geregistreerd bij Intune in uw omgeving.
- Geïntegreerde ervaring met beleidsbeheer via de Defender-portal.
- Consistente beveiligingscontroles voor geregistreerde en niet-geregistreerde apparaten.
Toegangsbeheer op basis van rollen voor eindpuntbeveiliging
Voor het beheren van beveiligingsbeleid voor eindpunten zijn de juiste Intune-machtigingen voor toegangsbeheer op basis van rollen vereist. Inzicht in het huidige machtigingsmodel voor RBAC is essentieel voor de juiste toegang tot roltoewijzing en beleidsbeheer.
Opmerking
Intune stapt over van het gebruik van de geïntegreerde machtigingen voor basislijnen voor beveiliging voor alle eindpuntbeveiligingsworkloads naar gedetailleerde machtigingen voor afzonderlijke beleidstypen. Deze overgang biedt nauwkeuriger toegangsbeheer, maar resulteert in verschillende machtigingsvereisten voor de verschillende beleidstypen.
Vereiste RBAC-machtigingen
In beveiligingsbeleid voor eindpunten worden gedetailleerde machtigingen gebruikt voor specifieke werkbelastingen of de machtiging Basislijnen voor beveiliging . De vereiste machtiging verschilt per beleidstype:
Gedetailleerde machtigingen (beleidsspecifieke toegang):
- Toepassingsbeheer voor bedrijven - Toepassingsbeheerbeleid en -rapporten
- Kwetsbaarheid voor aanvallen verminderen - De meeste beleidsmaatregelen voor het verminderen van kwetsbaarheid voor aanvallen. (Zie de volgende belangrijke opmerking)
- Eindpuntdetectie en -respons - EDR-beleid en -rapporten
Machtigingen voor basislijnen voor beveiliging (gecombineerde toegang):
- Antivirusbeleid (alle profielen)
- Beveiligingsbeleid voor accounts
- Beleid voor schijfversleuteling
- Firewallbeleid
- Enkele profielen voor het verminderen van kwetsbaarheid voor aanvallen : App- en browserisolatie, webbeveiliging, exploitbeveiliging, gecontroleerde mappentoegang
Belangrijk
Controleer de specifieke profielvereisten voor het beleid voor het verminderen van kwetsbaarheid voor aanvallen. Sommige profielen gebruiken de machtiging voor het verminderen van de kwetsbaarheid voor beperkte aanvallen , terwijl voor andere machtigingen voor basislijnen voor beveiliging vereist zijn.
Zie Overwegingen voor aangepaste rollen voor gedetailleerde profielspecifieke vereisten.
Belangrijk
De gedetailleerde toestemming van Antivirus voor eindpuntbeveiligingsbeleid kan tijdelijk zichtbaar zijn in sommige tenants. Deze machtiging wordt niet vrijgegeven en wordt niet ondersteund voor gebruik. Configuraties van de Antivirus-machtiging worden genegeerd door Intune. Wanneer Antivirus beschikbaar komt voor gebruik als een gedetailleerde machtiging, kunt u de beschikbaarheid ervan aankondigen in het artikel Nieuw in Microsoft Intune.
Ingebouwde rollen op basis van rollen
De volgende Intune ingebouwde rollen bieden toegang tot endpoint security-workloads:
- Endpoint Security Manager - Volledige beheermogelijkheden voor alle beveiligingsbeleidsregels voor eindpunten.
- Helpdeskmedewerker : beperkte operationele taken en leestoegang.
- Operator Alleen-lezen : alleen-lezen toegang tot beleid en rapporten.
Aandachtspunten voor aangepaste rollen
Toegang tot rapportage: de juiste weergave van rapporten voor apparaatconfiguraties biedt ook toegang tot rapporten over het beveiligingsbeleid voor eindpunten.
Defender-portalintegratie: het beheer van beveiligingsinstellingen via de Defender-portal maakt gebruik van dezelfde Intune RBAC-machtigingen.
Goedkeuring door meerdere Beheer beheerders: voor rolwijzigingen is mogelijk dubbele goedkeuring van de beheerder vereist, afhankelijk van de beheerinstellingen van uw organisatie.
Beveiligingsbeleid voor eindpunten maken
Volg deze algemene werkstroom voor het maken van beveiligingsbeleid voor eindpunten:
Ga naar beleid maken:
- Meld je aan bij het Microsoft Intune-beheercentrum.
- Ga naar Eindpuntbeveiliging> en selecteer het gewenste beleidstype>: Beleid maken.
Basisprincipes van beleid configureren:
- Platform: kies het platform van het doelapparaat (opties verschillen per beleidstype).
- Profiel: Kies uit beschikbare profielen voor het door jou gekozen platform.
- Selecteer Maken om door te gaan.
Volledige beleidsconfiguratie:
- Basisprincipes: geef een beschrijvende naam en een optionele beschrijving voor het profiel op.
- Configuratie-instellingen: vouw elke groep instellingen uit en configureer de instellingen die u met dit profiel wilt beheren. Wanneer u klaar bent met het configureren van de instellingen, selecteert u Volgende.
- Bereiktags: Kies Bereiktags selecteren om het deelvenster Tags selecteren te openen om bereiktags aan het profiel toe te wijzen (optioneel).
- Opdrachten: Selecteer de groepen die dit profiel moeten ontvangen. Zie Gebruikers- en apparaatprofielen toewijzen.
- Controleren + maken: controleer je configuratie en selecteer Maken wanneer je klaar bent. Het nieuwe profiel wordt vervolgens weergegeven in de lijst met beleidsregels.
Geavanceerd beleidsbeheer
Dubbele beleidsregels
Met dubbele beleidsregels wordt de implementatie gestroomlijnd doordat u bestaande configuraties kunt kopiëren en aanpassen voor verschillende scenario's, in plaats van complexe beleidsregels helemaal opnieuw te maken.
Veelvoorkomende use cases voor dubbele beleidsitems:
- Omgevingsimplementatie: kopieer het productiebeleid naar test- of testomgevingen.
- Groepsvariaties: maak gelijksoortige beleidsregels voor verschillende gebruikersgroepen (bijvoorbeeld managers versus algemene gebruikers met iets verschillende beveiligingsvereisten).
- Regionale aanpassing: beleid aanpassen voor verschillende geografische locaties met verschillende nalevingsvereisten.
- Incrementele implementaties: meerdere versies van hetzelfde beleid maken voor gefaseerde implementaties.
Werkstroom voor duplicatie:
- Zoek het bronbeleid in de lijst met beleidsregels.
- Selecteer het beletselteken (...)>Dupliceren.
- Geef een nieuwe beschrijvende naam op en sla op.
- Bewerk het gedupliceerde beleid om instellingen aan te passen voor uw specifieke use case.
- Configureer nieuwe groepstoewijzingen voor het doelscenario.
Opmerking
Bij gedupliceerd beleid blijven alle configuratie-instellingen en bereiklabels van het oorspronkelijke beleid behouden, maar worden geen toewijzingen overgenomen. U moet nieuwe toewijzingen configureren en meestal sommige instellingen aanpassen aan uw doelscenario.
Bestaand beleid wijzigen
Beleidsregels bijwerken via de weergave Eigenschappen:
- Selecteer het beleid dat u wilt wijzigen.
- Selecteer Bewerken voor elke sectie die moet worden gewijzigd (Basisbeginselen, Toewijzingen, Bereiktags, Configuratie-instellingen).
- Sla wijzigingen op nadat u een sectie hebt bewerkt voordat u verdergaat met de volgende.
Beleidsconflicten beheren
Beleidsconflicten voorkomen en oplossen door middel van strategische planning en monitoring:
Preventiestrategieën:
- Plan de beleidsarchitectuur vóór implementatie en documenteer met welke beleidstypen specifieke instellingen worden beheerd.
- Gebruik consistente configuratiebenaderingen voor alle beleidstypen.
- Pas waar nodig basislijnen voor beveiliging toe als primaire configuratiebronnen.
Beleidsgrenzen:
- Overlapping van instellingen: veel instellingen die worden beheerd door het beveiligingsbeleid voor eindpunten zijn ook beschikbaar in het apparaatconfiguratiebeleid en de beveiligingsbasislijnen.
- Gelijke prioriteit: alle beleidstypen hebben dezelfde prioriteit bij het evalueren van de apparaatconfiguratie door Intune.
- Conflictgedrag: wanneer meerdere beleidsregels dezelfde instelling configureren met verschillende waarden, wordt de instelling mogelijk niet toegepast en gemarkeerd als conflicterend.
Werkstroom voor het oplossen van conflicten:
- Conflicten identificeren: controleer beleidsimplementatierapporten op fout- of conflictstatusvlaggen.
- Instellingen controleren: controleer welke beleidstypen op dezelfde instelling zijn gericht in meerdere beleidsregels.
- Status per instelling controleren: gebruik rapportage op apparaatniveau om te bepalen welk beleid van toepassing is.
- Basislijnen controleren: bepaal of basislijnen voor beveiliging niet-standaardwaarden instellen die in strijd zijn met ander beleid.
- Oplossing toepassen: Gebruik beleidsspecifieke richtlijnen om conflicten systematisch op te lossen.
Resolutiebronnen: Problemen met beleidsregels en profielen in Intune oplossen en beveiligingsbasislijnen bewaken.
Integratie met Microsoft Defender voor Eindpunt
Veel beveiligingsbeleid voor eindpunten is vergaande geïntegreerd met Microsoft Defender voor Eindpunt, variërend van optionele uitbreiding tot essentiële integratie. Inzicht in deze relaties is essentieel voor een succesvolle implementatie.
Beleidsspecifieke Defender-afhankelijkheden
Eindpuntdetectie en -respons (EDR):
- Hiervoor is integratie vereist: Defender voor Eindpunt-tenantverbinding met Intune.
- Onboarding-pakketten: Maakt gebruik van Defender-specifieke onboarding-configuraties voor elk platform.
- Kernfunctionaliteit: Biedt realtime aanvalsdetectie en reactiemogelijkheden.
Antivirus:
- Beheer via meerdere platforms: Windows-apparaten gebruiken de ingebouwde Microsoft Defender Antivirus, terwijl macOS-apparaten gebruikmaken van Microsoft Defender voor Eindpunt.
- Manipulatiebeveiliging: Beschikbaar op Windows en macOS met Defender for Endpoint P1 of hogere licenties.
Vermindering van kwetsbaarheid voor aanvallen:
- Vereisten: Microsoft Defender Antivirus moet de primaire antivirusoplossing zijn.
- ASR-regels: regels voor het verminderen van kwetsbaarheid voor aanvallen zijn systeemeigen Microsoft Defender Antivirus-functies die kunnen worden geïntegreerd met Defender voor Eindpunt.
- Apparaatbesturing: geavanceerd apparaatbeheerbeleid maakt gebruik van de bewakingsmogelijkheden voor randapparatuur van Defender.
Toepassingsbeheer:
- Beheerde installatieprogramma's: integratie met de tagging- en vertrouwensmechanismen van Defender voor toepassingen.
- Beleidsafdwinging: gebruikt Defender-infrastructuur voor beslissingen over toepassingsbeheer.
Voordelen van Defender-integratie
- Uniforme beveiligingspostuur: Gecentraliseerd inzicht in het beveiligingsbeleid voor eindpunten en detectie van bedreigingen.
- Geavanceerde rapportage: gecombineerde apparaatcompatibiliteit en bedreigingsinformatiegegevens.
- Beheer op meerdere platforms: consistente implementatie van beveiligingsbeleid in Windows, macOS en Linux via Defender-agent.
- Beheer van beveiligingsinstellingen: beheer bepaalde beleidsregels voor eindpuntbeveiliging (antivirus, Attack Surface Reduction, EDR) op niet-ingeschreven apparaten via de Defender-portal. Zie Microsoft Defender voor Eindpunt beveiligingsinstellingenbeheer.
Vereisten voor Defender-integratie
- Licentie: licentie van Microsoft Defender voor Eindpunt P1 of hoger.
- Tenantverbinding: Service-to-service-verbinding tussen Intune en Defender voor eindpunttenants.
- Agentimplementatie: Defender voor Eindpunt-agent geïnstalleerd op doelapparaten (vereist voor sommige beleidstypen).
-
Netwerkconnectiviteit: apparaattoegang tot
*.dm.microsoft.comeindpunten voor beheer van Defender-beveiligingsinstellingen en beleidscommunicatie.