Notitie
Voor toegang tot deze pagina is autorisatie vereist. U kunt proberen u aan te melden of de directory te wijzigen.
Voor toegang tot deze pagina is autorisatie vereist. U kunt proberen de mappen te wijzigen.
De Microsoft Enterprise SSO-invoegtoepassing is een functie in Microsoft Entra ID die functies voor eenmalige aanmelding (SSO) biedt voor Apple-apparaten. Deze invoegtoepassing maakt gebruik van het app-extensieframework voor eenmalige aanmelding van Apple.
- Voor iOS-/iPadOS-apparaten bevat de Enterprise SSO-invoegtoepassing de app-extensie SSO.
- Voor macOS-apparaten bevat de Enterprise SSO-invoegtoepassing Platform SSO en de SSO-app-extensie.
Met de SSO-app-extensie kunt u zich eenmalig aanmelden bij apps en websites die gebruikmaken van Microsoft Entra ID voor verificatie, waaronder Microsoft 365-apps. Het vermindert het aantal verificatieprompts dat gebruikers krijgen bij het gebruik van apparaten die worden beheerd door Mobile Apparaatbeheer (MDM), inclusief MDM die ondersteuning biedt voor het configureren van SSO-profielen.
Deze functie is van toepassing op:
iOS/iPadOS
Voor macOS gaat u naar Platformeenmalige aanmelding configureren voor macOS-apparaten in Microsoft Intune.
In dit artikel wordt beschreven hoe u een configuratiebeleid voor app-extensie voor eenmalige aanmelding maakt voor Apple-apparaten met iOS/iPadOS met Intune, Jamf Pro en andere MDM-oplossingen.
Ondersteuning voor apps
Als u wilt dat uw apps de invoegtoepassing voor eenmalige aanmelding voor Microsoft Enterprise kunnen gebruiken, hebt u twee opties:
Optie 1: MSAL: apps die ondersteuning bieden voor de Microsoft Authentication Library (MSAL), maken automatisch gebruik van de invoegtoepassing voor eenmalige aanmelding voor ondernemingen van Microsoft. Microsoft 365-apps ondersteunen bijvoorbeeld MSAL. Ze gebruiken dus automatisch de plug-in.
Als uw organisatie eigen apps maakt, kan de ontwikkelaar van uw app een afhankelijkheid aan de MSAL toevoegen. Deze afhankelijkheid zorgt ervoor dat uw app gebruik kan maken van de Microsoft Enterprise SSO-invoegtoepassing.
Ga voor een voorbeeld van een zelfstudie naar Zelfstudie: Gebruikers aanmelden en Microsoft Graph bellen vanuit een iOS- of macOS-app.
Optie 2: AllowList: apps die geen ondersteuning bieden voor MSAL of die niet zijn ontwikkeld met MSAL, kunnen de SSO-app-extensie gebruiken. Dit zijn onder andere browsers zoals Safari en apps die gebruikmaken van Safari-webweergave-API's.
Voeg voor deze niet-MSAL-apps de toepassingsbundel-id of het voorvoegsel toe aan de extensieconfiguratie in uw Intune SSO-app-extensiebeleid (in dit artikel).
Als u bijvoorbeeld wilt toestaan dat een Microsoft-app MSAL niet ondersteunt, voegt u deze toe
com.microsoft.aan de eigenschap AppPrefixAllowList in uw Intune-beleid. Wees voorzichtig met de apps die u toestaat. Deze kunnen interactieve aanmeldingsprompts voor de aangemelde gebruiker omzeilen.Ga voor meer informatie naar de Microsoft Enterprise SSO-invoegtoepassing voor Apple-apparaten, apps die geen MSAL gebruiken.
Vereisten
De Microsoft Enterprise SSO-invoegtoepassing gebruiken op iOS-/iPadOS-apparaten:
Het apparaat wordt beheerd door Intune.
Het apparaat moet de invoegtoepassing ondersteunen:
- iOS/iPadOS 13.0 en nieuwer
De Microsoft Authenticator-app moet op het apparaat zijn geïnstalleerd.
Gebruikers kunnen de Microsoft Authenticator-app handmatig installeren. Beheerders kunnen de app ook implementeren met behulp van Intune. Voor informatie over het installeren van de Microsoft Authenticator-app gaat u naar Apple-apps beheren die volume zijn gekocht.
De vereisten voor Enterprise SSO-invoegtoepassing zijn geconfigureerd, inclusief de URL voor de configuratie van het Apple-netwerk.
Opmerking
Op iOS-/iPadOS-apparaten vereist Apple dat de SSO-app-extensie en de Microsoft Authenticator-app zijn geïnstalleerd. Gebruikers hoeven de Microsoft Authenticator-app niet te gebruiken of te configureren, deze hoeft alleen maar op het apparaat te worden geïnstalleerd.
Microsoft Enterprise SSO-invoegtoepassing versus Kerberos SSO-extensie
Als u de app-extensie SSO gebruikt, gebruikt u de SSO of Kerberos Payload Type voor verificatie. De SSO-app-extensie is ontworpen om de aanmelding te verbeteren voor apps en websites die gebruikmaken van deze verificatiemethoden.
De Microsoft Enterprise SSO-invoegtoepassing gebruikt het type SSO Payload met omleidingsverificatie . De uitbreidingstypen SSO Redirect en Kerberos kunnen beide tegelijkertijd op een apparaat worden gebruikt. Zorg ervoor dat u afzonderlijke apparaatprofielen maakt voor elk type extensie dat u op uw apparaten wilt gebruiken.
Gebruik de volgende tabel om het juiste type SSO-extensie voor uw scenario te bepalen:
| Microsoft Enterprise SSO-invoegtoepassing voor Apple-apparaten | App-extensie voor eenmalige aanmelding met Kerberos |
|---|---|
| Gebruikt het type app-extensie voor Microsoft Entra ID SSO | Gebruikt het type van de app-extensie Kerberos SSO |
| Ondersteunt de volgende apps: - Microsoft 365 - Apps, websites of services die zijn geïntegreerd met Microsoft Entra ID |
Ondersteunt de volgende apps: - Apps, websites of services geïntegreerd met AD |
Ga voor meer informatie over de app-extensie voor eenmalige aanmelding naar overzicht van eenmalige aanmelding en opties voor Apple-apparaten in Microsoft Intune.
Configuratiebeleid voor app-extensies voor eenmalige aanmelding maken
Maak in het Microsoft Intune-beheercentrum een apparaatconfiguratieprofiel. Dit profiel bevat de instellingen om de SSO-app-extensie op apparaten te configureren.
Meld je aan bij het Microsoft Intune-beheercentrum.
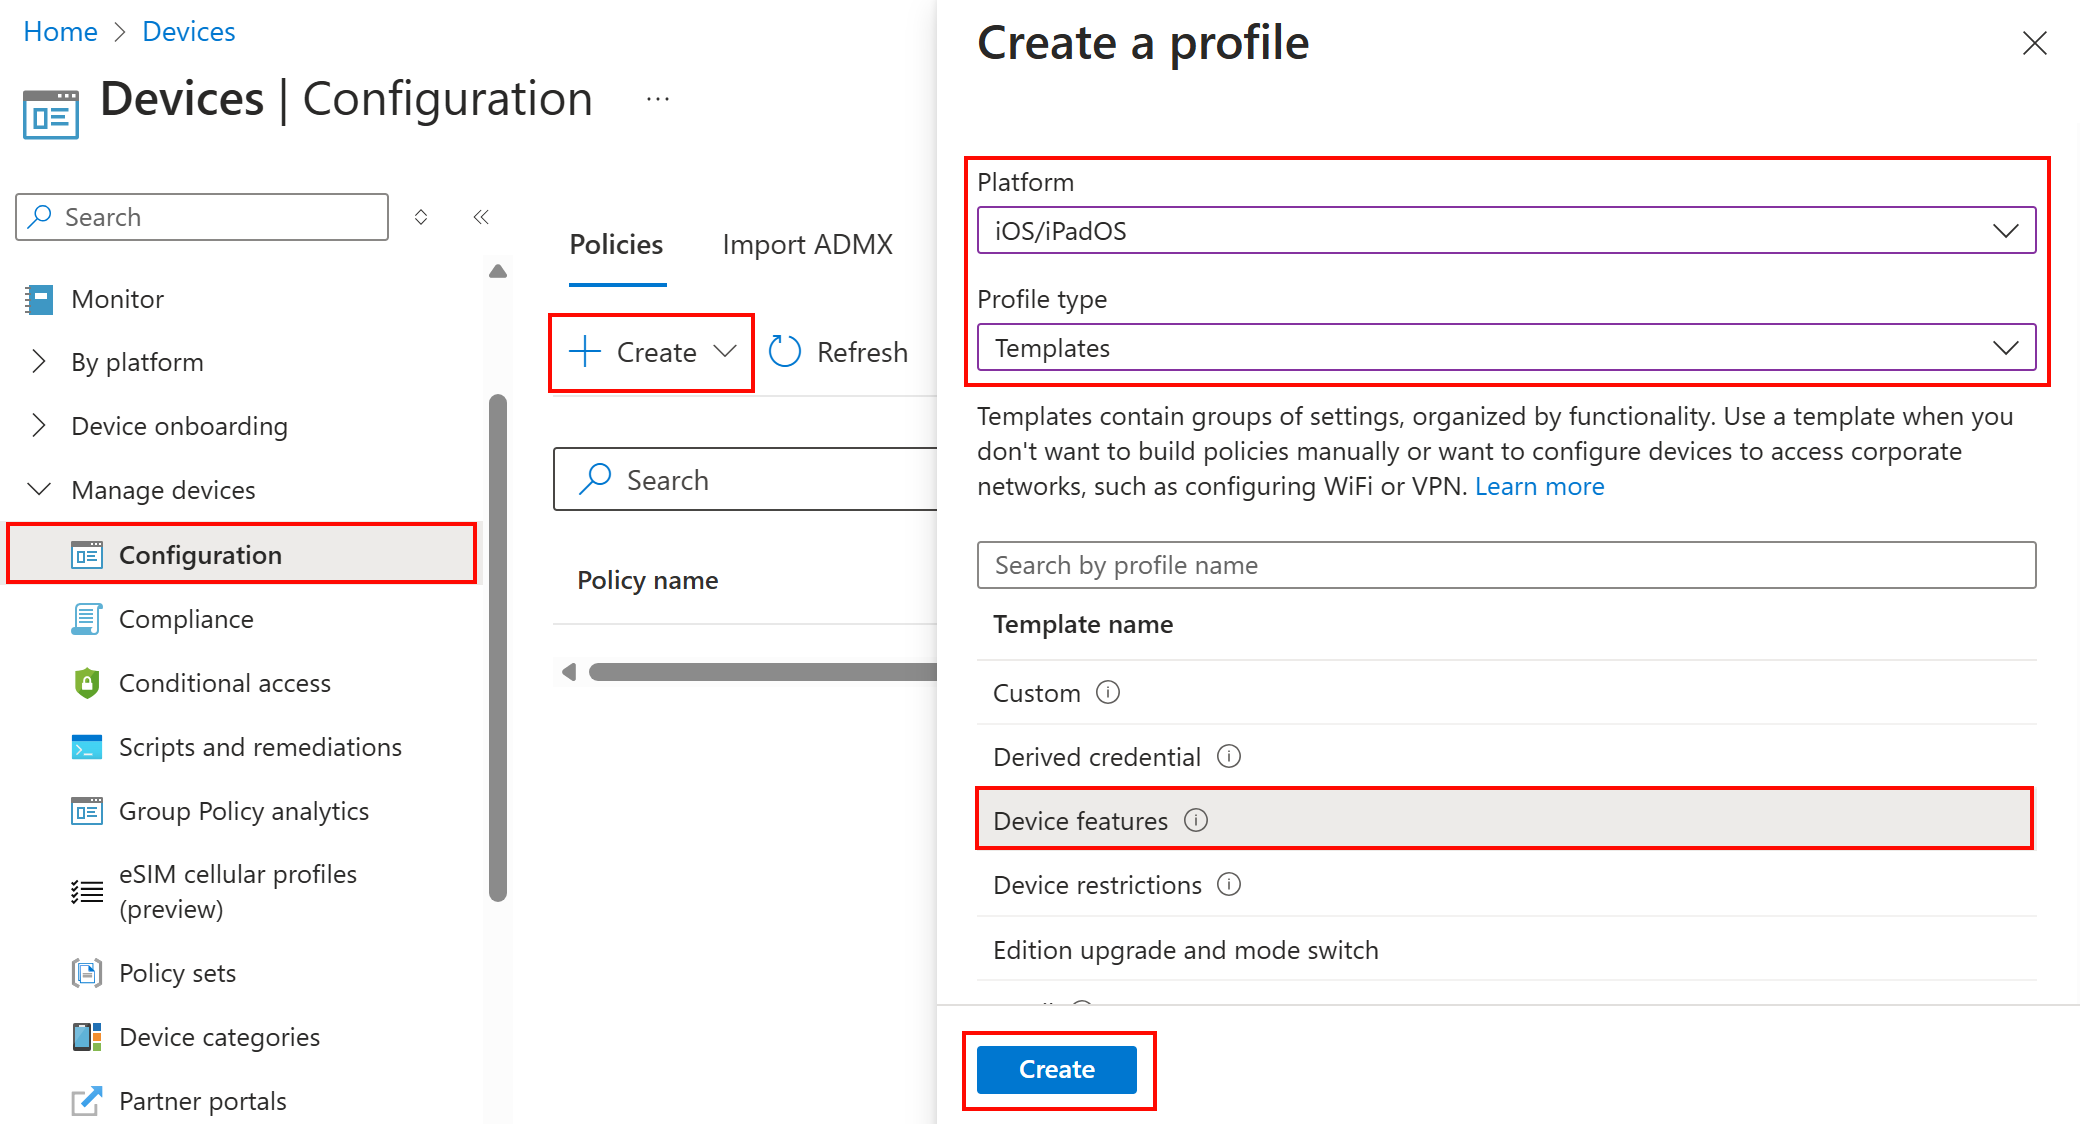
Selecteer Apparaten>Apparaten beheren>Configuratie>Maken>Nieuw beleid.
Geef de volgende eigenschappen op:
- Platform: Selecteer iOS/iPadOS.
- Profieltype: selecteer Sjablonen>Apparaatfuncties.
Selecteer Maken:
Voer in Basisinformatie de volgende eigenschappen in:
- Naam: een unieke beschrijvende naam voor het beleid. Geef je beleid een naam, zodat je ze later eenvoudig kunt identificeren. Een goede beleidsnaam is bijvoorbeeld iOS: SSO-app-extensie.
- Beschrijving: voer een beschrijving voor het beleid in. Deze instelling is optioneel, maar wordt aanbevolen.
Selecteer Volgende.
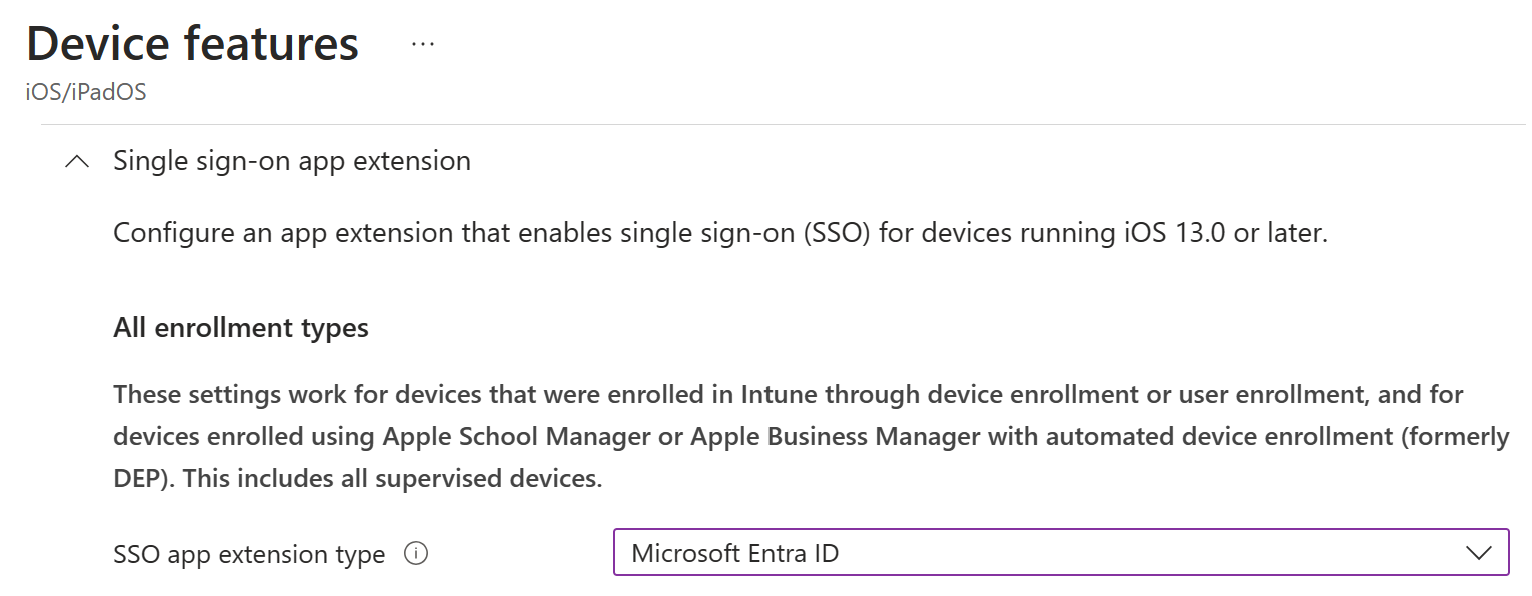
Selecteer in configuratie-instellingen de app-extensie voor eenmalige aanmelding en configureer de volgende eigenschappen:
Type SSO-app-extensie: selecteer Microsoft Entra ID.
Schakel de modus Gedeeld apparaat in:
Niet geconfigureerd: Deze instelling wordt niet gewijzigd of bijgewerkt door Intune.
Selecteer deze optie voor de meeste scenario's, waaronder gedeelde iPad, persoonlijke apparaten en apparaten met of zonder gebruikersaffiniteit.
Ja: selecteer deze optie alleen als de beoogde apparaten gebruikmaken van de modus voor gedeelde apparaten van Microsoft Entra. Ga voor meer informatie naar Overzicht van modus Gedeeld apparaat.
App-bundel-id: voer een lijst met bundel-id's in voor apps die MSAL niet ondersteunen en SSO mogen gebruiken. Ga voor meer informatie naar Toepassingen die geen MSAL gebruiken.
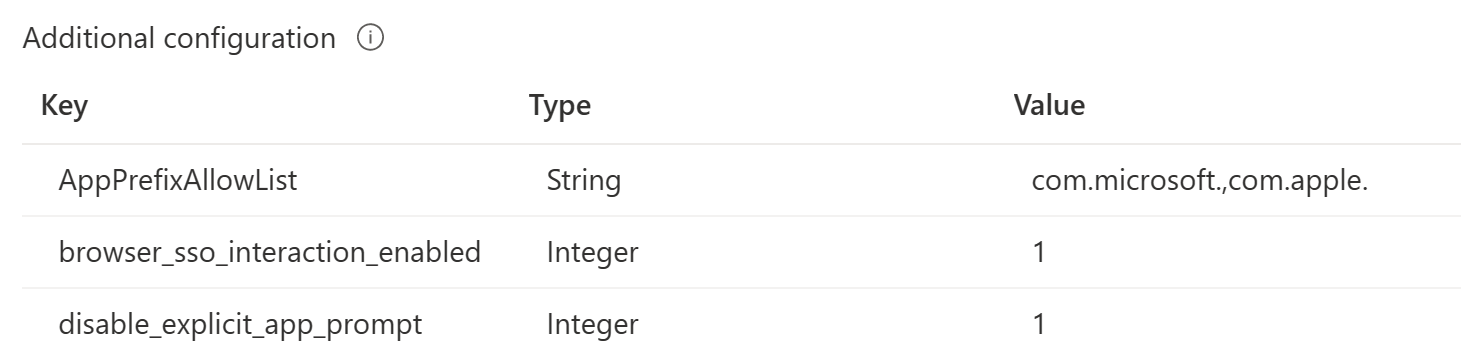
Aanvullende configuratie: als u de eindgebruikerservaring wilt aanpassen, kunt u de volgende eigenschappen toevoegen. Deze eigenschappen zijn de standaardwaarden die worden gebruikt door de SSO-extensie van Microsoft, maar ze kunnen worden aangepast aan de behoeften van uw organisatie:
Sleutel Type Beschrijving AppPrefixAllowList Tekenreeks Aanbevolen waarde: com.apple.
Voer een lijst met voorvoegsels in voor apps die MSAL niet ondersteunen en SSO mogen gebruiken. Voer bijvoorbeeldcom.microsoft.,com.apple.Enter in om alle Microsoft- en Apple-apps toe te staan.
Zorg ervoor dat deze apps voldoen aan de vereisten voor de acceptatielijst.browser_sso_interaction_enabled Geheel getal Aanbevolen waarde: 1
Als deze optie is ingeschakeld,1kunnen gebruikers zich aanmelden vanuit de Safari-browser en vanuit apps die MSAL niet ondersteunen. Door deze instelling in te schakelen, kunnen gebruikers de extensie opstarten vanuit Safari of andere apps.disable_explicit_app_prompt Geheel getal Aanbevolen waarde: 1
Sommige apps kunnen vragen aan eindgebruikers op onjuiste wijze afdwingen in de protocollaag. Als dit probleem zich voordoet, worden gebruikers gevraagd zich aan te melden, ook al werkt de invoegtoepassing voor eenmalige aanmelding van Microsoft Enterprise ook voor andere apps.
Als deze optie is ingesteld op1(één), vermindert u deze prompts.Tip
Zie de invoegtoepassing Microsoft Enterprise SSO voor Apple-apparaten voor meer informatie over deze eigenschappen en andere eigenschappen die u kunt configureren.
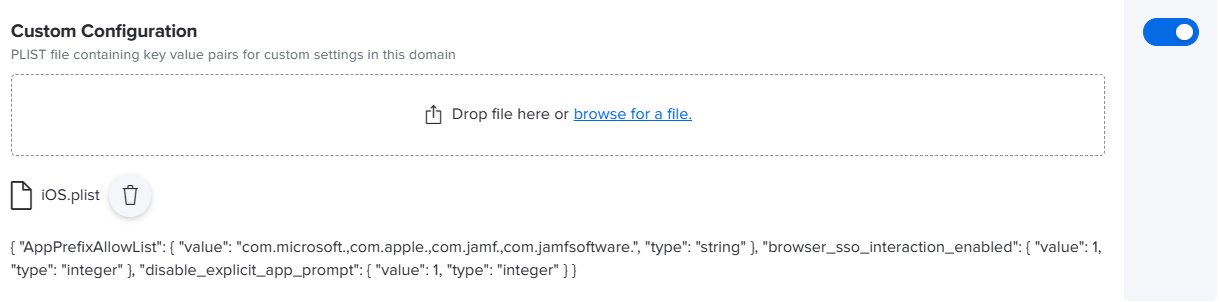
Wanneer u klaar bent met het configureren van de instellingen en Microsoft & Apple-apps toestaat, zien de instellingen eruit zoals de volgende waarden in uw configuratieprofiel voor Intune:
Ga door met het maken van het profiel en wijs het profiel toe aan de gebruikers of groepen die deze instellingen ontvangen. Ga voor de specifieke stappen naar Het profiel maken.
Ga naar Gebruikers- en apparaatprofielen toewijzen voor hulp bij het toewijzen van profielen.
Wanneer het apparaat wordt ingecheckt bij de Intune-service, wordt dit profiel ontvangen. Ga naar Interval voor beleidsvernieuwing.
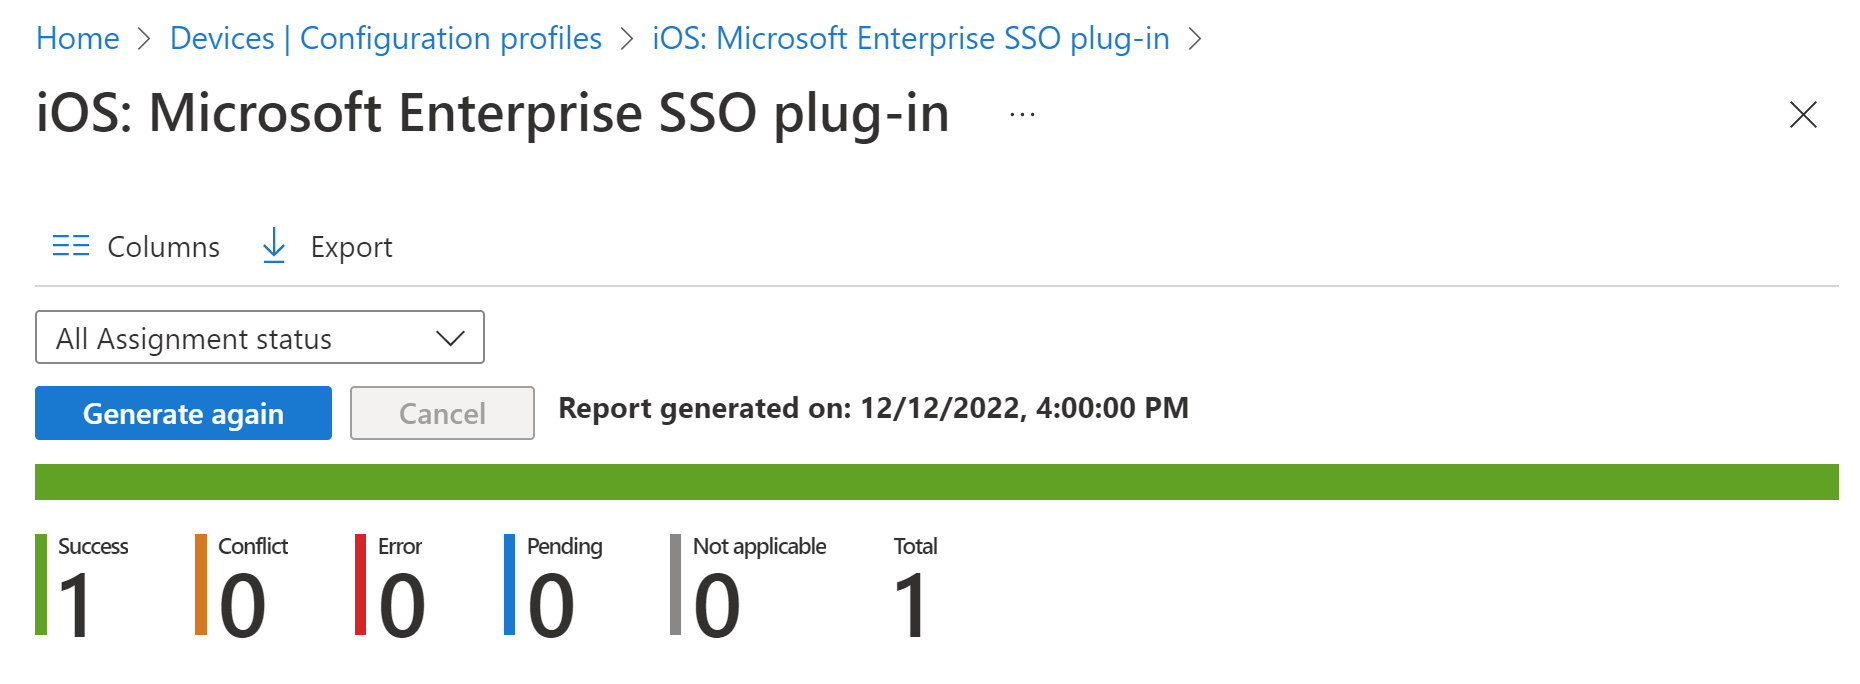
Als u wilt controleren of het profiel correct is geïmplementeerd, gaat u in het Intune-beheercentrum naar Apparaten> beherenConfiguratie> vanapparaten> Selecteer het profiel dat u hebt gemaakt en genereer een rapport:
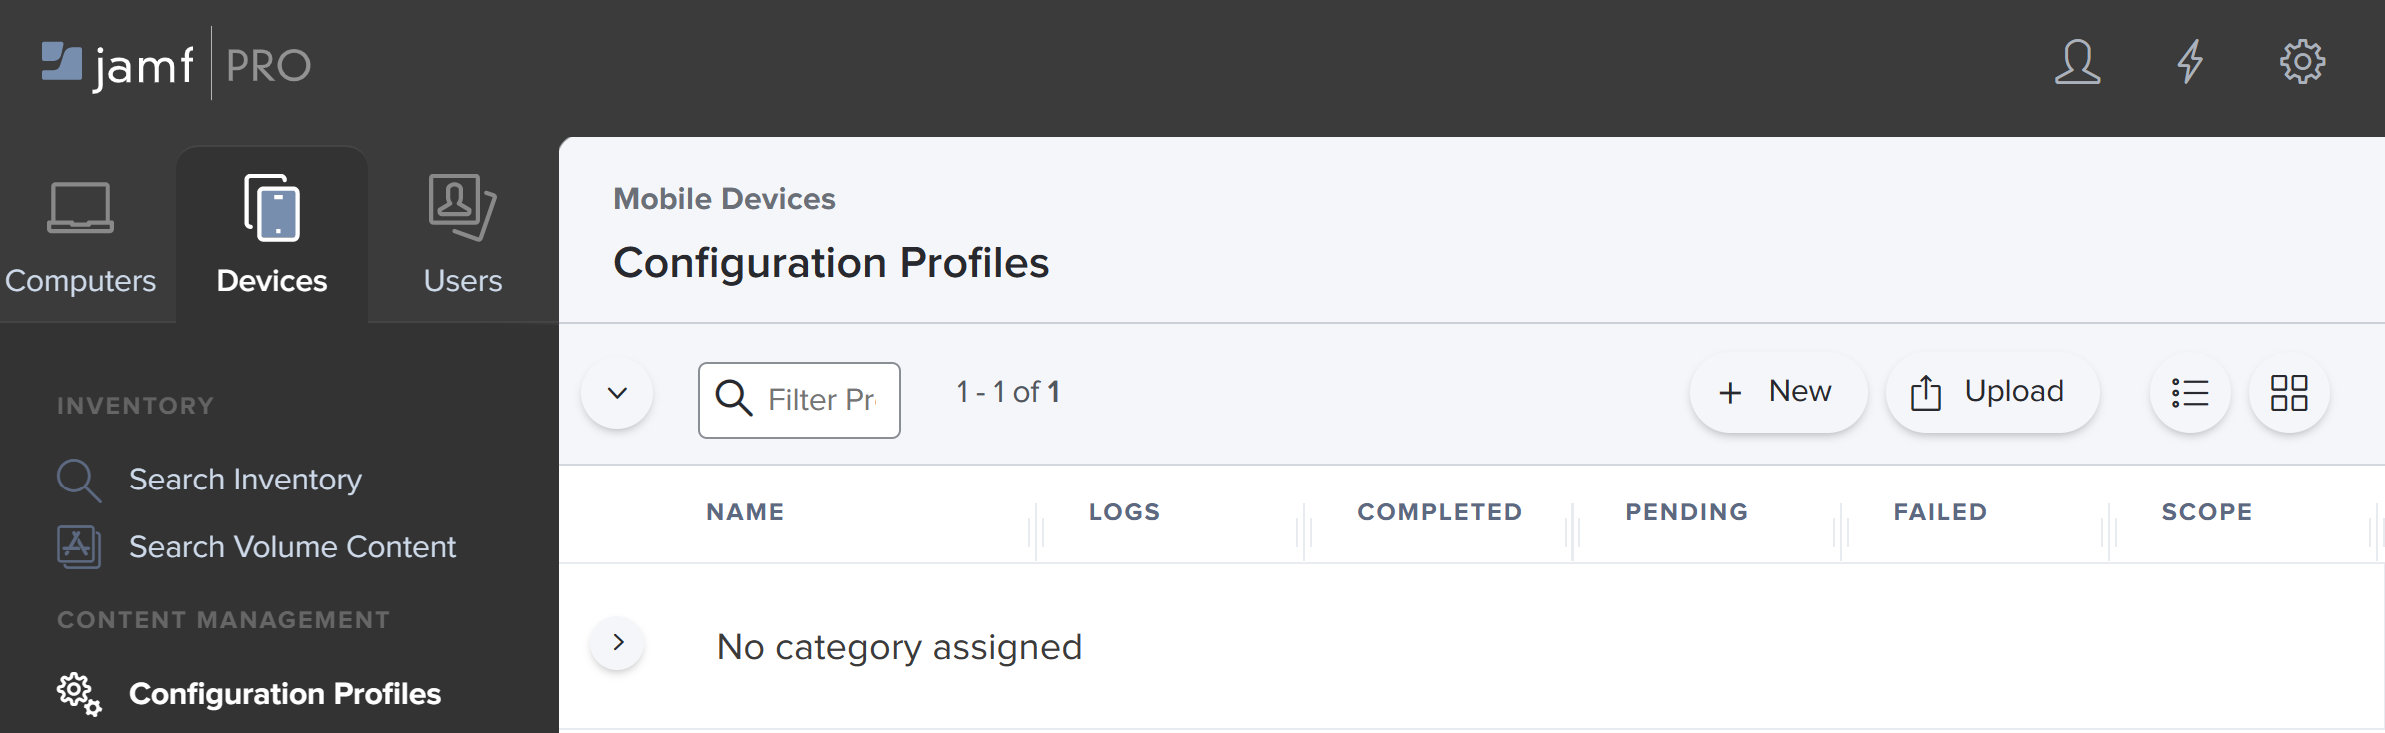
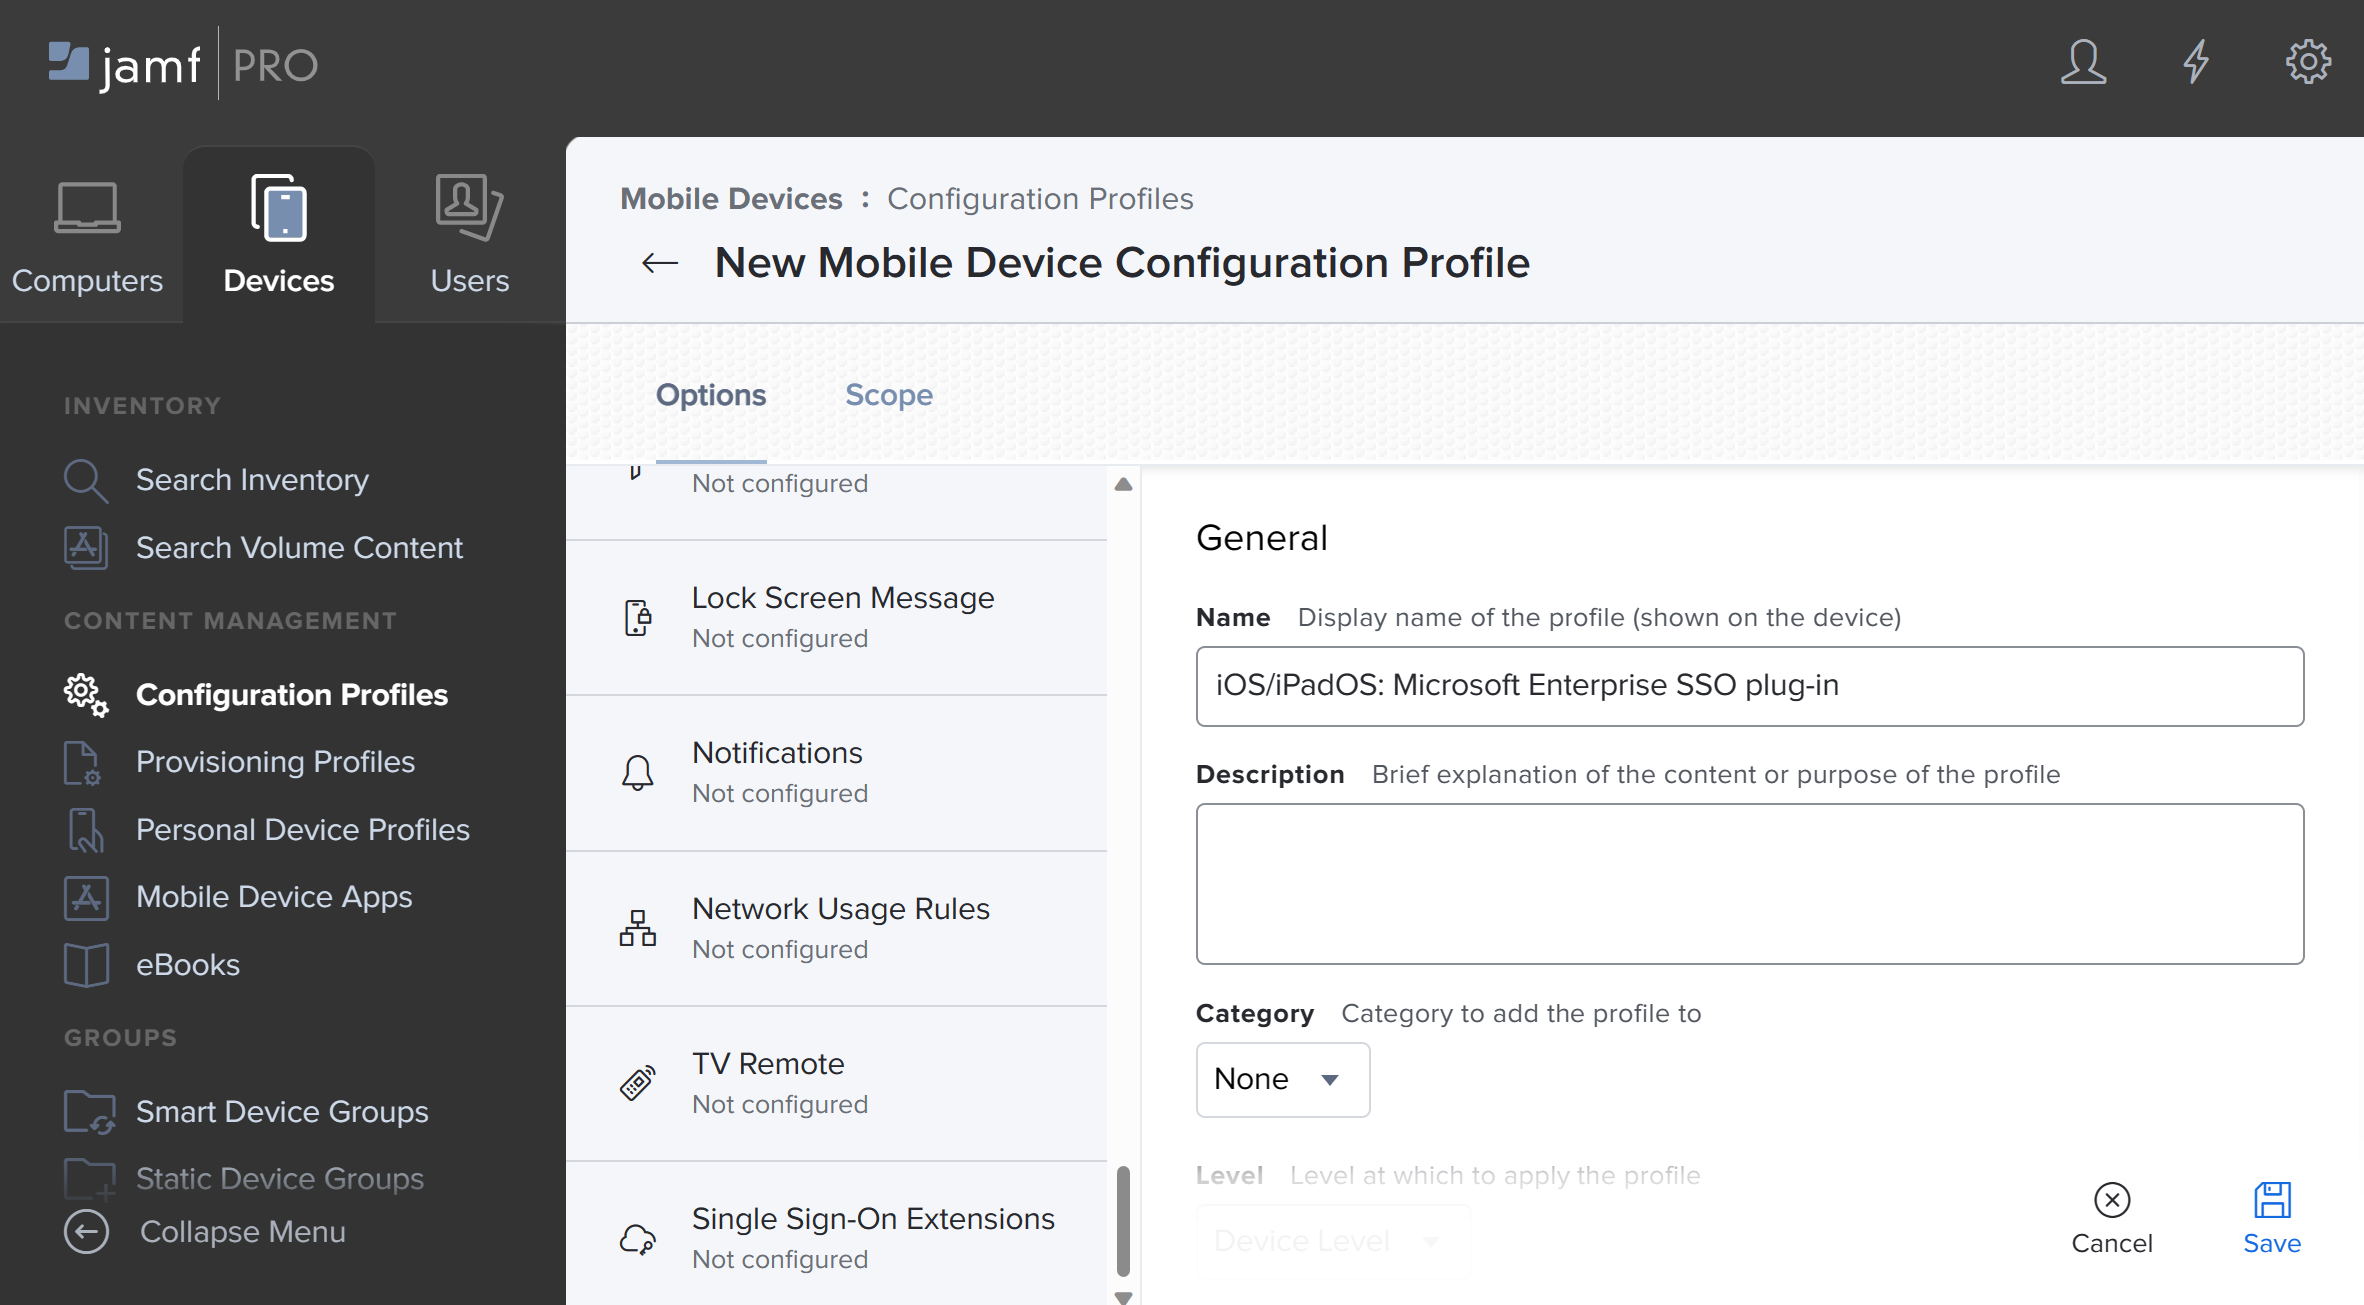
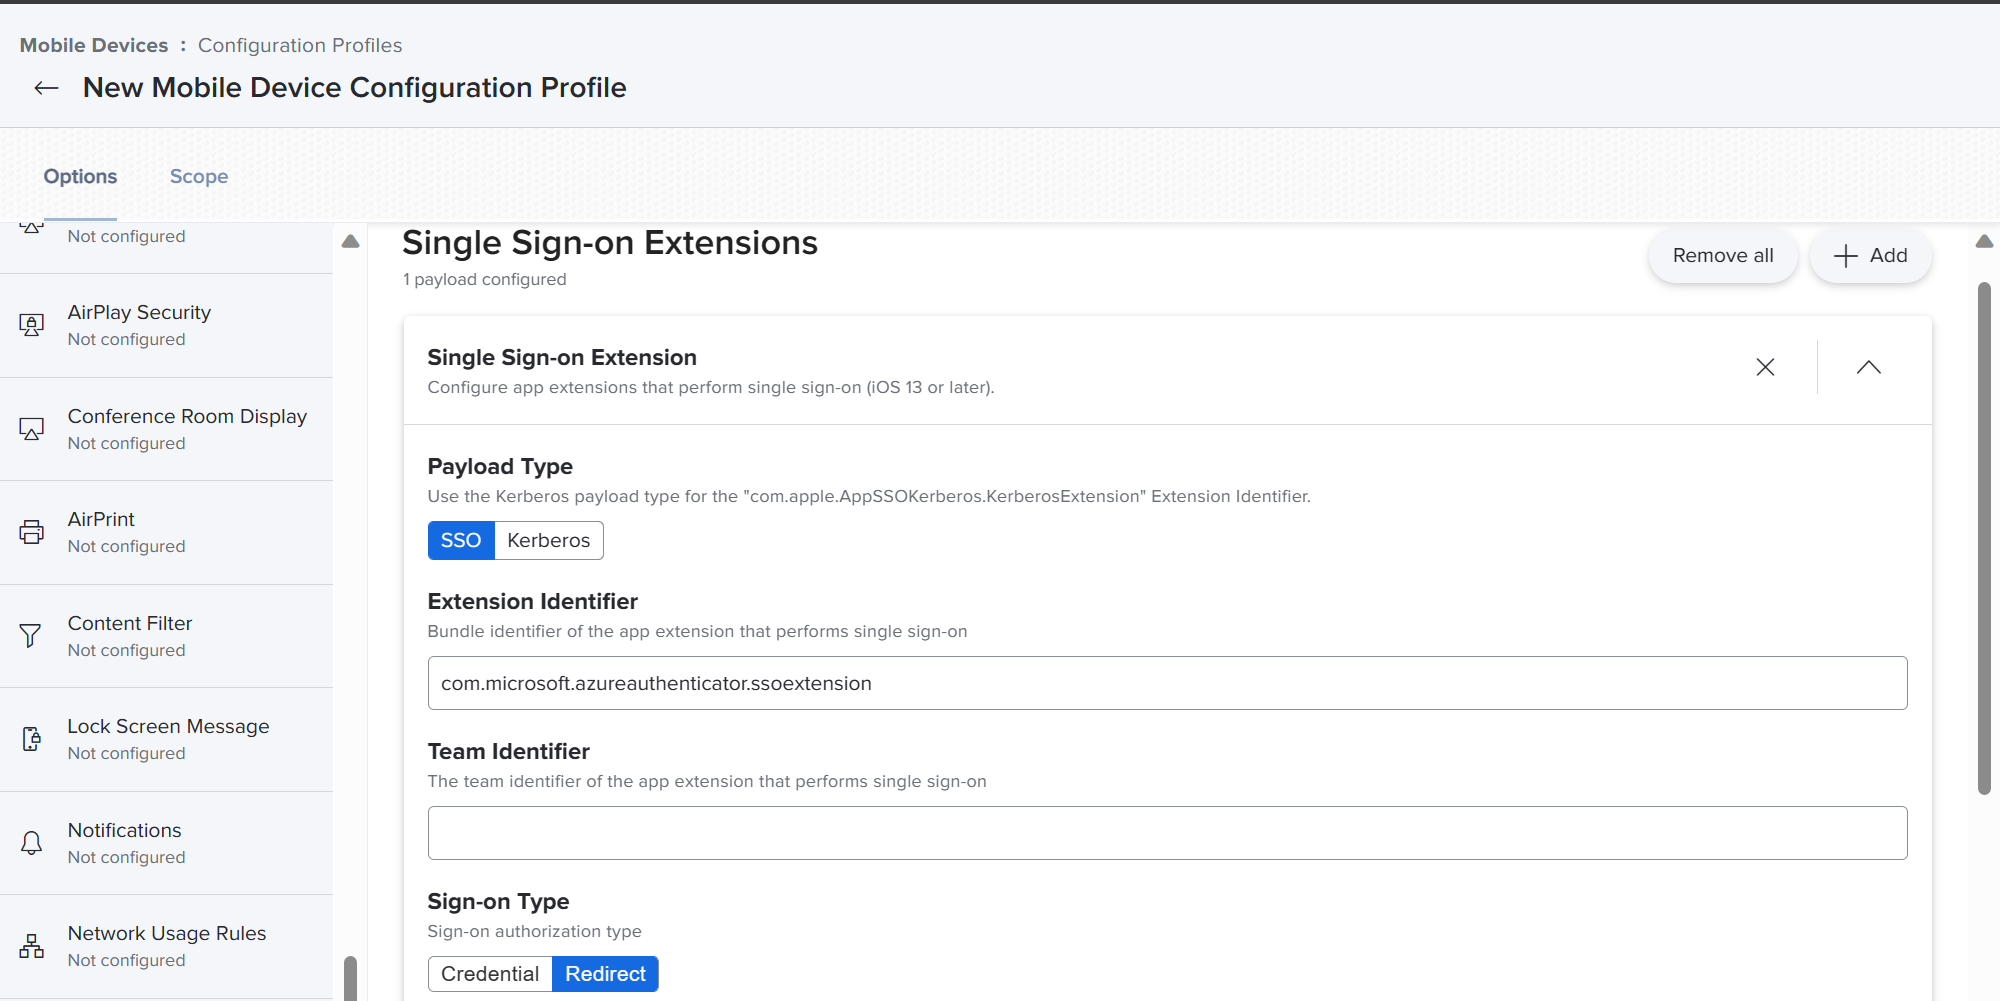
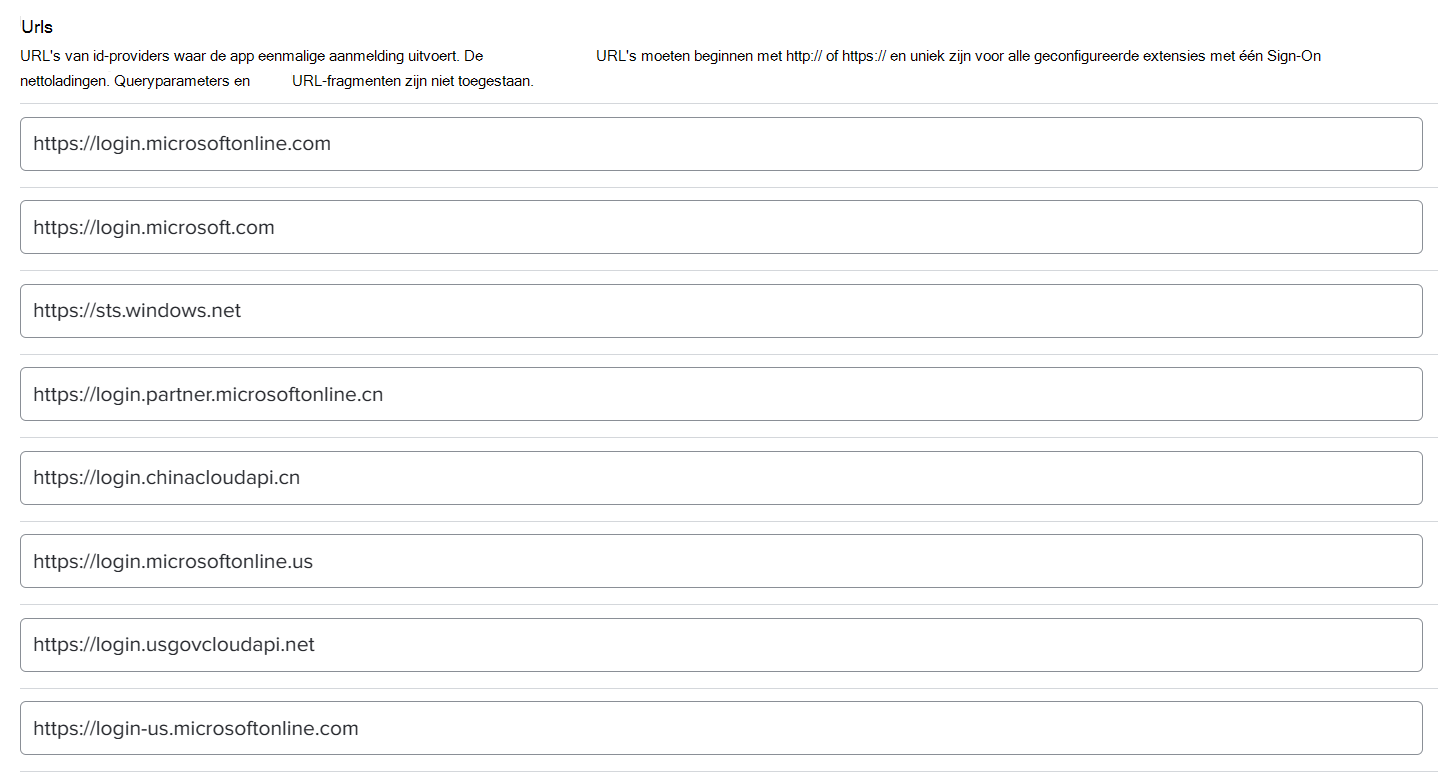
Ervaring voor eindgebruikers
Als u de Microsoft Authenticator-app niet implementeert met behulp van app-beleid, moeten gebruikers deze handmatig installeren. Gebruikers hoeven de Authenticator-app niet te gebruiken, deze hoeft alleen maar op het apparaat te worden geïnstalleerd.
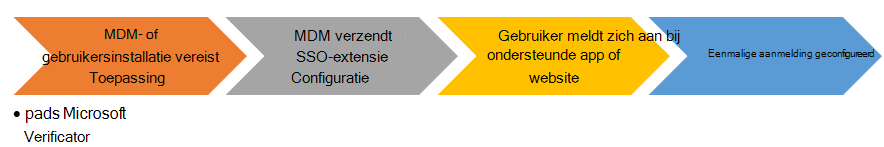
Gebruikers melden zich aan bij een ondersteunde app of website om de extensie op te starten. Bootstrap is het proces van de eerste keer aanmelden waarmee de extensie wordt ingesteld.
Nadat gebruikers zich hebben aangemeld, wordt de extensie automatisch gebruikt om zich aan te melden bij andere ondersteunde apps of websites.
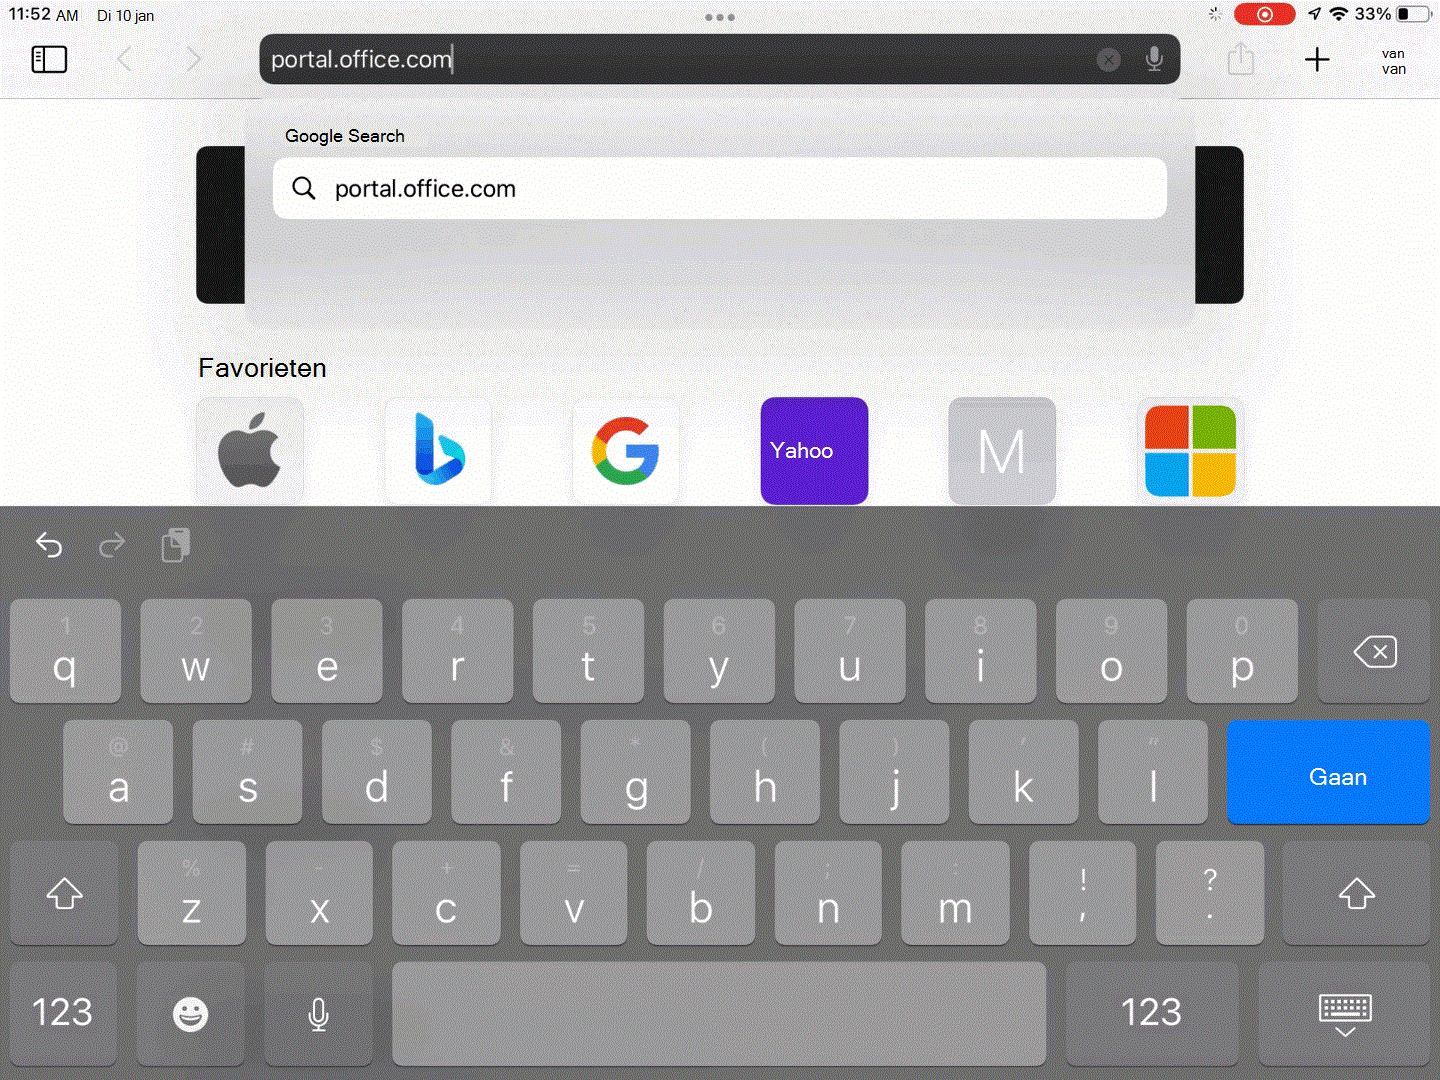
Je kunt eenmalige aanmelding testen door Safari in de privémodus te openen (opent de website van Apple) en de https://portal.office.com site te openen. Er zijn geen gebruikersnaam en wachtwoord vereist.
Tip
Meer informatie over de werking van de SSO-invoegtoepassing en het oplossen van problemen met de Microsoft Enterprise SSO-extensie vindt u in de gids voor het oplossen van problemen met SSO voor Apple-apparaten.
Verwante artikelen
Ga voor informatie over de Microsoft Enterprise SSO-invoegtoepassing naar Microsoft Enterprise SSO-invoegtoepassing voor Apple-apparaten.
Voor informatie van Apple over de payload van de extensie voor eenmalige aanmelding, gaat u naar instellingen voor payload extensies voor eenmalige aanmelding (opent de website van Apple).
Voor informatie over het oplossen van problemen met de Microsoft Enterprise SSO-extensie gaat u naar Troubleshooting the Microsoft Enterprise SSO Extension plugin on Apple devices.