Notitie
Voor toegang tot deze pagina is autorisatie vereist. U kunt proberen u aan te melden of de directory te wijzigen.
Voor toegang tot deze pagina is autorisatie vereist. U kunt proberen de mappen te wijzigen.
Maak gebruik van externe certificeringsinstanties (CA) met Intune. Externe certificeringsinstanties kunnen mobiele apparaten voorzien van nieuwe of vernieuwde certificaten met behulp van SCEP (Simple Certificate Enrollment Protocol) en kunnen Windows-, iOS-/iPadOS-, Android- en macOS-apparaten ondersteunen.
Het gebruik van deze functie bestaat uit twee delen: opensource-API en de Intune-beheerderstaken.
Deel 1: een opensource-API gebruiken Microsoft heeft een API gemaakt om te integreren met Intune. Via de API kunt u certificaten valideren, meldingen van geslaagde of mislukte fouten verzenden en SSL, met name SSL socket factory, gebruiken om met Intune te communiceren.
De API is beschikbaar in de openbare GitHub-opslagplaats van de Intune SCEP API, die u kunt downloaden en gebruiken in uw oplossingen. Gebruik deze API met SCEP-servers van derden om aangepaste uitdagingsvalidatie uit te voeren op Intune voordat SCEP een certificaat inricht aan een apparaat.
Integreer met Intune SCEP-beheeroplossing biedt meer informatie over het gebruik van de API, de methoden en het testen van de oplossing die u bouwt.
Deel 2 - Maak de applicatie en het profiel Met een Microsoft Entra-toepassing kunt u rechten aan Intune delegeren voor het afhandelen van SCEP-aanvragen die afkomstig zijn van apparaten. De toepassing Microsoft Entra bevat waarden voor toepassings-id's en verificatiesleutels die worden gebruikt in de API-oplossing die de ontwikkelaar maakt. Beheerders maken en implementeren vervolgens SCEP-certificaatprofielen met behulp van Intune en kunnen rapporten bekijken over de implementatiestatus op de apparaten.
Dit artikel bevat een overzicht van deze functie vanuit het perspectief van de beheerder, waaronder het maken van de Microsoft Entra-toepassing.
Overzicht
De volgende stappen bieden een overzicht van het gebruik van SCEP voor certificaten in Intune:
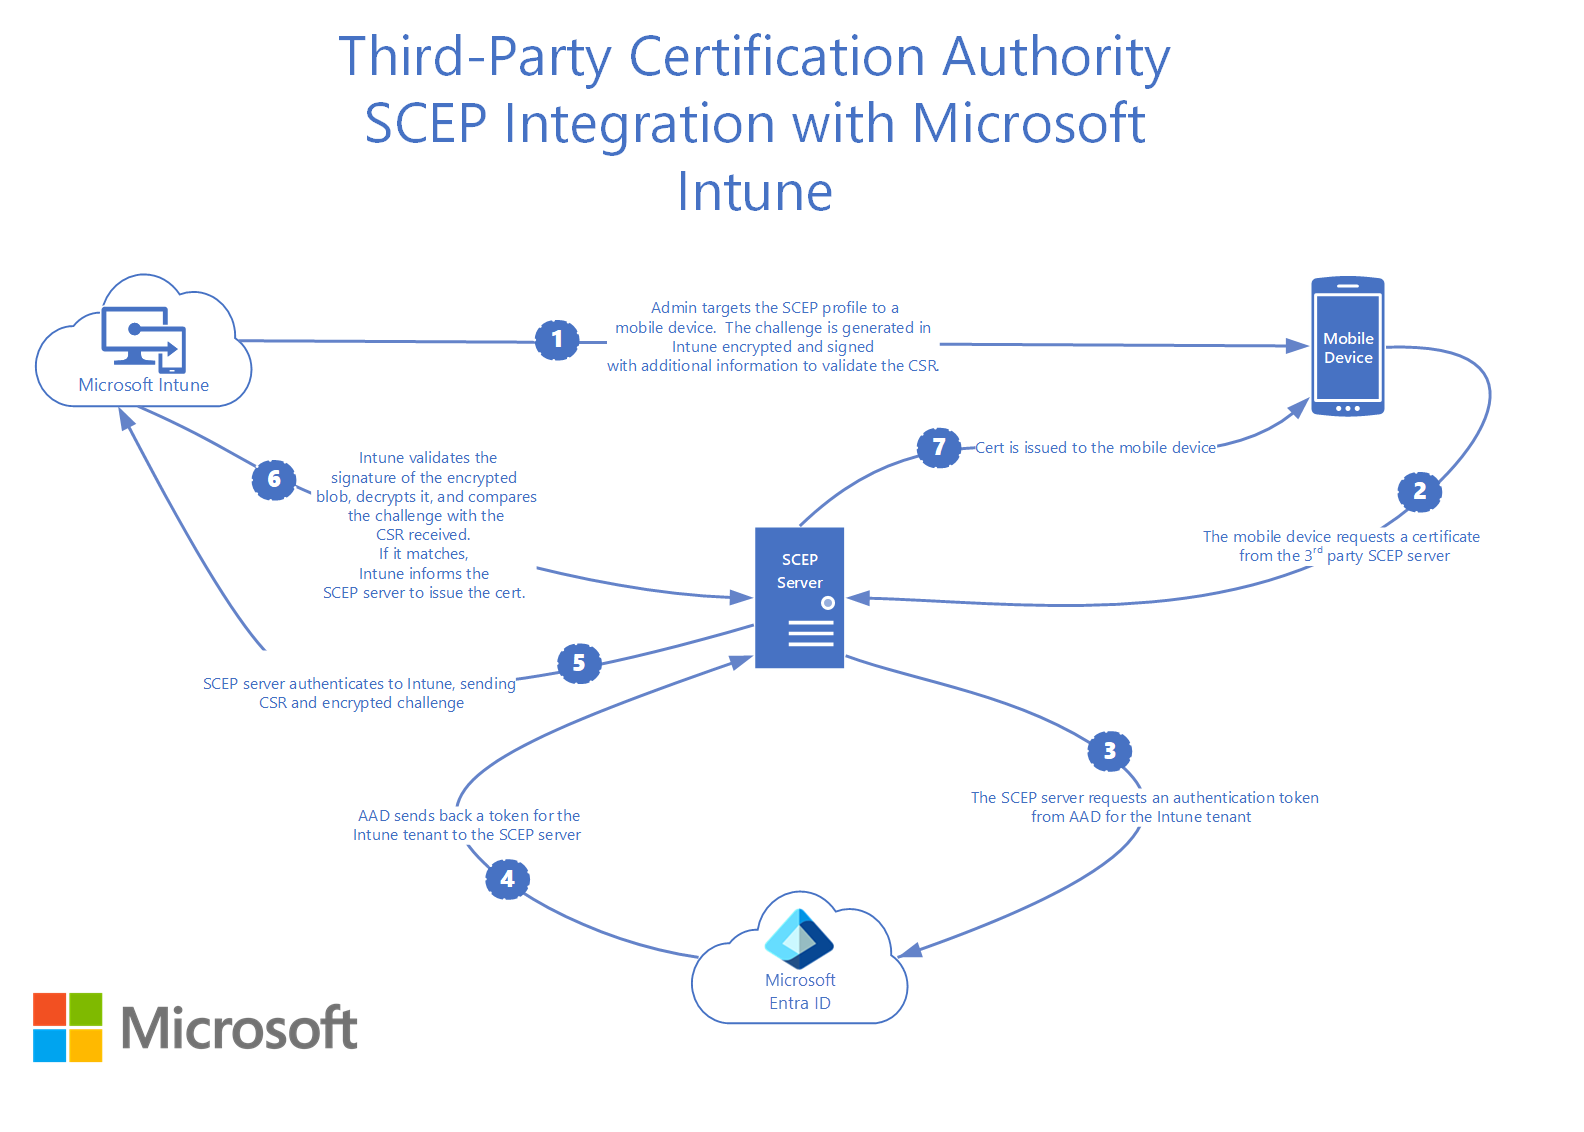
- In Intune maakt een beheerder een SCEP-certificaatprofiel en richt het profiel vervolgens op gebruikers of apparaten.
- Het apparaat wordt ingecheckt bij Intune.
- Intune maakt een unieke SCEP-uitdaging. Er worden ook aanvullende gegevens voor de integriteitscontrole toegevoegd, zoals wat het verwachte onderwerp en de verwachte SAN moeten zijn.
- Intune versleutelt en ondertekent de gegevens voor zowel de uitdaging als de integriteitscontrole en verzendt deze gegevens vervolgens naar het apparaat met de SCEP-aanvraag.
- Het apparaat genereert een certificate signing request (CSR) en een openbare/persoonlijke sleutelpaar op het apparaat op basis van het SCEP-certificaatprofiel dat wordt gepusht vanuit Intune.
- De CSR en versleutelde/ondertekende vraag worden verzonden naar het externe SCEP-servereindpunt.
- De SCEP-server verzendt de CSR en de vraag naar Intune. Vervolgens valideert Intune de handtekening, ontsleutelt de nettolading en vergelijkt de CSR met de informatie over de integriteitscontrole.
- Intune stuurt een antwoord terug naar de SCEP-server met de melding of de validatie van de uitdaging is geslaagd.
- Als de vraag met succes wordt geverifieerd, geeft de SCEP-server het certificaat aan het apparaat.
In het volgende diagram ziet u een gedetailleerd verloop van SCEP-integratie van derden met Intune:
CA-integratie van derden instellen
Externe certificeringsinstantie valideren
Voordat u externe certificeringsinstanties integreert met Intune, moet u controleren of de certificeringsinstantie die u gebruikt ondersteuning biedt voor Intune. Bij externe CA-partners (in dit artikel) is een lijst opgenomen. Voor meer informatie kunt u ook de richtlijnen van uw certificeringsinstantie raadplegen. De certificeringsinstantie kan specifieke installatie-instructies voor de implementatie ervan bevatten.
Opmerking
Ter ondersteuning van de volgende apparaten moet de certificeringsinstantie het gebruik van een HTTPS-URL ondersteunen wanneer u configureert. U moet een HTTPS-URL configureren wanneer u SCEP-server-URL's configureert voor het SCEP-certificaatprofiel:
- Android apparaatbeheerder
- Android Enterprise-apparaateigenaar
- Werkprofiel in eigendom van Android Enterprise
- Android Enterprise-werkprofiel in persoonlijk eigendom
Communicatie tussen CA en Intune autoriseren
Als u wilt toestaan dat een externe SCEP-server aangepaste validatie van de vraag uitvoert met Intune, maakt u een app in Microsoft Entra ID. Met deze app worden gedelegeerde rechten aan Intune verleend om SCEP-aanvragen te valideren.
Zorg ervoor dat je de vereiste machtigingen hebt om een Microsoft Entra-app te registreren. Zie Vereiste machtigingen in de Microsoft Entra-documentatie.
Een toepassing maken in Microsoft Entra ID
Ga in de Azure Portal naar Microsoft Entra ID-app-registraties> en selecteer vervolgens Nieuwe registratie.
Geef op de pagina Een aanvraag registreren de volgende gegevens op:
- Voer in de sectie Naam een betekenisvolle toepassingsnaam in.
- Selecteer in de sectie Ondersteunde accounttypen de optie Accounts in een organisatiemap.
- Laat voor Omleidings-URI de standaardwaarde van web staan en geef vervolgens de aanmeldings-URL op voor de externe SCEP-server.
Selecteer Registreren om de toepassing te maken en de overzichtspagina voor de nieuwe app te openen.
Kopieer op de pagina App-overzicht de waarde van de toepassings-id (client) en noteer deze voor later gebruik. U hebt deze waarde later nodig.
Ga in het navigatiedeelvenster van de app onder Beheren naar Certificaten & geheimen. Selecteer de knop Nieuw clientgeheim . Voer een waarde in Omschrijving in, selecteer een optie voor Verlopen en kies vervolgens Toevoegen om een waarde voor het clientgeheim te genereren.
Belangrijk
Voordat u deze pagina verlaat, kopieert u de waarde voor het clientgeheim en neemt u deze op voor later gebruik met de implementatie van een certificeringsinstantie van derden. Deze waarde wordt niet meer weergegeven. Lees de richtlijnen voor uw externe certificeringsinstantie over hoe zij de toepassings-id, verificatiesleutel en tenant-id willen configureren.
Noteer uw tenant-id. De tenant-id is de domeintekst na het @-teken in uw account. Als uw account admin@name.onmicrosoft.combijvoorbeeld , dan is uw tenant-id name.onmicrosoft.com.
Ga in het navigatiedeelvenster voor de app naar API-machtigingen, deze staan onder Beheren. U gaat twee afzonderlijke toepassingsmachtigingen toevoegen:
Selecteer Een machtiging toevoegen:
- Selecteer op de pagina API-machtigingen aanvragenIntune en selecteer vervolgens Toepassingsmachtigingen.
- Schakel het selectievakje voor scep_challenge_provider in (SCEP challenge validation).
- Selecteer Machtigingen toevoegen om deze configuratie op te slaan.
Selecteer opnieuw Machtiging toevoegen .
- Selecteer op de pagina API-machtigingen aanvragen de optieToepassingsmachtigingen voorMicrosoft Graph>.
- Vouw Applicatie uit en schakel het selectievakje voor Application.Read.All (Alle toepassingen lezen) in.
- Selecteer Machtigingen toevoegen om deze configuratie op te slaan.
Blijf op de pagina met API-machtigingen en selecteer Beheerderstoestemming verlenen voor<uw tenant> en selecteer vervolgens Ja.
Het app-registratieproces in Microsoft Entra ID is voltooid.
Een SCEP-certificaatprofiel configureren en implementeren
Maak als beheerder een SCEP-certificaatprofiel voor gebruikers of apparaten. Wijs vervolgens het profiel toe.
Certificaten verwijderen
Nadat u de registratie ongedaan hebt gemaakt of het apparaat hebt gewist, worden de certificaten door Intune van het apparaat verwijderd en in de wachtrij geplaatst voor intrekkingen. De intrekking van de certificeringsinstantie is afhankelijk van API-implementatie door elke derde partij.
Partners van een externe certificeringsinstantie
De volgende certificeringsinstanties van derden ondersteunen Intune:
- AWS Private Certificate Authority
- Cogito Groep
- DigiCert
- EasyScep
- EJBCA
- Vertrouwen
- EverTrust
- GlobalSign
- HID Global
- IDnomic
- Opdracht Sleutelfactor
- KeyTalk
- Toetssleutels
- Nexus Certificate Manager
- SCEPman
- Sectigo
- SecureW2
- Splashtop
- Venafi
Als u een externe CA bent die geïnteresseerd is in de integratie van uw product met Intune, raadpleegt u de API-richtlijnen:
Informatie over beveiliging en privacy
Bepaalde gebruikersgegevens in het SCEP-profiel worden zichtbaar voor de externe certificeringsinstantie (CA) die de aanvraag voor certificaatondertekening ontvangt. Dit gebeurt wanneer u een nieuw of bijgewerkt SCEP-profiel implementeert dat het Common name (CN) gebruikerskenmerk en variabelen bevat, zoals UserName, OnPrem_Distinguished_Name, en OnPremisesSamAccountName. Tijdens de profielimplementatie worden deze variabelen door Microsoft Intune vervangen door werkelijke waarden. De beoogde apparaten moeten op hun beurt contact opnemen met de externe certificeringsinstantie om een certificaat aan te vragen met de werkelijke waarden.
Zie stap 7 onder Een SCEP-certificaatprofiel maken voor een lijst met ondersteunde gebruikersvariabelen.