Notitie
Voor toegang tot deze pagina is autorisatie vereist. U kunt proberen u aan te melden of de directory te wijzigen.
Voor toegang tot deze pagina is autorisatie vereist. U kunt proberen de mappen te wijzigen.
In dit artikel wordt de tactische implementatieplanning beschreven die u op werkruimteniveau voor Microsoft Fabric-werkruimten uitvoert, met de nadruk op de Power BI-ervaring in Fabric.
Notitie
Dit artikel maakt deel uit van de Power BI-implementatieplanningsreeks. De reeks is gericht op het plannen van het implementeren van een Power BI-ervaring in Microsoft Fabric. Bekijk de introductie van de serie.
Het artikel is voornamelijk bedoeld voor:
- Infrastructuurbeheerders: beheerders die verantwoordelijk zijn voor het toezicht op de infrastructuur-implementatie in de organisatie.
- Teams voor Center of Excellence (CoE), IT en business intelligence (BI): Teams die verantwoordelijk zijn voor het toezicht op het gebruik van gegevens en BI in de organisatie en voor het ondersteunen van selfservicegebruikers in de hele organisatie.
- Makers en eigenaren van inhoud: selfservicegebruikers die inhoud in werkruimten maken, publiceren en beheren.
Als u werkruimten effectief wilt gebruiken, neemt u veel tactische beslissingen. Waar mogelijk moeten afzonderlijke beslissingen op werkruimteniveau worden afgestemd op uw beslissingen op tenantniveau.
Notitie
Het concept van een werkruimte die afkomstig is uit Power BI. In Fabric wordt het doel van een werkruimte uitgebreid. Een Fabric-werkruimte kan items uit meer dan één Fabric-ervaring bevatten (ook wel een workload genoemd). Hoewel het inhoudsbereik breder is dan in Power BI, kunt u de meeste werkruimteplanningsactiviteiten toepassen die in deze artikelen worden beschreven om uw Fabric-werkruimten te plannen.
Werkruimtedoel
Wanneer u een werkruimte plant, is het belangrijk om niet alleen rekening te houden met het type inhoud dat wordt opgeslagen, maar ook de activiteiten die de werkruimte moet ondersteunen.
Bekijk de volgende twee voorbeelden van werkruimten met betrekking tot financiën. Hoewel ze beide zijn toegewezen aan hetzelfde team, heeft elke werkruimte een ander doel:
- Werkruimte financiële maandeinde: De financiële maandeinde-werkruimte bevat afstemmings- en maandeindsluitingsrapporten. Deze werkruimte wordt beschouwd als een informele werkruimte ter ondersteuning van gezamenlijke inspanningen. Een Power BI-app is niet nodig voor inhoudsviewers omdat het primaire gebruik van deze werkruimte samenwerking is door een kleine groep personen die nauw samenwerken. De meeste teamleden hebben machtigingen waarmee ze inhoud in deze werkruimte kunnen bewerken.
- werkruimte Financiële rapportage: de werkruimte Financiële rapportage bevat de voltooide rapporten op presentatieniveau. Deze werkruimte bevat inhoud die breed is verdeeld over de hele organisatie voor veel kijkers, ook voor leidinggevenden, via een Power BI-app. De werkruimte wordt nauw beheerd.
Denk aan deze twee voorbeelden bij het overwegen van twee specifieke aspecten van het doel van de werkruimte: intentie voor samenwerking en intentie voor weergave.
Intentie voor samenwerking
Het primaire doel van een werkruimte in de Fabric-portal is om samenwerking tussen meerdere inzenders te vergemakkelijken.
Samenwerking in een werkruimte vindt op verschillende manieren plaats:
- Teamontwikkeling: gebruikers kunnen samenwerken om inhoud te bouwen, testen en publiceren. Eén gebruiker kan werken aan het ontwerp van een lakehouse. Een andere gebruiker kan werken aan het ontwerp van het semantische model en andere gebruikers kunnen zich richten op het bouwen van rapporten.
- testen en validaties: gebruikers moeten mogelijk gegevensvalidaties uitvoeren voor nieuwe inhoud. Deskundigen uit de bedrijfseenheid moeten mogelijk gebruikersacceptatietests (UAT) uitvoeren. Een gegevenskwaliteitsteam moet mogelijk de nauwkeurigheid van het semantische model valideren.
- Verbeteringen: belanghebbenden en consumenten van inhoud kunnen verbeteringen voorstellen voor inhoud gedurende de gehele levenscyclus van de inhoud.
- Eigendomsoverdracht: een andere persoon of een ander team kan de verantwoordelijkheid nemen voor inhoud die iemand anders heeft gemaakt.
Een van de belangrijkste gebieden van de Fabric-adoptieroutekaart is eigendom en beheer van inhoud. Het type samenwerking dat plaatsvindt in een werkruimte verschilt op basis van de benadering die u kiest voor eigendom en beheer van inhoud:
- Bedrijfsgeleide selfservice BI: inhoud die de inhoudsmakers in een bedrijfseenheid of afdeling bezitten of beheren. In dit scenario vindt de meeste samenwerking in de werkruimte plaats tussen gebruikers in die bedrijfseenheid.
- Beheerde selfservice-BI: gegevens die een gecentraliseerd team bezit of beheert, maar verschillende contentmakers van bedrijfseenheden zijn verantwoordelijk voor rapporten en dashboards. In dit scenario is het zeer waarschijnlijk dat meerdere werkruimten nodig zijn om de samenwerking door meerdere teams van personen veilig te vergemakkelijken.
- Enterprise BI: inhoud die een gecentraliseerd team, zoals IT, enterprise BI of coE eigenaar of beheert. In dit scenario vinden samenwerkingsinspanningen in de werkruimte plaats tussen gebruikers in het gecentraliseerde team.

Controlelijst voor belangrijke beslissingen en acties bij het plannen van samenwerking in een werkruimte:
- Houd rekening met de verwachtingen voor samenwerking: Bepaal hoe samenwerking in werkruimten moet plaatsvinden en wie betrokken is bij één team of binnen de grenzen van de organisatie.
- Houd rekening met de verwachtingen voor inhoudseigendom en -beheer: Denk na over hoe de verschillende benaderingen voor eigendom en beheer van inhoud (selfservice-BI, beheerde selfservice-BI en bedrijfs-BI) invloed hebben op de manier waarop u werkruimten ontwerpt en gebruikt.
Aanbeveling
Wanneer niet aan uw behoeften wordt voldaan door één benadering te volgen, moet u bereid zijn flexibel te zijn en een andere strategie voor inhoudseigendom en -beheer te gebruiken voor verschillende werkruimten. De strategie kan worden gebaseerd op het scenario en op de betrokken teamleden.
Intentie voor het weergeven van inhoud
Het secundaire doel van een werkruimte is om inhoud te distribueren naar consumenten die de inhoud moeten bekijken. Voor inhoudsviewers is de primaire Fabric-werkbelasting Power BI.
U kunt inhoudsdistributie in de Power BI-service op verschillende manieren benaderen:
- Rapporten kunnen worden weergegeven met behulp van een Power BI-app: inhoud die is opgeslagen in een niet-persoonswerkruimte, kan worden gepubliceerd naar een Power BI-app. Een Power BI-app is een gebruiksvriendelijkere ervaring dan het rechtstreeks weergeven van rapporten in een werkruimte. Daarom is het gebruik van een Power BI-app vaak de beste keuze voor het distribueren van inhoud aan consumenten. Doelgroepen voor een Power BI-app zijn flexibel. Soms zijn uw doelen voor het distribueren van inhoud met een app echter een factor bij het bepalen hoe u inhoud in of in werkruimten ordent. Zie Het beveiligingsplan voor rapportconsumenten voor meer informatie over het beveiligen van Power BI-apps.
- Rapporten kunnen rechtstreeks in de werkruimte worden weergegeven: deze benadering is vaak geschikt voor informele werkruimten voor samenwerking. Werkruimterollen bepalen wie de inhoud in een werkruimte kan bekijken of bewerken. Zie Beveiligingsplanning voor inhoudsmakers voor meer informatie over werkruimterollen.
- Rapporten kunnen worden gedeeld: het gebruik van machtigingen per item (koppelingen of directe toegang) is handig wanneer u alleen-lezentoegang moet bieden tot één item in een werkruimte. We raden u aan om app-machtigingen en werkruimterollen vaker te gebruiken dan delen, omdat ze gemakkelijker te onderhouden zijn. Voor meer informatie, zie Consumentenbeveiligingsplanning rapporteren.
- Rapporten kunnen worden ingesloten in een andere toepassing en worden weergegeven in de toepassing: soms is het de bedoeling dat consumenten Power BI-inhoud in een andere toepassing bekijken. Het insluiten van inhoud is handig wanneer het zinvol is dat de gebruiker in de toepassing blijft om de efficiëntie te verhogen en binnen de werkstroom te blijven.
Een ander belangrijk gebied van de Fabric-adoptieroadmap is de reikwijdte van contentlevering. De manieren waarop een werkruimte inhoudsdistributie ondersteunt, verschilt op basis van het inhoudsleveringsbereik:
- Persoonlijke BI: Inhoud is bedoeld voor gebruik door de maker van de inhoud. Omdat het delen van inhoud met andere gebruikers geen doelstelling is, wordt persoonlijke BI uitgevoerd in een persoonlijke werkruimte, zoals beschreven in de volgende sectie.
- Team BI-: Inhoud wordt gedeeld met een relatief klein aantal collega's die nauw samenwerken. In dit scenario zijn de meeste werkruimten informele, gezamenlijke werkruimten.
- Afdelings-BI-: Inhoud wordt gedistribueerd naar veel consumenten die deel uitmaken van een grote afdeling of bedrijfseenheid. In dit scenario is de werkruimte voornamelijk bedoeld voor samenwerking. In afdelings-BI-scenario's wordt inhoud meestal weergegeven in een Power BI-app in plaats van rechtstreeks te bekijken in de werkruimte.
- Enterprise BI-: inhoud wordt breed over de grenzen van de organisatie geleverd aan het grootste aantal doelgebruikers. In dit scenario is de werkruimte voornamelijk bedoeld voor samenwerking. Voor zakelijke BI-scenario's wordt inhoud meestal weergegeven in een Power BI-app in plaats van rechtstreeks in de werkruimte te worden bekeken.
Aanbeveling
Wanneer u uw werkruimten plant, moet u rekening houden met de behoeften van de doelgroep bij het bepalen van het type werkruimte. Het type dat aan de werkruimte is toegewezen, is van invloed op de functies die beschikbaar zijn, inclusief wie werkruimte-inhoud kan bekijken of beheren.
Controlelijst met belangrijke beslissingen en acties wanneer u rekening houdt met de verwachtingen voor de weergave van werkruimte-inhoud:
- Houd rekening met verwachtingen voor het weergeven van inhoud: Bepaal hoe consumenten inhoud moeten bekijken die naar de werkruimte is gepubliceerd. Overweeg of weergave rechtstreeks in de werkruimte plaatsvindt of door een andere methode te gebruiken.
- Bepalen wie de inhoud aanwordt geleverd: Bedenk wie de doelgroep is. Houd ook rekening met het type werkruimte, met name wanneer u een aanzienlijk aantal inhoudsviewers verwacht.
- Evalueer de behoeften voor een Power BI-app: Bedenk wat het doel van de werkruimte is, omdat deze betrekking heeft op de vereisten voor inhoudsdistributie. Een vereiste voor een Power BI-app kan invloed hebben op beslissingen over het maken van een werkruimte.
- Houd rekening met verwachtingen voor het bereik voor inhoudslevering: Bedenk hoe de verschillende bereiken voor contentlevering (persoonlijke BI, team BI, afdelings-BI en bedrijfs-BI) van invloed zijn op de manier waarop u werkruimten ontwerpt en gebruikt.
Aanbeveling
Wees bereid om flexibel te zijn. U kunt een andere strategie voor het weergeven van inhoud gebruiken voor werkruimten op basis van het scenario en op de betrokken teamleden. Wees ook niet bang om verschillende benaderingen voor inhoudslevering te gebruiken voor werkruimten wanneer deze kunnen worden gerechtvaardigd.
Geschikt gebruik van persoonlijke werkruimten
U kunt kiezen uit twee typen werkruimten:
- Persoonlijke werkruimten: elke gebruiker heeft een persoonlijke werkruimte. Een persoonlijke werkruimte kan worden gebruikt voor het publiceren van bepaalde typen inhoud naar de Fabric-portal. Het primaire doel is om persoonlijke BI-gebruiksscenario's te ondersteunen.
- Werkruimten: het primaire doel van een werkruimte is om samenwerking tussen meerdere gebruikers te ondersteunen. Daarnaast kan een werkruimte ook worden gebruikt voor het bekijken van inhoud.
Een persoonlijke werkruimte die wordt gebruikt voor iets anders dan het leren van persoonlijke BI, tijdelijke inhoud of testen verhoogt het risico van een organisatie. In een persoonlijke werkruimte maakt en beheert alleen de eigenaar van de werkruimte de inhoud. Een persoonlijke werkruimte biedt ook geen ondersteuning voor samenwerking met anderen.
Als u wilt dat een gebruiker elk type Fabric-item kan maken, zoals een lakehouse of een magazijn, moet er een werkruimte worden toegevoegd aan een Fabric-capaciteit. Het proces is van toepassing op zowel standaardwerkruimten als persoonlijke werkruimten. U kunt bepalen wie bepaalde typen items in een persoonlijke werkruimte kan maken door de capaciteitstoewijzing te beheren.
Een persoonlijke werkruimte is beperkt in de opties om inhoud met anderen te delen. U kunt een Power BI-app niet publiceren vanuit een persoonlijke werkruimte. Power BI-apps zijn ook een belangrijk mechanisme voor het distribueren van inhoud naar de organisatie. Machtigingen per item (koppelingen of directe toegang) zijn de enige manier om persoonlijke werkruimte-inhoud met anderen te delen. Uitgebreid gebruik van machtigingen per item omvat meer inspanning en verhoogt het risico op fouten. Voor meer informatie, zie Consumentenbeveiligingsplanning rapporteren.
Controlelijst voor belangrijke beslissingen en acties wanneer u rekening houdt met de verwachtingen voor hoe persoonlijke werkruimten worden gebruikt:
- Inzicht krijgen in het huidige gebruik van persoonlijke werkruimten: Neem gesprekken met uw gebruikers en bekijk de activiteitsgegevens om ervoor te zorgen dat u begrijpt wat gebruikers doen met hun persoonlijke werkruimten.
- Bepalen hoe persoonlijke werkruimten moeten worden gebruikt: Bepaal hoe persoonlijke werkruimten moeten worden gebruikt (en niet) in uw organisatie. Richt u op het verdelen van risico's en gebruiksgemak met behoeften voor samenwerking en weergave van inhoud.
- Verplaats persoonlijke werkruimte-inhoud wanneer deze geschikt is: Verplaats voor kritieke inhoud inhoud van persoonlijke werkruimten naar standaardwerkruimten wanneer dit geschikt is.
- documentatie over persoonlijke werkruimten maken en publiceren: maak nuttige documentatie of veelgestelde vragen voor uw gebruikers over het effectief gebruiken van persoonlijke werkruimten. Maak de informatie beschikbaar in uw gecentraliseerde portal en in trainingsmateriaal.
Voor meer informatie, zie de Fabric adoptie roadmap.
Eigendom van werkruimte
Een van de belangrijkste dingen die u moet overwegen wanneer u werkruimten plant, is het bepalen van de rollen en verantwoordelijkheden voor eigendom en beheer. Het doel is om precies te bepalen wie verantwoordelijk is voor het maken, onderhouden, publiceren, beveiligen en ondersteunen van de inhoud in elke werkruimte.
Duidelijkheid over eigendom is vooral relevant wanneer verantwoordelijkheden voor het maken en beheren van gegevens worden gedecentraliseerd of gedistribueerd tussen afdelingen en bedrijfseenheden. Dit concept wordt ook wel een data mesh-architectuur genoemd. Zie Wat is data mesh? voor meer informatie over data mesh.
In het Fabric-systeem wordt gedecentraliseerd of gedistribueerd eigendom mogelijk gemaakt via werkruimten. Verschillende gebieden van de organisatie kunnen onafhankelijk werken, maar toch bijdragen aan dezelfde onderliggende gegevensstructuur in OneLake. Elke werkruimte kan een eigen beheerder, toegangsbeheer en capaciteitstoewijzing hebben (voor facturering, geografische gegevenslocatie en prestatiebewaking).
Aanbeveling
Een andere manier om het eigendom van werkruimten in Fabric te ondersteunen, is met domeinen, die verderop in dit artikel worden beschreven.
Wanneer de intentie voor samenwerking betrekking heeft op decentralisatie en meerdere teams buiten één bedrijfseenheid, kan dit complexiteit toevoegen voor het beheren van werkruimten. Vaak is het handig om afzonderlijke werkruimten te maken om duidelijk te bepalen welk team verantwoordelijk is voor welke inhoud. Met het gebruik van meerdere werkruimten kunt u specifiek zijn voor eigendoms- en beheerverantwoordelijkheden en kunt u hiermee beveiliging instellen op basis van het principe van minimale bevoegdheden. Zie Beveiligingsplanning voor inhoudsmaker voor meer beveiligingsoverwegingen.
Aanbeveling
Uw beslissingen met betrekking tot verantwoording en verantwoordelijkheid moeten rechtstreeks correleren met uw acties met betrekking tot het definiëren van toegang tot werkruimten, zoals verderop in dit artikel wordt beschreven.
Controlelijst met belangrijke beslissingen en acties wanneer u verantwoordelijkheden van werkruimte-eigendom beschouwt:
- Krijg volledig inzicht in hoe inhoudseigendom werkt: Zorg ervoor dat u volledig begrijpt hoe inhoudseigendom en -beheer in de hele organisatie plaatsvinden. Erken dat u waarschijnlijk niet over een one-size-fits-all benadering beschikt die u uniform in de hele organisatie kunt toepassen. Inzicht in gedecentraliseerde of gedistribueerde eigendomsbehoeften.
- Rollen en verantwoordelijkheden definiëren en documenteren: Zorg ervoor dat u duidelijke rollen en verantwoordelijkheden definieert en documenteert voor personen die samenwerken in werkruimten. Maak deze informatie beschikbaar in onboardingactiviteiten, in trainingsmateriaal en in uw gecentraliseerde portal.
- Een verantwoordelijkheidsmatrix maken: wijs uit wie naar verwachting elke functie moet verwerken om inhoud te maken, onderhouden, publiceren, beveiligen en ondersteunen. Zorg ervoor dat deze informatie gereed is wanneer u begint met het plannen van toegangsrollen voor werkruimten.
- Overweeg mede-eigendoms- of scenario's voor meerdere teams: identificeer een scenario wanneer het handig is om afzonderlijke werkruimten te maken, zodat verantwoordelijkheden duidelijk zijn.
- documentatie over werkruimtebeheer maken: werkruimtebeheerders en leden informeren over het beheren van werkruimte-instellingen en -toegang. Neem verantwoordelijkheden op voor werkruimtebeheerders, leden en inzenders. Maak de informatie beschikbaar in uw gecentraliseerde portal en in trainingsmateriaal.
Werkruimte-organisatie
Het organiseren van werkruimten is een van de belangrijkste aspecten van de planning van de werkruimte.
Verschillende bedrijfseenheden en afdelingen kunnen werkruimten anders gebruiken, afhankelijk van hun samenwerkingsvereisten. Wanneer u een nieuwe werkruimte nodig hebt, wordt u aangeraden rekening te houden met de factoren die in deze sectie worden beschreven.
Onderwerp en bereik van werkruimte
De volgende opties bevatten enkele suggesties over hoe u werkruimten kunt organiseren op onderwerp en bereik.
In sommige gevallen hebt u mogelijk al enkele nuttige groepen in Microsoft Entra ID. U kunt de groepen gebruiken om de toegang tot resources te beheren voor het gedefinieerde onderwerpgebied en bereik. Mogelijk moet u echter nieuwe groepen maken om deze aanpak volledig te implementeren. Zie Werkruimtetoegang voor meer informatie.
Optie 1: Één werkruimte per onderwerpgebied of project
Als u één werkruimte maakt voor elk onderwerpgebied of elk project, kunt u zich richten op het doel van de werkruimte. Deze benadering kan evenwichtiger zijn in de distributie van inhoud tussen werkruimten.
Voorbeelden: Kwartaalcijfers of Productlanceringsanalyse
De voordelen van optie 1 zijn:
- Het is eenvoudiger om gebruikerstoegang te beheren voor wie inhoud kan bewerken of weergeven, omdat de toegang per onderwerpgebied is beperkt.
- Wanneer gebruikers binnen de organisatiegrenzen toegang hebben tot inhoud, is het structureren van werkruimten per onderwerpgebied flexibeler en eenvoudiger te beheren, wat wordt vergeleken met optie 2, besproken volgende.
- Eén bereik per onderwerpgebied is een goed compromis tussen werkruimten die te veel items en werkruimten bevatten die te weinig items bevatten.
Een nadeel van optie 1 is dat, afhankelijk van hoe smalle of brede werkruimten worden gedefinieerd, u nog steeds risico loopt dat gebruikers een overmatig aantal werkruimten maken. Het vinden van inhoud kan lastig zijn voor gebruikers wanneer inhoud wordt verspreid over veel werkruimten.
Aanbeveling
Wanneer ze goed zijn gepland en beheerd, resulteert het maken van één werkruimte per onderwerpgebied of project meestal in een beheerbaar aantal werkruimten.
Optie 2: Één werkruimte per afdeling of team
Een algemene benadering is het maken van één werkruimte per afdeling, team of bedrijfseenheid. In feite is afstemming met het organigram de meest voorkomende manier waarop mensen werkruimten gaan plannen. Maar deze benadering is niet ideaal voor alle scenario's.
Voorbeelden: Afdeling Financiën of Verkoopteam Analytics
In het volgende diagram ziet u een algemeen voorbeeld van hoe u werkruimten kunt scheiden per afdeling, team of onderwerpgebied. Optie 1 en optie 2 zien er hetzelfde uit. De items die in elke werkruimte moeten worden opgenomen, zijn afhankelijk van de aard van de gegevens waarop elke afdeling, elk team of het onderwerpgebied zich richt en hoe ze de gegevens willen gebruiken.
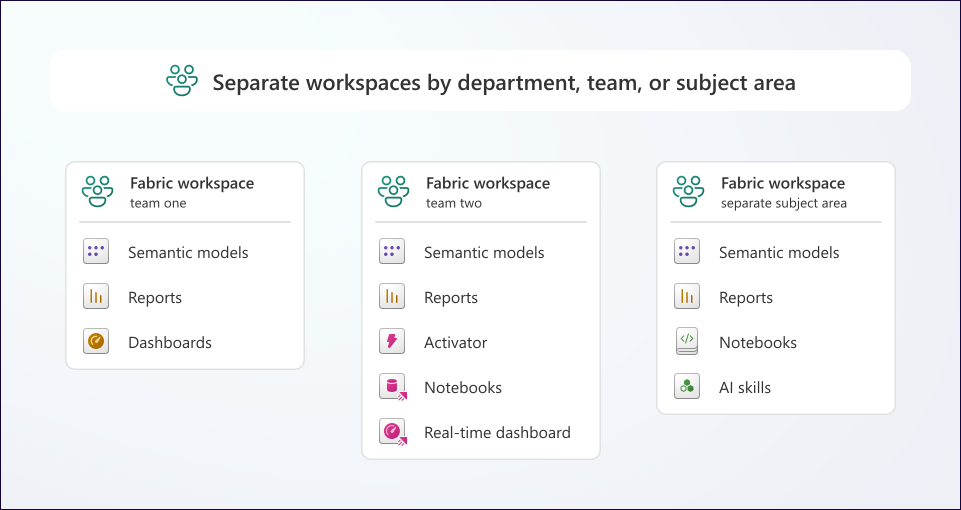
De voordelen van optie 2 zijn:
- Aan de slag met planning is eenvoudig. Alle inhoud die afdelingsgebruikers nodig hebben, bevindt zich in één werkruimte.
- Het is eenvoudig voor gebruikers om te weten welke werkruimte moet worden gebruikt, omdat al hun inhoud wordt gepubliceerd in de werkruimte die is gekoppeld aan hun afdeling of team.
- Het beheren van beveiligingsrollen kan eenvoudig zijn, met name wanneer u de best practice gebruikt om Microsoft Entra-groepen toe te wijzen aan werkruimterollen.
De nadelen van optie 2 zijn:
- Het resultaat is vaak een werkruimte met een breed bereik die veel items bevat. Een breed gedefinieerd werkruimtebereik kan het lastig maken voor gebruikers om specifieke items te vinden.
- Omdat er een een-op-een-relatie bestaat tussen een werkruimte en een Power BI-app, kan een breed gedefinieerde werkruimte leiden tot apps voor gebruikers die veel inhoud bevatten. U kunt het probleem oplossen door bepaalde werkruimte-items uit de app en via het ontwerp van app-navigatie uit te sluiten.
- Wanneer gebruikers van andere afdelingen specifieke werkruimte-items moeten bekijken, kan het beheren van machtigingen complexer zijn. Een risico is dat mensen ervan uitgaan dat alles in de afdelingswerkruimte alleen voor hun ogen is. Een ander risico is dat het delen van afzonderlijke items in plaats van rollen wordt gebruikt om gedetailleerde weergavemachtigingen uit te voeren.
- Als sommige makers van inhoud machtigingen nodig hebben om sommige, maar niet alle items te bewerken, is het niet mogelijk om deze machtigingen in één werkruimte in te stellen. Werkruimterollen, die machtigingen voor bewerken of weergeven bepalen, worden gedefinieerd op werkruimteniveau.
- Wanneer u een groot aantal werkruimte-items hebt, moet u vaak strikte naamconventies gebruiken voor items, zodat gebruikers kunnen vinden wat ze nodig hebben.
- Grote werkruimten met veel items kunnen een technische beperking ondervinden voor het aantal items dat in een werkruimte kan worden opgeslagen.
Aanbeveling
Wanneer u werkruimten maakt die zijn afgestemd op uw organigram, krijgt u vaak minder werkruimten. Het is echter mogelijk dat u werkruimten hebt die onevenredig grote hoeveelheden inhoud bevatten. We raden u aan werkruimten niet uit te lijnen per afdeling of team wanneer u verwacht een aanzienlijk aantal items of veel gebruikers te hebben.
Optie 3: Werkruimte voor een specifiek rapport of een specifieke app
Het maken van een werkruimte voor elk rapport of type analyse wordt niet aanbevolen, behalve in specifieke omstandigheden.
Voorbeelden: Dagelijks verkoopoverzicht of Executive Bonussen
Voordelen van optie 3 zijn:
- Het doel van een smal gedefinieerde werkruimte is duidelijk.
- Ultragevoelige inhoud kan en moet vaak worden gescheiden in een eigen werkruimte, zodat deze expliciet kan worden beheerd en gecontroleerd.
- Gedetailleerde werkruimtemachtigingen zijn van toepassing op enkele items. Deze instelling is handig wanneer een gebruiker bijvoorbeeld het ene rapport mag bewerken, maar niet een ander.
Nadelen van optie 3 zijn:
- Als deze te veel worden gebruikt, kunnen smal gedefinieerde werkruimten leiden tot een groot aantal werkruimten.
- Voor een groot aantal werkruimten is meer inspanning vereist voor gebruikers. Hoewel gebruikers kunnen vertrouwen op zoeken, kan het vinden van de juiste inhoud in de juiste werkruimte frustrerend zijn.
- Een groter aantal werkplekken verhoogt de audit- en beheerwerkzaamheden.
Aanbeveling
U moet een werkruimte maken met een beperkt bereik, zoals een afzonderlijk rapport, alleen om specifieke redenen. Dit moet de uitzondering zijn in plaats van de regel. Af en toe is het scheiden van scorecards in hun eigen werkruimte een handige techniek. Het gebruik van een afzonderlijke werkruimte is bijvoorbeeld handig wanneer een scorecard doelen presenteert die meerdere onderwerpgebieden omvatten. Het is ook handig om specifieke machtigingen in te stellen voor het beheren en weergeven van de scorecard.
Controlelijst met belangrijke beslissingen en acties wanneer u rekening houdt met het onderwerp en het bereik van werkruimte-inhoud:
- Bepaal hoe werkruimten momenteel zijn ingesteld: Controleer hoe mensen momenteel werkruimten gebruiken. Bepaal wat goed werkt en wat niet goed werkt. Plannen voor mogelijke wijzigingen en mogelijkheden voor gebruikersonderwijs.
- Overweeg het beste werkruimtebereik: bepaal hoe u wilt dat personen werkruimten gebruiken op basis van doel, onderwerp, bereik en wie verantwoordelijk is voor het beheren van de inhoud.
- Bepaal de locatie van zeer gevoelige inhoud: Bepaal wanneer u het maken van een specifieke werkruimte kunt rechtvaardigen om alleen zeer gevoelige inhoud op te slaan.
- Documentatie maken en publiceren over het gebruik van werkruimten: maak nuttige documentatie of veelgestelde vragen voor uw gebruikers over hoe ze werkruimten moeten organiseren en gebruiken. Maak deze informatie beschikbaar in trainingsmateriaal en in uw gecentraliseerde portal.
Typen werkruimte-items
Een veelvoorkomende procedure voor het loskoppelen van gegevensassets uit analytische assets is het scheiden van gegevenswerkruimten van rapportagewerkruimten.
- Een gegevenswerkruimte is bedoeld voor het opslaan en beveiligen van gegevensitems zoals een lakehouse, magazijn, gegevenspijplijn, gegevensstroom of semantisch model.
- Een rapportagewerkruimte is gericht op downstream analytische activiteiten. In een rapportagewerkruimte worden alleen items zoals rapporten, dashboards en metrische gegevens opgeslagen en beveiligd. Rapportagewerkruimten bevatten doorgaans Power BI-inhoud, maar dit is niet vereist.
In Fabric kunt u deze scheiding uitbreiden met afzonderlijke werkruimten voor andere itemtypen.
Enkele voorbeelden zijn:
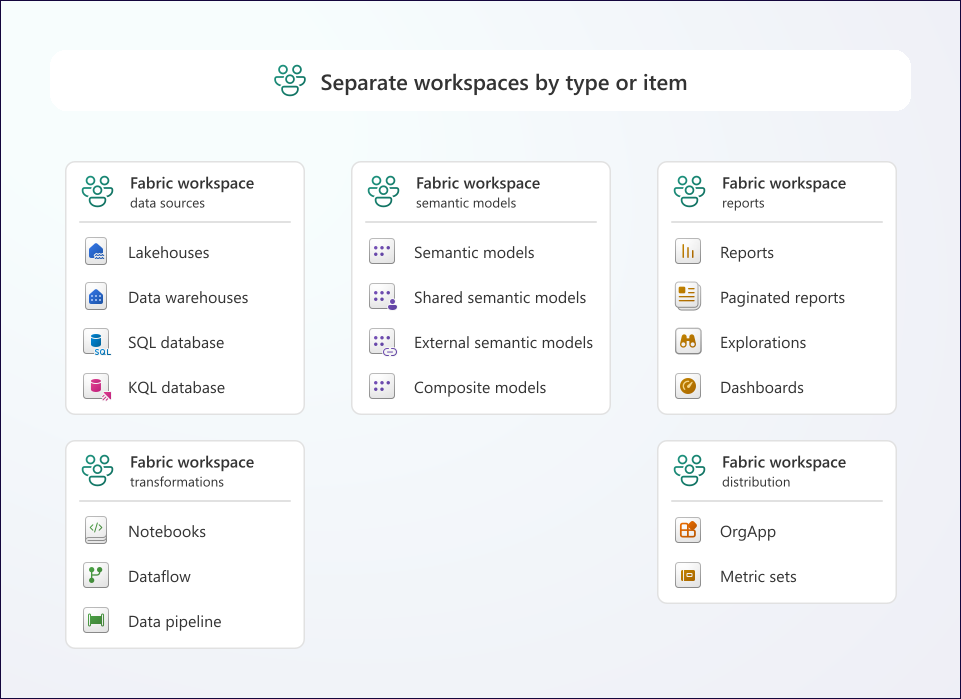
- Werkruimten voor gegevensbronnen voor datawarehouses, lakehouses en SQL-databases die gegevens opslaan
- Werkruimten voor gegevenstransformatie voor gegevenspijplijnen, notebooks en gegevensstromen die gegevens transformeren
- Distributiewerkruimten voor scorecards en organisatietoepassingen die gegevens distribueren naar gebruikers
In het volgende diagram ziet u een voorbeeld van hoe u werkruimten kunt scheiden op itemtype.
Aanbeveling
Met elke Fabric-ervaring kunt u verschillende soorten items maken. Deze items passen niet altijd netjes bij het concept van gegevens versus rapportage of analytische inhoud. Een voorbeeld hiervan is een Fabric-notebook dat op veel verschillende manieren kan worden gebruikt. Gebruikers kunnen een Fabric-notebook gebruiken om gegevens in een lakehouse te laden en transformeren, Spark SQL-query's te verzenden of om gegevens te analyseren en visualiseren met behulp van PySpark. Wanneer de werkruimte gemengde werkbelastingen bevat, wordt u aangeraden u voornamelijk te richten op het doel van de werkruimte en het eigendom van de inhoud, zoals beschreven in dit artikel.
De voordelen voor het scheiden van gegevenswerkruimten van rapportagewerkruimten zijn:
- Kritieke organisatiegegevens, zoals een goedgekeurd Lakehouse- of semantisch model, kunnen zich in een specifieke werkruimte bevinden die is ontworpen om herbruikbare gegevens beschikbaar te maken op ondernemingsniveau. Voorbeelden van veelvoorkomende voorbeelden zijn:
- Makers van rapporten kunnen betrouwbare gedeelde semantische modellen gemakkelijker vinden en hergebruiken. Voor meer informatie, zie het gebruiksscenario van beheerde selfservice BI.
- Semantische modelmakers kunnen betrouwbaardere gegevensstromen of lakehouse-tabellen vinden. Zie het scenario voor selfservicegegevensvoorbereiding en het geavanceerde gebruiksscenario voor selfservicegegevensvoorbereiding voor meer informatie.
- Toegangsbeheer kan worden gecentraliseerd voor kritieke organisatiegegevens. Het afzonderlijk beheren van de toegang voor de gegevenswerkruimte vergeleken met rapportagewerkruimten is handig wanneer verschillende personen verantwoordelijk zijn voor gegevens en rapporten. Met beheerde selfservice-BI is het gebruikelijk om veel makers van rapporten en minder gegevensmakers te hebben.
- Door te beperken wie semantische modellen kan bewerken en beheren, wordt het risico op onbedoelde wijzigingen geminimaliseerd, met name voor kritieke gegevensitems die voor veel doeleinden of door veel gebruikers opnieuw worden gebruikt. Fysieke scheiding vermindert de kans op onbedoelde of niet-goedgekeurde wijzigingen. Deze extra beveiligingslaag is handig voor gecertificeerde semantische modellen, waarvan de organisatie afhankelijk is voor hun kwaliteit en betrouwbaarheid.
- Scenario's voor co-eigendom worden verduidelijkt. Wanneer gedeelde semantische modellen worden geleverd vanuit een gecentraliseerd BI- of IT-team, publiceren selfservice-makers van inhoud in bedrijfseenheden rapporten. Een goede gewoonte is om de semantische modellen in een afzonderlijke werkruimte te scheiden. Deze aanpak voorkomt de dubbelzinnigheid van scenario's voor co-eigendom, omdat het eigendom en de verantwoordelijkheid per werkruimte duidelijker zijn gedefinieerd.
- Beveiliging op rijniveau (RLS) wordt gehandhaafd. Wanneer u makers aanmoedigt om in verschillende werkruimten te werken, hebben ze geen onnodige bewerkingsmachtigingen voor het oorspronkelijke semantische model. Het voordeel is dat RLS en beveiliging op objectniveau (OLS) worden afgedwongen voor makers van inhoud en inhoudsviewers.
Nadelen voor het scheiden van gegevenswerkruimten uit rapportagewerkruimten zijn:
- Een naamconventie voor werkruimten is vereist om een gegevenswerkruimte te onderscheiden van een rapportagewerkruimte.
- Extra gebruikersonderwijs is vereist om ervoor te zorgen dat inhoudsauteurs en consumenten weten waar inhoud moet worden gepubliceerd en gevonden.
- Soms is het lastig om de itemtypen die moeten worden opgenomen in een werkruimte duidelijk af te bakenen. Na verloop van tijd kan een werkruimte meer typen inhoud bevatten dan oorspronkelijk was bedoeld.
- Het gebruik van afzonderlijke werkruimten resulteert in een groter aantal werkruimten dat u moet beheren en controleren. Wanneer u van plan bent voor doel, bereik en andere overwegingen (zoals de scheiding van ontwikkelings-, test- en productie-inhoud) kan de benadering van werkruimteontwerp ingewikkelder worden.
- Er kunnen extra processen voor wijzigingsbeheer nodig zijn om aangevraagde wijzigingen in gecentraliseerde gegevensitems bij te houden en te prioriteren, met name wanneer makers van rapporten vereisten hebben buiten welke samengestelde modellen en metingen op rapportniveau kunnen worden verwerkt.
Ontwikkelingsfase voor werkruimten
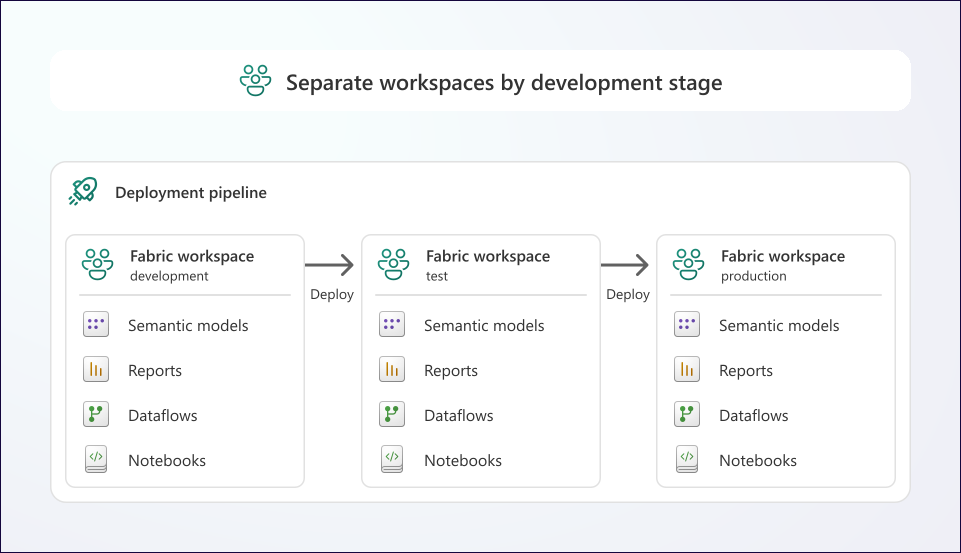
Een veelvoorkomende procedure is het gebruik van afzonderlijke werkruimten voor verschillende fasen van inhoudsontwikkeling. Normaal gesproken omvat deze procedure de volgende fasen:
- Ontwikkelwerkruimten voor niet-geteste wijzigingen
- Werkruimten testen voor speciale interne tests en gebruikerstests
- Productiewerkruimten voor het vrijgeven van inhoud voor consumenten
In Fabric kunt u werkruimten voor elke fase toevoegen aan een implementatiepijplijn. Een implementatiepijplijn helpt bij het beheer van de levenscyclus van inhoud door pijplijnbeheerders te laten vergelijken en wijzigingen tussen fasen te implementeren. Normaal gesproken publiceert u eerst inhoud naar de vroegste fase (zoals ontwikkeling) en implementeert u deze vervolgens in de volgende fase (zoals het implementeren van inhoud van ontwikkeling tot testwerkruimten en vervolgens van testwerkruimten naar productiewerkruimten ).
Hier volgt een voorbeeld van deze installatie:
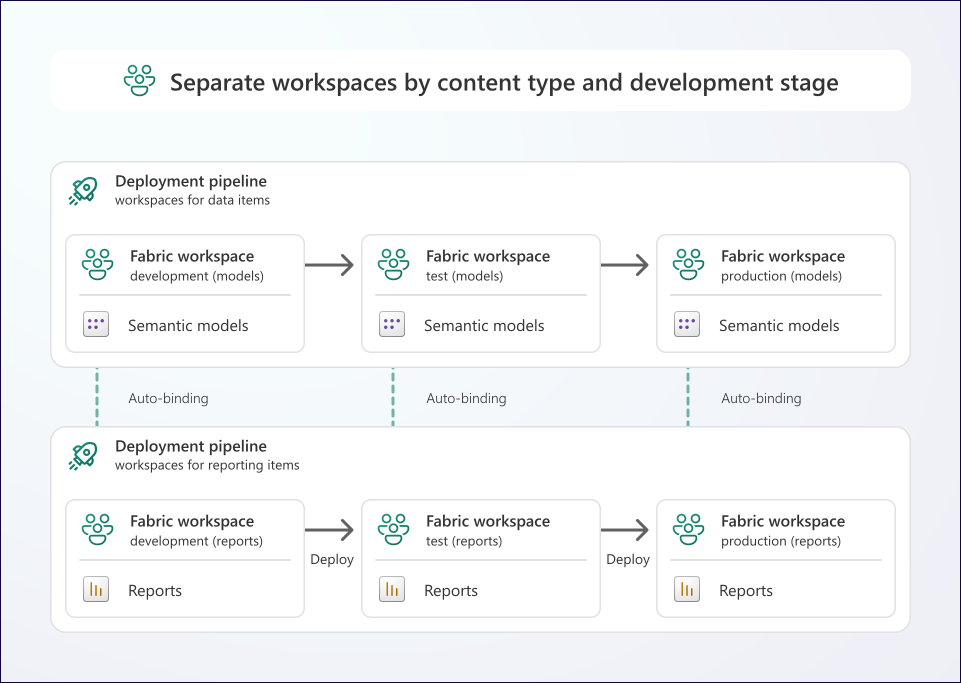
U kunt ook gescheiden werkruimten combineren op basis van zowel de ontwikkelingsfase als het itemtype. Als u implementatiepijplijnen gebruikt, kunt u autobinding gebruiken om ervoor te zorgen dat fasen zijn gekoppeld. Automatisch verbinden zorgt ervoor dat rapporten in de werkruimte voor rapportontwikkeling bijvoorbeeld verwijzen naar het juiste semantische model in de werkruimte voor modelontwikkeling.
Hier is een voorbeeld:
U kunt eventueel andere werkruimten hebben, zoals de volgende typen werkruimten:
- privéwerkruimten om makers geïsoleerd te laten werken. Het gebruik van deze installatie is gebruikelijk om samen te werken aan inhoud met behulp van Git-integratie, omdat elke maker van inhoud werkt op een eigen afzonderlijke kopie (vertakking) van de inhoud om te voorkomen dat elkaars werk wordt verstoord. Vervolgens kunnen makers een pull request openen om hun wijzigingen samen te voegen in een andere vertakking die synchroniseert met de ontwikkelwerkruimte, waarin makers inhoud kunnen bekijken, maar niet kunnen wijzigen of publiceren.
- Preproductiewerkruimten voor makers om specifieke tests uit te voeren voordat inhoud wordt vrijgegeven. Deze tests omvatten mogelijk prestatietests of het testen van ondersteunende resources, zoals gegevensgateways en apps.
- Sandbox-werkruimten voor makers om vrij te experimenteren en geïmproviseerde verkenningen uit te voeren. Sandbox-werkruimten worden doorgaans leeggemaakt in een normale frequentie (vaak automatisch, zoals met behulp van API's of notebooks). Inhoud die makers van een sandbox-werkruimte willen behouden, kan worden gekopieerd naar een persoonlijke of privéwerkruimte voor meer ontwikkeling.
Aanbeveling
We raden aan om werkruimten in te richten op basis van minimaal twee ontwikkelingsfasen. Door deze aanpak te gebruiken, zorgt u voor scheiding tussen ontwikkeling of testen door makers en verbruik door zakelijke gebruikers. Als u één werkruimtefase gebruikt, zult u vaak moeite hebben om te voorkomen dat bestaande inhoud die wordt verbruikt vanuit die werkruimte of van wijzigingen van andere makers, wordt onderbroken.
U kunt werkruimten ook organiseren met behulp van meerdere benaderingen. U kunt bijvoorbeeld afzonderlijke gegevens en rapportagewerkruimten gebruiken die meerdere ontwikkelingsfasen hebben.
De voordelen voor het scheiden van werkruimten per ontwikkelingsfase zijn:
U kunt geavanceerdere en gestructureerde ontwikkelingsprocessen ondersteunen, waaronder:
- Implementatiepijplijnen voor het kopiëren van inhoud tussen fasen
- Git-integratie- en vertakkingsstrategieën voor implementatie en release
- Notebooks voor het organiseren of automatiseren van bepaalde taken in de levenscyclus van inhoud
U kunt voorkomen dat de consumenten gebruikte productie-inhoud wordt verstoord.
U hebt beter toegangsbeheer voor inhoud.
De nadelen voor het scheiden van werkruimten per ontwikkelingsfase zijn onder andere:
- U moet meer werkruimten beheren, wat tot meer overhead leidt.
- U moet plannen voor nieuwe implementatie- en post-implementatieactiviteiten.
- Mogelijk moet u rekening houden met andere, niet-ondersteunde hulpprogramma's of functies die inhoud implementeren of promoveren via de ontwikkelingsfasen.
- Geavanceerdere toegangsbeleidsregels voor werkruimten zijn vereist om te voorkomen dat makers naar de verkeerde fase publiceren en deze gebruiken.
Organisatie binnen werkruimte
Naast het organiseren van uw werkruimtestructuur moet u ook inhoud in één werkruimte organiseren.
Als u inhoud in een werkruimte beter wilt ordenen, moet u rekening houden met de volgende richtlijnen:
- Gebruik duidelijke naamconventies om eenvoudig verschillende inhoud te identificeren. Overweeg het gebruik van numerieke voorvoegsels (zoals 01 - Dagelijkse verkoop om inhoud alfabetisch te bestellen, indien nodig).
- Gebruik taakstromen om inhoud te groeperen op basis van het doel ervan in uw werkstroom in taken. Door taakstromen te gebruiken, kunt u snel vergelijkbare inhoud identificeren en selecteren (door de taak in de taakstroom te selecteren). Het is belangrijk als u besluit om veel itemtypen met verschillende doeleinden in dezelfde werkruimte op te nemen.
- Gebruik werkruimtemappen om vergelijkbare inhoud in groepen te ordenen. Werkruimtemappen kunnen worden gebruikt in plaats van of naast taken in taakstromen.
- Gebruik goedkeurings- en vertrouwelijkheidslabels om inhoud op de juiste wijze te labelen op basis van hun goedkeuring en gevoeligheidsstatus.
Controlelijst met belangrijke beslissingen en acties wanneer u itemtypen beschouwt die een gebruiker in een werkruimte kan opslaan:
- Bepaal uw doelstellingen voor het hergebruik van gegevens: Bepaal hoe u gegevens opnieuw kunt gebruiken als onderdeel van een beheerde selfservice BI-strategie.
- Werk de tenantinstelling bij voor wie semantische modellen in werkruimten kan gebruiken: bepaal of deze mogelijkheid aan alle gebruikers kan worden verleend. Als u besluit om te beperken wie semantische modellen in werkruimten kan gebruiken, kunt u overwegen om een groep te gebruiken, zoals makers van door Fabric goedgekeurde rapporten.
Toegang tot werkruimte
Omdat het primaire doel van een werkruimte samenwerking is, is werkruimtetoegang voornamelijk van toepassing op gebruikers die werkruimte-inhoud maken en beheren. Access kan ook relevant zijn wanneer de werkruimte wordt gebruikt voor het weergeven van inhoud. Dit doel is een secundair doel voor werkruimten, zoals eerder in het artikel is beschreven.
Wanneer u begint met het plannen van werkruimterollen, is het handig om rekening te houden met de volgende vragen:
- Hoe vindt samenwerking plaats in de werkruimte?
- Kunnen consumenten de inhoud rechtstreeks in de werkruimte bekijken?
- Wie is verantwoordelijk voor het beheren van de inhoud in de werkruimte?
- Wie kan inhoud bekijken die is opgeslagen in de werkruimte?
- Wilt u afzonderlijke gebruikers of groepen toewijzen aan werkruimterollen?
Een best practice is om groepen te gebruiken om werkruimterollen toe te wijzen. Beveiligingsgroepen, beveiligingsgroepen met e-mail, distributiegroepen en Microsoft 365-groepen worden allemaal ondersteund voor werkruimterollen. Zie Beveiligingsplanning op tenantniveau voor meer informatie over het gebruik van groepen.
Wanneer u groepen wilt gebruiken, kunt u overwegen om één groep per rol per werkruimte te maken. Als u bijvoorbeeld de werkruimte Kwartaal financiële financiën wilt ondersteunen, kunt u de volgende groepen maken:
- Fabric-werkruimtebeheerders - Kwartaalcijfers
- Leden van de Fabric-werkruimte – Driemaandelijkse financiële overzichten
- Bijdragers voor Fabric-werkruimte - Driemaandelijkse financiële overzichten
Fabric werkruimte kijkers – Kwartaallijkse financiële gegevens - Power BI-app-viewers - Kwartaal financiële gegevens
Aanbeveling
U krijgt flexibiliteit wanneer u groepen per rol en per werkruimte maakt. De afweging is echter dat er meer groepen moeten worden gemaakt en beheerd. Het beheren van een groot aantal groepen kan ook lastig zijn wanneer alleen IT groepen maakt en onderhoudt. U kunt de uitdaging beperken door selfservicegroepsbeheer in te schakelen voor bepaalde satellietleden. Deze leden kunnen de CoE, specialisten of vertrouwde gebruikers omvatten die zijn getraind in het beheer van roltoewijzingen binnen hun bedrijfseenheden. Zie Beveiligingsplanning op tenantniveau voor meer informatie.
Wanneer gegevenswerkruimten worden gescheiden van rapportagewerkruimten, zoals eerder in dit artikel is beschreven, resulteert dit in een nog groter aantal groepen. Overweeg hoe het aantal groepen verdubbelt van vijf tot 10 wanneer u gegevens en rapportagewerkruimten scheidt:
- Netwerkgegevenswerkruimtebeheerders - Driemaandelijkse financiële overzichten
- Beheerders van Fabric-rapportagewerkruimten – Kwartaalverslagen financieel
- Fabric-gegevenswerkruimte leden- Driemaandelijkse financiële cijfers
- Fabric rapportage werkruimte leden - Driemaandelijkse financiële overzichten
- Fabric gegevenswerkruimtebijdragers – Driemaandelijkse financiële resultaten
- Bijdragers van de Fabric-rapportagewerkruimte – Driemaandelijkse financiële gegevens
- Fabric data werkruimte kijkers – Driemaandelijkse financiële cijfers
- Rapportagewerkruimte viewers voor Fabric - Driemaandelijkse financiële gegevens
- Power BI-app-viewers - Kwartaal financiële gegevens
Wanneer er meerdere werkruimten bestaan voor ontwikkeling, testen en productie, resulteert dit in een nog groter aantal groepen. Mogelijk kan het aantal groepen drie keer zo groot zijn. Voor alleen de beheerders van de gegevenswerkruimte maakt u bijvoorbeeld deze drie groepen:
- Beheerders van infrastructuurgegevenswerkruimten - Driemaandelijkse financiële gegevens [Dev]
- Beheerders van Fabric-gegevenswerkruimtes - Driemaandelijkse financiële overzichten [Test]
- Beheerders van Fabric-gegevenswerkruimten – Driemaandelijkse financiële overzichten
De voorgaande voorbeelden zijn bedoeld om aan te geven dat het gebruik van groepen die aan werkruimterollen zijn toegewezen, snel onbeheerbaar kan worden.
Aanbeveling
In sommige scenario's zijn er minder groepen nodig, met name op het gebied van ontwikkeling. U hoeft bijvoorbeeld geen werkruimteviewergroep op te geven in ontwikkeling. Deze groep is alleen nodig voor testen en productie. Of u kunt dezelfde werkruimtebeheerdersgroep gebruiken voor ontwikkeling, testen en productie. Zie Levenscyclusbeheer voor werkruimten voor meer informatie over ontwikkeling, testen en productie.
Het effectieve gebruik van groepen voor werkruimterollen kan aanzienlijke planning vereisen. Wees voorbereid op scenario's waarbij bestaande groepen (die mogelijk zijn afgestemd op het organigram) niet voldoen aan al uw behoeften voor het beheren van Fabric-inhoud. In dit geval raden we u aan om speciaal voor dit doel groepen te maken. De woorden Fabric of Power BI worden voor dit doel opgenomen in de groepsnaam in de voorgaande voorbeelden. Als u meerdere business intelligence-hulpprogramma's hebt, kunt u ervoor kiezen om alleen BI als voorvoegsel te gebruiken. Op die manier kunt u dezelfde groepen gebruiken voor meerdere hulpprogramma's.
Ten slotte geven de voorbeelden één werkruimte weer , kwartaal financieel, maar vaak is het mogelijk om een verzameling werkruimten met één set groepen te beheren. Meerdere werkruimten die eigendom zijn van en worden beheerd door het financiële team, kunnen bijvoorbeeld dezelfde groepen gebruiken.
Notitie
Vaak plant u de beveiliging breder, rekening houdend met lees- en build machtigingen van het semantische model en beveiliging op rijniveau (RLS) vereisten. Zie de artikelen over het plannen van beveiligings-implementaties voor meer informatie over wat u moet overwegen om rapportgebruikers en makers van inhoud te ondersteunen. Dit artikel is alleen gericht op werkruimterollen als onderdeel van het planningsproces voor werkruimten.
Controlelijst met belangrijke beslissingen en acties wanneer u de toegang tot werkruimten overweegt:
- Raadpleeg rollen en verantwoordelijkheden: Gebruik de eerder voorbereide informatie over rollen en verantwoordelijkheden om werkruimterollen te plannen.
- Bepaal wie eigenaar is van en beheert de inhoud: controleer of alle items die u verwacht op te slaan in één werkruimte, zijn afgestemd op de personen die verantwoordelijk zijn voor het bezitten en beheren van de inhoud. Als er mismatches optreden, kunt u overwegen hoe de werkplekken beter kunnen worden georganiseerd.
- Bepalen wie inhoud in de werkruimte bekijkt: Bepaal of personen inhoud rechtstreeks vanuit de werkruimte bekijken.
- Plan de werkruimterollen: Bepaal welke personen geschikt zijn voor de rollen Beheerder, Lid, Inzender en Viewer voor elke werkruimte.
- beslissen over groeps- of afzonderlijke roltoewijzingen: Bepaal of u afzonderlijke gebruikers of groepen wilt toewijzen aan werkruimterollen. Controleer of u bestaande groepen kunt gebruiken voor roltoewijzingen van werkruimten.
- Bepalen of nieuwe groepen moeten worden gemaakt: Overweeg zorgvuldig of u een nieuwe groep per werkruimterol moet maken. Houd er rekening mee dat dit kan leiden tot het maken en onderhouden van veel groepen. Bepaal wat het proces is wanneer een nieuwe werkruimte wordt gemaakt en hoe gerelateerde groepen worden gemaakt.
- Configureer en test de roltoewijzingen van de werkruimte: controleer of gebruikers over de juiste beveiligingsinstellingen beschikken die ze nodig hebben om productief te zijn wanneer ze inhoud maken, bewerken en weergeven.
Werkruimtedomein
Zoals eerder in dit artikel is beschreven, is het essentieel om duidelijkheid te hebben over het eigendom van de werkruimte. Een manier om het eigendom van werkruimten in Fabric verder te ondersteunen, is door domeinen te gebruiken. Een domein is een logische groepering van meerdere werkruimten met vergelijkbare kenmerken.
Zie Werkruimtedomeinen voor meer informatie over het plannen van domeinen in uw tenant.
Werkruimte-instellingen
U kunt verschillende instellingen instellen voor elke afzonderlijke werkruimte. Deze instellingen kunnen van invloed zijn op de manier waarop samenwerking plaatsvindt, wie toegang heeft tot de werkruimte en het niveau van de herbruikbaarheid van gegevens in Infrastructuurworkloads.
Werkruimtetype
Elke werkruimte heeft een instelling voor het type werkruimte . U kunt een werkruimtetype instellen op Pro, Premium per gebruiker, Premium-capaciteit, Embedded, Fabric-capaciteit of Proefversie.
Belangrijk
Dit artikel verwijst naar Power BI Premium of de capaciteitsabonnementen (P-SKU's). Momenteel is Microsoft bezig met het consolideren van koopopties en worden de Power BI Premium per-capaciteit SKU's buiten gebruik gesteld. Nieuwe en bestaande klanten moeten overwegen om in plaats daarvan F-SKU's (Fabric-capaciteitsabonnementen) aan te schaffen.
Zie Belangrijke update voor Power BI Premium-licenties en veelgestelde vragen over Power BI Premium voor meer informatie.
Het type licentie is belangrijk voor het plannen van werkruimten, omdat het bepaalt:
functies: verschillende functies worden ondersteund. PPU bevat meer functies (zoals implementatiepijplijnen) die niet beschikbaar zijn in Pro. Er zijn veel meer Fabric-functies (zoals lakehouses) beschikbaar voor werkruimten die zijn toegewezen aan een Fabric-capaciteit.
Toegang tot inhoud: Het licentietype bepaalt wie toegang heeft tot inhoud in de werkruimte:
- Alleen gebruikers die een PPU-licentie hebben en een werkruimterol toegewezen hebben gekregen, kunnen toegang krijgen tot een PPU-werkruimte.
- Als u verwacht inhoud te leveren aan inhoudsviewers met een gratis licentie, hebt u een licentie van F64 of hoger nodig.
locatie voor gegevensopslag: wanneer u gegevens wilt opslaan in een specifieke geografische regio (buiten uw thuisregio), wordt dat mogelijk met een werkruimte die is toegewezen aan een capaciteit (en dienovereenkomstig wordt de capaciteit in die regio gemaakt). Zie Tenant instellen voor meer informatie over de locatie van gegevensopslag.
Controlelijst met belangrijke beslissingen en acties wanneer u rekening houdt met het type werkruimte:
- Overweeg welke functies vereist zijn voor elke werkruimte: bepaal de functievereisten van elke werkruimte. Houd rekening met verschillen in werkbelasting en welke gebruikers u toegang wilt krijgen tot de werkruimte.
- Stel het type werkruimte in: Controleer en werk elk type werkruimte bij op basis van welke functies voor elke werkruimte nodig zijn.
Levenscyclusbeheer voor werkruimten
Wanneer makers van inhoud samenwerken om analytische oplossingen te leveren die belangrijk zijn voor de organisatie, moet u verschillende beslissingen nemen over levenscyclusbeheer . De processen voor levenscyclusbeheer worden ook wel continue integratie/continue levering (CI/CD) genoemd en ze zijn één aspect van DevOps.
Overwegingen voor levenscyclusbeheer omvatten het volgende:
- Zorg voor tijdige, betrouwbare en consistente levering van inhoud.
- Communiceer en coördineer activiteiten tussen meerdere makers van inhoud die aan hetzelfde project werken.
- Los conflicten op wanneer meerdere makers van inhoud hetzelfde item in hetzelfde project bewerken.
- Structureer een eenvoudig en betrouwbaar implementatieproces.
- Implementeer geïmplementeerde inhoud terug naar een eerdere stabiele, werkende versie.
- Balans tussen snelle releases van nieuwe functies en bugfixes bij het beveiligen van productie-inhoud.
Fabric heeft twee belangrijke onderdelen voor levenscyclusbeheer:
- Versiebeheer van inhoud: Git-integratie stelt eigenaren en makers van inhoud in staat om versies van hun werk te maken. Het kan worden gebruikt met webontwikkeling in een werkruimte of wanneer teams zich ontwikkelen in een clienthulpprogramma, zoals Power BI Desktop. Versiebeheer (ook wel broncodebeheer genoemd) wordt bereikt door alle revisies in een project bij te houden met behulp van vertakkingen die zijn gekoppeld aan lokale en externe opslagplaatsen in Azure DevOps. Wijzigingen worden regelmatig doorgevoerd in vertakkingen in de externe opslagplaats. Wanneer een contentmaker revisies voltooit die zijn getest en goedgekeurd, wordt de branch samengevoegd met de nieuwste versie van de oplossing in de hoofdrepository (nadat ze samenvoegingsconflicten hebben opgelost). Git-integratie kan worden opgegeven voor elke werkruimte in de Fabric-portal als de functie is ingeschakeld in de tenantinstellingen.
- Inhoud promoten: Implementatiepijplijnen zijn voornamelijk gericht op releasebeheer om een stabiele omgeving voor gebruikers te behouden. U kunt een werkruimte toewijzen aan een fase (ontwikkeling, test of productie) in een implementatiepijplijn. Vervolgens kunt u uw inhoud eenvoudig en systematisch promoveren of implementeren in de volgende fase.
Wanneer u de functies voor levenscyclusbeheer combineert, gebruikt cosider tijdens uw planningsproces best practices. U kunt er bijvoorbeeld voor kiezen om Git-integratie te gebruiken voor uw ontwikkelwerkruimte en implementatiepijplijnen om te publiceren naar uw test- en productiewerkruimten. Voor deze soorten beslissingen is het consistent gebruik van de overeengekomen praktijk vereist. U wordt aangeraden een proof-of-concept uit te voeren om uw configuratie-, processen- en machtigingsmodel volledig te testen.
Controlelijst voor belangrijke beslissingen en acties bij het plannen van levenscyclusbeheer van uw werkruimten:
- Bepalen hoe gebruikers versiebeheer moeten gebruiken: analyseer hoe uw selfservice- en geavanceerde inhoudsmakers werken om te bepalen of bestandsversiebeheer met OneDrive voor Bedrijven of SharePoint geschikt is. Introduceer Git-integratie voor geavanceerde gebruikers die meer mogelijkheden nodig hebben. Bereid u voor op de ondersteuning van beide typen gebruikers.
- Bepalen hoe gebruikers inhoud moeten promoten: analyseer hoe uw selfservice- en geavanceerde makers van inhoud werken om te bepalen of implementatiepijplijnen geschikt zijn voor het promoten van inhoud.
- Bepalen of Git-integratie moet worden ingeschakeld: Overweeg of Git-integratie met werkruimten geschikt is voor de werking van uw makers van inhoud. Stel de tenantinstelling Gebruikers kunnen werkruimte-items synchroniseren met hun Git-opslagplaatsen in overeenstemming met deze beslissing. Controleer elk van de tenantinstellingen voor Git-integratie en stel deze in op basis van uw governancerichtlijnen.
- Doe een proof of concept: voer een technisch bewijs van concept uit om te verduidelijken hoe u van plan bent om Git-werkruimten en implementatiepijplijnen samen te laten werken.
- Bepalen welke werkruimten Git-integratie moeten hebben: Bedenk hoe uw makers van inhoud werken en welke werkruimten moeten worden toegewezen aan een ontwikkelings-, test- of productiebranch (release).
- Licenties controleren: controleer of u een capaciteitslicentie hebt die beschikbaar is voor het gebruik van Git-integratie. Zorg ervoor dat elke werkruimte is toegewezen aan een Fabric-capaciteit of Power BI Premium-capaciteit.
- Azure DevOps instellen: werk samen met uw beheerder om de Azure DevOps-projecten, opslagplaatsen en vertakkingen in te stellen die u nodig hebt voor elke werkruimte. Wijs de juiste toegang toe aan elke opslagplaats.
- Werkruimten verbinden: Verbind elke werkruimte met de juiste Azure DevOps-opslagplaats.
- Overweeg wie in productie moet implementeren: neem beslissingen over wie productie-inhoud kan bijwerken en hoe. Zorg ervoor dat deze beslissingen overeenkomen met de manier waarop het eigendom van de werkruimte in uw organisatie wordt verwerkt.
- inhoudsmakers informeren: zorg ervoor dat alle makers van inhoud begrijpen wanneer ze functies en procedures voor levenscyclusbeheer moeten gebruiken. Informeer ze over de werkstroom en hoe verschillende werkruimten invloed hebben op levenscyclusbeheerprocessen.
Werkruimte-integratie met Data Lake Storage Gen2
Het is mogelijk om een werkruimte te verbinden met een Azure Data Lake Storage Gen2-account. U kunt deze aanpak om twee redenen gebruiken:
Opslag van Power BI-gegevensstromen: als u ervoor kiest om bring-your-own-data-lake te gebruiken, kunnen de gegevens voor Power BI-gegevensstromen (Gen1) rechtstreeks in Azure worden geopend. Directe toegang tot gegevensstroomopslag in Data Lake Storage Gen2 is handig wanneer u wilt dat andere gebruikers of processen de gegevens kunnen bekijken of openen. Het is vooral handig als u gegevensstromen buiten Power BI opnieuw wilt gebruiken. U hebt twee opties voor het toewijzen van opslag:
- Opslag op tenantniveau, wat handig is als u alle gegevens voor Power BI-gegevensstromen wilt centraliseren in één Data Lake Storage Gen2-account.
- Opslag op werkruimteniveau, wat handig is wanneer bedrijfseenheden hun eigen Data Lake beheren of bepaalde vereisten voor gegevenslocatie hebben.
back-up en herstel voor semantische Power BI-modellen: de semantische back-up- en herstelfunctie van Power BI wordt ondersteund voor werkruimten die zijn toegewezen aan capaciteit of PPU. Deze functie maakt gebruik van hetzelfde Data Lake Storage Gen2-account dat wordt gebruikt voor het opslaan van Power BI-gegevensstromen (beschreven in het vorige opsommingsteken). Back-ups van semantische modellen zijn nuttig voor:
- Voldoen aan vereisten voor gegevensretentie
- Routineback-ups opslaan als onderdeel van een strategie voor herstel na noodgevallen
- Back-ups opslaan in een andere regio
- Een gegevensmodel migreren
Belangrijk
Het instellen van Azure-verbindingen in de Fabric-beheerportal betekent niet dat alle gegevensstromen voor de hele tenant standaard worden opgeslagen in een Data Lake Storage Gen2-account. Als u een expliciet opslagaccount (in plaats van interne opslag) wilt gebruiken, moet elke werkruimte expliciet zijn verbonden. Het is van cruciaal belang dat u de Azure-werkruimteverbindingen instelt voordat u Power BI-gegevensstromen in de werkruimte maakt.
Controlelijst voor belangrijke beslissingen en acties bij het plannen van de integratie van werkruimten met Data Lake Storage Gen2:
- Bepaal of de werkruimte wordt gebruikt op manieren die Azure Storage vereisen: overweeg of een bring-your-own-data lake-scenario nuttig is voor de opslag van gegevensstromen en of u vereisten hebt voor het gebruik van de semantische back-up- en herstelfunctionaliteit van het model.
- Bepaal welk Azure Storage-account moet worden gebruikt: Selecteer een Azure Storage-account waarvoor de hiërarchische naamruimte is ingeschakeld (Data Lake Storage Gen2) voor opslag op tenantniveau (gecentraliseerd) van gegevensstromen of semantische modelback-ups. Zorg ervoor dat u de gegevens van het Azure Storage-account direct beschikbaar hebt.
- Configureer het opslagaccount op tenantniveau: Stel in de Fabric-beheerportal het Data Lake Storage Gen2-opslagaccount op tenantniveau in.
- Bepalen of werkruimtebeheerders verbinding kunnen maken met een opslagaccount: Neem discussies om inzicht te krijgen in de behoeften van gedecentraliseerde teams en of afzonderlijke teams momenteel hun eigen Azure Storage-accounts onderhouden. Bepaal of deze mogelijkheid moet worden ingeschakeld.
- Configureer de beheerdersinstelling voor opslag op werkruimteniveau: Schakel in de fabric-beheerportal de optie in waarmee werkruimtebeheerders hun eigen opslagaccount kunnen verbinden.
- Stel de Azure Storage-verbindingen op werkruimteniveau in: Geef het Azure Storage-account op voor elke afzonderlijke werkruimte. U moet het opslagaccount instellen voordat u Power BI-gegevensstromen in de werkruimte maakt. Als u semantische modelback-ups wilt gebruiken, controleert u of het type werkruimte is ingesteld op capaciteit of PPU.
- Werk de documentatie voor werkruimtebeheer bij: zorg ervoor dat uw documentatie voor werkruimtebeheer informatie bevat over het correct toewijzen van Data Lake Storage Gen2-opslagaccounts. Maak de informatie beschikbaar in uw gecentraliseerde portal en in trainingsmateriaal.
Werkruimte-integratie met Log Analytics
Log Analytics is een functie van Azure Monitor. U kunt Log Analytics gebruiken om diagnostische gegevens te bekijken die zijn gegenereerd door de Analysis Services-engine, die als host fungeert voor semantische Power BI-modellen. Logboeken op werkruimteniveau zijn handig voor het analyseren van prestaties en trends, het uitvoeren van analyse van gegevensvernieuwing, het analyseren van XMLA-eindpuntbewerkingen en meer. Log Analytics is alleen beschikbaar voor werkruimten die zijn toegewezen aan capaciteit of PPU.
Notitie
Hoewel de namen vergelijkbaar zijn, verschillen de gegevens die naar Log Analytics worden verzonden, van de gegevens die zijn vastgelegd in het Power BI-activiteitenlogboek. De gegevens die naar Log Analytics worden verzonden, hebben betrekking op gebeurtenissen die worden gegenereerd door de Analysis Services-engine (bijvoorbeeld query-begin - en query-eindevenementen ). Omgekeerd houdt het activiteitenlogboek zich bezig met het bijhouden van gebruikersactiviteiten (bijvoorbeeld Rapport weergeven of Rapport gebeurtenissen bewerken).
Zie Controle op gegevensniveau voor meer informatie over gebeurtenislogboeken van semantische modellen.
Zie Log Analytics configureren voor Power BI voor meer informatie over het instellen van Log Analytics voor gebruik met Power BI. Zorg ervoor dat u de vereisten begrijpt die u moet hebben om de integratie te implementeren.
Controlelijst voor belangrijke beslissingen en acties bij het plannen van de integratie van werkruimten met Log Analytics:
- Bepaal of werkruimtebeheerders verbinding kunnen maken met Log Analytics: bepaal of alle of sommige werkruimtebeheerders Log Analytics mogen gebruiken om logboeken op werkruimteniveau te analyseren. Als de toegang is beperkt tot alleen bepaalde personen, bepaalt u welke groep u wilt gebruiken.
- de tenantinstelling instellen voor Log Analytics-verbindingen: stel in de fabric-beheerportal de tenantinstelling in op basis van de beslissing waarvoor werkruimtebeheerders verbindingen instellen.
- Stel de Log Analytics-werkruimte in voor elke werkruimte: Geef in de werkruimte-instellingen de Log Analytics-gegevens voor elke werkruimte op. Als u logboeken op werkruimteniveau wilt vastleggen, moet u ervoor zorgen dat het type werkruimte is ingesteld op capaciteit of PPU.
- Werk de documentatie voor werkruimtebeheer bij: zorg ervoor dat uw documentatie voor werkruimtebeheer informatie bevat over het toewijzen van een werkruimte aan Log Analytics.
Andere werkruimte-eigenschappen
Verschillende andere werkruimte-eigenschappen kunnen nuttige informatie bieden. Voor beheerde werkruimten raden we u aan deze eigenschappen in te stellen.
Hier volgen enkele suggesties voor het instellen van de belangrijkste instellingen om de ervaring voor uw gebruikers te verbeteren:
Beschrijving van de werkruimte: Een goede beschrijving van de werkruimte bevat een korte maar specifieke uitleg van het type inhoud in de werkruimte. U kunt maximaal 4000 tekens gebruiken om het volgende te beschrijven:
- Het doel voor de werkruimte
- De doelgroep
- Het type inhoud dat op de werkruimte is gepubliceerd
- Of de werkruimte wordt beschouwd als beheerd
- Of de werkruimte ontwikkelings-, test- of productiegegevens bevat
- Contact opnemen met vragen of ondersteuning
werkruimtecontactpersonen: de lijst met contactpersonen van de werkruimte bevat standaard de werkruimtebeheerders. Als u eigenaren van technische inhoud hebt die afwijken van de deskundigen op het gebied van onderwerpen, kan het handig zijn om andere contactpersonen op te geven. Andere contactpersonen kunnen groepen of personen zijn die vragen over de inhoud van de werkruimte kunnen beantwoorden.
Werkruimteafbeeldingen: Consistent gebruik van werkruimteafbeeldingen kan handig zijn voor gebruikers wanneer ze een lijst met werkruimten scannen.
Overweeg het gebruik van een afbeelding om gebruikers te helpen bij het identificeren van:
- Het domein of het onderwerpgebied
- De bedrijfseenheid of het team dat eigenaar is van en beheert de inhoud
- Een gegevenswerkruimte die is toegewezen aan het opslaan van herbruikbare items, zoals een lakehouse, magazijn, gegevenspijplijn, gegevensstroom of semantisch model
- Een rapportagewerkruimte die is toegewezen aan het opslaan van analytische items, zoals rapporten, dashboards of metrische gegevens
Instellingen voor gegevensmodel: hiermee kunnen leden, beheerders en gebruikers van werkruimten met samenstellingsmachtigingen voor de semantische modellen Power BI-gegevensmodellen bewerken met behulp van de webinterface. Deze instelling wordt gebruikt met de gebruikers kunnen gegevensmodellen bewerken in de tenantinstelling van de Power BI-service . Deze instelling moet overeenkomen met uw beslissingen en processen voor het maken, beheren en implementeren van inhoud. Houd ook rekening met uw methode voor versiebeheer zoals eerder beschreven.
Controlelijst voor belangrijke beslissingen en acties wanneer u andere werkruimte-eigenschappen bekijkt:
- Geef de beschrijving van de werkruimte op: Zorg ervoor dat u een nuttige en grondige beschrijving in de beschrijving van de werkruimte opneemt.
- Gebruik een nuttige afbeelding voor de werkruimte: Stel een consistente afbeelding in voor de werkruimte die gebruikers visueel helpt het onderwerpgebied te begrijpen, wie eigenaar is van en beheert inhoud in de werkruimte en het type inhoud dat is opgeslagen in de werkruimte.
- Contactpersonen voor de werkruimte identificeren: controleer of werkruimtebeheerders de contactpersonen van de werkruimte moeten zijn of of specifieke gebruikers of groepen voor contactpersoon moeten worden ingesteld.
- Instellingen voor gegevensmodel opgeven: Overweeg welke werkruimten het bewerken van gegevensmodellen op internet kunnen toestaan. Stel de Gebruikers kunnen gegevensmodellen bewerken in de Power BI-services tenant-instelling in op basis van uw voorkeuren voor wie inhoud kan bewerken en beheren.
Andere technische factoren
Andere technische factoren kunnen van invloed zijn op de installatie van uw werkruimte:
- Het integreren van inhoud met andere hulpprogramma's en services kan gevolgen hebben voor licenties. Als u bijvoorbeeld een Power Apps-visual insluit in een Power BI-rapport, moet u relevante Power Apps-licenties hebben.
- Opslaglimieten per werkruimte zijn van toepassing op de hoeveelheid gegevens die u in een Pro-werkruimte kunt opslaan. Als het gebruik van capaciteit of PPU geen optie is, kunt u overwegen om binnen de opslaglimieten te werken tijdens het planningsproces van de werkruimte.
- Wanneer u een sjabloon-app installeert vanuit Microsoft AppSource, maakt de app een nieuwe werkruimte met een beperkt onderwerp en een beperkt bereik.
Controlelijst voor belangrijke beslissingen en acties wanneer u rekening houdt met andere technische factoren:
- Let op technische factoren: wanneer u het planningsproces doorloopt, bepaalt u of een technische overweging of beperking (zoals opslaglimieten per werkruimte) invloed heeft op uw besluitvormingsproces.
- Werkruimte-inhoud opnieuw ordenen: als opslaglimieten een probleem kunnen worden, maakt u nu afzonderlijke werkruimten en publiceert u vervolgens inhoud opnieuw naar deze nieuwe werkruimten.
Gerelateerde inhoud
Zie voor meer overwegingen, acties, besluitvormingscriteria en aanbevelingen om u te helpen bij beslissingen over de implementatie van Power BI: