Notitie
Voor toegang tot deze pagina is autorisatie vereist. U kunt proberen u aan te melden of de directory te wijzigen.
Voor toegang tot deze pagina is autorisatie vereist. U kunt proberen de mappen te wijzigen.
Symptomen
In Microsoft 365 ontvangt een beheerder de volgende e-mailberichtwaarschuwing wanneer adreslijstsynchronisatie is voltooid:
From: [MSOnlineServicesTeam@MicrosoftOnline.com](mailto:msonlineservicesteam@microsoftonline.com)Subject: Directory Synchronization Error Report
Het foutenrapport in het e-mailbericht kan een of meer van de volgende foutberichten bevatten:
- Er bestaat al een gesynchroniseerd object met hetzelfde proxyadres in de adreslijst van Microsoft Online Services.
- Kan dit object niet bijwerken omdat de gebruikers-id niet is gevonden.
- Kan dit object niet bijwerken in Microsoft Online Services omdat de volgende kenmerken die aan dit object zijn gekoppeld, waarden hebben die mogelijk al zijn gekoppeld aan een ander object in uw lokale map.
- Kan dit object niet bijwerken omdat de volgende kenmerken die aan dit object zijn gekoppeld, waarden hebben die mogelijk al zijn gekoppeld aan een ander object in uw lokale adreslijstservices: [UserPrincipalName john@contoso.com;]. Corrigeer of verwijder de dubbele waarden in uw lokale map.
- Kan dit object niet bijwerken omdat de volgende kenmerken die aan dit object zijn gekoppeld, waarden hebben die mogelijk al zijn gekoppeld aan een ander object in uw lokale adreslijstservices: [ProxyAddresses SMTP:john@contoso.com;]. Corrigeer of verwijder de dubbele waarden in uw lokale map.
Als u bovendien Microsoft Entra ID (Connect) Sync Service uitvoert, wordt een exemplaar van gebeurtenis-id 6941 met een van de volgende foutberichten vastgelegd in het Toepassingslogboek in de Event Viewer:
Event ID: 6941
Log Name: Application
Source: ADSync
Level: Error
Details:
ECMA2 MA export run caused an error.

Error Name: AttributeValueMustBeUnique
Error Detail: Unable to update this object because the following attributes associated with this object have values that may already be associated with another object in your local directory services: [UserPrincipalName john@contoso.com;]. Correct or remove the duplicate values in your local directory. Please refer to https://support.microsoft.com/kb/2647098 for more information on identifying objects with duplicate attribute values.
Event ID: 6941
Log Name: Application
Source: ADSync
Level: Error
Details:
ECMA2 MA export run caused an error.

Error Name: InvalidSoftMatch
Error Detail: Unable to update this object because the following attributes associated with this object have values that may already be associated with another object in your local directory services: [ProxyAddresses SMTP:john@contoso.com;]. Correct or remove the duplicate values in your local directory.
Oorzaak
Dit probleem kan optreden als gebruikersobjecten in het on-premises AD DS-schema (Active Directory Domain Services) dubbele of ongeldige aliaswaarden hebben en als deze gebruikersobjecten niet correct worden gesynchroniseerd vanuit het AD DS-schema naar Microsoft 365 tijdens adreslijstsynchronisatie.
Alle aliaswaarden in Microsoft 365 moeten uniek zijn voor een bepaalde organisatie. Zelfs als u meerdere unieke achtervoegsels achter het teken (@) in het SMTP-adres (Simple Mail Transfer Protocol) hebt, moeten alle aliaswaarden uniek zijn.
In een on-premises omgeving kunt u aliaswaarden hebben die hetzelfde zijn als ze uniek zijn op basis van de achtervoegsels na het at-teken (@) in het SMTP-adres.
Als u objecten met dubbele aliaswaarden in de cloud voor Microsoft 365 maakt om de aliassen uniek te maken, heeft één alias er een uniek getal aan toegevoegd. (Als de dubbele aliaswaarden bijvoorbeeld 'Albert' zijn, wordt een van deze automatisch 'Albert2'. Als 'Albert2' al wordt gebruikt, wordt de alias 'Albert3' enzovoort.) Als objecten met dubbele aliaswaarden echter worden gemaakt in uw on-premises AD DS, treedt er een objectconflict op wanneer adreslijstsynchronisatie wordt uitgevoerd en objectsynchronisatie mislukt.
Oplossing
U kunt dit probleem oplossen door dubbele waarden en waarden te bepalen die conflicteren met andere AD DS-objecten. Gebruik hiervoor een van de volgende methoden.
Methode 1: Het IdFix Microsoft Entra-synchronisatie foutherstelhulpmiddel gebruiken
Gebruik het IdFix Microsoft Entra Synchronisatie Tool-foutherstelprogramma om dubbele of ongeldige kenmerken te identificeren. Raadpleeg het volgende Microsoft Knowledge Base-artikel om dubbele kenmerken op te lossen met behulp van het Hulpprogramma IdFix:
2857385 'Dupliceren' wordt weergegeven in de kolom ERROR voor twee of meer objecten nadat u het hulpprogramma IdFix hebt uitgevoerd
Methode 2: Een bestaande on-premises gebruiker toewijzen aan een Microsoft Entra-gebruiker
Raadpleeg hiervoor het volgende Microsoft Knowledge Base-artikel:
2641663 SMTP-koppeling gebruiken om on-premises gebruikersaccounts te matchen met Microsoft 365-gebruikersaccounts voor directorysynchronisatie
Methode 3: Kenmerkenconflicten bepalen die worden veroorzaakt door objecten die niet zijn gemaakt in Microsoft Entra-id via adreslijstsynchronisatie
Volg deze stappen om kenmerkconflicten te bepalen die worden veroorzaakt door gebruikersobjecten die zijn gemaakt met behulp van Microsoft 365-beheerprogramma's (en die niet zijn gemaakt in Microsoft Entra ID via adreslijstsynchronisatie):
Bepaal de unieke kenmerken van het on-premises AD DS-gebruikersaccount. Voer hiervoor de volgende stappen uit op een computer waarop Windows-ondersteuningshulpprogramma's zijn geïnstalleerd:
Klik op Start, klik op Uitvoeren, typ ldp.exeen klik vervolgens op OK.
Klik op Verbinding, klik op Verbinden, typ de computernaam van een AD DS-domeincontroller en klik vervolgens op OK.
Klik op Verbinding, klik op Binden en klik vervolgens op OK.
Klik op Weergeven, klik op Structuurweergave, selecteer het AD DS-domein in de vervolgkeuzelijst BaseDN en klik vervolgens op OK.
Zoek en dubbelklik in het navigatiedeelvenster op het object dat niet correct wordt gesynchroniseerd. Het deelvenster Details aan de rechterkant van het venster bevat alle objectkenmerken. In het volgende voorbeeld ziet u de objectkenmerken:
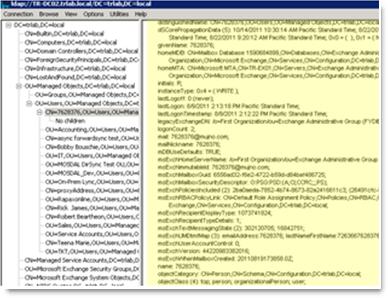
Noteer de waarden van het kenmerk userPrincipalName en elk SMTP-adres in het kenmerk proxyAddresses met meerdere waarden. U hebt deze waarden later nodig.
Naam van kenmerk Voorbeeld Opmerkingen proxy-adressen proxyAddresses (3): x500:/o=Exchange/ou=Exchange Administrative Group (GroupName)/cn=Recipients/cn=GUID; smtp:7628376@service.contoso.com; SMTP:7628376@contoso.com; Het getal dat tussen haakjes naast het kenmerklabel wordt weergegeven, geeft het aantal proxyadreswaarden in het kenmerk met meerdere waarden aan. Elke afzonderlijke proxyadreswaarde wordt aangegeven met een puntkomma (;). De primaire SMTP-proxyadreswaarde wordt aangegeven met hoofdletter 'SMTP:' gebruikersPrincipaalNaam 7628376@contoso.com Opmerking
Ldp.exe is opgenomen in Windows Server 2008 en in de ondersteuningshulpprogramma's voor Windows Server 2003. De ondersteuningshulpprogramma's voor Windows Server 2003 zijn opgenomen in het windows Server 2003-installatiemedium. Als u het hulpprogramma wilt verkrijgen, gaat u naar de volgende Microsoft-website: Windows Server 2003 Service Pack 2 32-bits ondersteuningsprogramma's
Maak verbinding met Microsoft 365 met behulp van de Azure Active Directory-module voor Windows PowerShell. Voer hiervoor de volgende stappen uit:
Klik op Start, klik op Alle programma's, klik op Microsoft Entra ID en klik vervolgens op De Azure Active Directory-module voor Windows PowerShell.
Typ de volgende opdrachten in de volgorde waarin ze worden weergegeven en druk na elke opdracht op Enter:
$cred = get-credentialOpmerking
Wanneer u hierom wordt gevraagd, voert u uw Microsoft 365-beheerdersreferenties in.
Connect-MSOLService –credential $credOpmerking
Azure AD- en MSOnline PowerShell-modules zijn vanaf 30 maart 2024 afgeschaft. Lees de uitfaseringsupdate voor meer informatie. Na deze datum is ondersteuning voor deze modules beperkt tot migratieondersteuning voor Microsoft Graph PowerShell SDK en beveiligingsoplossingen. De afgeschafte modules blijven functioneren tot en met 30 maart 2025.
Het is raadzaam om te migreren naar Microsoft Graph PowerShell om te communiceren met Microsoft Entra ID (voorheen Azure AD). Raadpleeg de veelgestelde vragen over migratie voor veelgestelde vragen over migratie. Opmerking: versies 1.0.x van MSOnline kunnen na 30 juni 2024 onderbrekingen ondervinden.
Laat het consolevenster geopend. U moet deze in de volgende stap gebruiken.
Controleer op dubbele userPrincipalName-attributen in Microsoft 365.
Typ in de consoleverbinding die u in stap 2 hebt geopend de volgende opdrachten in de volgorde waarin ze worden weergegeven en druk na elke opdracht op Enter:
$userUPN = "<search UPN>"Opmerking
In deze opdracht vertegenwoordigt de tijdelijke aanduiding 'UPN zoeken' het kenmerk UserPrincipalName dat u in stap 1f hebt vastgelegd.
get-msoluser –UserPrincipalName $userUPN | where {$_.LastDirSyncTime -eq $null}Laat het consolevenster geopend. U gebruikt deze opnieuw in de volgende stap.
Controleer op dubbele proxyadresattributen. Typ in de consoleverbinding die u in stap 2 hebt geopend de volgende opdrachten in de volgorde waarin ze worden weergegeven en druk na elke opdracht op Enter:
$UserCredential = Get-Credential
Connect-ExchangeOnline -Credential $UserCredential
Voor elke proxyadresvermelding die u in stap 1f hebt vastgelegd, typt u de volgende opdrachten in de volgorde waarin deze worden weergegeven en drukt u na elke opdracht op Enter:
$proxyAddress = "<search proxyAddress>"Opmerking
In deze opdracht vertegenwoordigt de tijdelijke aanduiding 'search proxyAddress' de waarde van een proxyAddresses-kenmerk dat u in stap 1f hebt vastgelegd.
Get-EXOMailbox | Where {[string] $str = ($_.EmailAddresses); $str.tolower().Contains($proxyAddress.tolower()) -eq $true} | foreach {get-MsolUser -ObjectID $_.ExternalDirectoryObjectId | Where {($_.LastDirSyncTime -eq $null)}}
Items die worden geretourneerd nadat u de opdrachten in stap 3 en 4 hebt uitgevoerd, vertegenwoordigen gebruikersobjecten die niet zijn gemaakt via adreslijstsynchronisatie en die kenmerken hebben die conflicteren met het object dat niet correct wordt gesynchroniseerd.
Nadat u conflicterende of ongeldige kenmerkwaarden hebt vastgesteld, kunt u het probleem oplossen door de stappen in het volgende Microsoft Knowledge Base-artikel te volgen:
2643629 Een of meer objecten worden niet gesynchroniseerd wanneer het hulpprogramma Azure Active Directory Sync wordt gebruikt
Meer informatie
Voor de Windows PowerShell-opdrachten in dit artikel is de Azure Active Directory-module voor Windows PowerShell vereist. Ga naar de volgende Microsoft-website voor meer informatie over de Azure Active Directory-module voor Windows PowerShell:
Heb je nog steeds hulp nodig? Ga naar Microsoft Community.