Notitie
Voor toegang tot deze pagina is autorisatie vereist. U kunt proberen u aan te melden of de directory te wijzigen.
Voor toegang tot deze pagina is autorisatie vereist. U kunt proberen de mappen te wijzigen.
Probleem
Wanneer een federatieve gebruiker zich probeert aan te melden bij een Microsoft-cloudservice zoals Microsoft 365, Microsoft Azure of Microsoft Intune vanaf een aanmeldingswebpagina waarvan de URL begint met 'https://login.microsoftonline.com/login,' mislukt de verificatie voor die gebruiker. Daarnaast ontvangt de gebruiker het volgende foutbericht:
Sorry, but we're having trouble signing you in

Please try again in a few minutes. If this doesn't work, you might want to contact your admin and report the following error:
80041317 or 80043431
Oorzaak
Dit probleem treedt op wanneer de configuratie-instellingen van het federatieve domein voor de on-premises AD FS-service (Active Directory Federation Services) en voor het Microsoft Entra-verificatiesysteem niet overeenkomen. Dit zorgt ervoor dat de claim die de AD FS-service levert, een onjuiste indeling heeft en daarom wordt afgewezen door het Microsoft Entra-authenticatiesysteem.
Opmerking
Dit kan gebeuren nadat het certificaat voor token-ondertekening on-premises is vernieuwd zonder federatieve vertrouwensgegevens bij te werken.
Opmerking
Azure AD- en MSOnline PowerShell-modules zijn vanaf 30 maart 2024 afgeschaft. Lees de uitfaseringsupdate voor meer informatie. Na deze datum is ondersteuning voor deze modules beperkt tot migratieondersteuning voor Microsoft Graph PowerShell SDK en beveiligingsoplossingen. De afgeschafte modules blijven functioneren tot en met 30 maart 2025.
Het is raadzaam om te migreren naar Microsoft Graph PowerShell om te communiceren met Microsoft Entra ID (voorheen Azure AD). Raadpleeg de veelgestelde vragen over migratie voor veelgestelde vragen over migratie. Opmerking: versies 1.0.x van MSOnline kunnen na 30 juni 2024 onderbrekingen ondervinden.
Als u wilt controleren of dit de oorzaak is van het probleem dat u ondervindt, voert u de volgende stappen uit op een computer die lid is van een domein:
- Controleer het niet-overeenkomende kenmerk tussen de AD FS-service en de Microsoft-cloudservice. Voer hiervoor de volgende stappen uit:
Klik op Start, klik op Alle programma's, klik op Microsoft Entra-id en klik vervolgens op microsoft Azure Active Directory-module voor Windows PowerShell.
Typ bij de opdrachtprompt de volgende opdrachten. Zorg ervoor dat u op Enter drukt nadat u elke opdracht hebt getypt:
$cred = get-credentialOpmerking
Wanneer u hierom wordt gevraagd, voert u de referenties van uw cloudservicebeheerder in.
Connect-MSOLService –credential:$credSet-MSOLADFSContext –Computer:<AD FS 2.0 Server Name>Opmerking
In deze opdracht vertegenwoordigt de tijdelijke aanduiding <AD FS 2.0-servernaam> de Windows-hostnaam van de primaire AD FS-server.
Get-MsolFederationProperty -domainname: <Federated Domain Name>Opmerking
In deze opdracht vertegenwoordigt de <tijdelijke aanduiding Federatieve domeinnaam> de naam van het domein dat al is gefedereerd met de cloudservice voor eenmalige aanmelding (SSO).
Opmerking
De uitvoer van de opdracht is onderverdeeld in de volgende twee secties:
- De eerste regel van de eerste sectie leest 'Bron: AD FS-server' en vertegenwoordigt de configuratie die is opgeslagen in de lokale AD FS-service.
- De eerste regel van de tweede sectie leest 'Bron: <Microsoft-cloudservice' en vertegenwoordigt de configuratie die is opgeslagen in de identiteitsservice>.
De uitvoer ziet eruit als het volgende:
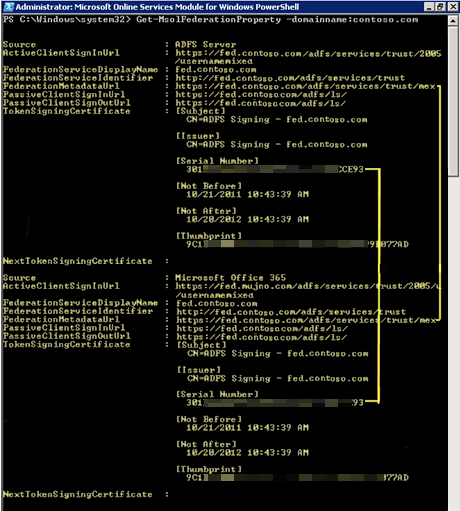
- Vergelijk de waarden van elk kenmerk in de twee secties om te bepalen of de waarden niet overeenkomen. Als de waarden niet overeenkomen, moet de configuratie van het federatieve domein worden bijgewerkt.
Oplossing
Gebruik een van de volgende methoden om dit probleem op te lossen:
Methode 1: de configuratie van het federatieve domein bijwerken
Zie de sectie 'De configuratie van het federatieve Domein van Microsoft 365 bijwerken' in Het bijwerken of herstellen van de instellingen van een federatief domein in Microsoft 365, Azure of Intune voor meer informatie over hoe u dit doet.
Methode 2: De configuratie van het federatieve domein herstellen
Als methode 1 het probleem niet oplost, probeert u de federatieve vertrouwensrelatie te herstellen. Zie de sectie 'De configuratie van het federatieve Domein van Microsoft 365 herstellen' in Het bijwerken of herstellen van de configuratie van het federatieve Domein van Microsoft 365 voor meer informatie over hoe u dit doet.
Methode 3: De kenmerken handmatig bijwerken met behulp van de Azure Active Directory-module voor Windows PowerShell
Als methoden 1 en 2 het probleem niet oplossen, probeert u de niet-overeenkomende kenmerken handmatig bij te werken. Voer in de Windows PowerShell-verbinding die u hebt gebruikt om het probleem vast te stellen, de juiste cmdlet uit vanuit de volgende tabel:
| Niet-overeenkomende kenmerken | Foutcode | Opdracht voor het bijwerken van kenmerk | Opmerkingen |
|---|---|---|---|
| FederationServiceIdentifier | 80043431 | Set-MSOLDomainFederationSettings -domain name <Domain.suffix> -issueruri <newURI> | Het tijdelijke aanduiding <Domain.suffix> vertegenwoordigt de federatieve domeinnaam. De tijdelijke aanduiding <newURI> vertegenwoordigt de URI-waarde van de on-premises FederationServiceIdentifierattribute (eerst vermeld in de uitvoer van de Get-MsolFederationProperty-cmdlet). |
Heb je nog steeds hulp nodig? Ga naar Microsoft Community of de Microsoft Entra Forums website.