Notatka
Dostęp do tej strony wymaga autoryzacji. Może spróbować zalogować się lub zmienić katalogi.
Dostęp do tej strony wymaga autoryzacji. Możesz spróbować zmienić katalogi.
Możesz zastąpić tematy wiadomości e-mail alertu przeszukiwania dzienników tekstem statycznym, wartościami dynamicznymi wyodrębnianymi z ładunku alertu lub kombinacją obu tych elementów.
W tym artykule wyjaśniono, jak dostosować tematykę wiadomości e-mail dotyczących alertów wyszukiwania dzienników w usłudze Azure Monitor, korzystając z portalu Azure lub szablonu Azure Resource Manager (szablonu ARM) w celu spersonalizowania powiadomień.
Wymagania wstępne
Aby utworzyć lub edytować regułę alertu, musisz mieć następujące uprawnienia:
- Uprawnienie do odczytu zasobu docelowego dla reguły alertu.
- Uprawnienie do pisania w grupie zasobów, w której jest tworzona reguła alertu. Jeśli tworzysz regułę alertu z witryny Azure Portal, reguła alertu jest tworzona domyślnie w tej samej grupie zasobów, w której znajduje się zasób docelowy.
- Uprawnienia do odczytu dla dowolnej grupy akcji skojarzonej z regułą alertu, jeśli ma to zastosowanie.
Dostosowywanie tematu wiadomości e-mail w witrynie Azure Portal
- Utwórz lub edytuj regułę alertu przeszukiwania logów.
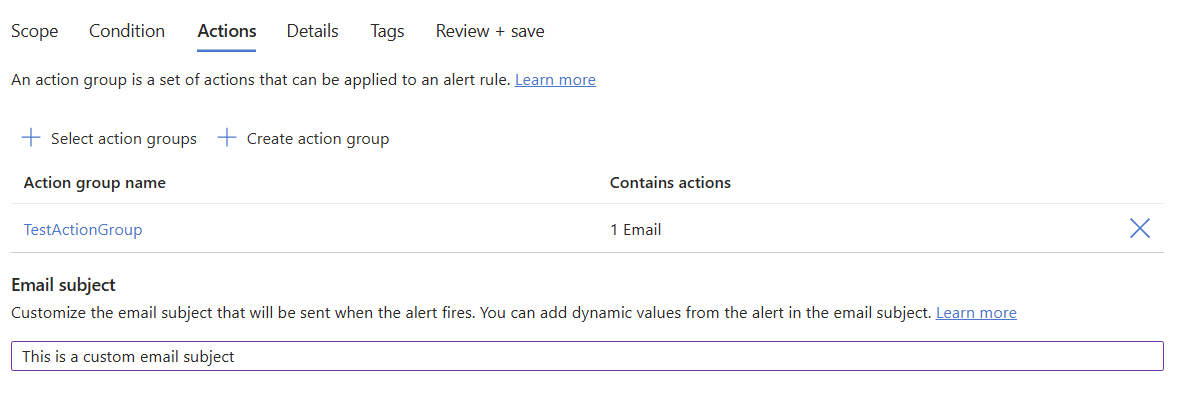
- Na karcie Akcje po utworzeniu lub wybraniu istniejącej grupy akcji użyj sekcji Temat wiadomości e-mail , aby dodać własny niestandardowy temat wiadomości e-mail.
Używanie wartości dynamicznych
Format wyodrębniania wartości dynamicznej z ładunku alertu to: ${<path to schema field>}, na przykład: ${data.essentials.monitorCondition}.
Uwaga / Notatka
Użyj formatu wspólnego schematu alertu, aby określić pole w ładunku, nawet jeśli grupy akcji skonfigurowane dla reguły alertu nie używają wspólnego schematu. Aby zapoznać się ze ścieżkami w obszarze data.essentials, zobacz Pola Podstawy. Pola w obszarze różnią się w zależności od data.alertContext usługi monitorowania. Aby uzyskać informacje o obsługiwanych ścieżkach alertów przeszukiwania dzienników, zobacz Pola kontekstu alertów przeszukiwania dzienników.
Przykłady
W tym przykładzie tworzony jest temat wiadomości e-mail zawierający zasób, którego dotyczy problem i czy został on wyzwolony, czy rozwiązany.
- Wartość: "Alert ${data.essentials.monitorCondition} w elemencie ${data.essentials.alertTargetIDs}"
- Potencjalne wyniki:
- Alert został wyzwolony na maszynie wirtualnej VM1.
- Alert rozwiązany na maszynie wirtualnej VM1.
W tym przykładzie tworzony jest temat wiadomości e-mail zawierający liczbę błędów dotyczących zasobu, którego dotyczy problem:
- Wartość: "${data.alertContext.condition.allOf[0].metricValue} błędy znalezione w elemencie ${data.essentials.alertTargetIDs}"
- Wynik: 7 błędów znalezionych w aplikacji ContosoApp.
Użyj szablonu ARM
Aby utworzyć regułę alertu z dostosowanym tematem wiadomości e-mail, użyj szablonu z przykładów szablonu usługi Resource Manager na potrzeby alertów wyszukiwania dzienników. Pamiętaj, aby używać interfejsu API w wersji 2023-12-01 lub nowszej. Użyj szablonu z przykładu szablonu usługi Resource Manager dla prostych reguł alertów przeszukiwania dzienników. Dodaj actionProperties obiekt i włącz Email.Subject właściwość.
Przykładowy szablon
W tym przykładzie przedstawiono kompletny szablon usługi Resource Manager, który tworzy regułę alertu przeszukiwania dzienników z niestandardowym tematem wiadomości e-mail zatytułowanym "To jest niestandardowy temat wiadomości e-mail".
{
    "$schema": "https://schema.management.azure.com/schemas/2019-04-01/deploymentTemplate.json#",
    "contentVersion": "1.0.0.0",
    "resources": [
        {
            "type": "Microsoft.Insights/scheduledQueryRules",
            "apiVersion": "2023-12-01",
            "name": "performanceRule",
            "kind": "LogAlert",
            "location": "eastus",
            "properties": {
                "displayName": "Performance rule",
                "description": "Performance rule",
                "severity": 4,
                "enabled": true,
                "evaluationFrequency": "PT5M",
                "scopes": [
                    "/subscriptions/xxxxxxxx-xxxx-xxxx-xxxx-xxxxxxxxxxxx/resourceGroups/scopeResourceGroup1/providers/Microsoft.Compute/virtualMachines/vm1"
                ],
                "windowSize": "PT10M",
                "criteria": {
                    "allOf": [
                        {
                            "query": "Perf | where ObjectName == \"Processor\"",
                            "timeAggregation": "Average",
                            "metricMeasureColumn": "% Processor Time",
                            "resourceIdColumn": "resourceId",
                            "dimensions": [
                                {
                                    "name": "ComputerIp",
                                    "operator": "Exclude",
                                    "values": [
                                        "192.168.1.1"
                                    ]
                                },
                                {
                                    "name": "OSType",
                                    "operator": "Include",
                                    "values": [
                                        "*"
                                    ]
                                }
                            ],
                            "operator": "GreaterThan",
                            "threshold": 70,
                            "failingPeriods": {
                                "numberOfEvaluationPeriods": 1,
                                "minFailingPeriodsToAlert": 1
                            }
                        }
                    ]
                },
                "muteActionsDuration": "",
                "actions": {
                    "actionGroups": [
                        "/subscriptions/xxxxxxxx-xxxx-xxxx-xxxx-xxxxxxxxxxxx/resourcegroups/scopeResourceGroup1/providers/microsoft.insights/actiongroups/myactiongroup"
                    ],
                    "customProperties": {
                        "key11": "value11",
                        "key12": "value12"
                    },
                    "actionProperties": {
                        "Email.Subject": "This is a custom email subject"
                    }
                },
                "autoMitigate": true,
                "checkWorkspaceAlertsStorageConfigured": true,
                "skipQueryValidation": true
            }
        }
    ]
}