Notatka
Dostęp do tej strony wymaga autoryzacji. Może spróbować zalogować się lub zmienić katalogi.
Dostęp do tej strony wymaga autoryzacji. Możesz spróbować zmienić katalogi.
Uwaga
Sekcja Zarządzanie lukami w zabezpieczeniach w portalu Microsoft Defender znajduje się teraz w obszarze Zarządzanie narażeniem. Dzięki tej zmianie możesz teraz uzyskiwać dostęp do danych o ekspozycji na zagrożenia i danych o podatnościach oraz zarządzać nimi w jednym miejscu, aby rozszerzyć możliwości istniejącej funkcji Zarządzanie lukami w zabezpieczeniach. Dowiedz się więcej.
Te zmiany są istotne dla klientów w wersji zapoznawczej (opcja Microsoft Defender XDR + Microsoft Defender for Identity wersji zapoznawczej).
Zarządzanie lukami w zabezpieczeniach w usłudze Microsoft Defender umożliwia korygowanie luk w zabezpieczeniach wykrytych w środowisku za pomocą zaleceń dotyczących zabezpieczeń z możliwością działania. Możesz tworzyć żądania korygowania, których zespół administratora IT może użyć do korygowania luk w zabezpieczeniach przy użyciu Microsoft Intune.
Zproś usunięcie luk
Możliwości zarządzania podatnościami niwelują rozdźwięk między zespołami ds. bezpieczeństwa a administratorami IT dzięki przepływowi pracy żądań usunięcia podatności. Administratorzy zabezpieczeń, tacy jak Ty, mogą poprosić administratora IT o usunięcie podatności na stronach Recommendation w usłudze Intune.
Włączanie połączenia Microsoft Intune
Aby użyć tej funkcji, włącz połączenia Microsoft Intune. W portalu Microsoft Defender przejdź do pozycji Ustawienia>Punkty końcowe>Ogólne>funkcje zaawansowane. Przewiń w dół i poszukaj połączenia Microsoft Intune. Domyślnie przełącznik jest wyłączony. Ustaw przełącznik połączenia Microsoft Intune w położenie Wł.
Uwaga
Jeśli masz włączone połączenie Intune, możesz utworzyć zadanie zabezpieczeń Intune podczas tworzenia żądania korygowania. Opcja utworzenia zadania bezpieczeństwa Intune nie pojawia się, jeśli połączenie nie jest ustawione.
Aby uzyskać szczegółowe informacje, zobacz Korzystanie z Intune w celu naprawy luk w zabezpieczeniach zidentyfikowanych przez Microsoft Defender dla punktu końcowego.
Złóż wniosek o naprawę
Wykonaj poniższe kroki, aby utworzyć żądanie korygowania na podstawie zalecenia dotyczącego zabezpieczeń.
W portalu Microsoft Defender wykonaj jedną z następujących czynności:
- Jeśli jesteś klientem wersji zapoznawczej Microsoft Defender XDR + Microsoft Defender for Identity, wybierz pozycję Zarządzanie ekspozycją>Rekomendacje.
- Jeśli jesteś obecnym klientem, wybierz Punkty końcowe>Zarządzanie lukami w zabezpieczeniach>Zalecenia.
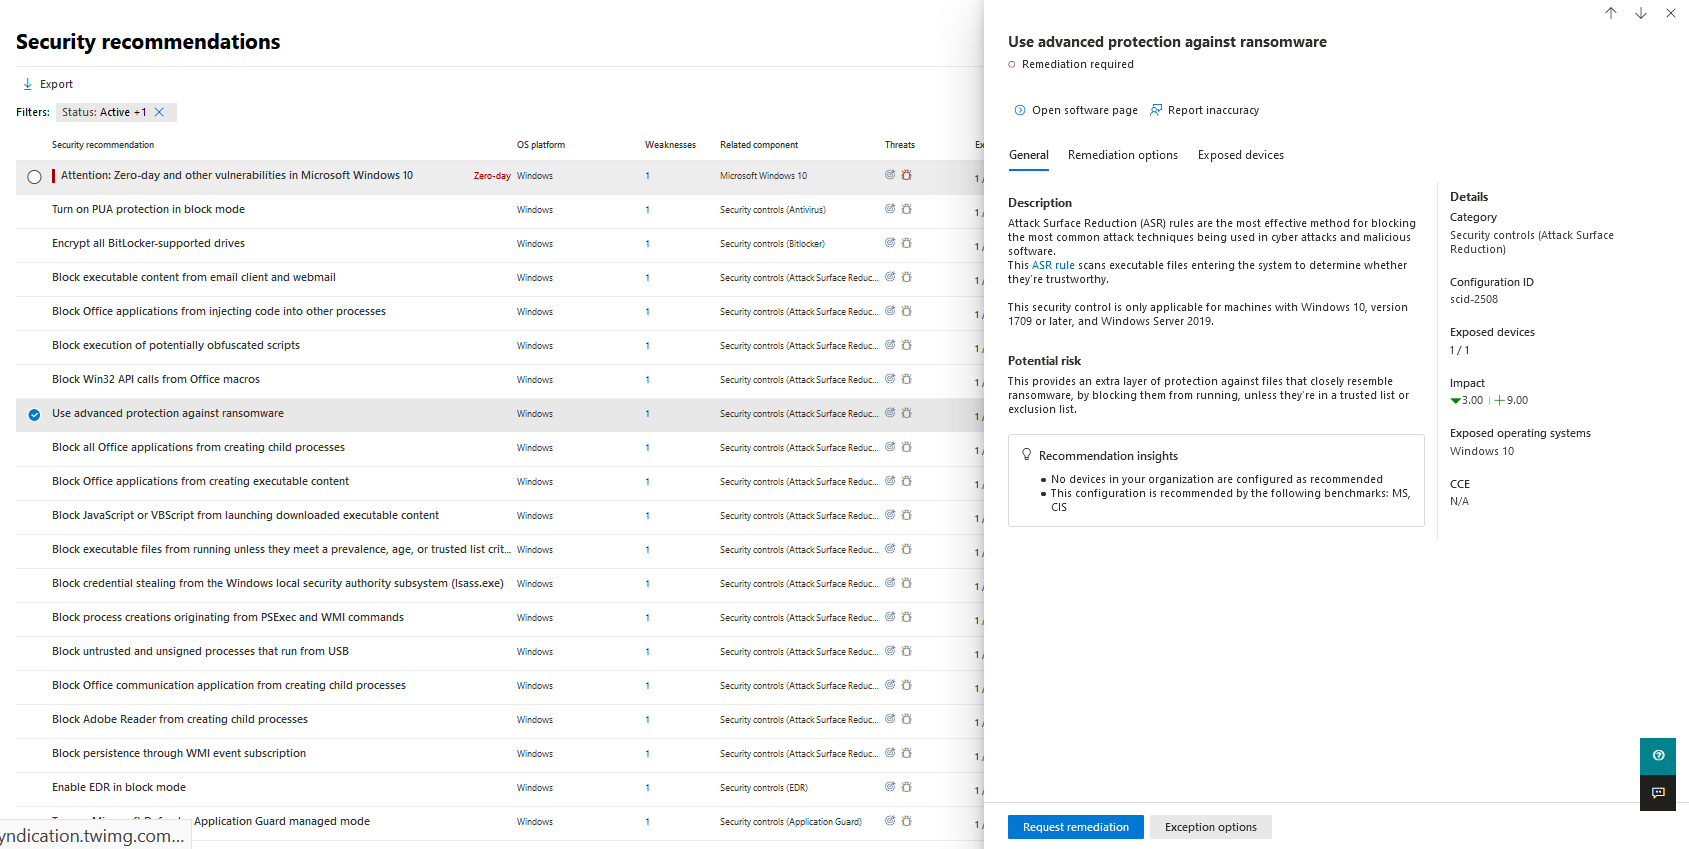
Wybierz rekomendację dotyczącą zabezpieczeń, dla której chcesz zażądać korygowania, a następnie wybierz pozycję Zażądaj korygowania w okienku wysuwanego.
Wypełnij formularz, uwzględniając informacje, czego ma dotyczyć działanie naprawcze, czy utworzyć zgłoszenie w usłudze Intune, priorytet, termin realizacji oraz opcjonalne notatki. Wybierz pozycję Dalej.
Jeśli wybierzesz opcję wymagającej uwagi na naprawę, nie możesz wybrać daty terminu, ponieważ ta opcja nie tworzy akcji naprawczej do śledzenia.
Przejrzyj szczegóły żądania, a następnie wybierz pozycję Prześlij. Złożenie wniosku o naprawę tworzy element działania naprawczego w zarządzaniu podatnościami, który może być używany do monitorowania postępu naprawczego dla wybranej rekomendacji bezpieczeństwa. Przesłanie żądania naprawy nie uruchamia naprawy ani nie wprowadza żadnych zmian na urządzeniach.
Powiadom administratora IT o nowym żądaniu i poproś go o zalogowanie się do Intune w celu zatwierdzenia lub odrzucenia żądania i rozpoczęcia wdrożenia pakietu. Jeśli chcesz sprawdzić, jak zgłoszenie jest wyświetlane w Intune, zobacz Korygowanie luk w zabezpieczeniach zidentyfikowanych przez Microsoft Defender dla punktów końcowych za pomocą usługi Intune, aby uzyskać szczegółowe informacje.
Przejdź do strony Korygowanie , aby wyświetlić stan żądania korygowania.
Uwaga
Jeśli żądanie obejmuje korygowanie ponad 10 000 urządzeń, możemy wysłać tylko 10 000 urządzeń do korygowania do Intune.
Śledzenie działań rekultywacyjnych
Gdy słabe strony Twojej organizacji w zakresie cyberbezpieczeństwa zostaną zidentyfikowane i przypisane do konkretnych zaleceń dotyczących zabezpieczeń, rozpocznij tworzenie zadań związanych z zabezpieczeniami. Zadania można tworzyć za pomocą integracji z Microsoft Intune, w ramach której tworzone są zgłoszenia korygujące.
Zmniejsz narażenie organizacji na luki w zabezpieczeniach i zwiększ konfigurację zabezpieczeń, korygując zalecenia dotyczące zabezpieczeń.
Wyświetlanie działań korygowania
Przesłanie żądania korygowania ze strony Zalecenia powoduje rozpoczęcie działania korygowania. Tworzone jest zadanie związane z zabezpieczeniami, które można śledzić na stronie Remediacja, a w Microsoft Intune tworzone jest zgłoszenie remediacji.
Jeśli wybrałeś opcję naprawy wymagającej uwagi , nie ma paska postępu, statusu zgłoszenia ani daty płatności, ponieważ ta opcja nie tworzy akcji naprawczej, którą można by monitorować.
Gdy jesteś na stronie Korygowanie, wybierz działanie korygowania, które chcesz wyświetlić. Możesz wykonać kroki korygowania, śledzić postęp, wyświetlać powiązane zalecenie, eksportować do pliku CSV lub oznaczać jako ukończone.
Uwaga
Istnieje 180-dniowy okres przechowywania dla ukończonych działań korygowania. Aby strona Remediacji działała optymalnie, ukończone działania remediacyjne są usuwane sześć miesięcy po ich zakończeniu.
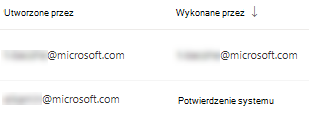
Użyj kolumny Ukończone przez, aby śledzić odpowiedzialność za działania naprawcze
Śledź, kto zamknął działanie naprawcze, korzystając z kolumny „Ukończone przez” na stronie Działania naprawcze.
- adres Email: wiadomość e-mail osoby, która ręcznie wykonała zadanie
- Potwierdzenie systemu: zadanie zostało ukończone automatycznie (wszystkie urządzenia zostały skorygowane)
- Nie dotyczy: informacje nie są dostępne, ponieważ nie wiemy, jak zostało wykonane to starsze zadanie
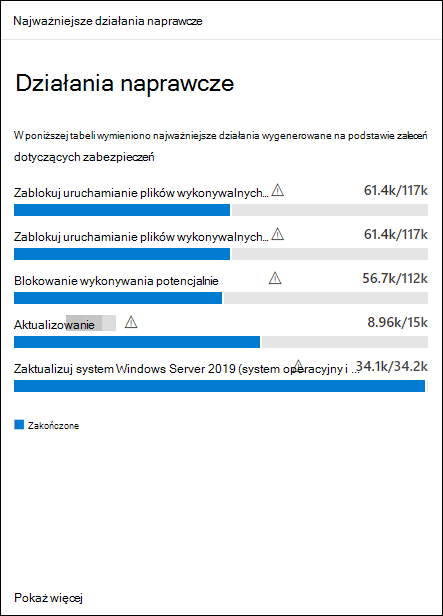
Przegląd najważniejszych działań korygcyjnych
Najważniejsze działania korygowania można wyświetlić na stronie Przegląd lub Pulpit nawigacyjny , w zależności od tego, czy jesteś klientem XDR/MDI Preview. Aby uzyskać więcej informacji, zobacz temat Integracja funkcji Zarządzanie lukami w zabezpieczeniach w usłudze Microsoft Defender i rozwiązania zabezpieczające firmy Microsoft Exposure Management.
Wybierz dowolny wpis z listy najważniejszych działań remediacyjnych , aby przejść na stronę Remediacji . Możesz oznaczyć działanie naprawcze jako zakończone po tym, jak zespół administratorów IT usunie powiązane zadanie bezpieczeństwa.