Notatka
Dostęp do tej strony wymaga autoryzacji. Może spróbować zalogować się lub zmienić katalogi.
Dostęp do tej strony wymaga autoryzacji. Możesz spróbować zmienić katalogi.
Ważna
Niektóre informacje zawarte w tym artykule odnoszą się do wersji wstępnej produktu, który może zostać znacznie zmodyfikowany do czasu wydania wersji komercyjnej. Firma Microsoft nie udziela żadnych gwarancji, wyrażonych ani dorozumianych, w odniesieniu do informacji podanych tutaj.
Możesz szybko powstrzymać zagrożenia lub podjąć działania wobec przejętych zasobów wykrytych w zaawansowanym wyszukiwaniu zagrożeń. Możesz podejmować działania na urządzeniach, tożsamościach, plikach i e-mailach.
Wymagane uprawnienia
Aby podejmować działania na urządzeniach w ramach zaawansowanego wyszukiwania zagrożeń, musisz mieć rolę w Ochrona punktu końcowego w usłudze Microsoft Defender z uprawnieniami do wykonywania działań naprawczych na urządzeniach.
Jeśli nie możesz wykonać akcji, skontaktuj się z administratorem globalnym w celu uzyskania następującego uprawnienia:
Aktywne działania naprawcze > Operacje bezpieczeństwa.
Aby podejmować działania wobec wiadomości e-mail za pośrednictwem zaawansowanego wyszukiwania zagrożeń, potrzebujesz roli w usłudze Ochrona usługi Office 365 w usłudze Microsoft Defender, aby wyszukiwać i usuwać wiadomości e-mail.
-
Ujednolicone sterowanie dostępem opartym na rolach (URBAC) w usłudze Microsoft Defender: Członkostwo z przypisanymi następującymi uprawnieniami URBAC udostępnia opcję Podejmij działanie w funkcji Zaawansowane wyszukiwanie zagrożeń i przyznaje użytkownikom uprawnienia wymagane do wykonywania działań naprawczych:
- Operacje zabezpieczeń>Dane zabezpieczeń>Reagowanie (zarządzanie): Wymagane do zatwierdzania lub odrzucania działań naprawczych.
- Operacje zabezpieczeń>Dane zabezpieczeń>Poczta e-mail i współpraca — zaawansowane akcje (zarządzanie): Wymagane do wykonywania akcji na wiadomościach e-mail (przenoszenie, usuwanie programowe, usuwanie trwałe).
Wykonuj działania na urządzeniach
Możesz wykonać następujące akcje na urządzeniach zidentyfikowanych przez kolumnę DeviceId w wynikach zapytania:
- Odizoluj urządzenia, których dotyczy problem, aby ograniczyć infekcję lub uniemożliwić boczne rozprzestrzenianie się ataków.
- Zbierz pakiet dochodzeniowy, aby uzyskać więcej informacji kryminalistycznych.
- Uruchom skanowanie antywirusowe, aby znaleźć i usunąć zagrożenia przy użyciu najnowszych aktualizacji analizy zabezpieczeń.
- Zainicjuj zautomatyzowane badanie w celu sprawdzenia i skorygowania zagrożeń na urządzeniu i prawdopodobnie innych urządzeniach, których dotyczy problem.
- Ogranicz wykonywanie aplikacji tylko do plików wykonywalnych podpisanych przez firmę Microsoft, uniemożliwiając kolejne działania związane z zagrożeniami za pośrednictwem złośliwego oprogramowania lub innych niezaufanych plików wykonywalnych.
Aby dowiedzieć się więcej o tym, jak Ochrona punktu końcowego w usłudze Microsoft Defender przeprowadza te akcje reagowania, zobacz Akcje reagowania na urządzeniach.
Podejmuj działania dotyczące tożsamości
Możesz wykonać następujące działania dotyczące tożsamości w wynikach zapytania:
- Wybierz pozycję Wyłącz użytkownika , aby tymczasowo uniemożliwić użytkownikowi logowanie.
- Wybierz pozycję Resetuj uwierzytelnianie użytkownika, aby monitować użytkownika o zmianę hasła podczas następnej sesji logowania (w przypadku tożsamości lokalnych) lub wymagać od niego ponownego zalogowania się (w przypadku tożsamości Microsoft Entra).
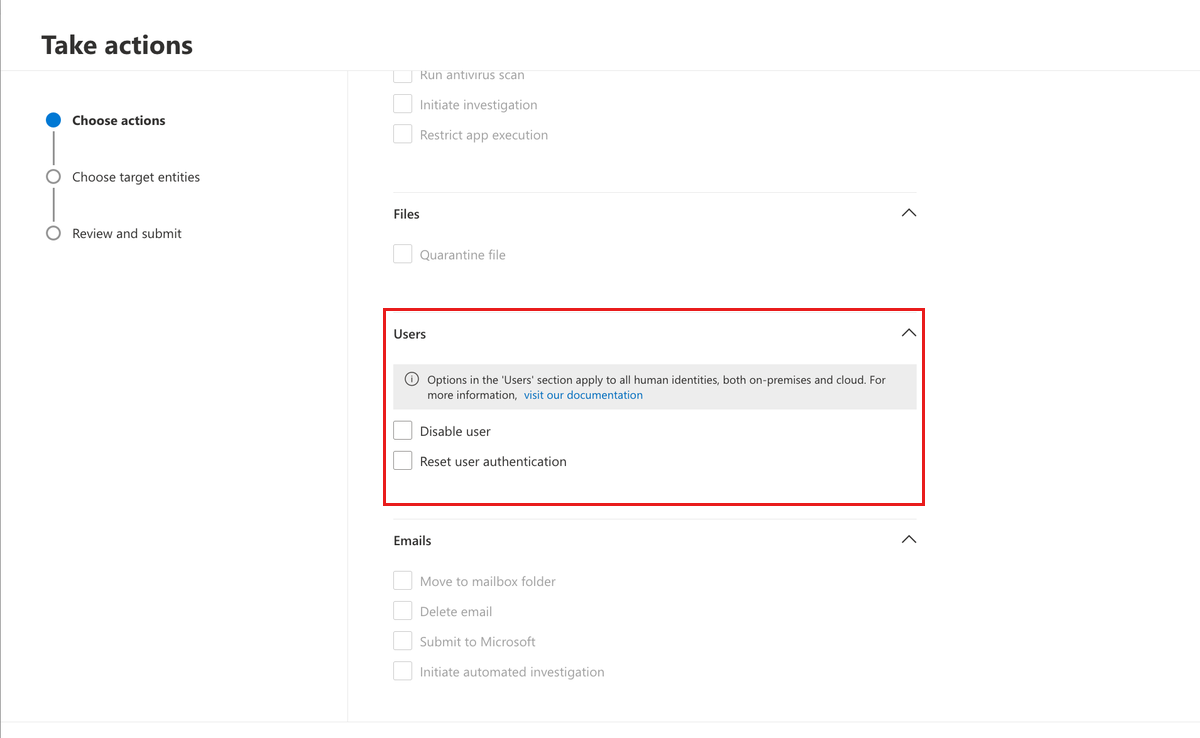
Zarówno opcje Disable user , jak i Reset user authentication wymagają identyfikatora bezpieczeństwa użytkownika (SID), który jest dostępny w AccountSidkolumnach , InitiatingProcessAccountSid, RequestAccountSid, i OnPremSid .
Dla tożsamości Microsoft Entra parametr AccountObjectId jest wymagany dla wszystkich działań.
Więcej informacji o akcjach tożsamości można znaleźć w sekcji Akcje Remediacyjne w Microsoft Defender for Identity oraz działania naprawcze w Microsoft Defender for Cloud Apps.
Pliki w kwarantannie
Akcję kwarantanny można wdrożyć w plikach, aby pliki były automatycznie poddawane kwarantannie po napotkaniu. Po wybraniu akcji kwarantanny możesz wybrać jedną z następujących kolumn, aby określić, które pliki w wynikach zapytania zostaną poddane kwarantannie:
-
SHA1: W większości tabel zaawansowanego przeszukiwania ta kolumna odnosi się do skrótu SHA-1 pliku, którego dotyczy zarejestrowana akcja. Jeśli na przykład plik został skopiowany, plik, którego dotyczy problem, jest skopiowanym plikiem. -
InitiatingProcessSHA1: W większości tabel zaawansowanego wyszukiwania zagrożeń ta kolumna odnosi się do pliku odpowiedzialnego za zainicjowanie zarejestrowanego działania. Na przykład, jeśli uruchomiono proces podrzędny, ten plik inicjujący jest częścią procesu nadrzędnego. -
SHA256: Ta kolumna jest odpowiednikiem SHA-256 pliku zidentyfikowanego przez kolumnęSHA1. -
InitiatingProcessSHA256: Ta kolumna jest odpowiednikiem SHA-256 pliku zidentyfikowanego przez kolumnęInitiatingProcessSHA1.
Aby dowiedzieć się więcej na temat sposobu kwarantanny plików i ich przywracania, zobacz Akcje odpowiedzi w plikach.
Uwaga
Aby zlokalizować pliki i poddać je kwarantannie, wyniki zapytania powinny również zawierać DeviceId wartości jako identyfikatory urządzeń.
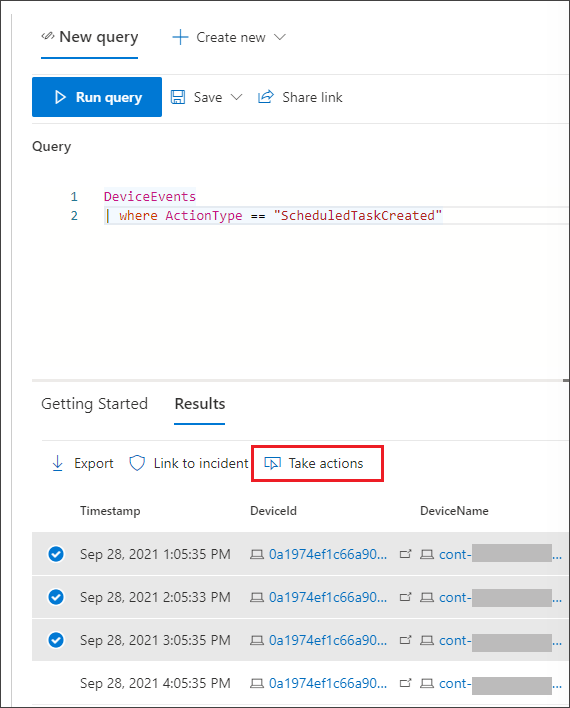
Aby wykonać dowolną akcję urządzenia lub pliku opisaną w tej sekcji, wybierz co najmniej jeden rekord w wynikach zapytania, a następnie wybierz pozycję Podejmij akcje. Kreator poprowadzi Cię przez proces wyboru, a następnie zatwierdzenia wybranych działań.
Akcje dotyczące wiadomości e-mail
Oprócz działań naprawczych dotyczących urządzenia możesz również podejmować działania wobec wiadomości e-mail wyświetlanych w wynikach zapytania. Wybierz rekordy, na które chcesz wykonać akcję, wybierz pozycję Wykonaj akcje, a następnie w obszarze Wybierz akcje wybierz opcję z następujących opcji:
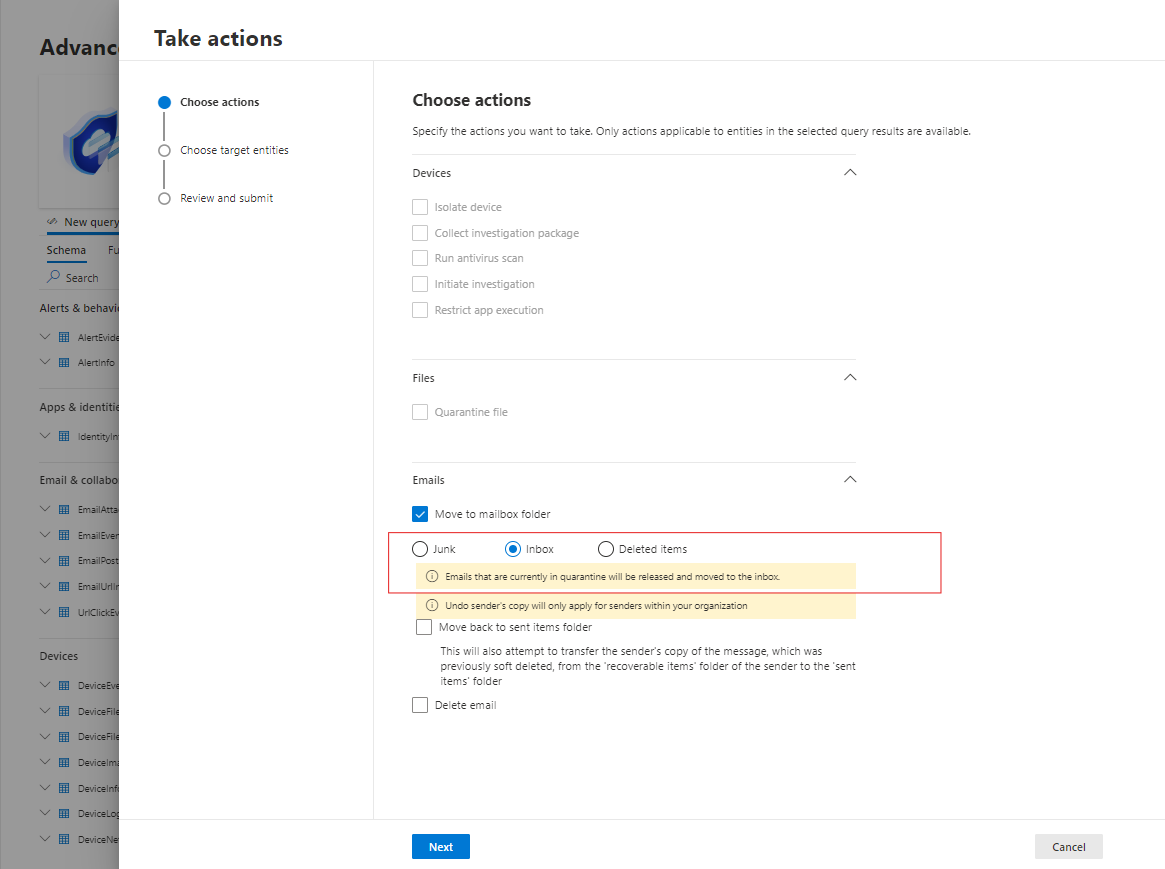
Przenieś do folderu skrzynki pocztowej — wybierz tę akcję, aby przenieść wiadomości e-mail do folderu Wiadomości-śmieci, Skrzynka odbiorcza lub Usunięte elementy.
Wyniki wiadomości e-mail poddanej kwarantannie (takie jak wyniki fałszywie dodatnie) można przenieść z powrotem do skrzynki odbiorczej, wybierając opcję Skrzynka odbiorcza .
Usuń wiadomość e-mail — wybierz tę akcję, aby przenieść wiadomości e-mail do folderu Usunięte elementy (usuwanie nietrwałe) lub usunąć je trwale (usunięcie twarde).
Wybranie pozycji Usunięcie nietrwałe powoduje również automatyczne nietrwałe usunięcie wiadomości z folderu Elementy wysłane nadawcy, jeśli nadawca należy do organizacji.
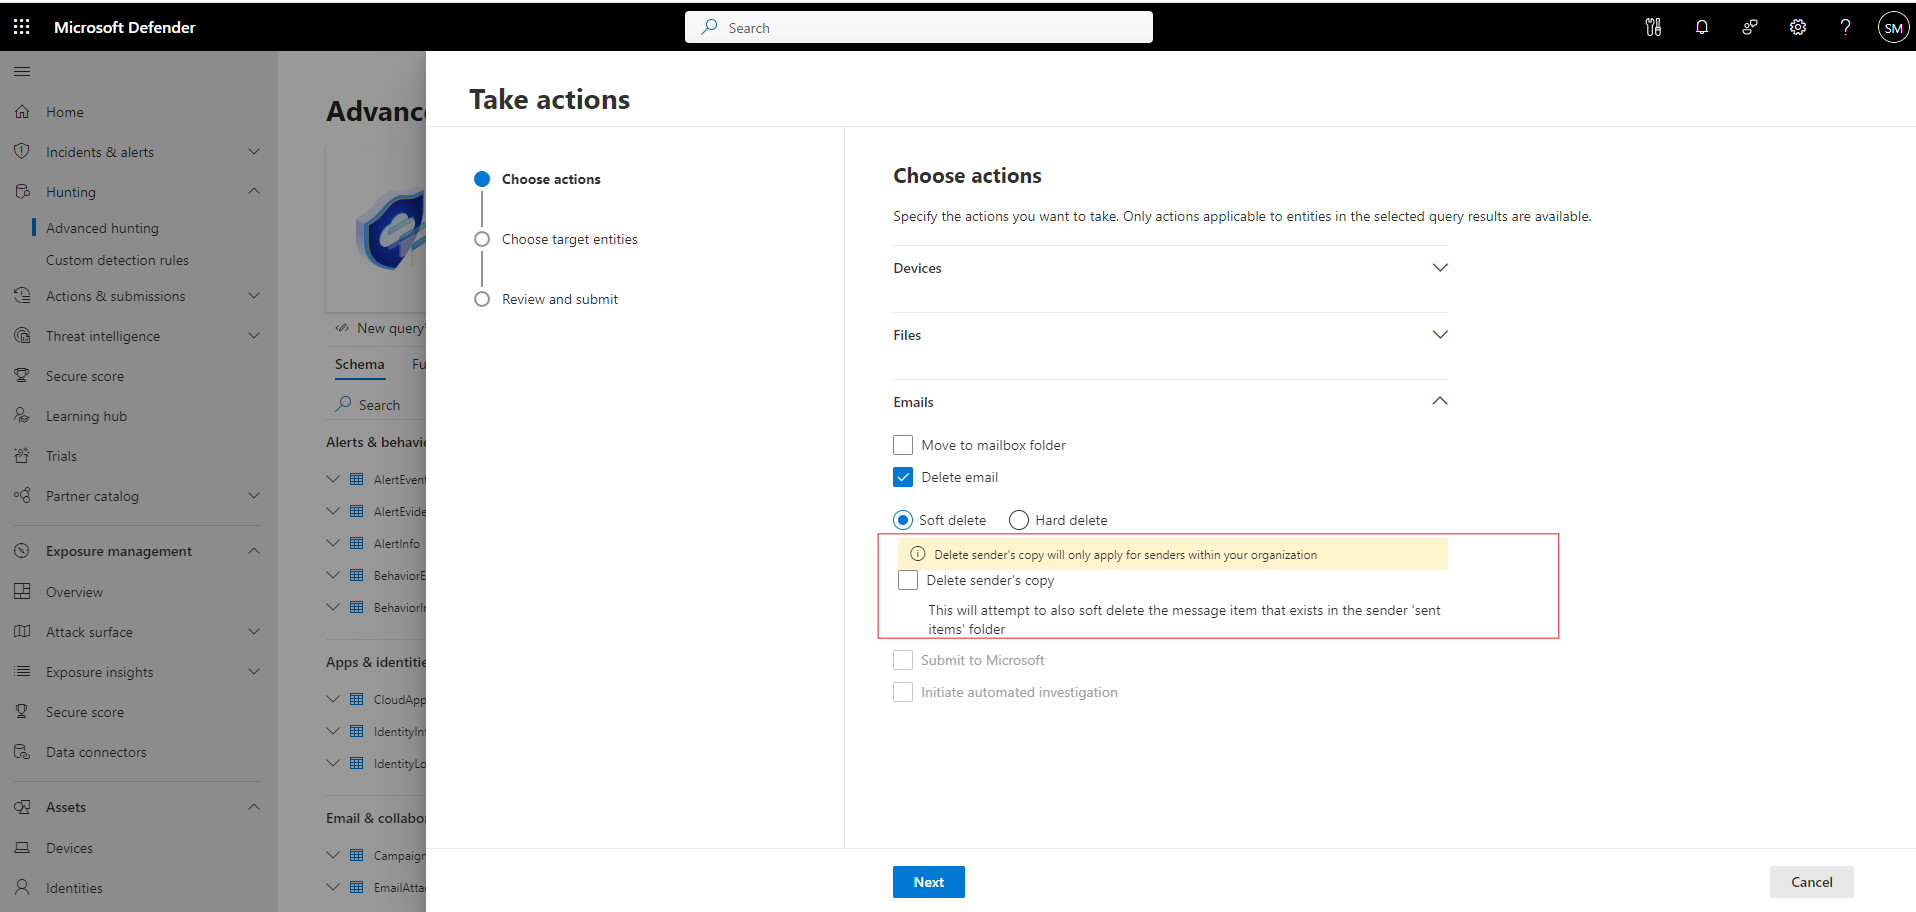
Automatyczne programowe usuwanie kopii po stronie nadawcy jest dostępne dla wyników korzystających z tabel
EmailEventsiEmailPostDeliveryEvents, ale nie z tabeliUrlClickEvents. Ponadto wynik powinien zawierać kolumnyEmailDirectioniSenderFromAddressdla opcji Usuń e-mail, aby pojawiły się w kreatorze Wykonaj akcje . Czyszczenie kopii nadawcy dotyczy wiadomości e-mail wewnątrz organizacji i wychodzących wiadomości e-mail, zapewniając, że w przypadku tych wiadomości e-mail programowo usuwana jest tylko kopia nadawcy. Wiadomości przychodzące nie są objęte zakresem.Poniższe zapytanie wymienia zdarzenia e-mail sklasyfikowane jako spam oraz zwraca kluczowe informacje o wiadomości i dostawie:
EmailEvents
| where ThreatTypes contains "spam"
| project NetworkMessageId,RecipientEmailAddress, EmailDirection, SenderFromAddress, LatestDeliveryAction,LatestDeliveryLocation
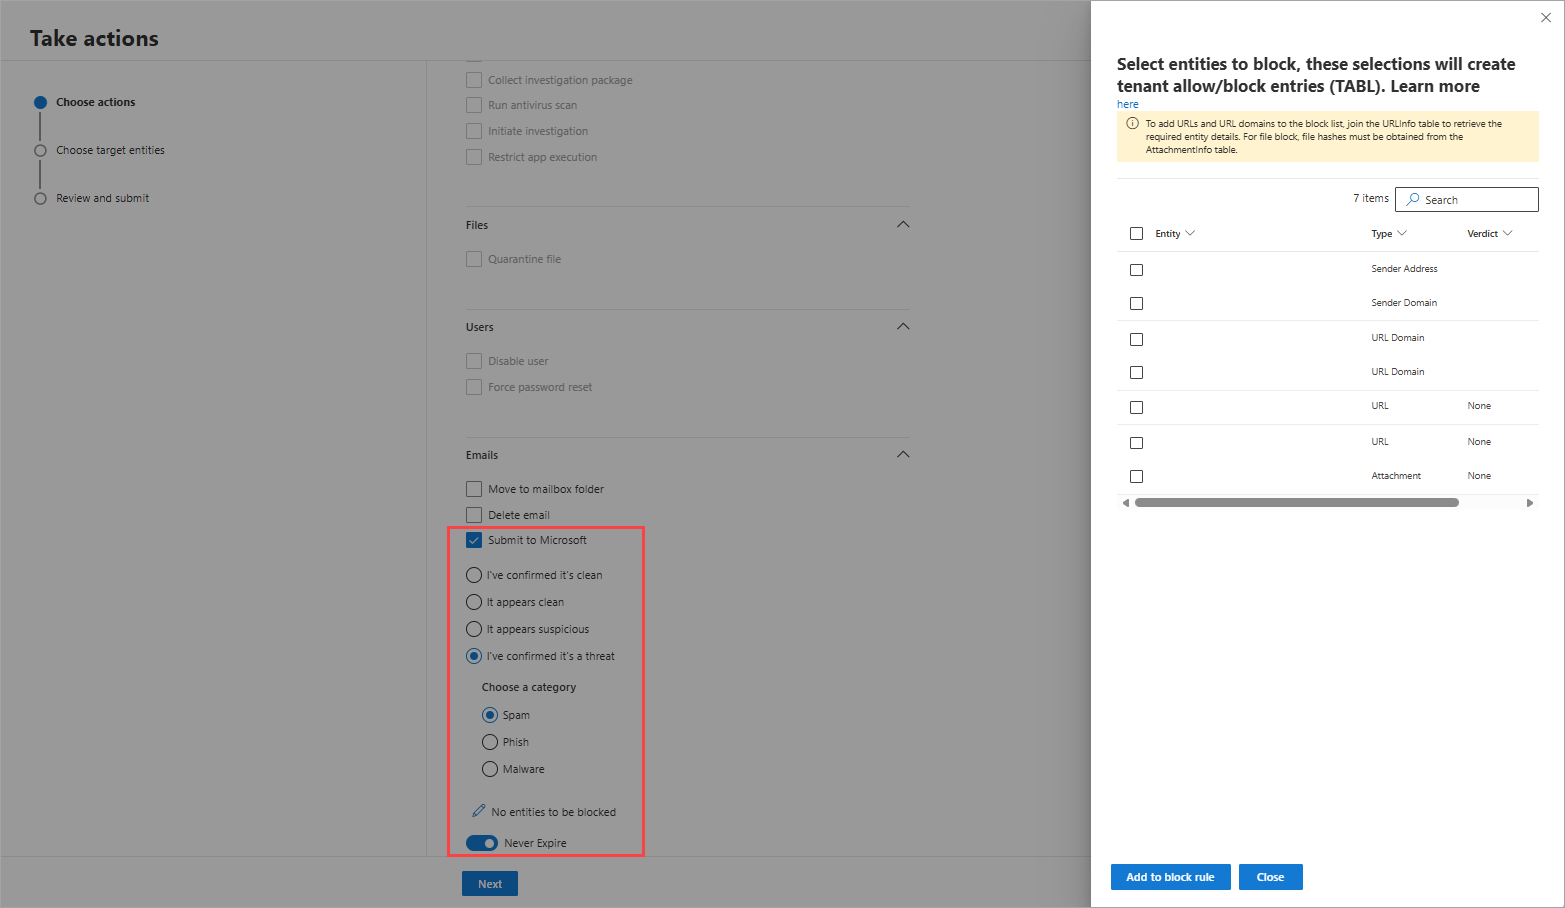
Prześlij do firmy Microsoft — wybierz tę akcję, aby przesłać do firmy Microsoft fałszywie dodatnie lub fałszywie negatywne wiadomości e-mail.
W ramach zgłoszenia można również dodać adresy URL i domeny adresów URL, domeny nadawców oraz załączniki do Listy dozwolonych/zablokowanych elementów dzierżawy, aby natychmiast ograniczyć skutki zgłoszonego fałszywie dodatniego lub fałszywie ujemnego wyniku, podczas gdy firma Microsoft ocenia zgłoszenie.
Ważna
Aby zablokować adres URL lub domenę URL, połącz tabelę
EmailUrlInfozNetworkMessageId, aby uzyskać wymagane informacje. Aby zablokować załącznik (plik), dołącz tabelęEmailAttachmentInfoNetworkMessageIddo pliku, aby uzyskać skrót pliku.Jeśli brakuje obowiązkowych kolumn, przesyłanie do firmy Microsoft może zostać wyłączone. Aby rozwiązać brakujące obowiązkowe kolumny, wybierz Pokaż puste kolumny przed wybraniem Wykonaj akcje.
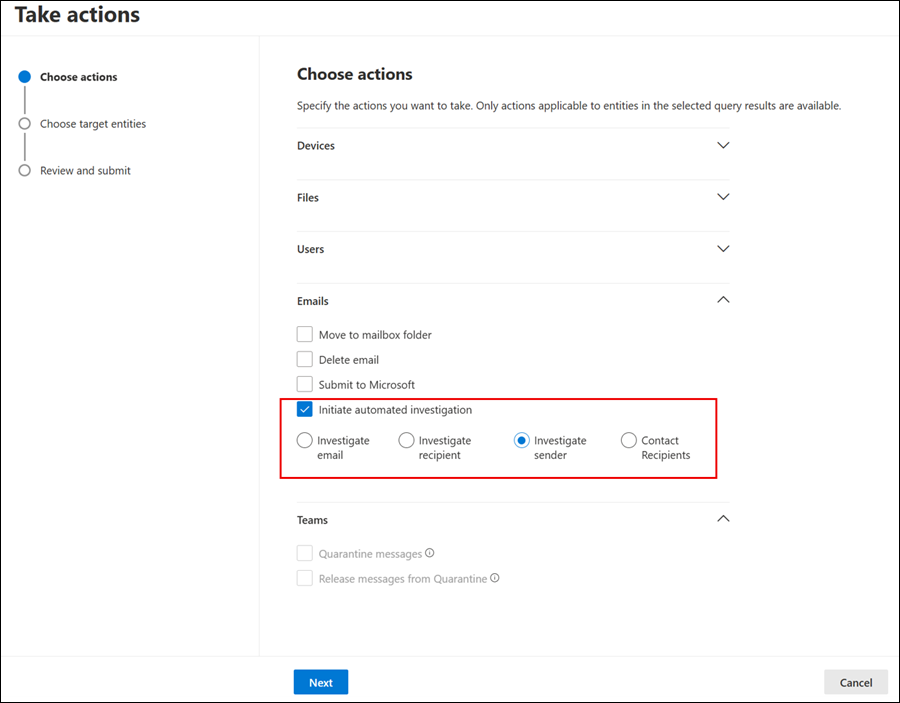
Inicjowanie zautomatyzowanego badania — wybierz tę akcję, aby wyzwolić automatyczne badanie wiadomości e-mail, nadawcy, adresata lub adresatów kontaktów.
Jeśli brakuje obowiązkowych kolumn, może zostać wyłączone inicjowanie zautomatyzowanego badania. Aby rozwiązać brakujące obowiązkowe kolumny, wybierz Pokaż puste kolumny przed wybraniem Wykonaj akcje.
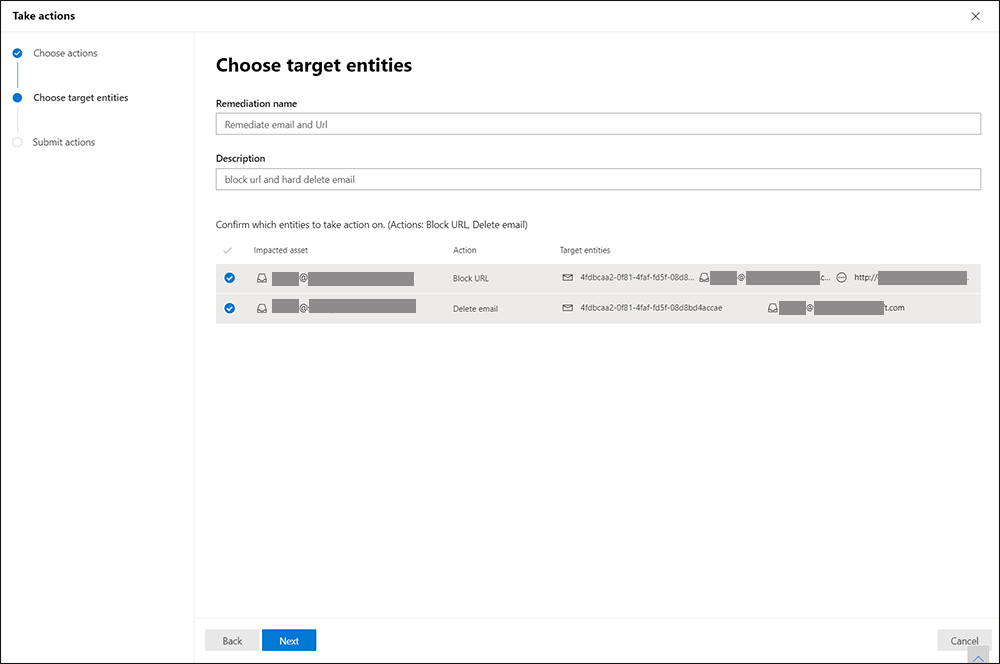
Możesz podać nazwę działania naprawczego i krótki opis akcji, aby ułatwić śledzenie tego działania w historii Centrum akcji. Użyj identyfikatora zatwierdzenia podane na końcu kreatora, aby odfiltrować te akcje w centrum akcji:
Opisane w tej sekcji działania naprawcze e-mail dotyczą również niestandardowych wykryć.
Przejrzyj podjęte akcje
Strona historii centrum Akcji (Historiacentrum> Akcji) rejestruje każdą akcję indywidualnie. Aby sprawdzić status każdej akcji, przejdź do centrum akcji.
Uwaga
Niektóre tabele w tym artykule mogą nie być dostępne w usłudze Microsoft Defender dla punktu końcowego. Włącz Microsoft Defender, aby wyszukać zagrożenia przy użyciu większej liczby źródeł danych. Aby przenieść zaawansowane przepływy pracy wyszukiwania zagrożeń z Ochrona punktu końcowego w usłudze Microsoft Defender do Microsoft Defender, zobacz Migrowanie zaawansowanych zapytań wyszukiwania zagrożeń z Ochrona punktu końcowego w usłudze Microsoft Defender.
Zawartość pokrewna
- Omówienie zaawansowanego wyszukiwania zagrożeń
- Nauka języka zapytań
- Praca z wynikami zapytań
- Analiza schematu
- Centrum akcji — omówienie
Wskazówka
Chcesz dowiedzieć się więcej? Zaangażuj się w społeczność rozwiązań zabezpieczających firmy Microsoft w naszej społeczności technicznej Społeczność techniczna usługi Microsoft Defender XDR.