Notatka
Dostęp do tej strony wymaga autoryzacji. Może spróbować zalogować się lub zmienić katalogi.
Dostęp do tej strony wymaga autoryzacji. Możesz spróbować zmienić katalogi.
Wirtualne sieci prywatne (VPN) umożliwiają użytkownikom zdalny dostęp do zasobów organizacji, w tym z domu, hotelu, kawiarni i nie tylko. W usłudze Microsoft Intune można skonfigurować aplikacje klienckie VPN na urządzeniach z systemem Android Enterprise przy użyciu zasad konfiguracji aplikacji. Następnie wdróż te zasady z konfiguracją VPN na urządzeniach w Twojej organizacji.
Można też tworzyć zasady VPN, które są używane przez konkretne aplikacje. Ta funkcja jest nazywana VPN dla aplikacji. Gdy aplikacja jest aktywna, może łączyć się z siecią VPN i uzyskiwać dostęp do zasobów za pośrednictwem sieci VPN. Gdy aplikacja nie jest aktywna, sieć VPN nie jest używana.
Ta funkcja ma zastosowanie do:
- Android Enterprise
Istnieją dwa sposoby tworzenia zasad konfiguracji aplikacji dla aplikacji klienckiej sieci VPN:
- Projektant konfiguracji
- Dane JSON
W tym artykule pokazano, jak utworzyć sieć VPN dla poszczególnych aplikacji i zasady konfiguracji aplikacji sieci VPN przy użyciu obu opcji.
Uwaga
Wiele parametrów konfiguracyjnych klienta VPN jest podobnych. Ale każda aplikacja ma swoje unikatowe klawisze i opcje. Jeśli masz pytania, skonsultuj się z dostawcą VPN.
Przed rozpoczęciem
System Android nie nawiązuje automatycznie połączenia klienta VPN podczas otwierania aplikacji. Połączenie sieci VPN musi zostać uruchomione ręcznie. Możesz też użyć zawsze włączonej sieci VPN , aby nawiązać połączenie.
Następujący klienci sieci VPN obsługują zasady konfiguracji aplikacji usługi Intune:
- Cisco AnyConnect
- Logowanie jednokrotne Citrix
- F5 Access
- Palo Alto Networks GlobalProtect
- Pulse Secure
- SonicWall Mobile Connect
Podczas tworzenia zasad sieci VPN w usłudze Intune należy wybrać inne klucze do skonfigurowania. Te nazwy kluczy różnią się w zależności od różnych aplikacji klienckich VPN. W związku z tym nazwy kluczy w Twoim środowisku mogą być inne niż w przykładach w tym artykule.
Projektant konfiguracji i dane JSON mogą z powodzeniem korzystać z uwierzytelniania opartego na certyfikatach. Jeśli uwierzytelnianie sieci VPN wymaga certyfikatów klienta, przed utworzeniem zasad sieci VPN należy utworzyć profile certyfikatów. Zasady konfiguracji aplikacji VPN używają wartości z profilów certyfikatów.
Urządzenia z profilem służbowym należącym do użytkownika systemu Android Enterprise obsługują certyfikaty SCEP i PKCS. W pełni zarządzane, dedykowane i należące do firmy urządzenia z profilem służbowym z systemem Android Enterprise obsługują tylko certyfikaty SCEP. Aby uzyskać więcej informacji, zobacz Używanie certyfikatów do uwierzytelniania w usłudze Microsoft Intune.
Omówienie sieci VPN dla poszczególnych aplikacji
Podczas tworzenia i testowania sieci VPN dla poszczególnych aplikacji podstawowy przepływ obejmuje następujące kroki:
- Wybierz aplikację klienta VPN. Zanim rozpoczniesz (w tym artykule) zawiera listę obsługiwanych aplikacji.
- Pobierz identyfikatory pakietów aplikacji, które będą korzystać z połączenia sieci VPN. Uzyskiwanie identyfikatora pakietu aplikacji (w tym artykule) pokazuje, jak to zrobić.
- Jeśli do uwierzytelniania połączenia sieci VPN używane są certyfikaty, przed wdrożeniem zasad sieci VPN należy utworzyć i wdrożyć profile certyfikatów. Upewnij się, że profile certyfikatów zostały pomyślnie wdrożone. Aby uzyskać więcej informacji, zobacz Używanie certyfikatów do uwierzytelniania w usłudze Microsoft Intune.
- Dodaj aplikację klienta sieci VPN do usługi Intune, a następnie wdróż aplikację dla użytkowników i urządzeń.
- Utwórz zasady konfiguracji aplikacji sieci VPN. Użyj identyfikatorów pakietów aplikacji i informacji o certyfikatach zawartych w zasadach.
- Wdróż nowe zasady sieci VPN.
- Upewnij się, że aplikacja kliencka VPN pomyślnie łączy się z serwerem VPN.
- Gdy aplikacja jest aktywna, upewnij się, że ruch z Twojej aplikacji pomyślnie przechodzi przez sieć VPN.
Pobierz identyfikator pakietu aplikacji
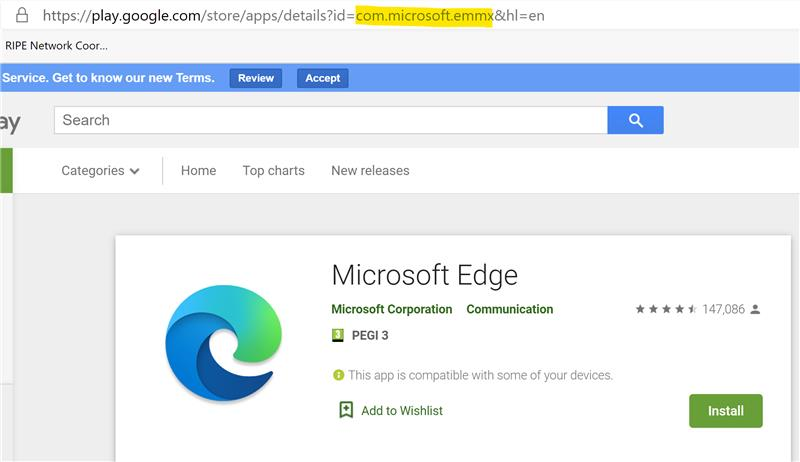
Uzyskaj identyfikator pakietu dla każdej aplikacji, która będzie korzystać z sieci VPN. W przypadku aplikacji dostępnych publicznie identyfikator pakietu aplikacji można pobrać w sklepie Google Play. Wyświetlany adres URL każdej aplikacji zawiera identyfikator pakietu.
W poniższym przykładzie identyfikator pakietu aplikacji przeglądarki Microsoft Edge to com.microsoft.emmx. Identyfikator pakietu jest częścią adresu URL:
W przypadku aplikacji biznesowych (LOB) uzyskaj identyfikator pakietu od dostawcy lub dewelopera aplikacji.
Certyfikaty
W tym artykule założono, że połączenie sieci VPN używa uwierzytelniania opartego na certyfikatach. Zakłada się również, że pomyślnie wdrożono wszystkie certyfikaty w łańcuchu potrzebne klientom do pomyślnego uwierzytelnienia. Zazwyczaj ten łańcuch certyfikatów obejmuje certyfikat klienta, wszystkie certyfikaty pośrednie i certyfikat główny.
Aby uzyskać więcej informacji na temat certyfikatów, zobacz Używanie certyfikatów do uwierzytelniania w usłudze Microsoft Intune.
Wdrożenie profilu certyfikatu uwierzytelniania klienta powoduje utworzenie tokenu certyfikatu w profilu certyfikatu. Ten token służy do tworzenia zasad konfiguracji aplikacji sieci VPN.
Jeśli nie wiesz, jak tworzyć zasady konfiguracji aplikacji, zobacz Dodawanie zasad konfiguracji aplikacji dla zarządzanych urządzeń z systemem Android Enterprise.
Użyj Designer konfiguracji
Zaloguj się do Centrum administracyjnego usługi Microsoft Intune.
Wybierz pozycję Konfiguracja aplikacji>,>Utwórz>zarządzane urządzenia.
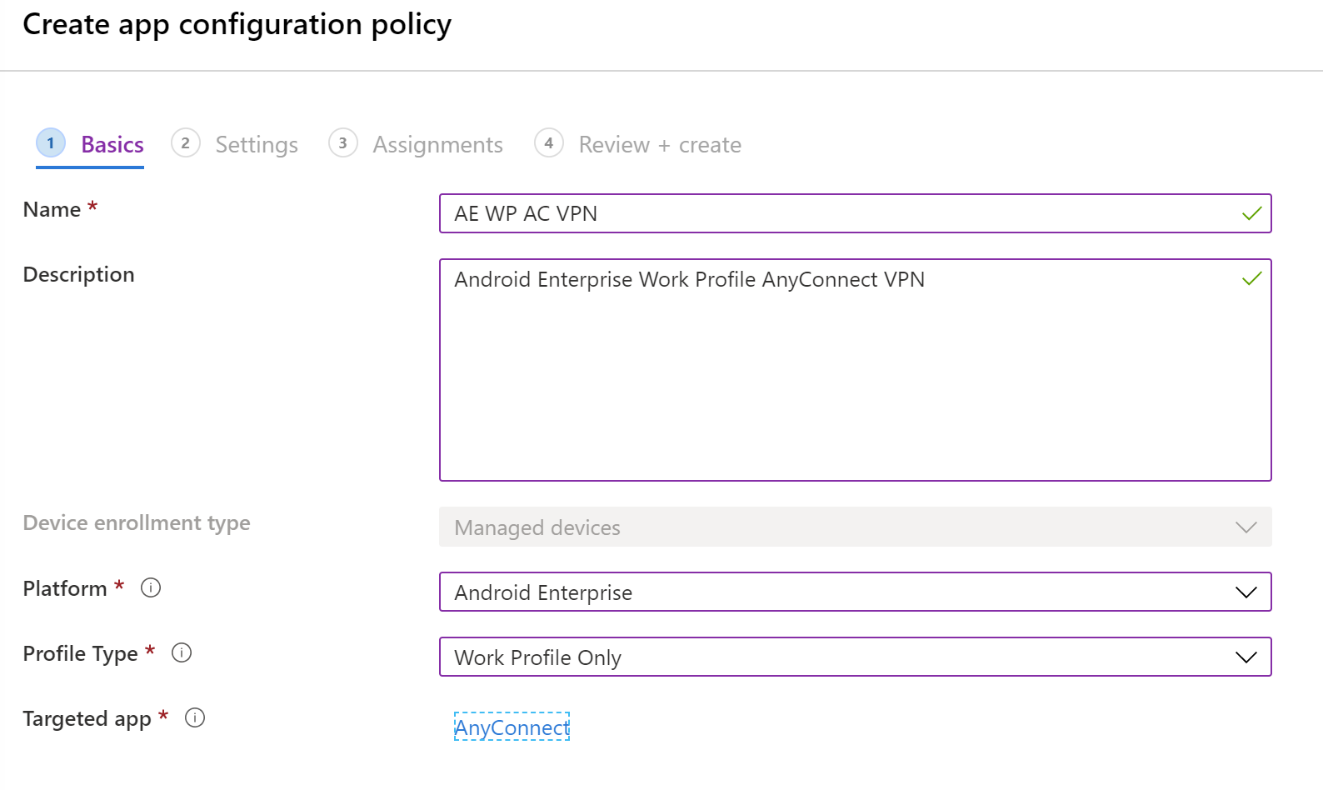
W obszarze Podstawy wprowadź następujące właściwości:
Nazwa: wprowadź opisową nazwę zasad. Nadaj nazwę zasadom, aby można było je później łatwo rozpoznać. Na przykład dobra nazwa zasad to Zasady konfiguracji aplikacji: Zasady Cisco AnyConnect VPN dla urządzeń z profilem służbowym systemu Android Enterprise.
Opis: wprowadź opis zasad. To ustawienie jest opcjonalne, ale zalecane.
Platforma: wybierz pozycję Android Enterprise.
Typ profilu: Dostępne opcje:
- Wszystkie typy profili: Ta opcja obsługuje uwierzytelnianie za pomocą nazwy użytkownika i hasła. Jeśli korzystasz z uwierzytelniania opartego na certyfikatach, nie używaj tej opcji.
- Tylko profil w pełni zarządzany, dedykowany i Corporate-Owned profil służbowy: Ta opcja obsługuje uwierzytelnianie oparte na certyfikatach oraz uwierzytelnianie nazwy użytkownika i hasła.
- Tylko profil służbowy należący do użytkownika: Ta opcja obsługuje uwierzytelnianie oparte na certyfikatach oraz uwierzytelnianie nazwy użytkownika i hasła.
Aplikacja kierowana: wybierz wcześniej dodaną aplikację klienta VPN. W poniższym przykładzie użyto aplikacji klienckiej Cisco AnyConnect VPN:
Wybierz pozycję Dalej.
W obszarze Ustawienia wprowadź następujące właściwości:
Format ustawień konfiguracji: Wybierz pozycję Użyj projektanta konfiguracji:
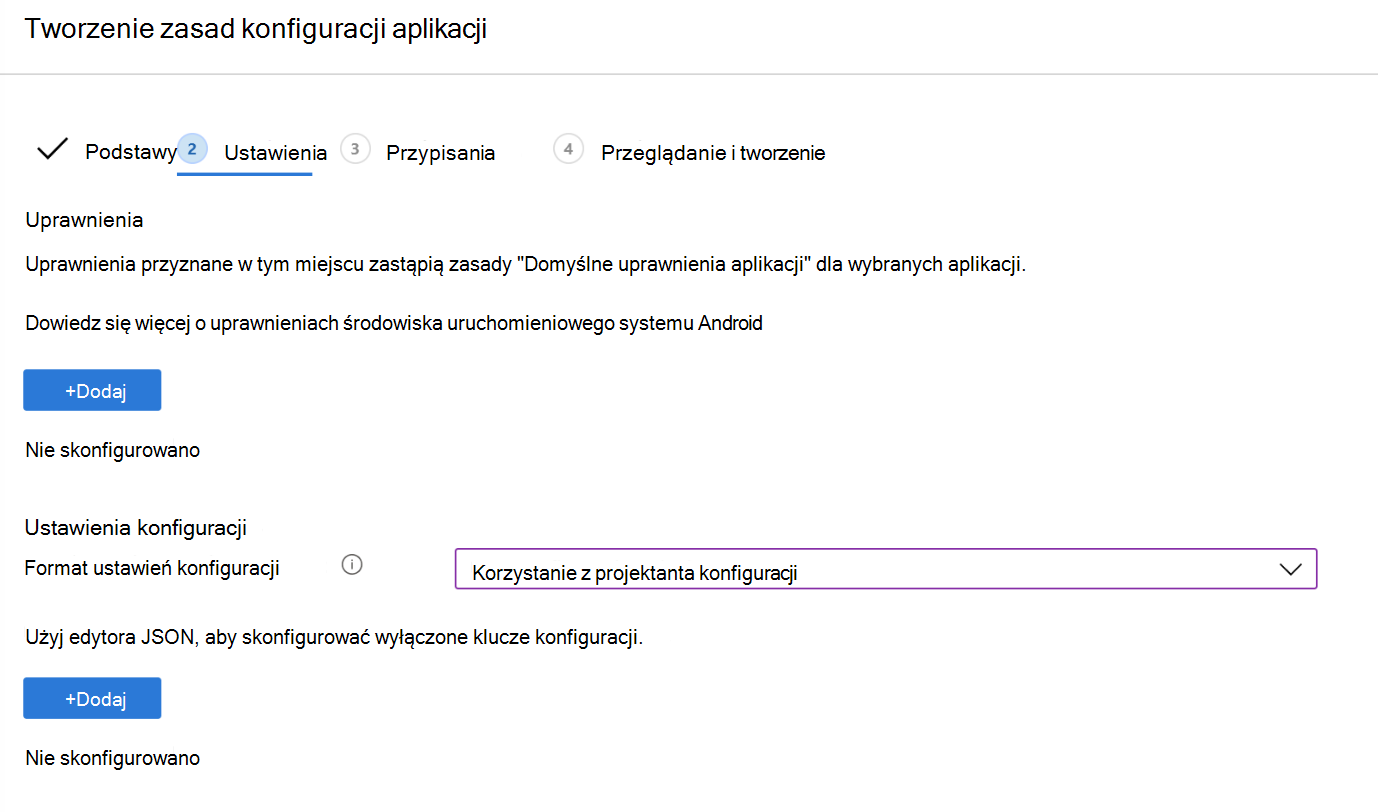
Dodaj: pokazuje listę kluczy konfiguracji. Wybierz wszystkie klucze konfiguracyjne potrzebne do konfiguracji >OK.
W poniższym przykładzie wybrano minimalną listę dla usługi AnyConnect VPN, w tym uwierzytelnianie oparte na certyfikatach i sieć VPN dla aplikacji:
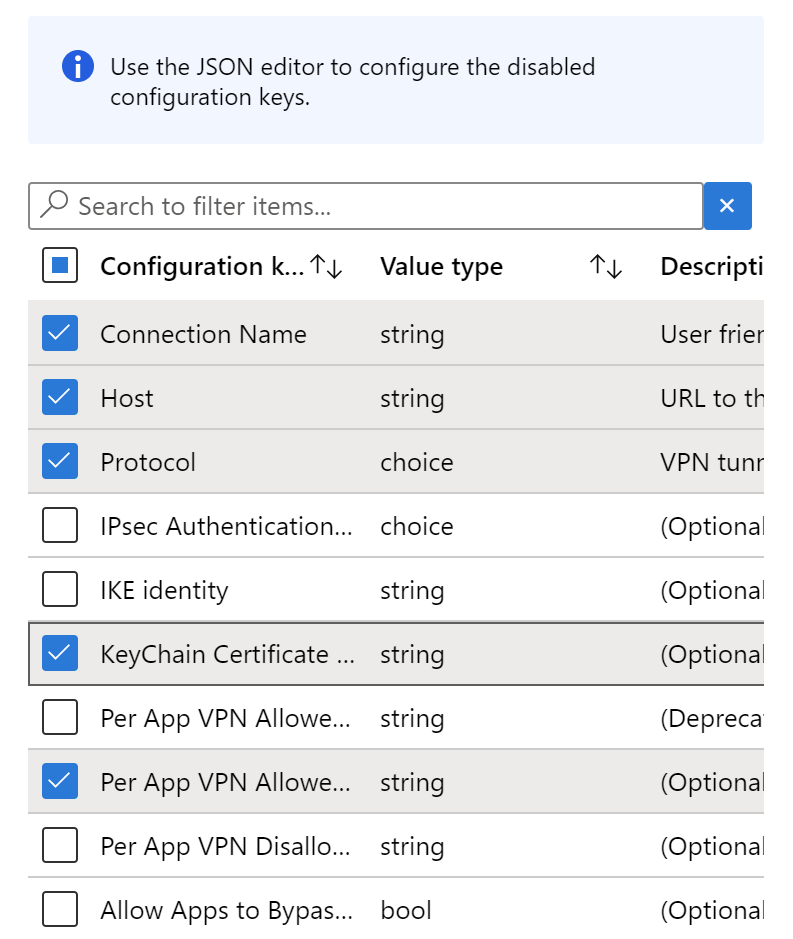
Wartość konfiguracji: Wprowadź wartości dla wybranych kluczy konfiguracji. Pamiętaj, że nazwy kluczy różnią się w zależności od używanej aplikacji klienckiej VPN. W kluczach wybranych w naszym przykładzie:
Dozwolone aplikacje VPN dla aplikacji: wprowadź zebrane wcześniej identyfikatory pakietów aplikacji. Przykład:

Alias certyfikatu pęku kluczy (opcjonalnie): zmień typ wartości z ciągu na certyfikat. Wybierz profil certyfikatu klienta, który ma być używany z uwierzytelnianiem VPN. Przykład:

Protocol (Protokół): Wybierz protokół tunelu SSL lub IPsec sieci VPN.
Nazwa połączenia: Wprowadź przyjazną dla użytkownika nazwę połączenia VPN. Użytkownicy zobaczą tę nazwę połączenia na swoich urządzeniach. Na przykład wprowadź
ContosoVPN.Host: Wprowadź adres URL nazwy hosta do routera stacji czołowej. Na przykład wprowadź
vpn.contoso.com.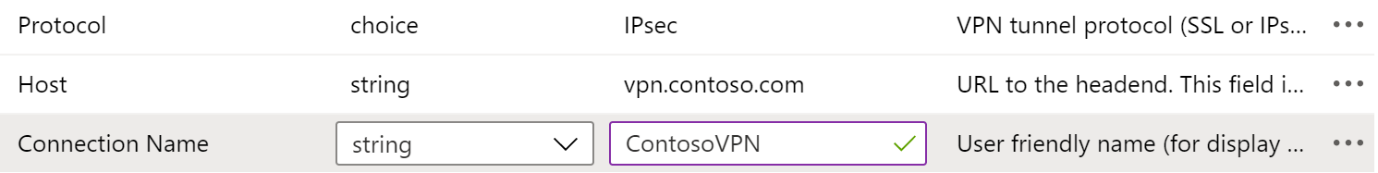
Wybierz pozycję Dalej.
W obszarze Przypisania wybierz grupy, do których mają zostać przypisane zasady konfiguracji aplikacji VPN.
Wybierz pozycję Dalej.
W obszarze Przeglądanie + tworzenie przejrzyj ustawienia. Po wybraniu pozycji Utwórz zmiany zostaną zapisane, a zasady zostaną wdrożone w grupach. Zasady są również wyświetlane na liście zasad konfiguracji aplikacji.
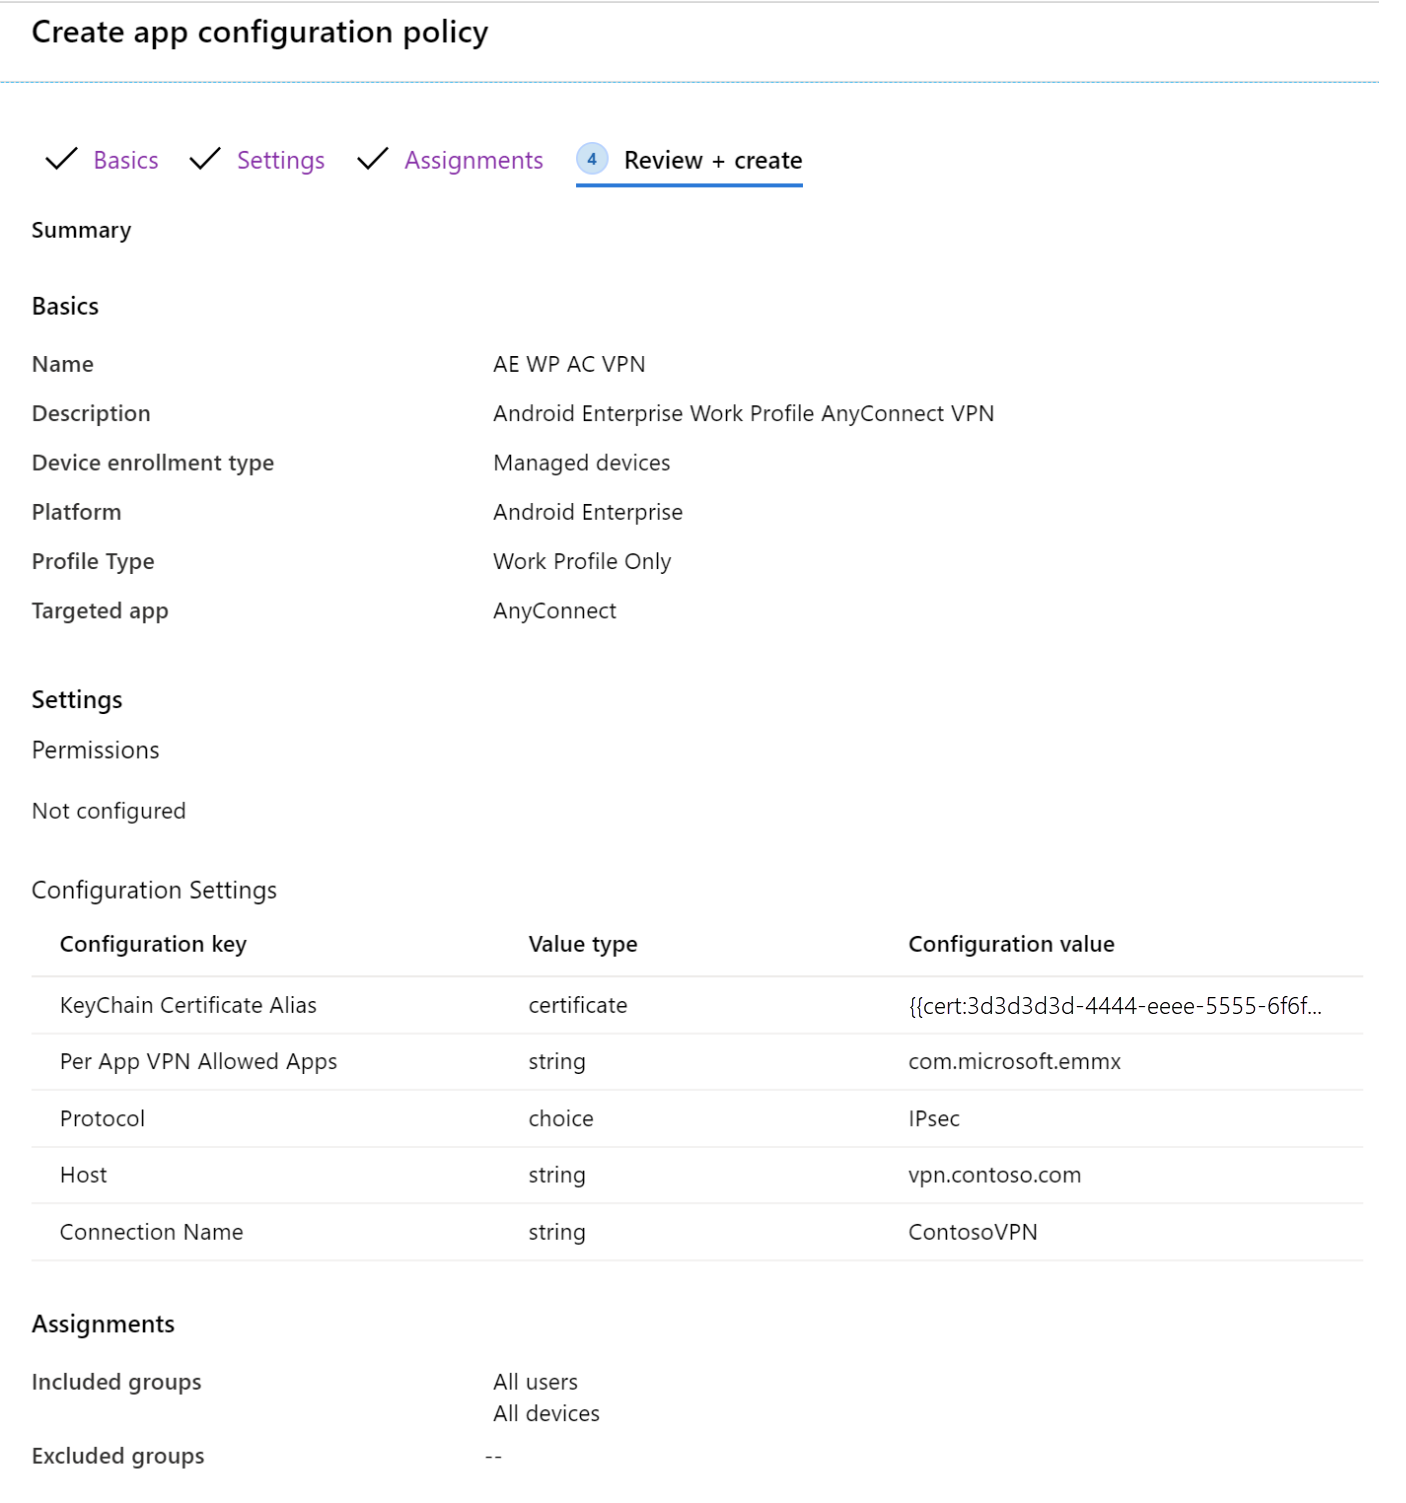
Używanie kodu JSON
Użyj tej opcji, jeśli nie masz lub nie znasz wszystkich wymaganych ustawień VPN używanych w projektancie konfiguracji. Jeśli potrzebujesz pomocy, skontaktuj się z dostawcą VPN.
Pobierz token certyfikatu
W tych krokach utwórz zasady tymczasowe. Zasady nie zostaną zapisane. Celem jest skopiowanie tokenu certyfikatu. Użyjesz tego tokenu podczas tworzenia zasad sieci VPN przy użyciu formatu JSON (następna sekcja).
W centrum administracyjnym usługi Microsoft Intune wybierz pozycję Konfiguracja aplikacji>** >Dodaj>zarządzane urządzenia.
W obszarze Podstawy wprowadź następujące właściwości:
- Nazwa: wprowadź dowolną nazwę. Te zasady są tymczasowe i nie zostaną zapisane.
- Platforma: wybierz pozycję Android Enterprise.
- Typ profilu: wybierz tylko profil służbowy należący do użytkownika.
- Aplikacja kierowana: wybierz wcześniej dodaną aplikację klienta VPN.
Wybierz pozycję Dalej.
W obszarze Ustawienia wprowadź następujące właściwości:
Format ustawień konfiguracji: Wybierz pozycję Użyj projektanta konfiguracji.
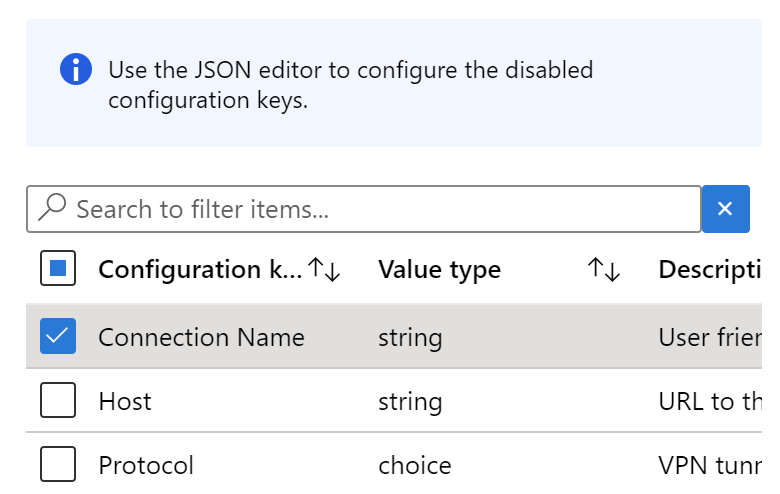
Dodaj: pokazuje listę kluczy konfiguracji. Wybierz dowolny klucz z ciągiemtypu Wartość. Wybierz przycisk OK.
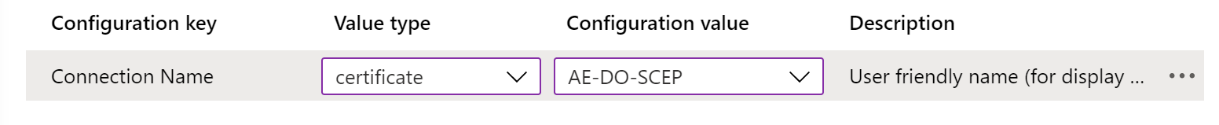
Zmień typ wartości z ciągu na certyfikat. Ten krok umożliwia wybranie poprawnego profilu certyfikatu klienta służącego do uwierzytelniania sieci VPN:
Natychmiast zmień typ wartości z powrotem na ciąg. Wartość konfiguracji zmienia się na token
{{cert:GUID}}:
Skopiuj ten token certyfikatu i wklej go do innego pliku, takiego jak edytor tekstów.
Odrzuć tę zasadę. Nie zapisuj go. Jedynym celem jest skopiowanie i wklejenie tokenu certyfikatu.
Tworzenie zasad sieci VPN przy użyciu standardu JSON
W centrum administracyjnym Microsoft Intune wybierz pozycjęKonfiguracja>aplikacji>,tworzenie>urządzeń zarządzanych.
W obszarze Podstawy wprowadź następujące właściwości:
- Nazwa: wprowadź opisową nazwę zasad. Nadaj nazwę zasadom, aby można było je później łatwo rozpoznać. Na przykład dobrą nazwą zasad są zasady konfiguracji aplikacji: JSON Cisco AnyConnect zasady VPN dla urządzeń z profilem służbowym systemu Android Enterprise w całej firmie.
- Opis: wprowadź opis zasad. To ustawienie jest opcjonalne, ale zalecane.
- Platforma: wybierz pozycję Android Enterprise.
-
Typ profilu: Dostępne opcje:
- Wszystkie typy profili: Ta opcja obsługuje uwierzytelnianie za pomocą nazwy użytkownika i hasła. Jeśli korzystasz z uwierzytelniania opartego na certyfikatach, nie używaj tej opcji.
- Tylko profil w pełni zarządzany, dedykowany i Corporate-Owned profil służbowy: ta opcja obsługuje uwierzytelnianie oparte na certyfikatach oraz uwierzytelnianie nazwy użytkownika i hasła.
- Tylko profil służbowy należący do użytkownika: Ta opcja obsługuje uwierzytelnianie oparte na certyfikatach oraz uwierzytelnianie nazwy użytkownika i hasła.
- Aplikacja kierowana: wybierz wcześniej dodaną aplikację klienta VPN.
Wybierz pozycję Dalej.
W obszarze Ustawienia wprowadź następujące właściwości:
- Format ustawień konfiguracji: wybierz pozycję Wprowadź dane JSON. Kod JSON można edytować bezpośrednio.
- Pobierz szablon JSON: użyj tej opcji, aby pobrać i zaktualizować szablon w dowolnym edytorze zewnętrznym. Zachowaj ostrożność w przypadku edytorów tekstu używających cudzysłowów inteligentnych, ponieważ mogą one utworzyć nieprawidłowy kod JSON.
Po wprowadzeniu wartości wymaganych dla konfiguracji usuń wszystkie ustawienia, które mają
"STRING_VALUE"lubSTRING_VALUE.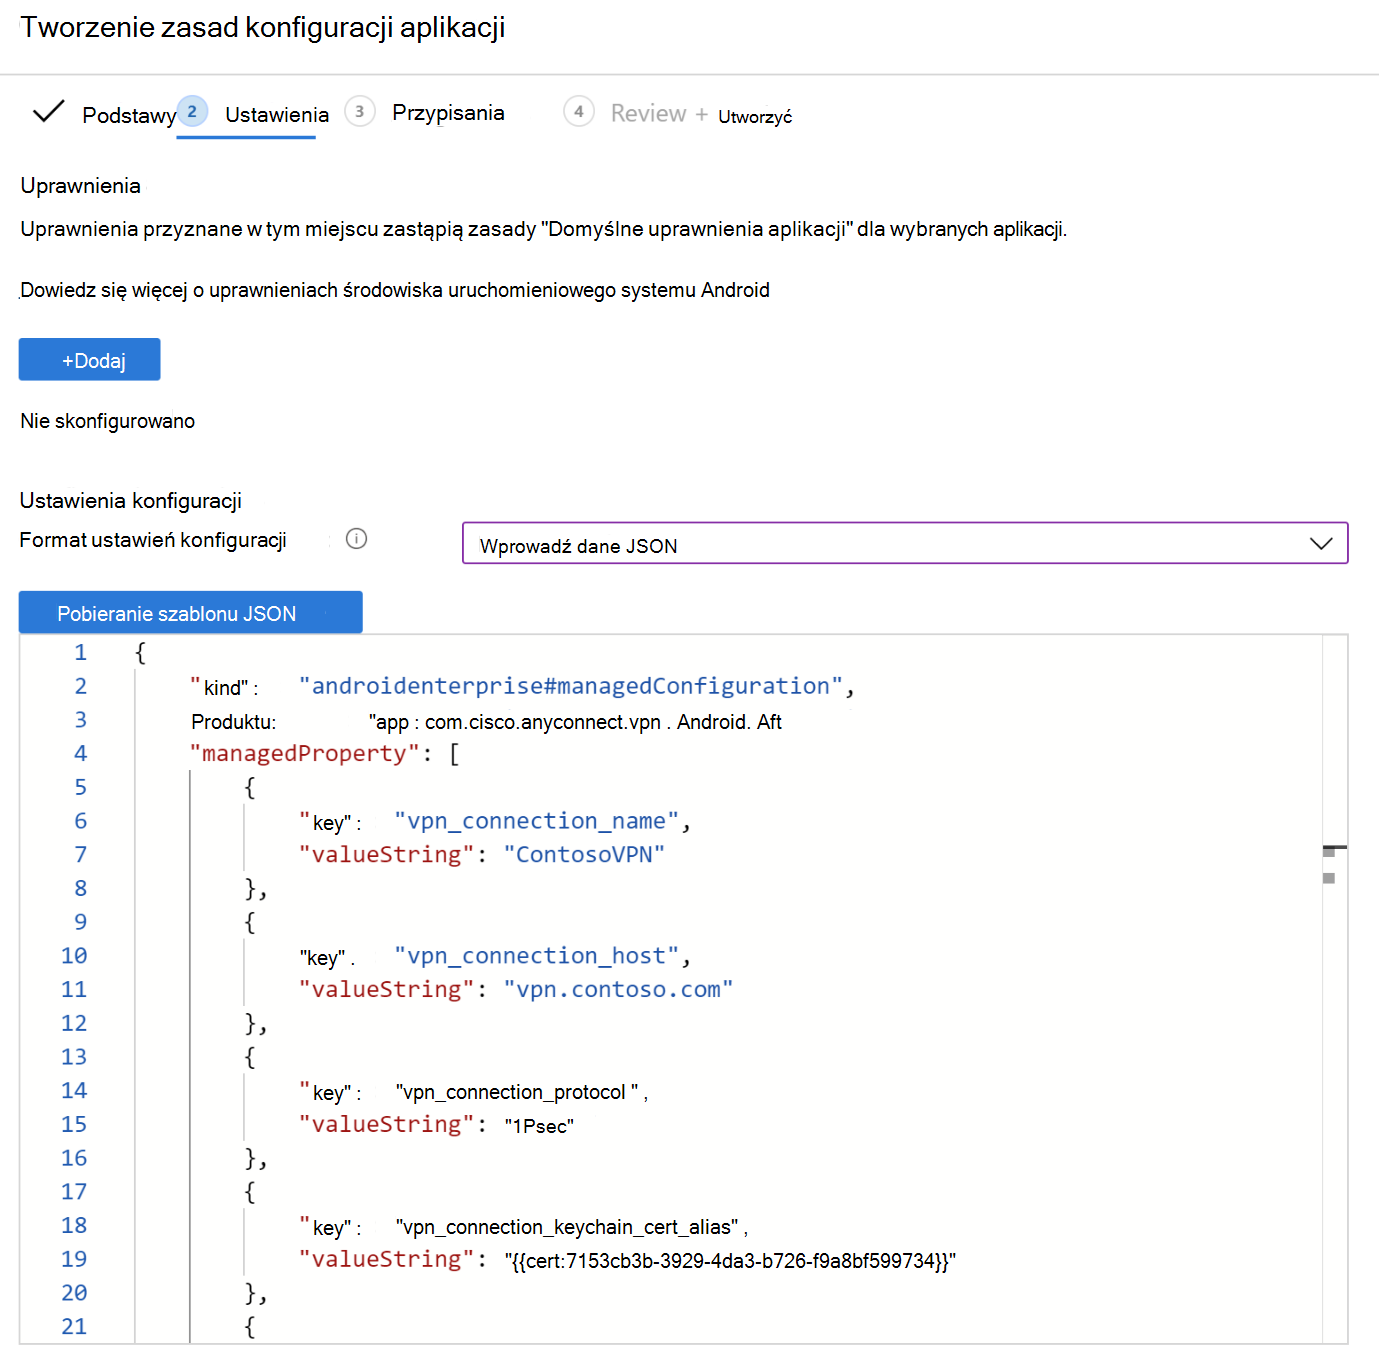
Wybierz pozycję Dalej.
W obszarze Przypisania wybierz grupy, do których mają zostać przypisane zasady konfiguracji aplikacji VPN.
Wybierz pozycję Dalej.
W obszarze Przeglądanie + tworzenie przejrzyj ustawienia. Po wybraniu pozycji Utwórz zmiany zostaną zapisane, a zasady zostaną wdrożone w grupach. Zasady są również wyświetlane na liście zasad konfiguracji aplikacji.
Przykład formatu JSON dla F5 Access VPN
{
    "kind": "androidenterprise#managedConfiguration",
    "productId": "app:com.f5.edge.client_ics",
    "managedProperty": [
        {
            "key": "disallowUserConfig",
            "valueBool": false
        },
        {
            "key": "vpnConfigurations",
            "valueBundleArray": [
                {
                    "managedProperty": [
                        {
                            "key": "name",
                            "valueString": "MyCorpVPN"
                        },
                        {
                            "key": "server",
                            "valueString": "vpn.contoso.com"
                        },
                        {
                            "key": "weblogonMode",
                            "valueBool": false
                        },
                        {
                            "key": "fipsMode",
                            "valueBool": false
                        },
                        {
                            "key": "clientCertKeychainAlias",
                            "valueString": "{{cert:77333880-14e9-0aa0-9b2c-a1bc6b913829}}"
                        },
                        {
                            "key": "allowedApps",
                            "valueString": "com.microsoft.emmx"
                        },
                        {
                            "key": "mdmAssignedId",
                            "valueString": ""
                        },
                        {
                            "key": "mdmInstanceId",
                            "valueString": ""
                        },
                        {
                            "key": "mdmDeviceUniqueId",
                            "valueString": ""
                        },
                        {
                            "key": "mdmDeviceWifiMacAddress",
                            "valueString": ""
                        },
                        {
                            "key": "mdmDeviceSerialNumber",
                            "valueString": ""
                        },
                        {
                            "key": "allowBypass",
                            "valueBool": false
                        }
                    ]
                }
            ]
        }
    ]
}
Informacje dodatkowe
- Dodaj zasady konfiguracji aplikacji dla zarządzanych urządzeń z systemem Android
- Ustawienia urządzeń z systemem Android Enterprise do konfigurowania sieci VPN w usłudze Intune