Notatka
Dostęp do tej strony wymaga autoryzacji. Może spróbować zalogować się lub zmienić katalogi.
Dostęp do tej strony wymaga autoryzacji. Możesz spróbować zmienić katalogi.
Możesz użyć profilu ograniczeń urządzenia usługi Microsoft Intune, aby zarządzać funkcjami i ustawieniami urządzenia na urządzeniach z systemem Android Enterprise i AOSP.
Ten artykuł zawiera listę i opis ustawień, które można skonfigurować na urządzeniach z systemem Android przy użyciu szablonów usługi Intune. W ramach rozwiązania do zarządzania urządzeniami przenośnymi (MDM) możesz używać tych ustawień do tworzenia ograniczeń dotyczących haseł, włączania protokołu Bluetooth, zarządzania aktualizacjami systemu, tworzenia środowiska kiosku i nie tylko.
Ten artykuł dotyczy:
- Profil służbowy należący do firmy w systemie Android Enterprise (COPE)
- W pełni zarządzane firmowe urządzenie z systemem Android Enterprise (COBO)
- Dedykowane urządzenia firmowe z systemem Android Enterprise (COSU)
- Urządzenia osobiste z systemem Android Enterprise z profilem służbowym (BYOD)
- Android Open Source Project (AOSP) firmowe urządzenia bez użytkowników (współużytkowane)
- Firmowe urządzenia skojarzone z użytkownikiem projektu Android Open Source Project (AOSP) (pojedynczy użytkownik)
Przed rozpoczęciem
Utwórz profil ograniczeń urządzeń w centrum administracyjnym usługi Intune. Podczas tworzenia profilu wybierz następujące opcje:
- Platforma: Wybierz pozycję Android Enterprise lub Android (AOSP).
- Typ profilu: Wybierz szablony.
Aby uzyskać instrukcje, przejdź do Tworzenie profilu ograniczeń urządzeń w usłudze Microsoft Intune.
Ustawienia można konfigurować za pomocą szablonów (w tym artykule) lub katalogu ustawień. W tym artykule skupimy się na szablonie. Aby uzyskać więcej informacji o katalogu ustawień, przejdź do:
- Konfigurowanie ustawień usługi Intune przy użyciu wykazu ustawień
- Android Enterprise device settings list in the Intune settings catalog
Porada
- Jeśli nie możesz znaleźć ustawienia w szablonach, wybierz katalog ustawień. Katalog ustawień zawiera listę ustawień, które można skonfigurować na firmowych urządzeniach z systemem Android Enterprise. Może zawierać inne ustawienia, które nie są dostępne w szablonach.
- Jeśli nie możesz znaleźć ustawienia w katalogu ustawień, sprawdź szablony.
Aby dowiedzieć się więcej na temat opcji rejestracji w systemie Android, zobacz Przewodnik rejestracji: rejestrowanie urządzeń z systemem Android w usłudze Microsoft Intune.
Ustawienia systemu Android
W tej sekcji wymieniono ustawienia szablonów, które można skonfigurować na urządzeniach Android Enterprise (należących do firmy i osobistych) i AOSP.
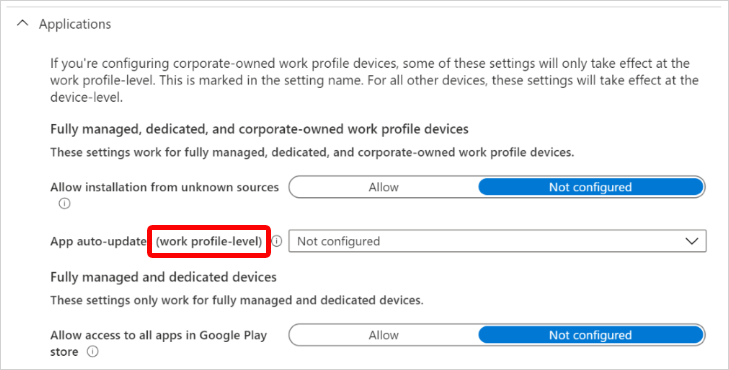
Te ustawienia mają zastosowanie do następujących typów rejestracji systemu Android Enterprise, w których usługa Intune kontroluje całe urządzenie:
- W pełni zarządzane urządzenia
- Dedykowane urządzenia
- Urządzenia należące do firmy z profilem służbowym
Niektóre ustawienia nie są obsługiwane we wszystkich typach rejestracji. W centrum administracyjnym usługi Intune są wyświetlane typy rejestracji, których dotyczą ustawienia.
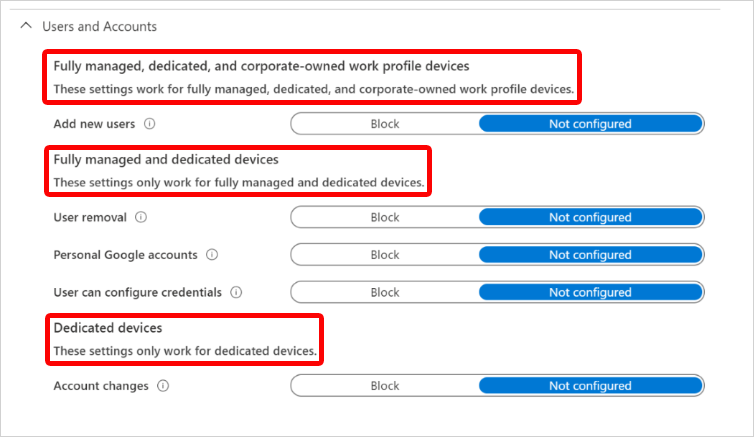
W przypadku urządzeń należących do firmy z profilem służbowym niektóre ustawienia mają zastosowanie tylko w profilu służbowym. Te ustawienia mają w nazwie (na poziomie profilu służbowego). W przypadku w pełni zarządzanych i dedykowanych urządzeń te ustawienia mają zastosowanie na całym urządzeniu.
Ogólne
W pełni zarządzane, dedykowane i należące do firmy urządzenia z profilem służbowym
Zrzut ekranu (na poziomie profilu służbowego):Blokuj:
- Uniemożliwia wykonywanie zrzutów ekranu lub zrzutów ekranu na urządzeniu.
- Zapobiega wyświetlaniu zawartości na urządzeniach wyświetlających, które nie mają zabezpieczonego wyjścia wideo.
- Uniemożliwia aplikacjom korzystanie z funkcji zrzutów ekranu systemu.
- Wpływa na udostępnianie ekranu.
W przypadku ustawienia Nie skonfigurowano (wartość domyślna) usługa Intune nie zmienia ani nie aktualizuje tego ustawienia. Domyślnie system operacyjny może pozwolić użytkownikom na przechwytywanie zawartości ekranu jako obrazu.
Aparat (na poziomie profilu służbowego):Blokuj uniemożliwia dostęp do aparatu na urządzeniu. W przypadku ustawienia Nie skonfigurowano (wartość domyślna) usługa Intune nie zmienia ani nie aktualizuje tego ustawienia. Domyślnie system operacyjny może zezwalać na dostęp do kamery.
Usługa Intune zarządza tylko dostępem do kamery urządzenia. Nie ma dostępu do obrazów ani klipów wideo.
Domyślne zasady uprawnień (na poziomie profilu służbowego): to ustawienie definiuje domyślne zasady uprawnień dla żądań uprawnień środowiska uruchomieniowego. Dostępne opcje
- Domyślne ( domyślne): Użyj ustawienia domyślnego urządzenia.
- Monit: użytkownicy są monitowani o zatwierdzenie uprawnień.
- Automatyczne przyznawanie: uprawnienia są przyznawane automatycznie.
- Automatyczna odmowa: Uprawnienia są automatycznie odrzucane.
Zmiany daty i godziny: Blokowanie uniemożliwia użytkownikom ręczne ustawianie daty i godziny. W przypadku ustawienia Nie skonfigurowano (wartość domyślna) usługa Intune nie zmienia ani nie aktualizuje tego ustawienia. Domyślnie system operacyjny może zezwalać użytkownikom na ustawianie daty i godziny na urządzeniu.
Usługi roamingu danych: Pozycja Blokuj uniemożliwia roaming danych za pośrednictwem sieci komórkowej. W przypadku ustawienia Nie skonfigurowano (wartość domyślna) usługa Intune nie zmienia ani nie aktualizuje tego ustawienia. Domyślnie system operacyjny może zezwalać na roaming danych, gdy urządzenie jest połączone z siecią komórkową.
Konfiguracja punktu dostępu Wi-Fi: Pozycja Blokuj uniemożliwia użytkownikom tworzenie lub zmienianie jakichkolwiek konfiguracji Wi-Fi. W przypadku ustawienia Nie skonfigurowano (wartość domyślna) usługa Intune nie zmienia ani nie aktualizuje tego ustawienia. Domyślnie system operacyjny może zezwalać użytkownikom na zmianę ustawień Wi-Fi na urządzeniu.
Konfiguracja Bluetooth: Pozycja Blokuj uniemożliwia użytkownikom konfigurowanie funkcji Bluetooth na urządzeniu. W przypadku ustawienia Nie skonfigurowano (wartość domyślna) usługa Intune nie zmienia ani nie aktualizuje tego ustawienia. Domyślnie system operacyjny może zezwalać na używanie protokołu Bluetooth na urządzeniu.
Tethering i dostęp do hotspotów: Pozycja Blokuj uniemożliwia tethering i dostęp do przenośnych hotspotów. W przypadku ustawienia Nie skonfigurowano (wartość domyślna) usługa Intune nie zmienia ani nie aktualizuje tego ustawienia. Domyślnie system operacyjny może zezwalać na tethering i dostęp do przenośnych hotspotów.
Transfer plików USB: Pozycja Blokuj uniemożliwia przesyłanie plików przez USB. W przypadku ustawienia Nie skonfigurowano (wartość domyślna) usługa Intune nie zmienia ani nie aktualizuje tego ustawienia. Domyślnie system operacyjny może zezwalać na przesyłanie plików.
Porada
Ustawienie dostępu USB katalogu > ustawień usługi Intune zawiera więcej opcji, które można konfigurować i którymi można zarządzać. Aby dowiedzieć się więcej, zobacz listę ustawień wykazu ustawień usługi Android Intune.
Nośniki zewnętrzne:Pozycja Blokuj uniemożliwia korzystanie z wszelkich multimediów zewnętrznych w urządzeniu lub podłączenie ich. W przypadku ustawienia Nie skonfigurowano (wartość domyślna) usługa Intune nie zmienia ani nie aktualizuje tego ustawienia. Domyślnie system operacyjny może zezwalać na korzystanie z nośników zewnętrznych na urządzeniu.
Przesyłanie danych przy użyciu NFC (poziom profilu roboczego):Pozycja Blokuj uniemożliwia używanie technologii NFC (Near Field Communication) do przesyłania danych z aplikacji. W przypadku ustawienia Nie skonfigurowano (wartość domyślna) usługa Intune nie zmienia ani nie aktualizuje tego ustawienia. Domyślnie system operacyjny może zezwalać na udostępnianie danych między urządzeniami przy użyciu komunikacji zbliżeniowej.
Ustawienia dewelopera: wybierz pozycję Zezwalaj , aby umożliwić użytkownikom dostęp do ustawień dewelopera na urządzeniu. W przypadku ustawienia Nie skonfigurowano (wartość domyślna) usługa Intune nie zmienia ani nie aktualizuje tego ustawienia. Domyślnie system operacyjny może uniemożliwiać użytkownikom dostęp do ustawień deweloperskich na urządzeniu.
Regulacja mikrofonu: Pozycja Blokuj uniemożliwia użytkownikom wyłączenie wyciszenia mikrofonu i dostosowanie głośności mikrofonu. W przypadku ustawienia Nie skonfigurowano (wartość domyślna) usługa Intune nie zmienia ani nie aktualizuje tego ustawienia. Domyślnie system operacyjny może zezwalać użytkownikom na używanie i regulację głośności mikrofonu na urządzeniu.
Wiadomości e-mail zabezpieczające przed przywróceniem ustawień fabrycznych: wybierz adresy e-mail kont Google. Wprowadź adresy e-mail administratorów urządzenia, którzy mogą odblokować urządzenie po jego wyczyszczeniu. Pamiętaj, aby oddzielić adresy e-mail średnikami, takimi jak
admin1@gmail.com;admin2@gmail.com. Te wiadomości e-mail mają zastosowanie tylko wtedy, gdy jest uruchamiane przywracanie ustawień fabrycznych bez ingerencji użytkownika, na przykład przywracanie ustawień fabrycznych przy użyciu menu odzyskiwania.W przypadku ustawienia Nie skonfigurowano (wartość domyślna) usługa Intune nie zmienia ani nie aktualizuje tego ustawienia.
Ochrona przed przywróceniem ustawień fabrycznych uniemożliwia nieautoryzowany dostęp do urządzenia po przywróceniu ustawień fabrycznych. Jeśli urządzenie zostanie zresetowane bez Twojej zgody, w niektórych sytuacjach tylko wprowadzone adresy e-mail mogą odblokować urządzenie. Po skonfigurowaniu ustawienia wiadomości e-mail z ochroną przed przywróceniem ustawień fabrycznych ochrona przed przywróceniem ustawień fabrycznych (FRP) działa inaczej:
Metoda rejestracji Ustawienia > Przywracanie danych fabrycznych Odzyskiwanie/bootloader ustawień > Czyszczenie usługi Intune Urządzenia należące do firmy z profilem służbowym (COPE)  ochrony przed przywróceniem ustawień fabrycznych
 brak ochrony przed przywróceniem ustawień fabrycznych
W pełni zarządzane (COBO)
brak ochrony przed przywróceniem ustawień fabrycznych
ochrony przed przywróceniem ustawień fabrycznych
brak ochrony przed przywróceniem ustawień fabrycznychDedykacja (COSU)
brak ochrony przed przywróceniem ustawień fabrycznych
ochrony przed przywróceniem ustawień fabrycznych
brak ochrony przed przywróceniem ustawień fabrycznychW przypadku urządzeń COPE zresetowanie ustawień nie wymusza FRP, gdy wiadomości e-mail dotyczące ochrony przed przywróceniem ustawień fabrycznychnie są skonfigurowane.
Aby uzyskać podstawowe informacje i wskazówki, zobacz Zachowanie wymuszania ochrony przed przywróceniem ustawień fabrycznych (FRP) dla systemu Android Enterprise.
Aktualizacja systemu: Wybierz opcję, aby zdefiniować sposób obsługi aktualizacji bezprzewodowych przez urządzenie. Dostępne opcje
Domyślne urządzenia (domyślne): Użyj ustawienia domyślnego urządzenia. Domyślnie, jeśli urządzenie jest połączone z siecią Wi-Fi, ładuje się i jest bezczynne, system operacyjny jest aktualizowany automatycznie. W przypadku aktualizacji aplikacji system operacyjny sprawdza również, czy aplikacja nie działa na pierwszym planie.
Automatyczne: Aktualizacje są instalowane automatycznie bez interakcji użytkownika. Ustawienie tej zasady powoduje natychmiastowe zainstalowanie wszystkich oczekujących aktualizacji.
Odroczone: Aktualizacje są odroczone o 30 dni. Po upływie 30 dni system Android wyświetla monit o zainstalowanie aktualizacji. Producenci lub operatorzy urządzeń mogą uniemożliwiać (wykluczać) odraczanie ważnych aktualizacji zabezpieczeń. Wykluczona aktualizacja powoduje wyświetlenie powiadomienia systemowego dla użytkowników urządzenia.
Okno obsługi: automatycznie instaluje aktualizacje w trakcie dziennego okna obsługi ustawionego w usłudze Intune. Instalacja jest próbowana codziennie przez 30 dni i może się nie powieść, jeśli jest za mało miejsca lub poziom naładowania baterii. Po 30 dniach system Android monituje użytkowników o zainstalowanie.
To ustawienie dotyczy aktualizacji systemu operacyjnego i aplikacji ze Sklepu Play. Wszelkie okna konserwacji mają pierwszeństwo przed zmianami urządzenia w toku.
Użyj tej opcji w przypadku dedykowanych urządzeń, takich jak kioski, ponieważ aplikacje pierwszego planu dedykowane dla jednego urządzenia z jedną aplikacją można aktualizować.
Okresy zamrożenia dla aktualizacji systemu: opcjonalne. Po ustawieniu dla ustawienia aktualizacji systemu wartość Automatyczne, Odroczone lub Okno konserwacji użyj tego ustawienia, aby utworzyć okres zamrożenia:
-
Data rozpoczęcia: wprowadź datę rozpoczęcia w
MM/DDformacie do 90 dni. Na przykład wprowadź11/15, aby okres zamrożenia rozpoczął się 15 listopada. -
Data zakończenia: wprowadź datę zakończenia w
MM/DDformacie do 90 dni. Na przykład wprowadź01/15, aby okres zamrożenia zakończył się 15 stycznia.
W tym okresie zamrożenia wszystkie przychodzące aktualizacje systemu i poprawki zabezpieczeń są blokowane, w tym ręczne sprawdzanie aktualizacji.
Gdy zegar urządzenia znajduje się poza okresem zamrożenia, urządzenie nadal otrzymuje aktualizacje zgodnie z ustawieniami aktualizacji systemu .
Aby ustawić wiele okresów zamrożenia powtarzanych raz w roku, upewnij się, że okresy zamrożenia są oddzielone co najmniej 60 dniami.
To ustawienie ma zastosowanie do:
- Android 9.0 i nowsze
-
Data rozpoczęcia: wprowadź datę rozpoczęcia w
Lokalizacja: blokowanie wyłącza ustawienie lokalizacji na urządzeniu i uniemożliwia użytkownikom jego włączenie. Gdy to ustawienie jest wyłączone, ma to wpływ na wszystkie inne ustawienia, które zależą od lokalizacji urządzenia, w tym na akcję zdalną Zlokalizuj urządzenie używaną przez administratorów. W przypadku ustawienia Nie skonfigurowano (wartość domyślna) usługa Intune nie zmienia ani nie aktualizuje tego ustawienia. Domyślnie system operacyjny może zezwalać na używanie lokalizacji na urządzeniu.
To ustawienie ma zastosowanie do:
- W pełni zarządzane urządzenia z dowolną wersją systemu Android
- Urządzenia należące do firmy z profilem służbowym z systemem Android 10 lub starszym
W pełni zarządzane i dedykowane urządzenia
Zmiany głośności: Blokowanie uniemożliwia użytkownikom zmianę głośności urządzenia, a także wycisza główny dźwięk. W przypadku ustawienia Nie skonfigurowano (wartość domyślna) usługa Intune nie zmienia ani nie aktualizuje tego ustawienia. Domyślnie system operacyjny może zezwalać na używanie ustawień głośności urządzenia.
Resetowanie do ustawień fabrycznych: ta funkcja Blokuj uniemożliwia użytkownikom korzystanie z opcji przywracania ustawień fabrycznych w ustawieniach urządzenia. W przypadku ustawienia Nie skonfigurowano (wartość domyślna) usługa Intune nie zmienia ani nie aktualizuje tego ustawienia. Domyślnie system operacyjny może zezwalać użytkownikom na używanie tego ustawienia na urządzeniu.
Aby uzyskać podstawowe informacje i wskazówki dotyczące tej funkcji, zobacz Zachowanie wymuszania ochrony przed przywróceniem ustawień fabrycznych (FRP) dla systemu Android Enterprise.
Pasek stanu: Blokuj uniemożliwia dostęp do paska stanu, w tym do powiadomień i szybkich ustawień. W przypadku ustawienia Nie skonfigurowano (wartość domyślna) usługa Intune nie zmienia ani nie aktualizuje tego ustawienia. Domyślnie system operacyjny może zezwalać użytkownikom na dostęp do paska stanu.
Zmiany ustawień sieci Wi-Fi: Pozycja Blokuj uniemożliwia użytkownikom zmianę ustawień Wi-Fi utworzonych przez właściciela urządzenia. Użytkownicy mogą tworzyć własne konfiguracje Wi-Fi. W przypadku ustawienia Nie skonfigurowano (wartość domyślna) usługa Intune nie zmienia ani nie aktualizuje tego ustawienia. Domyślnie system operacyjny może zezwalać użytkownikom na zmianę ustawień Wi-Fi na urządzeniu.
Pamięć USB: Wybierz pozycję Zezwalaj , aby uzyskać dostęp do pamięci USB na urządzeniu. W przypadku ustawienia Nie skonfigurowano (wartość domyślna) usługa Intune nie zmienia ani nie aktualizuje tego ustawienia. Domyślnie system operacyjny może uniemożliwiać dostęp do pamięci USB.
Sieciowy właz awaryjny: Włącz umożliwia użytkownikom włączenie funkcji sieciowego włazu ratunkowego. Jeśli podczas uruchamiania urządzenia połączenie sieciowe nie zostanie nawiązane, właz awaryjny poprosi o tymczasowe połączenie się z siecią i odświeżenie zasad urządzenia. Po zastosowaniu zasady sieć tymczasowa zostanie zapomniana, a urządzenie będzie nadal się uruchamiać. Ta funkcja umożliwia połączenie urządzeń z siecią, jeżeli:
- W ostatniej zasadzie nie ma odpowiedniej sieci.
- Urządzenie uruchamia się w aplikacji w trybie zadania blokady.
- Użytkownicy nie mogą uzyskać dostępu do ustawień urządzenia.
W przypadku ustawienia Nie skonfigurowano (wartość domyślna) usługa Intune nie zmienia ani nie aktualizuje tego ustawienia. Domyślnie system operacyjny może uniemożliwiać użytkownikom włączenie funkcji wyjścia awaryjnego z sieci na urządzeniu.
Okna powiadomień: w przypadku ustawienia opcji Wyłącz na urządzeniu nie są wyświetlane powiadomienia dotyczące okna, w tym wyskakujące, przychodzące, wychodzące, alerty systemowe i błędy systemu. W przypadku ustawienia Nie skonfigurowano (wartość domyślna) usługa Intune nie zmienia ani nie aktualizuje tego ustawienia. Domyślnie system operacyjny może wyświetlać powiadomienia.
Uwaga
Jeśli opcja Okna powiadomień jest ustawiona na Wyłączone, wszelkie konfiguracje zależne od uprawnień Nakładka nie będą działać zgodnie z oczekiwaniami. Obejmuje to takie funkcje jak przycisk wirtualnego ekranu głównego, wygaszacz ekranu i automatyczne wylogowywanie na zarządzanym ekranie głównym.
Pomiń wskazówki pierwszego użycia: włącz , ukrywa lub pomija sugestie z aplikacji, które przechodzą przez samouczki, lub podpowiedzi podczas uruchamiania aplikacji. W przypadku ustawienia Nie skonfigurowano (wartość domyślna) usługa Intune nie zmienia ani nie aktualizuje tego ustawienia. Domyślnie system operacyjny może wyświetlać te sugestie podczas uruchamiania aplikacji.
W pełni zarządzane i należące do firmy urządzenia z profilem służbowym
- Zlokalizuj urządzenie: Zezwalaj pozwala administratorom zlokalizować zgubione lub skradzione urządzenia przy użyciu akcji zdalnej. Po ustawieniu wartości Zezwalaj użytkownicy końcowi otrzymają jednorazowe powiadomienie z informacją, że usługa Intune ma uprawnienia lokalizacji. W przypadku ustawienia Nie skonfigurowano (wartość domyślna) usługa Intune nie zmienia ani nie aktualizuje tego ustawienia. Domyślnie system operacyjny może zezwalać na lokalizowanie urządzeń przy użyciu geolokalizacji.
W pełni zarządzane i dedykowane urządzenia (tylko tryb kiosku)
Menu przycisku zasilania: pozycja Blokuj ukrywa opcje zasilania, gdy użytkownik przytrzyma przycisk zasilania w trybie kiosku. Ukrycie tych opcji zapobiega przypadkowemu lub celowemu wyłączaniu urządzeń. W przypadku ustawienia Nie skonfigurowano (wartość domyślna) usługa Intune nie zmienia ani nie aktualizuje tego ustawienia. Domyślnie, gdy użytkownik przytrzyma naciśnięty przycisk zasilania na urządzeniu, wyświetlane są opcje zasilania, takie jak Ponowne uruchomienie i Wyłączenie.
To ustawienie ma zastosowanie do:
- Android 9.0 i nowsze
Ostrzeżenia o błędach systemu: Pozycja Zezwalaj wyświetla ostrzeżenia systemowe na ekranie w trybie kiosku, w tym nieodpowiadające aplikacje i ostrzeżenia systemowe. W przypadku ustawienia Nie skonfigurowano (wartość domyślna) usługa Intune nie zmienia ani nie aktualizuje tego ustawienia. Domyślnie system operacyjny może ukrywać te ostrzeżenia. Gdy wystąpi jedno z tych zdarzeń, system wymusza zamknięcie aplikacji.
To ustawienie ma zastosowanie do:
- Android 9.0 i nowsze
Włączone funkcje nawigacji systemu: Zezwalaj użytkownikom na dostęp do przycisków strony głównej i przeglądu urządzenia w trybie kiosku. Dostępne opcje:
Nieskonfigurowane (ustawienie domyślne): usługa Intune nie zmienia ani nie aktualizuje tego ustawienia. Domyślnie system operacyjny może wyłączyć przyciski ekranu startowego i przeglądu urządzenia.
Tylko przycisk Strona główna: użytkownicy mogą wyświetlać i wybierać przycisk strony głównej. Nie widzą oni przycisków podglądu ani ich nie wybierają.
Przyciski strony głównej i przeglądu: Użytkownicy mogą wyświetlać i wybierać przyciski strony głównej i przeglądu.
Ważna
Jeśli urządzenie jest zarejestrowane i korzysta z aplikacji Zarządzany ekran główny, włączenie przycisku Przegląd umożliwia użytkownikom końcowym pomijanie lub ignorowanie ekranów logowania i numeru PIN sesji.
Jeśli przycisk Przegląd jest włączony, a ustawienie Dostęp użytkowników końcowych do ustawień urządzenia nie jest ustawione na Blokuj, użytkownicy mogą uzyskiwać dostęp do ustawień systemu Android bez uwierzytelniania urządzenia. Takie zachowanie może zezwalać na zmiany sieci, zmiany konfiguracji zabezpieczeń lub pełne zresetowanie urządzenia. Dlatego w przypadku włączenia przycisku Przegląd ustaw opcję Dostęp użytkowników końcowych do ustawień urządzenia na wartość Zablokuj , aby uniemożliwić dostęp do aplikacji Ustawienia.
To ustawienie ma zastosowanie do:
- Android 9.0 i nowsze
Powiadomienia i informacje systemowe: zezwalaj użytkownikom na dostęp do paska stanu urządzenia i otrzymywanie powiadomień z paska stanu w trybie kiosku. Dostępne opcje:
Nieskonfigurowane (ustawienie domyślne): usługa Intune nie zmienia ani nie aktualizuje tego ustawienia. Domyślnie system operacyjny może wyłączyć pasek stanu i wyłączyć powiadomienia na pasku stanu.
Pokaż informacje o systemie na pasku stanu urządzenia: Użytkownicy mogą zobaczyć informacje o systemie na pasku stanu. Użytkownicy nie widzą ani nie otrzymują powiadomień z paska stanu.
Wyświetlaj powiadomienia i informacje systemowe na pasku stanu urządzenia: Użytkownicy mogą wyświetlać informacje o systemie i otrzymywać powiadomienia z paska stanu. Aby wyświetlać powiadomienia, włącz przycisk strony głównej urządzenia, używając ustawienia Włączone funkcje nawigacji systemu .
Jeśli nie chcesz dźwięków powiadomień lub wibracji na urządzeniach kiosku, nie włączaj tego ustawienia. Jeśli chcesz otrzymywać powiadomienia dźwiękowe lub wibracje, włącz to ustawienie.
Gdy urządzenie jest zarejestrowane i korzysta z aplikacji Zarządzany ekran główny, włączenie powiadomień systemowych umożliwia użytkownikom końcowym pomijanie lub ignorowanie ekranów logowania i numerów PIN sesji. Ekrany są nadal wyświetlane, ale użytkownicy mogą je ignorować i nie muszą niczego wprowadzać.
To ustawienie ma zastosowanie do:
- Android 9.0 i nowsze
Dostęp użytkowników końcowych do ustawień urządzenia: Pozycja Blokuj uniemożliwia użytkownikom uzyskiwanie dostępu do aplikacji Ustawienia i uniemożliwia innym aplikacjom w trybie kiosku otwieranie aplikacji Ustawienia. Jeśli urządzenie jest kioskiem, zmień to ustawienie na Zablokuj.
W przypadku ustawienia Nie skonfigurowano (wartość domyślna) usługa Intune nie zmienia ani nie aktualizuje tego ustawienia. Domyślnie system operacyjny może zezwalać użytkownikom na dostęp do Ustawień i zezwalać aplikacjom w trybie kiosku na otwieranie aplikacji Ustawienia.
To ustawienie ma zastosowanie do:
- Android 9.0 i nowsze
Dedykowane urządzenia
- Zlokalizuj urządzenie: Blokowanie uniemożliwia administratorom lokalizowanie zgubionych lub skradzionych urządzeń przy użyciu akcji zdalnej. W przypadku ustawienia Nie skonfigurowano (wartość domyślna) usługa Intune nie zmienia ani nie aktualizuje tego ustawienia. Domyślnie system operacyjny może zezwalać na lokalizowanie urządzeń przy użyciu geolokalizacji.
Firmowe urządzenia z profilem służbowym
Udostępnianie kontaktów przez Bluetooth (na poziomie profilu służbowego):pozycja Blokuj uniemożliwia użytkownikom udostępnianie kontaktów z profilu służbowego urządzeniom za pośrednictwem protokołu Bluetooth. W przypadku ustawienia Nie skonfigurowano (wartość domyślna) usługa Intune nie zmienia ani nie aktualizuje tego ustawienia. Domyślnie system operacyjny może zezwalać użytkownikom na udostępnianie kontaktów za pośrednictwem funkcji Bluetooth.
Wyszukiwanie kontaktów służbowych i wyświetlanie identyfikatora rozmówcy kontaktu służbowego w profilu osobistym: W profilu osobistym opcja Blokuj uniemożliwia użytkownikom wyszukiwanie kontaktów służbowych i wyświetlanie informacji o identyfikatorze rozmówcy służbowego.
W przypadku ustawienia Nie skonfigurowano (wartość domyślna) usługa Intune nie zmienia ani nie aktualizuje tego ustawienia. Domyślnie system operacyjny może zezwalać na wyszukiwanie kontaktów służbowych i wyświetlać identyfikatory rozmówców służbowych.
Kopiowanie i wklejanie między profilami służbowym i osobistymi: Pozycja Zezwalaj umożliwia użytkownikom kopiowanie i wklejanie danych między profilami służbowym i osobistymi.
W przypadku ustawienia Nie skonfigurowano (wartość domyślna) usługa Intune nie zmienia ani nie aktualizuje tego ustawienia. Domyślnie system operacyjny może:
- Nie zezwalaj użytkownikom na wklejanie tekstu z profilu służbowego do profilu osobistego.
- Zezwalaj użytkownikom na kopiowanie tekstu z profilu osobistego i wklejanie go do profilu służbowego.
- Zezwól użytkownikom na kopiowanie tekstu z profilu służbowego i wklejanie go w profilu służbowym.
Współużytkowanie danych między profilami służbowym i osobistym: wybierz, czy dane mogą być udostępniane między profilami służbowym i osobistymi. Dostępne opcje:
- Ustawienie domyślne urządzenia: Usługa Intune nie zmienia ani nie aktualizuje tego ustawienia. Domyślnie system operacyjny może uniemożliwiać użytkownikom udostępnianie danych w profilu służbowym profilowi osobistemu. Dane z profilu osobistego można udostępniać w profilu służbowym.
- Blokuj udostępnianie danych między profilami: uniemożliwia użytkownikom udostępnianie danych między profilami służbowym i osobistym.
- Blokuj udostępnianie z profilu służbowego do osobistego: uniemożliwia użytkownikom udostępnianie danych z profilu służbowego profilowi osobistemu. Dane w profilu osobistym mogą być udostępniane profilowi służbowemu.
- Brak ograniczeń dotyczących udostępniania: dane mogą być udostępniane między profilem służbowym i osobistym.
Zabezpieczenia systemu
Skanowanie aplikacji w poszukiwaniu zagrożeń: Wymagaj (domyślnie) umożliwia usłudze Google Play Protect skanowanie aplikacji przed i po ich zainstalowaniu. Jeśli wykryje zagrożenie, może ostrzec użytkowników, aby usunęli aplikację z urządzenia. W przypadku ustawienia wartości Nie skonfigurowano usługa Intune nie zmienia ani nie aktualizuje tego ustawienia. Domyślnie system operacyjny może nie włączyć lub nie uruchomić Google Play Protect do skanowania aplikacji.
Tryb typowych kryteriów: Wymagaj włącza podwyższony zestaw standardów zabezpieczeń, które są najczęściej używane w wysoce poufnych organizacjach, takich jak instytucje rządowe. Te ustawienia obejmują między innymi:
- Szyfrowanie AES-GCM kluczy długoterminowych Bluetooth
- Magazyny konfiguracji sieci Wi-Fi
- Blokuje tryb pobierania modułu ładującego rozruchu, ręczną metodę aktualizacji oprogramowania
- Wymaga dodatkowego zerowania klucza przy jego usuwaniu
- Zapobiega nieuwierzytelnionym połączeniom Bluetooth
- Wymaga, aby aktualizacje FOTA miały 2048-bitowy podpis RSA-PSS
W przypadku ustawienia Nie skonfigurowano (wartość domyślna) usługa Intune nie zmienia ani nie aktualizuje tego ustawienia.
Dowiedz się więcej o typowych kryteriach:
- Wspólne kryteria oceny bezpieczeństwa technologii informatycznych w commoncriteriaportal.org
- CommonCriteriaMode w dokumentacji interfejsu API zarządzania systemem Android.
- Knox Deep Dive: Tryb Common Criteria w samsungknox.com
Środowisko urządzenia
Użyj tych ustawień, aby skonfigurować środowisko kiosku na dedykowanych lub w pełni zarządzanych urządzeniach albo dostosować środowisko ekranu głównego na w pełni zarządzanych urządzeniach. Jeśli nie masz pewności, które środowisko skonfigurować, pomocny może być blog Wybieranie środowiska ekranu głównego dla urządzeń firmowych z systemem Android Enterprise .
Typ środowiska urządzenia: wybierz typ środowiska urządzenia, aby rozpocząć konfigurowanie aplikacji Microsoft Launcher lub zarządzanego ekranu głównego firmy Microsoft na urządzeniach. Dostępne opcje:
Nie skonfigurowano: usługa Intune nie zmienia ani nie aktualizuje tego ustawienia. Domyślnie użytkownicy mogą zobaczyć domyślne środowisko ekranu głównego urządzenia.
Tryb kiosku (dedykowany i w pełni zarządzany): skonfiguruj środowisko w stylu kiosku na dedykowanych i w pełni zarządzanych urządzeniach. Możesz skonfigurować urządzenia do uruchamiania jednej aplikacji lub wielu aplikacji. Jeśli na urządzeniu jest ustawiony tryb kiosku, dostępne są tylko dodane aplikacje. Przed skonfigurowaniem tych ustawień dodaj i przypisz aplikacje, które chcesz włączyć do urządzeń.
Podczas korzystania z trybu kiosku (jedna aplikacja lub wiele aplikacji) platforma domyślnie wyłącza znane interfejsy użytkownika i przepływy pracy. Niektóre z tych funkcji można włączyć ponownie w systemie OS 9 i nowszych. Na przykład, gdy urządzenie działa w stanie kiosku, system zmienia niektóre zachowania, w tym:
Pasek stanu urządzenia zostanie usunięty z widoku. Informacje o systemie i powiadomienia są ukryte przed użytkownikami końcowymi.
Przyciski nawigacji na urządzeniu, takie jak przycisk strony głównej i przycisk przeglądu, są wyłączone i usunięte z widoku.
Ekran blokady urządzenia, podobnie jak blokada, jest wyłączony.
Aby korzystać z aplikacji dialer & telefonach lub aby użytkownicy otrzymywali powiadomienia wypychane w trybie kiosku, użyj w pełni zarządzanych i dedykowanych urządzeń (tylko> tryb kiosku,włączonych funkcji nawigacji systemu (z opcjami przycisku Home) oraz ustawień powiadomień i informacji systemu (w tym artykule). Te funkcje są dostępne na urządzeniach z systemem Android w wersji 9.0 lub nowszej.
W systemie OS 9 i nowszych ustawienie Hasło> urządzeniaWyłącz ekran blokady (w tym artykule) zarządza zachowaniem ekranu blokady urządzenia.
Uwaga
Tryb kiosku nie uniemożliwia aplikacji kiosku uruchamiania innych aplikacji zainstalowanych na urządzeniu, w tym aplikacji Ustawienia urządzenia. Administratorzy powinni zapewnić, aby żadna z aplikacji włączonych w trybie kiosku nie uruchamiała innych aplikacji, do których użytkownicy nie powinni uzyskiwać dostępu. Ponadto odinstaluj wszystkie niepotrzebne aplikacje na urządzeniu.
Tryb kiosku: Dostępne opcje:
Nie skonfigurowano: usługa Intune nie zmienia ani nie aktualizuje tego ustawienia.
Jedna aplikacja: wybierz tę opcję, aby uruchomić jedną aplikację. Gdy użytkownicy korzystają z urządzeń, mogą uzyskać dostęp tylko do wybranej aplikacji. Po uruchomieniu urządzenia uruchamia się tylko określona aplikacja. Użytkownicy nie mogą zmieniać uruchomionej aplikacji.
Wybierz aplikację, która ma być używana w trybie kiosku: Wybierz z listy aplikację zarządzaną ze sklepu Google Play lub aplikację systemu Android Enterprise. W przypadku w pełni zarządzanych i dedykowanych dla jednej aplikacji wybrana aplikacja musi być:
Przypisane do grupy urządzeń utworzonej dla dedykowanych lub w pełni zarządzanych urządzeń.
Uwaga
Na w pełni zarządzanych urządzeniach jedyną wybraną aplikacją, która ma zastosowanie, jest Zarządzany ekran główny. Wszystkie inne aplikacje są traktowane jako wymagane.
Wiele aplikacji: wybierz tę opcję, aby uruchomić wiele aplikacji. Użytkownicy mają dostęp do ograniczonego zestawu aplikacji na urządzeniu. Po uruchomieniu urządzenia są uruchamiane tylko aplikacje, które dodałeś. Możesz również dodać linki sieci Web, które użytkownicy będą mogli otwierać. Po zastosowaniu zasady użytkownicy widzą ikony dozwolonych aplikacji na ekranie głównym.
W przypadku w pełni zarządzanych i dedykowanych wielu aplikacji aplikacja Zarządzany ekran główny nie musi znajdować się w profilu konfiguracji, ale aplikacja Zarządzany ekran główny z Google Play musi być:
- Dodano w usłudze Intune.
- Przypisane do grupy urządzeń utworzonej dla dedykowanych lub w pełni zarządzanych urządzeń.
Ponadto wszystkie pakiety, które chcesz uruchomić z poziomu zarządzanego ekranu głównego, muszą być:
- Dodano w usłudze Intune.
- Przypisane do grupy urządzeń utworzonej dla dedykowanych lub w pełni zarządzanych urządzeń.
Po dodaniu aplikacji Zarządzany ekran główny wszystkie inne zainstalowane aplikacje dodane w profilu konfiguracji są wyświetlane jako ikony w aplikacji Zarządzany ekran główny.
Aby uzyskać więcej informacji na temat zarządzanego ekranu głównego, zobacz Konfigurowanie zarządzanego ekranu głównego firmy Microsoft na dedykowanych i w pełni zarządzanych urządzeniach w trybie kiosku z wieloma aplikacjami.
Uwaga
Niektóre ustawienia zarządzanego ekranu głównego są dostępne w zasadach ograniczeń urządzenia. Aby wyświetlić wszystkie dostępne ustawienia zarządzanego ekranu głównego i korzystać z nich, utwórz zasady konfiguracji aplikacji Zarządzany ekran główny.
Niestandardowy układ aplikacji: Opcja Włącz pozwala umieszczać aplikacje i foldery w różnych miejscach na zarządzanym ekranie głównym. W przypadku ustawienia wartości Nie skonfigurowano usługa Intune nie zmienia ani nie aktualizuje tego ustawienia. Domyślnie dodawane aplikacje i foldery są wyświetlane na ekranie głównym w kolejności alfabetycznej.
Rozmiar siatki: wybierz rozmiar ekranu głównego. Aplikacja lub folder zajmuje jedno miejsce w siatce.
Ekran główny: wybierz przycisk Dodaj, a następnie wybierz aplikację z listy. Wybierz opcję Folder , aby utworzyć folder, wprowadź nazwę folderu i dodaj aplikacje z listy do folderu.
Podczas dodawania elementów wybierz menu kontekstowe, aby usunąć elementy lub przenieść je w inne miejsca:
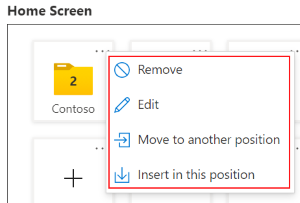
Dodaj: Wybierz swoje aplikacje z listy.
Jeśli aplikacji Zarządzany ekran główny nie ma na liście, dodaj ją ze sklepu Google Play. Pamiętaj, aby przypisać aplikację do grupy urządzeń utworzonej dla dedykowanych lub w pełni zarządzanych urządzeń.
Na urządzeniu możesz również dodawać inne aplikacje dla systemu Android i aplikacje sieci Web utworzone przez organizację. Pamiętaj, aby przypisać aplikację do grupy urządzeń utworzonej dla dedykowanych lub w pełni zarządzanych urządzeń.
Ważna
- W trybie wielu aplikacji każda aplikacja uwzględniona w zasadach musi być aplikacją wymaganą i musi być przypisana do urządzeń. Jeśli aplikacja nie jest wymagana lub przypisana, urządzenia mogą blokować użytkowników i wyświetlać
Contact your IT admin. This phone will be erased.komunikat. - Aplikacje dodawane w ramach zarządzanego ekranu głównego nie będą uniemożliwiać uruchamiania innych aplikacji zainstalowanych na urządzeniu. Administratorzy powinni zapewnić, aby wszystkie aplikacje dostępne na zarządzanym ekranie głównym nie uruchamiały innych aplikacji, do których użytkownicy nie powinni uzyskiwać dostępu. Ponadto odinstaluj wszystkie niepotrzebne aplikacje na urządzeniu.
- W trybie wielu aplikacji każda aplikacja uwzględniona w zasadach musi być aplikacją wymaganą i musi być przypisana do urządzeń. Jeśli aplikacja nie jest wymagana lub przypisana, urządzenia mogą blokować użytkowników i wyświetlać
Skonfiguruj dostęp do aplikacji w trybie offline: Zaznaczone pozwala wybrać aplikacje, które są dostępne, gdy urządzenie łączy się z siecią w celu zalogowania. Użytkownicy mogą uzyskać dostęp do tych aplikacji, jeśli nie mogą się zalogować z powodu problemów z siecią i muszą zalogować się po przywróceniu dostępu do sieci. To ustawienie wymaga, aby ekran logowania MHS był ustawiony na Włącz.
Skonfiguruj dostęp do aplikacji bez logowania: zaznaczone pozwala wybrać aplikacje, do których użytkownicy mogą uzyskiwać dostęp z poziomu ekranu logowania bez logowania. Te aplikacje są dostępne za pośrednictwem punktu wejścia na górnym pasku, niezależnie od stanu sieci. To ustawienie wymaga, aby ekran logowania MHS był ustawiony na Włącz.
Zablokuj ekran główny: ustawienie Włącz uniemożliwia użytkownikom przenoszenie ikon i folderów aplikacji. Są zablokowane i nie można ich przeciągać ani upuszczać w różne miejsca siatki. W przypadku ustawienia wartości Nie skonfigurowano usługa Intune nie zmienia ani nie aktualizuje tego ustawienia. Domyślnie użytkownicy mogą przenosić te elementy.
Ikona folderu: wybierz kolor i kształt ikony folderu wyświetlanej na Zarządzanym ekranie głównym. Dostępne opcje:
- Nieskonfigurowane
- Prostokąt motywu ciemnego
- Ciemny motyw okrąg
- Prostokąt motywu jasnego
- Jasny motyw okrągły
Rozmiar ikon aplikacji i folderów: wybierz rozmiar ikony folderu na zarządzanym ekranie głównym. Dostępne opcje:
Nieskonfigurowane
Bardzo mały
Mała
Przeciętny
Duża
Bardzo duże
W zależności od rozmiaru ekranu rzeczywisty rozmiar ikony może być inny.
Orientacja ekranu: Wybierz kierunek wyświetlania zarządzanego ekranu głównego na urządzeniach. Dostępne opcje:
- Nieskonfigurowane
- Pionowa
- Orientacja pozioma
- Automatyczne obracanie
Uwaga
Android 16 i nowsze nie obsługują tego ustawienia w przypadku urządzeń o większych rozmiarach z rozdzielczością 600 dp i większymi ustawieniami wyświetlania, takich jak tablety.
Znaczki powiadomień aplikacji: opcja Włącz pokazuje liczbę nowych i nieprzeczytanych powiadomień na ikonach aplikacji. W przypadku ustawienia wartości Nie skonfigurowano usługa Intune nie zmienia ani nie aktualizuje tego ustawienia.
Przycisk wirtualnego ekranu głównego: przycisk klawiszy programowych, który przywraca użytkownikom zarządzany ekran główny, umożliwiając użytkownikom przełączanie się między aplikacjami. Dostępne opcje:
- Nie skonfigurowano (ustawienie domyślne): przycisk strony głównej nie jest wyświetlany. Użytkownicy muszą używać przycisku Wstecz, aby przełączać się między aplikacjami.
- Szybkie przesunięcie w górę: Przycisk strony głównej jest wyświetlany, gdy użytkownik szybko przesunie w górę na urządzeniu.
- Przestawny: Pokazuje trwały, ruchomy przycisk strony głównej na urządzeniu.
Opuść tryb kiosku: Włącz umożliwia administratorom tymczasowe wstrzymanie trybu kiosku w celu zaktualizowania urządzenia. Aby skorzystać z tej funkcji, administrator:
- Wybieranie przycisku Wstecz do momentu pojawienia się przycisku Zamknij kiosk .
- Wybiera przycisk Wyjdź z kiosku i wprowadza kod PIN Opuść tryb kiosku .
- Po zakończeniu wybierz aplikację Zarządzany ekran główny. Ten krok powoduje ponowne zablokowanie urządzenia w trybie kiosku z wieloma aplikacjami.
W przypadku ustawienia Nie skonfigurowano (wartość domyślna) usługa Intune nie zmienia ani nie aktualizuje tego ustawienia. Domyślnie system operacyjny może uniemożliwiać administratorom wstrzymywanie trybu kiosku. Jeśli administrator będzie nadal wybierał przycisk Wstecz i wybierze przycisk Zamknij kiosk , zostanie wyświetlony komunikat informujący o konieczności podania kodu dostępu.
Opuść kod trybu kiosku: wprowadź 4-6-cyfrowy numeryczny numer PIN. Administrator używa tego numeru PIN do tymczasowego wstrzymania trybu kiosku.
Ustaw niestandardowe tło adresu URL: wprowadź adres URL, aby dostosować ekran tła na dedykowanym lub w pełni zarządzanym urządzeniu. Na przykład wprowadź
http://contoso.com/backgroundimage.jpg.W większości przypadków zalecamy rozpoczęcie od obrazów o co najmniej następujących rozmiarach:
- Telefon: 1080x1920 px
- Tablet: 1920x1080 px
Aby uzyskać najlepsze wrażenia i wyraźne szczegóły, utwórz zasoby obrazów dla poszczególnych urządzeń zgodnie ze specyfikacjami wyświetlania.
Nowoczesne wyświetlacze mają większą gęstość pikseli i mogą wyświetlać równoważne obrazy w rozdzielczości 2K/4K.
Skrót do menu ustawień: Wyłącz ukrywa skrót do zarządzanych ustawień na zarządzanym ekranie głównym. Użytkownicy nadal mogą uzyskać dostęp do menu Ustawienia zarządzane z górnego paska. W przypadku ustawienia Nie skonfigurowano (wartość domyślna) usługa Intune nie zmienia ani nie aktualizuje tego ustawienia. Domyślnie skrót do Zarządzanych ustawień jest wyświetlany na urządzeniach. Użytkownicy mogą wybrać ikonę ustawień, aby uzyskać dostęp do ustawień.
Szybki dostęp do menu debugowania: to ustawienie steruje sposobem, w jaki użytkownicy uzyskują dostęp do menu debugowania. Dostępne opcje:
- Włącz: Użytkownicy mogą łatwiej uzyskać dostęp do menu debugowania. W szczególności mogą uzyskiwać do niego dostęp z menu Ustawienia zarządzane. Jak zawsze mogą oni wybrać przycisk Wstecz 15 razy.
- Nieskonfigurowane (ustawienie domyślne): usługa Intune nie zmienia ani nie aktualizuje tego ustawienia. Domyślnie łatwy dostęp do menu debugowania jest wyłączony. Użytkownicy muszą wybrać przycisk Wstecz 15 razy, aby otworzyć menu debugowania.
W menu Debugowanie użytkownicy mogą:
- Wyświetlanie i przekazywanie dzienników zarządzanego ekranu głównego
- Otwórz aplikację Google Android Device Policy Manager
- Otwórz aplikację Microsoft Intune
- Wychodzenie z trybu kiosku
Konfiguracja sieci Wi-Fi: Włącz pokazuje kontrolę Wi-Fi na Zarządzany Ekran Główny i umożliwia użytkownikom łączenie urządzenia z różnymi sieciami Wi-Fi. Włączenie tej funkcji powoduje również włączenie lokalizacji urządzenia. W przypadku ustawienia Nie skonfigurowano (wartość domyślna) usługa Intune nie zmienia ani nie aktualizuje tego ustawienia. Domyślnie system operacyjny może nie wyświetlać kontrolki Wi-Fi na Zarządzany Ekran Główny. Uniemożliwia ona użytkownikom łączenie się z sieciami Wi-Fi podczas korzystania z Zarządzany Ekran Główny.
Lista dozwolonych adresów Wi-Fi: Utwórz listę prawidłowych nazw sieci bezprzewodowej, znanych również jako identyfikator zestawu usług (SSID). Użytkownicy zarządzanego ekranu głównego mogą łączyć się tylko z wprowadzonymi identyfikatorami SSID.
Wi-Fi W identyfikatorach SSID jest uwzględniana wielkość liter. Jeśli identyfikator SSID jest prawidłowy, ale wprowadzone wielkie litery nie są zgodne z nazwą sieci, sieć nie jest wyświetlana.
Jeśli to pole pozostanie puste, usługa Intune nie zmieni ani nie zaktualizuje tego ustawienia. Domyślnie wszystkie dostępne sieci Wi-Fi są dozwolone.
Zaimportuj plik .csv zawierający listę prawidłowych identyfikatorów SSID.
Eksportowanie bieżącej listy do pliku .csv.
SSID: Możesz także wprowadzić Wi-Fi nazwy sieci (SSID), Zarządzany Ekran Główny z którymi użytkownicy mogą się łączyć. Pamiętaj, aby wprowadzić prawidłowe identyfikatory SSID.
Ważna
W wersji z października 2020 r. interfejs API zarządzanego ekranu głównego został zaktualizowany, aby był zgodny z wymaganiami sklepu Google Play. Następujące zmiany wpływają na Wi-Fi zasady konfiguracji w Zarządzany Ekran Główny:
Użytkownicy nie mogą włączać ani wyłączać połączeń Wi-Fi na urządzeniach. Użytkownicy mogą przełączać się między sieciami Wi-Fi, ale nie mogą Wi-Fi włączać ani wyłączać.
Jeśli sieć Wi-Fi jest chroniona hasłem, użytkownicy muszą wprowadzić hasło. Po wprowadzeniu hasła skonfigurowana sieć automatycznie nawiązuje połączenie. Jeśli użytkownicy rozłączą się z siecią Wi-Fi, a następnie ponownie się z nią połączą, konieczne może być ponowne wprowadzenie hasła.
Na urządzeniach z systemem Android 11, gdy użytkownicy łączą się z siecią przy użyciu zarządzanego ekranu głównego, są monitowani o wyrażenie zgody. Ten monit pochodzi z systemu Android i nie dotyczy tylko zarządzanego ekranu głównego.
Na urządzeniach z systemem Android 10, gdy użytkownicy łączą się z siecią przy użyciu zarządzanego ekranu głównego, zostanie wyświetlone powiadomienie z prośbą o wyrażenie zgody. Dlatego użytkownicy muszą mieć dostęp do paska stanu i powiadomień, aby wyrazić zgodę. Aby włączyć powiadomienia systemowe, zobacz Ustawienia ogólne dla w pełni zarządzanych i dedykowanych urządzeń (w tym artykule).
Na urządzeniach z systemem Android 10, gdy użytkownicy łączą się z siecią chronioną hasłem Wi-Fi użyciu Zarządzany Ekran Główny, są monitowani o podanie hasła. Jeśli urządzenie jest podłączone do sieci niestabilnej, zmienia się sieć Wi-Fi. Takie działanie ma miejsce nawet po wprowadzeniu poprawnego hasła.
Konfiguracja Bluetooth: Pozycja Włącz pokazuje kontrolkę Bluetooth na zarządzanym ekranie głównym i umożliwia użytkownikom parowanie urządzeń za pośrednictwem funkcji Bluetooth. Włączenie tej funkcji powoduje również włączenie lokalizacji urządzenia. W przypadku ustawienia Nie skonfigurowano (wartość domyślna) usługa Intune nie zmienia ani nie aktualizuje tego ustawienia. Domyślnie system operacyjny może nie wyświetlać kontrolki Bluetooth na zarządzanym ekranie głównym. Uniemożliwia ona użytkownikom konfigurowanie urządzeń Bluetooth i parowanie podczas korzystania z zarządzanego ekranu głównego.
Aby parowanie Bluetooth na urządzeniach z systemem Android 10+ i używających zarządzanego ekranu głównego działało na urządzeniach wymagających klucza parowania, administratorzy muszą włączyć następujące aplikacje systemu Android:
- Bluetooth w systemie Android
- Ustawienia systemu Android
- Interfejs użytkownika systemu Android
Aby uzyskać więcej informacji na temat włączania aplikacji systemu Android, zobacz: Zarządzanie aplikacjami systemowymi Android Enterprise
Dostęp do latarki: Pozycja Włącz pokazuje kontrolkę latarki na zarządzanym ekranie głównym i umożliwia użytkownikom włączanie i wyłączanie latarki. W przypadku ustawienia Nie skonfigurowano (wartość domyślna) usługa Intune nie zmienia ani nie aktualizuje tego ustawienia. Domyślnie system operacyjny może nie wyświetlać kontrolki latarki na Zarządzanym ekranie głównym. Uniemożliwia ona użytkownikom korzystanie z latarki podczas korzystania z zarządzanego ekranu głównego.
Regulacja głośności multimediów: Pozycja Włącz pokazuje kontrolę głośności multimediów na Zarządzanym ekranie głównym i umożliwia użytkownikom dostosowywanie głośności multimediów urządzenia za pomocą suwaka. W przypadku ustawienia Nie skonfigurowano (wartość domyślna) usługa Intune nie zmienia ani nie aktualizuje tego ustawienia. Domyślnie system operacyjny może nie wyświetlać kontrolki głośności multimediów na Zarządzanym ekranie głównym. Uniemożliwia ona użytkownikom dostosowywanie głośności multimediów urządzenia podczas korzystania z zarządzanego ekranu głównego, chyba że ich przyciski sprzętowe to obsługują.
Szybki dostęp do informacji o urządzeniu: Włącz umożliwia użytkownikom szybkie przesunięcie w dół w celu wyświetlenia informacji o urządzeniu na zarządzanym ekranie głównym, takich jak numer seryjny, numer marki i modelu oraz poziom zestawu SDK. W przypadku ustawienia Nie skonfigurowano (wartość domyślna) usługa Intune nie zmienia ani nie aktualizuje tego ustawienia. Domyślnie informacje o urządzeniu mogą nie być wyświetlane.
Tryb wygaszacza ekranu: Włączenie pokazuje wygaszacz ekranu na Zarządzanym ekranie głównym, gdy urządzenie jest zablokowane lub przekracza limit czasu. W przypadku ustawienia wartości Nie skonfigurowano (domyślnie) usługa Intune nie zmienia ani nie aktualizuje tego ustawienia. Domyślnie system operacyjny może nie wyświetlać wygaszacza ekranu na zarządzanym ekranie głównym.
Po włączeniu skonfiguruj również:
Ustaw niestandardowy obraz wygaszacza ekranu: wprowadź adres URL do niestandardowego obrazu PNG, JPG, JPEG, GIF, BMP, WebP lub ICO. Jeśli nie wprowadzisz adresu URL, zostanie użyty domyślny obraz urządzenia, o ile istnieje obraz domyślny.
Na przykład wprowadź:
http://www.contoso.com/image.jpgwww.contoso.com/image.bmphttps://www.contoso.com/image.webp
Porada
Obsługiwany jest dowolny adres URL zasobu pliku, który można przekształcić w mapę bitową.
Liczba sekund, przez które urządzenie wyświetla wygaszacz ekranu przed wyłączeniem ekranu: wybierz, jak długo urządzenie wyświetla wygaszacz ekranu. Wprowadź wartość z przedziału od 0 do 9999999 sekund. Wartość domyślna to
0sekundy. Gdy to pole pozostanie puste lub ustawione na zero (0), wygaszacz ekranu będzie aktywny do momentu interakcji użytkownika z urządzeniem.Liczba sekund, przez które urządzenie było nieaktywne przed wyświetleniem wygaszacza ekranu: Wybierz, jak długo urządzenie jest bezczynne przed wyświetleniem wygaszacza ekranu. Wprowadź wartość z przedziału od 1 do 9999999 sekund. Wartość domyślna to
30sekundy. Musisz wprowadzić liczbę większą niż zero (0).Wykryj multimedia przed uruchomieniem wygaszacza ekranu: Opcja Włącz (domyślnie) nie powoduje wyświetlenia wygaszacza ekranu, jeśli na urządzeniu jest odtwarzany dźwięk lub obraz. W przypadku ustawienia Nie skonfigurowano (wartość domyślna) usługa Intune nie zmienia ani nie aktualizuje tego ustawienia. Domyślnie system operacyjny może wyświetlać wygaszacz ekranu, nawet jeśli jest odtwarzany dźwięk lub wideo.
Zarządzany ekran główny uruchamia wygaszacz ekranu przy każdym wyświetleniu ekranu blokady:
- Jeśli limit czasu ekranu blokady systemu jest dłuższy niż liczba sekund, po której urządzenie wyświetla wygaszacz ekranu, wygaszacz ekranu jest wyświetlany do momentu wyświetlenia ekranu blokady.
- Jeśli limit czasu ekranu blokady systemu jest krótszy niż liczba sekund, przez które urządzenie jest nieaktywne, wygaszacz ekranu jest wyświetlany natychmiast po wyświetleniu ekranu blokady urządzenia.
Ekran logowania MHS (tylko dedykowane urządzenia): ustawienie Włącz powoduje wyświetlenie ekranu logowania na zarządzanym ekranie głównym. W przypadku ustawienia Nie skonfigurowano (wartość domyślna) usługa Intune nie zmienia ani nie aktualizuje tego ustawienia. Ten ekran logowania i powiązane ustawienia są przeznaczone do użytku na dedykowanych urządzeniach zarejestrowanych w trybie urządzenia udostępnionego usługi Microsoft Entra.
Po włączeniu skonfiguruj również:
- Ustaw niestandardowe tło adresu URL dla ekranu logowania: wprowadź adres URL tła adresu URL dla ekranu logowania. Aby skonfigurować to ustawienie, musi być włączony ekran logowania.
- Ustawianie niestandardowego logo znakowania adresu URL dla ekranu logowania i strony przypinania sesji: wprowadź logo znakowania adresu URL dla ekranu logowania i strony przypinania sesji.
-
Wymagaj od użytkownika ustawienia numeru PIN dla sesji logowania: w przypadku ustawienia opcji Włącz użytkownik musi ustawić numer PIN dla sesji logowania. W przypadku ustawienia wartości Nie skonfigurowano (ustawienie domyślne) użytkownik nie musi ustawiać numeru PIN. To ustawienie musi być włączone, aby były widoczne ustawienia podrzędne.
Wybieranie złożoności numeru PIN dla sesji logowania: Wybierz złożoność numeru PIN sesji. Dostępne opcje:
- Nie skonfigurowano: usługa Intune nie zmienia ani nie aktualizuje tego ustawienia. Domyślnie usługa MHS wymaga co najmniej jednego znaku w numerze PIN sesji.
- Proste: Wymaga liczb. Nie ma ograniczeń co do powtarzania (444) lub uporządkowanych (123, 321, 246) sekwencji.
- Złożone: umożliwia użytkownikom tworzenie numeru PIN zawierającego znaki alfanumeryczne. Nie można używać sekwencji powtarzających się (444) ani uporządkowanych (123, 321, 246).
Aby uzyskać więcej informacji na temat tego ustawienia, zobacz Złożoność kodu PIN sesji w artykule Tworzenie zasad konfiguracji aplikacji na Zarządzany ekran główny.
Wymagaj od użytkownika wprowadzania numeru PIN sesji, jeśli pojawił się wygaszacz ekranu: wybierz pozycję Włącz, aby wymagać od użytkownika wprowadzenia numeru PIN sesji w celu wznowienia korzystania z zarządzanego ekranu głównego po wyświetleniu wygaszacza ekranu.
Aby opóźnić wymaganie numeru PIN do określonego okresu całkowitej nieaktywności urządzenia, skonfiguruj minimalny czas braku aktywności przed wymaganiem numeru PIN sesji w zasadach konfiguracji aplikacji Zarządzany ekran główny. Czasomierz rozpoczyna się, gdy urządzenie staje się nieaktywne, a nie wtedy, gdy pojawia się wygaszacz ekranu. Jeśli na przykład wygaszacz ekranu pojawia się po 300 sekundach, a minimalny czas braku aktywności to 600 sekund, numer PIN sesji jest wymagany po 600 sekundach całkowitego braku aktywności.
-
Automatyczne wylogowywanie z aplikacji w trybie MHS i urządzenia udostępnianego po braku aktywności: wybierz pozycję Włącz, aby automatycznie wylogować się z zarządzanego ekranu głównego na podstawie braku aktywności. To ustawienie musi być włączone, aby były widoczne ustawienia podrzędne.
- Liczba sekund braku aktywności urządzenia przed automatycznym wylogowaniem użytkownika: Zdefiniuj okres braku aktywności (w sekundach), zanim użytkownik zostanie automatycznie wylogowany z zarządzanego ekranu głównego. Domyślnie ta wartość jest ustawiona na 300 sekund.
- Liczba sekund powiadamiania użytkownika przed jego automatycznym wylogowaniem: Zdefiniuj ilość czasu (w sekundach), aby użytkownik miał możliwość wznowienia sesji, zanim zostanie automatycznie wylogowany z zarządzanego ekranu głównego. Domyślnie ta wartość jest ustawiona na 60 sekund.
Uwaga
Niektóre ustawienia zarządzanego ekranu głównego są dostępne w zasadach ograniczeń urządzenia. Aby wyświetlić wszystkie dostępne ustawienia zarządzanego ekranu głównego i korzystać z nich, utwórz zasady konfiguracji aplikacji Zarządzany ekran główny.
Microsoft Launcher (tylko w pełni zarządzane): konfiguruje aplikację Microsoft Launcher na w pełni zarządzanych urządzeniach. Ta opcja jest odpowiednia dla urządzeń, które powinny zapewniać użytkownikowi końcowemu dostęp do wszystkich aplikacji i ustawień na urządzeniu.
Ustaw Microsoft Launcher jako domyślny program uruchamiający: Włącz ustawia Microsoft Launcher jako domyślny program uruchamiający na ekranie głównym. Jeśli ustawisz aplikację Launcher jako domyślną, użytkownicy nie będą mogli używać innej aplikacji do uruchamiania. W przypadku ustawienia Nie skonfigurowano (wartość domyślna) usługa Intune nie zmienia ani nie aktualizuje tego ustawienia. Domyślnie używanie aplikacji Microsoft Launcher nie jest wymuszane jako domyślnego programu uruchamiającego.
Skonfiguruj tapetę niestandardową: w aplikacji Microsoft Launcher opcja Włącz umożliwia zastosowanie własnego obrazu jako tapety ekranu głównego oraz określenie, czy użytkownicy mogą zmienić ten obraz. W przypadku ustawienia Nie skonfigurowano (wartość domyślna) usługa Intune nie zmienia ani nie aktualizuje tego ustawienia. Domyślnie urządzenie zachowuje bieżącą tapetę.
-
Wprowadź adres URL obrazu tapety: wprowadź adres URL obrazu tapety. Ten obraz jest wyświetlany na ekranie głównym urządzenia. Na przykład wprowadź
http://www.contoso.com/image.jpg. - Zezwalaj użytkownikowi na modyfikowanie tapety: Włącz umożliwia użytkownikom zmianę obrazu tapety. W przypadku ustawienia Nie skonfigurowano (wartość domyślna) usługa Intune nie zmienia ani nie aktualizuje tego ustawienia. Domyślnie użytkownicy nie mogą zmienić tapety.
-
Wprowadź adres URL obrazu tapety: wprowadź adres URL obrazu tapety. Ten obraz jest wyświetlany na ekranie głównym urządzenia. Na przykład wprowadź
Włącz kanał Uruchamiania: Włącz włącza kanał Uruchamiania, który pokazuje kalendarze, dokumenty i ostatnie działania. W przypadku ustawienia Nie skonfigurowano (wartość domyślna) usługa Intune nie zmienia ani nie aktualizuje tego ustawienia. Domyślnie ten kanał informacyjny nie jest wyświetlany.
- Zezwalaj użytkownikowi na włączanie/wyłączanie kanału: Włącz umożliwia użytkownikom włączanie lub wyłączanie kanału informacyjnego modułu uruchamiania. Opcja Włącz wymusza to ustawienie tylko przy pierwszym przypisaniu profilu. To ustawienie nie będzie wymuszane przez żadne przyszłe przypisania profilów. W przypadku ustawienia Nie skonfigurowano (wartość domyślna) usługa Intune nie zmienia ani nie aktualizuje tego ustawienia. Domyślnie użytkownicy nie mogą zmieniać ustawień kanału informacyjnego modułu uruchamiania.
Obecność stacji dokującej: stacja dokująca zapewnia użytkownikom szybki dostęp do ich aplikacji i narzędzi. Dostępne opcje:
- Nieskonfigurowane (ustawienie domyślne): usługa Intune nie zmienia ani nie aktualizuje tego ustawienia.
- Pokaż: Dock jest pokazywany na urządzeniach.
- Ukryj: Stacja dokująca jest ukryta. Użytkownicy muszą szybko przesunąć w górę, aby uzyskać dostęp do stacji dokującej.
- Wyłączone: Dock nie jest wyświetlany na urządzeniach, a użytkownicy nie mogą go pokazywać.
Zezwalaj użytkownikowi na zmianę obecności w Docku: Włącz pozwala użytkownikom na pokazywanie lub ukrywanie Docka. Opcja Włącz wymusza to ustawienie tylko przy pierwszym przypisaniu profilu. To ustawienie nie będzie wymuszane przez żadne przyszłe przypisania profilów. W przypadku ustawienia Nie skonfigurowano (wartość domyślna) usługa Intune nie zmienia ani nie aktualizuje tego ustawienia. Domyślnie użytkownicy nie mogą zmieniać konfiguracji stacji dokującej urządzenia.
Zastępowanie paska wyszukiwania: wybierz miejsce, w którym chcesz umieścić pasek wyszukiwania. Dostępne opcje:
- Nieskonfigurowane (ustawienie domyślne): usługa Intune nie zmienia ani nie aktualizuje tego ustawienia.
- U góry: pasek wyszukiwania jest wyświetlany u góry urządzenia.
- U dołu: pasek wyszukiwania jest wyświetlany u dołu urządzeń.
- Ukryj: pasek wyszukiwania jest ukryty.
Hasło urządzenia
W pełni zarządzane, dedykowane i należące do firmy urządzenia z profilem służbowym
Wymagany typ hasła: Wprowadź wymagany poziom złożoności hasła oraz określ, czy można korzystać z urządzeń biometrycznych. Dostępne opcje:
Domyślne urządzenia (domyślne): większość urządzeń nie wymaga hasła, gdy jest ustawione na Domyślne urządzenie. Jeśli chcesz, aby użytkownicy musieli konfigurować kod dostępu na swoich urządzeniach, skonfiguruj to ustawienie jako bezpieczniejsze niż domyślne urządzenie.
Hasło wymagane, bez ograniczeń
Słabe dane biometryczne: Silne kontra słabe dane biometryczne (otwiera witrynę internetową Androida)
Numeryczne: Hasło może składać się tylko z cyfr, takich jak
123456789. Wprowadź również:- Minimalna długość hasła: wprowadź minimalną długość hasła (od 4 do 16 znaków).
Liczba zespolona: Liczby powtarzające się lub następujące po sobie, takie jak
1111lub1234, są niedozwolone. Wprowadź również:- Minimalna długość hasła: wprowadź minimalną długość hasła (od 4 do 16 znaków).
Alfabetycznie: Wymagane są litery alfabetu. Cyfry i symbole nie są wymagane. Wprowadź również:
- Minimalna długość hasła: wprowadź minimalną długość hasła (od 4 do 16 znaków).
Alfanumeryczne: zawiera wielkie litery, małe litery i znaki numeryczne. Wprowadź również:
- Minimalna długość hasła: wprowadź minimalną długość hasła (od 4 do 16 znaków).
Alfanumeryczne z symbolami: zawiera wielkie i małe litery, znaki liczbowe, znaki interpunkcyjne i symbole. Wprowadź również:
- Minimalna długość hasła: wprowadź minimalną długość hasła (od 4 do 16 znaków).
- Wymagana liczba znaków: wprowadź wymaganą liczbę znaków hasła (od 0 do 16 znaków).
- Wymagana liczba małych liter: wprowadź wymaganą liczbę małych liter w haśle (od 0 do 16 znaków).
- Wymagana liczba wielkich znaków: wprowadź liczbę wielkich liter, które hasło musi mieć (od 0 do 16 znaków).
- Wymagana liczba znaków niebędących literami: Wprowadź liczbę znaków niebędących literami (innymi niż litery alfabetu), które musi mieć hasło (od 0 do 16 znaków).
-
Wymagana liczba znaków numerycznych: Wprowadź liczbę znaków numerycznych (
1,2,3itd.), które musi zawierać hasło — od 0 do 16 znaków. -
Wymagana liczba znaków symboli: wprowadź liczbę znaków symboli (
&,#,%itd.), które muszą mieć hasło (od 0 do 16 znaków).
Liczba dni do wygaśnięcia hasła: Wprowadź liczbę dni, po upływie których hasło urządzenia musi zostać zmienione (od 1 do 365). Na przykład wprowadź
90, aby hasło wygasło po 90 dniach. Gdy wygasa hasło, użytkownicy są monitowani o utworzenie nowego hasła. Gdy wartość jest pusta, usługa Intune nie zmienia ani nie aktualizuje tego ustawienia.Liczba haseł wymaganych do ponownego użycia hasła przez użytkownika: Użyj tego ustawienia, aby uniemożliwić użytkownikom tworzenie wcześniej używanych haseł. Wprowadź liczbę niemożliwych wcześniej haseł (od 1 do 24). Na przykład wpisz
5, aby użytkownicy nie mogli ustawiać nowego hasła na swoje bieżące hasło ani żadne z czterech poprzednich haseł. Gdy wartość jest pusta, usługa Intune nie zmienia ani nie aktualizuje tego ustawienia.Liczba niepowodzeń logowania przed wyczyszczeniem urządzenia: wprowadź dozwoloną liczbę błędnych haseł przed wyczyszczeniem urządzenia (od 4 do 11). Gdy wartość jest pusta, usługa Intune nie zmienia ani nie aktualizuje tego ustawienia.
Uwaga
Użytkownicy na urządzeniach z profilami służbowymi należącymi do firmy i nie są proszeni o ustawienie hasła. Ustawienia są wymagane, ale użytkownicy mogą nie zostać powiadomieni. Użytkownicy muszą ustawić hasło ręcznie. Zasady są zgłaszane jako zakończone niepowodzeniem, dopóki użytkownik nie ustawi hasła spełniającego Twoje wymagania.
Aby zastosować ustawienia hasła urządzenia podczas rejestracji urządzenia, przypisz profil ograniczeń urządzenia do użytkowników (bez filtrów). Nie przypisuj profilu do urządzeń. Podczas rejestracji użytkownicy są proszeni o ustawienie blokady ekranu. Następnie muszą wybrać hasło urządzenia, które spełnia wszystkie wymagania w tym profilu ograniczeń urządzenia.
Jeśli na dedykowanych urządzeniach skonfigurowano tryb kiosku z jedną lub wieloma aplikacjami, użytkownicy są monitowani o ustawienie hasła. Ekrany wymuszają na użytkownikach i prowadzą ich do utworzenia zgodnego hasła, zanim będą mogli dalej korzystać z urządzenia.
Na dedykowanych urządzeniach, które nie używają trybu kiosku, użytkownicy nie są powiadamiani o żadnych wymaganiach dotyczących hasła. Użytkownicy muszą ustawić hasło ręcznie. Zasady są zgłaszane jako zakończone niepowodzeniem, dopóki użytkownik nie ustawi hasła spełniającego Twoje wymagania.
Wyłączone funkcje ekranu blokady: gdy urządzenie jest zablokowane, wybierz funkcje, których nie można używać. Na przykład po zaznaczeniu opcji Bezpieczna kamera funkcja aparatu jest wyłączona na urządzeniu. Wszystkie niezaznaczone funkcje są włączone na urządzeniu.
Te funkcje są dostępne dla użytkowników, gdy urządzenie jest zablokowane. Użytkownicy nie będą widzieli sprawdzanych przez Ciebie funkcji ani nie będą mieli do nich dostępu.
- Na urządzeniach z profilem służbowym należącym do firmy można wyłączyć tylko powiadomienia o nieocenzurowanych elementach, agentów zaufania i odblokowywanie odciskiem palca .
- Jeśli użytkownik wyłączy ustawienie Użyj jednej blokady na swoim urządzeniu, wyłączenie odblokowywania odciskiem palca i wyłączenie agentów zaufania będzie stosowane na poziomie profilu służbowego należącego do firmy. Jeśli użytkownik włączy ustawienie Użyj jednej blokady , wyłączenie odblokowywania odciskiem palca i wyłączenie agentów zaufania zostanie zastosowane na poziomie urządzenia.
Wymagana częstotliwość odblokowywania: silne uwierzytelnianie ma miejsce, gdy użytkownicy odblokowują urządzenie za pomocą hasła, kodu PIN lub wzoru. Metody uwierzytelniania bez użycia silnych zabezpieczeń polegają na odblokowywaniu urządzenia przez użytkowników za pomocą niektórych opcji biometrycznych, takich jak odcisk palca lub skanowanie twarzy.
Wybierz, ile czasu mają użytkownicy, zanim będą musieli odblokować urządzenie przy użyciu metody silnego uwierzytelniania. Dostępne opcje:
- Ustawienie domyślne urządzenia (ustawienie domyślne): ekran jest blokowany przy użyciu domyślnego czasu urządzenia.
- 24 godziny od ostatniego odblokowania kodu PIN, hasła lub wzorca: ekran jest blokowany 24 godziny po ostatnim użyciu silnej metody uwierzytelniania w celu odblokowania urządzenia. Po osiągnięciu limitu czasu metody uwierzytelniania niesilnego są wyłączane do czasu odblokowania urządzenia przy użyciu silnego uwierzytelniania.
2.3.4 Zaawansowane zarządzanie kodami dostępu: Wymagany limit czasu silnego uwierzytelniania (otwiera witrynę internetową Androida)
W pełni zarządzane i dedykowane urządzenia
- Wyłącz ekran blokady: Wyłączenie blokuje korzystanie z funkcji Keyguard ekranu blokady. W przypadku ustawienia Nie skonfigurowano (wartość domyślna) usługa Intune nie zmienia ani nie aktualizuje tego ustawienia. Domyślnie, gdy urządzenie jest w trybie blokady, system operacyjny może zezwalać na wszystkie funkcje Keyguard, takie jak aparat, odblokowywanie odciskiem palca i inne.
Ustawienia zasilania
W pełni zarządzane, dedykowane i należące do firmy urządzenia z profilem służbowym
-
Czas blokady ekranu (na poziomie profilu służbowego): wprowadź maksymalny czas, jaki użytkownik może ustawić, po którym urządzenie zostanie zablokowane. Na przykład jeśli to ustawienie zostanie ustawione na
10 minutes, użytkownicy będą mogli ustawić czas w zakresie od 15 sekund do 10 minut. W przypadku ustawienia Nie skonfigurowano (wartość domyślna) usługa Intune nie zmienia ani nie aktualizuje tego ustawienia.
W pełni zarządzane i dedykowane urządzenia
- Ekran włączony, gdy urządzenie jest podłączone: Wybierz źródła zasilania, które spowodują, że ekran urządzenia pozostanie włączony po podłączeniu.
Użytkownicy i konta
W pełni zarządzane, dedykowane i należące do firmy urządzenia z profilem służbowym
- Dodaj nowych użytkowników: Blokuj uniemożliwia użytkownikom dodawanie nowych użytkowników. Każdy użytkownik ma na urządzeniu przestrzeń osobistą na niestandardowe ekrany główne, konta, aplikacje i ustawienia. W przypadku ustawienia Nie skonfigurowano (wartość domyślna) usługa Intune nie zmienia ani nie aktualizuje tego ustawienia. Domyślnie system operacyjny może zezwalać użytkownikom na dodawanie innych użytkowników do urządzenia.
- Użytkownik może skonfigurować poświadczenia (na poziomie profilu służbowego):Pozycja Blokuj uniemożliwia użytkownikom konfigurowanie certyfikatów przypisanych do urządzeń, nawet tych, które nie są skojarzone z kontem użytkownika. W przypadku ustawienia Nie skonfigurowano (wartość domyślna) usługa Intune nie zmienia ani nie aktualizuje tego ustawienia. Domyślnie system operacyjny może umożliwiać użytkownikom konfigurowanie lub zmienianie poświadczeń, gdy uzyskują do nich dostęp w magazynie kluczy.
W pełni zarządzane i dedykowane urządzenia
- Usuwanie użytkowników: Blokuj uniemożliwia użytkownikom usuwanie użytkowników. W przypadku ustawienia Nie skonfigurowano (wartość domyślna) usługa Intune nie zmienia ani nie aktualizuje tego ustawienia. Domyślnie system operacyjny może zezwalać użytkownikom na usuwanie innych użytkowników z urządzenia.
- Osobiste konta Google: pozycja Blokuj uniemożliwia użytkownikom dodawanie osobistych kont Google do urządzenia. W przypadku ustawienia Nie skonfigurowano (wartość domyślna) usługa Intune nie zmienia ani nie aktualizuje tego ustawienia. Domyślnie system operacyjny może zezwolić użytkownikom na dodanie osobistego konta Google.
Dedykowane urządzenia
- Zmiany konta: pozycja Blokuj uniemożliwia użytkownikom aktualizowanie lub zmienianie kont w trybie kiosku. W przypadku ustawienia Nie skonfigurowano (wartość domyślna) usługa Intune nie zmienia ani nie aktualizuje tego ustawienia. Domyślnie system operacyjny może zezwalać użytkownikom na aktualizowanie kont użytkowników na urządzeniu.
Aplikacje
W pełni zarządzane, dedykowane i należące do firmy urządzenia z profilem służbowym
Uwaga
Jeśli chcesz włączyć ładowanie lokalne, ustaw Zezwalaj na instalację z nieznanych źródeł i Zezwalaj na dostęp do wszystkich aplikacji w ustawieniach Sklepu Google Play na Zezwalaj.
Zezwalaj na instalację z nieznanych źródeł: Zezwalaj pozwala użytkownikom włączyć Nieznane źródła. To ustawienie umożliwia instalowanie aplikacji z nieznanych źródeł, w tym źródeł innych niż Sklep Google Play. Pozwala użytkownikom na ładowanie bezpośrednie aplikacji na urządzeniu przy użyciu środków innych niż Sklep Google Play. W przypadku ustawienia Nie skonfigurowano (wartość domyślna) usługa Intune nie zmienia ani nie aktualizuje tego ustawienia. Domyślnie system operacyjny może uniemożliwiać użytkownikom włączanie Nieznanych źródeł.
Automatyczne aktualizacje aplikacji (na poziomie profilu służbowego): urządzenia codziennie sprawdzają dostępność aktualizacji aplikacji. Wybierz, kiedy mają być instalowane aktualizacje automatyczne. Dostępne opcje:
- Nie skonfigurowano: usługa Intune nie zmienia ani nie aktualizuje tego ustawienia.
- Wybór użytkownika: ta opcja może być domyślna w systemie operacyjnym. Użytkownicy mogą ustawić swoje preferencje w aplikacji zarządzany Google Play.
- Nigdy: Aktualizacje nigdy nie są instalowane. Ta opcja nie jest zalecana.
- Tylko Wi-Fi: Aktualizacje są instalowane tylko wtedy, gdy urządzenie jest podłączone do sieci Wi-Fi.
- Zawsze: Aktualizacje są instalowane, gdy są dostępne.
Zezwalaj na dostęp do wszystkich aplikacji w sklepie Google Play:
Po ustawieniu na Blokuj:
- Użytkownicy nie mają dostępu do aplikacji w sklepie Google Play. Nie mogą oni uzyskiwać dostępu do żadnych prywatnych aplikacji dodanych do zarządzanego konta Google Play organizacji.
- Wyświetla tylko zatwierdzone aplikacje w zarządzanym Sklepie Google Play, aplikacje, które są wymagane i aplikacje, które są przypisane do użytkownika.
- Odinstalowywanie aplikacji, które zostały zainstalowane poza zarządzanym Sklepem Google Play.
Ostrzeżenie
Jeśli zmienisz to ustawienie z Zezwalaj na blokowanie, wszystkie aplikacje nieoznaczone jako wymagane lub dostępne będą automatycznie odinstalowywane z urządzenia.
Po ustawieniu wartości Zezwalaj:
- Użytkownicy uzyskują dostęp do wszystkich aplikacji w Sklepie Google Play oraz do wszystkich prywatnych aplikacji dodanych do zarządzanego konta Google Play organizacji.
- Upewnij się, że docelowa jest każda aplikacja (prywatna lub publiczna) z zamiarem odinstalowania, której nie powinno być możliwe, lub aplikacje zainstalowane przez użytkowników ze sklepu zarządzanego Google Play.
- Użytkownicy nie mogą korzystać z aplikacji dodanych do listy zablokowanych (przypisanych z zamiarem odinstalowania) w profilu osobistym urządzeń należących do firmy z profilem służbowym.
Aby uzyskać więcej informacji na temat wykluczania użytkowników i grup z określonych aplikacji, przejdź do tematu Uwzględnianie i wykluczanie przypisań aplikacji.
W przypadku ustawienia Nie skonfigurowano (wartość domyślna) usługa Intune nie zmienia ani nie aktualizuje tego ustawienia. Domyślnie system operacyjny:
- Wyświetla tylko zatwierdzone aplikacje w zarządzanym Sklepie Google Play, aplikacje, które są wymagane i aplikacje, które są przypisane do użytkownika.
Następujące ustawienia są częścią funkcji zakresu delegowanego Google:
Zezwalaj innym aplikacjom na instalowanie certyfikatów i zarządzanie nimi: Wybierz pozycję Dodaj , aby wybrać istniejące aplikacje dla tego uprawnienia. Możesz dodać wiele aplikacji. Wybrane aplikacje uzyskują dostęp umożliwiający instalowanie certyfikatów i zarządzanie nimi.
Aby użyć tego ustawienia, zarządzana aplikacja Google Play musi używać zakresów delegowanych. Aby uzyskać więcej informacji, przejdź do wbudowanych w system Android konfiguracji aplikacji i zakresów delegowania systemu Android (otwiera witrynę internetową systemu Android).
Zezwalaj tej aplikacji na dostęp do dzienników zabezpieczeń systemu Android: wybierz aplikację, która powinna mieć to uprawnienie. Możesz wybrać tylko jedną aplikację. Aplikacja uzyskuje dostęp do dzienników zabezpieczeń.
Aby użyć tego ustawienia, zarządzana aplikacja Google Play musi używać zakresów delegowanych. Aby uzyskać więcej informacji, przejdź do wbudowanych w system Android konfiguracji aplikacji i zakresów delegowania systemu Android (otwiera witrynę internetową systemu Android).
Zezwalaj tej aplikacji na dostęp do dzienników aktywności sieciowej systemu Android: wybierz aplikację, która powinna mieć to uprawnienie. Możesz wybrać tylko jedną aplikację. Aplikacja uzyskuje dostęp do dzienników aktywności sieciowej.
Aby użyć tego ustawienia, zarządzana aplikacja Google Play musi używać zakresów delegowanych. Aby uzyskać więcej informacji, przejdź do wbudowanych w system Android konfiguracji aplikacji i zakresów delegowania systemu Android (otwiera witrynę internetową systemu Android).
Porada
Jeśli wystąpi konflikt z jednym z tych ustawień, zostanie on zastosowany do wszystkich trzech ustawień. Upewnij się, że nadajesz uprawnienia Zezwalaj tej aplikacji na dostęp do dzienników zabezpieczeń systemu Android oraz Zezwalaj tej aplikacji na dostęp do dzienników aktywności sieciowych systemu Android tylko jednej aplikacji. Możesz nadać te uprawnienia tej samej aplikacji, ale nie innym aplikacjom.
Aby uzyskać więcej informacji, przejdź do Android Management API - DelegatedScope (otwiera witrynę internetową Google).
Dedykowane urządzenia
Wyczyść dane lokalne w aplikacjach niezoptymalizowanych pod kątem trybu urządzenia udostępnionego: dodaj do listy dowolną aplikację, która nie została zoptymalizowana pod kątem trybu urządzenia udostępnionego. Dane lokalne aplikacji są czyszczone za każdym razem, gdy użytkownik wyloguje się z aplikacji zoptymalizowanej pod kątem trybu urządzenia udostępnionego. Dostępne dla dedykowanych urządzeń zarejestrowanych w trybie udostępniania z systemem Android 9 lub nowszym.
Gdy używasz tego ustawienia, użytkownicy nie mogą inicjować wylogowania z niezoptymalizowanych aplikacji i nie uzyskują jednokrotnego logowania.
- Użytkownicy muszą wylogować się z aplikacji, która jest zoptymalizowana pod kątem trybu urządzenia udostępnionego. Aplikacje firmy Microsoft zoptymalizowane pod kątem trybu urządzenia udostępnionego w systemie Android obejmują usługę Teams i Zarządzany ekran główny usługi Intune.
- W przypadku aplikacji, które nie są zoptymalizowane pod kątem trybu urządzenia udostępnionego, usunięcie danych aplikacji obejmuje tylko lokalny magazyn aplikacji. Dane można pozostawić w innych obszarach urządzenia. Artefakty identyfikujące użytkownika, takie jak adres e-mail i nazwa użytkownika, mogą pozostać w aplikacji i być widoczne dla innych.
- Niezoptymalizowane aplikacje, które zapewniają obsługę wielu kont, mogą działać w nieokreślony sposób i dlatego nie są zalecane.
Wszystkie niezoptymalizowane aplikacje należy dokładnie przetestować przed użyciem ich w scenariuszach obejmujących wielu użytkowników na urządzeniach udostępnionych, aby upewnić się, że działają zgodnie z oczekiwaniami. Na przykład zweryfikuj podstawowe scenariusze w każdej aplikacji, sprawdź, czy aplikacja wylogowuje się prawidłowo i czy wszystkie dane są wystarczająco oczyszczone dla potrzeb Twojej organizacji.
Łączność
W pełni zarządzane, dedykowane i należące do firmy urządzenia z profilem służbowym
Zawsze włączona sieć VPN (na poziomie profilu służbowego):Włączenie ustawia klienta sieci VPN w celu automatycznego łączenia się z siecią VPN i ponownego nawiązywania z nią połączenia. Zawsze włączone połączenia VPN pozostają połączone. Możesz też połączyć się natychmiast, gdy użytkownik zablokuje urządzenie, urządzenie uruchomi się ponownie lub zmieni się sieć bezprzewodowa.
Wybierz pozycję Nie skonfigurowano , aby wyłączyć zawsze włączoną sieć VPN dla wszystkich klientów sieci VPN.
Ważna
Pamiętaj, aby wdrożyć tylko jedną zawsze włączoną zasadę VPN na jednym urządzeniu. Wdrażanie wielu zawsze włączonych zasad VPN na jednym urządzeniu nie jest obsługiwane.
Klient VPN: wybierz klienta VPN, który obsługuje opcję Zawsze włączone. Dostępne opcje:
- Cisco AnyConnect
- F5 Access
- Palo Alto Networks GlobalProtect
- Pulse Secure
- Niestandardowe
-
Identyfikator pakietu: wprowadź identyfikator pakietu aplikacji w sklepie Google Play. Na przykład, jeśli adres URL aplikacji w sklepie Play to
https://play.google.com/store/details?id=com.contosovpn.android.prod, identyfikator pakietu tocom.contosovpn.android.prod.
-
Identyfikator pakietu: wprowadź identyfikator pakietu aplikacji w sklepie Google Play. Na przykład, jeśli adres URL aplikacji w sklepie Play to
Wybrany klient sieci VPN musi być zainstalowany na urządzeniu i musi obsługiwać sieć VPN dla poszczególnych aplikacji w profilach służbowych należących do firmy. W przeciwnym razie wystąpi błąd.
- Musisz zatwierdzić aplikację klienta VPN w zarządzanym sklepie Google Play, zsynchronizować aplikację z usługą Intune, a następnie wdrożyć aplikację na urządzeniu. Po wykonaniu tych czynności aplikacja zostanie zainstalowana w firmowym profilu służbowym użytkownika.
- Nadal konieczne jest skonfigurowanie klienta sieci VPN przy użyciu profilu sieci VPN lub profilu konfiguracji aplikacji.
- Mogą występować znane problemy podczas korzystania z sieci VPN dla aplikacji za pomocą klawisza F5 Access dla systemu Android 3.0.4. Aby uzyskać więcej informacji, zobacz informacje o wersji F5 dla programu F5 Access dla systemu Android 3.0.4.
Tryb blokowania: Włączenie wymusza korzystanie z tunelu VPN przez cały ruch sieciowy. Jeśli połączenie z siecią VPN nie zostanie nawiązane, urządzenie nie będzie miało dostępu do sieci. W przypadku ustawienia Nie skonfigurowano (wartość domyślna) usługa Intune nie zmienia ani nie aktualizuje tego ustawienia. Domyślnie system operacyjny może zezwalać na przepływ ruchu przez tunel VPN lub przez sieć komórkową.
W pełni zarządzane i dedykowane urządzenia
Zalecany globalny serwer proxy: Włącz dodaje globalny serwer proxy do urządzeń. Gdy ta opcja jest włączona, ruch HTTP i HTTPS korzysta z wprowadzonego serwera proxy, w tym z niektórych aplikacji na urządzeniu. Ten serwer proxy jest tylko zaleceniem. Możliwe, że niektóre aplikacje nie korzystają z serwera proxy. Nieskonfigurowane (ustawienie domyślne) nie dodaje zalecanego globalnego serwera proxy.
Aby uzyskać więcej informacji na temat tej funkcji, zobacz setRecommendedGlobalProxy (otwiera witrynę systemu Android).
Jeśli ta opcja jest włączona, wprowadź także typ serwera proxy. Dostępne opcje:
Bezpośrednio: ręcznie wprowadź szczegóły serwera proxy, w tym:
-
Host: Wprowadź nazwę hosta lub adres IP serwera proxy. Na przykład wpisz
proxy.contoso.comlub127.0.0.1. -
Numer portu: Wprowadź numer portu TCP używanego przez serwer proxy. Na przykład wprowadź
8080. -
Wykluczone hosty: wprowadź listę nazw hostów lub adresów IP, które nie będą używać serwera proxy. Ta lista może zawierać symbol wieloznaczny gwiazdki (
*) i wiele hostów oddzielonych średnikami (;) bez spacji. Na przykład wprowadź127.0.0.1;web.contoso.com;*.microsoft.com.
-
Host: Wprowadź nazwę hosta lub adres IP serwera proxy. Na przykład wpisz
Proxy Auto-Config: Wprowadź adres URL PAC do skryptu automatycznej konfiguracji serwera proxy. Na przykład wprowadź
https://proxy.contoso.com/proxy.pac.Aby uzyskać więcej informacji na temat plików PAC, zobacz Plik automatycznej konfiguracji serwera proxy (PAC) (otwiera witrynę firmy innej niż Microsoft).
Aby uzyskać więcej informacji na temat tej funkcji, zobacz setRecommendedGlobalProxy (otwiera witrynę systemu Android).
Hasło profilu służbowego
Te ustawienia dotyczą profilów służbowych należących do firmy.
Wymagany typ hasła: Wprowadź wymagany poziom złożoności hasła oraz określ, czy można korzystać z urządzeń biometrycznych. Dostępne opcje:
Urządzenie domyślne
Hasło wymagane, bez ograniczeń
Słabe dane biometryczne: Silne kontra słabe dane biometryczne (otwiera witrynę internetową Androida)
Numeryczne: Hasło może składać się tylko z cyfr, takich jak
123456789. Wprowadź również:- Minimalna długość hasła: wprowadź minimalną długość hasła (od 4 do 16 znaków).
Liczba zespolona: Liczby powtarzające się lub następujące po sobie, takie jak
1111lub1234, są niedozwolone. Wprowadź również:- Minimalna długość hasła: wprowadź minimalną długość hasła (od 4 do 16 znaków).
Alfabetycznie: Wymagane są litery alfabetu. Cyfry i symbole nie są wymagane. Wprowadź również:
- Minimalna długość hasła: wprowadź minimalną długość hasła (od 4 do 16 znaków).
Alfanumeryczne: zawiera wielkie litery, małe litery i znaki numeryczne. Wprowadź również:
- Minimalna długość hasła: wprowadź minimalną długość hasła (od 4 do 16 znaków).
Alfanumeryczne z symbolami: zawiera wielkie i małe litery, znaki liczbowe, znaki interpunkcyjne i symbole. Wprowadź również:
- Minimalna długość hasła: wprowadź minimalną długość hasła (od 4 do 16 znaków).
- Wymagana liczba znaków: wprowadź wymaganą liczbę znaków hasła (od 0 do 16 znaków).
- Wymagana liczba małych liter: wprowadź wymaganą liczbę małych liter w haśle (od 0 do 16 znaków).
- Wymagana liczba wielkich znaków: wprowadź liczbę wielkich liter, które hasło musi mieć (od 0 do 16 znaków).
- Wymagana liczba znaków niebędących literami: Wprowadź liczbę znaków niebędących literami (innymi niż litery alfabetu), które musi mieć hasło (od 0 do 16 znaków).
-
Wymagana liczba znaków numerycznych: Wprowadź liczbę znaków numerycznych (
1,2,3itd.), które musi zawierać hasło — od 0 do 16 znaków. -
Wymagana liczba znaków symboli: wprowadź liczbę znaków symboli (
&,#,%itd.), które muszą mieć hasło (od 0 do 16 znaków).
Liczba dni do wygaśnięcia hasła: Wprowadź liczbę dni, po upływie których hasło urządzenia musi zostać zmienione (od 1 do 365). Na przykład wprowadź
90, aby hasło wygasło po 90 dniach. Gdy wygasa hasło, użytkownicy są monitowani o utworzenie nowego hasła. Gdy wartość jest pusta, usługa Intune nie zmienia ani nie aktualizuje tego ustawienia.Liczba haseł wymaganych do ponownego użycia hasła przez użytkownika: Użyj tego ustawienia, aby uniemożliwić użytkownikom tworzenie wcześniej używanych haseł. Wprowadź liczbę niemożliwych wcześniej haseł (od 1 do 24). Na przykład wpisz
5, aby użytkownicy nie mogli ustawiać nowego hasła na swoje bieżące hasło ani żadne z czterech poprzednich haseł. Gdy wartość jest pusta, usługa Intune nie zmienia ani nie aktualizuje tego ustawienia.Liczba niepowodzeń logowania przed wyczyszczeniem urządzenia: wprowadź dozwoloną liczbę błędnych haseł przed wyczyszczeniem urządzenia (od 4 do 11).
0(zero) może wyłączyć funkcję wymazywania urządzenia. Gdy wartość jest pusta, usługa Intune nie zmienia ani nie aktualizuje tego ustawienia.Uwaga
W przypadku w pełni zarządzanych, dedykowanych i należących do firmy urządzeń z profilem służbowym nie jest wyświetlany monit o ustawienie hasła. Ustawienia są wymagane, ale użytkownicy mogą nie zostać powiadomieni. Użytkownicy muszą ustawić hasło ręcznie. Zasady są zgłaszane jako zakończone niepowodzeniem, dopóki użytkownik nie ustawi hasła spełniającego Twoje wymagania.
Wymagana częstotliwość odblokowywania: silne uwierzytelnianie ma miejsce, gdy użytkownicy odblokowują profil służbowy za pomocą hasła, numeru PIN lub wzoru. Metody uwierzytelniania, które nie są silne, polegają na odblokowywaniu profilu służbowego przez użytkowników przy użyciu niektórych opcji biometrycznych, takich jak odcisk palca lub skan twarzy.
Wybierz, ile czasu mają użytkownicy, zanim będą musieli odblokować profil służbowy przy użyciu metody silnego uwierzytelniania. Dostępne opcje:
- Ustawienie domyślne urządzenia (ustawienie domyślne): ekran jest blokowany przy użyciu domyślnego czasu urządzenia.
- 24 godziny od ostatniego odblokowania kodu PIN, hasła lub wzorca: ekran jest blokowany 24 godziny po ostatnim użyciu silnej metody uwierzytelniania użytkownika w celu odblokowania profilu służbowego. Po osiągnięciu limitu czasu metody uwierzytelniania, które nie są silne, są wyłączane do czasu odblokowania profilu służbowego przy użyciu silnego uwierzytelniania.
2.3.4 Zaawansowane zarządzanie kodami dostępu: Wymagany limit czasu silnego uwierzytelniania (otwiera witrynę internetową Androida)
Profil osobisty
Aparat: Blokuj uniemożliwia dostęp do kamery podczas użytku osobistego. W przypadku ustawienia Nie skonfigurowano (wartość domyślna) usługa Intune nie zmienia ani nie aktualizuje tego ustawienia. Domyślnie system operacyjny może zezwalać na używanie kamery w profilu osobistym.
Zrzut ekranu: blokowanie:
- Zapobiega przechwytywaniu ekranu podczas osobistego użytkowania
- Uniemożliwia aplikacjom korzystanie z funkcji zrzutów ekranu systemu.
- Wpływa na udostępnianie ekranu.
W przypadku ustawienia Nie skonfigurowano (wartość domyślna) usługa Intune nie zmienia ani nie aktualizuje tego ustawienia. Domyślnie system operacyjny może zezwalać użytkownikom na przechwytywanie ekranu lub wykonywanie zrzutów ekranu w profilu osobistym.
Zezwalaj użytkownikom na instalowanie aplikacji z nieznanych źródeł w profilu osobistym: Wybierz pozycję Zezwalaj , aby użytkownicy mogli instalować aplikacje z nieznanych źródeł w profilu osobistym. Umożliwia użytkownikom instalowanie aplikacji ze źródeł innych niż Sklep Google Play. W przypadku ustawienia Nie skonfigurowano (wartość domyślna) usługa Intune nie zmienia ani nie aktualizuje tego ustawienia. Domyślnie system operacyjny może uniemożliwiać użytkownikom instalowanie aplikacji z nieznanych źródeł w profilu osobistym.
Typ listy aplikacji z ograniczeniami: wybierz pozycję Zezwalaj aplikacjom na tworzenie listy aplikacji zarządzanych ze sklepu Google Play, które są dozwolone i zatwierdzone do instalowania i uruchamiania w profilu osobistym na urządzeniu. Wybierz pozycję Zablokowane aplikacje , aby utworzyć listę aplikacji zarządzanych ze sklepu Google Play, których instalacja i uruchamianie w profilu osobistym na urządzeniu oraz które są zabronione. Po ustawieniu wartości Nie skonfigurowano (domyślnie) usługa Intune nie zawiera listy aplikacji, które mogą być dozwolone lub blokowane.
Informacje o pomocy technicznej dotyczącej niestandardowych produktów
Za pomocą tych ustawień możesz dostosować niektóre komunikaty pomocy technicznej wyświetlane użytkownikom i wyświetlać te komunikaty w różnych językach.
Domyślnie wyświetlane są domyślne komunikaty producenta OEM. W przypadku wdrożenia wiadomości niestandardowej przy użyciu Intune wdrażany jest również komunikat domyślny Intune. Jeśli nie wprowadzisz komunikatu niestandardowego dla domyślnego języka urządzenia, automatycznie zostanie wyświetlony komunikat domyślny usługi Intune.
Domyślnie domyślny komunikat usługi Intune jest w języku angielskim (Stany Zjednoczone).
Na przykład wdrażasz niestandardową wiadomość dla języka angielskiego i francuskiego. Użytkownik zmienia domyślny język urządzenia na hiszpański. Ponieważ wiadomość niestandardowa nie została wdrożona w języku hiszpańskim, wyświetlany jest komunikat domyślny usługi Intune.
Domyślny komunikat usługi Intune jest tłumaczony dla wszystkich języków w centrum administracyjnym usługi Intune (ustawienia>Język + region). Wartość ustawienia Język określa domyślny język używany przez usługę Intune. Domyślnie język jest ustawiony na język angielski.
Możesz skonfigurować następujące ustawienia:
Krótki komunikat pomocy technicznej: gdy użytkownicy próbują zmienić ustawienie zarządzane przez organizację, wyświetlany jest krótki komunikat.
Za pomocą następujących ustawień możesz dostosować ten komunikat i wprowadzić inny komunikat dla różnych języków. Ten komunikat jest domyślnie w języku angielskim (Stany Zjednoczone).
Wszystkie, z wyjątkiem określonych: Ten komunikat jest komunikatem domyślnym usługi Intune i jest wyświetlany dla wszystkich języków. Jeśli nie wprowadzisz wiadomości niestandardowej, ten tekst zostanie wyświetlony automatycznie. Ten tekst jest również automatycznie tłumaczony na domyślny język urządzenia.
Możesz zmienić ten komunikat. Wszelkie zmiany nie zostaną przetłumaczone. Jeśli usuniesz cały tekst w tej wiadomości i pozostawisz to ustawienie puste, zostanie użyty następujący oryginalny krótki komunikat domyślny usługi Intune, który zostanie przetłumaczony:
You do not have permission for this action. For more information, contact your IT admin.Wybierz ustawienia regionalne: Wybierz ustawienia regionalne lub region, aby wyświetlić inny komunikat niestandardowy dla tych konkretnych ustawień regionalnych.
Aby na przykład wyświetlić komunikat niestandardowy na urządzeniach, na których językiem domyślnym jest hiszpański, wybierz pozycję Hiszpański (Hiszpania). Komunikat niestandardowy jest wyświetlany tylko na urządzeniach używających domyślnego języka hiszpańskiego (Hiszpania). Wszystkie inne języki widzą pole wyboru Wszystkie, chyba że określono tekst wiadomości.
Możesz dodać wiele ustawień regionalnych i komunikatów.
Komunikat: wprowadź tekst, który ma być wyświetlany (maksymalnie 200 znaków). Wprowadzony tekst nie jest tłumaczony na domyślny język urządzenia. Jeśli zatem chcesz wyświetlić wiadomość w języku hiszpańskim, wprowadź tekst w tym języku.
Długi komunikat pomocy technicznej: na urządzeniu w obszarze Ustawienia>zabezpieczeń>i aplikacji> administracyjnych urządzeń Zasadydotyczące urządzeń jest wyświetlany długi komunikat pomocy technicznej.
Za pomocą następujących ustawień możesz dostosować ten komunikat i wprowadzić inny komunikat dla różnych języków. Ten komunikat jest domyślnie w języku angielskim (Stany Zjednoczone).
Wszystkie, z wyjątkiem określonych: Ten komunikat jest komunikatem domyślnym usługi Intune i jest wyświetlany dla wszystkich języków. Jeśli nie wprowadzisz wiadomości niestandardowej, ten tekst zostanie automatycznie wyświetlony i automatycznie przetłumaczony na domyślny język urządzenia.
Możesz zmienić ten komunikat. Wszelkie zmiany nie zostaną przetłumaczone. Jeśli usuniesz cały tekst w tej wiadomości i pozostawisz to ustawienie puste, zostanie użyty następujący oryginalny długi komunikat domyślny usługi Intune, który zostanie przetłumaczony:
The organization's IT admin can monitor and manage apps and data associated with this device, including settings, permissions, corporate access, network activity and the device's location information.Wybierz ustawienia regionalne: Wybierz ustawienia regionalne lub region, aby wyświetlić inny komunikat niestandardowy dla tych konkretnych ustawień regionalnych.
Aby na przykład wyświetlić komunikat niestandardowy na urządzeniach, na których językiem domyślnym jest hiszpański, wybierz pozycję Hiszpański (Hiszpania). Komunikat niestandardowy jest wyświetlany tylko na urządzeniach używających domyślnego języka hiszpańskiego (Hiszpania). Wszystkie inne języki widzą pole wyboru Wszystkie, chyba że określono tekst wiadomości.
Możesz dodać wiele ustawień regionalnych i komunikatów.
Komunikat: Wprowadź tekst, który ma być wyświetlany (maksymalnie 4096 znaków). Wprowadzony tekst nie jest tłumaczony na domyślny język urządzenia. Jeśli zatem chcesz wyświetlić wiadomość w języku hiszpańskim, wprowadź tekst w tym języku.
Komunikat na ekranie blokady: wprowadź tekst, który ma być wyświetlany na ekranie blokady urządzenia.
Za pomocą następujących ustawień możesz dostosować ten komunikat i wprowadzić inny komunikat dla różnych języków. Ten komunikat jest domyślnie w języku angielskim (Stany Zjednoczone).
Wszystkie z wyjątkiem określonych: wprowadź tekst, który ma być wyświetlany dla wszystkich języków (maksymalna liczba znaków to 4096 znaków). Ten tekst jest automatycznie tłumaczony na domyślny język urządzenia. Jeśli nie wprowadzisz wiadomości niestandardowej, usługa Intune nie zmieni ani nie zaktualizuje tego ustawienia. Domyślnie system operacyjny może nie wyświetlać komunikatu na ekranie blokady.
Wybierz ustawienia regionalne: Wybierz ustawienia regionalne lub region, aby wyświetlić inny komunikat niestandardowy dla tych konkretnych ustawień regionalnych.
Aby na przykład wyświetlić komunikat niestandardowy na urządzeniach, na których językiem domyślnym jest hiszpański, wybierz pozycję Hiszpański (Hiszpania). Komunikat niestandardowy jest wyświetlany tylko na urządzeniach używających domyślnego języka hiszpańskiego (Hiszpania). Wszystkie inne języki widzą pole wyboru Wszystkie, chyba że określono tekst wiadomości.
Możesz dodać wiele ustawień regionalnych i komunikatów.
Komunikat: Wprowadź tekst, który ma być wyświetlany (maksymalnie 4096 znaków). Wprowadzony tekst nie jest tłumaczony na domyślny język urządzenia. Jeśli zatem chcesz wyświetlić wiadomość w języku hiszpańskim, wprowadź tekst w tym języku.
Podczas konfigurowania komunikatu na ekranie blokady możesz również użyć następujących tokenów urządzeń, aby wyświetlić informacje specyficzne dla urządzenia:
-
{{AADDeviceId}}: Identyfikator urządzenia usługi Microsoft Entra -
{{AccountId}}: Identyfikator dzierżawy lub identyfikator konta usługi Intune -
{{DeviceId}}: identyfikator urządzenia usługi Intune -
{{DeviceName}}: Nazwa urządzenia usługi Intune -
{{domain}}: Nazwa domeny -
{{EASID}}: identyfikator Exchange Active Sync -
{{IMEI}}: IMEI urządzenia -
{{mail}}: Email adres użytkownika -
{{MEID}}: MEID urządzenia -
{{partialUPN}}: prefiks głównej nazwy użytkownika przed symbolem @ -
{{SerialNumber}}: Numer seryjny urządzenia -
{{SerialNumberLast4Digits}}: Ostatnie cztery cyfry numeru seryjnego urządzenia -
{{UserId}}: Identyfikator użytkownika usługi Intune -
{{UserName}}: Nazwa użytkownika -
{{userPrincipalName}}: główna nazwa użytkownika
Uwaga
Zmienne nie są weryfikowane w interfejsie użytkownika i uwzględniana jest w nich wielkość liter. W rezultacie możesz zobaczyć profile zapisane z nieprawidłowymi danymi wejściowymi. Jeśli na przykład wprowadzisz
{{DeviceID}}", zamiast{{deviceid}}lub{{DEVICEID}}, zamiast unikatowego identyfikatora urządzenia zostanie wyświetlony ciąg literalny. Pamiętaj, aby wprowadzić poprawne informacje. Obsługiwane są wszystkie zmienne pisane małymi i wielkimi literami, ale nie ich kombinacja.
Artykuły pokrewne
- Przypisz profil i monitoruj jego stan.
- Możesz również utworzyć dedykowane profile kiosków urządzeń dla urządzeń z systemami Android i Windows .
- Konfigurowanie urządzeń z systemem Android Enterprise i rozwiązywanie problemów z nimi w usłudze Microsoft Intune.