Notatka
Dostęp do tej strony wymaga autoryzacji. Może spróbować zalogować się lub zmienić katalogi.
Dostęp do tej strony wymaga autoryzacji. Możesz spróbować zmienić katalogi.
Uwaga
Usługa Intune może obsługiwać więcej ustawień niż ustawienia wymienione w tym artykule. Nie wszystkie ustawienia są i nie będą dokumentowane. Aby wyświetlić ustawienia, które można skonfigurować, utwórz zasady konfiguracji urządzeń, a następnie wybierz pozycję Wykaz ustawień. Aby uzyskać więcej informacji, przejdź do katalogu ustawień.
Możesz dodawać i konfigurować połączenia sieci VPN dla urządzeń przy użyciu usługi Microsoft Intune. W tym artykule opisano niektóre ustawienia i funkcje, które można konfigurować podczas tworzenia wirtualnych sieci prywatnych (VPN). Te ustawienia VPN są używane w profilach konfiguracji urządzeń, a następnie wypychane lub wdrażane na urządzeniach.
W ramach rozwiązania do zarządzania urządzeniami przenośnymi (MDM) użyj tych ustawień, aby zezwolić lub wyłączyć funkcje, w tym korzystanie z usług określonego dostawcy sieci VPN, włączanie funkcji zawsze włączonych, używanie systemu DNS, dodawanie serwera proxy i inne.
Te ustawienia odnoszą się do urządzeń z systemem operacyjnym:
- System Windows
- Windows Holographic for Business
Przed rozpoczęciem
Wdróż aplikację sieci VPN i utwórz profil konfiguracji urządzenia sieci VPN klienta systemu Windows. Dostępne ustawienia zależą od wybranej aplikacji klienckiej VPN. Niektóre ustawienia są dostępne tylko dla określonych klientów VPN.
-
Niektóre usługi Microsoft 365, takie jak Outlook, mogą nie działać dobrze podczas korzystania z sieci VPN innych firm lub partnerów. Jeśli korzystasz z sieci VPN innej firmy lub partnera i występują u Ciebie opóźnienia lub problemy z wydajnością, usuń sieć VPN.
Jeśli usunięcie VPN rozwiąże ten problem, możesz:
- Aby znaleźć możliwe rozwiązania, skontaktuj się z inną firmą lub partnerem VPN Firma Microsoft nie zapewnia pomocy technicznej dla sieci VPN innych firm ani jej partnerów.
- Nie używaj VPN z ruchem Outlook.
- Jeśli musisz korzystać z sieci VPN, skorzystaj z sieci VPN z dzielonym tunelowaniem. Zezwól też ruchowi programu Outlook na omijanie sieci VPN.
Aby uzyskać więcej informacji, zobacz:
Te ustawienia używają dostawcy CSP VPNv2.
Zakres użytkownika lub zakres urządzenia
Użyj tego profilu sieci VPN z zakresem użytkownika/urządzenia: Zastosuj profil do zakresu użytkownika lub zakresu urządzenia:
-
Zakres użytkownika: profil VPN jest instalowany w ramach konta użytkownika na urządzeniu, takiego jak
user@contoso.com. Jeśli do urządzenia zaloguje się inny użytkownik, profil sieci VPN nie będzie dostępny. - Zakres urządzenia: profil sieci VPN jest instalowany w kontekście urządzenia i ma zastosowanie do wszystkich użytkowników na urządzeniu. Urządzenia holograficzne z systemem Windows obsługują tylko zakres urządzenia.
-
Zakres użytkownika: profil VPN jest instalowany w ramach konta użytkownika na urządzeniu, takiego jak
Istniejące profile sieci VPN mają zastosowanie do ich istniejącego zakresu. Domyślnie nowe profile sieci VPN są instalowane w zakresie użytkownika, z wyjątkiem profilów z włączoną funkcją tunelu do urządzenia. Profile sieci VPN z włączoną funkcją tunelowania urządzenia używają zakresu urządzenia.
Typ połączenia
Typ połączenia: Wybierz typ połączenia VPN z poniższej listy dostawców:
- Check Point Capsule VPN
- Cisco AnyConnect
- Citrix
- F5 Access
- Palo Alto Networks GlobalProtect
- Pulse Secure
- SonicWall Mobile Connect
- Automatyczny (typ natywny)
- IKEv2 (typ natywny)
- L2TP (typ natywny)
- PPTP (typ natywny)
Podstawowa sieć VPN
W zależności od wybranego typu połączenia wyświetlane są następujące ustawienia. Nie wszystkie ustawienia są dostępne dla wszystkich typów połączeń.
Nazwa połączenia: Wprowadź nazwę połączenia. Ta nazwa jest widoczna dla użytkowników końcowych, którzy przeglądają urządzenie w poszukiwaniu listy dostępnych połączeń VPN. Na przykład wprowadź
Contoso VPN.Serwery: dodaj jeden lub więcej serwerów VPN, z którymi łączą się urządzenia. Podczas dodawania serwera należy wprowadzić następujące informacje:
- Importowanie: przejdź do pliku rozdzielanego przecinkami, który zawiera listę serwerów w formacie: opis, adres IP lub nazwa FQDN, Serwer domyślny. Wybierz przycisk OK , aby zaimportować te serwery do listy serwerów .
- Eksportuj: Eksportuje istniejącą listę serwerów do pliku wartości rozdzielanych przecinkami (csv).
- Opis: wprowadź opisową nazwę serwera, na przykład Serwer sieci VPN Contoso.
- Adres serwera VPN: wprowadź adres IP lub w pełni kwalifikowaną nazwę domeny (FQDN) serwera sieci VPN, z którym łączą się urządzenia, na przykład 192.168.1.1 lub vpn.contoso.com.
- Serwer domyślny: wartość True (Prawda ) powoduje, że ten serwer jest serwerem domyślnym używanym przez urządzenia do nawiązywania połączenia. Ustaw domyślnie tylko jeden serwer. Wartość False (domyślna) nie używa tego serwera VPN jako serwera domyślnego.
Rejestruj adresy IP w wewnętrznym systemie DNS: Wybierz pozycję Włącz , aby skonfigurować profil sieci VPN do dynamicznego rejestrowania adresów IP przypisanych do interfejsu sieci VPN w wewnętrznym systemie DNS. Wybierz pozycję Wyłącz , aby nie rejestrować dynamicznie adresów IP.
Zawsze włączone: opcja Włącz automatycznie łączy się z połączeniem sieci VPN, gdy wystąpią następujące zdarzenia:
- Użytkownicy logują się na swoich urządzeniach.
- Sieć na urządzeniu ulegnie zmianie.
- Ekran urządzenia włącza się ponownie po wyłączonym włączeniu.
Aby używać połączeń tunelowych urządzeń, takich jak IKEv2, włącz to ustawienie.
Wyłączenie nie powoduje automatycznego włączenia połączenia VPN. Użytkownicy mogą być zmuszeni do ręcznego włączenia VPN.
Metoda uwierzytelniania: wybierz sposób uwierzytelniania użytkowników na serwerze VPN. Dostępne opcje:
Certyfikaty: wybierz istniejący profil certyfikatu klienta użytkownika, aby uwierzytelnić użytkownika. Ta opcja zapewnia ulepszone funkcje, takie jak obsługa bezobsługowa, sieć VPN na żądanie i sieć VPN dla aplikacji.
Aby utworzyć profile certyfikatów w usłudze Intune, zobacz Use certificates for authentication.
Nazwa użytkownika i hasło: wymagaj od użytkowników wprowadzenia nazwy użytkownika i hasła domeny w celu uwierzytelnienia, takich jak
user@contoso.com, lubcontoso\user.Poświadczenia pochodne: użyj certyfikatu pochodzącego z karty inteligentnej użytkownika. Jeśli nie skonfigurowano wystawcy poświadczeń pochodnych, usługa Intune wyświetli monit o ich dodanie. For more information, see Use derived credentials in Intune.
Uwaga
Obecnie poświadczenia pochodne jako metoda uwierzytelniania dla profilów sieci VPN nie działają zgodnie z oczekiwaniami na urządzeniach z systemem Windows. To zachowanie wpływa tylko na profile sieci VPN na urządzeniach z systemem Windows i zostanie naprawione w przyszłej wersji (bez szacowanego czasu).
EAP (tylko protokół IKEv2): wybierz istniejący profil certyfikatu klienta protokołu EAP (Extensible Authentication Protocol) do uwierzytelnienia. Wprowadź parametry uwierzytelniania w ustawieniu XML protokołu EAP .
Aby uzyskać więcej informacji o uwierzytelnianiu EAP, zobacz Protokół uwierzytelniania rozszerzonego (EAP) dotyczący dostępu do sieci i konfiguracji protokołu EAP.
Certyfikaty komputera (tylko protokół IKEv2): wybierz istniejący profil certyfikatu klienta urządzenia, aby uwierzytelnić urządzenie.
Jeśli używasz połączeń tunelowania urządzeń, musisz wybrać certyfikaty komputera.
Aby utworzyć profile certyfikatów w usłudze Intune, zobacz Use certificates for authentication.
Zapamiętywanie poświadczeń przy każdym logowaniu: ustawienie Włącz buforuje poświadczenia uwierzytelniania. W przypadku ustawienia wartości Nie skonfigurowano usługa Intune nie zmienia ani nie aktualizuje tego ustawienia. Domyślnie system operacyjny może nie buforować poświadczeń uwierzytelniania.
Niestandardowy kod XML: wprowadź dowolne niestandardowe polecenia XML służące do konfigurowania połączenia sieci VPN.
EAP XML: wprowadź dowolne polecenia XML EAP konfigurujące połączenie sieci VPN.
Aby uzyskać więcej informacji, w tym o tworzeniu niestandardowego kodu XML EAP, zobacz Konfiguracja protokołu EAP.
Tunel urządzenia (tylko protokół IKEv2): ustawienie Włącz automatycznie łączy urządzenie z siecią VPN bez żadnej interakcji z użytkownikiem lub logowania. To ustawienie dotyczy urządzeń połączonych z usługą Microsoft Entra ID.
Aby korzystać z tej funkcji, należy skonfigurować następujące ustawienia:
- Typ połączenia: ustaw wartość IKEv2.
- Zawsze włączone: ustaw wartość Włącz.
- Metoda uwierzytelniania: ustaw wartość na Certyfikaty komputera.
Przypisz tylko jeden profil na urządzenie z włączoną funkcją tunelu do urządzeń .
Parametry skojarzeń zabezpieczeń IKE (tylko protokół IKEv2)
Ważna
System Windows 11 wymaga, aby:
Skonfigurowano wszystkie ustawienia skojarzeń zabezpieczeń protokołu IKE i Parametry skojarzeń zabezpieczeń podrzędnych .
LUB
Nie skonfigurowano żadnych parametrów skojarzeń zabezpieczeń IKE ani parametrów skojarzenia zabezpieczeń podrzędnych .
Te ustawienia kryptograficzne są używane podczas negocjacji skojarzeń zabezpieczeń IKE (znanych również jako main mode LUB phase 1) dla połączeń IKEv2. Te ustawienia muszą być zgodne z ustawieniami serwera VPN. Jeśli ustawienia nie są zgodne, profil sieci VPN nie nawiąże połączenia.
Algorytm szyfrowania: Wybierz algorytm szyfrowania używany na serwerze VPN. Na przykład, jeśli Twój serwer VPN używa 128-bitowego AES, wybierz AES-128 z listy.
W przypadku ustawienia wartości Nie skonfigurowano usługa Intune nie zmienia ani nie aktualizuje tego ustawienia.
Algorytm sprawdzania integralności: Wybierz algorytm integralności używany na serwerze VPN. Na przykład, jeśli Twój serwer VPN używa algorytmów SHA1-96, wybierz SHA1-96 z listy.
W przypadku ustawienia wartości Nie skonfigurowano usługa Intune nie zmienia ani nie aktualizuje tego ustawienia.
Grupa Diffiego-Hellmana: Wybierz Diffie-Hellman grupę obliczeniową używaną na serwerze sieci VPN. Na przykład, jeśli Twój serwer VPN używa Group2 (1024 bitów), wybierz 2 z listy.
W przypadku ustawienia wartości Nie skonfigurowano usługa Intune nie zmienia ani nie aktualizuje tego ustawienia.
Parametry skojarzeń zabezpieczeń podrzędnych (tylko protokół IKEv2)
Ważna
System Windows 11 wymaga, aby:
Skonfigurowano wszystkie ustawienia skojarzeń zabezpieczeń protokołu IKE i Parametry skojarzeń zabezpieczeń podrzędnych .
LUB
Nie skonfigurowano żadnych parametrów skojarzeń zabezpieczeń IKE ani parametrów skojarzenia zabezpieczeń podrzędnych .
Te ustawienia kryptograficzne są używane podczas negocjacji skojarzeń podrzędnych zabezpieczeń (nazywanych quick mode również operatorami OR phase 2) dla połączeń IKEv2. Te ustawienia muszą być zgodne z ustawieniami serwera VPN. Jeśli ustawienia nie są zgodne, profil sieci VPN nie nawiąże połączenia.
Algorytm transformacji szyfrowania: Wybierz algorytm używany na serwerze VPN. Na przykład, jeśli Twój serwer VPN używa 128-bitowego AES-CBC, wybierz CBC-AES-128 z listy.
W przypadku ustawienia wartości Nie skonfigurowano usługa Intune nie zmienia ani nie aktualizuje tego ustawienia.
Algorytm przekształcania uwierzytelniania: Wybierz algorytm używany na serwerze sieci VPN. Na przykład, jeśli Twój serwer VPN używa 128-bitowego AES-GCM, wybierz GCM-AES-128 z listy.
W przypadku ustawienia wartości Nie skonfigurowano usługa Intune nie zmienia ani nie aktualizuje tego ustawienia.
Grupa doskonałego utajnienia przekazywania (PFS): Wybierz Diffie-Hellman grupę obliczeniową używaną do utajnienia przekazywania NFS na serwerze sieci VPN. Na przykład, jeśli Twój serwer VPN używa Group2 (1024 bitów), wybierz 2 z listy.
W przypadku ustawienia wartości Nie skonfigurowano usługa Intune nie zmienia ani nie aktualizuje tego ustawienia.
Przykład aplikacji Pulse Secure
<pulse-schema><isSingleSignOnCredential>true</isSingleSignOnCredential></pulse-schema>
Przykład klienta F5 Edge
<f5-vpn-conf><single-sign-on-credential /></f5-vpn-conf>
Przykład połączenia z aplikacją SonicWALL Mobile Connect
Grupa logowania lub domena: tej właściwości nie można ustawić w profilu sieci VPN. Zamiast tego Mobile Connect analizuje tę wartość, gdy nazwa użytkownika i domena są wprowadzane w formatach username@domain lub DOMAIN\username .
Przykład:
<MobileConnect><Compression>false</Compression><debugLogging>True</debugLogging><packetCapture>False</packetCapture></MobileConnect>
Przykład mobilnej sieci VPN firmy CheckPoint
<CheckPointVPN port="443" name="CheckPointSelfhost" sso="true" debug="3" />
Porada
Aby uzyskać więcej informacji na temat pisania niestandardowych poleceń XML, zapoznaj się z dokumentacją sieci VPN dostarczoną przez producenta.
Aplikacje i reguły ruchu drogowego
Skojarz WIP lub aplikacje z tą siecią VPN: Włącz to ustawienie, jeśli tylko niektóre aplikacje mają korzystać z połączenia VPN. Dostępne opcje:
- Nieskonfigurowane (ustawienie domyślne): usługa Intune nie zmienia ani nie aktualizuje tego ustawienia.
-
Skojarz WIP z tym połączeniem: Wszystkie aplikacje w domenie usługi Windows Identity Protection automatycznie korzystają z połączenia VPN.
-
Domena WIP dla tego połączenia: wprowadź domenę usługi Windows Identity Protection (WIP). Na przykład wprowadź
contoso.com.
-
Domena WIP dla tego połączenia: wprowadź domenę usługi Windows Identity Protection (WIP). Na przykład wprowadź
-
Skojarz aplikacje z tym połączeniem: Wprowadzone aplikacje automatycznie korzystają z połączenia VPN.
Ogranicz połączenie VPN do następujących aplikacji: Opcja Wyłącz (domyślna) zezwala wszystkim aplikacjom na korzystanie z połączenia VPN. Opcja Włącz ogranicza połączenie VPN do wprowadzanych aplikacji (sieć VPN dla aplikacji). Reguły ruchu dla dodawanych aplikacji są automatycznie dodawane do reguł ruchu sieciowego dla tego ustawienia połączenia sieci VPN .
Po wybraniu pozycji Włącz lista identyfikatorów aplikacji stanie się tylko do odczytu. Przed włączeniem tego ustawienia dodaj skojarzone aplikacje.
Skojarzone aplikacje: Wybierz pozycję Importuj , aby zaimportować plik z listą
.csvaplikacji. Będzie.csvon podobny do następującego pliku:%windir%\system32\notepad.exe,desktop Microsoft.Office.OneNote_8wekyb3d8bbwe,universalTyp aplikacji określa identyfikator aplikacji. W przypadku aplikacji uniwersalnej wprowadź nazwę rodziny pakietów, taką jak
Microsoft.Office.OneNote_8wekyb3d8bbwe. W przypadku aplikacji klasycznej wprowadź ścieżkę pliku aplikacji, na%windir%\system32\notepad.exeprzykład .Aby uzyskać nazwę rodziny pakietów, możesz użyć
Get-AppxPackagepolecenia cmdlet programu Windows PowerShell. Aby na przykład uzyskać nazwę rodziny pakietów programu OneNote, otwórz program Windows PowerShell i wprowadźGet-AppxPackage *OneNoteciąg . Aby uzyskać więcej informacji, zobacz Znajdowanie nazwy PFN dla aplikacji zainstalowanej na komputerze klienckim z systemem Windows i polecenie cmdlet Get-AppxPackage.
Ważna
Zalecamy zabezpieczenie wszystkich list aplikacji utworzonych dla sieci VPN dla poszczególnych aplikacji. Jeśli nieautoryzowany użytkownik zmieni tę listę i zaimportujesz ją do listy aplikacji VPN dla aplikacji, wtedy potencjalnie autoryzujesz dostęp do sieci VPN dla aplikacji, które nie powinny mieć dostępu. Jednym ze sposobów zabezpieczania list aplikacji jest użycie listy kontroli dostępu (ACL).
Reguły ruchu sieciowego dla tego połączenia sieci VPN: Możesz dodać reguły sieciowe, które mają zastosowanie do tego połączenia sieci VPN. Ta funkcja umożliwia filtrowanie ruchu sieciowego do tego połączenia sieci VPN.
- Jeśli utworzysz regułę ruchu sieciowego, sieć VPN użyje tylko protokołów, portów i zakresów adresów IP wprowadzonych w tej regule.
- Jeśli nie utworzysz reguły ruchu sieciowego, wszystkie protokoły, porty i zakresy adresów będą włączone dla tego połączenia sieci VPN.
Podczas dodawania reguł ruchu, aby uniknąć problemów z siecią VPN, zaleca się dodanie reguły catch-all, która jest najmniej restrykcyjna.
Wybierz pozycję Dodaj , aby utworzyć regułę, a następnie wprowadź następujące informacje. Możesz również zaimportować
.csvplik z tymi informacjami.Nazwa: wprowadź nazwę reguły ruchu sieciowego.
Typ reguły: wprowadź metodę tunelowania dla tej reguły. To ustawienie jest stosowane tylko wtedy, gdy ta reguła jest skojarzona z aplikacją. Dostępne opcje:
- Brak (domyślnie)
- Tunel dzielony: ta opcja zapewnia urządzeniom klienckim dwa połączenia jednocześnie. Jedno połączenie jest bezpieczne i zaprojektowane tak, aby ruch sieciowy był prywatny. Drugie połączenie jest otwarte dla sieci i przepuszcza ruch internetowy.
- Tunel wymuszający: Cały ruch sieciowy w tej regule przechodzi przez VPN. Żaden ruch sieciowy w tej regule nie jest kierowany bezpośrednio do Internetu.
Kierunek: Wybierz przepływ ruchu sieciowego, na który zezwala połączenie sieci VPN. Dostępne opcje:
- Przychodzące: zezwala tylko na ruch z witryn zewnętrznych za pośrednictwem sieci VPN. Ruch wychodzący jest blokowany przed wejściem do sieci VPN.
- Wychodzące (domyślne): zezwala tylko na ruch do witryn zewnętrznych za pośrednictwem sieci VPN. Ruch przychodzący jest blokowany przed wejściem do sieci VPN.
Aby zezwolić na ruch przychodzący i wychodzący, utwórz dwie oddzielne reguły. Utwórz jedną regułę dla ruchu przychodzącego, a drugą dla ruchu wychodzącego.
Protocol (Protokół): wprowadź numer portu protokołu sieciowego, z którego ma korzystać sieć VPN, od 0 do 255. Na przykład wpisz
6tekst TCP lub17UDP.Po wprowadzeniu protokołu łączysz dwie sieci za pośrednictwem tego samego protokołu. W przypadku korzystania z protokołu TPC (
6) lub UDP (17) należy również wprowadzić dozwolone zakresy portów lokalnych & zdalnych oraz dozwolone zakresy adresów IP & lokalnych.Możesz również zaimportować
.csvplik z tymi informacjami.Zakresy portów lokalnych: jeśli używasz protokołu TPC (
6) lub UDP (17), wprowadź dozwolone zakresy portów sieci lokalnej. Na przykład wpisz100dolny port i120górny port.Możesz utworzyć listę dozwolonych zakresów portów, takich jak 100-120, 200, 300-320. W przypadku jednego portu wprowadź ten sam numer portu w obu polach.
Możesz również zaimportować
.csvplik z tymi informacjami.Zakresy zdalnych portów: Jeśli używasz protokołu TPC (
6) lub UDP (17), wprowadź dozwolone zakresy zdalnych portów sieciowych. Na przykład wpisz100dolny port i120górny port.Możesz utworzyć listę dozwolonych zakresów portów, takich jak 100-120, 200, 300-320. W przypadku jednego portu wprowadź ten sam numer portu w obu polach.
Możesz również zaimportować
.csvplik z tymi informacjami.Zakresy adresów lokalnych: wprowadź dozwolone zakresy adresów IPv4 sieci lokalnej, które mogą korzystać z sieci VPN. Z tej sieci VPN korzystają tylko adresy IP urządzeń klienckich z tego zakresu.
Na przykład wpisz
10.0.0.22dolny port i10.0.0.122górny port.Możesz utworzyć listę dozwolonych adresów IP. W przypadku jednego adresu IP wprowadź ten sam adres IP w obu polach.
Możesz również zaimportować
.csvplik z tymi informacjami.Zakresy adresów zdalnych: wprowadź dozwolone zakresy adresów IPv4 sieci zdalnej, które mogą korzystać z sieci VPN. Tylko adresy IP z tego zakresu korzystają z tej sieci VPN.
Na przykład wpisz
10.0.0.22dolny port i10.0.0.122górny port.Możesz utworzyć listę dozwolonych adresów IP. W przypadku jednego adresu IP wprowadź ten sam adres IP w obu polach.
Możesz również zaimportować
.csvplik z tymi informacjami.
Dostęp warunkowy
Dostęp warunkowy dla tego połączenia sieci VPN: włącza przepływ zgodności urządzenia z poziomu klienta. Po włączeniu klient sieci VPN komunikuje się z usługą Microsoft Entra ID w celu uzyskania certyfikatu do użycia na potrzeby uwierzytelniania. Sieć VPN powinna być skonfigurowana do korzystania z uwierzytelniania za pomocą certyfikatu, a serwer sieci VPN musi ufać serwerowi zwróconemu przez usługę Microsoft Entra ID.
Logowanie jednokrotne (SSO) z alternatywnym certyfikatem: W celu zapewnienia zgodności urządzenia użyj certyfikatu innego niż certyfikat uwierzytelniania VPN dla uwierzytelniania Kerberos. Wprowadź certyfikat z następującymi ustawieniami:
- Nazwa: Nazwa rozszerzonego użycia klucza (EKU)
- Identyfikator obiektu: Identyfikator obiektu dla jednostki EKU
- Skrót wystawcy: odcisk palca dla certyfikatu logowania jednokrotnego
Ustawienia DNS
Lista wyszukiwania sufiksów DNS: w polu Sufiksy DNS wprowadź sufiks DNS, a następnie Dodaj. Możesz dodać wiele sufiksów.
W przypadku korzystania z sufiksów DNS możesz wyszukiwać zasób sieciowy, używając jego krótkiej nazwy, a nie w pełni kwalifikowanej nazwy domeny (FQDN). Podczas wyszukiwania przy użyciu krótkiej nazwy sufiks jest automatycznie ustalany przez serwer DNS. Na przykład
utah.contoso.comznajduje się na liście sufiksów DNS. Wysyłasz polecenie pingDEV-comp. W tym scenariuszu jest to interpretowane jakoDEV-comp.utah.contoso.com.Sufiksy DNS są rozpoznawane zgodnie z wymienioną kolejnością i kolejność tę można zmienić. Na przykład
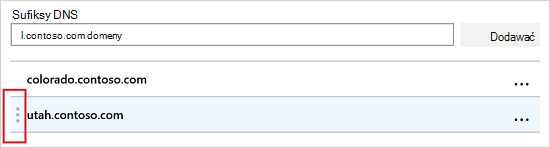
colorado.contoso.comiutah.contoso.comznajdują się na liście sufiksów DNS i oba mają zasób o nazwieDEV-comp. Ponieważcolorado.contoso.comjest pierwsze na liście, to jest rozpoznawane jakoDEV-comp.colorado.contoso.com.Aby zmienić kolejność, zaznacz kropki z lewej strony sufiksu DNS, a następnie przeciągnij sufiks na górę:
Reguły tabeli zasad rozpoznawania nazw (NRPT): Reguły tabeli zasad rozpoznawania nazw (NRPT, Name Resolution Policy table) określają, jak system DNS rozpoznaje nazwy podczas nawiązywania połączenia z siecią VPN. Po ustanowieniu połączenia VPN należy wybrać serwery DNS, z których ma korzystać połączenie VPN.
Możesz dodać reguły zawierające domenę, serwer DNS, serwer proxy i inne szczegóły. Te reguły rozwiązują wprowadzoną domenę. Te reguły są używane, gdy użytkownicy łączą się z wprowadzonymi domenami.
Wybierz pozycję Dodaj , aby dodać nową regułę. Dla każdego serwera wprowadź:
-
Domena: wprowadź w pełni kwalifikowaną nazwę domeny (FQDN) lub sufiks DNS, aby zastosować regułę. W przypadku sufiksu DNS można także wprowadzić kropkę (.) na początku. Na przykład wpisz
contoso.comlub.allcontososubdomains.com. -
Serwery DNS: wprowadź adres IP lub serwer DNS, który rozpoznaje domenę. Na przykład wpisz
10.0.0.3lubvpn.contoso.com. -
Serwer proxy: wprowadź serwer proxy sieci Web, który rozpoznaje domenę. Na przykład wprowadź
http://proxy.com. -
Połącz automatycznie: gdy ta opcja jest włączona, urządzenie automatycznie łączy się z siecią VPN, gdy urządzenie łączy się z wprowadzoną domeną, taką jak
contoso.com. Jeśli nie skonfigurowano (ustawienie domyślne), urządzenie nie łączy się automatycznie z siecią VPN - Trwałe: po ustawieniu wartości Włączone reguła pozostaje w tabeli zasad rozpoznawania nazw (NRPT), dopóki nie zostanie ręcznie usunięta z urządzenia, nawet po rozłączeniu sieci VPN. Gdy jest ustawiona wartość Nie skonfigurowano (ustawienie domyślne), reguły NRPT w profilu sieci VPN są usuwane z urządzenia po rozłączeniu sieci VPN.
-
Domena: wprowadź w pełni kwalifikowaną nazwę domeny (FQDN) lub sufiks DNS, aby zastosować regułę. W przypadku sufiksu DNS można także wprowadzić kropkę (.) na początku. Na przykład wpisz
Serwer proxy
-
Skrypt automatycznej konfiguracji: Użyj pliku do skonfigurowania serwera proxy. Wprowadź adres URL serwera proxy, który zawiera plik konfiguracji. Na przykład wprowadź
http://proxy.contoso.com/pac. -
Adres: Wprowadź adres IP lub w pełni kwalifikowaną nazwę hosta serwera proxy. Na przykład wpisz
10.0.0.3lubvpn.contoso.com. -
Numer portu: wprowadź numer portu używanego przez serwer proxy. Na przykład wprowadź
8080. - Pomiń serwer proxy dla adresów lokalnych: to ustawienie ma zastosowanie, jeśli serwer sieci VPN wymaga serwera proxy do połączenia. Jeśli nie chcesz używać serwera proxy dla adresów lokalnych, wybierz pozycję Włącz.
Dzielone tunelowanie
- Tunelowanie dzielone: Włącz lub wyłącz , aby umożliwić urządzeniom decydowanie, którego połączenia użyć w zależności od ruchu. Na przykład użytkownik w hotelu korzysta z połączenia VPN w celu uzyskania dostępu do plików służbowych, ale do zwykłego przeglądania Internetu używa standardowej sieci hotelowej.
- Trasy tunelowania dzielonego dla tego połączenia sieci VPN: Dodaj trasy opcjonalne dla dostawców sieci VPN innych firm. Wprowadź docelowy prefiks i rozmiar prefiksu dla każdego połączenia.
Wykrywanie zaufanej sieci
Sufiksy DNS zaufanej sieci: gdy użytkownicy są już połączeni z zaufaną siecią, możesz uniemożliwić urządzeniom automatyczne łączenie się z innymi połączeniami VPN.
W polu Sufiksy DNS wprowadź sufiks DNS, któremu chcesz zaufać, na przykład contoso.com, a następnie wybierz pozycję Dodaj. Możesz dodać dowolną liczbę sufiksów.
Jeśli użytkownik jest połączony z sufiksem DNS na liście, nie będzie automatycznie łączyć się z innym połączeniem VPN. Użytkownik będzie nadal korzystać z zaufanej listy wprowadzonych sufiksów DNS. Zaufana sieć jest nadal używana, nawet jeśli ustawiono jakiekolwiek automatyczne wyzwalacze.
Jeśli na przykład użytkownik jest już połączony z zaufanym sufiksem DNS, następujące wyzwalacze automatyczne są ignorowane. W szczególności sufiksy DNS na liście anulują wszystkie inne automatyczne wyzwalacze połączeń, w tym:
- Zawsze włączone
- Wyzwalacz oparty na aplikacji
- Automatyczny wyzwalacz DNS
Artykuły pokrewne
Pamiętaj, aby przypisać profil i monitorować jego stan.
Skonfiguruj ustawienia VPN na urządzeniach z systemem Android oraz iOS/iPadOS i macOS .