Notatka
Dostęp do tej strony wymaga autoryzacji. Może spróbować zalogować się lub zmienić katalogi.
Dostęp do tej strony wymaga autoryzacji. Możesz spróbować zmienić katalogi.
Jako administrator zabezpieczeń, użyj widoku Wszystkie urządzenia w centrum administracyjnym usługi Microsoft Intune, aby przejrzeć swoje urządzenia i zarządzać nimi. Widok zawiera listę wszystkich urządzeń z usługi Microsoft Entra ID, w tym urządzeń zarządzanych przez:
- Intune
- Menedżer konfiguracji
- Współzarządzanie(zarówno przez usługę Intune, jak i program Configuration Manager)
- Zarządzanie ustawieniami zabezpieczeń usługi Defender for Endpoint(dla urządzeń, które nie są zarejestrowane w usłudze Intune)
Urządzenia mogą znajdować się w chmurze i z infrastruktury lokalnej po zintegrowaniu z Twoim identyfikatorem Microsoft Entra ID.
Aby znaleźć widok, otwórz centrum administracyjne usługi Microsoft Intune i wybierz pozycję Zabezpieczenia> punktu końcowegoWszystkie urządzenia.
Początkowy widok Wszystkie urządzenia wyświetla Twoje urządzenia i zawiera najważniejsze informacje o każdym z nich:
- Jak zarządzane jest urządzenie
- Stan zgodności
- Szczegóły systemu operacyjnego
- Kiedy urządzenie zostało ostatnio zaewidencjonowane
- I nawet więcej
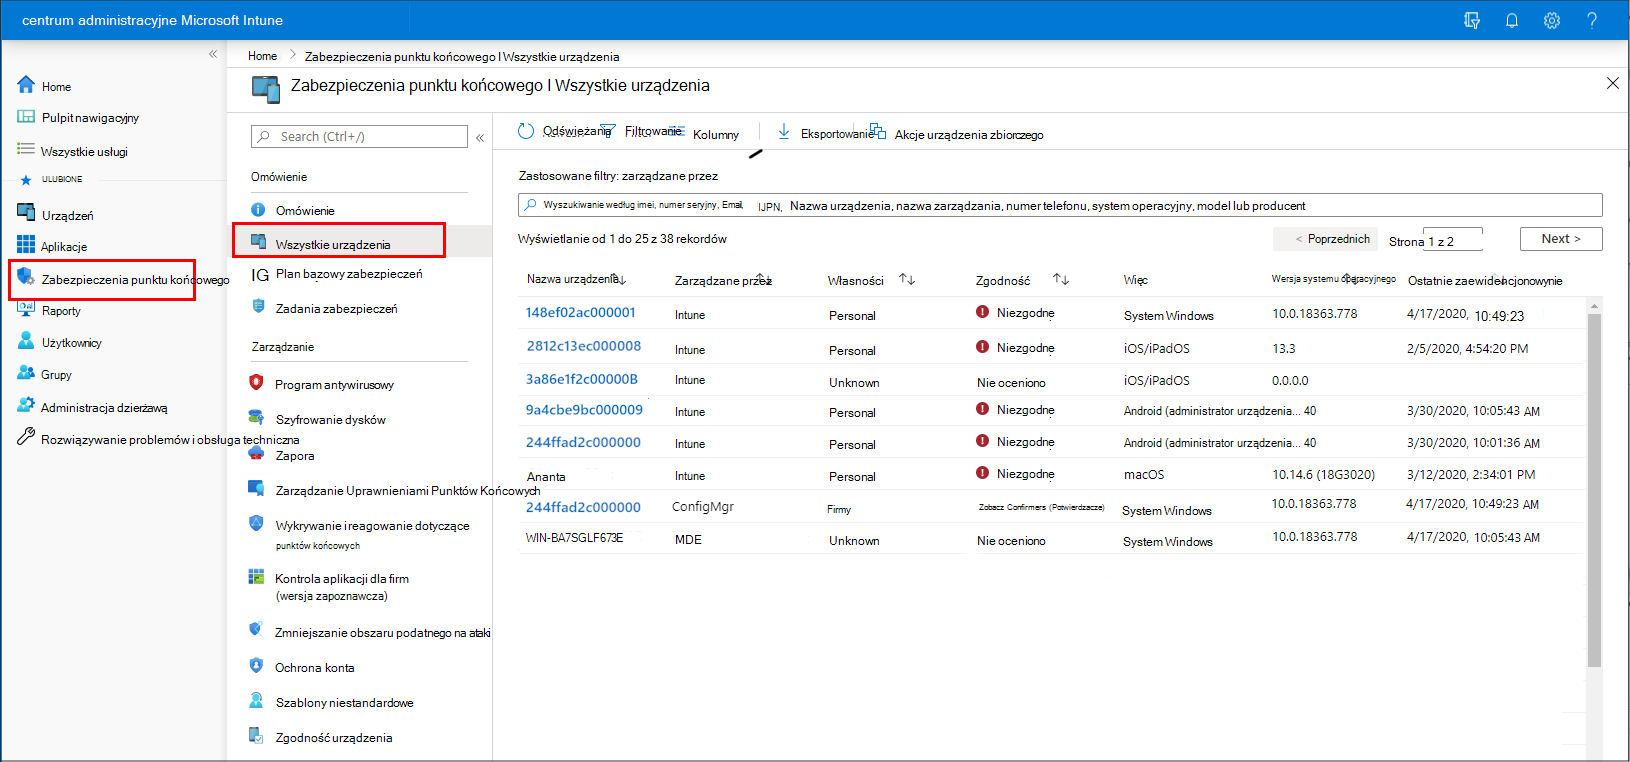
Podczas wyświetlania szczegółów urządzenia możesz wybrać urządzenie do przechodzenia do szczegółów, aby uzyskać więcej informacji.
Dostępne szczegóły według typu zarządzania
Wyświetlając urządzenia w centrum administracyjnym usługi Microsoft Intune, należy wziąć pod uwagę sposób zarządzania urządzeniem. Źródło zarządzania ma wpływ na to, jakie informacje są prezentowane w centrum administracyjnym i jakie akcje są dostępne do zarządzania urządzeniem.
Przeanalizujmy następujące pola:
Zarządzane przez — ta kolumna określa sposób zarządzania urządzeniem. Opcje zarządzane przez obejmują:
MDM — usługa Intune zarządza tymi urządzeniami. Usługa Intune zbiera i raportuje dane zgodności urządzenia do centrum administracyjnego.
ConfigMgr — te urządzenia są wyświetlane w centrum administracyjnym usługi Microsoft Intune, gdy używasz dołączania dzierżawy w celu dodania urządzeń zarządzanych za pomocą programu Configuration Manager. Aby można było zarządzać urządzeniem, musi być uruchomiony klient programu Configuration Manager oraz:
- W grupie roboczej (dołączenie do usługi Microsoft Entra i inne)
- Sprzężone z domeną
- Hybrydowe połączenie usługi Microsoft Entra (połączone z usługą AD i usługą Microsoft Entra ID)
Stan zgodności urządzeń zarządzanych przez program Configuration Manager nie jest widoczny w centrum administracyjnym usługi Microsoft Intune.
Aby uzyskać więcej informacji, zobacz Włączanie dołączania dzierżawy w dokumentacji programu Configuration Manager.
MDM/ConfigMgr Agent — te urządzenia są pod wspólnym zarządzaniem między usługami Intune i Configuration Manager.
Dzięki współzarządzaniu wybierasz różne obciążenia współzarządzania, aby określić, które aspekty są zarządzane przez program Configuration Manager, czy przez usługę Intune. Te wybory mają wpływ na zasady, które stosuje urządzenie, oraz na sposób zgłaszania danych dotyczących zgodności do centrum administracyjnego.
Na przykład za pomocą usługi Intune można skonfigurować zasady dotyczące oprogramowania antywirusowego, zapory i szyfrowania. Wszystkie te zasady są uznawane za zasady dla programu Endpoint Protection. Aby współzarządzane urządzenie używało zasad usługi Intune, a nie zasad programu Configuration Manager, ustaw suwak wspólnego zarządzania dla ochrony punktu końcowego na wartość usługi Intune lub Pilotażowa usługa Intune. Jeśli suwak jest ustawiony na pozycję Configuration Manager, urządzenie używa zasad i ustawień z programu Configuration Manager.
MDE — te urządzenia nie są zarejestrowane w usłudze Intune. Zamiast tego dołączają do usługi Defender for Endpoint i mogą przetwarzać wiele zasad zabezpieczeń punktu końcowego usługi Intune. Urządzenia zarejestrowane do zarządzania ustawieniami zabezpieczeń są widoczne zarówno w centrum administracyjnym usługi Intune, jak i w portalu usługi Defender. W polu Zarządzane przez w centrum administracyjnym są wyświetlane pliki MDE dla tych urządzeń.
Zgodność: zgodność jest oceniana na podstawie zasad zgodności, które są przypisane do urządzenia. Źródło tych zasad i informacje znajdujące się w konsoli zależą od sposobu zarządzania urządzeniem. Usługa Intune, program Configuration Manager lub współzarządzanie. W przypadku urządzeń współzarządzanych na potrzeby raportowania zgodności ustaw suwak współzarządzania dla pozycji Zgodność urządzeń na usługę Intune lub na usługę pilotażową usługi Intune.
Po zgłoszeniu zgodności do centrum administracyjnego urządzenia możesz przejść do szczegółów, aby wyświetlić więcej szczegółów. Jeśli urządzenie nie jest zgodne, przejdź do szczegółów jego szczegółów, aby uzyskać informacje o tym, które zasady nie są zgodne. Te informacje mogą pomóc w zbadaniu i doprowadzeniu urządzenia do zgodności.
Ostatnie zaewidencjonowanie: to pole identyfikuje ostatnią godzinę zgłoszenia stanu przez urządzenie.
Przeglądanie zasad dotyczących urządzeń
Aby wyświetlić informacje o zasadach konfiguracji urządzeń, które mają zastosowanie do urządzenia zarządzanego przez usługę MDM i usługę Intune, zobacz Raporty zabezpieczeń. Zarówno zasady zabezpieczeń punktu końcowego , jak i podstawy zabezpieczeń są zasadami konfiguracji urządzeń.
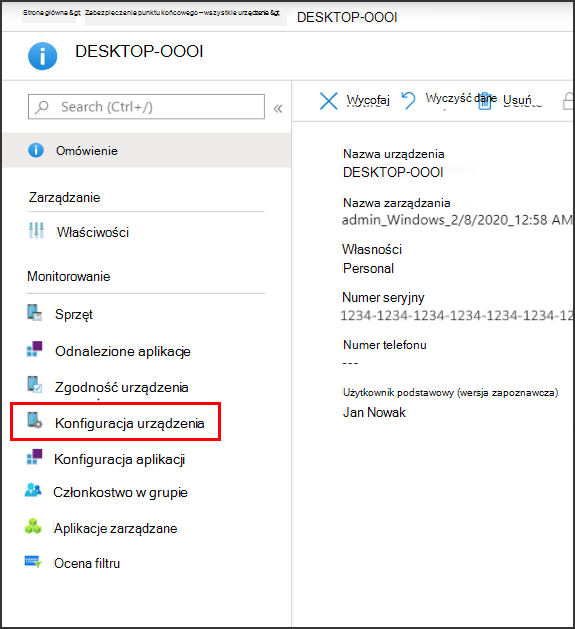
Aby wyświetlić raport, wybierz urządzenie, a następnie wybierz pozycję Konfiguracja urządzenia, która znajduje się poniżej kategorii Monitor .
Urządzenia zarządzane przez program Configuration Manager nie wyświetlają szczegółów zasad w raporcie. Aby wyświetlić dodatkowe informacje dotyczące tych urządzeń, użyj konsoli programu Configuration Manager.
Przejrzyj swoje profile pod kątem zasad zabezpieczeń punktów końcowych
Z poziomu węzła Zabezpieczenia punktu końcowego w centrum administracyjnym możesz wybrać kartę Podsumowanie określonego typu zasad, aby wyświetlić, wybrać, a następnie edytować wszystkie profile utworzone dla tego typu zasad. W tym widoku:
- Typ zasad identyfikuje profil.
- Platforma identyfikuje platformę urządzenia.
Oprócz różnych widoków zasad zabezpieczeń punktu końcowego możesz przejść do pozycji Urządzenia>Wszystkie urządzenia i poniżej pozycji Zarządzaj urządzeniami wybrać pozycję Konfiguracja , aby wyświetlić i edytować profile zabezpieczeń punktu końcowego dla platform macOS i Windows wraz z profilami konfiguracji urządzenia. W tym widoku zasady zabezpieczeń punktu końcowego są identyfikowane według typu szablonu, takiego jak Program antywirusowy Microsoft Defender w kolumnie Typ zasad. Zobacz Monitorowanie zasad konfiguracji urządzeń w usłudze Microsoft Intune.
Akcje zdalne dla urządzeń
Akcje zdalne to akcje, które można uruchomić lub zastosować do urządzenia z poziomu centrum administracyjnego usługi Microsoft Intune. Gdy wyświetlasz szczegóły urządzenia, możesz uzyskać dostęp do akcji zdalnych, które dotyczą urządzenia.
Akcje zdalne są wyświetlane u góry strony Przegląd urządzeń. Akcje, których nie można wyświetlić z powodu ograniczonej ilości miejsca na ekranie, są dostępne po wybraniu wielokropka po prawej stronie:
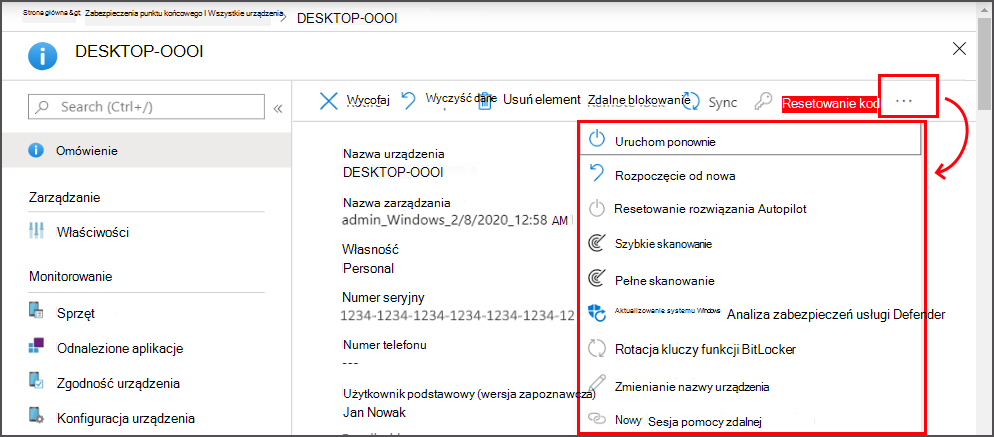
Dostępne akcje zdalne zależą od sposobu zarządzania urządzeniem:
Intune: Dostępne są wszystkie akcje zdalne usługi Intune, które mają zastosowanie do platformy urządzenia.
Configuration Manager: Możesz użyć następujących akcji programu Configuration Manager:
- Synchronizuj zasady maszyny
- Synchronizuj zasady użytkownika
- Cykl oceny aplikacji
Współzarządzanie: możesz uzyskać dostęp zarówno do akcji zdalnych usługi Intune, jak i do akcji programu Configuration Manager.
Zarządzanie ustawieniami zabezpieczeń usługi Defender for Endpoint — te urządzenia nie są zarządzane przez usługę Intune i nie obsługują akcji zdalnych.
Niektóre akcje zdalne usługi Intune mogą pomóc zabezpieczyć urządzenia lub dane, które mogą znajdować się na urządzeniu. Dzięki akcjom zdalnym możesz:
- Blokowanie urządzenia
- Resetowanie urządzenia
- Usuwanie firmowych danych
- Skanowanie w poszukiwaniu złośliwego oprogramowania poza zaplanowanym uruchomieniem
- Obracanie kluczy funkcji BitLocker
Poniższe akcje zdalne usługi Intune są interesujące dla administratora zabezpieczeń i stanowią podzbiór pełnej listy. Nie wszystkie akcje są dostępne na wszystkich platformach urządzeń. Linki prowadzą do zawartości, która zawiera szczegółowe informacje na temat poszczególnych akcji.
Synchronizuj urządzenie — urządzenie powinno zostać natychmiast zaewidencjonowane w usłudze Intune. Gdy urządzenie się zaewidencjonuje, otrzymuje wszystkie oczekujące akcje lub zasady, które są do niego przypisane.
Uruchom ponownie — wymuś ponowne uruchomienie urządzenia z systemem Windows w ciągu pięciu minut. Właściciele urządzeń nie są automatycznie powiadamiani o ponownym uruchomieniu i mogą utracić pracę.
Szybkie skanowanie — usługa Defender powinna uruchomić szybkie skanowanie urządzenia w poszukiwaniu złośliwego oprogramowania, a następnie przesłać wyniki do usługi Intune. Szybkie skanowanie przeszukuje typowe lokalizacje, w których może być zarejestrowane złośliwe oprogramowanie, takie jak klucze rejestru i znane foldery startowe systemu Windows.
Pełne skanowanie — usługa Defender powinna uruchomić skanowanie urządzenia w poszukiwaniu złośliwego oprogramowania, a następnie przesłać wyniki do usługi Intune. Pełne skanowanie przeszukuje typowe lokalizacje, w których może być zarejestrowane złośliwe oprogramowanie, a także skanuje wszystkie pliki i foldery na urządzeniu.
Aktualizacja analizy zabezpieczeń usługi Windows Defender — urządzenie powinno zaktualizować definicje złośliwego oprogramowania dla programu antywirusowego Microsoft Defender. Ta czynność nie powoduje rozpoczęcia skanowania.
Obracanie klucza funkcji BitLocker — umożliwia zdalne obracanie klucza odzyskiwania funkcji BitLocker na urządzeniu, na którym działa system Windows 10 w wersji 1909 lub nowszej albo system Windows 11.
Ważna
14 października 2025 r. system Windows 10 osiągnął koniec wsparcia technicznego i nie będzie otrzymywać aktualizacji dotyczących jakości i funkcji. System Windows 10 jest dozwoloną wersją w usłudze Intune. Urządzenia z tą wersją nadal mogą zarejestrować się w usłudze Intune i korzystać z kwalifikujących się funkcji, ale funkcjonalność nie będzie gwarantowana i może się różnić.
Możesz również zbiorczo używać akcji urządzeń , aby zarządzać niektórymi akcjami, takimi jak wycofywanie i czyszczenie wielu urządzeń jednocześnie. Aby dowiedzieć się więcej, zobacz zbiorcze akcje dotyczące urządzeń.
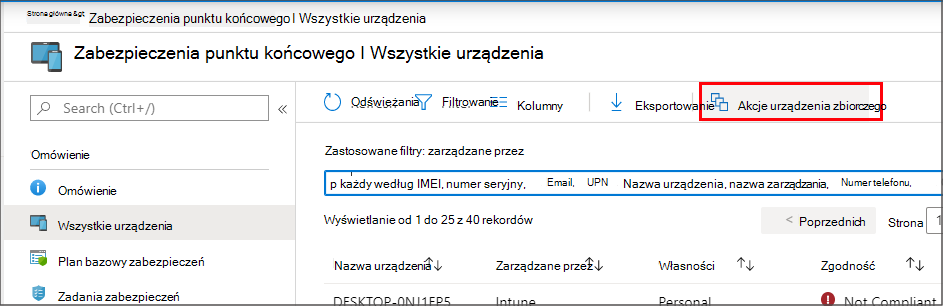
Opcje zarządzane dla urządzeń nie zaczynają obowiązywać, dopóki urządzenie nie zostanie zaewidencjonowane w usłudze Intune.
Następne kroki
Zarządzanie zabezpieczeniami punktów końcowych w usłudze Intune