Notatka
Dostęp do tej strony wymaga autoryzacji. Może spróbować zalogować się lub zmienić katalogi.
Dostęp do tej strony wymaga autoryzacji. Możesz spróbować zmienić katalogi.
Zabezpieczenia punktów końcowych w usłudze Intune zapewniają narzędzia do ochrony urządzeń i danych w dzisiejszym hybrydowym środowisku pracy. Węzeł zabezpieczeń punktu końcowego w centrum administracyjnym grupuje te możliwości w jednym miejscu, zapewniając administratorom zabezpieczeń centralną lokalizację do stosowania zasad Zero Trust, ochrony przed oprogramowaniem wymuszającym okup i złośliwym oprogramowaniem, egzekwowania wymagań dotyczących zgodności i reagowania na zagrożenia bezpieczeństwa na wszystkich zarządzanych urządzeniach.
W węźle zabezpieczeń punktu końcowego można konfigurować zasady, wdrażać punkty odniesienia zabezpieczeń, integrować się z usługą Ochrona punktu końcowego w usłudze Microsoft Defender i zarządzać zadaniami zabezpieczeń. To skonsolidowane podejście pomaga szybko ustanowić ochronę, zidentyfikować zagrożone urządzenia, skorygować luki w zabezpieczeniach i zachować zgodność bez konieczności przechodzenia przez złożone profile konfiguracji.
Typowe scenariusze zabezpieczeń
Użyj węzła zabezpieczeń punktu końcowego, aby sprostać typowym wyzwaniom związanym z zabezpieczeniami:
Ochrona przed oprogramowaniem wymuszającym okup i złośliwym oprogramowaniem — wdrażaj zasady ochrony antywirusowej z ochroną w czasie rzeczywistym, konfiguruj reguły zmniejszania obszaru podatnego na ataki, włączaj kontrolowany dostęp do folderów i stosuj punkty odniesienia zabezpieczeń. Aby uzyskać więcej informacji, zobacz Zarządzanie zabezpieczeniami urządzeń za pomocą zasad zabezpieczeń punktów końcowych.
Stosowanie zasad zerowego zaufania — wymagaj zgodności urządzenia w celu uzyskania dostępu do zasobów, integruj się z dostępem warunkowym w celu zweryfikowania stanu zabezpieczeń, używaj sygnałów ryzyka urządzenia z usługi Defender for Endpoint, wdrażaj szyfrowanie dysku i wymuszaj dostęp do najmniejszych uprawnień za pomocą funkcji Zarządzanie Uprawnieniami Punktów Końcowych (EPM). Aby uzyskać więcej informacji, zobacz Zasada Zero Trust z usługą Microsoft Intune.
Zabezpieczanie pracy zdalnej i hybrydowej — monitorowanie zgodności urządzeń zdalnych, dołączanie urządzeń do usługi Defender for Endpoint za pośrednictwem zasad EDR, konfigurowanie zasad zapory i używanie dostępu warunkowego do blokowania dostępu z niezgodnych urządzeń. Aby uzyskać więcej informacji, zobacz Ochrona danych i urządzeń za pomocą usługi Microsoft Intune.
Spełnianie wymagań dotyczących zgodności — wdrażaj ustandaryzowane konfiguracje zabezpieczeń przy użyciu planów bazowych dostosowanych do ram branżowych, monitoruj stan zgodności za pomocą raportowania i konfiguruj zautomatyzowane akcje dla niezgodnych urządzeń. Aby uzyskać więcej informacji, zobacz Używanie punktów odniesienia zabezpieczeń do konfigurowania urządzeń z systemem Windows w usłudze Intune.
Reagowanie na zagrożenia bezpieczeństwa — przeglądanie zadań zabezpieczeń z zespołu usługi Defender for Endpoint, używanie zdalnych akcji do korygowania zagrożonych urządzeń, obracanie kluczy szyfrowania i monitorowanie wykrywania zagrożeń za pośrednictwem pulpitów nawigacyjnych. Aby uzyskać więcej informacji, zobacz Używanie usługi Intune do korygowania luk zidentyfikowanych przez usługę Ochrona punktu końcowego w usłudze Microsoft Defender.
Pulpit nawigacyjny zabezpieczeń punktu końcowego
Pulpit nawigacyjny zabezpieczeń punktu końcowego zapewnia skonsolidowany widok stanu zabezpieczeń.
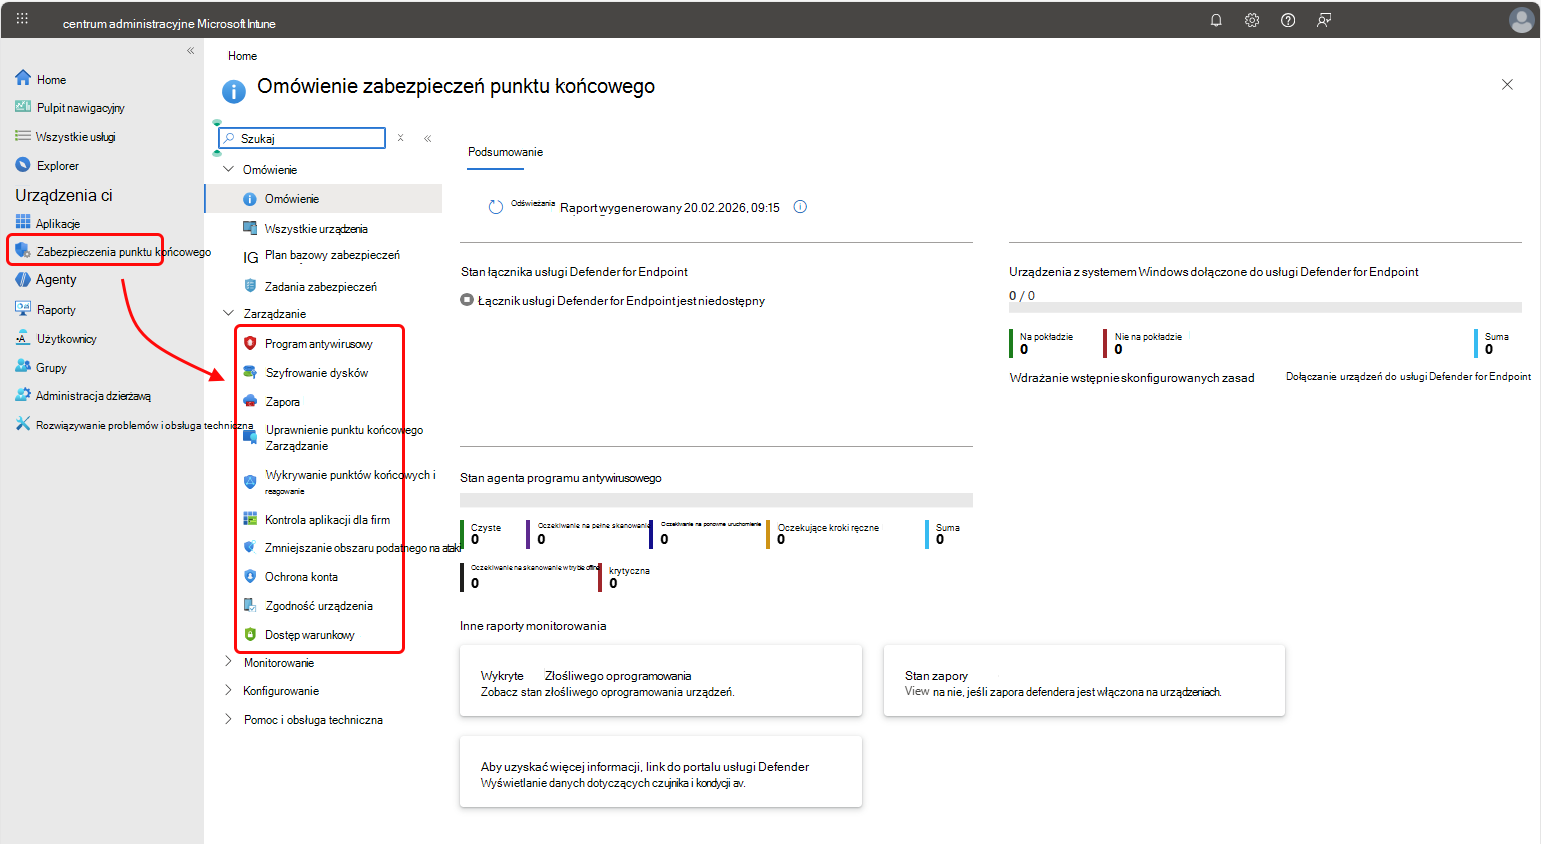
Aby uzyskać dostęp do pulpitu nawigacyjnego, zaloguj się do centrum administracyjnego usługi Microsoft Intune i przejdź do strony Omówienie zabezpieczeń> punktu końcowego.
Pulpit nawigacyjny pomaga szybko ocenić stan zabezpieczeń urządzenia i zidentyfikować obszary wymagające uwagi. Wyświetla informacje z wielu obszarów zabezpieczeń punktów końcowych, w tym programu antywirusowego, wykrywania i reagowania na punkty końcowe oraz usługi Defender for Endpoint:
Stan łącznika usługi Defender for Endpoint — wyświetlanie stanu połączenia między usługą Intune i usługą Defender for Endpoint. Jeśli nie ma połączenia, zobacz Łączenie Ochrona punktu końcowego w usłudze Microsoft Defender z Intune, aby skonfigurować integrację. Etykieta stanu prowadzi również do portalu usługi Microsoft Defender.
Urządzenia z systemem Windows dołączone do usługi Defender for Endpoint — wyświetl liczbę urządzeń dołączonych i niedołączonych do wykrywania i reagowania na punkt końcowy (EDR). Wybierz pozycję Wdróż wstępnie skonfigurowane zasady, aby dołączyć urządzenia za pośrednictwem usługi Intune lub dołączyć urządzenia do usługi Defender for Endpoint, aby użyć przepływu pracy portalu usługi Defender.
Stan agenta antywirusowego — wyświetl szczegóły podsumowania z raportu o stanie programu antywirusowego Microsoft Defender, który jest również dostępny na stronie RaportyPodsumowanie>programu antywirusowego> Microsoft Defender.
Inne raporty monitorowania — uzyskaj dostęp do dodatkowych raportów programu antywirusowego Microsoft Defender, w tym wykrytego złośliwego oprogramowania i stanu zapory. Dostępny jest również link do portalu usługi Defender z danymi dotyczącymi kondycji czujnika i oprogramowania antywirusowego.
Funkcje zabezpieczeń punktu końcowego
W poniższych sekcjach przedstawiono szczegółowe informacje na temat działania każdej z tych funkcji i podano łącza do dedykowanych artykułów zawierających wskazówki dotyczące konfiguracji. Większość funkcji jest dostępna bez dodatkowych wymagań wstępnych. Zadania zabezpieczeń wymagają integracji z usługą Defender for Endpoint, co zostało omówione w temacie Konfigurowanie integracji z Ochrona punktu końcowego w usłudze Microsoft Defender.
Zarządzanie urządzeniami
Widok Wszystkie urządzenia w obszarze Zabezpieczenia punktu końcowego zawiera wszystkie urządzenia z usługi Microsoft Entra ID, które są dostępne w usłudze Intune. W tym scentralizowanym widoku możesz monitorować stan zgodności urządzeń w całej organizacji, przechodzić do szczegółów określonych urządzeń w celu identyfikowania naruszeń zasad oraz podejmować natychmiastowe działania korygujące, takie jak ponowne uruchamianie urządzeń, inicjowanie skanowania w poszukiwaniu złośliwego oprogramowania lub obracanie kluczy szyfrowania.
Ten skonsolidowany widok urządzeń zapewnia administratorom zabezpieczeń jedną lokalizację do oceny i rozwiązywania problemów z zabezpieczeniami w całej flocie, niezależnie od platformy i metody rejestracji. Aby uzyskać więcej informacji, zobacz Zarządzanie urządzeniami z zabezpieczeniami punktów końcowych w usłudze Microsoft Intune.
Plan bazowy zabezpieczeń
Plany bazowe zabezpieczeń zawierają wstępnie skonfigurowane grupy ustawień systemu Windows z wartościami domyślnymi zalecanymi przez zespoły ds. zabezpieczeń firmy Microsoft. Te plany bazowe umożliwiają szybkie ustanowienie kompleksowego stanu zabezpieczeń zgodnego z najlepszymi rozwiązaniami branżowymi i strukturami zabezpieczeń. Usługa Intune obsługuje wiele punktów odniesienia zabezpieczeń, w tym urządzenia z systemem Windows, usługę Defender for Endpoint, przeglądarkę Microsoft Edge i inne.
Każdy plan bazowy zawiera ustawienia zalecane przez firmę Microsoft uporządkowane według obszaru funkcjonalności. Plany bazowe można wdrożyć z ustawieniami domyślnymi lub dostosować je do wymagań organizacji. Aby uzyskać więcej informacji, zobacz Używanie punktów odniesienia zabezpieczeń do konfigurowania urządzeń z systemem Windows w usłudze Intune.
Zadania związane z zabezpieczeniami
Zadania zabezpieczeń umożliwiają współpracę między usługą Defender for Endpoint i zespołami usługi Intune. Gdy usługa Defender for Endpoint identyfikuje luki w zabezpieczeniach, administratorzy zabezpieczeń usługi Defender for Endpoint tworzą zadania w portalu usługi Defender for Endpoint, określając urządzenia, których dotyczy luka, luki w zabezpieczeniach i wskazówki dotyczące korygowania. Te zadania są wyświetlane w usłudze Intune, gdzie administratorzy usługi Intune akceptują je, wdrażają odpowiednie zasady lub konfiguracje, a następnie oznaczają jako ukończone po zweryfikowaniu korygowania. Stan ukończenia jest synchronizowany z portalem usługi Defender for Endpoint w celu weryfikacji.
Ten przepływ pracy zapewnia, że oba zespoły są zgodne co do urządzeń, które są zagrożone, i zapewnia jasną odpowiedzialność za środki zaradcze. Zadania zabezpieczeń wymagają integracji z usługą Defender for Endpoint. Zobacz konfigurowanie integracji z usługą Ochrona punktu końcowego w usłudze Microsoft Defender. Aby uzyskać więcej informacji na temat przepływu pracy, zobacz Używanie usługi Intune do korygowania luk w zabezpieczeniach zidentyfikowanych przez usługę Ochrona punktu końcowego w usłudze Microsoft Defender.
Zasady zabezpieczeń punktu końcowego
Zasady zabezpieczeń punktów końcowych zapewniają usprawnione opcje konfiguracji określonych funkcji zabezpieczeń bez konieczności nawigacji po rozbudowanych ustawieniach konfiguracji urządzenia. Te zasady służą do konfigurowania aspektów zabezpieczeń urządzenia, takich jak oprogramowanie antywirusowe, szyfrowanie dysku, zapora i inne. Upraszczają one zarządzanie zabezpieczeniami, wyświetlając tylko ustawienia odpowiednie dla poszczególnych funkcji zabezpieczeń.
Węzeł zabezpieczeń punktu końcowego obejmuje również zgodność urządzeń i zasady dostępu warunkowego. Chociaż zasady te nie są skoncentrowanymi zasadami zabezpieczeń w zakresie konfigurowania punktów końcowych, są one podstawowymi narzędziami do zarządzania stanem zabezpieczeń urządzeń i kontrolowania dostępu do zasobów firmowych. Zabezpieczenia punktu końcowego obejmują również zasady zarządzania uprawnieniami punktów końcowych, które umożliwiają wymuszanie dostępu z najmniejszymi uprawnieniami na urządzeniach z systemem Windows.
Zasady zabezpieczeń punktu końcowego współdziałają z profilami konfiguracji urządzeń i punktami odniesienia zabezpieczeń, więc zrozumienie, której metody użyć w każdym scenariuszu, pomaga zapobiegać konfliktom konfiguracji. Aby uzyskać więcej informacji, zobacz Zarządzanie zabezpieczeniami urządzeń za pomocą zasad zabezpieczeń punktów końcowych.
Zasady zgodności urządzeń
Zasady zgodności urządzeń określają warunki, które muszą spełnić urządzenia i użytkownicy, aby uzyskać dostęp do zasobów firmowych. Zasady te definiują reguły zgodności i oceniają, czy urządzenia spełniają te wymagania. Zgłaszają stan zgodności do usługi Intune i usługi Tożsamość Entra.
Typowe reguły zgodności obejmują wymagania dotyczące wersji systemu operacyjnego, wymagania dotyczące haseł, warunki kondycji urządzenia (szyfrowanie, wykrywanie jailbreak), limity poziomu zagrożeń od partnerów usługi Defender for Endpoint lub Mobile Threat Defense oraz wymagane funkcje zabezpieczeń. Zasady zgodności obsługują również akcje dotyczące niezgodności , które są wykonywane zgodnie z harmonogramem, w tym powiadomienia użytkownika, oznaczanie urządzeń jako niezgodnych po okresie prolongaty, zdalne blokowanie lub dodawanie urządzeń do listy wycofywania do przeglądu przez administratora.
Po zintegrowaniu z dostępem warunkowym usługi Microsoft Entra, stan zgodności kontroluje dostęp do zasobów firmowych. Dostęp warunkowy może używać danych zgodności do bramowania dostępu zarówno dla urządzeń zarządzanych, jak i urządzeń, które nie są zarządzane. Aby uzyskać więcej informacji, zobacz Ustawianie reguł na urządzeniach w celu zezwolenia na dostęp do zasobów w organizacji przy użyciu usługi Intune.
Dostęp warunkowy
Zasady dostępu warunkowego współpracują z usługą Intune, aby kontrolować, które urządzenia i aplikacje mogą uzyskiwać dostęp do zasobów firmowych. Usługa Intune przekazuje stan zgodności urządzenia do usługi Tożsamość Entra, która następnie używa zasad dostępu warunkowego w celu wymuszenia wymagań dostępu. Zasady dostępu warunkowego mogą również bramować dostęp dla urządzeń, które nie są zarządzane przy użyciu usługi Intune, i mogą używać szczegółów zgodności od partnerów usługi Mobile Threat Defense integrowanych z usługą Intune.
Poniżej przedstawiono dwie typowe metody korzystania z dostępu warunkowego w usłudze Intune:
- Dostęp warunkowy oparty na urządzeniach — upewnij się, że tylko zarządzane i zgodne urządzenia mogą uzyskiwać dostęp do zasobów sieciowych.
- Dostęp warunkowy oparty na aplikacji — użyj zasad ochrony aplikacji, aby zarządzać dostępem do zasobów sieciowych przez użytkowników na urządzeniach, które nie są zarządzane przy użyciu usługi Intune.
Aby uzyskać więcej informacji, zobacz Informacje o dostępie warunkowym i usłudze Intune.
Zarządzanie Uprawnieniami Punktów Końcowych
Zarządzanie uprawnieniami Punktów Końcowych wymusza dostęp z najmniejszymi uprawnieniami, umożliwiając użytkownikom uruchamianie kont standardowych i włączając tymczasowe podwyższenie uprawnień dla aplikacji zatwierdzonych przez dział IT. Ta funkcja z najmniejszymi uprawnieniami zmniejsza powierzchnię ataku, zapobiegając ogólnemu dostępowi administracyjnemu, przy jednoczesnym zachowaniu produktywności użytkowników w zadaniach wymagających podwyższonych uprawnień, takich jak instalowanie aplikacji, aktualizowanie sterowników lub uruchamianie diagnostyki systemu Windows.
Zarządzanie Uprawnieniami Punktów Końcowych jest wdrażane przez utworzenie reguł podniesienia uprawnień definiujących, które aplikacje mogą być uruchamiane z uprawnieniami administracyjnymi i w jakich warunkach. Reguły podniesienia uprawnień obsługują wiele metod sprawdzania poprawności, a w tym skróty plików, certyfikaty wydawcy i ścieżki plików. Możesz skonfigurować automatyczne podnoszenie uprawnień dla zaufanych aplikacji, podniesienie uprawnień potwierdzone przez użytkownika z opcjonalnymi wymaganiami uwierzytelniania, zatwierdzone przez obsługę podniesienie, w którym administratorzy przeglądają żądania lub odrzucają reguły blokowania określonych plików. EPM zawiera szczegółowe raporty zarówno dla zarządzanych przeniesień, jak i niezarządzanych przeniesień, pomagając identyfikować wzorce wysokości, uściślać reguły i planować przejście użytkowników z kont administratora do kont użytkowników standardowych.
Uwaga
Zarządzanie uprawnieniami punktów końcowych jest zaawansowaną funkcją usługi Microsoft Intune, która wymaga dodatkowych licencji poza usługą Microsoft Intune.
Aby uzyskać więcej informacji, zobacz temat Zarządzanie uprawnieniami Punktów Końcowych.
Konfigurowanie integracji z usługą Ochrona punktu końcowego w usłudze Microsoft Defender
Integracja usługi Defender for Endpoint z usługą Intune odblokowuje dodatkowe możliwości w węźle zabezpieczeń punktu końcowego, które nie są dostępne w inny sposób. Podczas gdy usługa Intune obsługuje integrację z kilkoma partnerami usługi Mobile Threat Defense, usługa Defender for Endpoint oferuje najszerszą integrację z usługą Intune na platformach Windows, macOS, iOS i Android.
Korzyści z integracji:
- Zadania związane z zabezpieczeniami — współpraca między zespołami usługi Defender i usługi Intune w celu identyfikowania i korygowania luk w zabezpieczeniach urządzeń.
- Usprawnione dołączanie urządzeń — wdrażaj zasady EDR z usługi Intune do urządzeń dołączanych do usługi Defender for Endpoint.
- Sygnały ryzyka związanego z urządzeniem — używaj poziomów zagrożeń usługi Defender w zasadach zgodności i zasadach ochrony aplikacji.
- Konfiguracja kontrolowana (wersja zapoznawcza) — wymuszanie ustawień zabezpieczeń usługi Defender z usługi Intune, zastępowanie ustawień z innych kanałów zarządzania. Ustawienie Konfiguracja kontrolowana obsługuje również istniejące zachowanie ochrony przed naruszeniami.
Aby uzyskać więcej informacji, zobacz Integrowanie usługi Ochrona punktu końcowego w usłudze Microsoft Defender z usługą Intune dla zgodności urządzeń.
Wymagania dotyczące kontroli dostępu opartej na rolach
Aby zarządzać zadaniami w węźle zabezpieczeń punktu końcowego centrum administracyjnego usługi Intune, konto musi:
- Otrzymać przypisaną licencję na usługę Intune.
- Mieć uprawnienia kontroli dostępu opartej na rolach (RBAC) równe wbudowanej roli usługi Intune menedżera zabezpieczeń punktu końcowego. Ta rola zapewnia dostęp do centrum administracyjnego usługi Intune w celu zarządzania funkcjami zabezpieczeń i zgodności, w tym punktami odniesienia zabezpieczeń, zgodnością urządzeń, dostępem warunkowym i usługą Defender for Endpoint.
Aby uzyskać więcej informacji, zobacz Kontrola dostępu oparta na rolach (RBAC) w usłudze Microsoft Intune i dokumentacja ról Endpoint Security Manager.
Uwaga
Niektóre obciążenia w ramach zabezpieczeń punktu końcowego wymagają dodatkowych uprawnień specyficznych dla obciążenia poza rolą Endpoint Security Manager. Na przykład wyświetlanie raportów zarządzania uprawnieniami punktów końcowych wymaga uprawnienia Wyświetlanie raportów w obszarze tworzenia zasad zarządzania uprawnieniami punktów końcowych. Aby uzyskać szczegółowe informacje, zobacz Raporty dotyczące zarządzania uprawnieniami punktów końcowych.
Wybieranie odpowiedniego typu zasad
Usługa Intune oferuje wiele sposobów konfigurowania zabezpieczeń urządzeń. Zrozumienie, kiedy należy używać każdej z tych metod, pomaga efektywnie zarządzać ustawieniami i unikać konfliktów.
Porównanie zasad
| Typ zasad | Najlepsza opcja dla | Zakres | Złożoność zarządzania | Bieżące zarządzanie |
|---|---|---|---|---|
| Zasady zabezpieczeń punktu końcowego | Ukierunkowane konfiguracje zabezpieczeń (oprogramowanie antywirusowe, zapora, szyfrowanie dysku i inne) | Określone funkcje zabezpieczeń | Niska: tylko ustawienia docelowe | Konfiguruj raz, dostosuj w razie potrzeby |
| Punkty odniesienia zabezpieczeń | Ustanowienie kompleksowego stanu zabezpieczeń opartego na najlepszych praktykach | Szerokie ustawienia zabezpieczeń systemu Windows | Średni: wstępnie skonfigurowane grupy ustawień | Przejrzyj zaktualizowane plany bazowe i wdróż je, gdy staną się dostępne |
| Profile konfiguracji urządzeń | Ogólne ustawienia i konfiguracje urządzenia | Wszystkie ustawienia urządzenia, w tym niezwiązane z zabezpieczeniami | Wysoka: Duża liczba ustawień | Konfiguruj w miarę zmieniających się potrzeb biznesowych |
| Zasady zgodności | Definiowanie minimalnych wymagań bezpieczeństwa programu Access | Wymagania dotyczące urządzeń i użytkowników | Niska: ocena oparta na regułach | Konfiguruj raz, dostosowuj się do nowych zagrożeń |
| Zasady ochrony aplikacji | Ochrona danych firmowych w aplikacjach na urządzeniach niezarządzanych | Aplikacje i dane, a nie ustawienia urządzenia | Średnia: Zasady specyficzne dla aplikacji | Konfigurowanie dla każdej chronionej aplikacji |
Wskazówki dotyczące podejmowania decyzji: kiedy używać poszczególnych typów zasad
Zasady zabezpieczeń punktu końcowego są używane w następujących sytuacjach:
- Musisz szybko skonfigurować określone funkcje zabezpieczeń, takie jak program antywirusowy czy zapora sieciowa.
- Chcesz zarządzać ustawieniami zabezpieczeń niezależnie od ogólnej konfiguracji urządzenia.
- Reagujesz na konkretne zagrożenie bezpieczeństwa lub lukę w zabezpieczeniach.
- Potrzebujesz usprawnionego widoku bez konieczności poruszania się po rozbudowanych opcjach konfiguracji.
Używaj planów bazowych zabezpieczeń w następujących sytuacjach:
- Konfigurujesz nowo zarządzane urządzenia i chcesz konfiguracji zalecanej przez firmę Microsoft.
- Musisz dostosować się do struktur zabezpieczeń, takich jak CIS lub NIST.
- Chcesz szybko ustanowić kompleksowy stan zabezpieczeń.
- Wolisz zaakceptować domyślne zasady najlepszych praktyk firmy Microsoft i dostosować je w minimalnym stopniu.
Profile konfiguracji urządzeń są używane w następujących sytuacjach:
- Musisz skonfigurować ustawienia, które nie są dostępne w zasadach zabezpieczeń punktu końcowego.
- Zarządzasz ogólnymi funkcjami urządzenia poza zabezpieczeniami (np. Wi-Fi, poczta e-mail, certyfikaty).
- Masz określone wymagania dotyczące konfiguracji, które różnią się od zaleceń planu bazowego.
Zasady zgodności są używane w następujących sytuacjach:
- Należy zdefiniować minimalne wymagania dotyczące zabezpieczeń dostępu do zasobów firmowych.
- Implementujesz dostęp warunkowy na podstawie stanu urządzenia.
- Chcesz monitorować i raportować stan zabezpieczeń urządzenia.
- Potrzebne są zautomatyzowane akcje dla niezgodnych urządzeń.
Czy można używać wielu typów zasad jednocześnie?
Tak, ale zaplanuj je starannie, aby uniknąć konfliktów:
- Najlepsze rozwiązanie. Użyj zasad zabezpieczeń punktów końcowych LUB punktów odniesienia zabezpieczeń dla tych samych ustawień, a nie dla obu.
- Zasady zgodności współdziałają z dowolną metodą konfiguracji. Oceniają stan wynikowy.
- Zasady ochrony aplikacji uzupełniają zasady dotyczące urządzeń na potrzeby dogłębnej obrony.
- Użyj narzędzi wykrywania konfliktów usługi Intune, aby zidentyfikować i rozwiązać konflikty ustawień.
Poniższa sekcja zawiera szczegółowe wskazówki dotyczące zapobiegania konfliktom zasad i ich rozwiązywania.
Unikanie konfliktów zasad
Różne funkcje usługi Intune mogą zarządzać ustawieniami zabezpieczeń punktu końcowego. Funkcje te obejmują zasady zabezpieczeń punktów końcowych, punkty odniesienia zabezpieczeń, zasady konfiguracji urządzeń i zasady rejestracji systemu Windows. Konflikty występują, gdy wiele zasad konfiguruje to samo ustawienie z różnymi wartościami na tym samym urządzeniu.
Jak usługa Intune rozwiązuje konflikty
Gdy co najmniej dwie zasady są przypisane do tego samego urządzenia, ustawienie, które ma zastosowanie, zależy od typów zasad:
Zasady zgodności mają pierwszeństwo przed zasadami konfiguracji. Gdy to samo ustawienie pojawia się zarówno w zasadach zgodności, jak i w zasadach konfiguracji (w tym w zasadach zabezpieczeń punktów końcowych, punktach odniesienia zabezpieczeń lub konfiguracji urządzeń), usługa Intune używa wartości zasad zgodności.
Wiele zasad zgodności używa najbardziej restrykcyjnych ustawień. Gdy wiele zasad zgodności konfiguruje to samo ustawienie, usługa Intune stosuje najbardziej restrykcyjną wartość.
Konflikty zasad konfiguracji wymagają ręcznego rozwiązania. Gdy wiele zasad konfiguracji (zabezpieczenia punktu końcowego, punkty odniesienia zabezpieczeń, konfiguracja urządzeń, katalog ustawień) ustawia różne wartości dla tego samego ustawienia, musisz zidentyfikować i rozwiązać konflikt ręcznie. To ustawienie może nie zostać zastosowane i może zostać oflagowane jako powodujące konflikt.
Unikanie konfliktów
Aby uniknąć konfliktów:
- Przed wdrożeniem zaplanuj, które typy zasad będą używane do zarządzania określonymi ustawieniami.
- Gdy jest używanych wiele metod (takich jak plany bazowe i zasady zabezpieczeń punktów końcowych), upewnij się, że nie konfigurują one tych samych ustawień z różnymi wartościami ani nie przypisują ich do różnych grup urządzeń.
- Używanie wbudowanych narzędzi usługi Intune do identyfikowania i rozwiązywania konfliktów w momencie ich wystąpienia.
Aby uzyskać szczegółowe informacje na temat identyfikowania i rozwiązywania konfliktów, zobacz:
- Rozwiązywanie problemów z zasadami i profilami w usłudze Intune
- Monitorowanie planów bazowych zabezpieczeń
- Unikaj konfliktów w dokumentacji punktów odniesienia zabezpieczeń.
Często zadawane pytania
Jaka jest różnica między zasadami zabezpieczeń punktów końcowych a profilami konfiguracji urządzeń?
Zasady zabezpieczeń punktów końcowych (takie jak oprogramowanie antywirusowe, zapora i szyfrowanie dysków) zapewniają usprawnione widoki tylko z odpowiednimi ustawieniami zabezpieczeń, dzięki czemu ich konfigurowanie i zarządzanie nimi jest łatwiejsze niż profile konfiguracji urządzeń. Profile konfiguracji urządzeń zawierają wszystkie ustawienia urządzenia (Wi-Fi, poczta e-mail, przeglądarka i inne) i wymagają przejścia do dodatkowych opcji. Jeśli oba te elementy istnieją, rozważ użycie zasad zabezpieczeń punktów końcowych dla konfiguracji zabezpieczeń.
Czy potrzebuję usługi Defender for Endpoint, aby korzystać z zabezpieczeń punktu końcowego w usłudze Intune?
L.p. Możesz używać zasad zabezpieczeń punktu końcowego, punktów odniesienia zabezpieczeń i zasad zgodności bez usługi Defender for Endpoint. Jednak integracja z usługą Defender zapewnia znaczące korzyści, w tym wykrywanie zagrożeń, zadania zabezpieczeń, sygnały ryzyka urządzenia na potrzeby zgodności i ochronę przed naruszeniami. W celu zapewnienia kompleksowej ochrony punktu końcowego zalecana jest integracja z usługą Defender.
Czy mogę używać jednocześnie planów bazowych zabezpieczeń i zasad zabezpieczeń punktów końcowych?
Tak, ale uważaj, aby nie konfigurować tych samych ustawień w obu. Podstawowe zabezpieczenia zapewniają kompleksowe konfiguracje zalecane przez firmę Microsoft. Użyj zasad zabezpieczeń punktów końcowych (takich jak oprogramowanie antywirusowe, zapora lub szyfrowanie dysku) dla określonych ustawień, którymi musisz zarządzać oddzielnie, lub ustawień nieuwzględnionych w planach bazowych. Aby uzyskać wskazówki , zobacz Unikanie konfliktów zasad .
Czym różnią się zasady zgodności od zasad konfiguracji?
Zasady konfiguracji (zasady zabezpieczeń punktów końcowych, punkty odniesienia zabezpieczeń, profile konfiguracji urządzeń) umożliwiają określanie ustawień urządzenia. Zasady zgodności przede wszystkim oceniają, czy urządzenia spełniają określone wymagania i zgłaszają stan zgodności. Na niektórych platformach zasady zgodności mogą też wymuszać określone ustawienia zabezpieczeń, takie jak wymagania dotyczące numeru PIN lub hasła, monitując użytkowników o skorygowanie niezgodnych konfiguracji. Używaj ich razem: konfiguruj ustawienia za pomocą zasad zabezpieczeń punktów końcowych lub punktów odniesienia zabezpieczeń, a następnie sprawdzaj, czy urządzenia spełniają wymagania zasad zgodności.
Które urządzenia można chronić za pomocą zabezpieczeń punktów końcowych?
Zabezpieczenia punktu końcowego obsługują:
- System Windows — wszystkie typy zasad zabezpieczeń punktów końcowych: oprogramowanie antywirusowe, szyfrowanie dysków, zapora, wykrywanie punktów końcowych i reagowanie na nie, zmniejszanie obszaru podatnego na ataki, kontrola aplikacji dla firm i ochrona konta.
- macOS — oprogramowanie antywirusowe, szyfrowanie dysków (FileVault), zapora oraz wykrywanie i reagowanie na punkty końcowe.
- Linux — wykrywanie i reagowanie na oprogramowanie antywirusowe i punkty końcowe.
- iOS/iPadOS — zasady zgodności, zasady ochrony aplikacji. Usługa Defender for Endpoint może zostać wdrożona jako aplikacja do wykrywania zagrożeń.
- Android — zasady zgodności, zasady ochrony aplikacji. Usługa Defender for Endpoint może zostać wdrożona jako aplikacja do wykrywania zagrożeń.
Możliwości różnią się w zależności od platformy. Aby uzyskać szczegółowe informacje na temat funkcji specyficznych dla platformy, zobacz Zarządzanie zabezpieczeniami urządzeń za pomocą zasad zabezpieczeń punktów końcowych.
Jak długo trwa stosowanie zasad do urządzeń?
Urządzenia domyślnie sprawdzają dostępność aktualizacji zasad co osiem godzin (system Windows) lub okresowo w zależności od platformy. Możesz wyzwolić natychmiastową synchronizację z urządzenia lub za pośrednictwem centrum administracyjnego usługi Intune. Zasady mające kluczowe znaczenie dla bezpieczeństwa są zwykle stosowane w ciągu kilku minut po synchronizacji, ale pełne zastosowanie zależy od złożoności ustawienia i stanu urządzenia.
Co się stanie, jeśli urządzenie stanie się niezgodne?
Akcje zależą od konfiguracji zasad zgodności:
- Usługa Intune oznacza urządzenie jako niezgodne.
- Mają zastosowanie zaplanowane akcje dotyczące niezgodności, takie jak powiadomienia użytkownika, zdalna blokada lub dodanie urządzenia do listy wycofywania do przeglądu przez administratora.
- W przypadku integracji z dostępem warunkowym dostęp do zasobów firmowych może zostać zablokowany.
- Użytkownicy otrzymują powiadomienia z instrukcjami dotyczącymi rozwiązania problemów.
- Po rozwiązaniu problemów i zsynchronizowaniu urządzenia stan zgodności zostanie zaktualizowany.
Zawartość pokrewna
Konfiguracja: