Notatka
Dostęp do tej strony wymaga autoryzacji. Może spróbować zalogować się lub zmienić katalogi.
Dostęp do tej strony wymaga autoryzacji. Możesz spróbować zmienić katalogi.
Uwaga
Ten artykuł dotyczy dostawców usługi Mobile Threat Defense innych firm. Aby uzyskać więcej informacji na temat Ochrona punktu końcowego w usłudze Microsoft Defender, zobacz Ochrona punktu końcowego w usłudze Microsoft Defender.
Usługa Intune może integrować dane od dostawcy usługi Mobile Threat Defense (MTD) jako źródło informacji dla zasad zgodności urządzeń i reguł dostępu warunkowego urządzeń. Użyj tych informacji, aby chronić zasoby firmowe, takie jak Exchange i SharePoint, blokując dostęp z urządzeń przenośnych, których zabezpieczenia zostały naruszone.
Usługa Intune może używać tych samych danych jako źródła dla niezarejestrowanych urządzeń przy użyciu zasad ochrony aplikacji usługi Intune. W związku z tym administratorzy mogą używać tych informacji do ochrony danych firmowych w aplikacji chronionej przez usługę Microsoft Intune i stosować blokowanie lub selektywne czyszczenie.
Pomoc techniczna dla chmury dla instytucji rządowych
Łączniki usługi Mobile Threat Defense (MTD) dla urządzeń z systemami Android i iOS/iPadOS są dostępne w następujących suwerennych chmurach, pod warunkiem, że partnerzy usługi MTD obsługują również te środowiska. Po zalogowaniu się do dzierżawy możesz wyświetlić dostępne łączniki w tym konkretnym środowisku:
- U.S. Government Community Cloud (GCC) High
- 21Vianet
Aby dowiedzieć się więcej o usłudze Intune i chmurach dla instytucji rządowych, zobacz:
- Pomoc techniczna dotycząca usługi Microsoft Intune dla rządu USA GCC High
- Opis usługi Microsoft Intune dla rządu USA GCC High i DoD
- Usługa Microsoft Intune obsługiwana przez firmę 21Vianet w Chinach
Ochrona zasobów firmowych
Integrowanie informacji od dostawców MTD może pomóc w ochronie zasobów firmowych przed zagrożeniami, które mają wpływ na platformy mobilne.
Zazwyczaj firmy aktywnie chronią komputery przed lukami w zabezpieczeniach i atakami, podczas gdy urządzenia mobilne często pozostają niemonitorowane i niechronione. Tam, gdzie platformy mobilne mają wbudowane zabezpieczenia, takie jak izolacja aplikacji i sprawdzone sklepy z aplikacjami dla konsumentów, platformy te pozostają podatne na wyrafinowane ataki. Ponieważ coraz więcej pracowników używa urządzeń do pracy i uzyskiwania dostępu do poufnych informacji, informacje od dostawców usługi MTD mogą pomóc w ochronie urządzeń i zasobów przed coraz bardziej zaawansowanymi atakami.
Łączniki usługi Intune Mobile Threat Defense
Usługa Intune używa łącznika usługi Mobile Threat Defense do utworzenia kanału komunikacji między usługą Intune a wybranym dostawcą usługi MTD. Partnerzy usługi MTD usługi Intune oferują intuicyjne, łatwe do wdrożenia aplikacje dla urządzeń przenośnych. Te aplikacje aktywnie skanują i analizują informacje o zagrożeniach w celu udostępniania ich usłudze Intune. Usługa Intune może używać tych danych do celów raportowania lub wymuszania.
Na przykład połączona aplikacja MTD zgłasza dostawcy MTD, że telefon w sieci jest obecnie połączony z siecią, która jest podatna na ataki typu man-in-the-middle. Te informacje są kategoryzowane według odpowiedniego poziomu ryzyka: niski, średni lub wysoki. Ten poziom ryzyka jest następnie porównywany z limitami poziomu ryzyka ustawionymi w usłudze Intune. Na podstawie tego porównania można odwołać dostęp do określonych zasobów, gdy urządzenie jest naruszone.
Rola usługi Mobile Threat Defense dla systemu Android
W systemie Android Enterprise w pełni zarządzanym i należącym do firmy z urządzeniami z profilem służbowym możesz udzielić partnerowi MTD rozszerzonych uprawnień zabezpieczeń za pomocą łącznika MTD. Po włączeniu aplikacja MTD otrzymuje zwolnienia z zawieszenia aplikacji, hibernacji, ograniczeń zasilania i kontroli użytkownika, pomagając aplikacji utrzymać ciągłą ochronę przed zagrożeniami na zarządzanych urządzeniach. Te uprawnienia można udzielić jednemu partnerowi MTD naraz. W przypadku ochrony punktu końcowego w usłudze Microsoft Defender można również włączyć automatyczne uruchamianie aplikacji podczas konfigurowania urządzenia. Aby uzyskać szczegółowe informacje na temat konfigurowania przełączników ról MTD, zobacz Mobile Threat Defense przełączniki opcji.
Stan łącznika
Po dodaniu łącznika usługi Mobile Threat Defense do dzierżawy wyświetlany jest jeden z następujących stanów:
| Stan łącznika | Definicja | Komunikaty o zagrożeniach związane z urządzeniem są zablokowane? | Wiadomości z żądaniem synchronizacji aplikacji są zablokowane? | Wiadomości żądań synchronizacji certyfikatu są zablokowane? |
|---|---|---|---|---|
| Niedostępne | Anulowano aprowizację łącznika. Partner usługi MTD musi komunikować się z usługą Intune, aby ponownie zainicjować tę aprowizację. | Tak (od 2308) | Tak (od 2308) | Tak (od 2601) |
| Nieskonfigurowane | Konfiguracja łącznika nie została ukończona. Aby ten status został zmieniony na Dostępny, mogą być wymagane dodatkowe kroki lub uprawnienia w usłudze Intune lub u partnera MTD. | Tak (od 2309) | Tak (od 2309) | Tak (od 2601) |
| Dostępny | Konfiguracja łącznika została ukończona. Aby ten stan zmienił się na Włączone, musi być włączony co najmniej jeden przełącznik platformy. | Nie | Nie | Nie |
| Włączone | Konfigurowanie łącznika zostało ukończone i co najmniej jeden przełącznik platformy jest obecnie włączony dla tego łącznika. | Nie | Nie | Nie |
| Nie odpowiada | Łącznik nie odpowiada. Jeśli stan łącznika będzie nadal nie odpowiadać przez liczbę dni zdefiniowaną w polu Liczba dni, dopóki partner nie będzie odpowiadać, usługa Intune zignoruje stan zgodności. | Nie | Nie | Nie |
| Błąd | Łącznik ma kod błędu. Niektórzy partnerzy MTD mogą wysłać ten kod w przypadku błędu. | Nie | Nie | Nie |
Dane zbierane przez usługę Intune na potrzeby usługi Mobile Threat Defense
Usługa Intune może zbierać i udostępniać dwa typy danych zapasów partnerom usługi Mobile Threat Defense (MTD) w celu ulepszenia możliwości analizy zagrożeń. Obie usługi są dobrowolne; Domyślnie żadne informacje nie są udostępniane. Administrator usługi Intune musi jawnie włączyć te funkcje w ustawieniach łącznika usługi Mobile Threat Defense przed udostępnieniem jakichkolwiek danych.
Spis aplikacji (App Sync)
Synchronizacja aplikacji dla urządzeń z systemem iOS/iPadOS umożliwia partnerom usługi MTD żądanie metadanych dotyczących aplikacji zainstalowanych na zarejestrowanych urządzeniach. Po włączeniu tej funkcji dostawca usług MTD otrzymuje spisy zarówno z firmowych, jak i osobistych urządzeń z systemem iOS/iPadOS podczas okresów ewidencjonowania urządzenia.
Udostępniane dane obejmują:
- Identyfikator aplikacji
- Wersja aplikacji
- Krótka wersja aplikacji
- Nazwa aplikacji
- Rozmiar pakietu aplikacji
- Dynamiczny rozmiar aplikacji
- Czy aplikacja jest ad hoc podpisana kodem (począwszy od 2309)
- Czy aplikacja jest instalowana ze sklepu Microsoft Store (od wersji 2309)
- Czy aplikacja jest aplikacją w wersji beta (instalowana za pośrednictwem TestFlight) (od wersji 2309)
- Czy aplikacja jest aplikacją zakupioną zbiorczo na urządzeniu (od wersji 2309)
- Czy aplikacja została zweryfikowana, czy nie
- Czy aplikacja jest zarządzana, czy nie
Spis certyfikatów (synchronizacja certyfikatów)
Synchronizacja certyfikatów dla urządzeń z systemem iOS/iPadOS umożliwia obsługiwanym partnerom usługi MTD żądanie informacji o certyfikatach zainstalowanych na zarejestrowanych urządzeniach. Po włączeniu tej funkcji dostawca usług MTD otrzymuje spisy certyfikatów zarówno z firmowych, jak i osobistych urządzeń z systemem iOS/iPadOS podczas interwałów ewidencjonowania urządzenia.
Udostępniane dane obejmują:
- Identyfikator konta
- Identyfikator urządzenia usługi Entra ID
- Właściciel urządzenia
- Lista certyfikatów
- Nazwa pospolita
- Data (Dane)
- Jest tożsamością
Następujący partnerzy usługi Mobile Threat Defense obsługują synchronizację certyfikatów:
- Zimperium
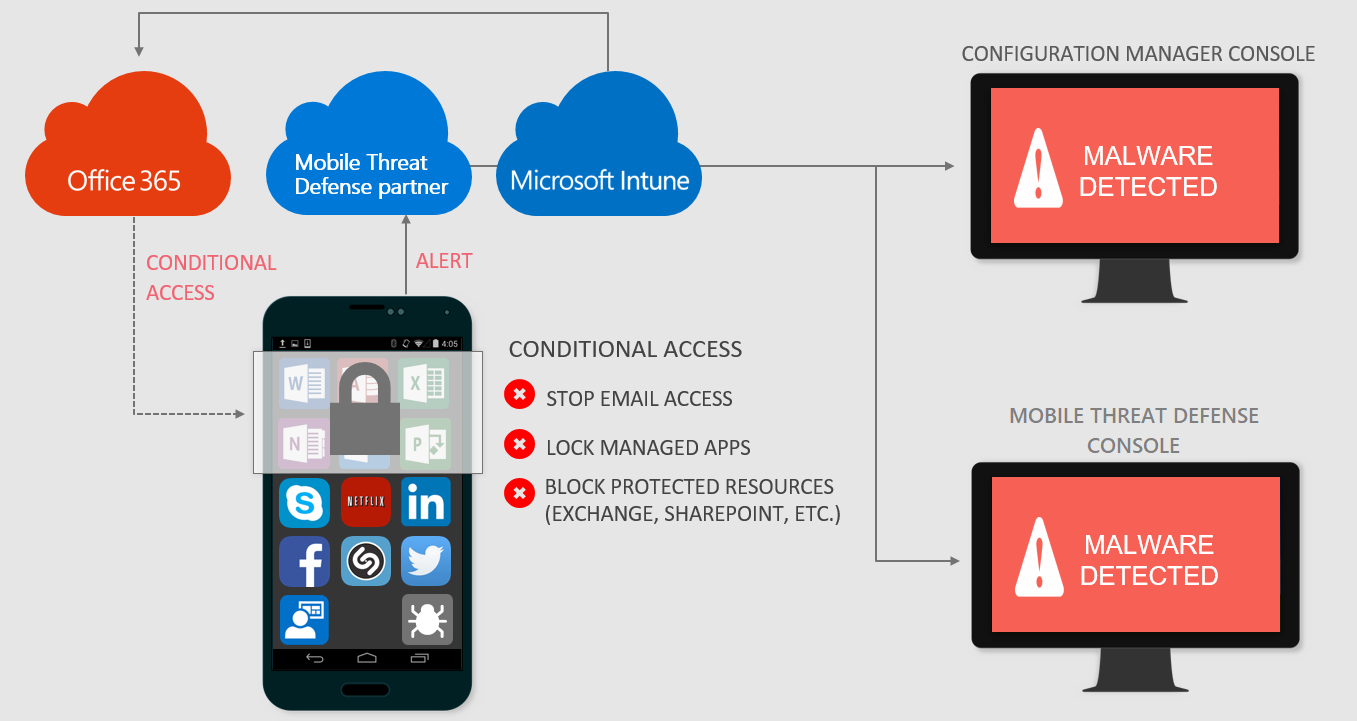
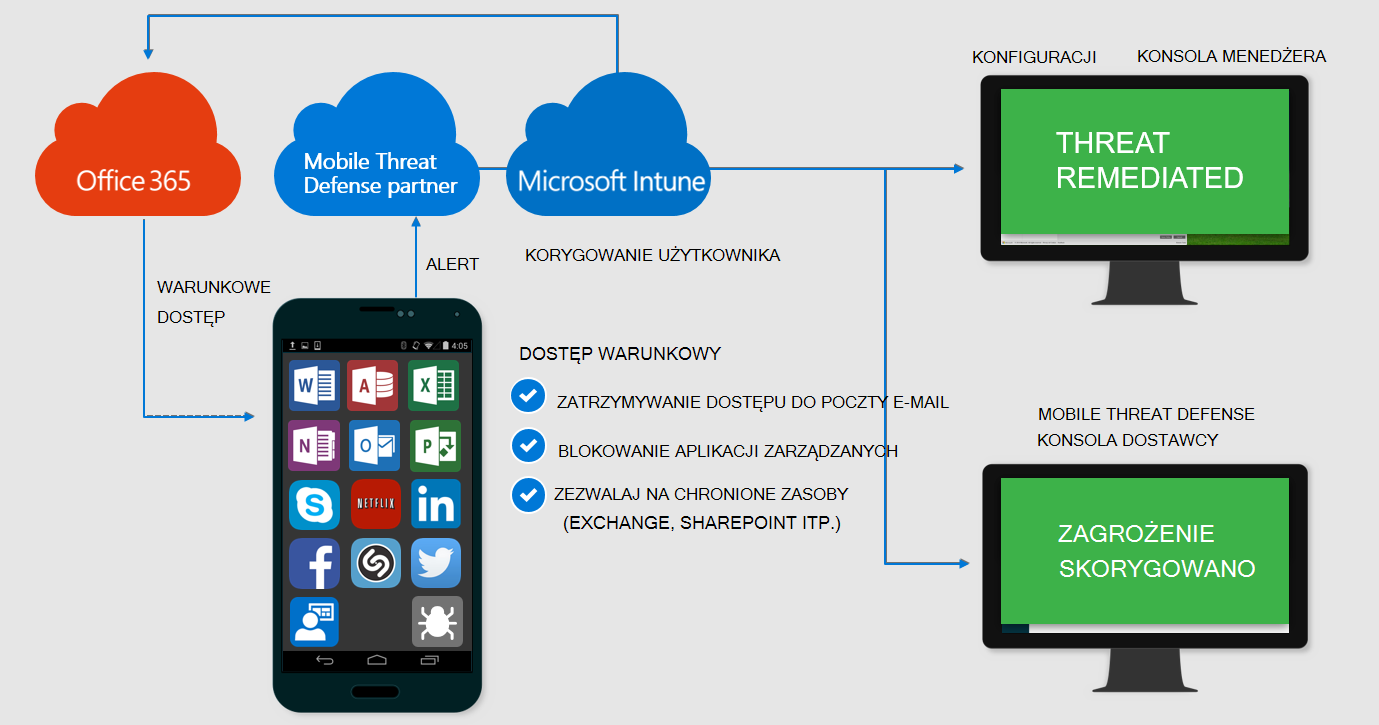
Przykładowe scenariusze dotyczące zarejestrowanych urządzeń korzystających z zasad zgodności urządzeń
Gdy rozwiązanie Mobile Threat Defense uzna urządzenie za zainfekowane:
Dostęp jest udzielany, gdy urządzenie jest korygowane:
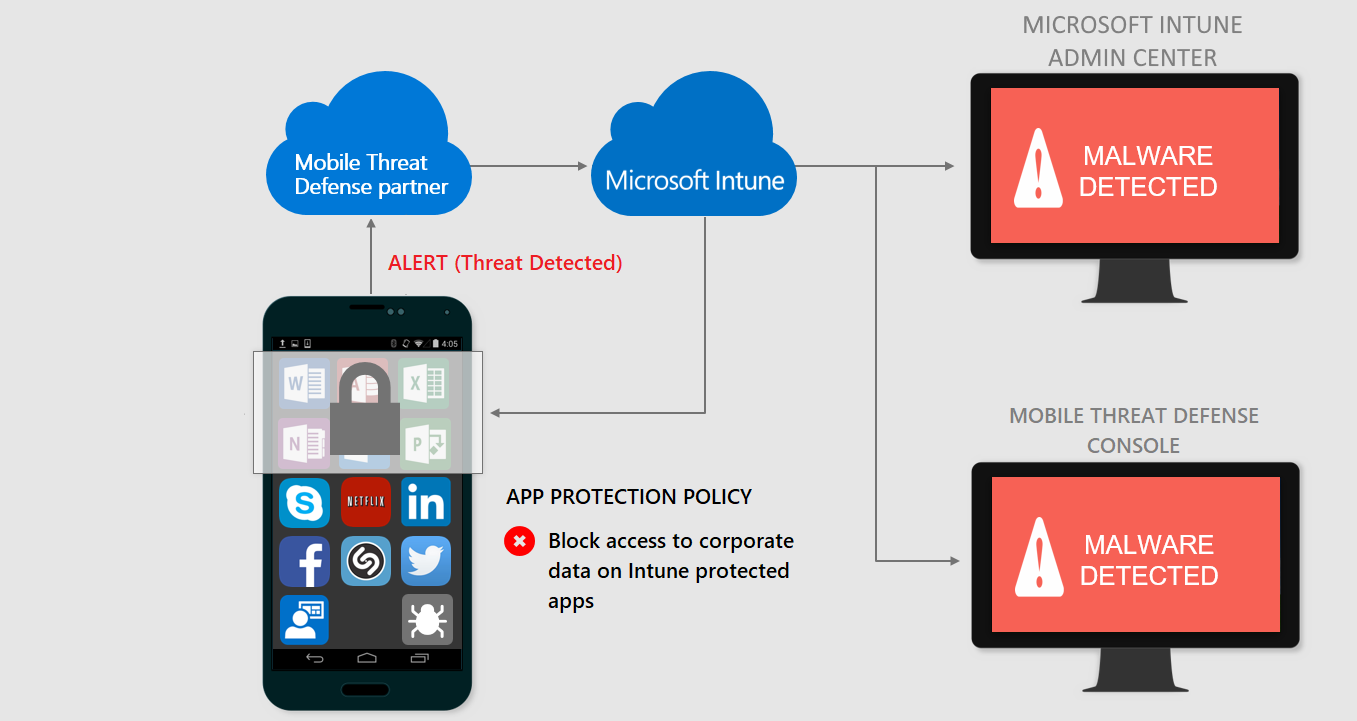
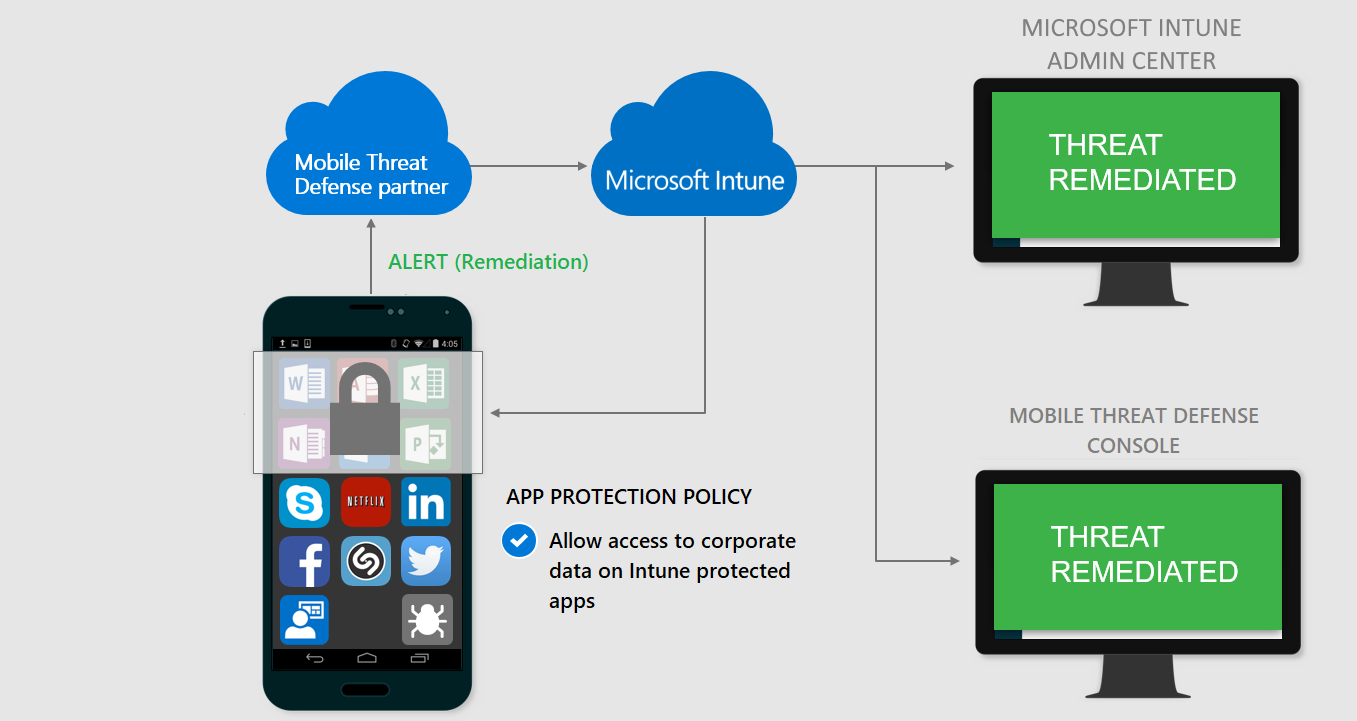
Przykładowe scenariusze dla niezarejestrowanych urządzeń korzystających z zasad ochrony aplikacji usługi Intune
Gdy rozwiązanie Mobile Threat Defense uzna urządzenie za zainfekowane:
Dostęp jest udzielany, gdy urządzenie jest korygowane:
Uwaga
Użyj jednego dostawcy usługi Mobile Threat Defense na dzierżawę na platformę.
W przypadku zgodności urządzeń można użyć wielu dostawców usługi Mobile Threat Defense z jedną dzierżawą usługi Intune. Jednak w przypadku skonfigurowania dwóch lub większej liczby dostawców dla tej samej platformy wszystkie urządzenia z uruchomioną tą platformą muszą zainstalować każdą aplikację MTD i przeprowadzić skanowanie w poszukiwaniu zagrożeń. Jeśli którakolwiek ze skonfigurowanych aplikacji nie prześle skanu, urządzenie zostanie oznaczone jako niezgodne.
To zalecenie nie dotyczy usługi Defender for Endpoint. Możesz użyć usługi Defender for Endpoint z aplikacją MTD innej firmy i sprawdzić zgodność oddzielnie, wdrażając różne zasady zgodności w różnych grupach.
Partnerzy usługi Mobile Threat Defense
Dowiedz się, jak chronić dostęp do zasobów firmy na podstawie ryzyka związanego z urządzeniami, siecią i aplikacjami przy użyciu:
- Lepsza mobilność - (Android, iOS/iPadOS)
- BlackBerry Protect Mobile - (Android, iOS/iPadOS)
- Check Point Harmony Mobile - (Android, iOS / iPadOS)
- CrowdStrike Falcon dla urządzeń przenośnych - (Android, iOS/iPadOS)
- iVerify Enterprise - (Android, iOS/iPadOS)
- Jamf Mobile Threat Defense - (Android, iOS/iPadOS)
- Poszukiwanie pracy - (Android, iOS/iPadOS)
- Ochrona punktu końcowego w usłudze Microsoft Defender ( - Android, iOS/iPadOS, Windows)
- Pradeo - (Android, iOS/iPadOS)
- SentinelOne - (Android, iOS/iPadOS)
- Sophos Mobile - (Android, iOS/iPadOS)
- Symantec Endpoint Protection Mobile - (Android, iOS/iPadOS)
- Trellix Mobile Security - (Android, iOS/iPadOS)
- Trend Micro Mobile Security as a Service - (Android, iOS/iPadOS)
- Zaufane urządzenia mobilne - (Android, iOS/iPadOS)
- Zabezpieczenia Windows Center - (Windows) - Aby uzyskać informacje o wersjach systemu Windows, które obsługują ten łącznik, zobacz Ochrona danych dla Windows MAM.
- Zimperium - (Android, iOS/iPadOS)