Notatka
Dostęp do tej strony wymaga autoryzacji. Może spróbować zalogować się lub zmienić katalogi.
Dostęp do tej strony wymaga autoryzacji. Możesz spróbować zmienić katalogi.
W tym artykule wyjaśniono, jak używać zatwierdzonego przepływu pracy pomocy technicznej z funkcją Zarządzanie uprawnieniami punktów końcowych.
Obsługiwane zatwierdzone podniesienia umożliwiają wymaganie zatwierdzenia przed zezwoleniem na podniesienie. Możesz użyć zatwierdzonej funkcji pomocy technicznej jako części reguły podniesienia uprawnień lub jako domyślnego zachowania klienta. Przesłane żądania wymagają zatwierdzenia ich przez administratorów usługi Intune indywidualnie.
Żądania podniesienia uprawnień, które wymagają zatwierdzenia pomocy technicznej, mogą być przesyłane przez wszystkich użytkowników urządzenia.
Gdy użytkownik próbuje uruchomić plik w kontekście z podwyższonym poziomem uprawnień, a plik ten jest zarządzany przez zatwierdzony typ podniesienia uprawnień obsługi, usługa Intune wyświetla użytkownikowi monit o przesłanie żądania podniesienia uprawnień. Żądanie podniesienia uprawnień jest następnie wysyłane do usługi Intune w celu przejrzenia przez administratora usługi Intune. Gdy administrator zatwierdzi żądanie podniesienia uprawnień, użytkownik na urządzeniu zostanie o tym powiadomiony, a plik będzie można uruchomić w kontekście z podwyższonym poziomem uprawnień. Aby zatwierdzać żądania, konto administratora usługi Intune musi mieć dodatkowe uprawnienia, które są specyficzne dla zadania przeglądu i zatwierdzania.
Informacje o zatwierdzonych podnoszeniach pomocy technicznej
Użyj zasad EPM z zatwierdzonym typem podniesienia uprawnień obsługi dla plików, które wymagają zatwierdzenia przez administratora, zanim będą mogły być uruchamiane z wyższym dostępem. Są one podobne do innych reguł podniesienia uprawnień EPM, ale różnią się między nimi dodatkowym planowaniem.
Porada
Aby zapoznać się z czterema typami podniesienia uprawnień i innymi opcjami zasad, zobacz zasady reguł podnoszenia uprawnień systemu Windows.
Poniższe tematy zawierają szczegółowe informacje, które należy zaplanować i oczekiwać podczas korzystania z zatwierdzonego typu podparcia:
Żądania podniesienia uprawnień
Gdy użytkownik uruchomi plik z opcją kliknięcia prawym przyciskiem myszy Uruchom z podwyższonym poziomem dostępu, a plik ten jest zarządzany przez zasady z zatwierdzoną regułą podniesienia uprawnień, usługa Intune wyświetli użytkownikowi monit o wysłanie żądania podniesienia uprawnień do centrum administracyjnego usługi Intune.
Zatwierdzone żądania podniesienia uprawnień pomocy technicznej nie są ograniczone do podstawowego użytkownika urządzenia.
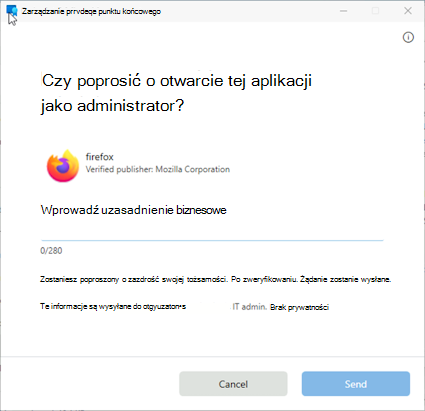
Monit umożliwia użytkownikowi wprowadzenie przyczyny biznesowej podniesienia. Ta przyczyna staje się częścią żądania podniesienia uprawnień, które zawiera również nazwę użytkownika, urządzenie i nazwę pliku.
Gdy użytkownik wysyła żądanie, trafia ono do centrum administracyjnego usługi Intune, gdzie administrator usługi Intune z uprawnieniami do zarządzania tymi żądaniami decyduje o zatwierdzeniu lub odrzuceniu.
Na poniższym obrazie przedstawiono przykład monitu o podniesienie uprawnień pliku, który napotykają użytkownicy:
Przeglądanie wniosków o podniesienie uprawnień
Administrator usługi Intune musi mieć uprawnienia do wyświetlania i zarządzaniauprawnieniami do żądania podniesienia uprawnień do zarządzania uprawnieniami punktów końcowych, zanim będzie mógł przeglądać i zatwierdzać żądania podniesienia uprawnień. Administratorzy mogą wyświetlać i zarządzać żądaniami tylko w ramach skonfigurowanego zakresu.
Aby znaleźć żądania i odpowiedzieć na nie, ci administratorzy używają karty Żądania podniesienia uprawnień na stronie Zarządzanie uprawnieniami punktów końcowych w centrum administracyjnym. Ponieważ usługa Intune nie udostępnia sposobu powiadamiania administratorów o nowych żądaniach podniesienia uprawnień, administratorzy powinni zaplanować regularne sprawdzanie karty pod kątem oczekujących żądań.
Administratorzy, którzy mogą zarządzać wnioskami o podniesienie uprawnień, mogą zaakceptować lub odrzucić żądanie. Mogą również podać powód swojej decyzji. Ta przyczyna staje się częścią rekordu inspekcji dla żądania.
W przypadku zatwierdzeń: gdy administrator zatwierdza żądanie podniesienia, usługa Intune wysyła zasady do urządzenia, na którym użytkownik przesłał żądanie, co umożliwia temu użytkownikowi uruchamianie pliku z podwyższonym poziomem uprawnień przez następne 24 godziny. Okres ten rozpoczyna się w momencie zatwierdzenia wniosku przez administratora. Obecnie nie ma obsługi niestandardowego okresu ani anulowania zatwierdzonego podniesienia uprawnień przed upływem 24-godzinnego okresu.
Po zatwierdzeniu żądania usługa Intune powiadamia urządzenie i inicjuje synchronizację. Może to zająć trochę czasu. Usługa Intune wyświetli wyskakujące powiadomienie na urządzeniu, aby poinformować użytkownika, że może teraz pomyślnie uruchomić plik za pomocą opcji kliknięcia prawym przyciskiem myszy Uruchom z podwyższonym poziomem dostępu.
W przypadku odmów: usługa Intune nie powiadamia użytkownika. Administrator powinien ręcznie powiadomić użytkownika o odrzuceniu jego żądania.
Inspekcja żądań podniesienia uprawnień
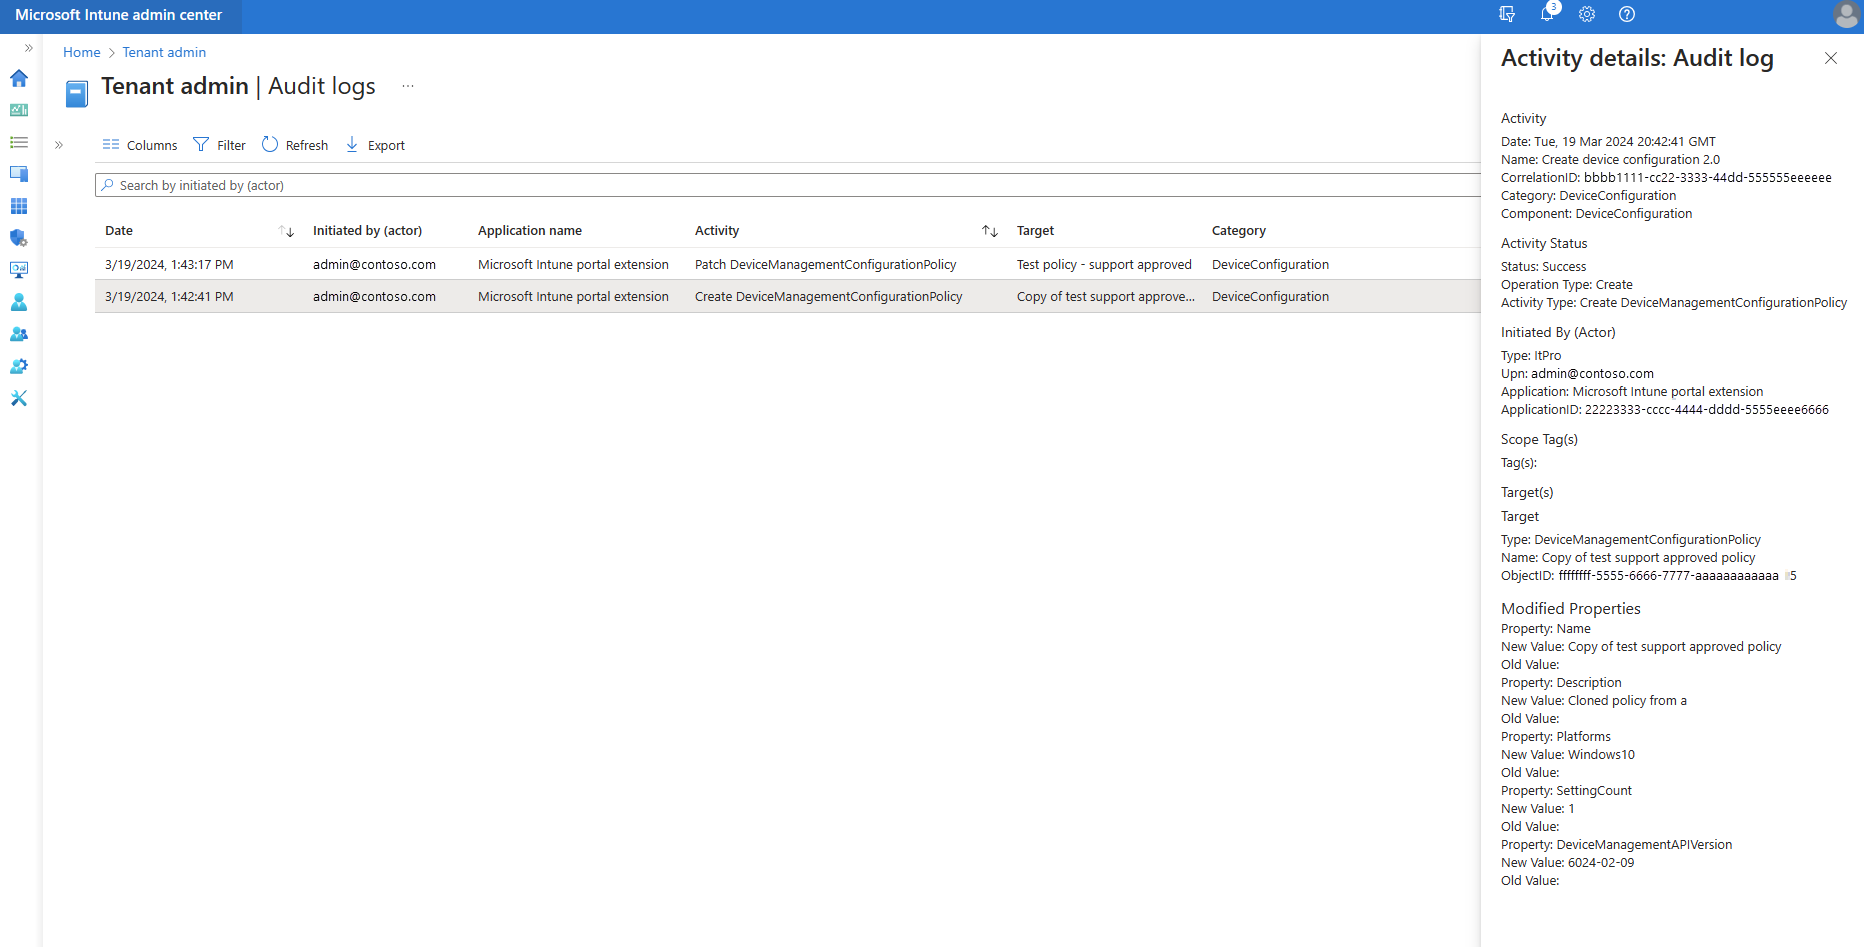
Administrator usługi Intune, który ma wystarczające uprawnienia, może wyświetlać informacje o zasadach EPM, takich jak tworzenie, edytowanie i obsługa żądań podniesienia uprawnień w dziennikach inspekcji usługi Intune, dostępnych w dziennikachinspekcjiadministracji> dzierżawy.
Poniższy zrzut ekranu przedstawia przykład dziennika inspekcji duplikacji zasad podniesienia uprawnień zatwierdzonych przez pomoc techniczną , pierwotnie o nazwie Zasady testowe — zatwierdzone przez pomoc techniczną:
Uprawnienia RBAC dla żądań podniesienia uprawnień
Aby zapewnić nadzór nad zatwierdzaniem podniesienia uprawnień, tylko administratorzy usługi Intune, którzy mają następujące uprawnienia kontroli dostępu opartej na rolach (RBAC) w usłudze Intune, mogą wyświetlać żądania podniesienia uprawnień i zarządzać nimi:
Żądania podniesienia uprawnień do zarządzania uprawnieniami punktów końcowych — to uprawnienie jest wymagane do pracy z żądaniami podniesienia uprawnień przesyłanymi przez użytkowników do zatwierdzenia i obsługuje następujące prawa:
- Wyświetlanie żądań podniesienia uprawnień
- Modyfikowanie żądań podniesienia uprawnień
Aby uzyskać więcej informacji na temat wszystkich uprawnień do zarządzania usługą EPM, zobacz Kontrola dostępu oparta na rolach do zarządzania uprawnieniami punktów końcowych.
Tworzenie zasad obsługi podniesienia uprawnień zatwierdzonych plików
Aby użyć elewacji zatwierdzonej przez podporę, należy użyć tego samego procesu roboczego do tworzenia innych ustawień EPM. Możesz ustawić domyślne zachowanie podniesienia uprawnień przy użyciu zasad ustawień podniesienia uprawnień lub utworzyć lub zmodyfikować reguły dla określonych aplikacji przy użyciu zasad reguł podniesienia uprawnień
Zarządzanie oczekującymi żądaniami podniesienia uprawnień
Skorzystaj z poniższej procedury jako wskazówek dotyczących przeglądania żądań podniesienia uprawnień i zarządzania nimi.
Porada
Możesz także zarządzać tymi zadaniami w scentralizowanym okienku zadań Administracja w centrum administracyjnym Intune.
Zaloguj się do centrum administracyjnego Microsoft Intune i przejdź do karty Zabezpieczenia> punktu końcowego Zarządzanie Uprawnieniami Punktów Końcowych>Żądania podniesienia uprawnień.
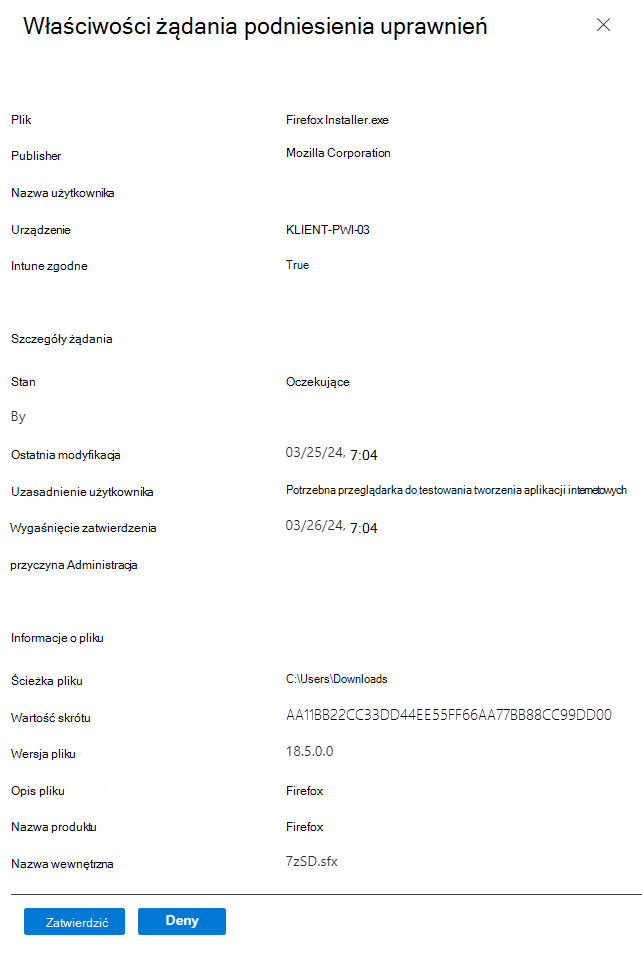
Karta Żądania podniesienia uprawnień zawiera oczekujące żądania i żądania z ostatnich 30 dni. Wybranie wiersza powoduje otwarcie wpisów właściwości żądania podniesienia uprawnień, w których można szczegółowo przejrzeć żądanie.
Szczegóły żądania podniesienia uprawnień obejmują następujące informacje:
Informacje ogólne:
- Plik — nazwa pliku, którego zażądano podniesienia uprawnień.
- Wydawca — nazwa wydawcy, który podpisał plik, którego zażądano podniesienia uprawnień. Nazwa wydawcy jest łączem, które pobiera łańcuch certyfikatów dla pliku do pobrania.
- Urządzenie — urządzenie, z którego zażądano podniesienia uprawnień. Nazwa urządzenia jest linkiem, który otwiera obiekt urządzenia w centrum administracyjnym.
- Zgodne z usługą Intune — stan zgodności usługi Intune urządzenia.
Szczegóły żądania:
- Status — status żądania. Żądania rozpoczynają się jako oczekujące i mogą zostać zatwierdzone lub odrzucone przez administratora.
- By — konto administratora, który zatwierdził lub odrzucił żądanie.
- Ostatnia modyfikacja — godzina ostatniej modyfikacji wpisu żądania.
- Uzasadnienie użytkownika — uzasadnienie podane przez użytkownika dla żądania podniesienia uprawnień.
- Wygaśnięcie zatwierdzenia — czas wygaśnięcia zatwierdzenia. Do momentu osiągnięcia tego czasu wygaśnięcia dozwolone jest podnoszenie uprawnień zatwierdzonego pliku.
- Przyczyna administracji — uzasadnienie dostarczone przez administratora po zakończeniu zatwierdzania lub odrzucania.
Informacje o pliku — szczegóły metadanych pliku, którego zażądano zatwierdzenia.
Gdy dzierżawa posiada licencję na rozwiązanie Microsoft Security Copilot, masz dostęp do opcji Analizuj za pomocą funkcji Copilot, która znajduje się w prawym górnym rogu okienka właściwości żądania podniesienia uprawnień. Możesz użyć tej opcji, aby funkcja Security Copilot współpracowała z usługą Ochrona punktu końcowego w usłudze Microsoft Defender w celu oceny pliku w żądaniu podniesienia uprawnień przed jego zatwierdzeniem lub odrzuceniem.
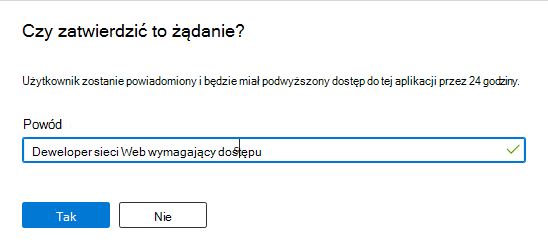
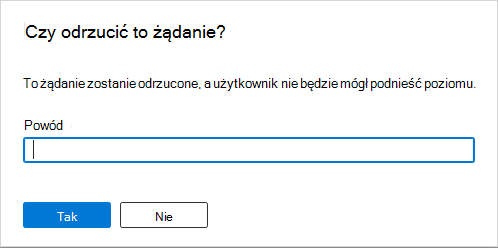
Po przejrzeniu wniosku administrator może wybrać pozycję Zatwierdź lub Odrzuć. Po dokonaniu dowolnego wyboru zostanie wyświetlone okno dialogowe uzasadnienia , w którym mogą podać przyczynę wraz ze szczegółami swojej decyzji. Podanie przyczyny jest opcjonalne. Poniżej przedstawiono okno dialogowe zatwierdzania:
W przypadku zatwierdzeń — administrator kończy tworzenie okna dialogowego uzasadnienia, a następnie wybiera pozycję Tak , aby zatwierdzić żądanie. Usługa Intune wysyła zatwierdzenie do urządzenia, a użytkownik końcowy jest powiadamiany za pośrednictwem wyskakującego powiadomienia, że może podnieść poziom aplikacji.
Użytkownik końcowy może teraz ukończyć działanie podniesienia uprawnień przy użyciu menu Uruchom z podwyższonym poziomem uprawnień po kliknięciu pliku prawym przyciskiem myszy.
W przypadku odmów — administrator kończy okno dialogowe uzasadnienia, a następnie wybiera pozycję Tak , aby odrzucić żądanie.
Gdy administrator odrzuci żądanie zatwierdzenia, żądanie podniesienia uprawnień nie zostanie zatwierdzone. Usługa Intune nie wysyła odpowiedzi na urządzenie, a użytkownik nie jest powiadamiany.
Uwaga
Żądanie podniesienia uprawnień zawiera wszystkie informacje potrzebne do utworzenia reguły podniesienia uprawnień, w tym kompletny łańcuch certyfikatów. Obsługiwane zatwierdzone podniesienia są również wyświetlane w danych użycia podniesienia uprawnień, podobnie jak w przypadku innych żądań podniesienia uprawnień.
Analizowanie żądań podniesienia uprawnień plików przy użyciu rozwiązania Microsoft Security Copilot
Dzięki rozwiązaniu Zarządzanie uprawnieniami Punktów Końcowych (EPM) oraz funkcji Microsoft Security Copilot możesz użyć rozwiązania Security Copilot, aby ograniczyć pracę wymaganą do zidentyfikowania i zbadania plików w żądaniu podniesienia uprawnień plików, zanim zdecydujesz się zatwierdzić lub odrzucić żądanie. Informacje używane przez funkcję Security Copilot, aby pomóc Ci w ocenie plików i ustanowieniu zaufania, są zbierane i oceniane przez usługę Microsoft Defender Threat Intelligence (Defender TI).
Na przykład podczas wyświetlania właściwości pliku dla żądania podniesienia możesz wybrać opcję Analizuj za pomocą usługi Copilot, aby usługa Security Copilot dostarczyła szczegółowe informacje, które często nie są widoczne, w tym:
- Reputacja aplikacji
- Informacje o zaufaniu wydawcy
- Ocena ryzyka dla użytkownika żądającego podniesienia uprawnień
- Ocena ryzyka urządzenia, z którego przesłano podniesienie.
Wymagania wstępne dotyczące korzystania z usługi Security Copilot z rozwiązaniem EPM
Aby używać rozwiązania Microsoft Security Copilot z funkcją zarządzania uprawnieniami punktów końcowych, dzierżawa musi posiadać licencję na korzystanie z funkcji Security Copilot. To wymaganie stanowi uzupełnienie wymagań wstępnych dotyczących korzystania z zarządzania uprawnieniami punktów końcowych.
Jeśli dzierżawa ma już licencję na rozwiązania EPM i usługę Security Copilot, nie jest wymagana żadna dodatkowa licencja ani konfiguracja.
Przepływ pracy do analizowania żądań plików
Podczas przeglądania żądania podniesienia uprawnień pliku możesz zlecić funkcji Microsoft Security Copilot przeanalizowanie właściwości pliku:
W centrum administracyjnym Microsoft Intune przejdź do pozycji Zabezpieczenia> punktu końcowego Zarządzanie Uprawnieniami Punktów Końcowych a następnie wybierz kartę Żądania podniesienia uprawnień*.
W przypadku żądań podniesienia uprawnień wybierz nazwę żądania podniesienia uprawnień, aby otworzyć okienko właściwości żądania podniesienia uprawnień, w którym można następnie przejrzeć szczegóły tego pliku.
Aby polecić usłudze Security Copilot bliższe przyjrzenie się plikowi, wybierz pozycję Analizuj za pomocą funkcji Copilot w okienku właściwości żądania podniesienia uprawnień. Po wybraniu tej opcji usługa Intune tworzy zamknięty polecenie funkcji Copilot na podstawie skrótu plików. Ten monit używa Ochrona punktu końcowego w usłudze Microsoft Defender do zbadania pliku. Niestandardowe lub otwarte monity o analizę pliku nie są obsługiwane.
Po przeanalizowaniu pliku wyniki są zwracane do centrum administracyjnego, gdzie można przejrzeć szczegóły pliku. Możesz użyć tych szczegółowych informacji, aby podjąć bardziej świadomą decyzję o zatwierdzeniu lub odrzuceniu żądania podniesienia uprawnień.
Przykład: Na poniższych obrazach przedstawiono ścieżkę i wyniki administratora korzystającego ze ścieżki centrum administracyjnego usługi Intune w celu zlokalizowania i wybrania żądania podniesienia uprawnień plików, które zostało przesłane przez użytkownika. Żądanie jest plikiem o nazwie InstallPrinter.msi. Po wybraniu pliku zostaną otwarte jego właściwości żądania podniesienia uprawnień:
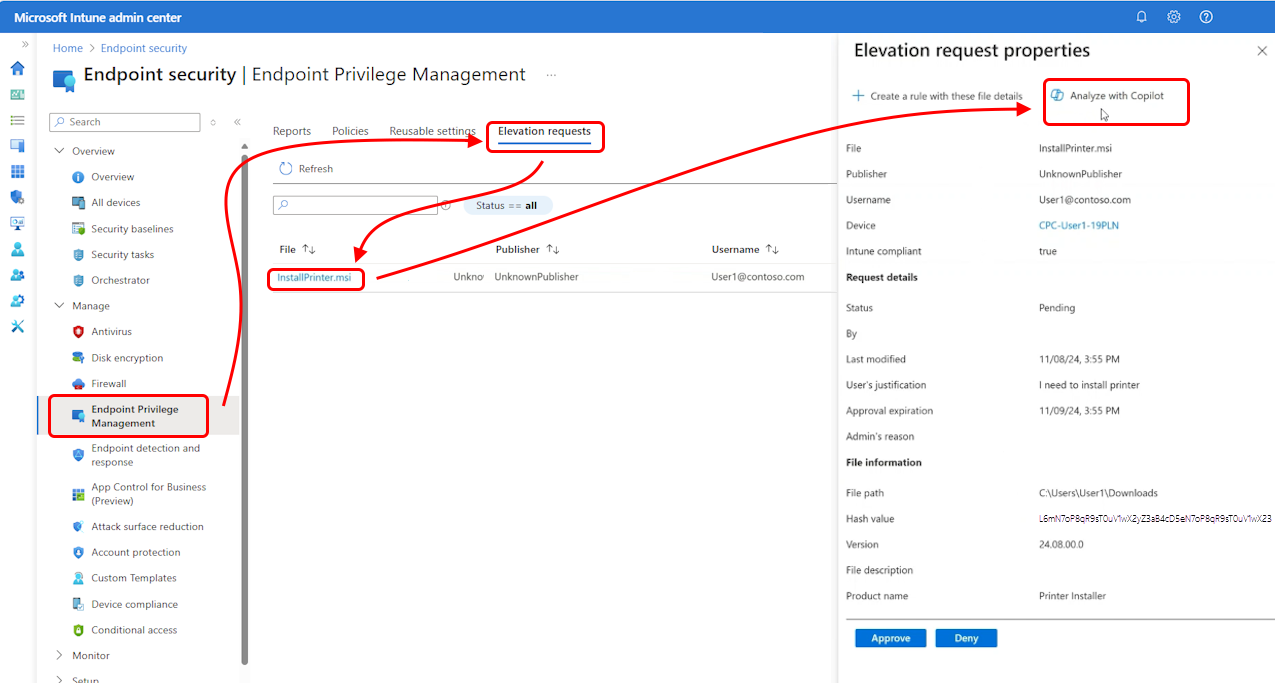
Po przejrzeniu pliku przez administratora zauważy, że ma on nieznanego wydawcę. Aby sprawdzić, czy ten plik jest wiarygodny, używają opcji Analizuj za pomocą funkcji Copilot z właściwości żądania podniesienia uprawnień, aby umożliwić funkcji Copilot bliższe przyjrzenie się temu plikowi.
Funkcja Copilot przegląda plik i zgłasza następujące szczegóły:
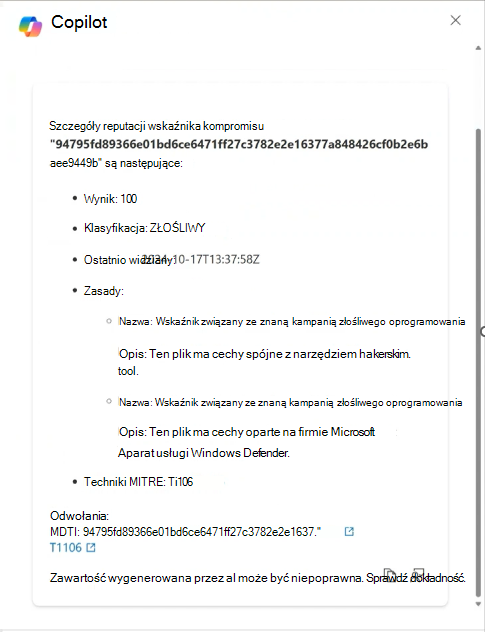
Powyższy obraz przedstawia zrzut ekranu przedstawiający raport funkcji Copilot dotyczący reputacji tego pliku InstallPrinter.msi . W tym przykładzie plik jest identyfikowany jako złośliwy i nie powinien być zatwierdzany do uruchamiania w kontekście z podwyższonym poziomem uprawnień. Wyniki zawierają również dodatkowe informacje i odsyłacze do odnośników do zidentyfikowanego szkodliwego pliku.