Notatka
Dostęp do tej strony wymaga autoryzacji. Może spróbować zalogować się lub zmienić katalogi.
Dostęp do tej strony wymaga autoryzacji. Możesz spróbować zmienić katalogi.
Dotyczy: Azure Stack HCI, wersja 22H2
Important
Usługa Azure Stack HCI jest teraz częścią usługi Azure lokalnie. Jednak starsze wersje Azure Stack HCI, na przykład 22H2, będą nadal odwoływać się do Azure Stack HCI i nie będą odzwierciedlać zmiany nazwy. Dowiedz się więcej.
Warning
Ten artykuł służy tylko do stosowania aktualizacji funkcji i aktualizacji zbiorczych dla systemów Azure Stack HCI w wersji 22H2. Aby uaktualnić Azure Stack HCI, wersja 22H2 do najnowszej ogólnie dostępnej wersji, Azure lokalnie 2311.2, zobacz About Azure lokalnie upgrades (Informacje o uaktualnieniach Azure lokalnie).
W przypadku nowych wdrożeń zalecamy użycie najnowszej ogólnie dostępnej wersji, Azure lokalnie 2311.2. Aby uzyskać instrukcje dotyczące wdrażania, zobacz About Azure lokalnie deployment (Informacje o wdrożeniu Azure lokalnie). Aby zaktualizować Azure lokalnie, zobacz Aktualizowanie Azure lokalnie przy użyciu Menedżer aktualizacji platformy Azure.
W tym artykule opisano sposób instalowania, monitorowania i rozwiązywania problemów z aktualizacjami w klastrach z wieloma węzłami. Aby zaktualizować klastry z jednym węzłem, zobacz Aktualizowanie klastrów z jednym węzłem.
Podczas aktualizowania klastrów Azure Stack HCI celem jest utrzymanie dostępności przez aktualizowanie tylko jednego serwera w klastrze w danym momencie. Wiele aktualizacji systemu operacyjnego wymaga przełączenia serwera w tryb offline, na przykład do ponownego uruchomienia lub zaktualizowania oprogramowania, takiego jak stos sieciowy. Zalecamy używanie funkcji aktualizacji Cluster-Aware (CAU), która ułatwia instalowanie aktualizacji na każdym serwerze w klastrze przy jednoczesnym zachowaniu działania aplikacji. Cluster-Aware Updating automatyzuje wprowadzanie serwera do trybu konserwacji i wyprowadzanie go z niego podczas instalowania aktualizacji oraz ponownego uruchamiania serwera, w razie potrzeby. Cluster-Aware Update to domyślna metoda aktualizowania używana przez Windows Admin Center; można ją również zainicjować przy użyciu programu PowerShell.
Important
Azure Stack HCI, wersja 22H2 wprowadziła ogólną dostępność i jest dostępna jako aktualizacja funkcji. Aby zaktualizować klaster do wersji 22H2 i uzyskać dostęp do nowych funkcji, zobacz Instalowanie aktualizacji funkcji przy użyciu Windows Admin Center.
Jeśli używasz Microsoft System Center do zarządzania klastrami Azure Stack HCI, możesz użyć programu Virtual Machine Manager (VMM), aby zorganizować uaktualnienia stopniowe w klastrach i przejść z Azure Stack HCI, wersja 20H2 (oryginalna wersja) do wersji 21H2. Jest to ta sama funkcja w programie VMM, która umożliwia uaktualnienie z Windows Server 2019 do Windows Server 2022.
Jeśli obecnie używasz programu System Center 2019, nie instaluj aktualizacji funkcji w usłudze Azure Stack HCI. Uaktualnij program System Center 2022 przed aktualizacją do wersji Azure Stack HCI w wersji 21H2. Po uaktualnieniu do programu System Center 2022 można przeprowadzić aktualizację do wersji Azure Stack HCI w wersji 21H2 przy użyciu dowolnej dostępnej opcji: Windows Admin Center, programu PowerShell lub funkcji uaktualniania stopniowego klastra w programie Virtual Machine Manager.
Ten artykuł koncentruje się na aktualizacjach systemu operacyjnego i funkcji. Jeśli musisz przełączyć serwer w tryb offline, aby przeprowadzić konserwację sprzętu, zobacz Procedury konserwacji klastra pracy awaryjnej.
Jeśli używasz Azure lokalnie, aktualizacje systemu operacyjnego są wykonywane przy użyciu Menedżer aktualizacji platformy Azure. Aby uzyskać więcej informacji, zobacz Aktualizowanie lokalnegow Azure za pomocą Menedżer aktualizacji platformy Azure. Ponadto, aby sprawdzić i zainstalować dostępne aktualizacje oprogramowania układowego i sterowników dla Azure lokalnie przy użyciu Windows Admin Center, zobacz Identyfikowanie aktualizacji rozszerzenia konstruktora rozwiązań dla sprzętu.
Instalowanie aktualizacji systemu operacyjnego i sprzętu przy użyciu Windows Admin Center
Windows Admin Center ułatwia aktualizowanie klastra i stosowanie aktualizacji jakości przy użyciu prostego interfejsu użytkownika. Jeśli zakupiono zintegrowany system od partnera Microsoft sprzętu, łatwo jest uzyskać najnowsze sterowniki, oprogramowanie układowe i inne aktualizacje bezpośrednio z Windows Admin Center, instalując odpowiednie rozszerzenia aktualizacji partnera. Jeśli sprzęt nie został zakupiony jako zintegrowany system, może być konieczne oddzielne wykonanie aktualizacji oprogramowania układowego i sterowników, zgodnie z zaleceniami dostawcy sprzętu.
Warning
Jeśli rozpoczniesz proces aktualizacji przy użyciu programu Windows Admin Center, kontynuuj korzystanie z kreatora do czasu ukończenia aktualizacji. Nie należy próbować używać narzędzia do aktualizowania Cluster-Aware ani aktualizować klastra za pomocą programu PowerShell po częściowym ukończeniu procesu aktualizacji w Windows Admin Center. Jeśli chcesz użyć programu PowerShell do wykonywania aktualizacji zamiast Windows Admin Center, przejdź do sekcji Aktualizowanie klastra przy użyciu programu PowerShell.
Wykonaj następujące kroki, aby zainstalować aktualizacje:
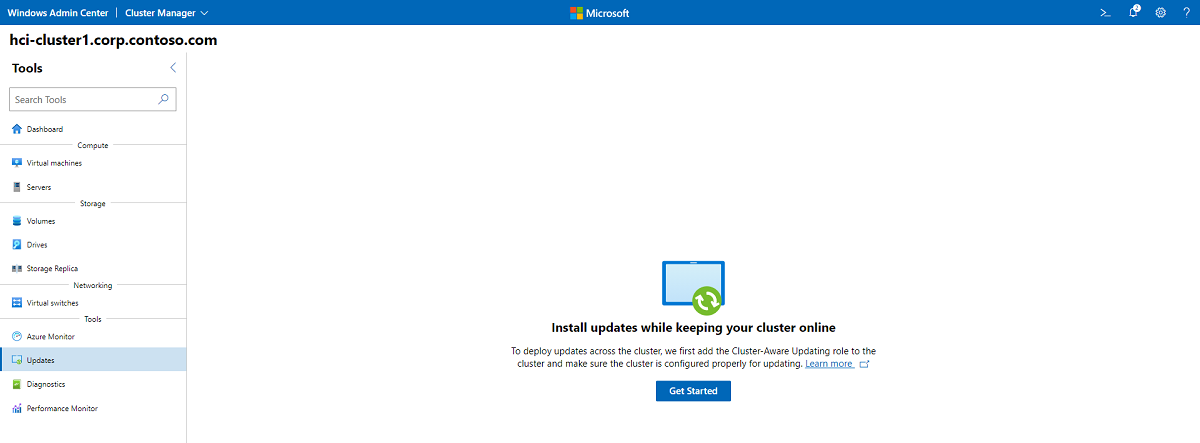
Po nawiązaniu połączenia z klastrem pulpit nawigacyjny Windows Admin Center wyświetli alert, jeśli co najmniej jeden serwer ma aktualizacje gotowe do zainstalowania i udostępni link do aktualizacji teraz. Alternatywnie możesz wybrać pozycję Aktualizacje z menu Narzędzia po lewej stronie.
Jeśli aktualizujesz klaster po raz pierwszy, Windows Admin Center sprawdzi, czy klaster jest prawidłowo skonfigurowany do uruchamiania aktualizacji z uwzględnieniem klastra (CAU), a w razie potrzeby zapyta, czy chcesz, aby Windows Admin Center skonfigurował CAU, w tym zainstalował rolę klastra CAU i włączył wymagane reguły zapory. Aby rozpocząć proces aktualizacji, kliknij przycisk Rozpocznij.
Note
Aby użyć narzędzia do aktualizowania Cluster-Aware w Windows Admin Center, należy włączyć dostawcę usług zabezpieczeń poświadczeń (CredSSP) i podać jawne poświadczenia. Jeśli zostanie wyświetlony monit o włączenie protokołu CredSSP, kliknij przycisk Tak. Określ nazwę użytkownika i hasło, a następnie kliknij przycisk Kontynuuj.
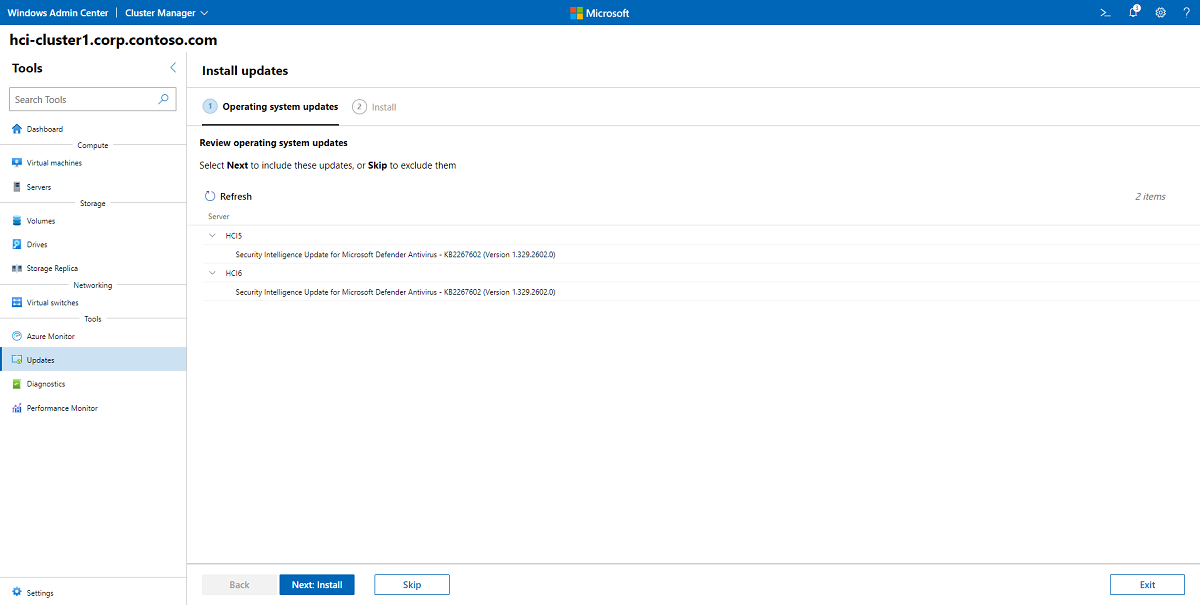
Zostanie wyświetlony stan aktualizacji klastra; Kliknij przycisk Sprawdź dostępność aktualizacji , aby uzyskać listę aktualizacji systemu operacyjnego dostępnych dla każdego serwera w klastrze. Może być konieczne podanie poświadczeń administratora. Jeśli nie są dostępne żadne aktualizacje systemu operacyjnego, kliknij przycisk Dalej: aktualizacje sprzętu i przejdź do kroku 8.
Important
Aktualizacje funkcji wymagają dodatkowych kroków. Jeśli Windows Admin Center wskazuje, że aktualizacja funkcji jest dostępna dla klastra, zobacz Instalowanie aktualizacji funkcji przy użyciu Windows Admin Center.
Jeśli opuścisz ekran Aktualizacje, gdy trwa aktualizacja, może wystąpić nieoczekiwane zachowanie, takie jak nieprawidłowe uzupełnianie sekcji historii na ekranie Aktualizacje aż do zakończenia bieżącego procesu. Zalecamy otwarcie Centrum administracyjnego systemu Windows na nowej karcie lub oknie przeglądarki, jeśli chcesz kontynuować korzystanie z aplikacji, gdy aktualizacje są w toku.
Wybierz pozycję Dalej: Zainstaluj, aby kontynuować instalowanie aktualizacji systemu operacyjnego, lub kliknij przycisk Pomiń , aby je wykluczyć.
Note
Jeśli instalujesz aktualizacje w klastrze z włączoną funkcją miękkiego restartu jądra, pojawi się pole wyboru Wyłącz miękki restart jądra dla tego uruchomienia. Zaznaczenie tego pola wyboru wyłącza funkcję Kernel Soft Reboot tylko dla tego konkretnego procesu aktualizacji. Dzięki temu można wyłączyć funkcję Kernel Soft Reboot, gdy proces aktualizacji wymaga pełnego ponownego uruchomienia, na przykład podczas aktualizacji BIOS-u.
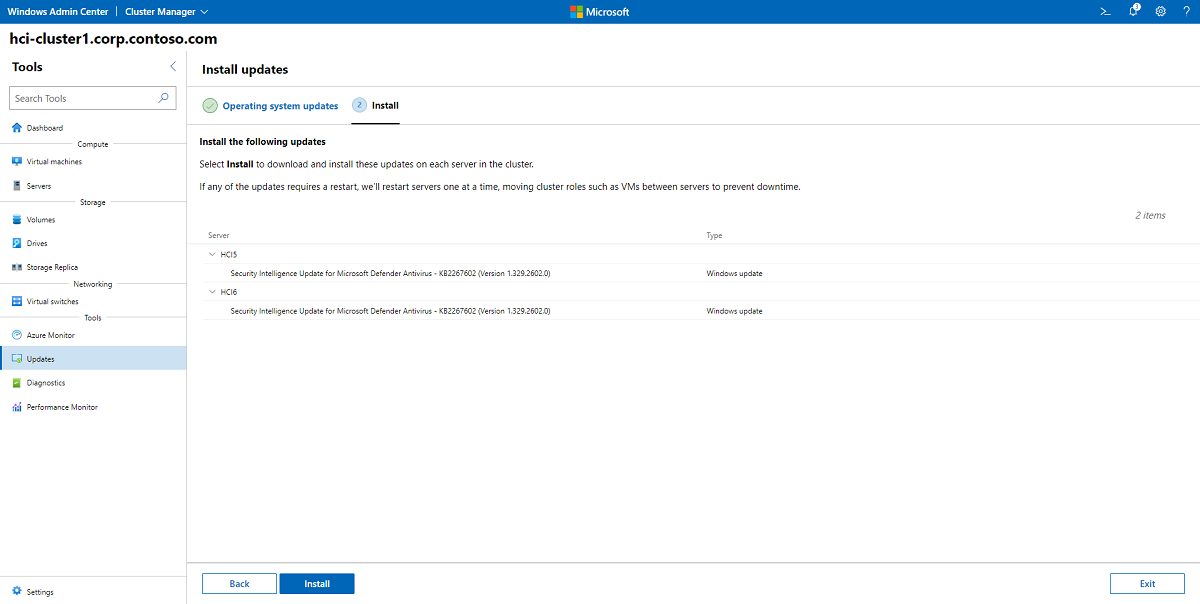
Wybierz pozycję Zainstaluj , aby zainstalować aktualizacje systemu operacyjnego. Po jednym, każdy serwer pobierze i zastosuje aktualizacje. Zobaczysz zmianę stanu aktualizacji na "instalowanie aktualizacji". Jeśli którakolwiek z aktualizacji wymaga ponownego uruchomienia, serwery zostaną ponownie uruchomione pojedynczo, przenosząc role klastra, takie jak maszyny wirtualne między serwerami, aby zapobiec przestojom. W zależności od instalowanych aktualizacji cały przebieg aktualizacji może potrwać od kilku minut do kilku godzin. Może zostać wyświetlony monit z prośbą o kilkakrotne podanie poświadczeń logowania do Windows Admin Center.
Note
Jeśli aktualizacje wydają się zakończyć się niepowodzeniem z komunikatem Nie można zainstalować aktualizacji lub Nie można sprawdzić dostępności aktualizacji lub jeśli co najmniej jeden serwer wskazuje , że nie może uzyskać stanu podczas przebiegu aktualizacji, spróbuj poczekać kilka minut i odświeżyć przeglądarkę. Możesz również użyć
Get-CauRunpolecenia , aby sprawdzić stan przebiegu aktualizacji za pomocą programu PowerShell.Po zakończeniu aktualizacji systemu operacyjnego stan aktualizacji zmieni się na "powodzenie". Kliknij przycisk Dalej: aktualizacje sprzętu , aby przejść do ekranu aktualizacji sprzętu.
Important
Po zainstalowaniu aktualizacji systemu operacyjnego może zostać wyświetlony komunikat: „magazyn danych nie jest kompletny lub aktualny, dlatego należy go zsynchronizować z danymi z innych serwerów w klastrze”. Jest to normalne po ponownym uruchomieniu serwera. Nie usuwaj żadnych dysków ani nie uruchamiaj ponownie żadnych serwerów w klastrze, dopóki nie zostanie wyświetlone potwierdzenie ukończenia synchronizacji.
Jeśli klaster nie jest połączony z usługą Windows Update, a nośnik instalacyjny Azure Stack HCI jest dostępny w lokalnym udziale sieciowym, narzędzie CAU może również zostać użyte do uaktualnienia klastra:
Gdy węzły klastra nie mają połączenia z usługą Windows Update po zainstalowaniu najnowszych aktualizacji jakości, a nośnik instalacyjny został skopiowany do udziału sieciowego dostępnego dla węzłów klastra:
Invoke-CauRun –ClusterName <cluster_name> -CauPluginName Microsoft.RollingUpgradePlugin -CauPluginArguments @{ 'WuConnected'='false';'PathToSetupMedia'='\some\path\'; 'UpdateClusterFunctionalLevel'='true'; } -ForceWindows Admin Center sprawdzi klaster pod kątem zainstalowanych rozszerzeń, które obsługują określony sprzęt serwera. Kliknij przycisk Dalej: zainstaluj, aby zainstalować aktualizacje sprzętu na każdym serwerze w klastrze. Jeśli nie znaleziono rozszerzeń ani aktualizacji, kliknij przycisk Zakończ.
Aby zwiększyć bezpieczeństwo, wyłącz protokół CredSSP zaraz po zakończeniu instalowania aktualizacji:
- W Windows Admin Center w obszarze Wszystkie połączenia wybierz pierwszy serwer w klastrze, a następnie wybierz pozycję Połącz.
- Na stronie Przegląd wybierz pozycję Wyłącz credSSP, a następnie w oknie podręcznym Wyłącz credSSP wybierz pozycję Tak.
Instalowanie aktualizacji funkcji przy użyciu Windows Admin Center
Microsoft zaleca instalowanie nowych aktualizacji funkcji tak szybko, jak to możliwe, wykonując poniższe kroki.
Important
Istnieją znane problemy w Windows Admin Center podczas uaktualniania klastra z Azure Stack HCI w wersji 20H2 do wersji 21H2. Zobacz Znane problemy na końcu tego artykułu.
W Windows Admin Center wybierz pozycję Aktualizacje w okienku Narzędzia po lewej stronie. Zostaną wyświetlone wszystkie nowe aktualizacje funkcji.
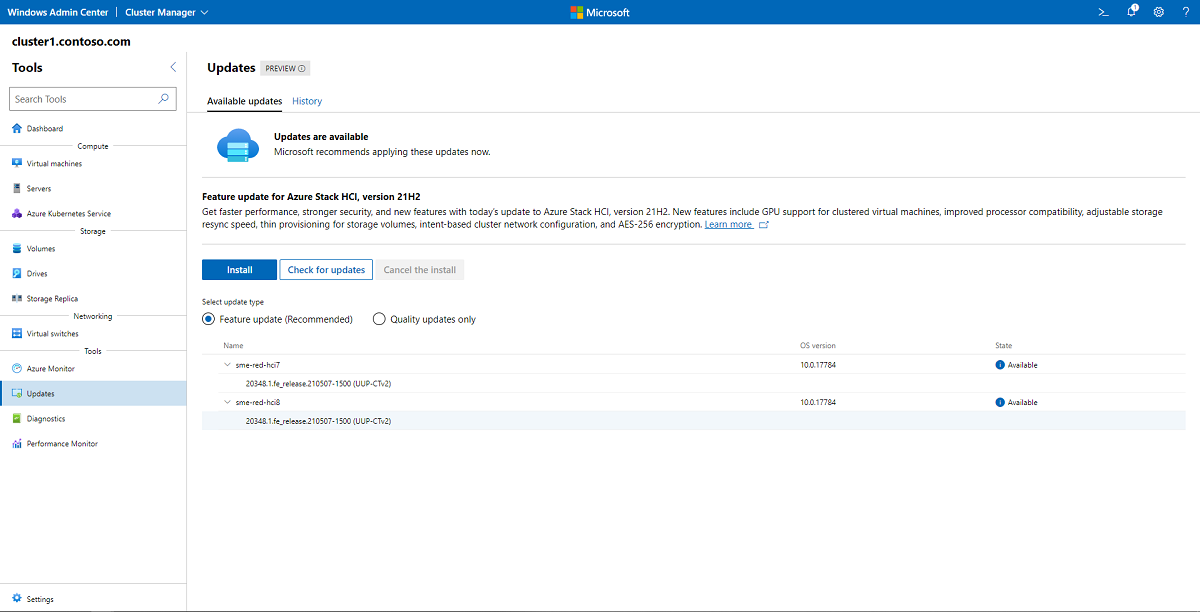
Wybierz Zainstaluj. Zostanie wyświetlony test gotowości. Jeśli którekolwiek sprawdzenie warunków zakończy się niepowodzeniem, napraw problem przed kontynuowaniem.
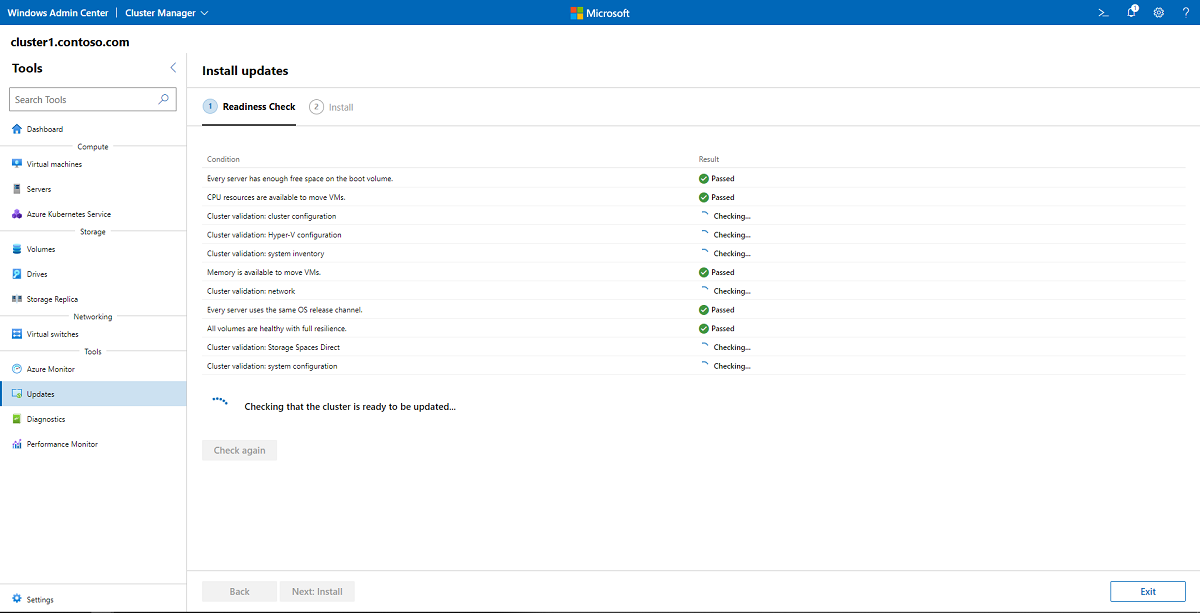
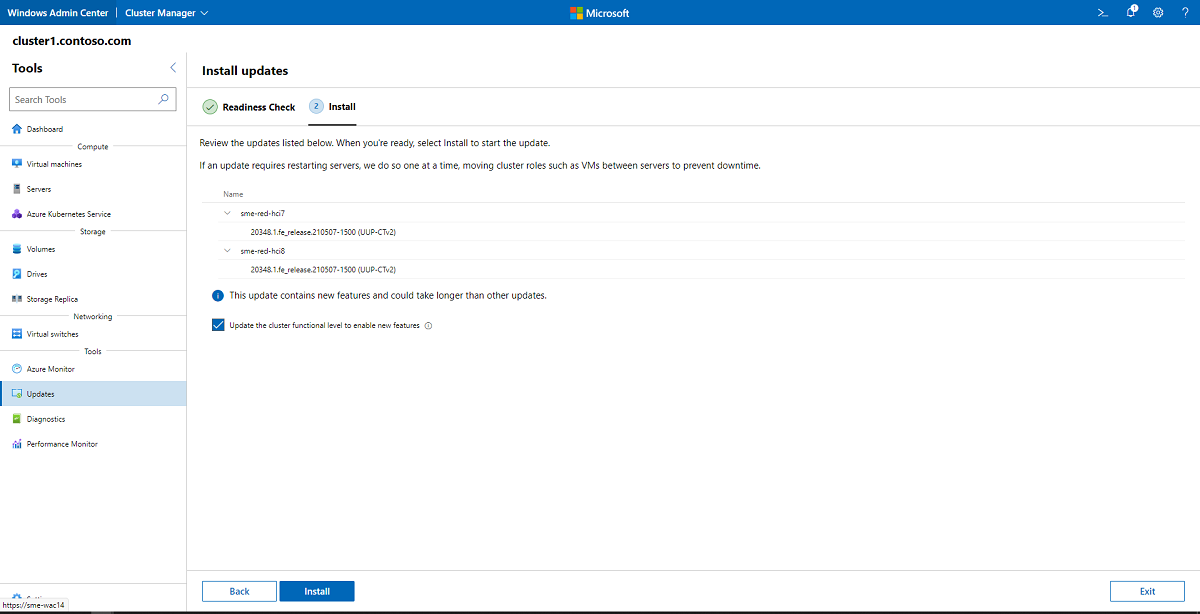
Po zakończeniu sprawdzania gotowości możesz zainstalować aktualizacje. Jeśli nie chcesz, aby można było wycofać aktualizacje, zaznacz opcjonalne pole wyboru Aktualizuj poziom funkcjonalności klastra, aby włączyć nowe funkcje ; w przeciwnym razie można zaktualizować poziom funkcjonalności klastra po instalacji przy użyciu programu PowerShell. Przejrzyj wymienione aktualizacje i wybierz pozycję Zainstaluj , aby rozpocząć aktualizację.
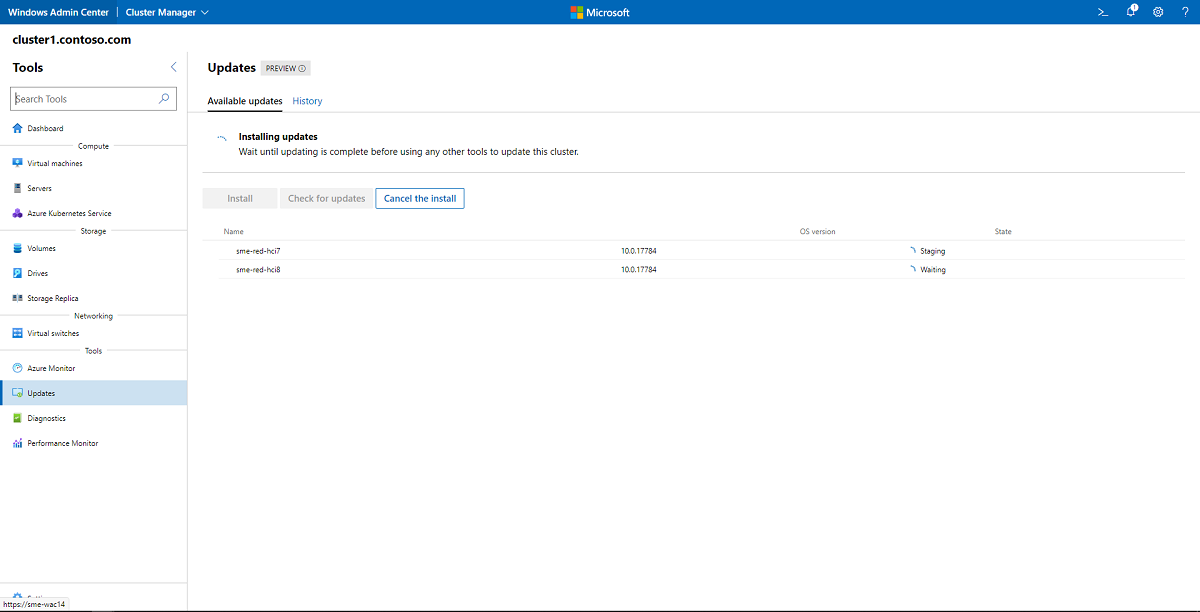
Postęp instalacji będzie widoczny na poniższym zrzucie ekranu. Ponieważ aktualizujesz system operacyjny przy użyciu nowych funkcji, ukończenie aktualizacji może zająć trochę czasu. Może pojawić się monit o kilkakrotne podanie poświadczeń logowania do Windows Admin Center.
Note
Jeśli aktualizacje wydają się zakończyć się niepowodzeniem z komunikatem Nie można zainstalować aktualizacji lub Nie można sprawdzić dostępności aktualizacji lub jeśli co najmniej jeden serwer wskazuje , że nie może uzyskać stanu podczas przebiegu aktualizacji, spróbuj poczekać kilka minut i odświeżyć przeglądarkę. Możesz również użyć
Get-CauRunpolecenia , aby sprawdzić stan przebiegu aktualizacji za pomocą programu PowerShell.Po zakończeniu aktualizacji funkcji sprawdź, czy są dostępne dalsze aktualizacje i zainstaluj je.
Wykonaj kroki po instalacji przy użyciu programu PowerShell. Te kroki mają kluczowe znaczenie dla stabilności klastra.
Aktualizowanie klastra przy użyciu programu PowerShell
Przed zaktualizowaniem klastra przy użyciu aktualizacji z uwzględnieniem klastra należy najpierw zainstalować Narzędzia klastrowania trybu failover, które są częścią Narzędzi administracji zdalnej serwera (RSAT) i obejmują oprogramowanie aktualizacji z uwzględnieniem klastra. Jeśli aktualizujesz klaster z nowszą wersją rozwiązania Azure Stack HCI, te narzędzia mogą być już zainstalowane.
Aby sprawdzić, czy klaster pracy awaryjnej jest prawidłowo skonfigurowany do stosowania aktualizacji oprogramowania przy użyciu funkcji Aktualizowanie z uwzględnieniem klastra, uruchom polecenie cmdlet programu PowerShell Test-CauSetup, które wykonuje skanowanie klastra pracy awaryjnej i środowiska sieciowego za pomocą Analizatora najlepszych rozwiązań praktycznych (BPA) oraz informuje o wszelkich ostrzeżeniach i błędach:
Test-CauSetup -ClusterName Cluster1
Jeśli musisz zainstalować funkcje, narzędzia lub role, zobacz następne sekcje. W przeciwnym razie przejdź do sekcji Sprawdzanie dostępności aktualizacji za pomocą programu PowerShell.
Zainstaluj klastrowanie trybu failover i narzędzia klastrowania trybu failover za pomocą programu PowerShell
Aby sprawdzić, czy na klastrze lub serwerze są już zainstalowane funkcja Klastrowanie trybu failover oraz narzędzia Klastrowania trybu failover, uruchom polecenie cmdlet Get-WindowsFeature programu PowerShell na komputerze do zarządzania (lub uruchom je bezpośrednio na klastrze lub serwerze, pomijając parametr -ComputerName):
Get-WindowsFeature -Name Failover*, RSAT-Clustering* -ComputerName Server1
Upewnij się, że w polu „Stan instalacji” widnieje wartość Zainstalowano oraz że przed pozycjami Klaster pracy awaryjnej i Moduł klastra pracy awaryjnej dla programu Windows PowerShell widnieje znak X:
Display Name                                            Name                       Install State
------------                                            ----                       -------------
[X] Failover Clustering                                 Failover-Clustering            Installed
        [X] Failover Clustering Tools                   RSAT-Clustering                Installed
            [X] Failover Cluster Module for Windows ... RSAT-Clustering-Powe...        Installed
            [ ] Failover Cluster Automation Server      RSAT-Clustering-Auto...        Available
            [ ] Failover Cluster Command Interface      RSAT-Clustering-CmdI...        Available
Jeśli funkcja Klaster pracy awaryjnej nie jest zainstalowana, zainstaluj ją na każdym serwerze w klastrze za pomocą polecenia cmdlet Install-WindowsFeature z parametrami -IncludeAllSubFeature i -IncludeManagementTools:
Install-WindowsFeature –Name Failover-Clustering -IncludeAllSubFeature –IncludeManagementTools -ComputerName Server1
To polecenie spowoduje również zainstalowanie modułu klastra trybu failover dla programu PowerShell, który obejmuje polecenia cmdlet programu PowerShell do zarządzania klastrami trybu failover oraz moduł aktualizacji Cluster-Aware dla programu PowerShell na potrzeby instalowania aktualizacji oprogramowania w klastrach trybu failover.
Jeśli funkcja Klastrowanie trybu failover jest już zainstalowana, ale moduł klastra trybu failover dla programu Windows PowerShell nie jest zainstalowany, zainstaluj go na każdym serwerze w klastrze za pomocą polecenia cmdlet Install-WindowsFeature:
Install-WindowsFeature –Name RSAT-Clustering-PowerShell -ComputerName Server1
Wybierz tryb aktualizacji z uwzględnieniem klastrów
Aktualizowanie z uwzględnieniem klastra (CAU) może koordynować cały proces aktualizowania klastra w dwóch trybach:
Tryb samoaktualizacji W tym trybie rola klastrowa Cluster-Aware Updating jest skonfigurowana jako obciążenie uruchomione w klastrze trybu failover, który ma zostać zaktualizowany, oraz definiowany jest skojarzony harmonogram aktualizacji. Klaster aktualizuje się o zaplanowanych porach przy użyciu domyślnego lub niestandardowego profilu przebiegu aktualizacji. Podczas procesu aktualizacji proces Koordynatora aktualizacji funkcji Cluster-Aware Updating uruchamia się na węźle, który jest obecnie właścicielem klastrowanej roli Cluster-Aware Updating, a następnie sekwencyjnie przeprowadza aktualizacje na każdym węźle klastra. Aby zaktualizować bieżący węzeł klastra, klastrowana rola aktualizacji z uwzględnieniem klastra przełącza się awaryjnie na inny węzeł klastra, a nowy proces Koordynatora aktualizacji na tym węźle przejmuje kontrolę nad procesem aktualizacji. W trybie samoaktualizacji funkcja Cluster-Aware Updating może aktualizować klaster pracy awaryjnej za pomocą w pełni zautomatyzowanego procesu aktualizacji, obejmującego wszystkie etapy. Administrator może również wyzwalać aktualizacje na żądanie w tym trybie lub po prostu w razie potrzeby użyć podejścia do aktualizacji zdalnej.
Tryb zdalnej aktualizacji W tym trybie komputer do zdalnego zarządzania (zazwyczaj komputer z systemem Windows 10), który ma łączność sieciową z klastrem pracy awaryjnej, ale nie jest jego członkiem, jest skonfigurowany przy użyciu narzędzi Failover Clustering Tools. Na komputerze zdalnego zarządzania, nazywanym koordynatorem aktualizacji, administrator wyzwala uruchamianie aktualizacji na żądanie przy użyciu domyślnego lub niestandardowego profilu uruchamiania aktualizacji. Tryb aktualizacji zdalnej jest przydatny do monitorowania postępu w czasie rzeczywistym podczas uruchamiania aktualizacji i klastrów uruchomionych w instalacjach Server Core.
Note
Począwszy od aktualizacji systemu Windows 10 z października 2018 r. narzędzia RSAT są dostępne jako zestaw „Funkcji na żądanie” bezpośrednio w systemie Windows 10. W przypadku wersji starszych niż Windows 10 22H2 po prostu przejdź do pozycji Ustawienia > Aplikacje > Aplikacje i funkcje > Funkcje opcjonalne > Dodaj funkcję > RSAT: Narzędzia klastrowania trybu failover i wybierz pozycję Zainstaluj. W przypadku systemów Windows 10 22H2 i Windows 11 przejdź do pozycji Ustawienia > System > Funkcje opcjonalne > Dodaj funkcję > RSAT: Narzędzia klastrowania trybu failover i wybierz pozycję Dodaj. Aby wyświetlić postęp operacji, kliknij przycisk Wstecz, aby wyświetlić stan na stronie "Zarządzanie funkcjami opcjonalnymi". Dodana funkcja będzie utrwalana w ramach uaktualnień wersji Windows 10. Aby zainstalować narzędzie RSAT dla Windows 10 przed aktualizacją z października 2018 r., pobierz pakiet RSAT.
Dodaj rolę klastra CAU do klastra
Rola klastra aktualizacji Cluster-Aware jest wymagana w trybie samodzielnej aktualizacji. Jeśli używasz Windows Admin Center do przeprowadzania aktualizacji, rola klastra zostanie automatycznie dodana.
Polecenie cmdlet Get-CauClusterRole wyświetla właściwości konfiguracji roli klastra Cluster-Aware Updating w określonym klastrze.
Get-CauClusterRole -ClusterName Cluster1
Jeśli rola nie została jeszcze skonfigurowana w klastrze, zostanie wyświetlony następujący komunikat o błędzie:
Get-CauClusterRole : The current cluster is not configured with a Cluster-Aware Updating clustered role.
Aby dodać rolę klastra Aktualizowanie z uwzględnieniem klastra w trybie samoaktualizacji przy użyciu programu PowerShell, użyj polecenia cmdlet Add-CauClusterRole , podając odpowiednie parametry, jak pokazano w poniższym przykładzie:
Add-CauClusterRole -ClusterName Cluster1 -MaxFailedNodes 0 -RequireAllNodesOnline -EnableFirewallRules -VirtualComputerObjectName Cluster1-CAU -Force -CauPluginName Microsoft.WindowsUpdatePlugin -MaxRetriesPerNode 3 -CauPluginArguments @{ 'IncludeRecommendedUpdates' = 'False' } -StartDate "3/2/2020 3:00:00 AM" -DaysOfWeek 4 -WeeksOfMonth @(3) -verbose
Note
Poprzednie polecenie musi zostać uruchomione z komputera zarządzania lub kontrolera domeny.
Włącz reguły zapory, aby umożliwić zdalne ponowne uruchomienie
Zezwól serwerom na zdalne ponowne uruchomienie podczas procesu aktualizacji. Jeśli używasz Windows Admin Center do wykonywania aktualizacji, reguły Zapory systemu Windows zostaną automatycznie zaktualizowane na każdym serwerze, aby umożliwić zdalne ponowne uruchamianie. Jeśli aktualizujesz za pomocą programu PowerShell, włącz w Zaporze systemu Windows grupę reguł dla funkcji Zdalne zamykanie lub przekaż do polecenia cmdlet parametr -EnableFirewallRules, jak w powyższym przykładzie.
Sprawdzanie dostępności aktualizacji przy użyciu programu PowerShell
Za pomocą Invoke-CAUScan polecenia cmdlet można skanować serwery pod kątem odpowiednich aktualizacji i uzyskać listę początkowego zestawu aktualizacji, które są stosowane do każdego serwera w określonym klastrze:
Invoke-CauScan -ClusterName Cluster1 -CauPluginName Microsoft.WindowsUpdatePlugin -Verbose
Generowanie listy może potrwać kilka minut. Lista wersji zapoznawczej zawiera tylko początkowy zestaw aktualizacji; nie obejmuje ona aktualizacji, które mogą być stosowane po zainstalowaniu aktualizacji początkowych.
Instalowanie aktualizacji systemu operacyjnego przy użyciu programu PowerShell
Aby skanować serwery pod kątem aktualizacji systemu operacyjnego i wykonać pełne uruchomienie aktualizacji w określonym klastrze, użyj Invoke-CAURun polecenia cmdlet :
Invoke-CauRun -ClusterName Cluster1 -CauPluginName Microsoft.WindowsUpdatePlugin -MaxFailedNodes 1 -MaxRetriesPerNode 3 -RequireAllNodesOnline -EnableFirewallRules -Force
To polecenie wykonuje skanowanie i pełne uruchomienie aktualizacji w klastrze o nazwie Cluster1. To polecenie cmdlet używa wtyczki Microsoft.WindowsUpdatePlugin i wymaga, aby przed jego uruchomieniem wszystkie węzły klastra były w trybie online. Ponadto to polecenie cmdlet umożliwia nie więcej niż trzy ponawianie prób dla każdego węzła przed oznaczeniem węzła jako nieudanego i nie zezwala na niepowodzenie więcej niż jednego węzła przed oznaczeniem całego przebiegu aktualizacji jako niepowodzenie. Umożliwia także skonfigurowanie reguł zapory tak, aby można było zdalnie uruchamiać ponownie serwery. Ponieważ polecenie określa parametr Force, polecenie cmdlet jest uruchamiane bez wyświetlania monitów o potwierdzenie.
Proces uruchamiania aktualizacji obejmuje następujące elementy:
- Wyszukiwanie i pobieranie odpowiednich aktualizacji na każdym serwerze w klastrze
- Przenoszenie obecnie uruchomionych ról klastrowanych z każdego serwera
- Instalowanie aktualizacji na każdym serwerze
- Ponowne uruchamianie serwera, jeśli jest to wymagane przez zainstalowane aktualizacje
- Przenoszenie ról klastrowanych z powrotem do oryginalnego serwera
Proces uruchamiania aktualizacji obejmuje również zapewnienie, że kworum jest utrzymywane, sprawdzanie dodatkowych aktualizacji, które można zainstalować tylko po zainstalowaniu początkowego zestawu aktualizacji i zapisanie raportu wykonanych akcji.
Instalowanie aktualizacji funkcji przy użyciu programu PowerShell
Aby zainstalować aktualizacje funkcji przy użyciu programu PowerShell, wykonaj następujące kroki. Jeśli w klastrze działa Azure Stack HCI w wersji 20H2, pamiętaj, aby zainstalować aktualizację w wersji zapoznawczej z 20 maja 2021 r. (KB5003237) za pośrednictwem usługi Windows Update, w przeciwnym razie polecenie cmdlet Set-PreviewChannel nie będzie działać.
Uruchom następujące polecenia cmdlet na każdym serwerze w klastrze:
Set-WSManQuickConfig
Enable-PSRemoting
Set-NetFirewallRule -Group "@firewallapi.dll,-36751" -Profile Domain -Enabled true
Aby sprawdzić, czy klaster jest poprawnie skonfigurowany do przeprowadzania aktualizacji oprogramowania przy użyciu funkcji Cluster-Aware Updating (CAU), uruchom polecenie cmdlet
Test-CauSetup, które powiadomi Cię o wszelkich ostrzeżeniach lub błędach:Test-CauSetup -ClusterName Cluster1Zweryfikuj sprzęt i ustawienia klastra, uruchamiając
Test-Clusterpolecenie cmdlet na jednym z serwerów w klastrze. Jeśli którekolwiek ze sprawdzeń warunków zakończy się niepowodzeniem, rozwiąż te problemy przed przejściem do kroku 4.Test-ClusterSprawdź aktualizację funkcji:
Invoke-CauScan -ClusterName <ClusterName> -CauPluginName "Microsoft.RollingUpgradePlugin" -CauPluginArguments @{'WuConnected'='true';} -Verbose | fl *Sprawdź wyniki działania powyższego polecenia cmdlet i zweryfikuj, czy każdemu serwerowi oferowana jest ta sama aktualizacja funkcji, tak właśnie powinno być.
Do uruchomienia polecenia cmdlet będzie potrzebny oddzielny serwer lub maszyna wirtualna spoza klastra
Invoke-CauRun. Ważne: system, na którym uruchamiaszInvoke-CauRun, musi działać pod kontrolą systemu Windows Server 2022, Azure Stack HCI w wersji 21H2 lub Azure Stack HCI w wersji 20H2 z zainstalowaną aktualizacją w wersji zapoznawczej z 20 maja 2021 r. (KB5003237).Invoke-CauRun -ClusterName <ClusterName> -CauPluginName "Microsoft.RollingUpgradePlugin" -CauPluginArguments @{'WuConnected'='true';} -Verbose -EnableFirewallRules -ForceSprawdź wszelkie dalsze aktualizacje i zainstaluj je.
Teraz możesz przystąpić do wykonywania kroków po instalacji aktualizacji funkcji.
Sprawdzanie stanu przebiegu aktualizacji
Administrator może uzyskać podsumowanie informacji o przebiegu aktualizacji w toku, uruchamiając Get-CauRun polecenie cmdlet:
Get-CauRun -ClusterName Cluster1
Oto kilka przykładowych danych wyjściowych:
RunId                   : 834dd11e-584b-41f2-8d22-4c9c0471dbad
RunStartTime            : 10/13/2019 1:35:39 PM
CurrentOrchestrator     : NODE1
NodeStatusNotifications : {
Node      : NODE1
Status    : Waiting
Timestamp : 10/13/2019 1:35:49 PM
}
NodeResults             : {
Node                     : NODE2
Status                   : Succeeded
ErrorRecordData          :
NumberOfSucceededUpdates : 0
NumberOfFailedUpdates    : 0
InstallResults           : Microsoft.ClusterAwareUpdating.UpdateInstallResult[]
}
Kroki po instalacji aktualizacji funkcji
Po zainstalowaniu aktualizacji funkcjonalnych należy zaktualizować poziom funkcjonalności klastra oraz wersję puli magazynowej za pomocą programu PowerShell, aby włączyć nowe funkcje.
Important
Klastry Azure Stack HCI z uruchomioną funkcją Storage Replica będą wymagać drugiego ponownego uruchomienia każdego serwera po zakończeniu aktualizacji funkcji 21H2, przed wykonaniem kroków po instalacji. Jest to znany problem.
Zaktualizuj poziom funkcjonalności klastra.
Zalecamy jak najszybsze zaktualizowanie poziomu funkcjonalności klastra. Jeśli zainstalowano aktualizacje funkcji z Windows Admin Center i zaznaczono opcjonalne pole wyboru Aktualizuj poziom funkcjonalności klastra, aby włączyć nowe funkcje, możesz pominąć ten krok.
Uruchom następujące polecenie cmdlet na dowolnym serwerze w klastrze:
Update-ClusterFunctionalLevel

You'll see a warning that you can't undo this operation. Confirm **Y** that you want to continue.

> [!WARNING]
> After you update the cluster functional level, you can't roll back to the previous operating system version.
Zaktualizuj pulę pamięci masowej.
Po zaktualizowaniu poziomu funkcjonalności klastra użyj następującego polecenia cmdletu, aby zaktualizować pulę magazynową. Uruchom
Get-StoragePool, aby znaleźć nazwę FriendlyName dla puli magazynowej, która reprezentuje klaster. W tym przykładzie parametr FriendlyName to S2D w klastrze hci-cluster1:Update-StoragePool -FriendlyName "S2D on hci-cluster1"Zostanie wyświetlony monit o potwierdzenie działania. W tym momencie nowe polecenia cmdlet będą w pełni działać na dowolnym serwerze w klastrze.
Uaktualnij poziomy konfiguracji maszyny wirtualnej (opcjonalnie).
Opcjonalnie można uaktualnić poziomy konfiguracji maszyny wirtualnej, zatrzymując każdą maszynę wirtualną
Update-VMVersionprzy użyciu polecenia cmdlet , a następnie ponownie uruchamiając maszyny wirtualne.Sprawdź, czy uaktualnione funkcje klastra są zgodnie z oczekiwaniami.
Role powinny działać prawidłowo i, jeśli migracja na żywo maszyny wirtualnej jest używana w klastrze, maszyny wirtualne powinny pomyślnie przeprowadzić migrację na żywo.
Zweryfikuj klaster.
Test-ClusterUruchom polecenie cmdlet na jednym z serwerów w klastrze i sprawdź raport weryfikacji klastra.
Przeprowadź ręczną aktualizację funkcjonalną klastra trybu failover za pomocą narzędzia SCONFIG
Aby ręcznie zaktualizować klaster trybu failover, użyj narzędzia SCONFIG i poleceń cmdlet programu PowerShell dla klastrów trybu failover. Aby odwołać się do dokumentu SCONFIG, zobacz Konfigurowanie instalacji server Core Windows Server i Azure Stack HCI za pomocą narzędzia do konfiguracji serwera (SConfig)
Dla każdego węzła w klastrze uruchom następujące polecenia w węźle docelowym:
Suspend-ClusterNode -Node<node> -DrainSprawdź stan wstrzymania za pomocą polecenia
Get-ClusterGroup— na węźle docelowym nic nie powinno być uruchomione.Uruchom opcję SCONFIG 6.3 w węźle docelowym.
Po ponownym uruchomieniu węzła docelowego, uruchamiaj
Get-Storage-Jobdo czasu, aż wszystkie zadania naprawy magazynu zostaną ukończone lub nie będzie żadnych zadań naprawy magazynu.Resume-ClusterNode -Node <nodename> -Failback
Po uaktualnieniu wszystkich węzłów uruchom następujące dwa polecenia cmdlet:
Update-ClusterFunctional Level
Update-StoragePool
Szybkie aktualizowanie w trybie offline wszystkich serwerów w klastrze
Ta metoda umożliwia jednoczesne zabranie wszystkich serwerów w klastrze i zaktualizowanie ich wszystkich w tym samym czasie. Pozwala to zaoszczędzić czas podczas procesu aktualizowania, ale kompromis jest przestojem dla hostowanych zasobów.
Jeśli istnieje krytyczna aktualizacja zabezpieczeń, którą należy zastosować szybko lub musisz upewnić się, że aktualizacje zostaną ukończone w oknie obsługi, ta metoda może być dla Ciebie. Ten proces wyłącza klaster Azure Stack HCI, aktualizuje serwery, a następnie ponownie go uruchamia.
- Zaplanuj okno obsługi.
- Przełącz dyski wirtualne w tryb offline.
- Zatrzymaj klaster, aby przełączyć pulę pamięci masowej w tryb offline.
Stop-ClusterUruchom polecenie cmdlet lub użyj Windows Admin Center, aby zatrzymać klaster. - Ustaw usługę klastra na wartość Wyłączone w pliku Services.msc na każdym serwerze. Zapobiega to uruchamianiu usługi klastra podczas aktualizowania.
- Zastosuj aktualizację zbiorczą Windows Server i wszystkie wymagane aktualizacje stosu obsługi na wszystkich serwerach. Wszystkie serwery można zaktualizować w tym samym czasie: nie trzeba czekać, ponieważ klaster nie działa.
- Uruchom ponownie serwery i upewnij się, że wszystko wygląda dobrze.
- Ustaw usługę klastra z powrotem na Automatyczny na każdym serwerze.
- Uruchom klaster.
Start-ClusterUruchom polecenie cmdlet lub użyj centrum administracyjnego systemu Windows. - Daj mu kilka minut. Upewnij się, że pula magazynowa jest w dobrej kondycji.
- Przełącz dyski wirtualne z powrotem do trybu online.
- Monitoruj stan dysków wirtualnych, uruchamiając polecenia
Get-VolumeiGet-VirtualDiskcmdlet.
Znane problemy
Poniżej przedstawiono znane problemy w Windows Admin Center podczas uaktualniania klastra z Azure Stack HCI w wersji 20H2 do wersji 21H2.
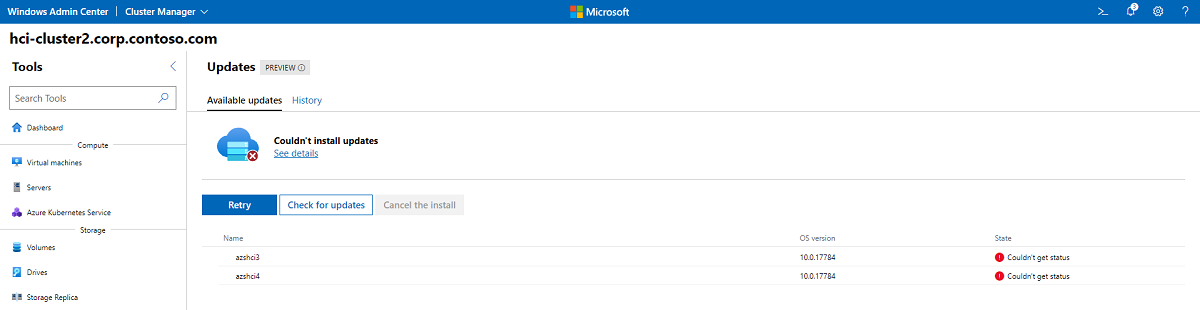
Nie można zainstalować aktualizacji
Ten komunikat o błędzie jest wyświetlany, gdy Windows Admin Center utraci łączność z serwerami zarządzanymi, więc prawdopodobnie aktualizacje są rzeczywiście instalowane. Wystarczy poczekać kilka minut i odświeżyć przeglądarkę i powinien zostać wyświetlony prawdziwy stan aktualizacji. Możesz również użyć Get-CauRun polecenia , aby sprawdzić stan przebiegu aktualizacji za pomocą programu PowerShell, a następnie odświeżyć przeglądarkę po zakończeniu przebiegu.
 :::
Nie można sprawdzić dostępności aktualizacji
Ten komunikat o błędzie jest wyświetlany, gdy Windows Admin Center utraci łączność z serwerami zarządzanymi, więc prawdopodobnie aktualizacje są rzeczywiście instalowane. Wystarczy poczekać kilka minut i odświeżyć przeglądarkę i powinien zostać wyświetlony prawdziwy stan aktualizacji. Możesz również użyć Get-CauRun polecenia , aby sprawdzić stan przebiegu aktualizacji za pomocą programu PowerShell, a następnie odświeżyć przeglądarkę po zakończeniu przebiegu.
Ten komunikat jest również widoczny, gdy serwery klastrowane mają zainstalowane mieszane wersje poprawek. Powoduje to, że polecenie Invoke_CAUScan z wtyczką RollingUpgrade zwraca wiele aktualizacji funkcjonalności. Aby rozwiązać ten problem, przed podjęciem próby zaktualizowania klastra zastosuj aktualizację wersji zapoznawczej z 20 maja 2021 r. (KB5003237) do wszystkich serwerów w klastrze.
Wiele monitów o dane logowania
W starszych wersjach Windows Admin Center może zostać wyświetlony monit o wielokrotnie uwierzytelnienie podczas przebiegu aktualizacji. Uwierzytelnij się za każdym razem, gdy zostanie wyświetlony monit lub wróć do pozycji Połączenia i ponownie połącz się z klastrem.
Sprawdzanie gotowości klastra nie zostało ukończone
Czasami sprawdzanie gotowości pozostaje w stanie Sprawdzanie dla testów weryfikacji klastra i nigdy się nie kończy. Jest to głównie widoczne w klastrach innych niż angielski Azure Stack HCI z powodu problemów z lokalizacją.
Gdy Test-Cluster zakończy się na maszynach (zwykle po kilku minutach), Windows Admin Center może nie rozpoznać, że sprawdzenia zostały zakończone. Ponieważ w tym scenariuszu proces Test-Cluster kończy się pomyślnie w tle, możesz pobrać plik raportu Test-Cluster bezpośrednio z serwerów, aby zweryfikować stan klastra przed kontynuowaniem procesu aktualizacji. Możesz też uruchomić polecenie Test-Cluster przy użyciu programu PowerShell na dowolnym serwerze w klastrze.
Błąd poświadczeń CredSSP
W starszych wersjach Windows Admin Center może wystąpić komunikat o błędzie "Nie można użyć aktualizacji obsługującej klaster bez włączania protokołu CredSSP i podawania jawnych poświadczeń" po wykonaniu tej czynności. Ten problem został rozwiązany w Windows Admin Center wersji 2110.
Problem z uprawnieniami punktu końcowego sesji CredSSP
Podczas przebiegu aktualizacji może zostać wyświetlone powiadomienie o włączeniu protokołu CredSSP wraz z komunikatem o błędzie: "Nie można włączyć delegowania CredSSP. Nawiązywanie połączenia z serwerem zdalnym nie powiodło się".
Ten błąd CredSSP jest wyświetlany, gdy Windows Admin Center jest uruchomiony na komputerze lokalnym, a gdy użytkownik Windows Admin Center nie jest tym samym użytkownikiem, który zainstalował Windows Admin Center na komputerze.
Aby rozwiązać ten problem, Microsoft wprowadziła grupę administratorów Windows Admin Center CredSSP. Dodaj konto użytkownika do grupy administratorów Windows Admin Center CredSSP na komputerze lokalnym, a następnie zaloguj się ponownie, a błąd powinien zostać usunięty.
Następne kroki
Aby uzyskać powiązane informacje, zobacz również:
- Aktualizowanie z uwzględnieniem klastra (CAU).
- Wymagania i najlepsze praktyki dotyczące aktualizacji z uwzględnieniem klastra.
- Rozwiązywanie problemów z CAU: pliki dziennika funkcji Cluster-Aware Updating
- Zarządzaj szybkimi ponownymi uruchomieniami za pomocą funkcji Kernel Soft Reboot.
- Aktualizowanie oprogramowania układowego stacji dysków w Bezpośrednie miejsca do magazynowania.
- Zweryfikuj klaster Azure Stack HCI.