Notatka
Dostęp do tej strony wymaga autoryzacji. Może spróbować zalogować się lub zmienić katalogi.
Dostęp do tej strony wymaga autoryzacji. Możesz spróbować zmienić katalogi.
Podsumowanie
W tym artykule przedstawiono sposób kopiowania blobów między kontami magazynu za pomocą narzędzia wiersza polecenia AzCopy. Wyjaśnia również, jak zaimplementować operację kopiowania, gdy restrykcje sieciowe są skonfigurowane dla kont magazynowych.
Tło
Kopiowanie plików blob między dwoma kontami magazynu jest częstym zadaniem dla wielu użytkowników Azure. Azure Storage umożliwia bezpośrednie przenoszenie obiektów blob z jednego konta magazynu na drugie, co można zaimplementować za pomocą narzędzia wiersza polecenia AzCopy. Nie musisz pobierać plików na dyski lokalne lub bufory, a następnie przekazywać je ponownie.
Kopiowanie blobów między dwoma kontami magazynu przy użyciu narzędzia AzCopy nie polega na przepustowości sieci komputera lokalnego. Ta metoda może wykorzystać wydajność kont magazynu i usługi Azure Virtual Network, aby uzyskać lepszą przepływność niż pobieranie i przekazywanie plików. Jeśli oba konta magazynu znajdują się w tym samym regionie, nie płacisz żadnych opłat za przepustowość.
Polecenia AzCopy do kopiowania blobów między kontami magazynowymi
Jeśli podasz poświadczenia autoryzacji przy użyciu identyfikatora Entra firmy Microsoft, użyj następującego polecenia:
azcopy copy 'https://<source-storage-account-name>.blob.core.windows.net/<container-name>/<blob-path>' 'https://<destination-storage-account-name>.blob.core.windows.net/<container-name>/<blob-path>'W tym scenariuszu należy upewnić się, że tożsamość Microsoft Entra ma odpowiednie przypisania ról zarówno dla kont źródłowych, jak i docelowych.
Jeśli używasz tokenu sygnatury dostępu współdzielonego (SAS), użyj następującego polecenia:
azcopy copy 'https://<source-storage-account-name>.blob.core.windows.net/<container-name>/<blob-path><SAS-token>' 'https://<destination-storage-account-name>.blob.core.windows.net/<container-name>/<blob-path><SAS-token>'W tym scenariuszu należy dołączyć token SAS do źródłowego i docelowego adresu URL używanego w poleceniach narzędzia AzCopy.
Aby uzyskać więcej informacji, zobacz Jak kopiować obiekty blob między kontami Azure Storage za pomocą AzCopy v10.
Kopiowanie blobów między kontami przechowywania z ograniczeniem dostępu
Jeśli musisz ograniczyć dostęp do kont magazynu źródłowego i docelowego za pośrednictwem firewalla magazynu, może być konieczne dodatkowe skonfigurowanie kopiowania obiektów blob między kontami magazynu przy użyciu AzCopy. To ograniczenie istnieje, ponieważ żądanie kopiowania między dwoma kontami storage używa dynamicznych prywatnych adresów IP.
Istnieją dwa obsługiwane scenariusze:
Scenariusz 1. Klient używa publicznego punktu końcowego do uzyskiwania dostępu do kont magazynu
W tym scenariuszu należy dodać sieć wirtualną do listy dozwolonych reguł zapory na źródłowych i docelowych kontach magazynu.
Na poniższej ilustracji przedstawiono proces kopiowania obiektów blob w tym scenariuszu, między kontami magazynowymi.

Scenariusz 2: Sieć wirtualna klienta ma skonfigurowane łącza prywatne i używa prywatnego punktu końcowego do uzyskania dostępu do kont na dane.
W tym scenariuszu nie potrzebujesz listy dozwolonych w zaporze sieciowej.
Na poniższej ilustracji przedstawiono proces kopiowania obiektów blob w tym scenariuszu, między kontami magazynowymi.

Oto pełny proces tego mechanizmu dla dwóch scenariuszy:
- Klient wysyła żądanie PutBlockfromURL do magazynu docelowego.
- Docelowe miejsce pamięci odbiera żądania i próbuje pobrać bloki z danego adresu URL źródła. Otrzymuje błąd 403 Forbidden, ponieważ magazyn docelowy nie jest przepuszczony przez zaporę sieciową źródłową.
- Gdy magazyn docelowy otrzyma błąd 403 Zabronione , wysyła kolejne żądanie GetBlob w imieniu klienta. Jeśli klient ma dostęp do magazynu źródłowego, miejsce docelowe może pobrać bloki ze źródła i zwrócić kod odpowiedzi powodzenia do klienta.
- Klient wysyła PutBlockList do magazynu docelowego, aby zatwierdzić bloki i zakończyć proces po otrzymaniu kodu sukcesu z odpowiedzi na żądanie.
Scenariusz 3: Klient używa publicznych punktów końcowych z wymuszonym obwodem zabezpieczeń sieciowych.
W tym scenariuszu należy skonfigurować reguły dostępu obwodowego zabezpieczeń sieci, aby żądanie powiodło się dla wszystkich trzech ścieżek: klient-miejsce docelowe, klient-źródło i miejsce docelowe. Jeśli w żadnej z trzech ścieżek nie ma autoryzowanego dostępu, operacja kopiowania kończy się niepowodzeniem i zwykle jest wyświetlany błąd 403 Zabronione . Aby uzyskać więcej informacji na temat obwodów zabezpieczeń sieci, zobacz Co to jest obwód zabezpieczeń sieci?
Konta klienta, źródłowe i docelowe konta w tej samej granicy
Gdy klient, konto źródłowe i konto docelowe znajdują się w tym samym obwodzie, ruch między nimi jest dozwolony jako komunikacja wewnątrz obwodowa. Ta konfiguracja jest zalecana, ponieważ komunikacja wewnątrz obwodowa gwarantuje, że wszystkie trzy ścieżki są autoryzowane bez konieczności dodatkowych reguł dostępu.
Konta źródłowe i docelowe w tych samych granicach
Gdy konta źródłowe i docelowe znajdują się w tym samym obwodzie, ruch między nimi jest dozwolony jako komunikacja wewnątrz obwodowa. W tym scenariuszu należy upewnić się, że dostęp przychodzący jest udzielany klientowi z obu kont.
Klient wysyła żądanie Put Block From URL do docelowego konta magazynowego.
Aby zezwolić na to żądanie, upewnij się, że dostęp przychodzący jest udzielany klientowi z konta docelowego.
Konto docelowe wysyła żądanie `Get Block` do źródłowego konta magazynu.
Konto docelowe magazynowe odbiera żądanie i próbuje pobrać bloki z danego źródłowego adresu URL. Ponieważ miejsce docelowe pobiera bloki ze źródła w imieniu klienta, dostęp przychodzący z klienta musi być udzielany do obu kont: źródłowego i docelowego.
Aby zezwolić na to żądanie, upewnij się, że dostęp przychodzący jest udzielany klientowi z konta źródłowego.
Klient, konto źródłowe i konto docelowe w różnych perymetrach
Gdy klient, konto źródłowe i konto docelowe znajdują się w różnych obwodach, można zezwolić na komunikację między obwodami i uprościć wymagania dotyczące reguł dostępu przy użyciu linków obwodowych. Aby uzyskać więcej informacji, zobacz az network perimeter link.
Link obwodowy jest jedyną obsługiwaną metodą udzielania dostępu przychodzącego do klienta, który znajduje się w innym obwodzie niż konto źródłowe lub docelowe. Jeśli nie używasz linku obwodowego do zezwalania na komunikację między obwodami konta źródłowego i docelowego, należy skonfigurować następujące reguły dostępu:
Klient wysyła żądanie Put Block From URL do docelowego konta magazynowego.
Konto docelowe wysyła żądanie `Get Block` do źródłowego konta magazynu.
Aby zezwolić na to żądanie, upewnij się, że:
- Dostęp wychodzący jest udzielany do konta źródłowego z konta docelowego.
- Dostęp przychodzący do konta docelowego jest przyznawany z konta źródłowego.
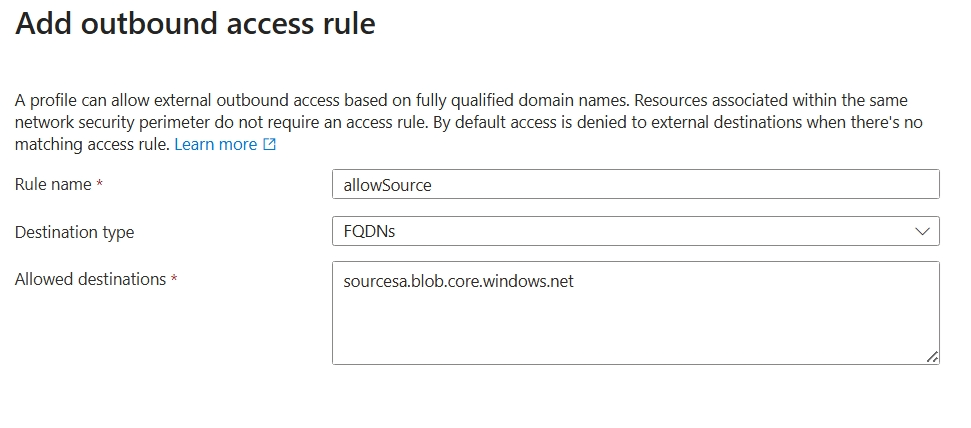
Note
Ten obraz jest dostarczany jako przykład referencyjny i przedstawia tylko środowisko interfejsu użytkownika portalu.
Aby uzyskać więcej informacji na temat zarządzania dostępem przychodzącym i wychodzącym, zobacz Reguły dostępu perymetru zabezpieczeń sieci i reguła dostępu do profilu perymetru sieci.
Kopiowanie obiektów blobów między kontami magazynu w architekturze Hub-spoke przy użyciu prywatnych punktów końcowych
Błąd 403 występuje, gdy używasz AzCopy do kopiowania obiektów blob między kontami magazynu połączonymi z prywatnymi punktami końcowymi w różnych sieciach rozgałęźników z maszyny wirtualnej w sieci węzła. W dziennikach AzCopy lub w dziennikach Azure Storage zostanie wyświetlony błąd 403 This request is not authorized to perform this operation - CannotVerifyCopySource. Na poniższym diagramie architektury przedstawiono scenariusz, w którym występuje błąd.

Obejście 1. Tworzenie prywatnego punktu końcowego dla docelowego konta magazynu w źródłowej sieci wirtualnej
Utwórz prywatny punkt końcowy dla docelowego konta magazynowego w źródłowej sieci wirtualnej. Ta konfiguracja umożliwia maszynie wirtualnej pomyślne skopiowanie blobów między kontami magazynu przy użyciu narzędzia AzCopy. Poniższy diagram architektury przedstawia proces kopiowania obiektów blob między kontami przechowywania danych w rozwiązanie alternatywne 1.

Obejście 2: Umieść maszynę wirtualną w tej samej sieci wirtualnej co źródłowe konto storage i skonfiguruj peering sieci wirtualnych między źródłowymi i docelowymi sieciami wirtualnymi
Umieść maszynę wirtualną w tej samej sieci wirtualnej co źródłowe konto magazynu i skonfiguruj peering sieci wirtualnych między tą siecią wirtualną a docelową siecią wirtualną. To peering musi być bezpośrednio między dwiema sieciami VNet i nie może odbywać się przez sieć VNet piasty. Poniższy diagram architektury przedstawia proces kopiowania obiektów blob między magazynami kont w Workaround 2.

Aby uzyskać więcej informacji, zobacz Często zadawane pytania dotyczące peeringu sieci wirtualnej.
Obejście 3. Kopiowanie danych przy użyciu tymczasowego konta przejściowego
Jeśli nie możesz zaimplementować wcześniej wymienionych obejść lub nie można zmienić istniejącej konfiguracji sieciowej konta magazynu lub sieci wirtualnej, użyj tymczasowego konta przejściowego, aby skopiować dane:
- Utwórz tymczasowe konto magazynu w tym samym regionie co źródłowe konto magazynu i docelowe konto magazynu.
- Użyj narzędzia AzCopy, aby skopiować dane ze źródłowego konta magazynu do tymczasowego konta magazynu.
- Skopiuj dane z konta magazynu tymczasowego do docelowego konta magazynu. Przed wykonaniem transferu danych upewnij się, że konto magazynu tymczasowego ma prywatny punkt końcowy w tej samej sieci wirtualnej co docelowe konto magazynu.
Obejście 4: Używanie maszyny wirtualnej do pobierania i wysyłania danych między kontami magazynowymi
Tego obejścia należy użyć tylko wtedy, gdy inne metody nie są możliwe. Użyj maszyny wirtualnej, aby pobrać dane ze źródłowego konta magazynu, a następnie przekazać je do docelowego konta magazynu. W tym procesie można użyć AzCopy. Upewnij się, że rozmiar i pojemność dysku maszyny wirtualnej są odpowiednie dla procesu transferu danych.