Observação
O acesso a essa página exige autorização. Você pode tentar entrar ou alterar diretórios.
O acesso a essa página exige autorização. Você pode tentar alterar os diretórios.
AKS (Serviço de Kubernetes do Azure)
Link Privado do Azure
Banco de Dados SQL do Azure
Armazenamento do Azure
Gateway de VPN do Azure
Este artigo descreve duas opções OpCon para implementação no Azure. O OpCon Cloud é uma implementação opCon gerenciada que o SMA configura e gerencia. O datacenter OpCon é uma instalação de nuvem que você configura e gerencia.
Examine ambas as opções para determinar qual abordagem melhor se adapta ao seu cenário.
Arquitetura: OpCon Cloud
O diagrama de arquitetura a seguir mostra um ambiente opCon Cloud que usa o Banco de Dados SQL do Azure para os requisitos do banco de dados. O ambiente OpCon pode ser implantado em um ambiente do Azure ou em um ambiente híbrido.
Essa implementação usa uma única rede virtual e várias sub-redes para dar suporte a várias funções. Os NSGs (grupos de segurança de rede) filtram o tráfego de rede entre os recursos do Azure na rede virtual.
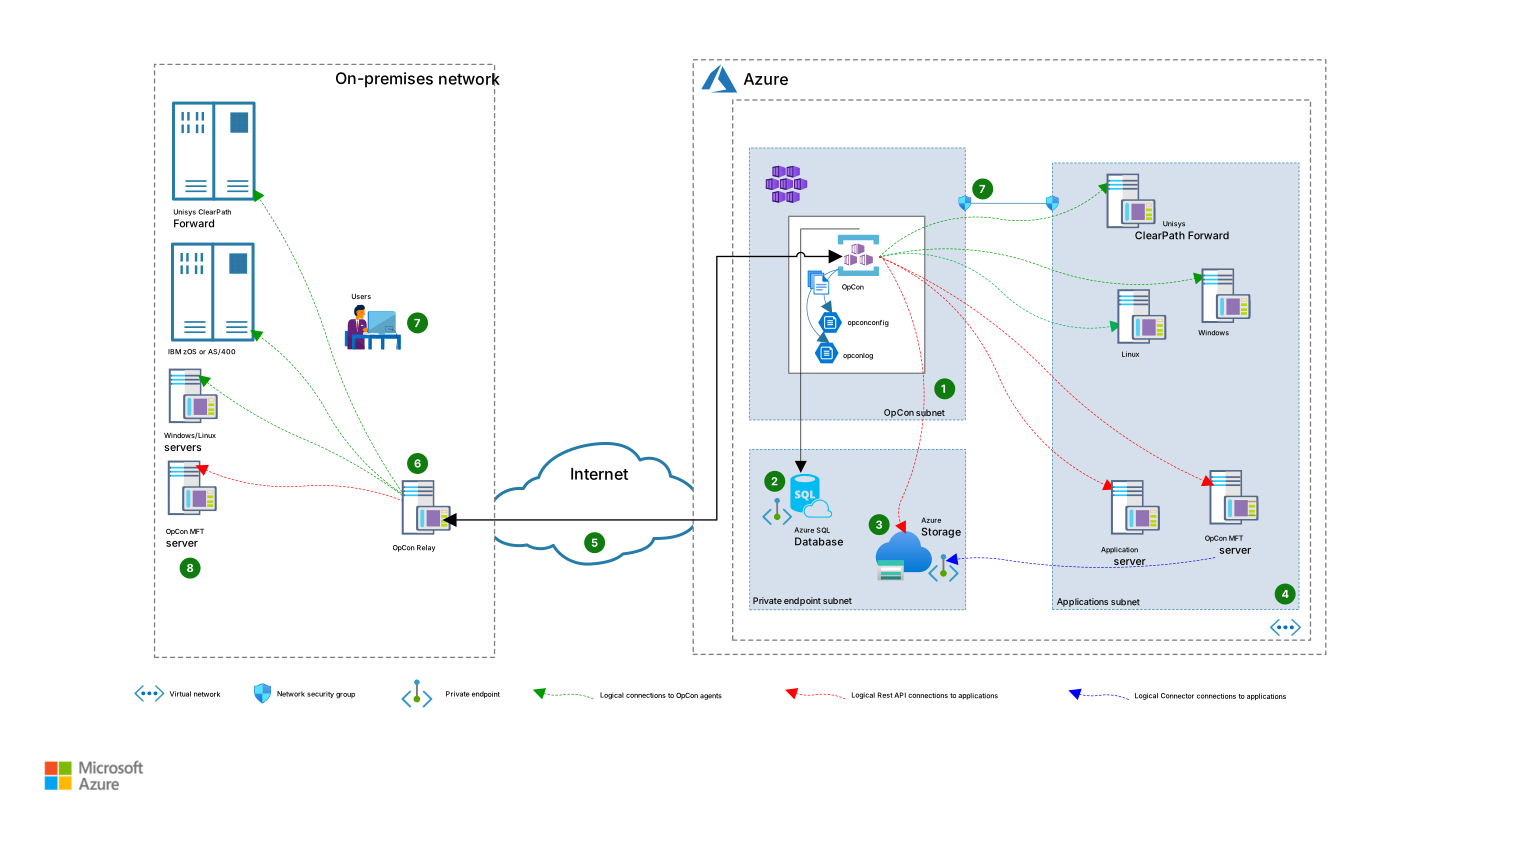
Baixe um arquivo do Visio dessa arquitetura.
Fluxo de trabalho: OpCon Cloud
Você implanta o contêiner de serviços principais opCon em um cluster do AKS (Serviço de Kubernetes do Azure) que você gerencia. PersistentVolumes (drivers de armazenamento CSI de arquivos do Azure) armazenam logs e informações de configuração para garantir a persistência de dados entre reinicializações de contêiner.
Os serviços centrais do OpCon se conectam ao banco de dados OpCon por meio do ponto de extremidade privado do Azure configurado, que fornece acesso seguro ao servidor do Banco de Dados SQL.
Os serviços principais opCon se comunicam com agentes OpCon instalados em VMs (máquinas virtuais) dentro do ambiente de rede virtual. Os serviços também se comunicam com sistemas locais por meio do componente Retransmissão.
Da mesma forma, os principais serviços OpCon se comunicam diretamente com os pontos de extremidade da API REST da aplicação dentro do ambiente de rede virtual. Os serviços também se comunicam com sistemas locais por meio do componente Retransmissão e de um sistema sem conexão .
Os serviços principais opCon fornecem o Gerenciador de Soluções, que é uma interface do usuário baseada na Web que interage com todo o ambiente OpCon.
Os NSGs limitam o fluxo de tráfego entre sub-redes.
Os objetos e dados do banco de dados OpCon são instalados em um servidor do Banco de Dados SQL, que é acessado por meio de um ponto de extremidade privado.
Os serviços principais OpCon interagem com o Armazenamento do Azure por meio da tecnologia de conector OpCon. Essa integração fornece recursos para gerenciar o Armazenamento de Blobs do Azure. O OpCon Managed File Transfer (transferência de arquivo gerenciado) também oferece suporte à interação com armazenamento.
A sub-rede de aplicativos inclui as VMs que fornecem a infraestrutura do aplicativo. Os servidores de aplicativos também podem ser instalados em várias sub-redes ou redes virtuais para criar ambientes separados para servidores Web, servidores de aplicativos ou outros sistemas.
VMs de aplicativo ou sistemas herdados locais exigem conexões com os serviços principais opCon para gerenciar suas cargas de trabalho. Os aplicativos que fornecem pontos de extremidade da API REST não exigem software extra.
A sub-rede inclui um servidor MFT OpCon. Esse componente OpCon fornece recursos completos de transferência de arquivo, como compactação, criptografia, descriptografia, descompactação, observação de arquivos e roteamento automatizado de arquivos para a empresa.
Os NSGs limitam o fluxo de tráfego entre sub-redes.
Um ambiente híbrido requer uma conexão de Internet para vincular o ambiente local à instância do OpCon Cloud.
O OpCon Relay é um componente de software que gerencia agentes locais.
O link entre OpCon Cloud e Relay usa protocolos criptografados padrão por meio de WebSockets.
As configurações do agente são definidas uma vez no ambiente OpCon e, em seguida, enviadas por push para o componente de Retransmissão designado.
Depois que o Relay recebe sua configuração, ele estabelece conexões com os agentes locais do OpCon e informa seu status para o ambiente OpCon no Azure. Mensagens de e para agentes são passadas pela conexão definida.
Você também pode instalar agentes sem conexão no ambiente de Retransmissão.
Todas as solicitações de usuário são roteadas por meio da conexão com a Internet para o ambiente de serviços principais OpCon.
Os usuários interagem com o Gerenciador de Soluções OpCon, que é uma interface do usuário baseada na Web para as seguintes ferramentas:
- Administração do OpCon
- Administração do OpCon MFT
- Desenvolvimento, implementação e monitoramento do fluxo de trabalho opCon
- Autoatendimento OpCon
- OpCon Vision (painel de tarefas)
- Aplicativo central opCon MFT (painel e aplicativo de consulta)
Os serviços centrais OpCon se comunicam com agentes OpCon instalados em sistemas locais por meio do Relay.
Da mesma forma, os serviços principais do OpCon usam o Relay para se comunicar diretamente com sistemas locais por meio de endpoints da API REST. Essa abordagem usa opções de conectividade baseada em API REST.
Detalhes do cenário
OpCon Cloud é uma versão do OpCon instalada pelo Azure que o SMA configura e gerencia, incluindo atualizações de software e serviços de monitoramento. Você pode comprar mais serviços para ajudar a criar fluxos de trabalho.
Esta arquitetura de exemplo executa o ambiente do SMA OpCon Cloud no Azure. Ele serve como um único ponto de controle de automação para automatizar fluxos de trabalho em toda a empresa, localmente e no Azure. O OpCon facilita os fluxos de trabalho entre todos os servidores e sistemas em sua empresa. O SAM (Monitor de Atividade de Agendamento do OpCon) é o módulo OpCon principal. Ele se comunica com agentes em sistemas de destino para agendar tarefas, monitorar tarefas e receber eventos externos. Esses agentes podem ser implantados em várias plataformas, incluindo Windows, Linux/Unix, mainframes do Unisys ClearPath Forward (MCP e 2200), IBM z/OS e IBM AIX, que traz todos os sistemas sob uma estrutura de automação unificada.
O OpCon Relay conecta sistemas locais com o ambiente opCon Cloud por meio de um único ponto de contato. Esse recurso remove a necessidade de conexões VPN do Azure.
Uma plataforma de agente sem conexão pode fornecer conectividade direta entre sistemas OpCon Cloud e implementações de API REST. Você não precisa de contêineres extras para dar suporte a conexões com aplicativos.
Os servidores no local se conectam ao componente de software Relay. Vários componentes de Retransmissão podem ser instalados no ambiente local. O ambiente OpCon é implantado em um cluster do Kubernetes usando o AKS e um servidor do Banco de Dados SQL.
Arquitetura: datacenter OpCon
Se você quiser mais controle, poderá instalar e gerenciar o OpCon por conta própria no ambiente do Azure. Você pode projetar uma nuvem híbrida e uma infraestrutura local ou uma infraestrutura somente na nuvem.
Você pode obter o software OpCon do Docker Hub como imagens do Docker. Implante o ambiente OpCon em seu cluster do Kubernetes usando o AKS e um servidor do Banco de Dados SQL.
A arquitetura de exemplo a seguir executa o SMA OpCon no Azure usando uma configuração do Kubernetes. Ele usa um gateway de VPN site a site para conectar com segurança a infraestrutura de nuvem e a infraestrutura local. Essa implementação usa uma única rede virtual e várias sub-redes para dar suporte a várias funções. Os NSGs filtram o tráfego de rede entre os recursos do Azure na rede virtual.
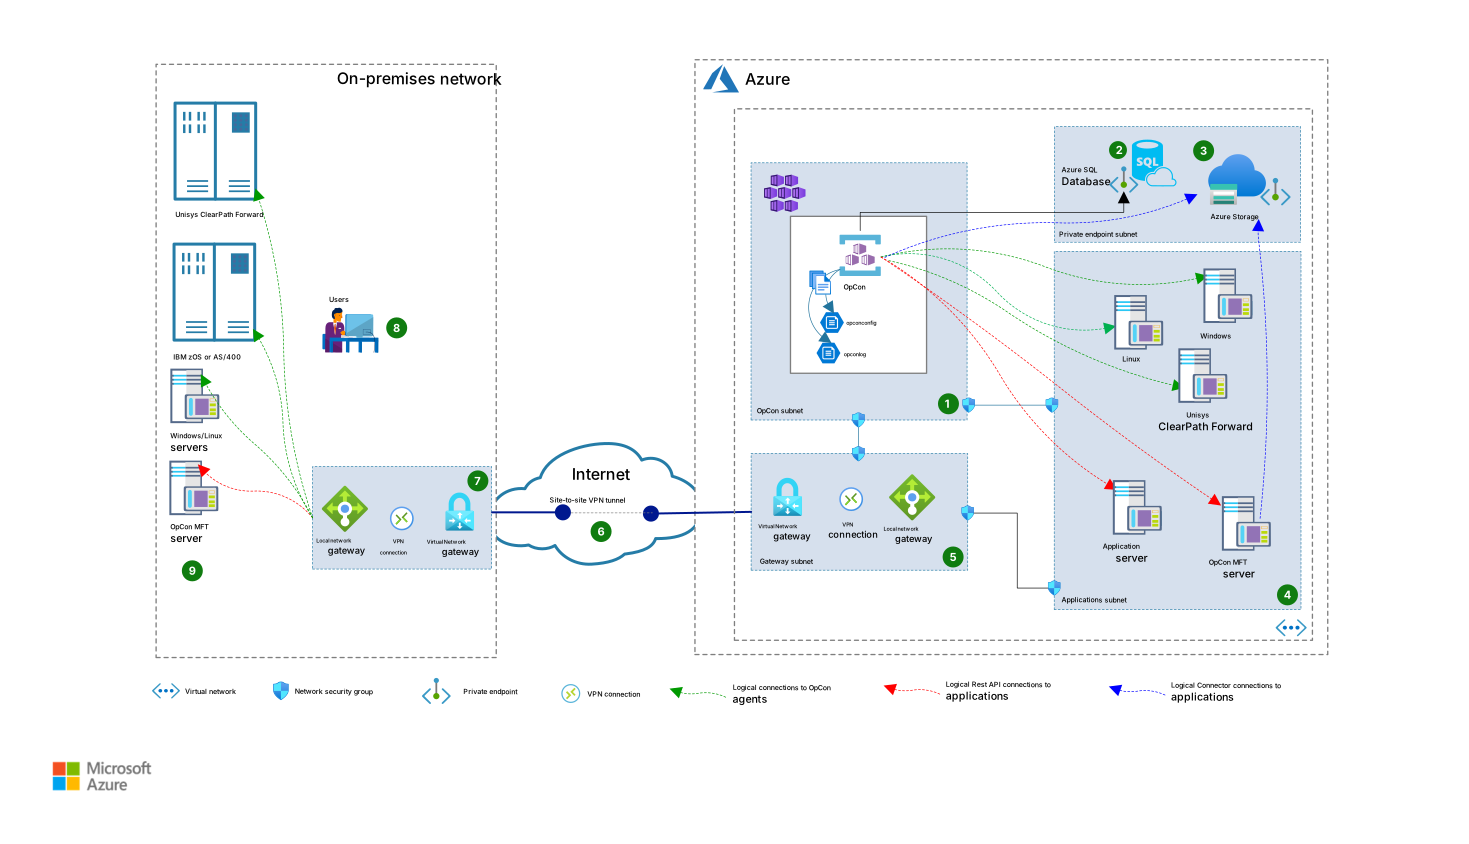
Fluxo de trabalho: datacenter OpCon
Você implanta o contêiner de serviços principais opCon em um cluster do AKS que você gerencia. PersistentVolumes (drivers de armazenamento CSI de arquivos do Azure) armazenam logs e informações de configuração para garantir a persistência de dados entre reinicializações de contêiner.
Os serviços centrais do OpCon se conectam ao banco de dados OpCon por meio do ponto de extremidade privado do Azure configurado, que fornece acesso seguro ao servidor do Banco de Dados SQL.
Os serviços principais opCon se comunicam com agentes OpCon instalados em VMs dentro do ambiente de rede virtual. Os serviços também se comunicam com sistemas locais por meio do gateway de rede virtual.
Da mesma forma, os principais serviços OpCon se comunicam diretamente com os pontos de extremidade da API REST da aplicação dentro do ambiente de rede virtual. Os serviços também se comunicam com sistemas locais por meio do gateway de rede virtual usando opções de conectividade da API REST.
Os serviços principais opCon fornecem o Gerenciador de Soluções, que é uma interface do usuário baseada na Web que interage com todo o ambiente OpCon.
Os NSGs limitam o fluxo de tráfego entre sub-redes.
Os objetos e dados do banco de dados OpCon são armazenados em um banco de dados SQL configurado para se comunicar por meio de um ponto de extremidade privado.
Os serviços principais OpCon interagem com o Armazenamento por meio da tecnologia de conector OpCon. Essa integração fornece recursos para gerenciar o Armazenamento de Blobs. O OpCon MFT também dá suporte à interação com o Armazenamento.
A sub-rede de aplicativos inclui as VMs que fornecem a infraestrutura do aplicativo. Você também pode instalar os servidores de aplicativos em várias sub-redes ou redes virtuais para criar ambientes separados para servidores Web, servidores de aplicativos ou outros sistemas.
VMs de aplicativo ou sistemas herdados locais exigem conexões com os serviços principais opCon para gerenciar suas cargas de trabalho. Os aplicativos que fornecem pontos de extremidade da API REST não exigem software extra.
A sub-rede inclui um servidor MFT OpCon. Esse componente OpCon fornece recursos completos de transferência de arquivo, como compactação, criptografia, descriptografia, descompactação, observação de arquivos e roteamento automatizado de arquivos para a empresa.
Os NSGs limitam o fluxo de tráfego entre sub-redes.
Nesse ambiente híbrido, a sub-rede do gateway fornece uma conexão segura entre o ambiente local e o ambiente do Azure por meio de uma conexão de túnel VPN site a site.
O gateway estabelece uma conexão VPN site a site segura usando IPsec/IKE entre o gateway de VPN do Azure e o dispositivo VPN local. Todos os dados que passam entre o Azure e a rede local são criptografados dentro desse túnel privado à medida que ele viaja pela Internet.
O gateway de rede local representa o gateway na extremidade oposta do túnel dentro do ambiente local. Esse gateway contém informações de configuração necessárias para estabelecer e manter a conexão de túnel.
Todas as solicitações de usuários são roteadas por meio da conexão de gateway de VPN para o ambiente de serviços principais OpCon.
Os usuários interagem com o Gerenciador de Soluções OpCon, que é uma interface do usuário baseada na Web para as seguintes ferramentas:
- Administração do OpCon
- Administração do OpCon MFT
- Desenvolvimento, implementação e monitoramento do fluxo de trabalho opCon
- Autoatendimento OpCon
- OpCon Vision (painel de tarefas)
- Aplicativo central opCon MFT (painel e aplicativo de consulta)
Os serviços principais opCon se comunicam com agentes OpCon instalados em sistemas locais por meio do gateway de rede virtual.
Da mesma forma, os serviços principais OpCon usam o gateway de rede virtual para se comunicar diretamente com sistemas locais por meio de pontos de extremidade da API REST do aplicativo. Essa abordagem usa opções de conectividade baseada em API REST.
Detalhes do cenário
O datacenter OpCon é a versão local do OpCon. Você instala e gerencia todos os softwares. Esta arquitetura de exemplo executa o SMA OpCon no Azure usando uma configuração do Kubernetes. Ele serve como um único ponto de controle de automação para automatizar fluxos de trabalho em toda a empresa, localmente e no Azure. O OpCon facilita os fluxos de trabalho entre todos os servidores e sistemas em uma empresa. OpCon SAM é o módulo OpCon principal. Ele se comunica com agentes em sistemas de destino para agendar tarefas, monitorar tarefas e receber eventos externos. Você pode implantar esses agentes em várias plataformas, incluindo Windows, Linux/Unix, mainframes do Unisys ClearPath Forward (MCP e 2200), IBM z/OS e IBM AIX, que traz todos os sistemas em uma estrutura de automação unificada.
Escolher entre o OpCon Cloud e o datacenter OpCon
O OpCon Cloud é um serviço gerenciado que o SMA fornece no ambiente do Azure do SMA. O SMA lida com o gerenciamento de ambiente, que garante a continuidade dos negócios por meio de backups de banco de dados OpCon e recursos de recuperação de desastre, incluindo failover para uma região separada. O SMA também fornece atualizações de software como parte do serviço.
O datacenter OpCon é a solução OpCon que você pode instalar localmente ou em seu ambiente de nuvem local.
Se você quiser aproveitar a oferta do serviço SMA mais tarde, poderá fazer a transição direta do datacenter opCon para o OpCon Cloud.
Componentes
Os clusters do AKS são ambientes gerenciados que simplificam a implantação, o gerenciamento e o dimensionamento de aplicativos em contêineres que usam o Kubernetes.
Na arquitetura opCon Cloud, os serviços principais opCon são implantados em um cluster do AKS para garantir o gerenciamento eficiente e a escalabilidade de cargas de trabalho em contêineres. Volumes persistentes no cluster do AKS fornecem armazenamento, e um ponto de extremidade privado do Azure estabelece conexões de banco de dados seguras para manter a integridade dos dados.
As Máquinas Virtuais do Azure fornecem a flexibilidade da virtualização sem precisar comprar e manter o hardware físico que o executa. O Windows e o Linux dão suporte a VMs do Azure.
Essas arquiteturas usam VMs do Azure para hospedar agentes OpCon que se comunicam com os serviços principais opCon para gerenciamento de carga de trabalho.
Rede Virtual do Azure é o bloco de construção fundamental para sua rede privada no Azure. A Rede Virtual permite que muitos tipos de recursos do Azure, como VMs do Azure, se comuniquem com segurança entre si, com a Internet e com as redes locais.
Nessas arquiteturas, a Rede Virtual dá suporte a várias sub-redes para funções diferentes e usa NSGs para filtrar o tráfego.
Os cartões de interface de rede do Azure permitem que uma VM do Azure se comunique com a Internet, o Azure e os recursos locais.
Nessas arquiteturas, os cartões de interface de rede permitem que as VMs se comuniquem em redes virtuais e com recursos externos, o que aprimora a segurança e o desempenho. Eles também dão suporte a alta disponibilidade e balanceamento de carga distribuindo tráfego e garantindo a continuidade do serviço.
Os Arquivos do Azure fornecem compartilhamentos de arquivos totalmente gerenciados na nuvem que são acessíveis por meio do protocolo SMB (Bloco de Mensagens do Servidor) padrão do setor. Você pode montar compartilhamentos de arquivos do Azure simultaneamente em sistemas Windows, Linux e macOS, sejam eles executados na nuvem ou no local.
Na arquitetura OpCon Cloud, os serviços principais do OpCon armazenam registros de transação, como registros financeiros ou de vendas, no Armazenamento de Blobs para armazenamento seguro e escalonável. Os principais serviços também usam o MFT para automatizar a transferência segura desses arquivos para vários departamentos. Essa integração aprimora a segurança de dados, a confiabilidade e a eficiência operacional.
O Banco de Dados SQL é um serviço de banco de dados relacional totalmente gerenciado para a nuvem. Ele fornece alta disponibilidade, escalabilidade e inteligência interna para bancos de dados individuais ou pools elásticos.
A Instância Gerenciada de SQL é uma instância do SQL Server totalmente gerenciada na nuvem que fornece compatibilidade quase completa com o SQL Server local.
Nessas arquiteturas, o banco de dados OpCon é hospedado em uma instância do Banco de Dados SQL e acessado por meio de um ponto de extremidade privado. O backend do OpCon pode usar o Banco de Dados SQL ou a Instância Gerenciada do SQL para gerenciar entradas do OpCon.
O OpCon é uma plataforma de orquestração e automação de carga de trabalho de nível empresarial que permite que as organizações agendem, monitorem e gerenciem processos de TI em ambientes híbridos por meio de interfaces centralizadas de controle e autoatendimento.
Nas arquiteturas, os serviços principais do OpCon se comunicam com os agentes e os endpoints da API REST dentro da rede virtual.
O OpCon Cloud é uma versão totalmente gerenciada e hospedada na nuvem da plataforma de automação OpCon implantada no Azure.
Na arquitetura opCon Cloud, o OpCon Cloud automatiza fluxos de trabalho em toda a empresa, tanto localmente quanto no Azure. Uma instância opCon é executada em um contêiner do Linux em um conjunto de réplicas do Kubernetes e o SQL Server serve como o banco de dados OpCon. A rede virtual é privada e segura.
OpCon Self Service é uma implementação baseada em web que permite que os usuários executem tarefas sob demanda, geralmente com a opção de inserir argumentos dentro do ambiente OpCon.
Essas arquiteturas usam o OpCon-Self Service para fornecer uma interface de usuário para a implementação e o monitoramento de tarefas.
OpCon Vision fornece um painel para monitorar tarefas OpCon. Ele mostra uma representação lógica das tarefas em todos os fluxos. As tarefas são agrupadas usando marcas e cada grupo representa todas as tarefas associadas. Quando ocorrem problemas, você pode fazer drill down do painel para a tarefa com falha.
Essas arquiteturas usam o OpCon Vision para definir valores de SLO (objetivo de nível de serviço) para grupos de tarefas e fornecem avisos antecipados quando os valores SLO estão prestes a ser excedidos.
O OpCon MFT habilita transferências de arquivo gerenciadas e seguras dentro do ambiente OpCon. Ele integra um agente MFT dedicado e um Servidor de Transferência de Arquivos para fornecer recursos de transferência e monitoramento de arquivos em toda a empresa.
Essas arquiteturas usam o OpCon MFT para dar suporte à compactação, descompactação, criptografia, descriptografia, monitoramento de arquivos e roteamento automatizado de arquivos. Por exemplo, um provedor regional de saúde pode processar declarações diárias de seguro e precisar enviar arquivos com segurança para vários parceiros de seguro usando diferentes formatos, requisitos de criptografia e métodos de entrega. O OpCon MFT ajuda a reduzir erros, garantir a criptografia e fornecer flexibilidade.
Alternativas
As seções a seguir descrevem alternativas a serem consideradas ao implementar a solução.
Posicionamento de componentes
O posicionamento das VMs e do banco de dados OpCon é flexível.
A sub-rede de aplicativos pode incluir as VMs do aplicativo. Também é possível instalar os servidores de aplicativos em várias sub-redes ou redes virtuais. Use essa abordagem quando quiser criar ambientes separados para diferentes tipos de servidores, como servidores Web e servidores de aplicativos.
Você pode colocar o banco de dados dentro ou fora da sub-rede OpCon.
Instância Gerenciada de SQL
Em vez de usar o Banco de Dados SQL, você pode usar a Instância Gerenciada SQL como o banco de dados OpCon. Você pode instalar a instância gerenciada do SQL na sub-rede OpCon. Como alternativa, você pode instalar a instância gerenciada em uma sub-rede separada que você usa exclusivamente para instâncias gerenciadas de SQL dentro da rede virtual existente.
Azure ExpressRoute
Em vez de usar um gateway de VPN e um túnel VPN site a site, você pode se conectar à rede global da Microsoft por meio do Azure ExpressRoute, que é estabelecido por meio de um provedor de conectividade. As conexões do ExpressRoute não ignoram a Internet pública.
O ExpressRoute atende a aplicativos híbridos que executam cargas de trabalho críticas em larga escala que exigem um alto grau de escalabilidade e resiliência.
Configuração AKS
O ambiente OpCon implantado consiste em dois pods, OpCon e Impex, dentro de um único conjunto de réplicas e em um banco de dados SQL do Azure. Um balanceador de carga controla o acesso aos pods. O balanceador de carga mapeia os endereços externos e as portas para os endpoints do servidor interno da API REST.
O diagrama a seguir mostra os requisitos de configuração e a relação entre várias definições no arquivo YAML do Kubernetes.
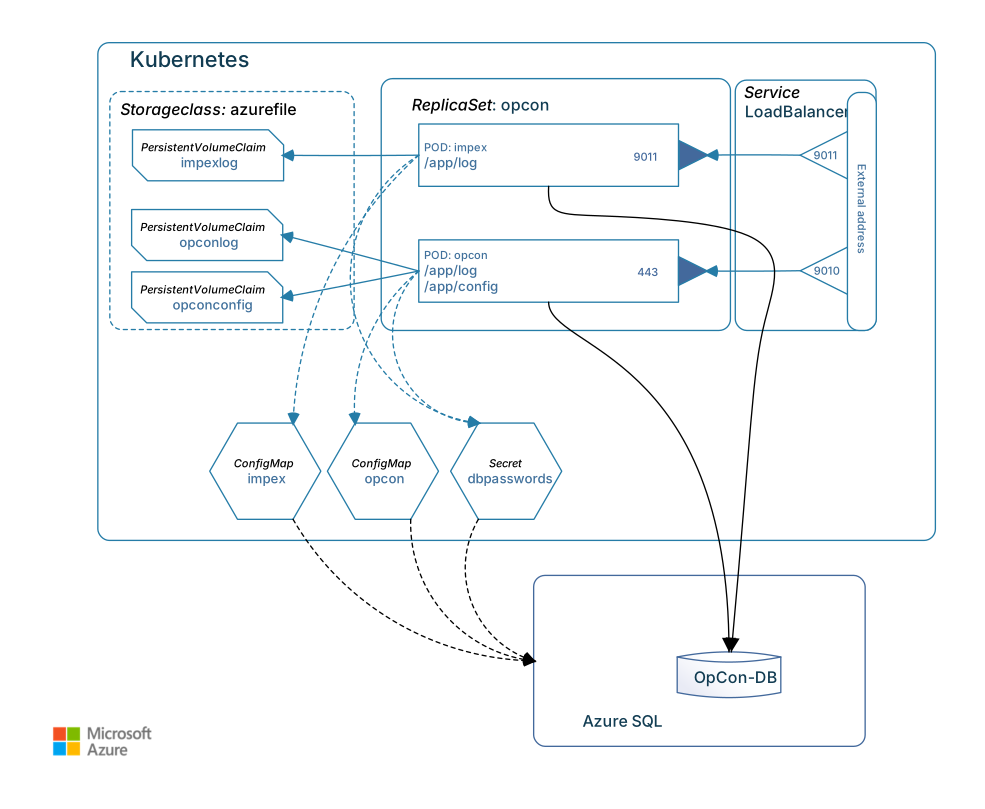
Tipo: Segredo (dbpasswords)
O segredo dbpasswords contém as senhas de banco de dados necessárias para se conectar ao banco de dados OpCon.
Tipo: ConfigMap (opcon)
O opcon ConfigMap contém informações da API REST opCon, o fuso horário, o idioma e informações do banco de dados OpCon, como endereço, nome do banco de dados e usuário do banco de dados.
Tipo: ConfigMap (impex)
O impex ConfigMap contém informações da API REST impex e informações do banco de dados OpCon, como endereço, nome do banco de dados e usuário do banco de dados.
Tipo: PersistentVolumeClaim (impexlog)
O impexlog PersistentVolumeClaim contém os arquivos de log associados ao ambiente Impex.
Tipo: PersistentVolumeClaim (opconlog)
O opconlog PersistentVolumeClaim contém os arquivos de log associados ao ambiente OpCon.
Tipo: PersistentVolumeClaim (opconconfig)
O opconconfig PersistentVolumeClaim contém os vários arquivos .ini e o arquivo de licença OpCon.
Tipo: ReplicaSet (opcon)
As definições de contêiner opcon e impex fazem referência às definições Secret, ConfigMaps e PersistentVolumeClaim definidas anteriormente.
Tipo: Serviço (Balanceador de Carga)
O serviço LoadBalancer define o mapeamento das portas internas da API REST dos servidores OpCon e Impex para endereços e portas externas.
Possíveis casos de uso
Uma empresa de finanças global automatiza transferências seguras de arquivos para garantir o processamento oportuno de relatórios financeiros de fim de dia.
Uma empresa de varejo centraliza o controle de operações de TI para aumentar a eficiência.
Uma rede varejista nacional usa o agendamento em lote para automatizar a reconciliação noturna de inventário, o que garante que os relatórios estejam prontos até o início do dia útil.
Uma equipe de TI corporativa cria fluxos de trabalho de autoatendimento para reduzir a dependência do acesso do administrador e capacitar a equipe.
Um provedor de serviços de saúde coordena a implantação de patch de servidor para ajudar a garantir a conformidade.
Uma seguradora automatiza as atualizações do Microsoft Patch Tuesday usando fluxos de trabalho OpCon, o que ajuda a garantir a conformidade oportuna.
Uma equipe de desenvolvimento de software automatiza o gerenciamento de recursos do Azure para otimizar os gastos com a nuvem.
Uma empresa usa a interface centralizada da OpCon para monitorar fluxos de trabalho e status de servidor, o que melhora a adesão ao contrato no nível do serviço.
O RH automatiza a integração para reduzir o tempo de integração de horas para minutos.
Uma empresa de logística rastreia eventos de envio. O OpCon monitora entradas de banco de dados específicas e dispara automaticamente o próximo fluxo de trabalho, como geração de fatura, alertas de email ou atualizações.
Considerações
Essas considerações implementam os pilares do Azure Well-Architected Framework, que é um conjunto de princípios orientadores que você pode usar para melhorar a qualidade de uma carga de trabalho. Para obter mais informações, consulte Well-Architected Framework.
Fiabilidade
A confiabilidade ajuda a garantir que seu aplicativo possa cumprir os compromissos que você faz aos seus clientes. Para obter mais informações, consulte Lista de verificação de revisão de design para confiabilidade.
O OpCon Cloud reduz os custos de infraestrutura e manutenção, fornecendo a segurança e a confiabilidade de uma solução sempre ativa. Ele também fornece recuperação rápida de interrupções ou desastres não planejados do sistema. O OpCon tem sua própria funcionalidade de recuperação interna. Ou você pode usar o Azure Site Recovery para manter cópias do ambiente OpCon para uso em situações de recuperação de desastre.
Para o driver CSI dos Arquivos do Azure no AKS, recomendamos que você use a camada Premium_LRS. Essa camada fornece armazenamento com redundância local para garantir que seus dados sejam replicados em um único local físico. Ele também fornece alto desempenho e baixa latência, portanto, ele se adapta a cargas de trabalho que exigem armazenamento rápido e confiável.
Para recuperação de desastres, o OpCon pode fornecer orquestração automatizada, caso você exija uma estrita conformidade com o objetivo de tempo de recuperação (RTO) e o objetivo de ponto de recuperação (RPO) para sistemas críticos de missão. Durante interrupções de datacenter ou incidentes cibernéticos, você pode usar OpCon para automatizar todo o guia estratégico de recuperação de desastre. Essa abordagem garante um encerramento ordenado das cargas de trabalho do site primário e inicia procedimentos de failover para o site de recuperação de desastre ou o ambiente de nuvem. Esse processo inclui o remapeamento de armazenamento, o restabelecimento de conexões de banco de dados e a execução de verificações de validação.
Essa abordagem oferece os seguintes benefícios:
- Recuperação mais rápida e confiável com intervenção humana mínima
- Teste regular de recuperação de desastre sem interromper sistemas de produção
- Garantia de conformidade regulatória
- Tempo de inatividade reduzido
Segurança
A segurança fornece garantias contra ataques deliberados e o uso indevido de seus valiosos dados e sistemas. Para obter mais informações, consulte Lista de verificação de revisão de design para segurança.
A configuração do OpCon Cloud não requer conexões de saída porque o aplicativo Relay gerencia essas conexões. O aplicativo Retransmissão usa o TLS 1.3 para comunicação segura.
A configuração do AKS captura e criptografa as senhas necessárias. Não há suporte para a identidade da carga de trabalho.
A configuração do datacenter OpCon incorpora segurança utilizando sub-redes de gateway para rotear apenas o tráfego autorizado. Para manter todos os sistemas de destino dentro do ambiente OpCon atualizados com os patches de vulnerabilidade mais recentes, você pode usar a automação OpCon para atualizar os patches de segurança. Para obter mais informações, consulte as linhas de base de segurança do Azure.
Otimização de custos
A Otimização de Custos concentra-se em maneiras de reduzir despesas desnecessárias e melhorar a eficiência operacional. Para obter mais informações, consulte Lista de verificação de revisão de design para otimização de custos.
A automação da carga de trabalho OpCon reduz as etapas manuais para garantir fluxos de trabalho consistentes que melhorem a eficiência a cada iteração. Esse recurso ajuda a evitar erros humanos e a entrada de dados manual, o que economiza tempo e recursos gastos em repetições. Para obter mais exemplos, confira o que é automação de carga de trabalho?
Excelência operacional
A Excelência operacional abrange os processos de operações que implantam uma aplicação e as mantêm em execução em produção. Para obter mais informações, consulte Lista de verificação de revisão de design para Excelência Operacional.
OpCon oferece potência e escalabilidade em nível empresarial sem a complexidade ou o custo. Ele simplifica a automação de tarefas manuais e orquestra perfeitamente cargas de trabalho em operações críticas aos negócios. Ele ajuda você a reduzir o erro humano, economizar tempo e permitir que as equipes de TI se concentrem em iniciativas estratégicas.
Para o OpCon Cloud, o SMA configura, implanta e gerencia o ambiente OpCon. Essas tarefas incluem o gerenciamento do ciclo de vida do contêiner e as opções de recuperação de desastre, que economizam tempo e reduzem erros.
Eficiência de desempenho
A Eficiência de Desempenho refere-se à capacidade da carga de trabalho de dimensionar para atender às demandas do usuário com eficiência. Para obter mais informações, consulte Lista de verificação de revisão de design para eficiência de desempenho.
Você pode usar o OpCon para monitorar cargas de trabalho e dimensionar dinamicamente os recursos usando o Azure. Você pode aumentar os recursos durante os períodos de alta demanda ou desligar recursos fora dos horários de pico.
Contribuidores
A Microsoft mantém este artigo. Os colaboradores a seguir escreveram este artigo.
Autor principal:
- Bertie Vanhinsbergen | Consultor de Automação principal
Outro colaborador:
- Philip Brooks | Gerente de Programa Sênior
Para ver perfis não públicos no LinkedIn, entre no LinkedIn.
Próxima etapa
- Para obter mais informações sobre essa solução, entre em contato com SMA Technologies, um parceiro de nível Microsoft Gold no espaço de automação de TI.