Observação
O acesso a essa página exige autorização. Você pode tentar entrar ou alterar diretórios.
O acesso a essa página exige autorização. Você pode tentar alterar os diretórios.
Este artigo descreve como usar um modelo do ARM (Azure Resource Manager) no portal do Azure para implantar um cluster com reconhecimento de rack.
Importante
A implantação do modelo ARM do cluster com reconhecimento de rack é segmentada para implantações em escala. O público-alvo pretendido para essa implantação são os administradores de TI que têm experiência na implantação de clusters com reconhecimento de rack. Recomendamos que você implante um sistema por meio do portal do Azure primeiro e execute as implantações subsequentes por meio do modelo do ARM.
Pré-requisitos
Conclusão de Registrar suas máquinas no Azure Arc e atribuir permissões de implantação. Certifique-se de que:
- Todas as máquinas estão executando a mesma versão do sistema operacional.
- Todas as máquinas têm a mesma configuração de adaptador de rede.
Certifique-se de selecionar o modelo create-cluster-rac-enabled para implantação.
Etapa 1: Preparar recursos do Azure
Siga estas etapas para preparar os recursos do Azure necessários para implantação:
Obter a ID do objeto para o Provedor de Recursos Local do Azure
Essa ID de objeto para o RP (Provedor de Recursos Local) do Azure é exclusiva por locatário do Azure.
No portal do Azure, pesquise e acesse Microsoft Entra ID.
Vá para a guia Visão geral e pesquise por
1412d89f-b8a8-4111-b4fd-e82905cbd85d.Selecione o Nome Principal do Serviço que está listado e copie a ID do Objeto.
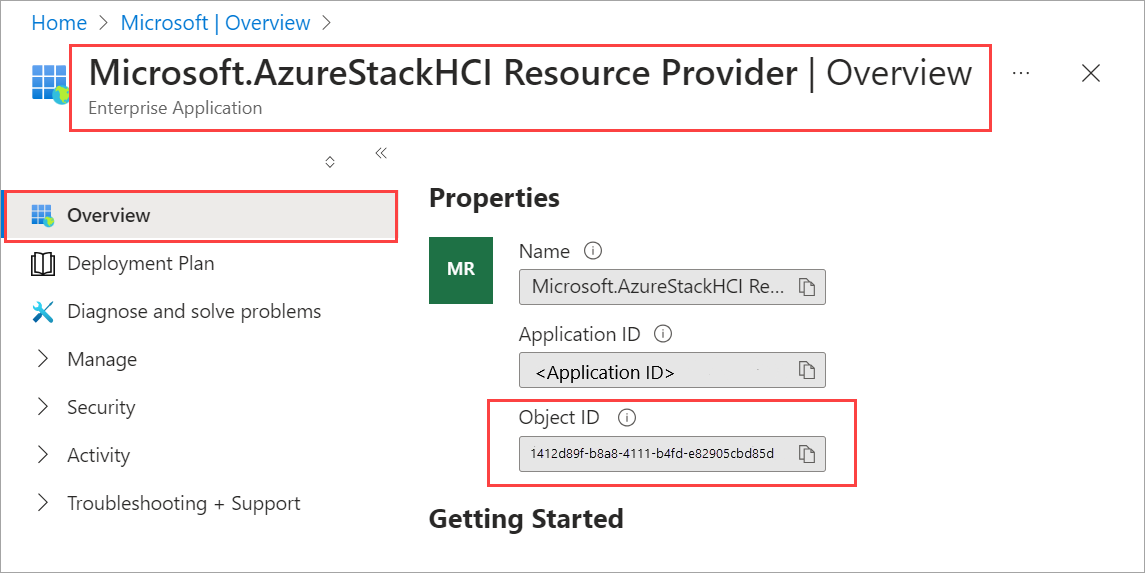
Você também pode usar a CLI do Azure ou o PowerShell para obter a ID de objeto da entidade de serviço de RP do Azure Local. Execute o comando a seguir:
(Get-AzADServicePrincipal -ApplicationId "1412d89f-b8a8-4111-b4fd-e82905cbd85d").Id
Etapa 2: Implantar usando o modelo do ARM
Um modelo arm é um arquivo JSON em que você define o que deseja implantar no Azure. Ele cria e atribui todas as permissões de recurso necessárias para implantação.
Depois que todas as etapas de pré-requisito e preparação forem concluídas, você estará pronto para implantar usando um modelo do ARM validado e seu arquivo JSON de parâmetros correspondentes. Esse arquivo contém todos os valores necessários, incluindo os gerados anteriormente.
A implantação do modelo do ARM envolve dois modos:
- Validar: Confirma que todos os parâmetros estão configurados corretamente e valida a preparação do sistema para implantação.
- Implantar: Executa a implantação real após a validação bem-sucedida.
Etapa 2.1: Implantar o modelo no modo Validar
Esta etapa garante que todos os parâmetros estejam configurados corretamente e valide a preparação do sistema para implantação.
No portal do Azure, vá para Página Inicial e selecione + Criar um recurso.
Em Implantação de modelo (implantar usando modelos personalizados), selecione Criar.
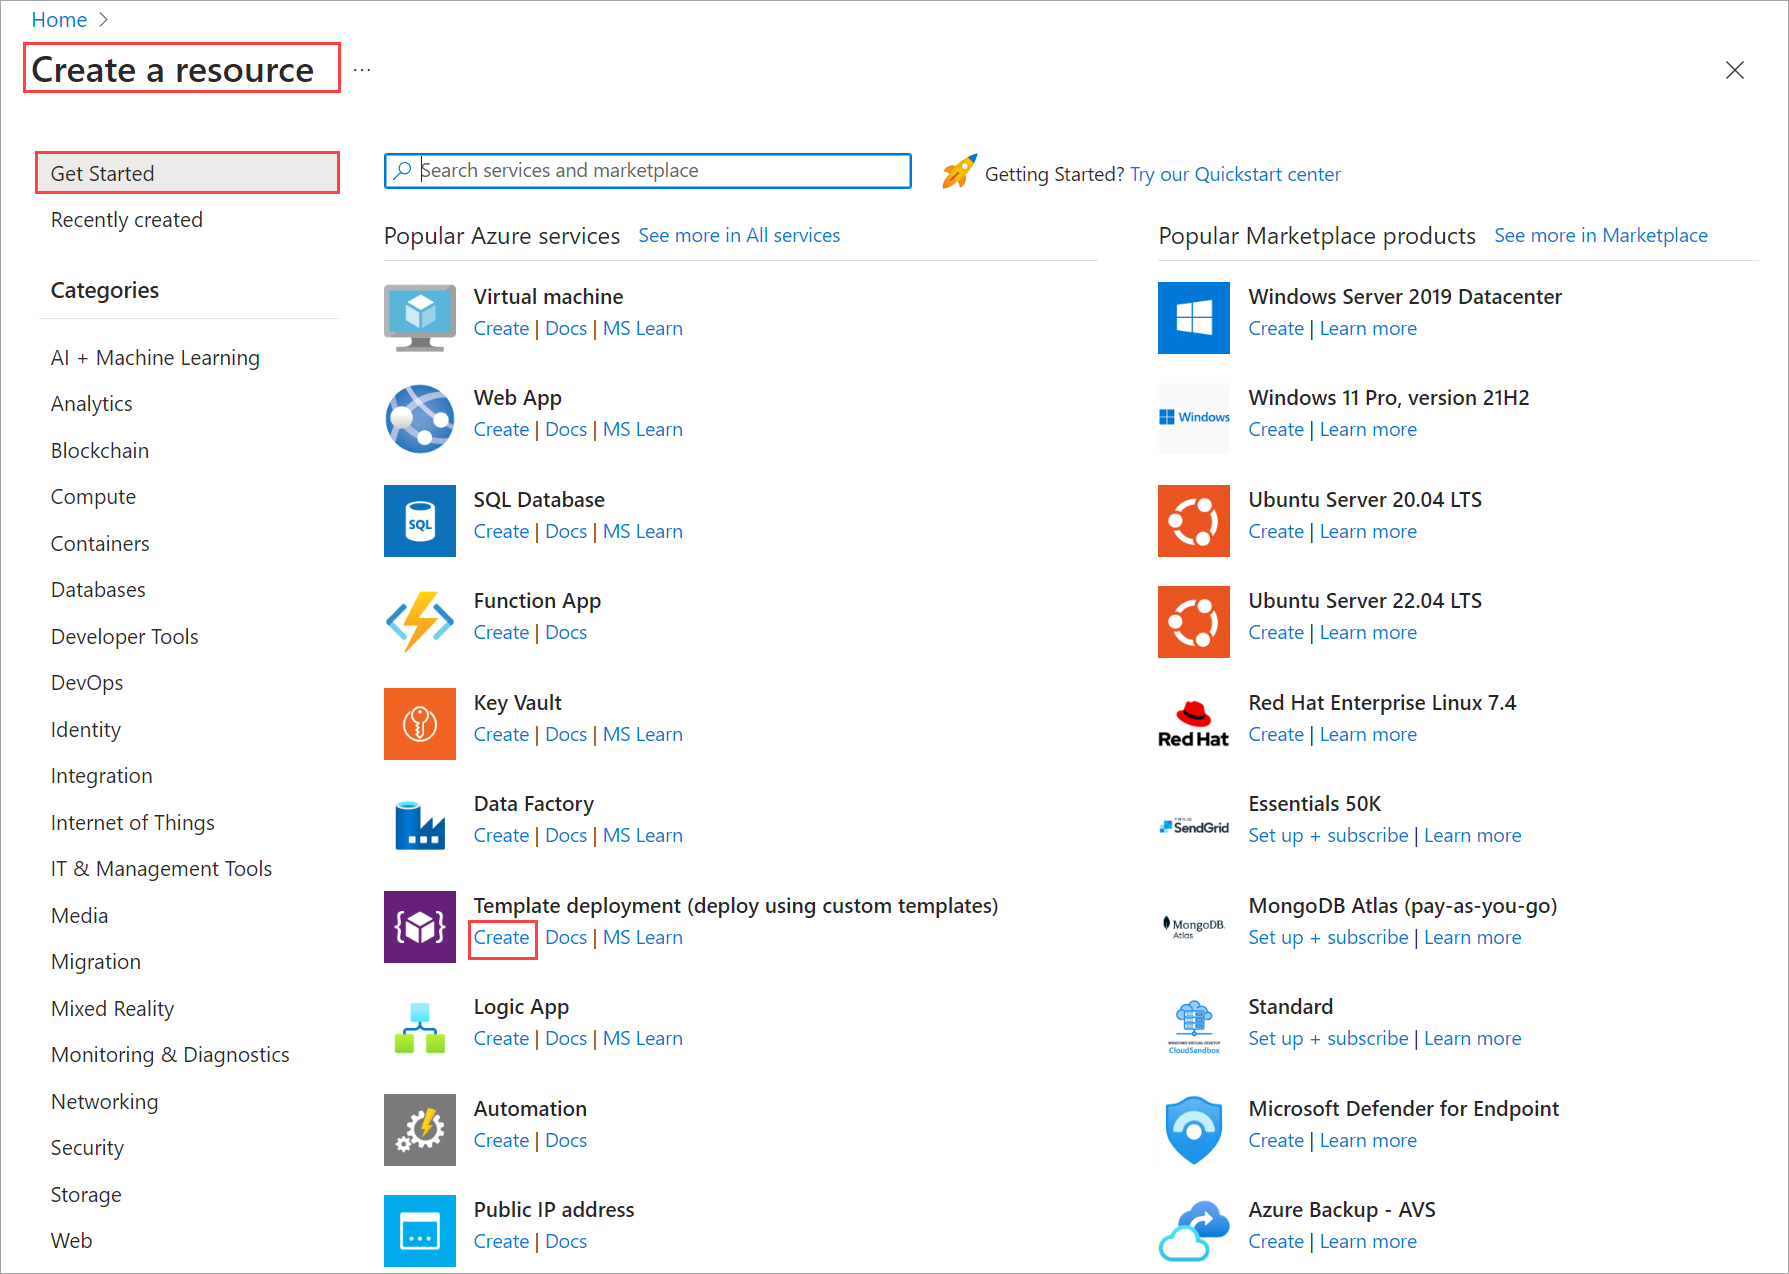
Na página de implantação personalizada , prossiga pelas guias descritas nas seções a seguir.
Selecionar uma aba de modelo
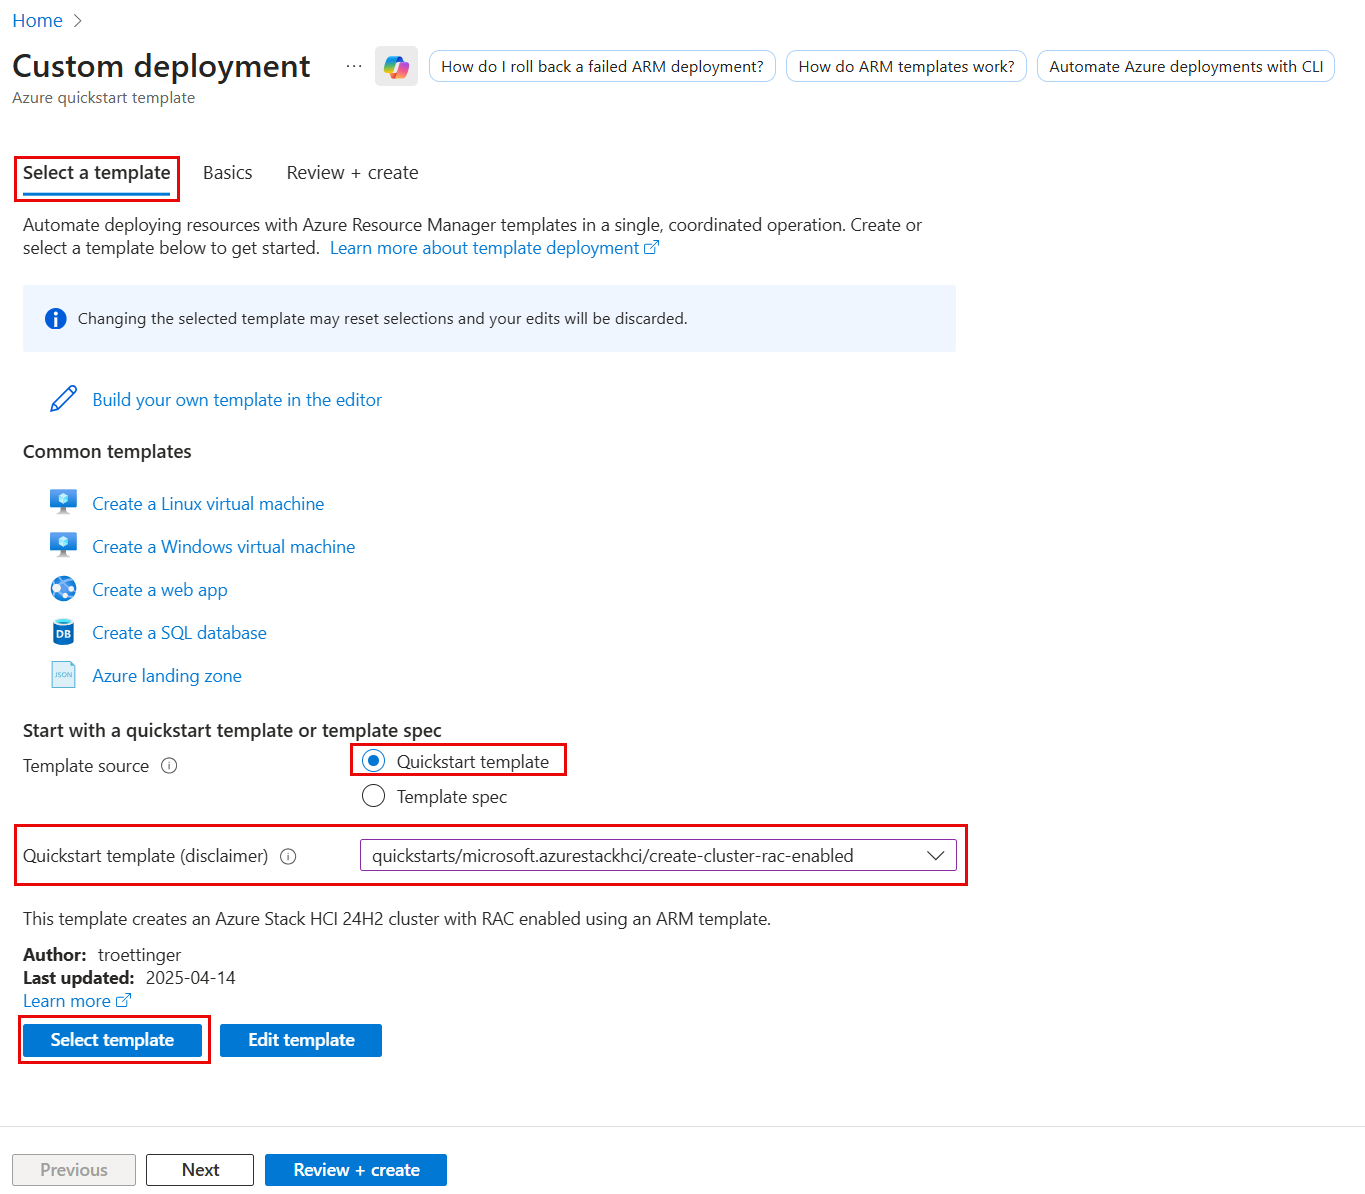
Use a guia Selecionar um modelo para escolher o modelo para sua implantação.
Na guia Selecionar um modelo , na seção Iniciar com um modelo de início rápido ou especificação de modelo , selecione a opção de modelo de Início Rápido .
Na lista suspensa Modelo de início rápido (aviso de isenção de responsabilidade), selecione o modelo create-cluster-rac-enabled.
Selecione o botão Selecionar modelo para continuar na guia Noções básicas .
Guia Básico
Use a guia Noções básicas para fornecer as informações essenciais para iniciar a implantação.
Esta seção descreve como configurar a aba Básico usando a seguinte configuração de cluster com reconhecimento de rack de exemplo:
Você implanta um cluster com reconhecimento de rack com quatro computadores, dois em cada rack:
- node1 e node2 estão fisicamente localizados no mesmo rack (Zona1).
- node3 e node4 estão localizados em um rack diferente (Zona2).
Para obter um exemplo de um arquivo JSON de parâmetro que mostra o formato de várias entradas, como ArcNodeResourceId, consulte azuredeploy.parameters.json. Para obter descrições detalhadas dos parâmetros definidos neste arquivo, consulte a referência de parâmetros de modelo do ARM.
Importante
- Verifique se todos os parâmetros no arquivo JSON estão preenchidos.
- Substitua todos os valores de espaço reservado, como
[“”]por dados reais. Esses placeholders indicam que o parâmetro espera uma estrutura de array. - Se os valores necessários estiverem ausentes ou formatados incorretamente, a validação falhará.
Na guia Básico , selecione os parâmetros necessários na lista suspensa ou selecione Editar parâmetros para modificá-los manualmente.
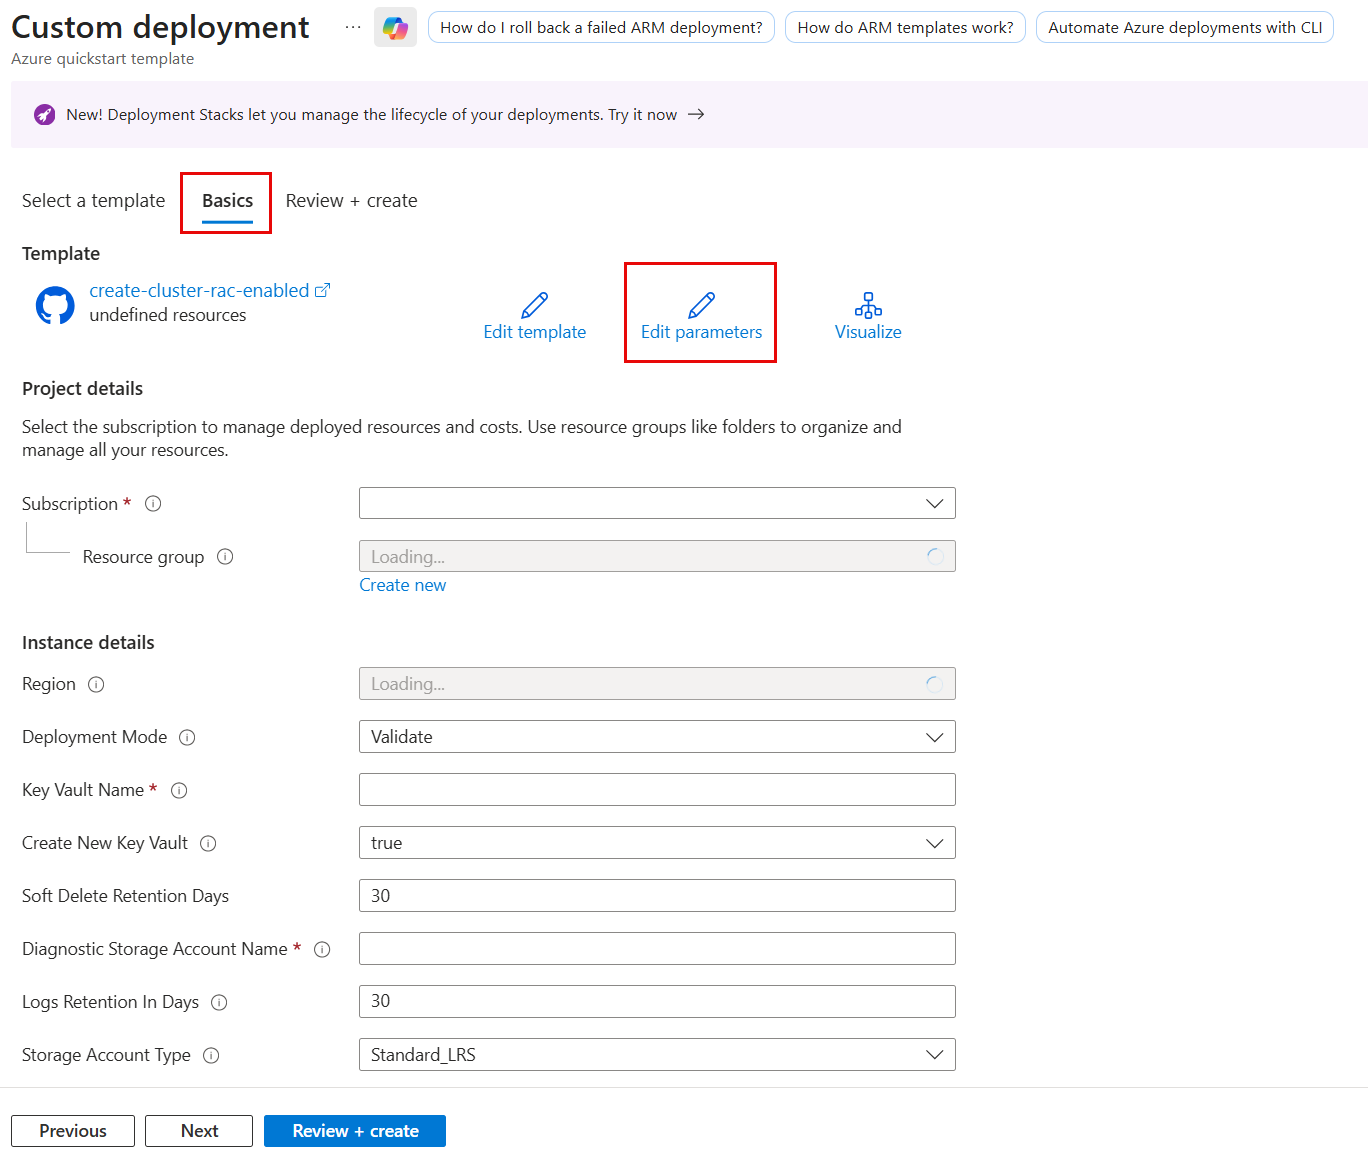
Configure todos os parâmetros necessários. Configure os seguintes parâmetros extras necessários para a implantação de cluster com reconhecimento de rack. Você pode usar os snippets JSON de exemplo para implantar o cluster descrito na configuração de exemplo.
IDs dos recursos do nó do Arc.
"arcNodeResourceIds": {
"value": [
"/subscriptions/<SubscriptionID>/resourceGroups/<ResourceGroupName>/providers/Microsoft.HybridCompute/machines/node1",
"/subscriptions/<SubscriptionID>/resourceGroups/<ResourceGroupName>/providers/Microsoft.HybridCompute/machines/node2",
"/subscriptions/<SubscriptionID>/resourceGroups/<ResourceGroupName>/providers/Microsoft.HybridCompute/machines/node3",
"/subscriptions/<SubscriptionID>/resourceGroups/<ResourceGroupName>/providers/Microsoft.HybridCompute/machines/node4"
]
}
Padrão de cluster e zonas de disponibilidade locais. Verifique se o
clusterPatternparâmetro é RackAware. Verifique se os nós1 e 2 estão fisicamente localizados na Zona1 (mesmo rack) e os nós3 e 4 estão na Zona2 (rack diferente)."clusterPattern": { "value": "RackAware" }, "localAvailabilityZones": { "value": [ { "localAvailabilityZoneName": "Zone1", "nodes": ["node1","node2"] }, { "localAvailabilityZoneName": "Zone2", "nodes": ["node3","node4"] } ] },Configuração de testemunha da nuvem O cluster com reconhecimento de rack requer testemunha da nuvem. Insira o nome da testemunha de nuvem, que é criada durante o processo de implantação.
"witnessType": {
    "value": "Cloud"
},
"clusterWitnessStorageAccountName": {
    "value": "yourcloudwitness"
},
Configuração da intenção de rede. A intenção da rede de armazenamento deve ser uma intenção da rede dedicada. As IDs de VLAN 711 e 712 são padrões e podem ser personalizadas para seu ambiente.
"networkingType": {
    "value": "switchedMultiserverDeployment"
},
"networkingPattern": {
    "value" : "convergedManagementCompute"
},
"intentList" : {
    "value": [
        {
            "name": "ManagementCompute",
            "trafficType": [
                "Management",
                "Compute"
            ],
            "adapter": [
                "ethernet",
                "ethernet 2"
            ],
            "overridevirtualswitchConfiguration": false,
            "virtualswitchConfigurationoverrides": {
                "enableIov": "",
                "loadBalancingAlgorithm": ""
            },
            "overrideQosPolicy": false,
            "qosPolicyoverrides": {
            "priorityvalue8021Action_SMB": "",
            "priorityvalues8021Action_Cluster": "",
            "bandwidthPercentage_SMB": ""
            },
            "overrideAdapterProperty": false,
            "adapterPropertyoverrides": {
                "jumboPacket": "",
                "networkDirect": "",
                "networkDirectTechnology": ""
            }
        },
        "name": "Storage",
        "trafficType": [
                "Storage"
                ],
            "adapter": [
                "ethernet 3",
                "ethernet 4"
            ],
            "overridevirtualswitchConfiguration": false,
            "virtualswitchConfigurationoverrides": {
                "enableIov": "",
                "loadBalancingAlgorithm": ""
            },
            "overrideQosPolicy": false,
            "qosPolicyoverrides": {
            "priorityvalue8021Action_SMB": "",
            "priorityvalues8021Action_Cluster": "",
            "bandwidthPercentage_SMB": ""
            },
            "overrideAdapterProperty": false,
            "adapterPropertyoverrides": {
                "jumboPacket": "",
                "networkDirect": "",
                "networkDirectTechnology": ""
            }
        ]
},
"storageNetworkList": {
    "value": [
        {
            "name": "Storage1Network",
            "networkAdapterName": "ethernet 3",
            "vlanId": "711"
        },
        {
            "name": "Storage2Network",
            "networkAdapterName": "ethernet 4",
            "vlanId": "712"
        }
    ]
},
Depois de configurar todos os parâmetros, selecione Salvar para salvar o arquivo de parâmetros.
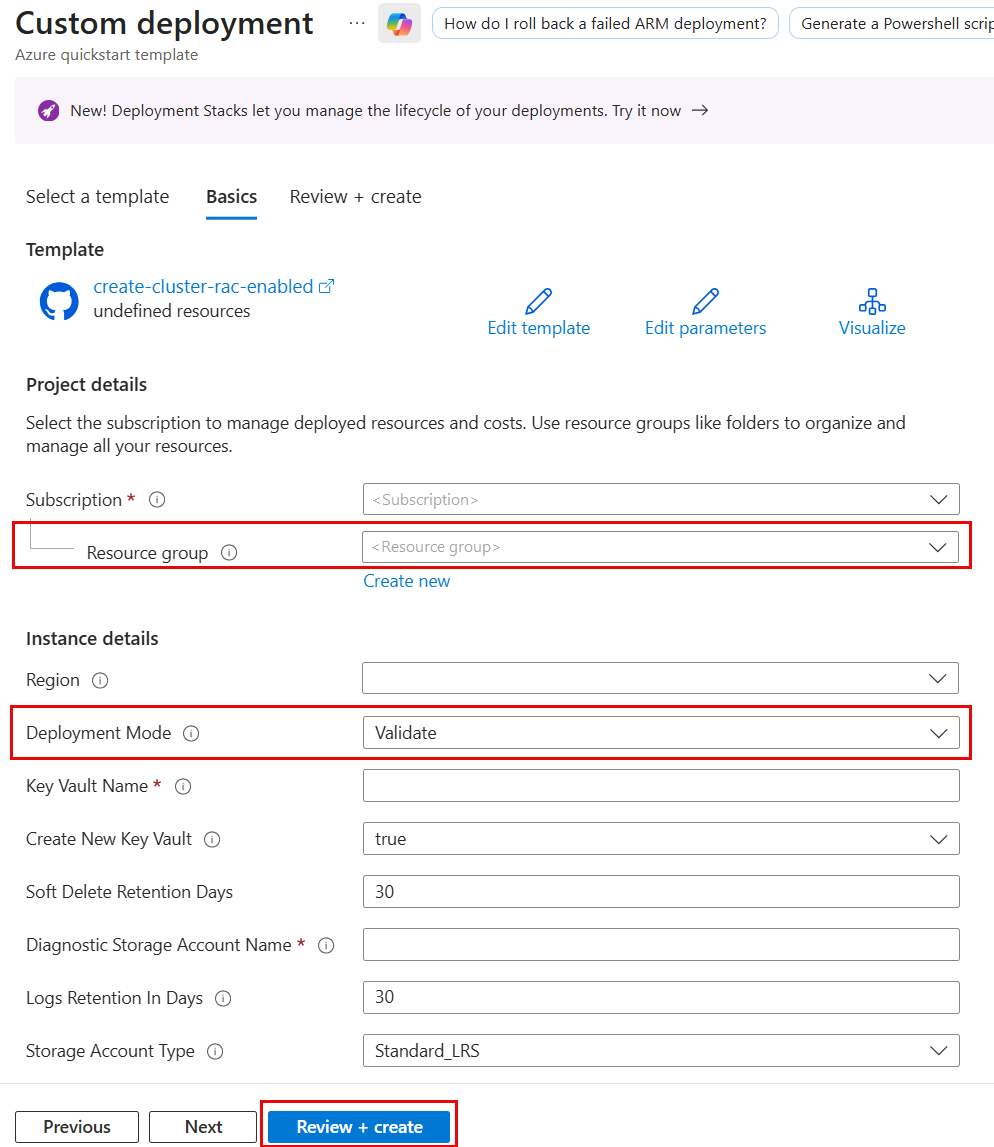
Selecione o grupo de recursos apropriado para seu ambiente.
Confirme se o Modo de Implantação está definido como Validar.
Selecione Examinar + criar para continuar.
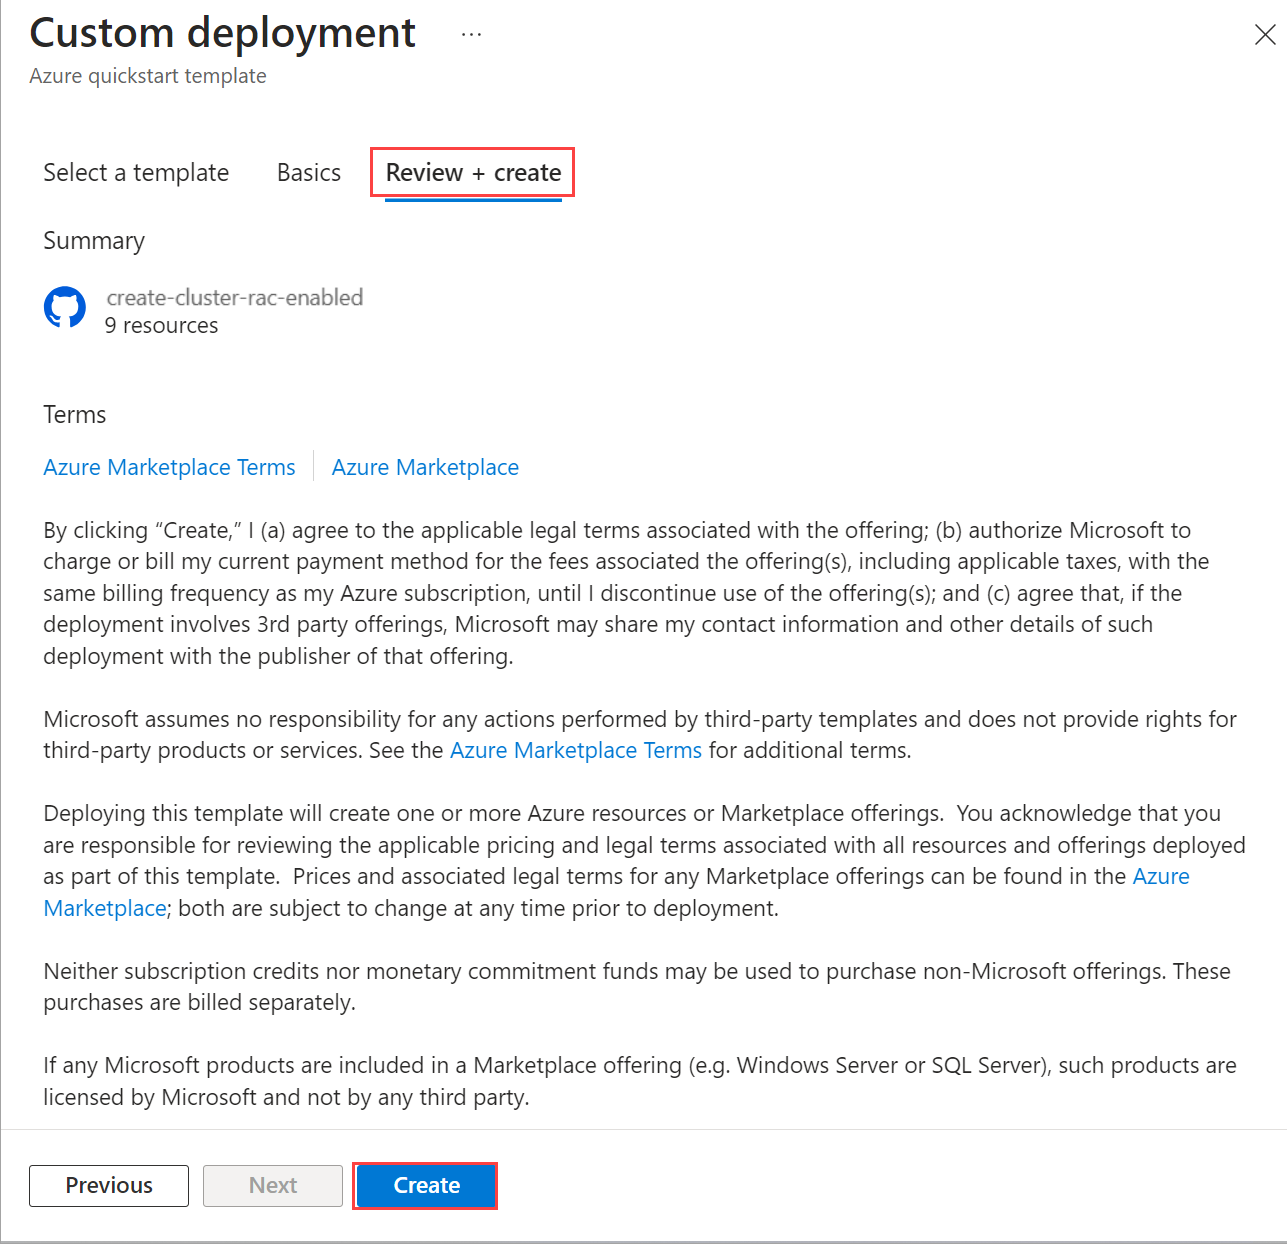
Guia Examinar + criar
Use a guia Examinar + criar para examinar as configurações de implantação e aceitar os termos legais antes de criar os recursos.
Na guia Revisar + Criar, revise o resumo da implantação e os termos legais.
Selecione Criar para iniciar a validação. Essa ação cria os recursos de pré-requisito restantes e valida a implantação. A validação normalmente leva cerca de 15 minutos para implantar um a dois computadores e mais tempo para implantações maiores. Monitore o progresso da validação.
Após a conclusão da validação, prossiga para a fase implantar para provisionar o ambiente completo.
Etapa 2.2: Implantar o modelo no modo de implantação
Após a validação bem-sucedida, você estará pronto para continuar com a implantação real usando o modelo do ARM validado e seu arquivo JSON de parâmetros correspondentes.
Quando a validação for concluída, selecione Reimplantar.
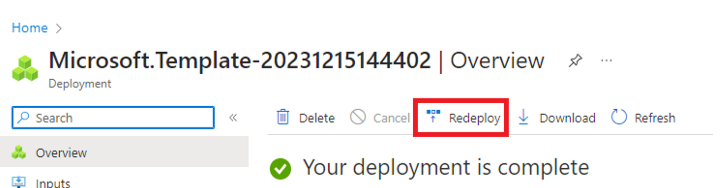
Na tela Implantação personalizada, selecione Editar parâmetros. Carregue os parâmetros salvos anteriormente e selecione Salvar.
Verifique se todos os campos para o modelo arm são preenchidos pelo arquivo JSON de parâmetros.
Selecione o grupo de recursos apropriado para seu ambiente.
Confirme se o Modo de Implantação está definido como Implantar.
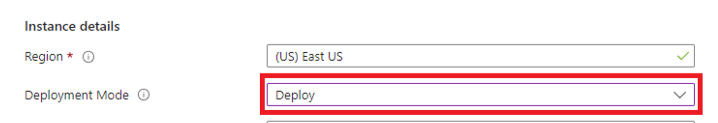
Selecione Examinar + criar.
Selecione Criar para iniciar a implantação. A implantação usa os recursos de pré-requisito existentes criados durante a etapa Implantar o modelo no modo Validar .
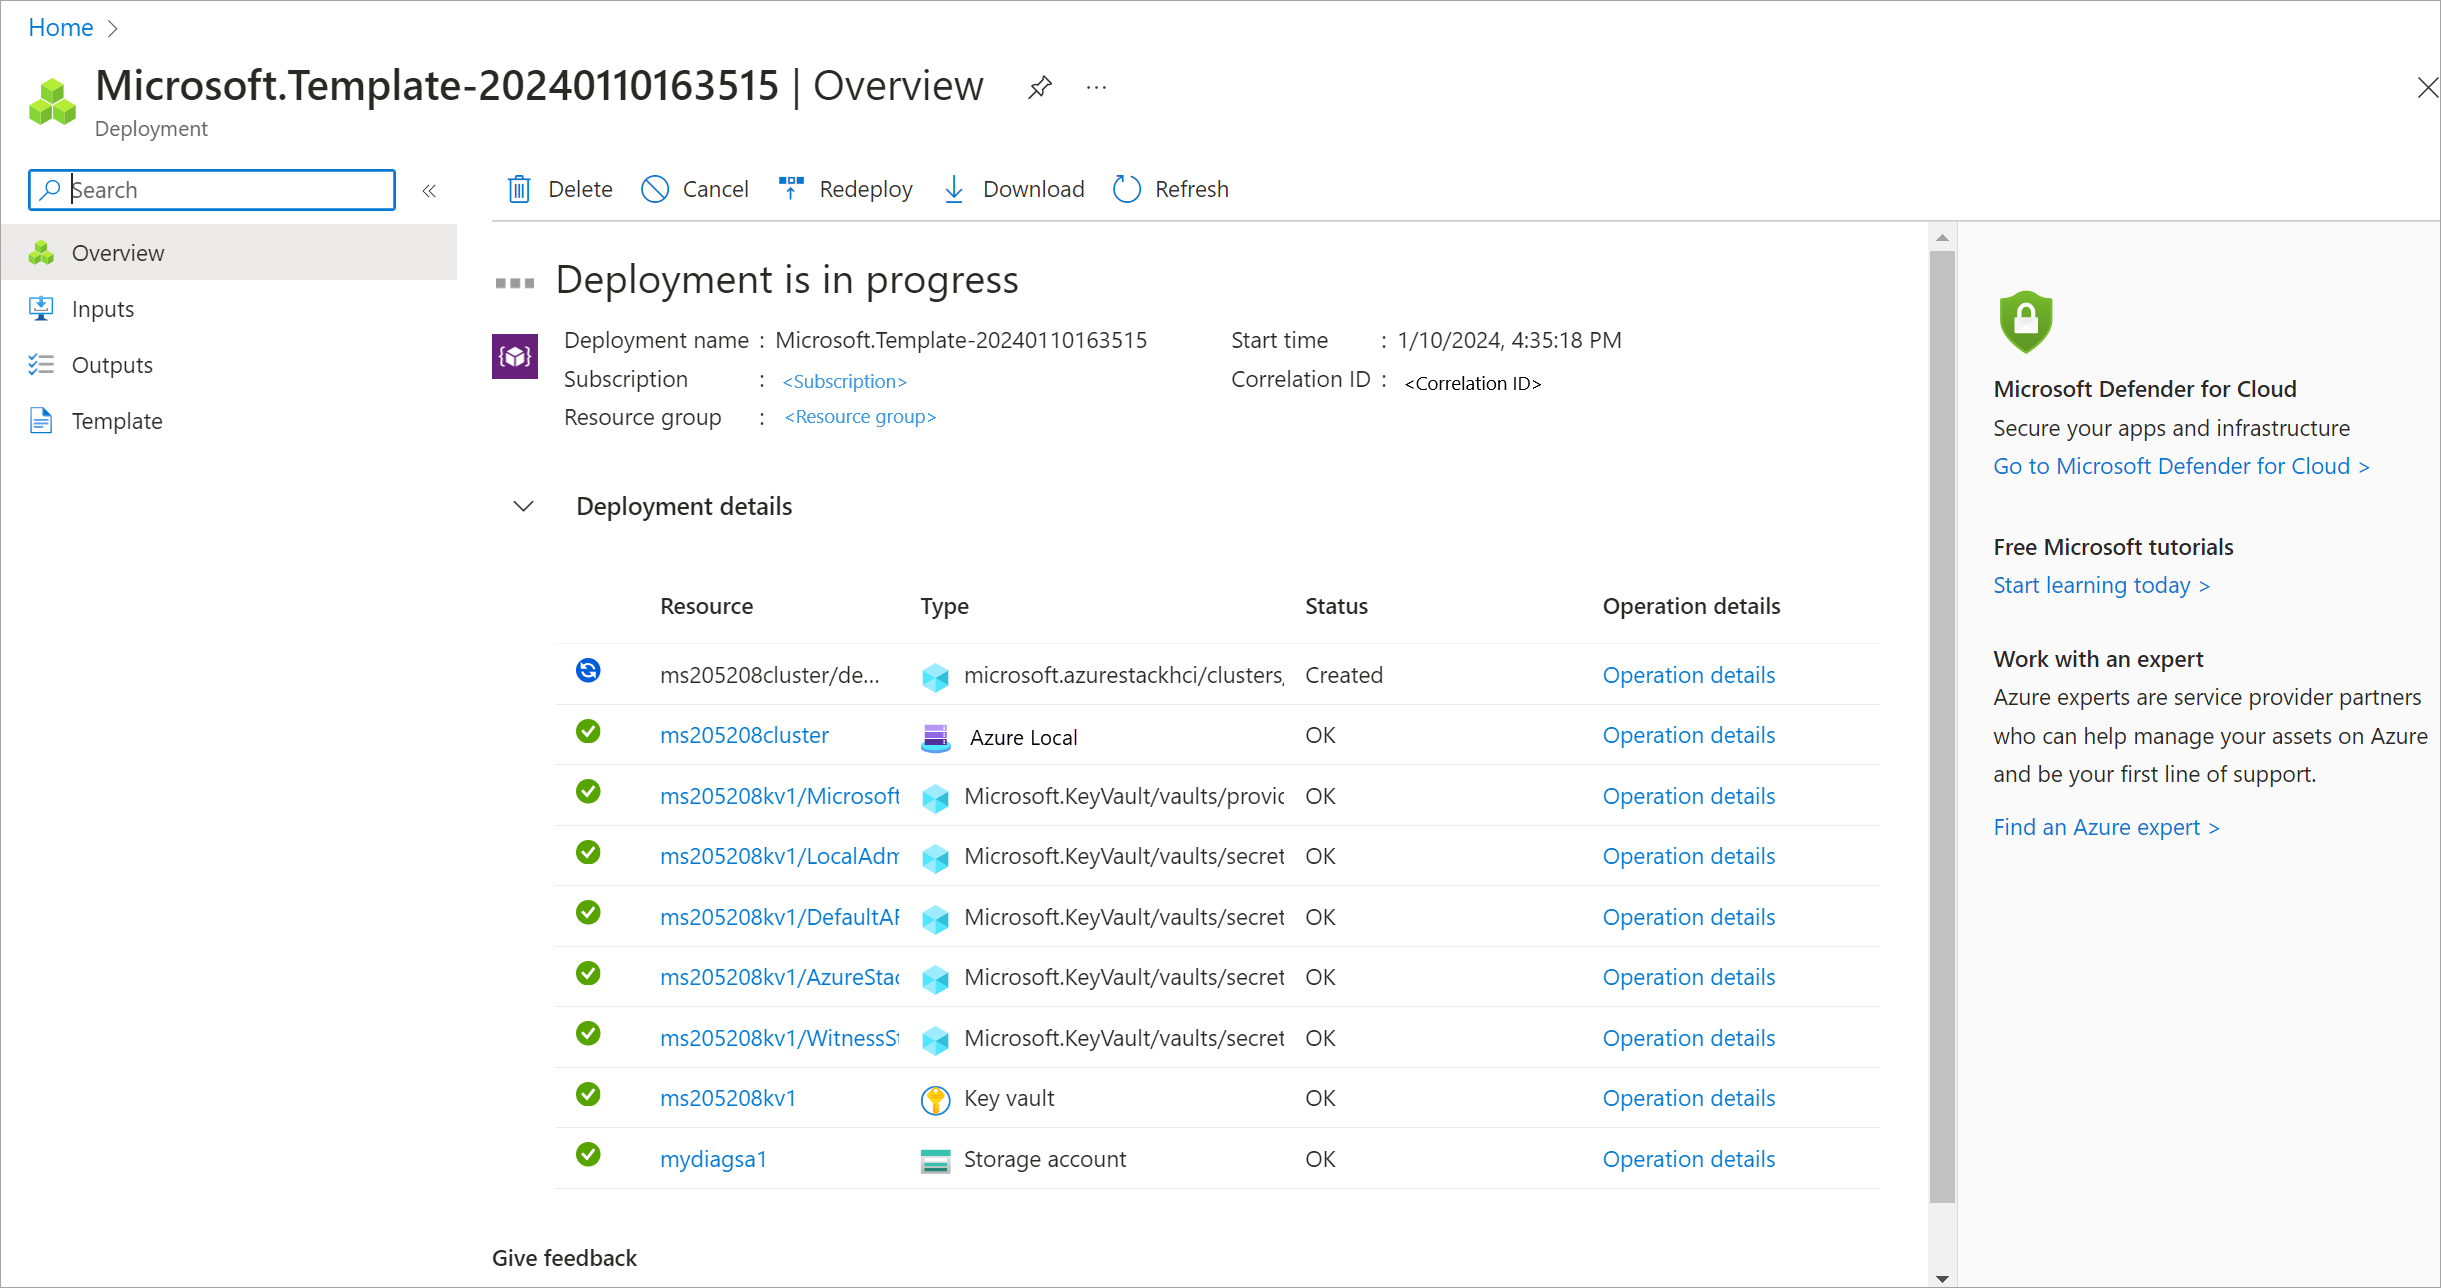
A tela de Implantação recurso desloca-se pelo recurso de cluster durante a implantação.
Depois que a implantação é iniciada, há uma execução limitada do Verificador de Ambiente, uma execução completa do Verificador de Ambiente e a implantação na nuvem é iniciada.
Após alguns minutos, você pode monitorar o progresso da implantação no portal do Azure.
Monitorar a implantação
Em uma nova janela do navegador, navegue até o grupo de recursos do seu ambiente. Selecione o recurso de cluster.
Selecione Implantações.
Atualize e observe o progresso da implantação do primeiro computador (também conhecido como computador de propagação e é o primeiro computador em que você implantou o cluster). A implantação leva entre 2,5 e 3 horas. Várias etapas levam de 40 a 50 minutos ou mais.
A etapa da implantação que leva mais tempo é Implantar Moc e ARB Stack. Esta etapa leva de 40 a 45 minutos.
Depois de concluída, a tarefa na parte superior é atualizada com o status e a hora de término.
Referência de parâmetros do modelo ARM
A tabela a seguir descreve os parâmetros que você define no arquivo de parâmetros do modelo arm:
| Parâmetro | Description |
|---|---|
| Modo de implantação | Determina se o processo de implantação só deve validar ou continuar com a implantação completa: - Valide: cria recursos do Azure para esse sistema e valida a preparação do sistema para implantação. - Implantar: executa a implantação real após a validação bem-sucedida. |
| keyVaultName | Nome do Azure Key Vault que será utilizado para o armazenamento de segredos. Para convenções de nomenclatura, consulte Microsoft.KeyVault no artigo Regras de nomenclatura e restrições para recursos do Azure. |
| softDeleteRetentionDays | O número de dias em que os itens excluídos (como segredos, chaves ou certificados) são mantidos em um Azure Key Vault antes de serem excluídos permanentemente. Especifique um valor entre 7 e 90 dias. Você não pode alterar o período de retenção mais tarde. |
| diagnosticStorageAccountName | Nome da conta de armazenamento do Azure usada para armazenar logs de auditoria do cofre de chaves. Essa conta é uma conta LRS (armazenamento com redundância local) com um bloqueio. Para obter mais informações, consulte a Conta de Armazenamento do Azure. Para convenções de nomenclatura, consulte Nomes de conta de Armazenamento do Azure. |
| logsRetentionInDays | Número de dias em que os logs são mantidos. Se você não quiser aplicar nenhuma política de retenção e reter dados para sempre, especifique 0. |
| storageAccountType | Tipo da Conta de Armazenamento do Azure a ser usada na implantação. Por exemplo, Standard_LRS. |
| nome do cluster | Nome da instância local do Azure que está sendo implantada. Esse é o nome que representa seu cluster na nuvem. Ele deve ser diferente de qualquer um dos nomes de nó. |
| local | Local de implantação, normalmente derivado do grupo de recursos. Para obter uma lista de regiões do Azure com suporte, consulte Requisitos do Azure. |
| tenantId | ID do locatário da assinatura do Azure. Para obter mais informações, consulte Localizar seu inquilino do Microsoft Entra. |
| tipo de testemunha | Tipo de testemunha para o cluster local do Azure.
O tipo de testemunha deve ser Cloud para um cluster de dois nós. Ele pode estar vazio para outros tamanhos de cluster. Para obter mais informações sobre testemunha de nuvem, consulte Implantar uma testemunha de quorum. |
| clusterWitnessStorageAccountName | Nome da conta de armazenamento usada na testemunha do cluster. Para obter mais informações, consulte a Conta de Armazenamento do Azure. Para convenções de nomenclatura, consulte Nomes de conta de Armazenamento do Azure. |
| localAdminUserName | Nome de usuário do administrador local para todos os computadores em seu sistema. As credenciais são idênticas para todas as máquinas em seu sistema. Para obter mais informações, consulte Examinar os pré-requisitos de implantação do Azure Local. |
| localAdminPassword | Senha para o administrador local para todos os computadores em seu sistema. As credenciais são idênticas para todas as máquinas em seu sistema. Para obter mais informações, consulte Examinar os pré-requisitos de implantação do Azure Local. |
| AzureStackLCMAdminUsername | Nome de usuário para o administrador do LCM. Para obter mais informações, consulte Examinar os pré-requisitos de implantação do Azure Local. |
| AzureStackLCMAdminPasssword | Senha para o administrador do LCM. Para obter mais informações, consulte Examinar os pré-requisitos de implantação do Azure Local. |
| hciResourceProviderObjectID | ID do objeto do Provedor de Recursos Local do Azure. Para obter mais informações, consulte Obter a ID do objeto para o Provedor de Recursos Local do Azure. |
| arcNodeResourceIds | Matriz de IDs de recursos dos servidores habilitados para Azure Arc que fazem parte deste cluster local do Azure. |
| domainFqdn | FQDN (nome de domínio totalmente qualificado) para os Serviços de Domínio do Active Directory preparados para implantação. |
| prefixo de nomenclatura | Prefixo usado para todos os objetos criados para a implantação local do Azure. |
| adouPath | Caminho da Unidade Organizacional (UO) criada para essa implantação. A UO não pode estar no nível superior do domínio. Por exemplo: OU=Local001,DC=contoso,DC=com. |
| nível de segurança | Perfil de configuração de segurança a ser aplicado ao cluster local do Azure durante a implantação. O padrão é Recomendado. |
| driftControlEnforced | Configuração do controle de descompasso para reaplicar regularmente os padrões de segurança. Para obter mais informações, consulte os recursos de segurança do Azure Local. |
| credentialGuardEnforced | Configuração do Credential Guard que usa a segurança baseada em virtualização para isolar segredos de ataques de roubo de credenciais. Para obter mais informações, consulte Gerenciar padrões de segurança para o Azure Local. |
| smbSigningEnforced | Configuração para assinar digitalmente o tráfego SMB entre este cluster Local do Azure e outros, para ajudar a mitigar ataques de retransmissão. Para obter mais informações, consulte Visão geral da assinatura do Bloco de Mensagens do Servidor. |
| smbClusterEncryption | Configuração de tráfego de cluster SMB para criptografar o tráfego entre servidores no cluster em sua rede de armazenamento. Para obter mais informações, consulte a criptografia SMB. |
| bitlockerBootVolume | Configuração de criptografia do BitLocker para criptografar o volume do sistema operacional em cada servidor. Para obter mais informações, consulte Gerenciar a criptografia do BitLocker no Azure Local. |
| bitlockerDataVolumes | Configuração de criptografia do BitLocker para criptografar CSVs (volumes compartilhados de cluster) criados nesse sistema durante a implantação. Para obter mais informações, consulte Gerenciar a criptografia do BitLocker no Azure Local. |
| wdacEnforced | Configuração de Controle de Aplicativo para controlar quais drivers e aplicativos têm permissão para serem executados diretamente em cada servidor. Para obter mais informações, consulte Gerenciar o Controle de Aplicativos para o Azure Local. |
| Cliente de dados de streaming | Especifica se o streaming de dados de telemetria do cluster local do Azure para a Microsoft está habilitado. |
| EuLocation | Especifica se os dados de telemetria e diagnóstico devem ser enviados e armazenados dentro da União Europeia (UE). |
| episodicDataUpload | Configuração dos dados de diagnóstico episódico a fim de especificar se é necessário coletar dados de log e carregados na Microsoft para auxiliar na solução de problemas e no suporte. Para obter mais informações, confira Coleção de despejo de memória. |
| Modo de configuração | Modo de configuração de volume de armazenamento. Os valores com suporte são: - Express: cria um único volume provisionado de maneira fina e um caminho de armazenamento por máquina para uso pelas cargas de trabalho. Isso é um acréscimo ao volume de infraestrutura necessário por cluster. - InfraOnly: cria apenas o volume de infraestrutura necessário por cluster. Você precisa criar volumes de carga de trabalho e caminhos de armazenamento mais tarde. - KeepStorage: preserva unidades de dados existentes que contêm um pool e volumes dos Espaços de Armazenamento. |
| subnetMask | A máscara de subrede para a rede de gerenciamento usada pela implantação local do Azure. |
| Gateway padrão | O gateway padrão para implantar um cluster local do Azure. |
| startingIPAddress | O primeiro endereço IP em um bloco contíguo de pelo menos seis endereços IP estáticos na sub-rede da rede de gerenciamento, omitindo endereços já usados pelos computadores. Esses IPs são usados pela infraestrutura local e interna do Azure (Arc Resource Bridge) necessária para o gerenciamento de VM do Arc e o AKS Híbrido. |
| endereço IP final | O último endereço IP em um bloco contíguo de pelo menos seis endereços IP estáticos na sub-rede da rede de gerenciamento, omitindo endereços já usados pelos computadores. Esses IPs são usados pela infraestrutura local e interna do Azure (Arc Resource Bridge) necessária para o gerenciamento de VM do Arc e o AKS Híbrido. |
| Servidores DNS | Lista de IPs do servidor DNS. |
| useDhcp | Indica se o PROTOCOLO DHCP (Dynamic Host Configuration Protocol) deve ser usado para hosts e IPs de cluster. Se não declarada, a implantação assumirá como padrão IPs estáticos. Se TRUE, os servidores de gateway e DNS não serão necessários. |
| physicalNodesSettings | Matriz de nós físicos com seus endereços IP. |
| networkingType | Tipo de rede. Por exemplo, switchedMultiServerDeployment. Para obter mais informações, consulte Especificar configurações de rede. |
| networkingPattern | Padrão usado para rede. Por exemplo, hiperConverged. |
| intentList | Lista de intenções de implantação. |
| storageNetworkList | Lista de redes de armazenamento. |
| armazenamentoConectividadeSem necessidade de switch | Especifica se a conectividade de armazenamento está configurada sem comutadores de rede. |
| enableStorageAutoIp | Especifica se a atribuição de IP automática está habilitada. |
| localização personalizada | Local personalizado para implantação. |
| sbeVersion | Versão da SBE (Extensão do Construtor de Soluções) a ser usada durante uma implantação local do Azure. |
| sbeFamily | Família ou categoria do pacote SBE que está sendo aplicado durante a implantação. |
| sbePublisher | Publicador ou fornecedor do SBE. |
| sbeManifestSource | Local de origem do arquivo de manifesto SBE. |
| sbeManifestCreationDate | Data de criação do manifesto do SBE. |
| propriedades do parceiro | Lista de propriedades específicas de parceiros. |
| listaDeCredenciaisDoParceiro | Lista de credenciais de parceiro. |
A tabela a seguir descreve parâmetros específicos para um cluster com reconhecimento de rack:
| Parâmetro | Description |
|---|---|
| padrão de cluster | Tipo de cluster com suporte para o cluster local do Azure: - Padrão - RackAware |
| zonas de disponibilidade locais | Informações da zona de disponibilidade local para o cluster com reconhecimento de rack do Azure Local. |
Próximas etapas
- Depois que a implantação for concluída, avance até Concluir tarefas pós-implantação para cluster com reconhecimento de rack.
Esse recurso está disponível no Azure Local 2510 e posterior.