Observação
O acesso a essa página exige autorização. Você pode tentar entrar ou alterar diretórios.
O acesso a essa página exige autorização. Você pode tentar alterar os diretórios.
Aplica-se a: implantações hiperconvergadas do Azure Local
Este artigo descreve como gerenciar as configurações de segurança padrão para sua instância do Local do Azure. Você também pode modificar o controle de descompasso e as configurações de segurança protegidas estabelecidas durante a implementação para que seu dispositivo inicie em um estado estável e conhecido.
Pré-requisitos
Antes de começar, verifique se você tem acesso a um sistema local do Azure implantado, registrado e conectado ao Azure.
Exibir as configurações padrão de segurança no portal do Azure
Para exibir as configurações padrão de segurança no portal Azure, aplique a iniciativa MCSB. Para obter mais informações, consulte Aplicar a iniciativa Microsoft Cloud Security Benchmark.
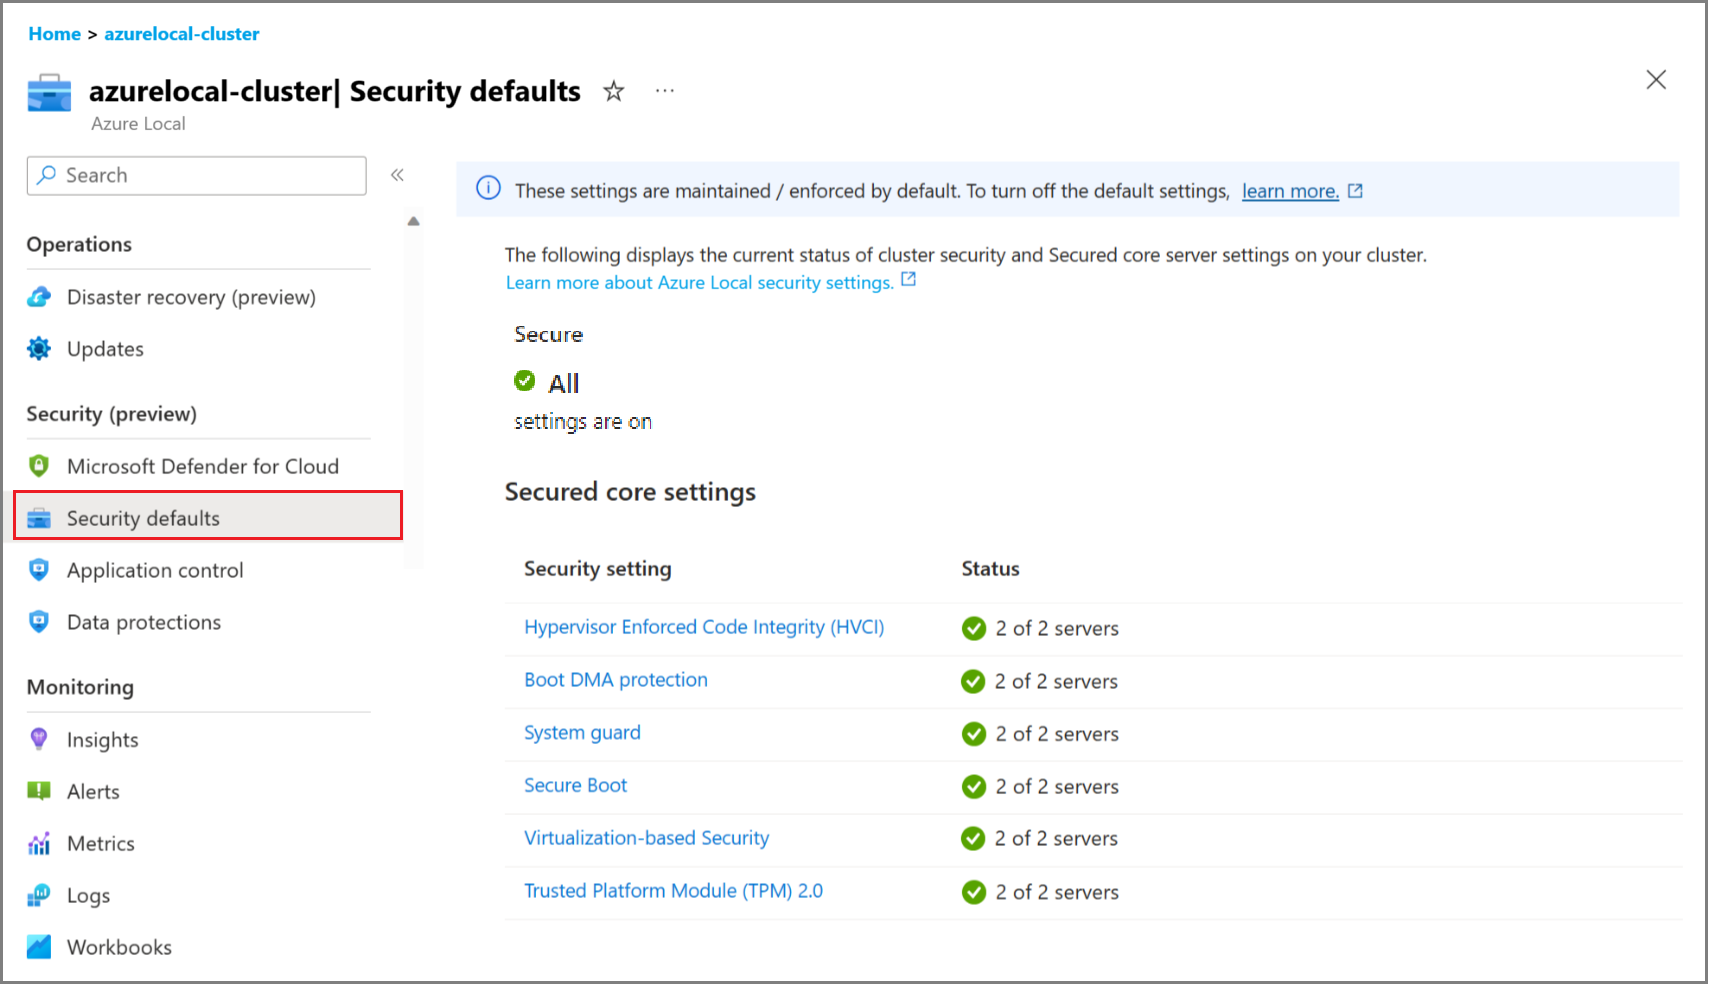
Use as configurações padrão de segurança para gerenciar a segurança do sistema, o controle de descompasso e as configurações de núcleo protegido em seu sistema.
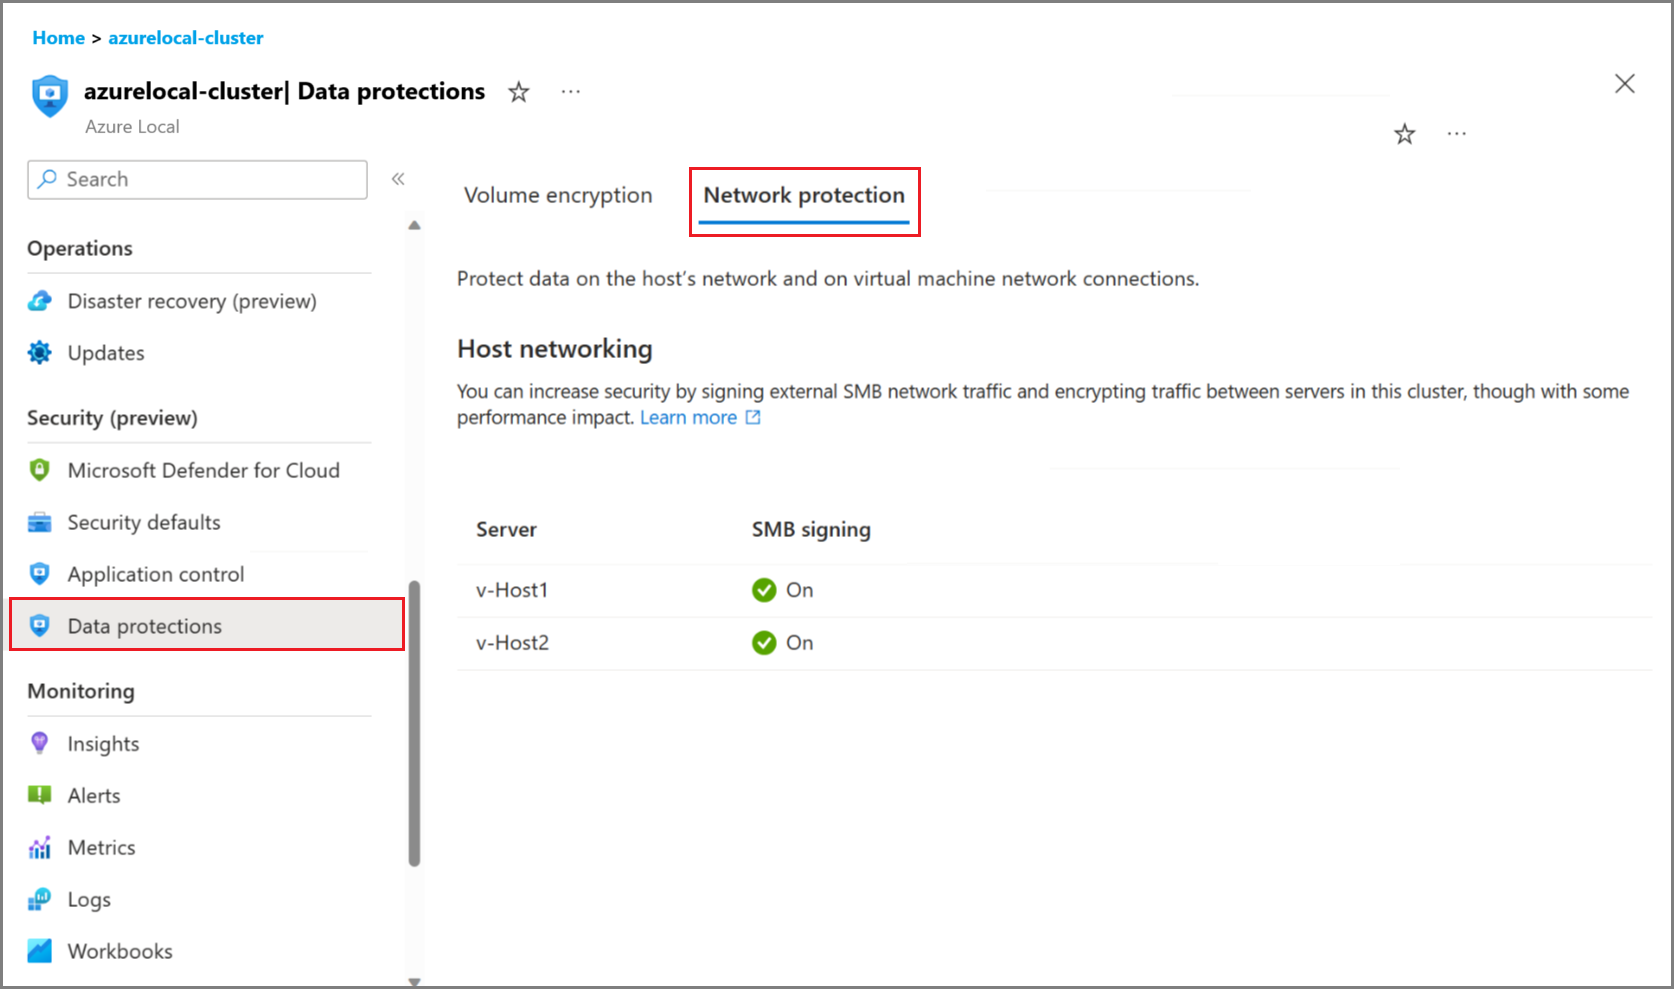
Exiba o status de assinatura SMB na guiaProteção de Rede das > de Dados. A assinatura SMB permite que você assine digitalmente o tráfego SMB entre uma instância local do Azure e outros sistemas.
Exibir a conformidade da linha de base de segurança no portal do Azure
Depois de registrar sua instância local do Azure no Microsoft Defender para Nuvem ou atribuir a política interna, os computadores Windows deverão atender aos requisitos da linha de base de segurança de computação do Azure, um relatório de conformidade será gerado. Para obter a lista completa de regras à qual sua instância local do Azure é comparada, consulte a linha de base de segurança do Windows.
Para um computador host local do Azure, quando todos os requisitos de hardware para o Núcleo Protegido são atendidos, a pontuação de conformidade esperada padrão é 99% das regras estiverem em conformidade.
A tabela a seguir explica as regras que não estão em conformidade e a lógica da lacuna atual:
Note
A partir da versão 2604 do Azure Local, as duas regras de logon interativo na tabela a seguir (texto da mensagem e título da mensagem) são definidas com os valores padrão pela linha de base de segurança e protegidas pelo controle de desvio, portanto, não são mais relatadas como fora de conformidade. Para personalizar qualquer valor, primeiro desabilite o controle de descompasso. Em versões anteriores, essas configurações não eram gerenciadas pela linha de base.
| Nome da regra | Estado de conformidade | Motivo | Comentários |
|---|---|---|---|
| Logon interativo: texto de mensagem para usuários tentando fazer logon | Em conformidade em 2604+; caso contrário, não está em conformidade | Aviso - ""é igual a"" | Consulte a nota anterior. |
| Logon interativo: Título da mensagem para usuários tentando fazer logon | Em conformidade em 2604+; caso contrário, não está em conformidade | Aviso - "" é igual a "" | Consulte a nota anterior. |
| Comprimento mínimo da senha | Não conformidade | Crítico – Sete é menor que o valor mínimo de 14. | Isso deve ser definido pelo cliente, não tem controle de descompasso habilitado para permitir que essa configuração se alinhe com as políticas da sua organização. |
Corrigir o cumprimento das regras
Para corrigir a conformidade das regras, execute os comandos a seguir ou use qualquer outra ferramenta que você preferir. No Azure Local, versão 2604 e posteriores, o aviso legal já está configurado pela baseline e protegido pelo controle de deriva — ignore a etapa 1, a menos que você pretenda personalizá-lo (e primeiro desabilite o controle de deriva).
Aviso legal: crie um valor personalizado para aviso legal, dependendo das necessidades e políticas da sua organização. Execute os comandos a seguir:
Set-ItemProperty -Path "HKLM:\Software\Microsoft\Windows\CurrentVersion\Policies\System" -Name "LegalNoticeCaption" -Value "Legal Notice"
Set-ItemProperty -Path "HKLM:\Software\Microsoft\Windows\CurrentVersion\Policies\System" -Name "LegalNoticeText" -Value "LegalNoticeText"
Tamanho mínimo da senha: defina a política mínima de comprimento de senha como 14 caracteres no computador local do Azure. O valor padrão é 7, e qualquer valor abaixo de 14 ainda é sinalizado pela política de linha de base de monitoramento. Execute os comandos a seguir:
net accounts /minpwlen:14
Gerencie os padrões de segurança com o PowerShell
Ao habilitar a proteção contra descompasso, você só pode alterar as configurações de segurança não protegidas. Para alterar as configurações de segurança protegidas que formam a linha de base, primeiro desabilite a proteção contra descompasso.
Exibir e baixar configurações de segurança
Use a tabela a seguir para exibir e baixar a lista completa de configurações de segurança com base na versão de software que você está executando.
| Versão da solução local do Azure | Executando a versão do sistema operacional local do Azure | Baixar link para o arquivo csv de configurações |
|---|---|---|
| Implantações executando a versão 2505 e anteriores | Executar o build 25398.xxxx do sistema operacional e conectado ao domínio | Download da linha de base de segurança |
| Implantações em execução da versão 2506 e posterior | Executar o build 26100.xxxx do sistema operacional e conectado ao domínio | Download da linha de base de segurança |
| Implantações em execução da versão 2506 e posterior | Executando o build 26100.xxxx do sistema operacional e não conectado ao domínio (também conhecido como AD-less) | Download da linha de base de segurança |
Modificar padrões de segurança
Comece com a linha de base de segurança inicial e modifique o controle de descompasso e as configurações de segurança protegidas definidas durante a implantação.
Habilitar controle de descompasso
Use as seguintes etapas para habilitar o controle de descompasso:
Conecte-se à sua máquina do Local do Azure.
Execute o cmdlet a seguir:
# Apply to the local node (default) Enable-AzsSecurity -FeatureName DriftControl -Local # Apply to all nodes in the cluster using the orchestrator Enable-AzsSecurity -FeatureName DriftControl -Cluster-
-Local- Afeta somente o nó local. Este valor é o padrão se você não especificar uma opção de escopo. -
-Cluster— Afeta todos os nós do cluster usando o orquestrador.
-
Desabilitar o controle de descompasso
Use as etapas a seguir para desabilitar o controle de descompasso:
Conecte-se à sua máquina do Local do Azure.
Execute o cmdlet a seguir:
# Apply to the local node (default) Disable-AzsSecurity -FeatureName DriftControl -Local # Apply to all nodes in the cluster using the orchestrator Disable-AzsSecurity -FeatureName DriftControl -Cluster-
-Local- Afeta somente o nó local. Esse valor será o padrão se você não especificar uma opção de escopo. -
-Cluster— Afeta todos os nós do cluster usando o orquestrador.
-
Importante
Se você desabilitar o controle de descompasso, poderá modificar as configurações protegidas. Se você habilitar o controle de descompasso novamente, todas as alterações feitas nas configurações protegidas serão substituídas.
Configurar as definições de segurança durante a implantação
Como parte da implantação, você pode modificar o controle de descompasso e outras configurações de segurança que constituem a linha de base de segurança no cluster.
A tabela a seguir descreve as configurações de segurança que você pode configurar em sua instância de Azure Local durante a implantação.
| Área do recurso | Recurso | Descrição |
|---|---|---|
| Governança | Linha de base de segurança | Mantém os padrões de segurança em cada nó. Ajuda a proteger contra alterações. |
| Proteção de credenciais | Windows Defender Credential Guard | Usa segurança baseada em virtualização para isolar segredos de ataques de roubo de credenciais. |
| Controle do aplicativo | Controle de aplicativo do Windows Defender | Controla quais drivers e aplicativos podem ser executados diretamente em cada nó. |
| Criptografia de dados em repouso | BitLocker para volume de inicialização do sistema operacional | Criptografa o volume de inicialização do SO em cada nó. |
| Criptografia de dados em repouso | BitLocker para volumes de dados | Criptografa volumes compartilhados de cluster (CSVs) neste sistema |
| Proteção de dados em trânsito | Assinatura do tráfego SMB externo | Assina o tráfego SMB entre este sistema e outros para ajudar a evitar ataques de retransmissão. |
| Proteção de dados em trânsito | Criptografia SMB para tráfego no cluster | Criptografa o tráfego entre os nós do sistema (em sua rede de armazenamento). |
Modificar as configurações de segurança após a implantação
Após a implantação, use o PowerShell para modificar as configurações de segurança, mantendo o controle de descompasso. Alguns recursos exigem uma reinicialização para entrar em vigor.
Propriedades do cmdlet do PowerShell
As propriedades de cmdlet a seguir são para o módulo AzureStackOSConfigAgent . A implantação instala o módulo.
Get-AzsSecurity -FeatureName <name> [-Local | -PerNode | -AllNodes | -Cluster]-
-Local— Fornece um valor booleano (Verdadeiro/Falso) para o nó local. Você pode executá-lo em uma sessão remota regular do PowerShell. Este valor é o padrão se você não especificar uma opção de escopo. -
-PerNode— Fornece um valor booleano (Verdadeiro/Falso) para cada nó. Requer CredSSP ou uma conexão RDP (protocolo de área de trabalho remota). -
-AllNodes— Fornece um valor booleano (Verdadeiro/Falso) calculado em todos os nós. Requer CredSSP ou uma conexão RDP. -
-Cluster- Fornece o valor booliano do repositório ECE. Interage com o orquestrador e se aplica a todos os nós do cluster. Requer CredSSP ou uma conexão RDP.
-
Enable-AzsSecurity -FeatureName <name> [-Local | -Cluster]Disable-AzsSecurity -FeatureName <name> [-Local | -Cluster]-
-Local- Aplica a alteração somente ao nó local. Este valor é o padrão se você não especificar uma opção de escopo. -
-Cluster- Aplica a alteração a todos os nós no cluster usando o orquestrador. -
-FeatureName— O recurso de segurança sobre o qual agir. A tabela a seguir lista os valores válidos.DriftControltambém é um valor válido; veja Habilitar o controle de descompasso e desabilitar o controle de descompasso.
-
Importante
Os cmdlets Enable-AzsSecurity e Disable-AzsSecurity só estão disponíveis em novas implantações ou em implantações atualizadas após as linhas de base de segurança serem aplicadas corretamente aos nós. Para obter mais informações, consulte Gerenciar a segurança depois de atualizar o Azure Local.
A tabela a seguir lista os recursos de segurança que você pode gerenciar usando os cmdlets Get-AzsSecurity, Enable-AzsSecurity e Disable-AzsSecurity. Mostra o valor a ser passado para -FeatureName, as operações que cada recurso suporta, se ele oferece suporte ao controle de desvio e se é necessária uma reinicialização.
Valor de -FeatureName |
Recurso | Operações com suporte | Suporta controle de descompasso | Reinicialização necessária |
|---|---|---|---|---|
VBS |
Segurança Baseada em Virtualização (VBS) | Enable | Sim | Sim |
CredentialGuard |
Guarda de Credenciais | Habilitar, Desabilitar | Sim | Sim |
DRTM |
DRTM (raiz dinâmica de confiança para medição) | Habilitar, Desabilitar | Sim | Sim |
HVCI |
Integridade de código protegida por hipervisor (HVCI) | Habilitar, Desabilitar | Sim | Sim |
SideChannelMitigation |
Mitigação de canal lateral | Habilitar, Desabilitar | Sim | Sim |
SMBSigning |
Assinatura SMB | Habilitar, Desabilitar | Sim | Não * |
SMBClusterEncryption |
Criptografia de cluster SMB | Habilitar, Desabilitar | Não (configuração do cluster) | Não * |
* Nenhuma reinicialização é necessária. As conexões SMB recém-estabelecidas negociam e adotam imediatamente a configuração atualizada. As sessões SMB existentes continuam usando suas configurações negociadas anteriormente até se reconectarem.