Observação
O acesso a essa página exige autorização. Você pode tentar entrar ou alterar diretórios.
O acesso a essa página exige autorização. Você pode tentar alterar os diretórios.
O Azure Monitor normalmente gerencia o armazenamento automaticamente, mas alguns cenários exigem que você configure uma conta de armazenamento gerenciada pelo cliente. Este artigo descreve os casos de uso, os requisitos e os procedimentos para configurar um link de conta de armazenamento gerenciado pelo cliente para um workspace do Log Analytics.
| Cenários que exigem uma conta de armazenamento gerenciada pelo cliente |
|---|
| Links privados usados para ingestão de log personalizados/do IIS |
| Criptografia de dados de chave gerenciada pelo cliente (CMK) de consultas de alerta de log e consultas salvas |
O conteúdo de log personalizado carregado em contas de armazenamento gerenciadas pelo cliente pode mudar na formatação ou em outras maneiras inesperadas. Considere cuidadosamente suas dependências nesse conteúdo e entenda as circunstâncias especiais para seu caso de uso.
Pré-requisitos
A partir de 30 de junho de 2025, a criação ou atualização de contas de armazenamento vinculadas a logs personalizados e logs do IIS não está mais disponível, e as contas de armazenamento existentes foram desvinculadas em 1º de novembro de 2025. Migre para Azure Monitor Agent para evitar a perda de dados. Para obter mais informações, confira Visão geral do Agente do Azure Monitor.
Aviso
A partir de 31 de agosto de 2026, os workspaces do Log Analytics deverão ter uma identidade gerenciada (MSI) atribuída para que seja possível adicionar ou atualizar contas de armazenamento vinculadas para consultas salvas e alertas de log salvos. Para obter mais informações, consulte Vincular contas de armazenamento ao seu workspace do Log Analytics.
| Ação | Permissão necessária |
|---|---|
| Gerenciar contas de armazenamento vinculadas para um workspace |
Microsoft.OperationalInsights/workspaces/write – escopo do workspacePor exemplo, conforme fornecido pela função interna, Colaborador do Log Analytics. |
| Atribuir qualquer identidade gerenciada a um espaço de trabalho |
Microsoft.OperationalInsights/workspaces/write – escopo do workspacePor exemplo, conforme fornecido pela função interna, Colaborador do Log Analytics. |
| Gerenciar uma identidade gerenciada atribuída pelo usuário para um workspace |
Microsoft.ManagedIdentity/userAssignedIdentities/assign/action – escopo de identidadePor exemplo, conforme fornecido pelas funções internas, Operador de Identidade Gerenciada ou Colaborador de Identidade Gerenciada. |
| Permissões mínimas para identidade gerenciada na conta de armazenamento | Colaborador de dados da tabela de armazenamento. |
Além disso, a conta de armazenamento vinculada deve estar na mesma região que o workspace.
Links privados
As contas de armazenamento gerenciadas pelo cliente são usadas para ingerir logs personalizados quando links privados são usados para se conectar aos recursos do Azure Monitor. O processo de ingestão desses tipos de dados primeiro carrega os logs em uma conta intermediária do armazenamento do Azure e, em seguida, os ingeri em um espaço de trabalho.
Requisitos do espaço de trabalho
Ao se conectar ao Azure Monitor por meio de um link privado, o agente do Azure Monitor só poderá enviar logs para workspaces acessíveis também por meio de um link privado. Esse requisito significa que você deve:
- Configurar um objeto AMPLS (escopo de link privado do Azure Monitor).
- Conectá-lo aos workspaces.
- Conectar o AMPLS à sua rede por meio de um link privado.
Para obter mais informações sobre o procedimento de configuração AMPLS, consulte Usar o link privado do Azure para conectar redes ao Azure Monitor com segurança.
Requisitos da conta de armazenamento para link privado
Quando você se conecta ao Azure Monitor por meio de um link privado, a conta de armazenamento deve estar acessível por meio de um link privado. A conta de armazenamento deve:
Estar localizada na rede virtual ou em uma rede emparelhada e conectada à rede virtual por meio de um link privado.
Permitir que Azure Monitor acesse a conta de armazenamento. Para permitir que apenas redes específicas acessem sua conta de armazenamento, selecione a exceção Permitir que serviços confiáveis da Microsoft acessem essa conta de armazenamento.
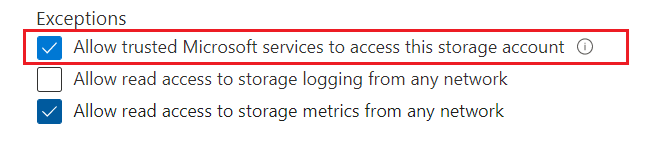
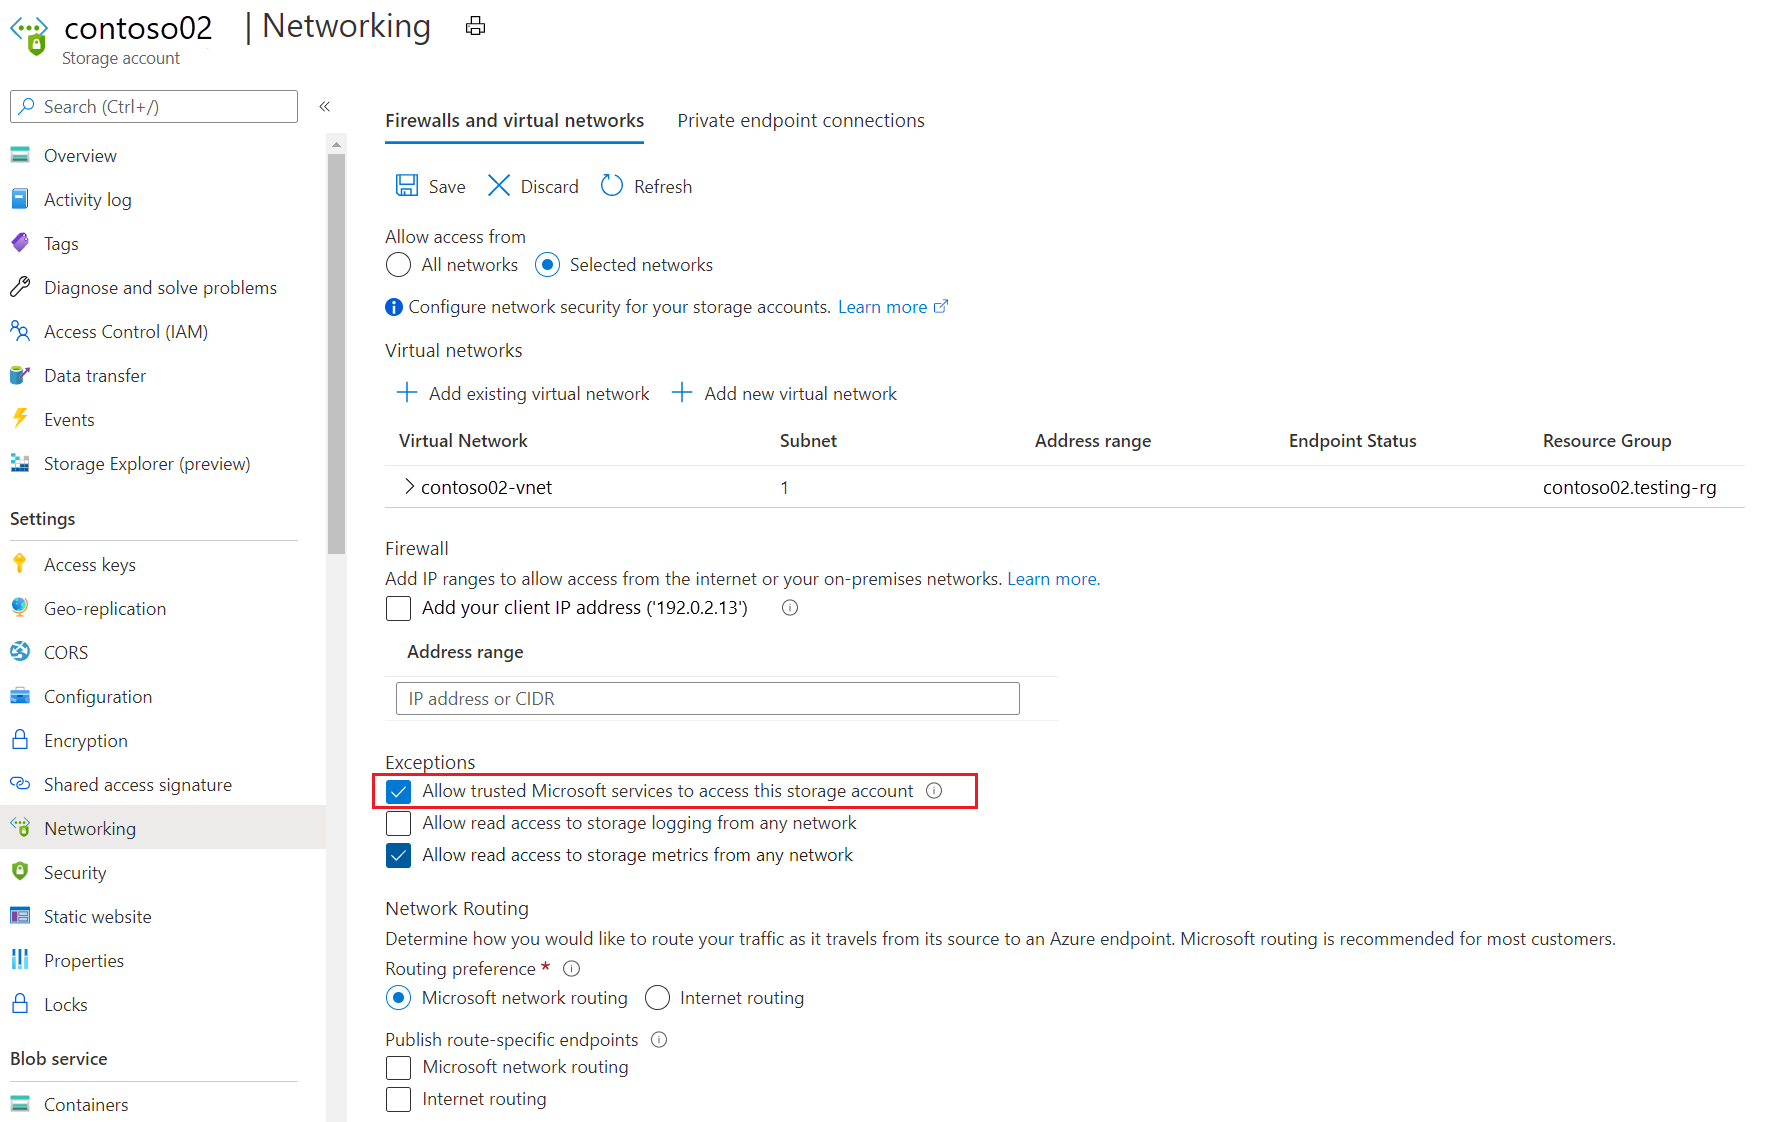
Se o workspace processa tráfego de outras redes, configure a conta de armazenamento para permitir o tráfego de entrada proveniente das redes relevantes ou da Internet.
Coordene a versão do TLS entre os agentes e a conta de armazenamento. Recomendamos que você envie dados aos Logs do Azure Monitor usando TLS 1.2 ou superior. Se necessário, configure seus agentes para usar o protocolo TLS. Se isso não for possível, configure a conta de armazenamento para aceitar o TLS 1.2.
Criptografia de dados de chave gerenciada pelo cliente
O Armazenamento do Azure criptografa todos os dados em repouso em uma conta de armazenamento. Por padrão, ele usa MMKs (chaves gerenciadas pela Microsoft) para criptografar os dados. Armazenamento do Azure também dá suporte a CMKs (chaves gerenciadas pelo cliente) de Azure Key Vault para criptografar seus dados de armazenamento. Importe suas próprias chaves para o Key Vault ou use as APIs do Key Vault para gerar chaves.
Uma conta de armazenamento gerenciada pelo cliente é necessária para:
- Criptografar consultas de alerta de log com CMKs.
- Criptografar consultas salvas com CMKs.
Configure sua conta de armazenamento para usar CMKs com o Key Vault. Para obter mais informações, consulte Configurar chaves gerenciadas pelo cliente para o Armazenamento do Azure.
Considerações sobre o armazenamento gerenciado pelo cliente com CMK
Aviso
Quando você vincula uma conta de armazenamento para consultas, todas as consultas e funções são permanentemente removidas do workspace e armazenadas em uma tabela na conta de armazenamento. Antes de iniciar essa operação, selecione Exportar modelo em Automação em seu workspace para salvar suas consultas e funções.
A conta de armazenamento e o cofre de chaves devem estar na mesma região. No entanto, elas não precisam ser da mesma assinatura. Para obter mais informações, consulte Criptografia do Armazenamento do Azure para dados em repouso.
| Caso especial | Remediação |
|---|---|
| Quando uma conta de armazenamento é vinculada para consultas, as consultas salvas e funções existentes no workspace são excluídas permanentemente por motivos de privacidade e movidas para uma tabela na conta de armazenamento. | Copie as consultas salvas existentes antes de configurar o link de armazenamento. Aqui está um exemplo usando o PowerShell. Desvincule a conta de armazenamento das consultas para mover as consultas salvas e as funções de volta ao seu espaço de trabalho. Atualize o navegador se suas consultas ou funções salvas não aparecerem no portal do Azure após a operação. |
| As consultas salvas em pacotes de consulta não são criptografadas com CMK. | Selecione Salvar como Consulta Herdada quando salvar consultas, assim, elas serão protegidas com o CMK. |
| Consultas salvas e alertas de pesquisa de log, por padrão, não são criptografados no armazenamento gerenciado pelo cliente. | Criptografe sua conta de armazenamento com o CMK na criação da conta de armazenamento, embora o CMK seja configurável depois. |
| Uma única conta de armazenamento StorageV2 pode ser usada para todas as finalidades: consultas, alertas, logs personalizados e logs do IIS. | Vincular o armazenamento para logs personalizados e logs do IIS pode exigir mais contas de armazenamento (até 5 por espaço de trabalho) para garantir a escalabilidade, dependendo da taxa de ingestão e dos limites de armazenamento. Todo o armazenamento gerenciado pelo cliente para logs personalizados e logs do IIS foi desvinculado em 1º de novembro de 2025. |
Vincular contas de armazenamento ao seu espaço de trabalho do Log Analytics
Os requisitos a seguir serão impostos antes de 31 de agosto de 2026.
| Requisitos futuros | Descrição |
|---|---|
| Identidade gerenciada atribuída ao espaço de trabalho | A criação de novos links para contas de armazenamento gerenciadas pelo cliente, quando nenhuma identidade gerenciada for atribuída, será bloqueada para todos os espaços de trabalho, incluindo atualizações de links existentes. |
| Conta de armazenamento configurada com atribuição de função para identidade gerenciada | A criação de novos links para contas de armazenamento gerenciadas pelo cliente quando a conta de armazenamento não tiver uma atribuição de função para a identidade gerenciada será bloqueada para todos os workspaces, incluindo a atualização de links existentes. |
Criar uma identidade gerenciada
Prepare-se para a próxima mudança obrigatória configurando seu workspace com uma identidade gerenciada.
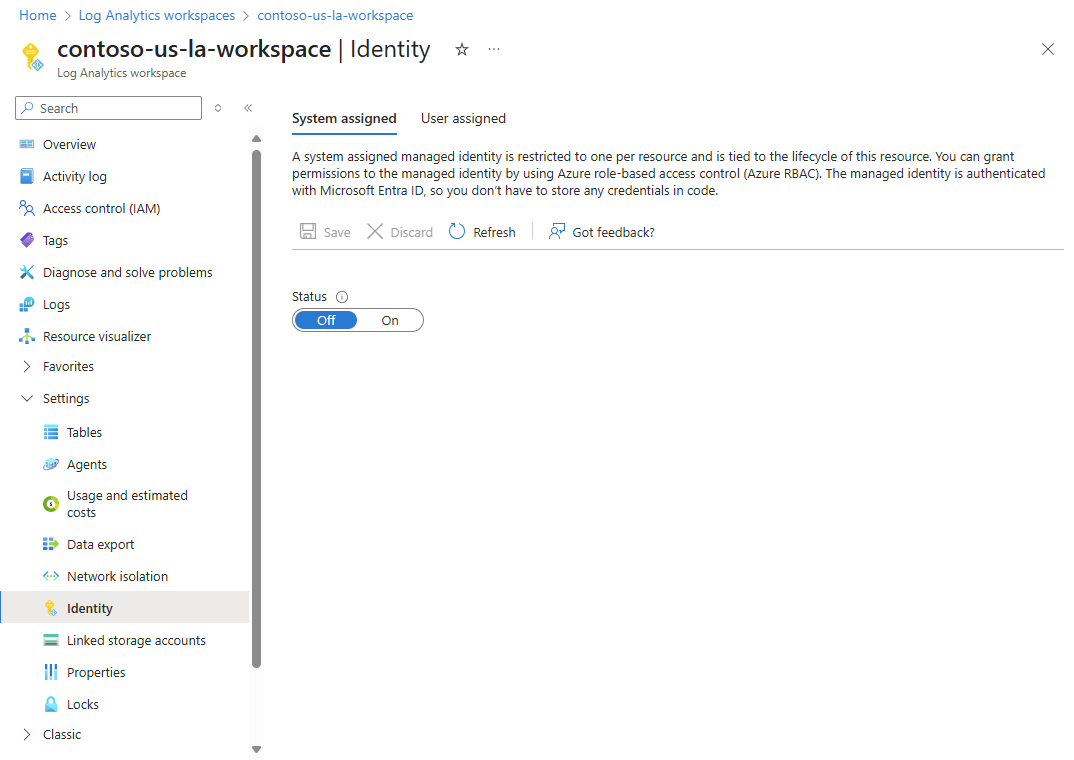
Até que a imposição comece, o workspace não usará a identidade gerenciada para autenticação no armazenamento privado. Não remova o método de autenticação existente até que Microsoft anuncie que as identidades gerenciadas estão habilitadas para autenticação no armazenamento privado.
Crie ou atualize seu workspace com uma identidade gerenciada usando um destes métodos:
- As configurações de Identidade dos workspaces do Log Analytics no portal do Azure
- Bíceps
- API REST.
- CLI do Azure.
Para obter mais informações, consulte O que são identidades gerenciadas para recursos do Azure?.
Adicionar uma atribuição de função
Depois que a identidade gerenciada for atribuída ao workspace, atualize a conta de armazenamento para permitir o acesso à identidade gerenciada. Atribua essa identidade a função Colaborador de dados da tabela de armazenamento na conta de armazenamento para permitir que o workspace acesse consultas salvas e alertas de log. Observe as permissões necessárias para atribuir identidades gerenciadas e gerenciar identidades atribuídas pelo usuário.
Adicionar o link
Na portal do Azure, abra o menu do workspace e selecione Contas de armazenamento vinculadas. A conta de armazenamento vinculada é mostrada para cada tipo.
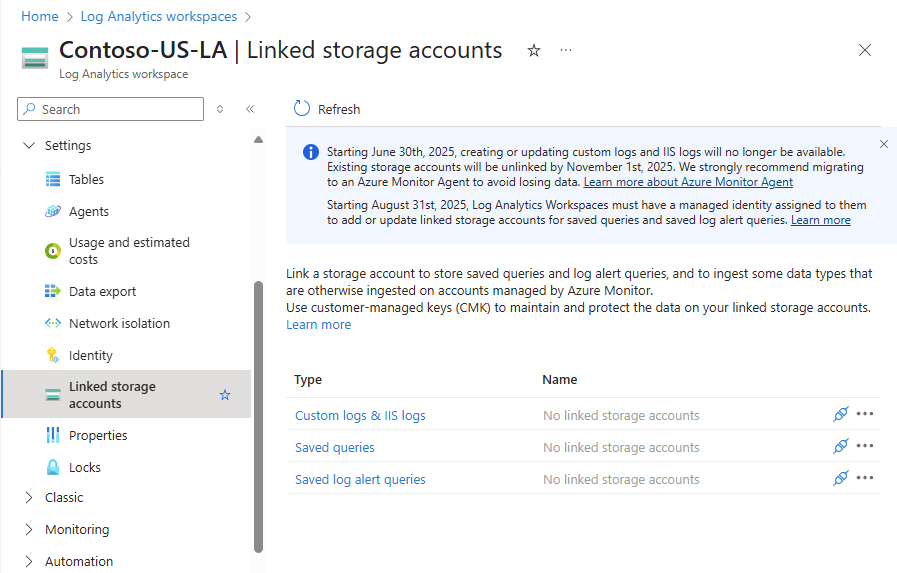
Selecionar um tipo ou o ícone de conexão abre os detalhes do link da conta de armazenamento para configurar ou atualizar a conta de armazenamento vinculada do respectivo tipo. Use a mesma conta de armazenamento para vários tipos para reduzir a complexidade.
Observação
Quando você configura o armazenamento vinculado para o Alerts tipo de fonte de dados, os alertas de pesquisa de log disparados não incluem a consulta de alerta no conteúdo do alerta. Nos detalhes do alerta, a Consulta exibe um comentário neste formato:
// Search query has been redacted as linked storage account is configured on Log Analytics workspace '<workspace-resource-id>'.
Esse comportamento é esperado porque Azure Monitor armazena a consulta em sua conta de armazenamento gerenciada pelo cliente. Use dimensões de alerta para fornecer contexto para alertas disparados. Para obter mais informações, consulte Considerações antes de definir a chave gerenciada pelo cliente para consultas de alerta de log salvas.
Gerenciar as contas de armazenamento vinculadas
Siga estas diretrizes para gerenciar as contas de armazenamento vinculadas.
Criar ou modificar um link
Quando você vincula uma conta de armazenamento a um workspace, Azure Monitor Logs começa a usá-la em vez da conta de armazenamento de propriedade do serviço.
- Registrar várias contas de armazenamento para distribuir a carga de logs entre elas.
- Reutilizar a mesma conta de armazenamento para vários workspaces.
Desvincular uma conta de armazenamento
Para parar de usar uma conta de armazenamento, desvincule o armazenamento do espaço de trabalho. Ao desvincular todas as contas de armazenamento de um workspace, os logs do Azure Monitor usarão as contas de armazenamento gerenciadas pelo serviço. Se a rede tiver acesso limitado à Internet, essas contas de armazenamento poderão não estar disponíveis. Assim, qualquer cenário que dependa do armazenamento falhará.
Substituir uma conta de armazenamento
Para substituir uma conta de armazenamento usada para ingestão:
- Crie um link para uma nova conta de armazenamento. Os agentes de log obtêm a configuração atualizada e começam a enviar dados para o novo armazenamento. O processo pode levar alguns minutos.
- Desvincular a conta de armazenamento antiga para que os agentes parem de gravar na conta removida. O processo de ingestão continua lendo os dados dessa conta até que eles sejam todos ingeridos. Não exclua a conta de armazenamento até verificar que todos os logs foram ingeridos.
Manter as contas de armazenamento
Siga estas diretrizes para manter suas contas de armazenamento.
Gerenciar retenção de log
Quando você usa a sua conta de armazenamento, a retenção é sua responsabilidade. Os logs do Azure Monitor não excluem logs armazenados em seu armazenamento privado. Em vez disso, você deve configurar uma política para lidar com a carga de acordo com suas preferências.
Considerar a carga
As contas de armazenamento podem lidar com determinada carga de solicitações de leitura e gravação antes de iniciarem as solicitações de limitação. Para obter mais informações, confira Escalabilidade e metas de desempenho do Armazenamento de Blobs do Azure.
A limitação afeta o tempo necessário para a ingestão de logs. Se a conta de armazenamento estiver sobrecarregada, registre outra conta de armazenamento para distribuir a carga entre elas. Para monitorar a capacidade e o desempenho da conta de armazenamento, veja os Insights no portal do Azure.
Cobranças relacionadas
Você será cobrado por contas de armazenamento com base no volume de dados armazenados, no tipo de armazenamento e no tipo de redundância. Para obter mais informações, confira Preços do blob de blocos e Preços do Armazenamento de Tabelas do Azure.