Observação
O acesso a essa página exige autorização. Você pode tentar entrar ou alterar diretórios.
O acesso a essa página exige autorização. Você pode tentar alterar os diretórios.
Este artigo mostra como definir o nível de proteção de uma tabela, conceder acesso a usuários autorizados e verificar se a configuração funciona conforme o esperado. As tabelas protegidas usam um modelo de "negar por padrão" para que funções de leitura padrão e personalizadas não privilegiadas não possam acessar dados confidenciais até que você conceda permissão explicitamente por meio de condições ABAC.
Pré-requisitos
| Requirement | Detalhes |
|---|---|
| Assinatura do Azure | Uma assinatura ativa do Azure com um espaço de trabalho do Log Analytics. |
| Permissões | Função Proprietário ou Colaborador do Log Analytics no espaço de trabalho. Você precisa da ação Microsoft.OperationalInsights/workspaces/tables/protectionLevel/write para mudar o nível de proteção de uma tabela. |
| Familiaridade com RBAC e ABAC | Compreensão de Azure RBAC e condições de ABAC. Para obter informações sobre o ABAC em Log Analytics, consulte RBAC granular em Azure Monitor. |
Definir o nível de proteção de uma tabela
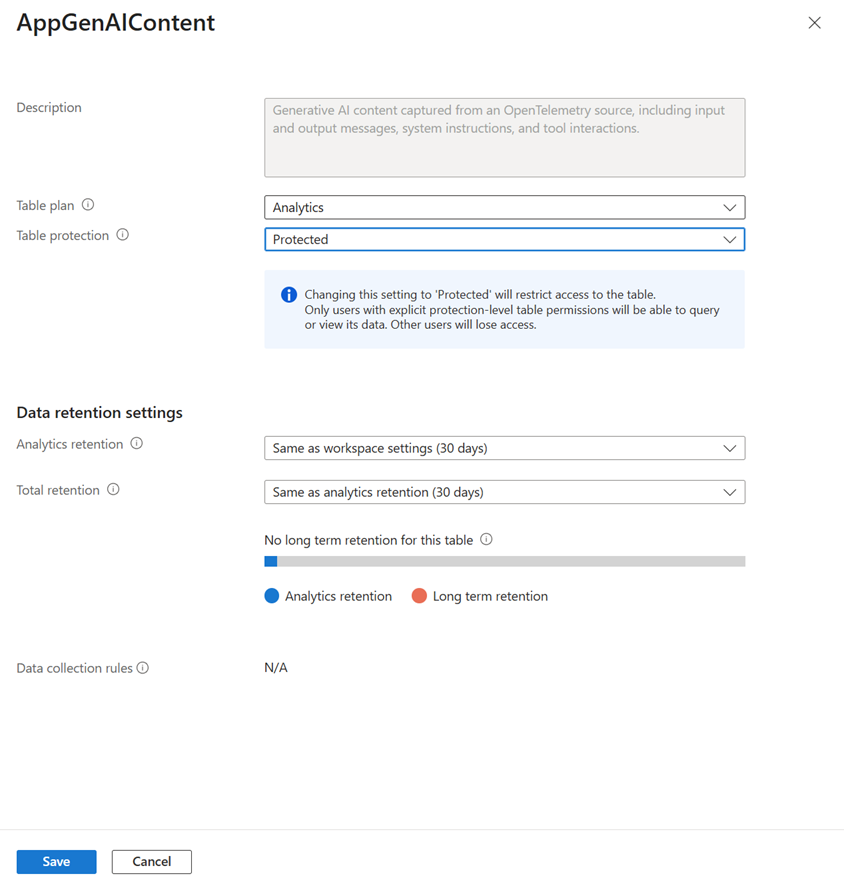
Definir o nível de proteção de uma tabela como Protected impede imediatamente que funções de leitura padrão e funções personalizadas sem privilégios acessem os dados nessa tabela. Conclua estas etapas para cada tabela que contém telemetria confidencial.
- No portal Azure, vá para Log Analytics workspaces e selecione seu workspace.
- Em Configurações, selecione Tabelas.
- Localize a tabela que você deseja proteger e selecione o menu de reticências (...).
- Selecione Gerenciar tabela.
- Em Nível de Proteção, selecione Protegido.
- Selecione Salvar.
Conceder acesso a tabelas protegidas
Depois de proteger uma tabela, você deve conceder explicitamente acesso aos usuários que precisam dos dados. Use a função interna de Leitor de Dados de Monitoramento Privilegiado para acesso amplo ou crie funções personalizadas com protectionLevel condições ABAC para acesso mais direcionado.
Atribuir a função de Leitor de Dados de Monitoramento Privilegiado
A função interna Leitor de Dados de Monitoramento Privilegiado concede acesso de leitura a todas as tabelas protegidas no escopo atribuído.
O portal do Azure não oferece suporte para adicionar condições ABAC a funções integradas. Essa restrição é uma proteção de UX para evitar erros do usuário. Para adicionar condições personalizadas a essa função, use modelos do ARM, a API REST ou outros métodos programáticos.
- No portal Azure, vá para o escopo em que você deseja atribuir a função (assinatura, grupo de recursos, workspace ou qualquer recurso de Azure com suporte).
- Selecione Controle de acesso (IAM)>Adicionar>Adicionar atribuição de função.
- Na guia Função , pesquise o Leitor de Dados de Monitoramento Privilegiado e selecione-o.
- Na guia Membros , selecione o usuário, o grupo ou a identidade gerenciada.
- Selecione Examinar + atribuir.
Conceder acesso somente a tabelas protegidas específicas
Se você precisar limitar o acesso a tabelas protegidas individuais em vez de todas elas, crie uma atribuição de função personalizada com condições ABAC que filtram o nome da tabela e o nível de proteção.
Crie ou selecione uma função personalizada com base no método de acesso que você deseja usar.
- O
DataActionsnecessário para acesso centrado no espaço de trabalho:Microsoft.OperationalInsights/workspaces/tables/data/read - O
DataActionsnecessário para acesso com foco em recursos:Microsoft.Insights/logs/data/read
- O
Ao criar a atribuição de função, adicione uma condição com duas expressões unidas por AND:
Expression Attribute Operador Valor 1 Microsoft.OperationalInsights/workspaces/tables:nameStringEqualsO nome da tabela específico (por exemplo, AppTraces)2 Microsoft.OperationalInsights/workspaces/tables:protectionLevelStringEqualsProtectedA condição no formato ABAC tem esta aparência:
(
  (
    !(ActionMatches{'Microsoft.OperationalInsights/workspaces/tables/data/read'})
  )
  OR
  (
    @Resource[Microsoft.OperationalInsights/workspaces/tables:name] StringEquals 'AppTraces'
    AND
    @Resource[Microsoft.OperationalInsights/workspaces/tables:protectionLevel] StringEquals 'Protected'
  )
)
Ajuste o nome da tabela e o operador conforme necessário. Para acessar várias tabelas, use
ForAllOfAnyValues:StringEqualscom uma lista de nomes de tabela. Para obter mais detalhes sobre a sintaxe da expressão, consulte RBAC granular em Azure Monitor.
Conceder acesso com limite de tempo com PIM
Use Microsoft Entra Privileged Identity Management (PIM) para conceder acesso sob demanda e por tempo limitado às tabelas protegidas.
- No PIM, crie uma atribuição qualificada para a função Leitor de Dados de Monitoramento Privilegiado (ou sua função personalizada) no escopo desejado.
- Defina a duração máxima da ativação de acordo com a política da sua organização.
- Quando os usuários precisam de acesso, eles ativam a função no PIM. O acesso é revogado automaticamente quando a janela de ativação expira.
Esse padrão funciona bem para cenários de resposta a incidentes e suporte em que os engenheiros precisam de acesso temporário a logs confidenciais.
Habilitar o modo DataActionsOnly
Por padrão, algumas funções baseadas em ações do painel de controle, como Leitor e Leitor de Monitoramento, fornecem acesso implícito de leitura aos dados de log.
DataActionsOnly O modo remove esse caminho de acesso para que apenas DataActions governe o acesso a dados.
- No portal Azure, vá para Log Analytics workspaces e selecione seu workspace.
- Em Configurações, selecione Propriedades.
- No modo de autorização de dados, selecione somente ações de dados.
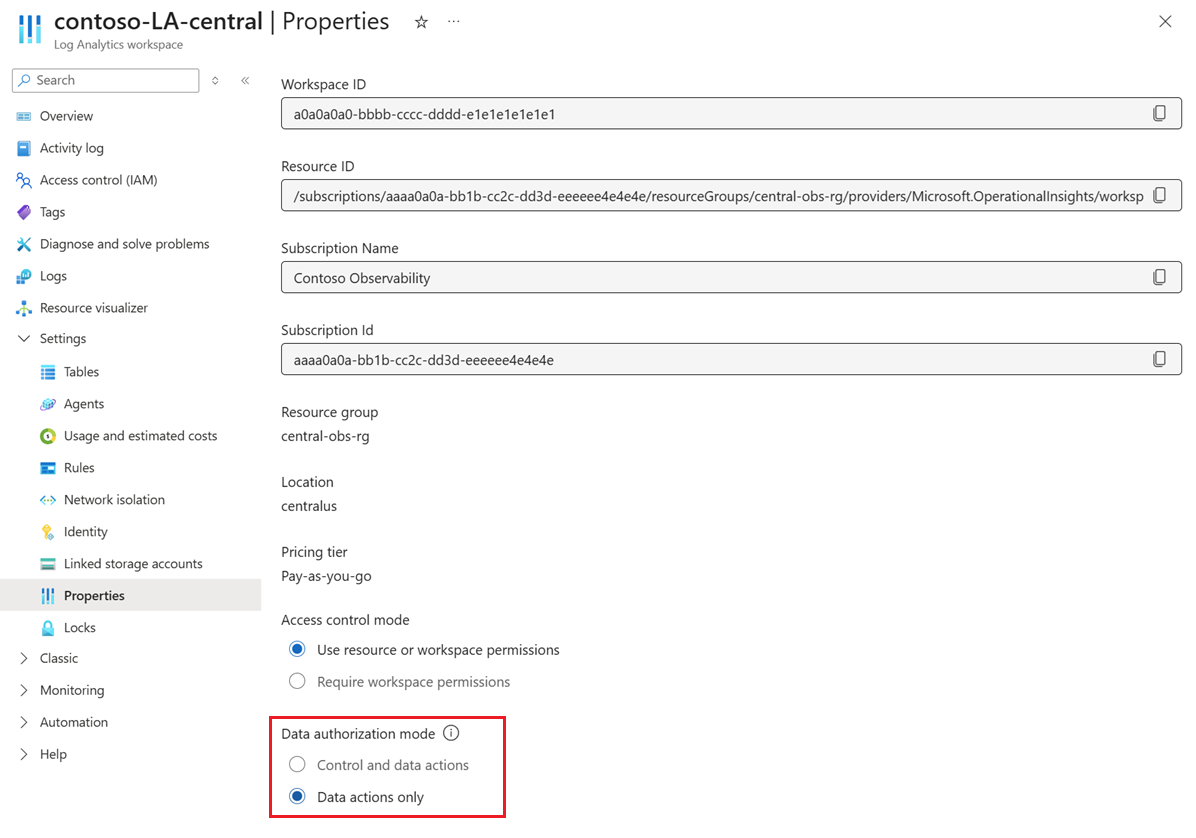
Depois de habilitar o modo DataActionsOnly, verifique se os usuários que anteriormente dependiam de funções do plano de controle para acessar logs agora recebem atribuições de função apropriadas com base em DataActions.
Verificar sua configuração
Execute essas verificações para confirmar se as concessões de proteção e acesso estão funcionando corretamente.
Confirme se usuários não privilegiados não veem dados
Entre como um usuário que tenha a função Leitor do Log Analytics, mas não tem a função Leitor de Dados de Monitoramento Privilegiado ou uma função personalizada com uma condição
protectionLevel.Abra o workspace no portal Azure e acesse Logs.
Execute uma consulta na tabela protegida.
ProtectedTableName
| take 10
Confirme se a consulta é bem-sucedida, mas retorna zero linhas.
Confirme se os usuários privilegiados veem dados
- Entre como um usuário que tenha a função Leitor de Dados de Monitoramento Privilegiado ou uma função personalizada apropriada com condições ABAC.
- Execute a mesma consulta.
- Confirme se a consulta retorna linhas de dados.
Verificar se há alterações de configuração no Log de Atividades
Abra o Log de Atividades para o workspace e filtre pelo nome da operação Atualizar Tabela. Procure por entradas que mostrem mudanças na propriedade protectionLevel. Essas entradas confirmam quando e por quem as tabelas foram protegidas.