Observação
O acesso a essa página exige autorização. Você pode tentar entrar ou alterar diretórios.
O acesso a essa página exige autorização. Você pode tentar alterar os diretórios.
O Microsoft Defender para Nuvem coleta, analisa e integra dados de log dos seus recursos Azure, híbridos e multicloud, da rede e das soluções de parceiros conectados, como firewalls e agentes de endpoint. O Defender para Nuvem usa os dados de log para detectar ameaças reais e reduzir falsos positivos. O Defender para Nuvem mostra uma lista de alertas de segurança priorizados, junto com as informações necessárias para investigar rapidamente o problema e os passos a serem tomados para remediar um ataque.
Visualize, investigue e responda a alertas de segurança no Defender para Nuvem
Este artigo mostra como exibir e processar alertas do Defender para Nuvem e proteger seus recursos.
Ao triar alertas de segurança, priorize os alertas com base na gravidade do alerta. Aborde alertas de gravidade mais alta primeiro. Para saber mais, veja como os alertas são classificados.
Tip
Você pode conectar o Microsoft Defender para Nuvem a soluções SIEM, incluindo o Microsoft Sentinel, e consumir os alertas de sua ferramenta de escolha. Saiba mais sobre como transmitir alertas para uma solução SIEM, SOAR ou de Gerenciamento de Serviços de TI.
Pré-requisitos
Para pré-requisitos e requisitos, consulte Matrizes de suporte para o Defender para Nuvem.
Gerenciar seus alertas de segurança
Siga estas etapas:
Entre no portal do Azure.
Vá para Microsoft Defender para Nuvem>alertas de segurança.
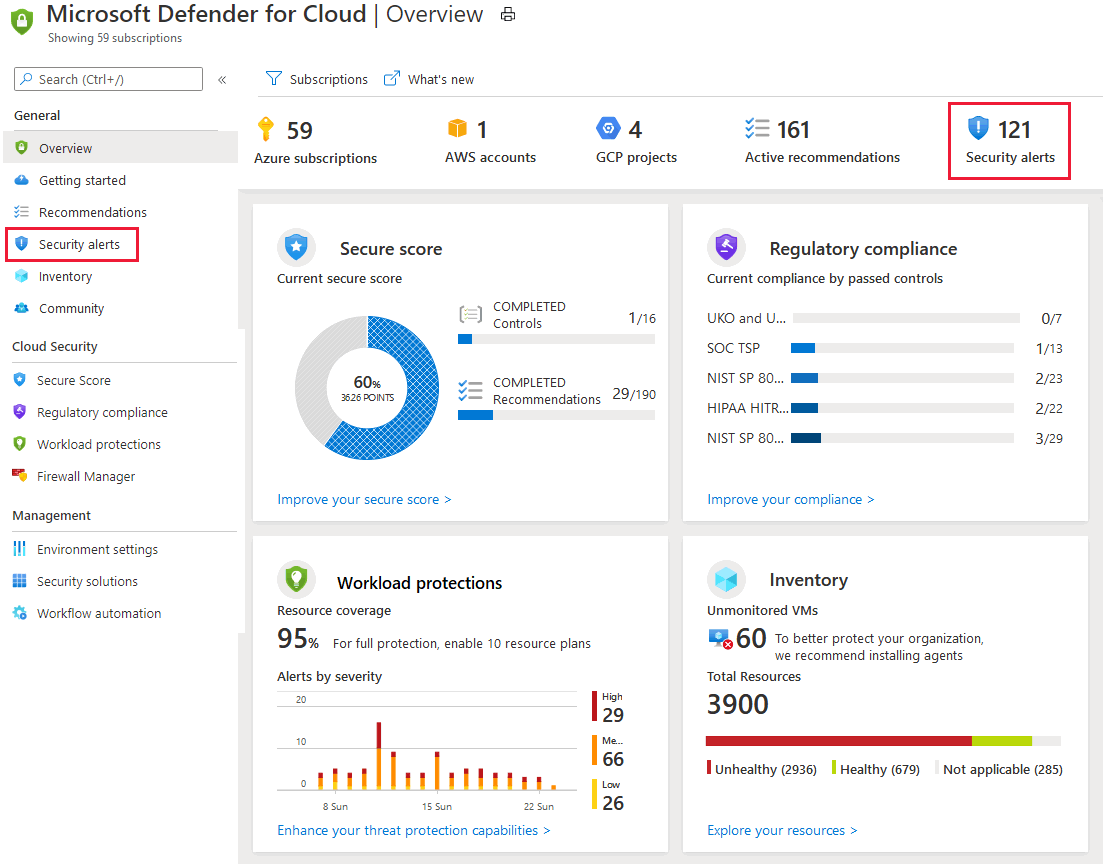
(Opcional) Filtre a lista de alertas com qualquer um dos filtros relevantes. Adicione filtros extras selecionando Adicionar filtro.

Os alertas listam atualizações de acordo com os filtros que você selecionar. Por exemplo, você pode querer atender alertas de segurança que ocorreram nas últimas 24 horas para investigar uma possível violação no sistema.

Investigar um alerta de segurança
Cada alerta contém informações que ajudam você a investigar o alerta.
Para investigar um alerta de segurança:
Selecione um alerta. Um painel se abre e mostra uma descrição do alerta e de todos os recursos afetados.
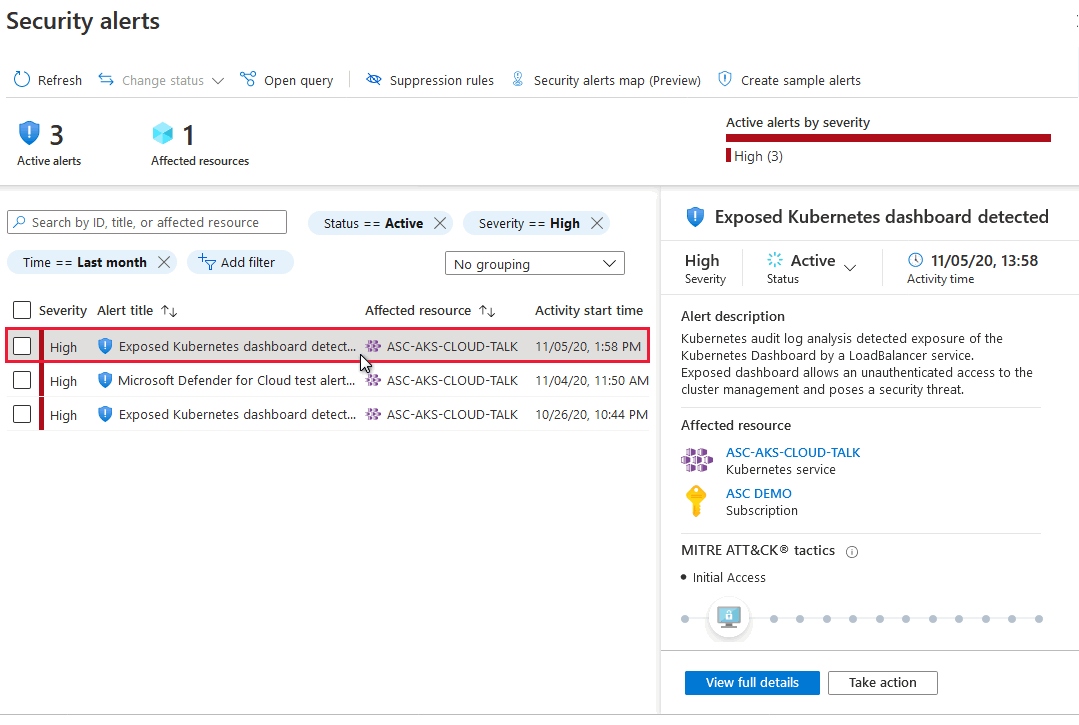
Examine as informações de alto nível sobre o alerta de segurança.
- Severidade do alerta, status e tempo de atividade
- Descrição que explica a atividade precisa detectada
- Recursos afetados
- Encerrar a intenção da cadeia da atividade na matriz MITRE ATT&CK, se aplicável
Selecione Exibir detalhes completos.
O painel direito inclui a aba Detalhes do Alerta , que contém mais detalhes para ajudar a investigar o alerta, como endereços IP, arquivos e processos.
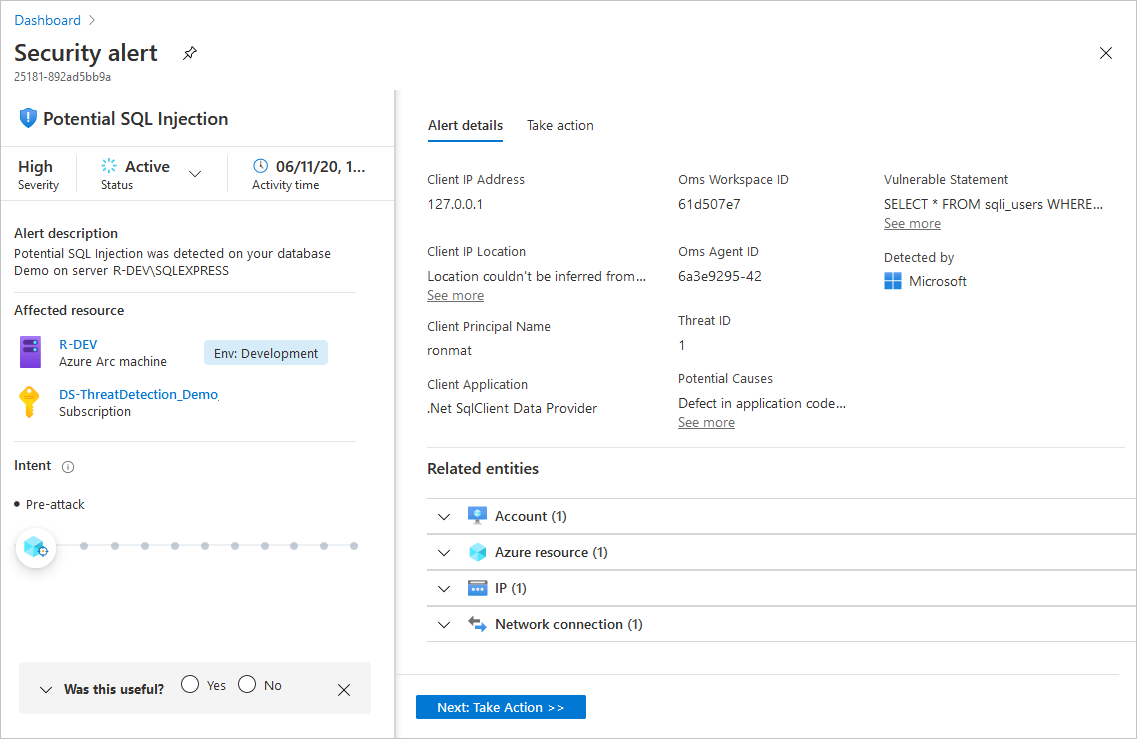
O painel direito também inclui a aba Tomar ação . Use esta aba para tomar outras ações relacionadas ao alerta de segurança, tais como:
- Inspecionar o contexto do recurso: Leva você aos logs de atividade do recurso que suportam o alerta de segurança.
- Mitigar a ameaça: Fornece passos manuais de remediação para esse alerta de segurança.
- Prevenir ataques futuros: Fornece recomendações de segurança para ajudar a reduzir a superfície de ataque, aumentar a postura de segurança e, assim, prevenir ataques futuros.
- Acionar resposta automática: Oferece a opção de acionar um aplicativo lógico como resposta a esse alerta de segurança.
- Suprimir alertas semelhantes: Oferece a opção de suprimir alertas futuros com características semelhantes caso o alerta não seja relevante para sua organização.
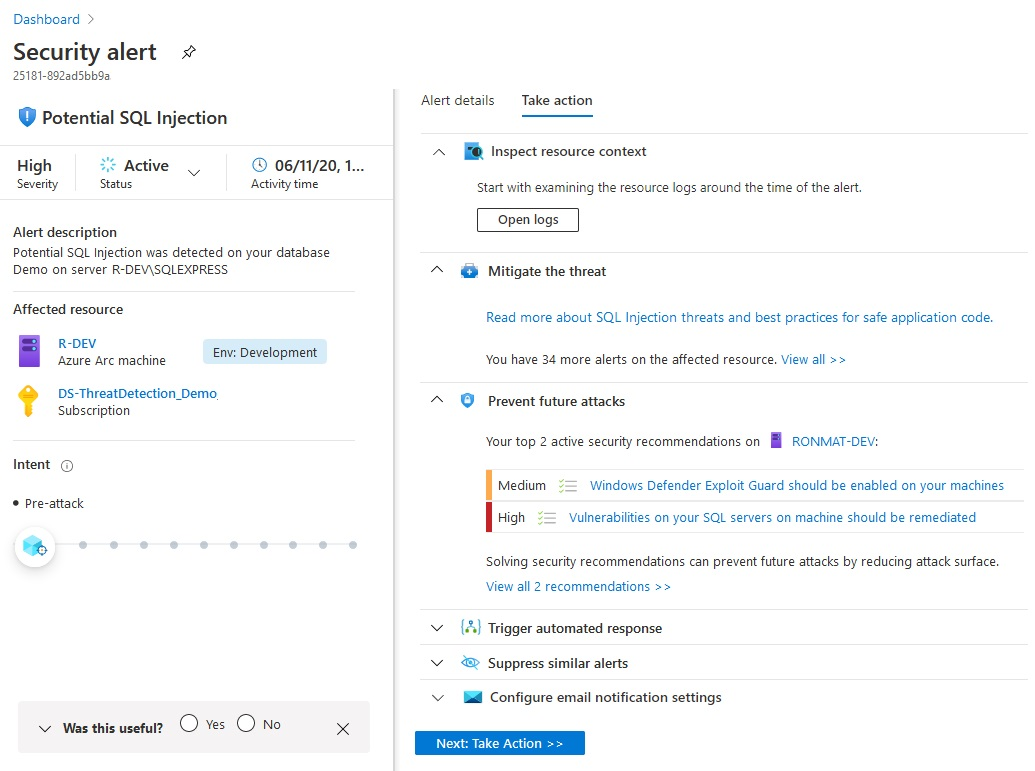
Para saber mais sobre o alerta, entre em contato com o proprietário do recurso para verificar se a atividade detectada é um falso positivo. Você também pode investigar os logs brutos gerados pelo recurso atacado.
Alterar o status de vários alertas de segurança ao mesmo tempo
A lista de alertas inclui caixas de seleção para que você possa lidar com vários alertas ao mesmo tempo. Por exemplo, para fins de triagem, você pode decidir ignorar todos os alertas informativos para um recurso específico.
Filtre de acordo com os alertas que você deseja gerenciar em lote.
Neste exemplo, os alertas com severidade
Informationalpara o recursoASC-AKS-CLOUD-TALKsão selecionados.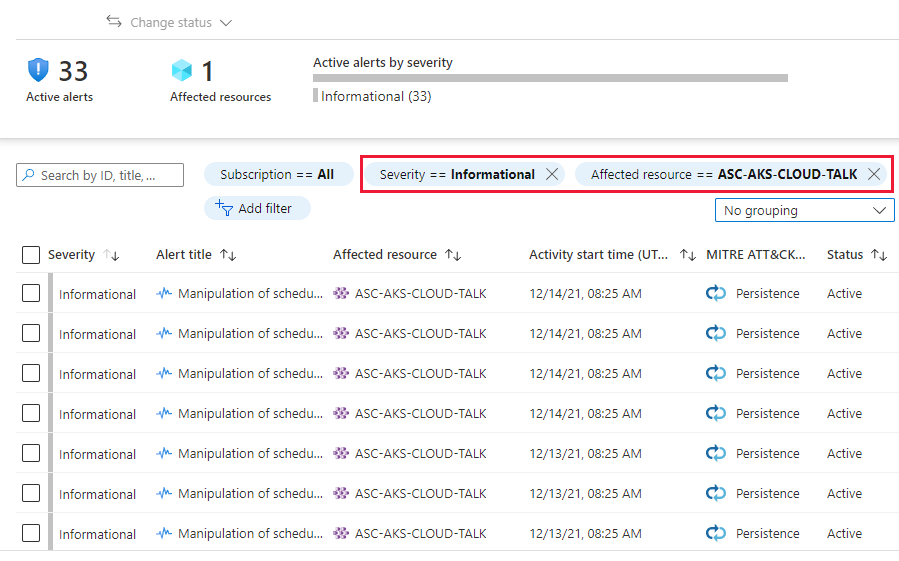
Use as caixas de seleção para selecionar os alertas a serem processados.
Neste exemplo, você seleciona todos os alertas. O botão Alterar status agora está disponível.
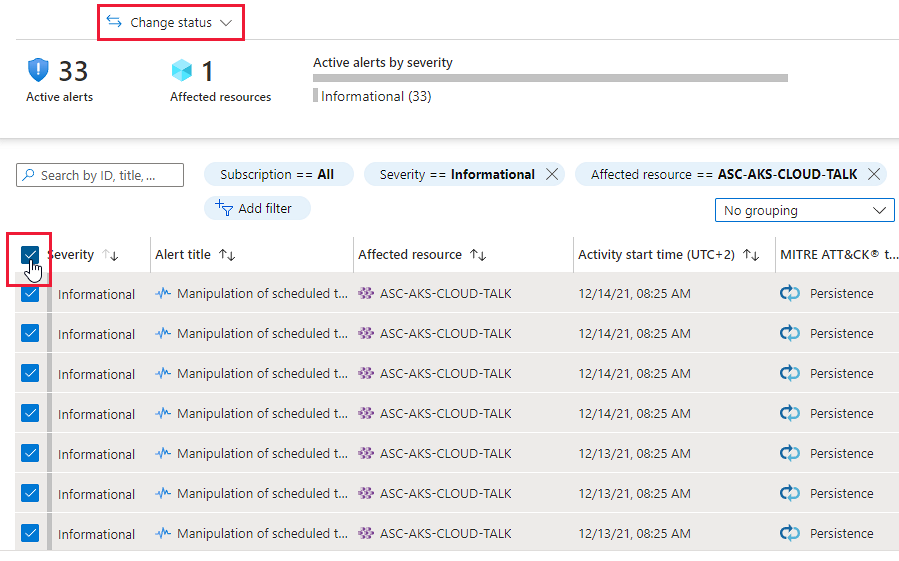
Use as opções Alterar status para definir o status desejado.
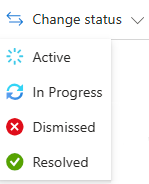
Mude o status dos alertas mostrados na página de alertas de segurança para o valor selecionado.
Responder a um alerta de segurança
Depois de investigar um alerta de segurança, você pode responder ao alerta de dentro do Microsoft Defender para Nuvem.
Para responder a um alerta de segurança:
Abra a guia Executar ação para ver as respostas recomendadas.

Examine a seção Atenuar a ameaça para as etapas manuais de investigação necessárias para atenuar o problema.
Para proteger seus recursos e evitar ataques futuros desse tipo, corrija as recomendações de segurança na seção Prevenir ataques futuros .
Para disparar um aplicativo lógico com etapas de resposta automatizadas, use a seção Disparar resposta automatizada e selecione Disparar aplicativo lógico.
Se a atividade detectada não for maliciosa, você pode suprimir alertas futuros desse tipo usando a seção Suprimir alertas semelhantes e selecionando Criar regra de supressão.
Selecione Configurar configurações de notificação de e-mail para ver quem recebe e-mails sobre alertas de segurança nesta assinatura. Entre em contato com o dono da assinatura para configurar as configurações do e-mail.
Quando tiver concluído a investigação do alerta e respondido da maneira apropriada, altere o status para Ignorado.
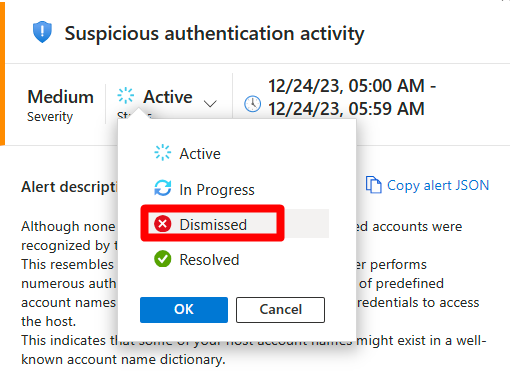
O alerta é removido da lista de alertas principais. Você pode usar o filtro da página de lista de alertas para exibir todos os alertas com o status Ignorado .
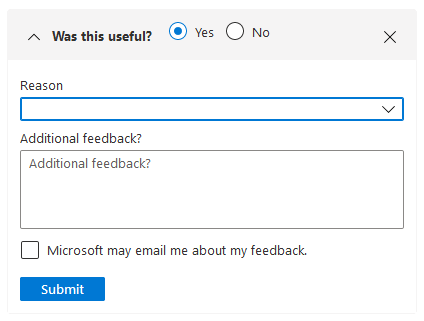
Recomendamos que você forneça comentários sobre o alerta para a Microsoft:
- Para Isso foi útil?, selecione Sim ou Não.
- Selecione um motivo e adicione um comentário.

Tip
A Microsoft revisa seu feedback para melhorar os algoritmos e fornecer alertas de segurança melhores.
Para saber sobre os tipos de alerta, veja Alertas de segurança - um guia de referência.
Para informações sobre como o Defender para Nuvem detecta e responde a ameaças, veja Como o Microsoft Defender para Nuvem detecta e responde a ameaças.
Revisar os resultados da varredura sem agente
Você pode ver os resultados tanto dos scanners baseados em agentes quanto dos sem agente na página de alertas de segurança .

Note
Remediar o alerta baseado em agente não corrige o alerta sem agente correspondente até que a próxima varredura seja concluída.