Observação
O acesso a essa página exige autorização. Você pode tentar entrar ou alterar diretórios.
O acesso a essa página exige autorização. Você pode tentar alterar os diretórios.
Utilize um ponto de extremidade privado para proteger a comunicação. Este artigo descreve como estabelecer uma conexão privada com sua conta e projetos do Foundry usando um endpoint privado.
Planejar o isolamento de rede no Foundry
O que é isolamento de rede?
O isolamento de rede é uma estratégia de segurança que envolve a divisão de uma rede em segmentos ou sub-redes separados, cada um funcionando como sua própria rede pequena. Essa abordagem ajuda a melhorar a segurança e o desempenho em uma estrutura de rede maior. As grandes empresas exigem isolamento de rede para proteger seus recursos contra acesso não autorizado, adulteração ou vazamento de dados e modelos. Eles também precisam seguir os regulamentos e padrões que se aplicam ao seu setor e domínio.
Considere o isolamento de rede em três áreas dentro de Microsoft Foundry
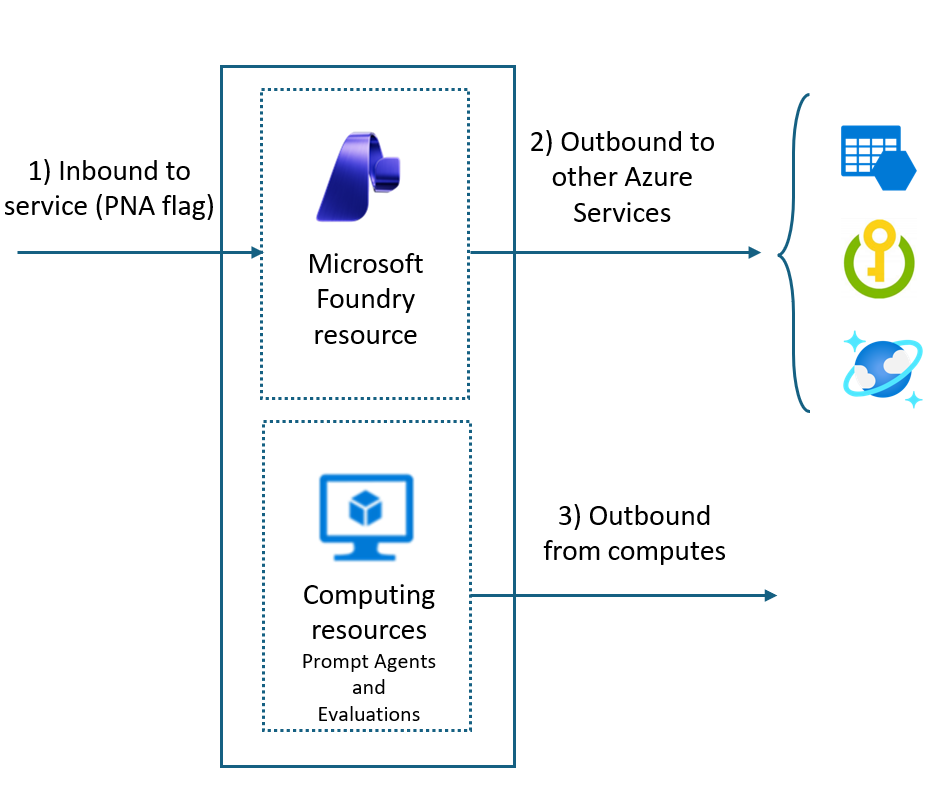
Considere o isolamento de rede nas três áreas a seguir em Microsoft Foundry:
- Inbound access para o recurso Microsoft Foundry. Por exemplo, para que os cientistas de dados acessem o recurso com segurança.
- Acesso de saída do recurso Microsoft Foundry. Por exemplo, para acessar outros serviços Azure.
- Acesso de saída do cliente Agente do Microsoft Foundry para alcançar as dependências necessárias — como fontes de dados privadas, serviços PaaS do Azure ou pontos de extremidade de internet aprovados — mantendo todo o tráfego dentro dos limites de rede definidos pelo cliente por meio da injeção de rede virtual.
O diagrama a seguir divide a comunicação de entrada e saída.
Acesso de entrada
Defina o acesso de entrada a um projeto protegido Microsoft Foundry usando o sinalizador PNA (acesso à rede pública). A configuração do flag PNA determina se seu projeto requer um ponto de extremidade privado para acesso. Uma configuração adicional entre público e privado está habilitada em endereços IP selecionados. Essa configuração permite o acesso ao seu projeto a partir dos endereços IP especificados.
Acesso de saída
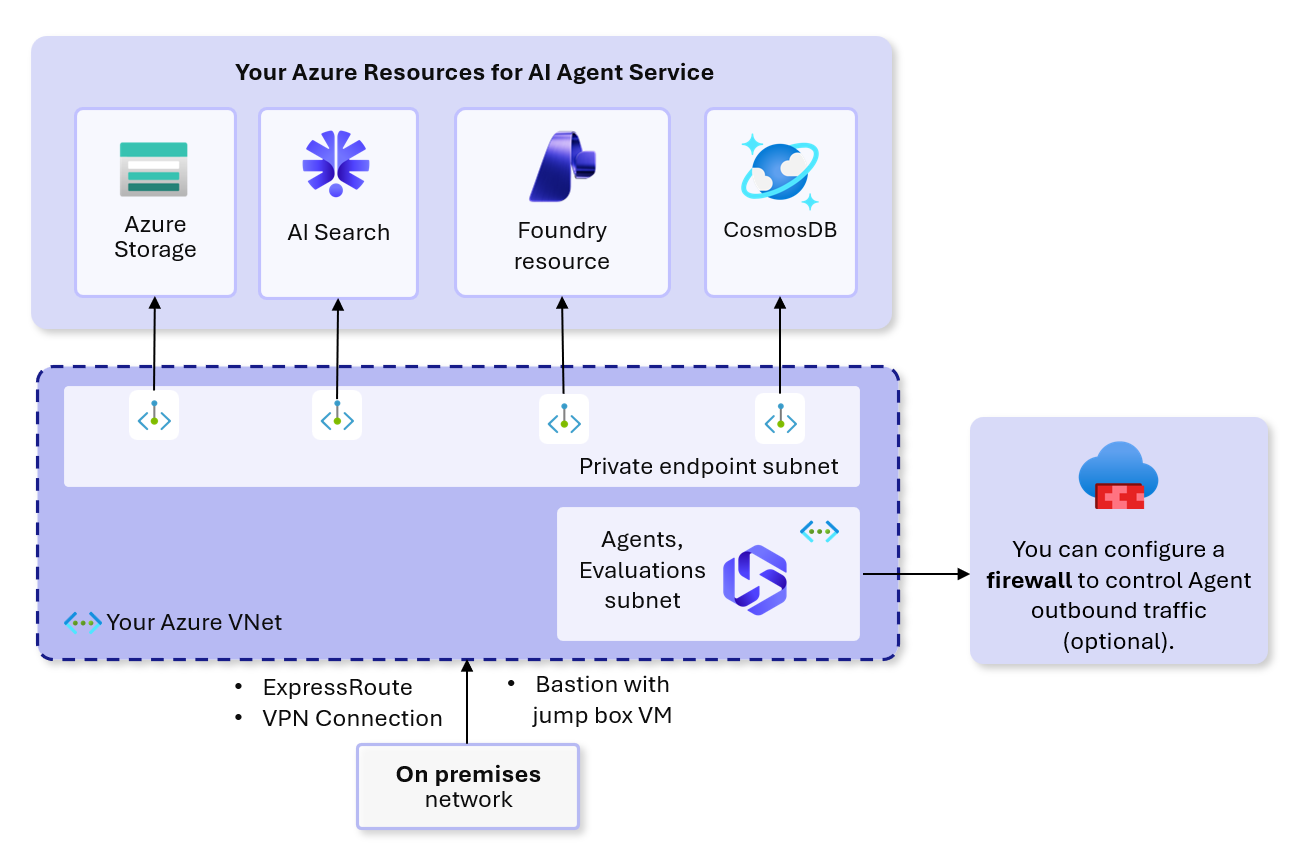
O isolamento de rede do Microsoft Foundry abrange tanto a Plataforma como Serviço (PaaS) quanto os componentes de infraestrutura gerenciada pela plataforma. Os recursos de PaaS, como o projeto Microsoft Foundry, armazenamento, Key Vault, registro de contêiner e monitoramento, são isolados usando Link Privado. Em vez de os clientes gerenciarem recursos de computação IaaS para pontos de extremidade de treinamento ou online, o Foundry usa a injeção de rede virtual (VNet) do cliente Agente. O cliente do Agente é injetado em uma sub-rede de rede virtual gerenciada pelo cliente, permitindo a comunicação de saída para recursos de PaaS do Azure através de pontos de extremidade privados e do Link Privado, mantendo todo o tráfego dentro dos limites de rede definidos pelo cliente.
No modelo de rede privada do Serviço de Agente, os clientes não gerenciam recursos de "computação" separados na Foundry. Em vez disso, o cliente Agente opera dentro da sub-rede Agente delegada e a plataforma fornece injeção de contêiner para integração com a VNet do cliente.
Pré-requisitos
Antes de começar, verifique se você tem os pré-requisitos a seguir configurados.
- Uma rede virtual Azure existente.
- Permissões do Azure para criar e aprovar conexões de ponto de extremidade privado:
- Na rede virtual: Colaborador de Rede (ou equivalente) para criar o ponto de extremidade privado.
- No recurso do projeto Foundry: Colaborador (ou Proprietário) para criar conexões do ponto de extremidade privado. Se você não tiver permissões de aprovação, a conexão do ponto de extremidade privado permanecerá em um estado pendente até ser aprovada pelo proprietário do recurso.
- Se você gerenciar zonas de DNS privadas: colaborador de Zona de DNS Privada (ou equivalente) para a zona de DNS privada vinculada à rede virtual.
Importante
As configurações padrão exigem que você traga seus próprios recursos (BYO) para que todos os dados do agente permaneçam no seu locatário Azure.
Os recursos BYO incluem: Armazenamento do Azure, Pesquisa de IA do Azure e Azure Cosmos DB.
Todos os dados processados pelo Serviço do Foundry Agent são armazenados automaticamente em repouso nesses recursos, ajudando você a atender aos requisitos de conformidade e aos padrões de segurança da empresa.
Configurar o passo a passo para isolamento de rede de entrada
Esta seção orienta você na criação de um novo recurso do Foundry com isolamento de rede de entrada habilitado. O acesso à rede pública pode ser definido como Desabilitado com um ponto de extremidade privado (link privado) habilitado ou definido como redes selecionadas para conceder a endereços IP e redes virtuais específicos a capacidade de acessar o Foundry com segurança.
Criar um novo recurso e projeto com ponto de extremidade privado
Ao criar um novo recurso do Foundry, siga estas etapas:
No portal Azure, pesquise Foundry e selecione Criar um recurso.
Depois de configurar a guia Noções básicas , selecione a guia Rede e, em seguida, selecione a opção Desabilitada para acesso público.
Na Seção Endpoint Privado, selecione + Adicionar endpoint privado.
Ao preencher os formulários para criar um ponto de extremidade privado, certifique-se de:
- No Básico, selecione a mesma Região que sua rede virtual.
- No formulário Rede Virtual, selecione o virtual network e a sub-rede aos quais você deseja se conectar.
Nota
Na interface de usuário do portal, o destino para o qual você cria o ponto de extremidade privado deve ser rotulado como uma "conta". Selecione o recurso Foundry quando solicitado.
Continue através dos formulários para criar o projeto. Ao acessar a guia Examinar + criar , examine suas configurações e selecione Criar para criar o projeto.
Adicionar um ponto de extremidade privado a um recurso existente
Se você tiver um projeto e um recurso do Foundry existentes e quiser adicionar isolamento de rede:
No Azure portal, selecione seu recurso Foundry.
No lado esquerdo da página, selecione Gerenciamento de Recursos, Rede e, em seguida, selecione a guia Conexões de ponto de extremidade privado . Selecione + Ponto de extremidade privado.
Ao preencher os formulários para criar um ponto de extremidade privado, certifique-se de:
- No Básico, selecione a mesma Região que sua rede virtual.
- No formulário Rede Virtual, selecione o virtual network e a sub-rede aos quais você deseja se conectar.
Depois de preencher os formulários com quaisquer outras configurações de rede necessárias, use a guia Examinar + criar para examinar suas configurações e selecione Criar para criar o ponto de extremidade privado.
Dica
Depois de criar o ponto de extremidade privado, prossiga para a seção de configuração de DNS para garantir a resolução de nomes adequada.
Configuração de DNS
Os clientes de uma rede virtual que usam o ponto de extremidade privado usam a mesma cadeia de conexão do recurso e dos projetos d Foundry que os clientes que se conectam ao ponto de extremidade público. A resolução DNS roteia automaticamente as conexões da rede virtual para o recurso e os projetos da Fábrica em um link privado.
Aplicar alterações de DNS para endpoints privados
Ao criar um ponto de extremidade privado, o Azure atualiza o registro de recurso DNS CNAME do recurso do Foundry para um alias em um subdomínio com o prefixo privatelink. Por padrão, Azure também cria uma zona DNS privada que corresponde ao subdomínio privatelink, com os registros de recurso DNS A para os pontos de extremidade privados. Para obter mais informações, consulte o que é Azure DNS privado.
Quando você resolve a URL do ponto de extremidade fora da rede virtual com o ponto de extremidade privado, ela é resolvida para o ponto de extremidade público do recurso da Fábrica. Quando a resolução ocorre na rede virtual que hospeda o ponto de extremidade privado, ela resolve o endereço IP do ponto de extremidade privado.
Essa abordagem permite o acesso ao recurso Foundry usando o mesmo cadeia de conexão para clientes na rede virtual que hospeda os pontos de extremidade privados e clientes fora da rede virtual.
Se você estiver usando um servidor DNS personalizado em sua rede, os clientes devem resolver o FQDN (nome de domínio totalmente qualificado) do ponto de extremidade do recurso do Foundry para o endereço IP do ponto de extremidade privado. Configure o servidor DNS para delegar seu subdomínio de link privado à zona DNS privada para a rede virtual.
Dica
Ao usar um servidor DNS personalizado ou local, você deve configurá-lo para resolver o nome do recurso do Foundry no subdomínio privatelink para o endereço IP do ponto de extremidade privado. Delegar o privatelink subdomínio à zona DNS privada da rede virtual. Como alternativa, configure a zona DNS do servidor DNS e adicione os registros DNS A.
Para obter mais informações sobre como configurar seu próprio servidor DNS para dar suporte a pontos de extremidade privados, use os seguintes artigos:
Validar a configuração
Siga as etapas a seguir para validar se o ponto de extremidade privado está aprovado e se o DNS resolve para o endereço IP privado de dentro da sua rede virtual.
No portal do Azure, acesse o recurso do projeto. Em Rede>Conexões de ponto de extremidade privado, confirme se o status da conexão é Aprovado.
De uma VM conectada à rede virtual (ou de uma máquina local conectada por VPN/ExpressRoute), resolva o ponto de extremidade do Foundry e confirme que ele é resolvido para o endereço IP privado do ponto de extremidade privado.
nslookup <your-foundry-endpoint-hostname>Teste a conectividade com o endereço IP do ponto de extremidade privado na porta 443.
Test-NetConnection <private-endpoint-ip-address> -Port 443
Referências: Test-NetConnection
Gerenciar pontos de extremidade privados
Depois de criar um projeto de Foundry isolado de rede, talvez seja necessário modificar a configuração de rede. Esta seção aborda tarefas comuns de gerenciamento.
Remover um ponto de extremidade privado
Você pode remover um ou todos os pontos de extremidade privados para um projeto. A remoção de um ponto de extremidade privado remove o projeto do Rede Virtual do Azure ao qual o ponto de extremidade foi associado. A remoção do ponto de extremidade privado pode impedir que o projeto acesse recursos nessa rede virtual ou que recursos na rede virtual acessem o espaço de trabalho. Por exemplo, se a rede virtual não permitir acesso de ou para a Internet pública.
Aviso
Remover os pontos de extremidade privados de um projeto não o torna publicamente acessível. Para tornar o projeto publicamente acessível, use as etapas na seção Habilitar acesso público .
Para remover um ponto de extremidade privado, siga estas etapas:
- No portal Azure, selecione seu projeto.
- No lado esquerdo da página, selecione Gerenciamento de Recursos, Rede e, em seguida, selecione a guia Conexões de ponto de extremidade privado .
- Selecione o ponto de extremidade a ser removido e, em seguida, selecione Remover.
Habilitar o acesso público
Em algumas situações, talvez você queira permitir que alguém se conecte ao seu projeto protegido por meio de um ponto de extremidade público, em vez de por meio da rede virtual. Ou talvez você queira remover o projeto da rede virtual e reabilitar o acesso público.
Importante
Habilitar o acesso público não remove nenhum ponto de extremidade privado existente. Todas as comunicações entre componentes por trás da rede virtual à qual os pontos de extremidade privados se conectam ainda são protegidas. Isso permite apenas o acesso público ao projeto, além do acesso privado por meio de quaisquer pontos de extremidade privados.
No portal Azure, selecione seu projeto.
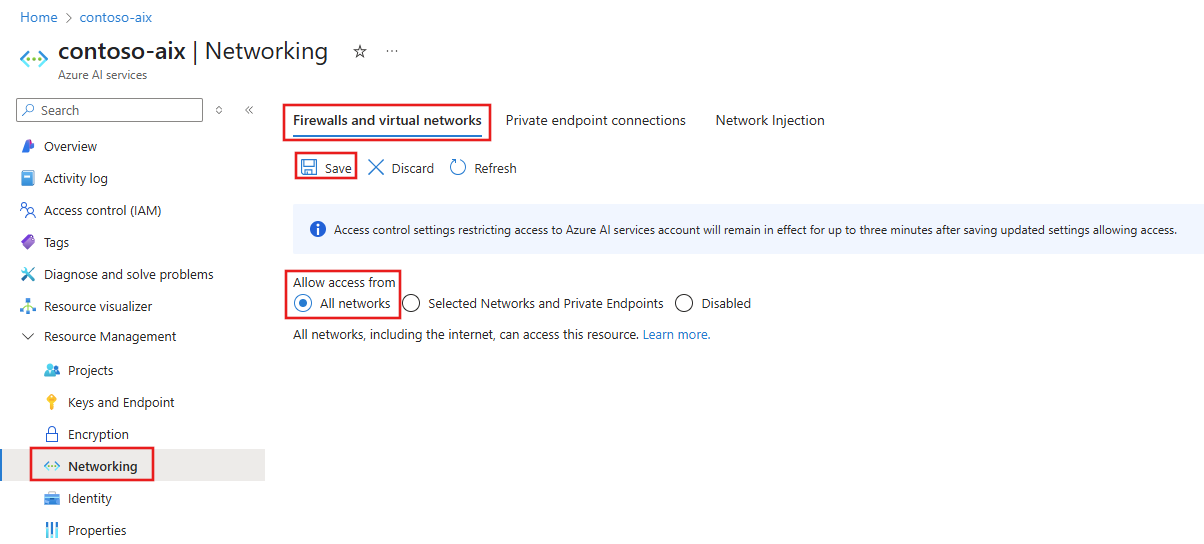
No lado esquerdo da página, selecione Gerenciamento de Recursos, Rede e, em seguida, selecione a guia Firewalls e redes virtuais .
Selecione Todas as redes e, em seguida, selecione Salvar.
Conceder acesso a serviços de Azure confiáveis
Se o seu projeto Foundry restringir o acesso à rede, conceda acesso de um subconjunto de serviços confiáveis do Azure ao Foundry, mantendo regras de acesso à rede para outros aplicativos. Esses serviços confiáveis usam a identidade gerenciada para autenticar. A tabela a seguir lista os serviços que podem acessar o Foundry se a identidade gerenciada desses serviços tiver a atribuição de função apropriada:
| Serviço | Nome do provedor de recursos |
|---|---|
| Ferramentas de Fundição | Microsoft.CognitiveServices |
| Pesquisa de IA do Azure | Microsoft.Search |
| Azure Machine Learning | Microsoft.MachineLearningServices |
Conceda acesso à rede a serviços de Azure confiáveis criando uma exceção de regra de rede usando a API REST ou Azure portal.
Escolher um método de conexão segura para o Foundry
Para acessar o recurso Foundry que tem acesso à rede pública desabilitado e está por trás de uma rede virtual com um ponto de extremidade privado, use um destes métodos:
Rede Virtual do Azure Gateway - Conecte redes locais à rede virtual por meio de uma conexão privada na Internet pública. Escolha entre dois tipos de gateway de VPN:
- Ponto a site: cada computador cliente usa um cliente VPN para se conectar à rede virtual.
- Site a site: um dispositivo VPN conecta a rede virtual à sua rede local.
ExpressRoute - Conecte redes locais para Azure em uma conexão privada por meio de um provedor de conectividade.
Azure Bastion VM - Crie uma máquina virtual Azure (uma caixa de salto) na rede virtual e conecte-se a ela por meio de Azure Bastion usando RDP ou SSH do navegador. Use a VM como seu ambiente de desenvolvimento. Como ele está na rede virtual, ele pode acessar o recurso diretamente.
Configurar guia passo a passo para isolamento de rede externa
Esta seção orienta você na criação de um novo recurso do Foundry com isolamento de rede de saída habilitado. Você pode escolher a melhor abordagem para proteger o acesso de saída para seu Agente e cliente de avaliações: injeção de rede virtual por meio de sua própria rede virtual (BYO VNet) ou rede virtual gerenciada. Para obter mais informações sobre redes gerenciadas, consulte a documentação da rede gerenciada. Esta seção descreve o isolamento de rede com uma rede virtual BYO (personalizada).
Análise detalhada da injeção de rede para o Serviço de Agentes e avaliações
Se você estiver criando agentes, seja agentes baseados em prompts ou agentes hospedados (versão prévia), ou estiver executando avaliações e quiser isolamento de rede de ponta a ponta, consulte Como usar uma rede virtual com o Serviço de Agente de IA do Azure. Esse artigo fornece detalhes sobre zonas DNS necessárias, arquitetura de referência e limitações conhecidas. A mesma injeção de rede para tráfego de saída se aplica a ambos os tipos de agentes que você cria, agentes imediatos e agentes hospedados.
Criar um novo recurso e projeto com injeção de rede virtual
Você pode criar um recurso do Foundry com injeção de rede virtual usando sua rede virtual personalizada (VNet BYO) no portal Azure. Como alternativa, você pode criar um recurso do Foundry com injeção de rede virtual de um modelo do Bicep ou do Terraform.
Ao criar um novo recurso do Foundry, siga estas etapas:
- No portal Azure, pesquise Foundry e selecione Criar um recurso.
- Depois de configurar a guia Noções básicas , selecione a guia Armazenamento e selecione Selecionar recursos no serviço agente.
- Configuração básica: deixe os campos conta de armazenamento, Pesquisa de IA do Azure e Azure Cosmos DB vazios. Os recursos necessários são criados e gerenciados automaticamente durante a implantação.
- Configuração padrão: selecione a conta de armazenamento existente, Pesquisa de IA do Azure e Azure Cosmos DB recursos ou crie novos recursos conforme necessário para sua implantação.
- Depois de configurar a guia Armazenamento , selecione a guia Rede e, em seguida, selecione a opção Desabilitada para acesso público. Adicione seu ponto de extremidade privado usando as instruções da seção de isolamento de rede de entrada.
- Após configurar seu ponto de extremidade privado de entrada, um novo menu suspenso aparece para configurar a Injeção de rede virtual. Selecione sua rede virtual no primeiro menu suspenso e, em seguida, selecione sua sub-rede que está delegada a Microsoft.App/environments com um tamanho de sub-rede de /27 ou maior. Essa delegação e o tamanho da sub-rede são necessários para o processo de injeção.
- Continue através dos formulários para criar o projeto. Ao acessar a guia Examinar + criar , examine suas configurações e selecione Criar para criar o projeto.
Nota
Os pontos de extremidade privados para a Pesquisa de IA do Azure, o Armazenamento do Azure e o Azure CosmosDB NÃO são criados automaticamente quando você implanta o recurso do Foundry. Certifique-se de criar endpoints privados para esses recursos separadamente em suas páginas de recursos no portal Azure.
Ferramentas do agente com isolamento de rede
Suporte à ferramenta e fluxo de tráfego
Determinadas ferramentas do Agente têm suporte quando a Foundry é isolada de rede, enquanto outras não. A tabela a seguir mostra o status de suporte para ferramentas de agente em ambientes isolados de rede e como o tráfego flui. Isto abrange o suporte de ferramentas por trás de uma VNET para os novos Agentes de API de Respostas criados por meio de SDK/CLI ou apenas no novo portal do Foundry, excluindo agentes criados na experiência clássica do portal do Foundry.
Esse suporte à ferramenta se aplica a implantações isoladas de rede criadas com o modelo 15-private-network-standard-agent-setup de instalação Standard ou o modelo 11-private-network-basic-vnetde instalação Básico.
Exemplos de código para como executar essas ferramentas do Agent em uma configuração protegida por rede podem ser encontradas no modelo de exemplo 19-hybrid-private-resources-agent-setup.
| Ferramenta | Estado de suporte | Fluxo de Tráfego |
|---|---|---|
| Ferramenta MCP (MCP Privado) | ✅ Suportado | Por meio da sub-rede da VNet |
| Pesquisa de IA do Azure | ✅ Suportado | Por meio do ponto de extremidade privado |
| Interpretador de Código | ✅ Suportado | rede de backbone Microsoft |
| Chamada de função | ✅ Suportado | rede de backbone Microsoft |
| Fundamentação do Bing | ✅ Suportado | Ponto de extremidade público |
| Pesquisa na Web | ✅ Suportado | Ponto de extremidade público |
| Introdução ao SharePoint | ✅ Suportado | Ponto de extremidade público |
| IQ do Foundry (versão prévia) | ✅ Suportado | Via MCP |
| Ferramenta OpenAPI | ✅ Suportado | Por meio da sub-rede da VNet |
| Azure Functions | ✅ Suportado | Por meio da sub-rede da VNet |
| Agente para Agente (A2A) | ✅ Suportado | Por meio da sub-rede da VNet |
| Inteligência de Tecidos | ⚠️ Parcial | Via MCP. O suporte depende do tipo de item do Fabric: os agentes de dados oferecem suporte a links privados em nível de locatário e em nível de espaço de trabalho, as ontologias oferecem suporte a links privados em nível de locatário e os modelos semânticos do Power BI oferecem suporte apenas a acesso público. Consulte o suporte à rede virtual. |
| Agente de Dados do Fabric | ❌ Sem suporte | O recurso de rede deve ter o acesso à rede pública habilitado (a rede privada do tipo Fabric no nível do Workspace não é compatível) |
| Aplicativos Lógicos | ❌ Sem suporte | Em desenvolvimento |
| Pesquisa de Arquivo | ✅ Suportado | Por meio do ponto de extremidade privado |
| Automação do navegador | ❌ Sem suporte | Em desenvolvimento |
| Uso do computador | ❌ Sem suporte | Em desenvolvimento |
| Geração de imagem | ❌ Sem suporte | Em desenvolvimento |
Nota
Ferramentas de ponto de extremidade público (Grounding do Bing, Websearch, Grounding do SharePoint) funcionam em ambientes isolados de rede, mas se comunicam pela Internet pública. Essas ferramentas não exigem pontos de extremidade privados ou configuração de VNet. Se sua organização exigir que todo o tráfego permaneça dentro de uma rede privada, essas ferramentas podem não atender aos seus requisitos de conformidade.
Requisitos de configuração por padrão de tráfego
Ferramentas que usam sua sub-rede da rede virtual (MCP Tool, Pesquisa de IA do Azure , OpenAPI, A2A, Azure Functions):
Para obter mais informações sobre o suporte e a instalação do MCP privado, consulte 19-hybrid-private-resources-agent-setup. Use este modelo para entender como configurar as ferramentas do Agente com o recurso do Foundry isolado pela rede, de ponta a ponta.
Para Pesquisa de IA do Azure , verifique se o serviço de pesquisa tem um ponto de extremidade privado em sua rede virtual para que o agente possa consultar o índice com segurança. Se a ingestão usar um indexador e precisar passar por pontos de extremidade privados, defina o indexador executionEnvironment como "Private". Caso contrário, o indexador usa, por padrão, a execução multilocatária, que não consegue acessar pontos de extremidade privados, o que resulta em falhas silenciosas de indexação e em um índice vazio. Os cenários incluem indexadores gerados pelo assistente de importação de dados . Fontes de conhecimento indexadas e seus indexadores gerados automaticamente não dão suporte ao ambiente de execução privada. Para obter mais informações, consulte Acesso do indexador ao conteúdo protegido pela segurança da rede do Azure.
Ferramentas que utilizam a rede de backbone da Microsoft (Interpretador de Código, Chamada de Função):
Nenhum ponto de extremidade privado é necessário e nenhuma configuração de rede adicional é necessária para usar essas ferramentas. Seu tráfego permanece dentro da infraestrutura de rede de backbone da Microsoft, garantindo a segurança.
Ferramentas que utilizam pontos de extremidade públicos (Bing, Websearch, SharePoint):
Nenhum ponto de extremidade privado é necessário e nenhuma configuração de rede adicional é necessária para usar essas ferramentas. No entanto, essas ferramentas se comunicam por endereços públicos. Se você não quiser que os usuários em seu ambiente corporativo usem essas ferramentas devido à natureza de serem pontos de extremidade públicos, você pode bloqueá-las usando políticas do Azure.
Configuração de rede hub-and-spoke e firewall
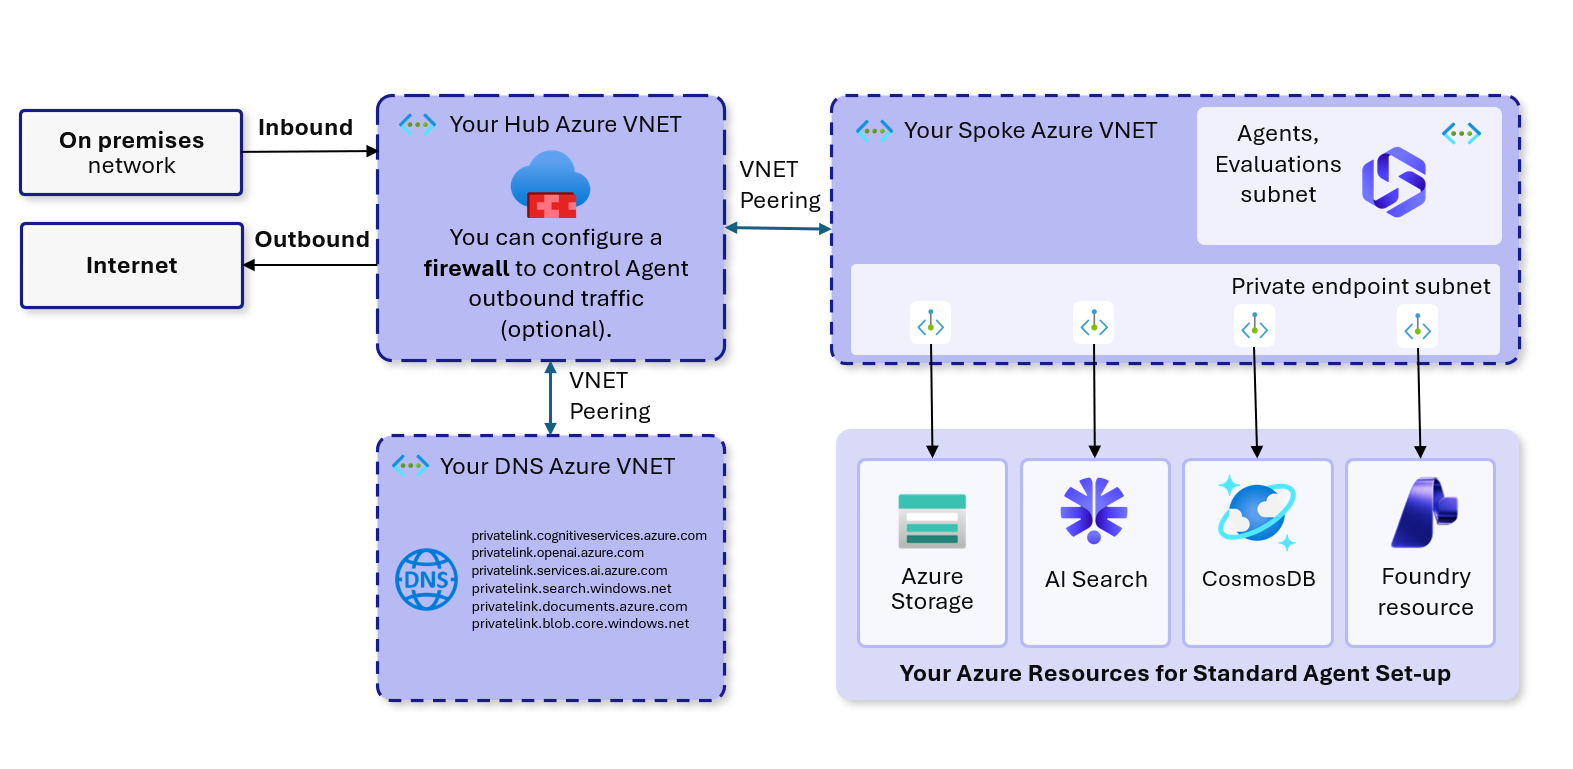
Para proteger o tráfego de saída por meio de injeção de rede, configure um Firewall do Azure ou outra solução de firewall. Essa configuração ajuda a inspecionar e controlar o tráfego de saída antes de sair da rede virtual.
Além disso, você pode usar uma arquitetura de rede hub-and-spoke em que uma rede virtual é criada para um firewall compartilhado (o hub) e uma rede virtual separada para a rede Foundry (um spoke). Essas redes virtuais são então interligadas.
Nota
O diagrama anterior reflete uma arquitetura hub-and-spoke com um firewall centralizado. Se você usar um projeto do Foundry autônomo sem uma topologia baseada em hub, o layout de rede será diferente. Ajuste a configuração de firewall e emparelhamento para corresponder ao design específico da rede virtual.
Limitações e considerações
Entenda essas limitações antes de implementar o isolamento de rede para o Foundry. Esta seção reúne todas as restrições conhecidas entre pontos de extremidade privados, experiências de portal, serviço de agente e ferramentas.
Limitações de funcionalidades de fundição
Os recursos a seguir no Foundry ainda não dão suporte ao isolamento de rede.
| Recurso | Status de isolamento de rede | Notas |
|---|---|---|
| Agentes de fluxo de trabalho | Com suporte parcial | O acesso de entrada tem suporte na interface do usuário, no SDK e na CLI. Atualmente, conexões externas com injeção de rede virtual não são suportadas para Agentes de Fluxo de Trabalho. |
| APIM (Gateway de IA) | Parcialmente suportado pela interface do usuário do Foundry | Você pode criar um novo Gateway de IA com seu recurso de Foundry privado no novo portal do Foundry, mas esse gateway é automaticamente público. Para concluir as ações do plano de dados com um Foundry privado, o Gateway de IA também deve ter o isolamento de rede configurado, o que é feito por meio do Portal do Azure. Para obter mais informações, consulte Rede para o Gateway de IA. |
| Ferramentas específicas de agente | Com suporte parcial | Consulte as ferramentas do Agente com isolamento de rede para obter o status de suporte detalhado de ferramenta por ferramenta. |
Para mais limitações de isolamento de rede do Azure AI Agent Service, consulte Como usar uma rede virtual com o Azure AI Agent Service.
Mais limitações
- Pesquisa de IA privada com ferramenta de agente do Foundry privado: se você estiver usando a Pesquisa de IA com acesso à rede pública desativado como uma ferramenta de agente com um recurso de Foundry isolado de rede, verifique se está usando o novo Portal do Foundry para criar seus novos agentes. Não há suporte para esse cenário com a versão mais antiga do serviço Agent no portal clássico do Foundry.
- Publicar Agentes no Teams/M365: você pode publicar seu agente no Teams e no M365 quando seu recurso Foundry estiver com o acesso à rede pública desabilitado. Há requisitos de configuração adicionais para essa experiência. Para obter mais informações, siga esta postagem no blog sobre a criação de agentes de motores personalizados quando o recurso do Foundry for privado.
- Agentes hospedados com um Registro de Contêiner do Azure privado: os projetos do Foundry criados após 25 de junho de 2026 dão suporte a um Registro de Contêiner do Azure privado (protegido por rede), com o acesso à rede pública desabilitado e um ponto de extremidade privado. Os projetos criados antes dessa data exigem que o registro possa ser acessado por seu endpoint público. Os projetos existentes não são afetados e continuam a usar o acesso à rede pública. Você pode implantar agentes hospedados em uma Foundry privada configurada usando os modelos de rede existentes. Você não precisa reimplantar seu Foundry com injeção em rede virtual e privado.
- Alterando ou atualizando a rede de saída: não é possível atualizar as configurações de rede de saída no momento. Se você tiver uma sub-rede delegada para o recurso Foundry, não poderá alterar a sub-rede delegada para uma nova. Não é possível pegar sua implantação atual do Foundry e adicionar injeção de rede virtual de saída. Você deve reimplantar a Foundry para adicionar rede de saída.
Lista de permissões do firewall
Se você implantar o Foundry com injeção de rede virtual, poderá criar um firewall para controlar o tráfego de saída. A lista a seguir mostra nomes de domínio totalmente qualificados (FQDNs) ou marcações de serviço confiáveis para adicionar à lista de permissões do seu firewall, dependendo do cenário ou recurso do Foundry.
| Cenário | FQDNs, marcações de serviço | Descrição |
|---|---|---|
| Agentes |
*.identity.azure.net, login.microsoftonline.com, *.login.microsoftonline.com, *.login.microsoft.com ou tag de serviço do AAD |
Necessário para a delegação do serviço Agente no Aplicativo de Contêiner do Azure. |
| Avaliações e rastreamentos com um recurso do Application Insights |
settings.sdk.monitor.azure.com, *.livediagnostics.monitor.azure.com, *.in.applicationinsights.azure.com, marca de serviço AzureMachineLearning |
Usado para enviar resultados para o recurso vinculado do Application Insights e o Catálogo de Avaliadores. |
| Ajuste fino: | raw.githubusercontent.com |
Usado para ajuste fino, quando um usuário escolhe um conjunto de dados de amostra selecionado no portal Foundry. |
| Agentes hospedados no A365 |
agent365.svc.cloud.microsoft ou AzureFrontDoor.Frontend etiqueta de serviço |
Agente hospedado para o endpoint de observabilidade e rastreamento do Agent365 (A365), porta TCP 443. Se o firewall filtrar pelo FQDN e não oferecer suporte a marcas de serviço Azure, permita o FQDN. |
Nota
Como alternativa à tag de serviço AMLMachineLearning para fins de avaliação, adicione *.dataproxy.{region}.api.azureml.ms e {region}.api.azureml.ms à lista de permissões do firewall. Use a região em que a avaliação é executada. Por exemplo, se uma avaliação for executada no Leste dos EUA, adicione eastus.api.azureml.ms.
As marcas de serviço representam os intervalos de endereços IP de um serviço Azure inteiro. Você não pode restringir uma tag de serviço a um locatário, uma assinatura ou um recurso específico. Por exemplo, AzureFrontDoor.Frontend abrange todo o tráfego para Azure Front Door. Quando precisar de uma regra mais específica, permita o FQDN em vez disso.
Impacto do bloqueio de endpoints opcionais
Alguns endpoints na tabela anterior são necessários somente para um recurso específico. Se sua política de segurança não permitir, você poderá bloqueá-las e perder apenas esse recurso.
| FQDN | Se você bloqueá-lo | Como evitar o tráfego |
|---|---|---|
agent365.svc.cloud.microsoft |
Os agentes hospedados continuam em execução e respondendo, mas seus rastros não são exportados para o Agent 365. Os logs do firewall registram repetidas tentativas de conexão negadas enquanto as sessões do agente hospedado estão em execução. | Defina a365LoggingEnabled para false no recurso Foundry. As sessões de agente hospedado que começam após a alteração não se conectam a esse endpoint. As sessões iniciadas anteriormente continuam tentando até que terminem. Para obter mais informações, consulte Configurar a coleta de dados do Agente 365 para Microsoft Foundry. |
raw.githubusercontent.com |
Você não pode usar os conjuntos de dados de exemplo selecionados para ajuste fino no portal Foundry. O ajuste fino com seus próprios dados de treinamento não usa esse endpoint. | Não selecione conjuntos de dados de exemplo selecionados. |
Limitações do ponto de extremidade privado do Azure
- Região e assinatura: você deve implantar o ponto de extremidade privado na mesma região e assinatura da rede virtual.
- Estado de conexão: Somente pontos de extremidade privados em um estado Aprovado podem enviar tráfego para um recurso de ligação privada.
- Intervalo de endereços IP: não use o intervalo de endereços IP 172.17.0.0/16 para sua rede virtual. Esse intervalo é reservado pela rede de ponte do Docker.
- Aprovações: se você não tiver permissões de Colaborador ou Proprietário no recurso Foundry, as conexões de ponto de extremidade privado permanecerão em estado pendente até serem aprovadas.
Solucionando problemas
Se você tiver problemas de conectividade depois de configurar um ponto de extremidade privado, experimente estas etapas:
Problemas com pontos de extremidade privados
- Ponto de extremidade privado travado no estado pendente: verifique se você tem as permissões Colaborador ou Proprietário no recurso de projeto do Foundry. Caso contrário, solicite ao proprietário do recurso que aprove a conexão na guia Rede>Conexões de ponto de extremidade privadas.
- Falha na criação de ponto de extremidade privado: verifique se você tem a função de Colaborador de Rede na VNET e na sub-rede em que está criando o ponto de extremidade. Verifique se a sub-rede não está completa (endereços IP disponíveis).
Problemas de resolução de DNS
-
A resolução DNS retorna um endereço IP público: confirme se existe uma zona DNS privada para o
privatelinksubdomínio e está vinculada à sua rede virtual. Executenslookup <your-foundry-endpoint-hostname>de dentro da rede virtual para verificar se ela é resolvida para o IP privado. -
Servidor DNS customizado não resolvendo: se você usar um servidor DNS personalizado, verifique se ele encaminha consultas para o subdomínio
privatelinkpara o DNS do Azure (168.63.129.16). Consulte a configuração de DNS para obter detalhes. - Falhas de DNS intermitentes: Verifique se o servidor DNS (personalizado ou fornecido pela Azure) é acessível de todas as sub-redes. Verifique as configurações do servidor DNS na VNET e nas NICs individuais.
Problemas de conectividade
- Tempo limite de conexão na porta 443: verifique se as regras NSG (grupo de segurança de rede) permitem o tráfego de saída para o IP do ponto de extremidade privado na porta 443. Verifique também se nenhum firewall está bloqueando a conexão.
- Não é possível acessar o Foundry localmente: verifique se sua conexão VPN ou ExpressRoute ou VM está ativa e se as tabelas de roteamento incluem o espaço de endereço da VNET. Teste a conectividade com o IP privado do local.
- Erros 403 Proibido: verifique se o ponto de extremidade do Foundry resolve para o endereço IP do ponto de extremidade privado e se o cliente consegue alcançá-lo. Se o caminho de rede estiver correto, verifique se as credenciais têm as funções RBAC apropriadas no projeto do Foundry.
Solução de problemas específica do agente
- O agente falha ao iniciar no projeto isolado de rede: Verifique se você está usando a implantação do Agente Padrão (não Básico). Verifique se a injeção de rede está configurada corretamente e se a sub-rede tem endereços IP disponíveis suficientes.
- O agente não pode acessar ferramentas do MCP: verifique se existem pontos de extremidade privados para todos os serviços do Azure acessados por ferramentas do MCP. Verifique se a identidade gerenciada tem funções RBAC apropriadas. Verifique se as regras de firewall permitem o tráfego do agente para o serviço.
- As execuções de avaliação falham com erros de rede: confirme se todas as zonas DNS necessárias estão configuradas. Verifique se a computação de avaliação pode alcançar os pontos de extremidade do Foundry e os pontos de extremidade do modelo via links privados.
- Tempo de espera do agente em chamadas de API externas: Se os agentes precisarem chamar APIs externas (exceto Azure), verifique se o firewall permite HTTPS de saída para esses destinos ou implante um gateway NAT para saída controlada.
Próximas etapas
- Tarefas de função elevada no Microsoft Foundry — requisitos de função para configuração de ponto de extremidade privado.
- Criar um projeto do Foundry
- Saiba mais sobre o Foundry