Observação
O acesso a essa página exige autorização. Você pode tentar entrar ou alterar diretórios.
O acesso a essa página exige autorização. Você pode tentar alterar os diretórios.
Estamos simplificando nosso portfólio de SKU Gateway de VPN do Azure. Devido à falta de redundância, à menor disponibilidade e aos custos potenciais mais altos associados a soluções de failover, os SKUs que não são compatíveis com uma zona de disponibilidade estão migrando para SKUs compatíveis com uma zona de disponibilidade.
Este artigo ajuda você a entender as alterações para SKUs de Gateway de VPN. Este artigo expande o anúncio oficial.
- A partir de 1º de novembro de 2025: você não pode mais criar novos gateways VPN (SKUs VPNGw1-5) que não sejam compatíveis com uma zona de disponibilidade.
- Período de migração: de setembro de 2025 a setembro de 2026, todos os gateways de VPN existentes (SKUs VpnGw1-5) que não são compatíveis com uma zona de disponibilidade podem ser atualizados manualmente para SKUs vpnGw1-5 com suporte.
Para dar suporte a essa migração, estamos reduzindo os preços em SKUs suportados por zonas de disponibilidade. Para obter mais informações sobre SKUs e preços, consulte a seção perguntas frequentes deste artigo.
Observação
Este artigo não se aplica aos seguintes SKUs de gateway herdados: Standard ou de Alto Desempenho. Para obter mais informações, consulte Trabalhando com SKUs herdados do Gateway de VPN.
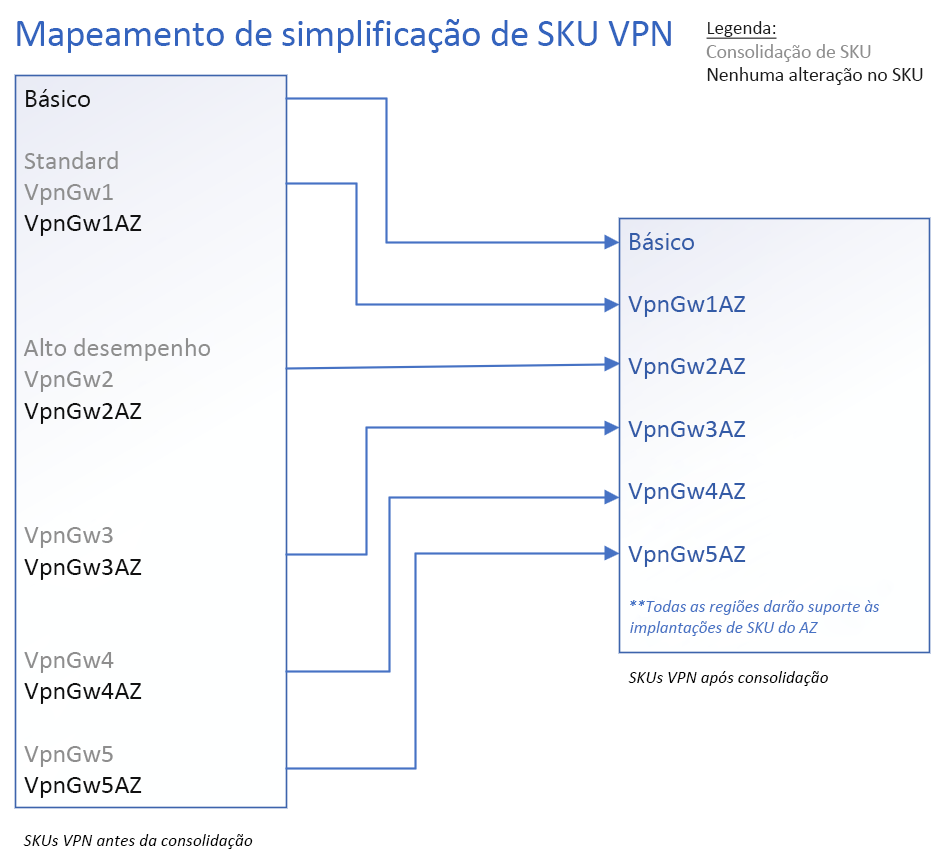
Como mapear SKUs antigos para os novos SKUs
O diagrama a seguir mostra os SKUs atuais e os novos SKUs para os quais serão migrados automaticamente.
FAQs
Quais ações preciso executar?
- Recomendamos que você atualize manualmente os SKUs de gateway que não são compatíveis com zonas de disponibilidade para aqueles que são. Você pode usar o portal Azure, o PowerShell ou o CLI do Azure. Não há tempo de inatividade esperado para atualizar manualmente SKUs que atualmente usam endereços IP públicos Standard. Se você ainda estiver usando um endereço IP básico, atualize para um endereço IP Standard.
- Se o seu gateway atualmente usa SKUs herdados, consulte Trabalhando com SKUs herdados do Gateway de VPN.
Como faço para verificar o SKU atual do meu gateway?
Antes de decidir se precisa agir, verifique qual SKU seu gateway utiliza:
Portal Azure: Vá ao seu gateway virtual de rede e selecione Configuração. O SKU do gateway está listado como SKU.
Azure PowerShell: Execute Get-AzVirtualNetworkGateway e verifique o nome do SKU.
(Get-AzVirtualNetworkGateway -Name "vpn-gateway" -ResourceGroupName "test-rg").Sku.NameCLI do Azure: Execute az network vnet-gateway show e consulte o nome da SKU.
az network vnet-gateway show --name "vpn-gateway" --resource-group "test-rg" --query "sku.name"
Se o nome do SKU terminar em AZ (por exemplo, VpnGw2AZ), seu gateway já usa um SKU que suporta uma zona de disponibilidade, e você não precisa migrá-lo. Se não fizer isso (por exemplo, VpnGw2), atualize manualmente para o SKU correspondente da zona de disponibilidade.
Por quanto tempo meus SKUs de gateway existentes terão suporte?
Os SKUs de gateway existentes têm suporte até serem migrados para os novos SKUs. Os SKUs antigos estão programados para serem descontinuados após setembro de 2026. Não haverá impacto para SKUs existentes com suporte por zonas de disponibilidade.
Haverá alguma diferença de preço para os meus gateways após a migração?
Sim. Para obter mais informações, consulte os novos preços.
Quando os novos preços entrarão em vigor?
- Se o seu gateway existente estiver usando um SKU VpnGw1-5, os novos preços serão adotados após a migração do gateway.
- Se o gateway existente usar um SKU VpnGw1AZ-5AZ, novos preços já estarão em vigor.
Posso implantar SKUs de zona de disponibilidade em todas as regiões?
Sim. Se uma região não der suporte a zonas de disponibilidade no momento, você ainda poderá criar Gateway de VPN SKUs compatíveis com zonas de disponibilidade, mas a implantação permanecerá regional. Quando a região suportar zonas de disponibilidade, habilitaremos a redundância de zona para os gateways.
A SKU do gateway Gen1 está sendo desativada?
Não há uma data de desativação anunciada para SKUs Gen1.
Posso migrar meu gateway de uma geração para outra?
Os clientes não precisam executar nenhuma migração separada para migrar para a Geração 2. A única ação necessária é atualizar de um endereço IP público Básico para Standard (se aplicável). Não há uma data de desativação anunciada para SKUs de geração 1.
- Para gateways SKU Basic que usam um endereço IP público Basic SKU: Não use a ferramenta de migração. Remova a referência pública de IP do SKU Básico do seu gateway. O gateway continua a usar o mesmo endereço IP público. Para os passos, veja Remover a referência pública de IP do SKU Básico de um gateway VPN SKU Básico.
- Para SKUs VpnGw1-5 e gateways legados que usam um endereço IP público Básico: migre seu endereço IP Básico para um endereço IP público padrão usando a ferramenta de migração do Gateway de VPN. Como parte dessa atualização de endereço IP, o gateway é atualizado automaticamente para a próxima geração (Geração 2). Nenhuma migração separada do Gen2 ou etapas adicionais são necessárias.
- Para gateways que já utilizam um endereço IP público padrão: nenhuma ação do cliente é necessária. Esses gateways são automaticamente atualizados para a próxima geração (Geração 2) como parte das atualizações regulares de serviço, ~final de março de 2027. Esse processo é fluido e não envolve tempo de inatividade.
Haverá tempo de inatividade durante a migração?
Não. Essa migração é perfeita e não há tempo de inatividade esperado durante a migração.
Haverá algum impacto sobre o desempenho dos meus gateways com essa migração?
Sim. Os SKUs obtêm os benefícios da redundância de zona para gateways de VPN em regiões do Azure com zonas de disponibilidade. Se a região não oferecer suporte à redundância de zona, o gateway será regional até que a região em que ele foi implantado dê suporte à redundância de zona.
O SKU Básico do Gateway de VPN está desativada?
Não, o SKU Básico do Gateway de VPN não está sendo descontinuado.
Posso criar um novo gateway de VPN de SKU básico usando um endereço IP público de SKU básico?
Não. Use um endereço IP público Standard SKU ao criar um gateway de VPN Basic SKU.
Quando meu gateway legado será migrado?
Consulte este comunicado e Como trabalhar com SKUs legados do Gateway de VPN.
Já tenho um gateway de VPN que não é suportado por uma zona de disponibilidade. O que muda após essa distribuição?
Gateways de VPN existentes sem suporte por uma zona de disponibilidade não permitirão mais alterações de configuração. Se você tentar qualquer operação de gerenciamento ou configuração, receberá uma mensagem de erro. Esse é o comportamento esperado após a distribuição.
Qual ação é necessária para resolver esse erro?
Você deve migrar seu gateway de VPN de um SKU não suportado por uma zona de disponibilidade para um que seja compatível.
A migração causará tempo de inatividade?
Não, não se você estiver migrando de um SKU sem suporte por uma zona de disponibilidade para uma que tenha suporte na mesma família de SKU. Se você estiver atualizando, além de migrar, poderá enfrentar um tempo de inatividade consistente com o comportamento de redimensionamento já existente do Gateway de VPN. Isso é chamado de migração entre famílias.
Os SKUs que têm suporte em zonas de disponibilidade são automaticamente redundantes em zona?
Essas SKUs se tornam redundantes entre zonas somente em regiões que dão suporte a zonas de disponibilidade, conforme descrito nesta seção do artigo.
Conteúdo relacionado
- Para obter mais informações sobre SKUs, veja Sobre SKUs de gateway.