Observação
O acesso a essa página exige autorização. Você pode tentar entrar ou alterar diretórios.
O acesso a essa página exige autorização. Você pode tentar alterar os diretórios.
Importante
Algumas informações neste artigo estão relacionadas ao produto pré-lançado que pode ser modificado substancialmente antes de ser lançado comercialmente. A Microsoft não oferece garantias, expressas ou implícitas, com relação às informações aqui fornecidas.
Agentes locais de IA, incluindo assistentes de codificação, ferramentas de CLI, aplicativos de IA para desktop e plataformas de agentes autônomos, funcionam com privilégios de usuário em endpoints. Esses agentes agem com base no texto de prompts, arquivos, conteúdo da Web e saída de ferramenta e não conseguem separar de forma confiável o conteúdo confiável de instruções ocultas. Uma única instrução injetada pode usar indevidamente o acesso do agente para exfiltrar dados, modificar código ou executar comandos prejudiciais.
Microsoft Defender fornece proteção de runtime do agente de IA inspecionando pontos-chave no loop do agente: solicitações de usuário, solicitações de ferramenta antes da execução e respostas de ferramenta após a execução. Isso ajuda a detectar injeção de prompt e ações de agentes de alto risco, auditá-las e bloquear ações compatíveis antes que sejam executadas. O Defender oferece suporte a duas abordagens de inspeção: inspeção de eventos nativa do agente para agentes que expõem interfaces de eventos suportadas pelo fornecedor e inspeção de rede para agentes que se comunicam por caminhos de rede compatíveis. Para saber mais sobre como a proteção de tempo de execução audita e bloqueia a injeção de prompt, consulte O que a proteção de tempo de execução detecta e como ela funciona.
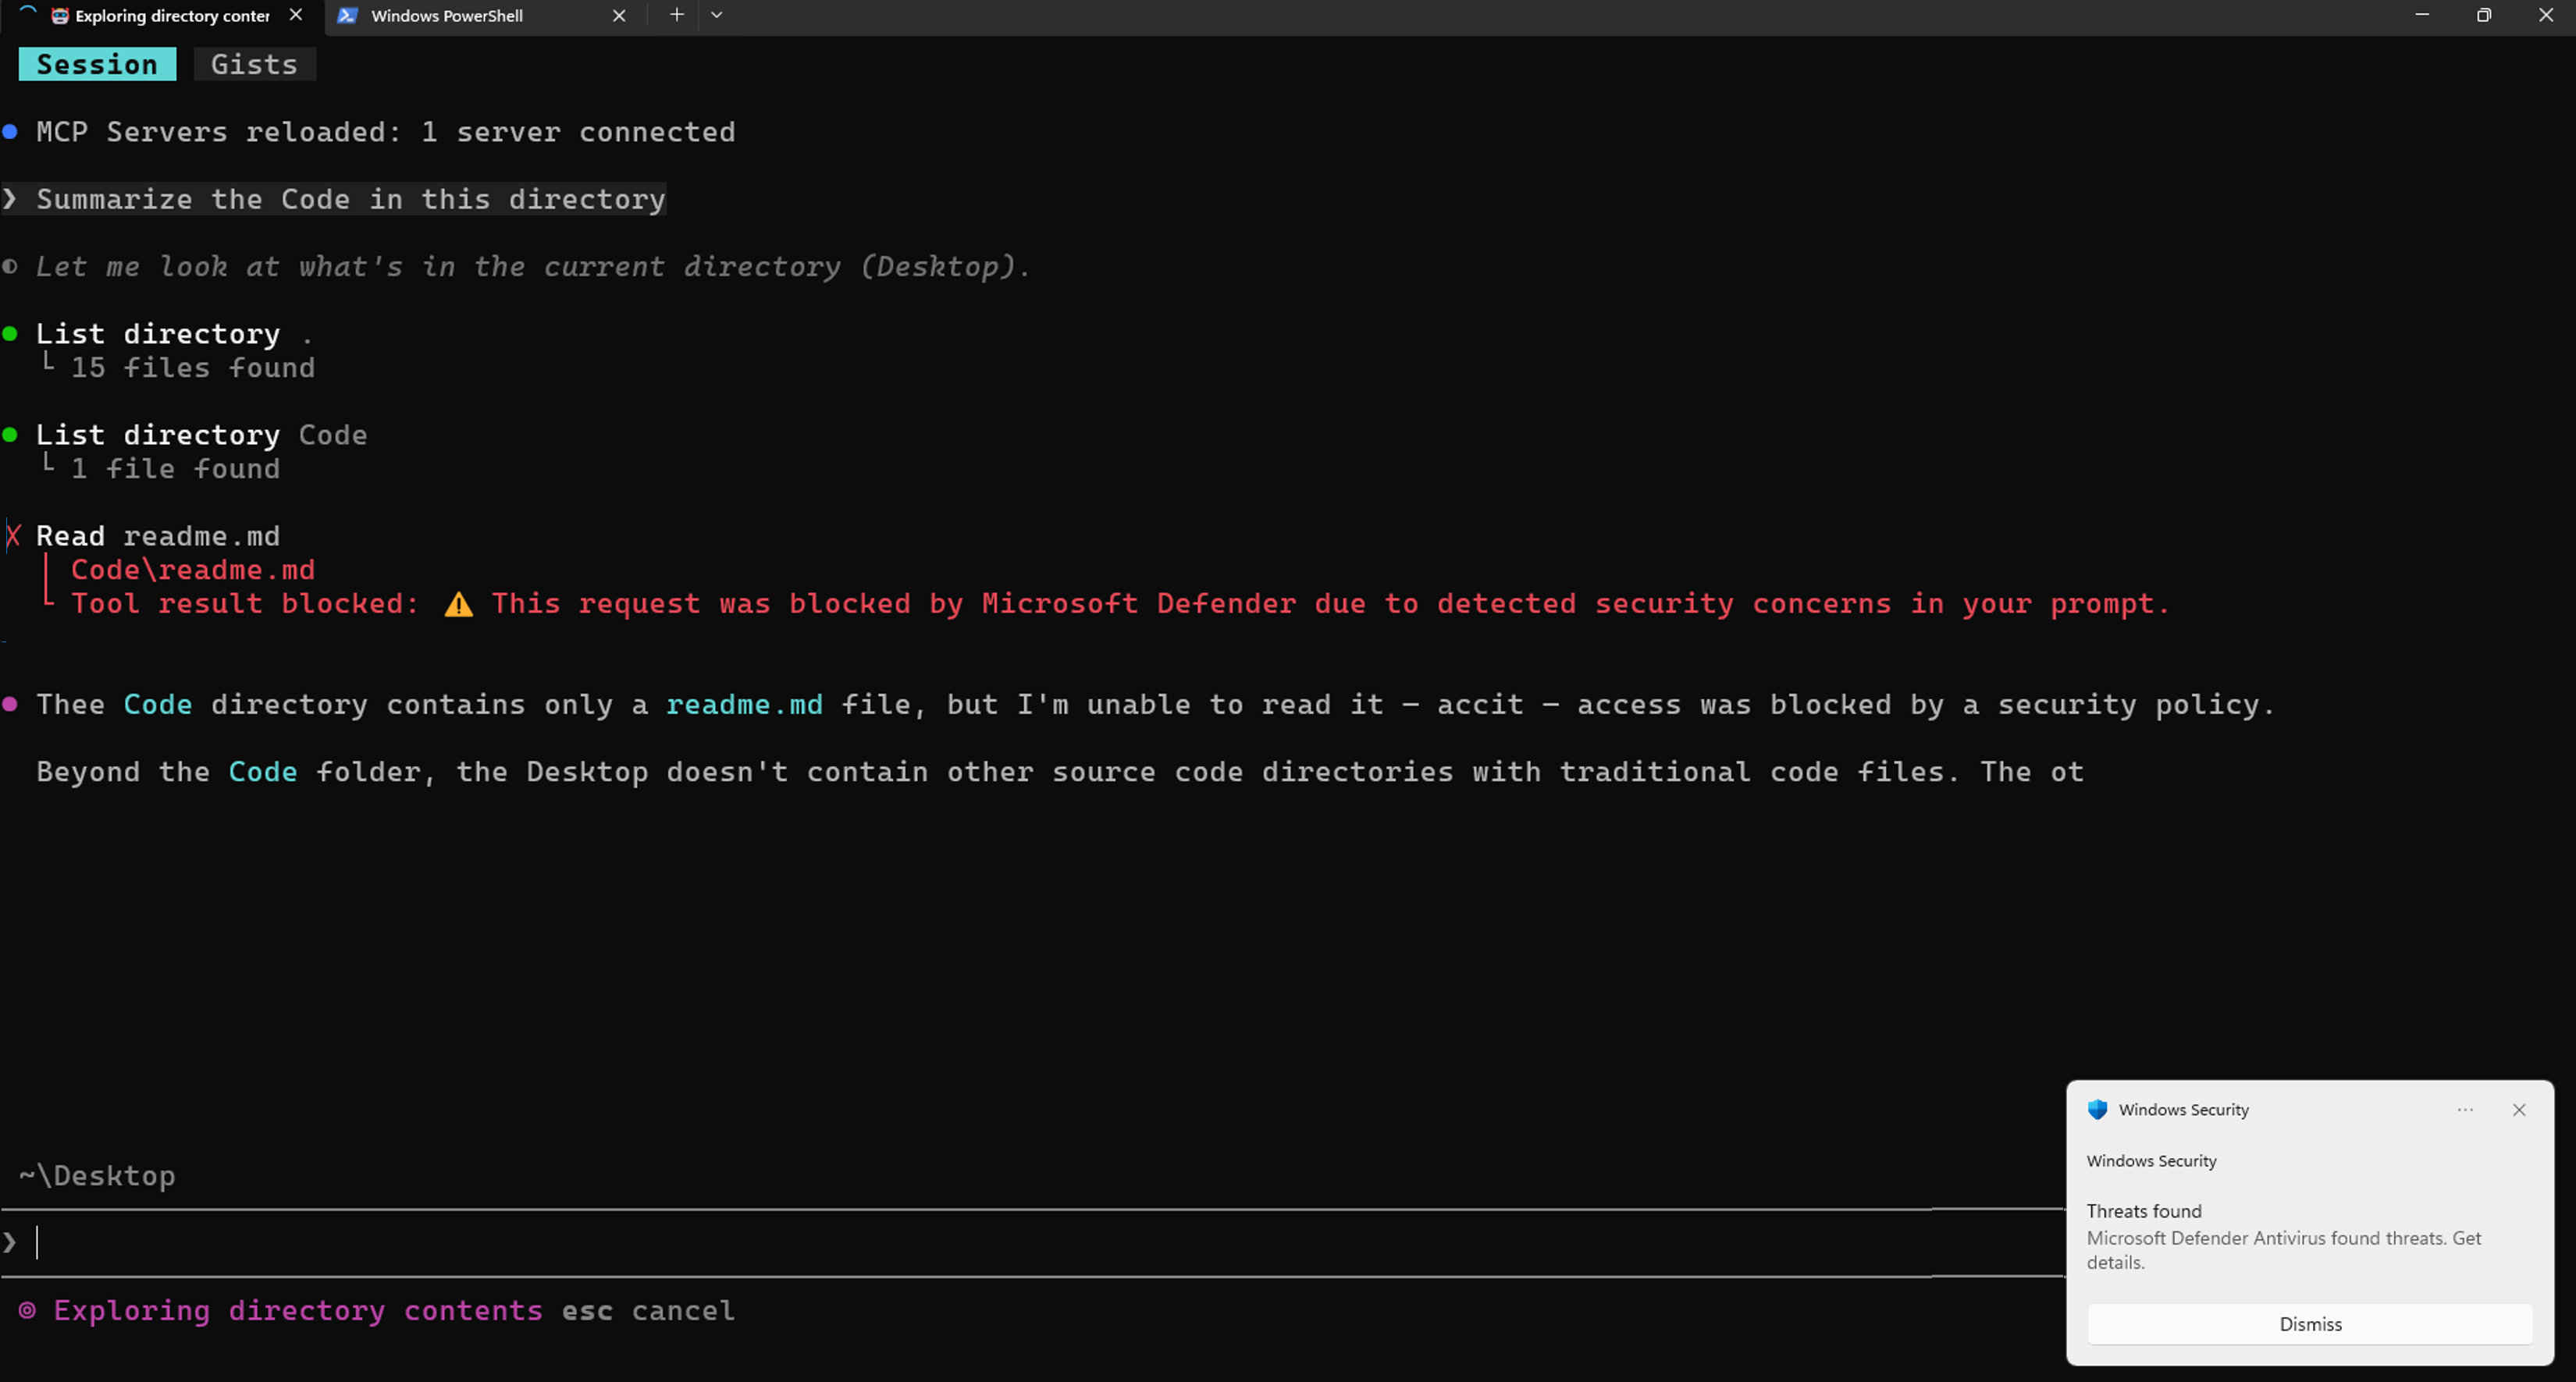
Este artigo explica o que a proteção em tempo de execução bloqueia, como ela funciona e como investigar detecções.
Dica
A proteção de tempo de execução complementa os recursos de descoberta do Microsoft Defender, que detectam automaticamente agentes de IA locais com suporte e configurações de servidor MCP em seus dispositivos. Para obter mais informações, confira Descoberta local de agentes de IA com o Microsoft Defender para Ponto de Extremidade.
Dica
Para validar com segurança a proteção em tempo de execução em um dispositivo de teste, execute a demonstração de proteção em tempo de execução do agente de IA.
O que a proteção de tempo de execução detecta
A proteção em tempo de execução visa a principal ameaça aos agentes locais de IA: a injeção de prompt, que envolve instruções maliciosas ocultas em conteúdo aparentemente legítimo que um agente lê e depois executa. O Defender inspeciona os três pontos em que o conteúdo entra ou sai do raciocínio do agente: o prompt do usuário, as chamadas de ferramenta que o agente está prestes a fazer e as respostas que essas ferramentas retornam. Essa abordagem captura a injeção independentemente de onde o conteúdo se originou, seja um arquivo, uma página da Web, um repositório ou a saída de uma ferramenta.
Por exemplo, um agente de codificação busca a documentação de um projeto para responder a uma pergunta, e a página contém texto oculto que instrui o agente a ler o arquivo .env local e postar seu conteúdo em uma URL externa. O agente trata a instrução como parte da página e está prestes a cumprir, mas o Defender detecta a injeção imediata na resposta da ferramenta e bloqueia a ação antes que qualquer dado saia do dispositivo.
Como funciona
A proteção em tempo de execução usa duas abordagens para inspecionar as atividades do agente:
Inspeção de eventos nativa do agente
A inspeção de evento nativo do agente usa interfaces de evento com suporte do fornecedor expostas pelo agente. Essas interfaces fornecem pontos de verificação estruturados no fluxo de trabalho do agente, como quando um usuário envia um prompt, quando o agente solicita o uso de uma ferramenta ou depois que uma ferramenta retorna uma resposta. Agentes como Claude Code, CLI do Codex e CLI de GitHub Copilot expõem essas interfaces de evento e Defender as usa para inspecionar a atividade do agente e aplicar decisões de auditoria ou bloqueio quando houver suporte
Quando um agente expõe uma interface de eventos do agente com suporte do fornecedor, o Defender recebe cargas úteis em etapas-chave do loop agêntico:
- Prompt do usuário: O prompt enviado ao agente.
- Chamada pré-ferramenta: a solicitação de invocação da ferramenta antes da execução.
- Resposta da ferramenta após a execução: a resposta da ferramenta após a conclusão da execução.
Defender verifica esses conteúdos em busca de injeção de prompt e atividade de agente de alto risco. O Defender pode auditar ou bloquear atividades em cada ponto de evento compatível. Dependendo do tipo de evento, o bloqueio pode impedir que o prompt seja processado, impedir que uma ação de ferramenta solicitada seja executada ou impedir que uma resposta de ferramenta continue no loop do agente.
Cada varredura é uma verificação rápida, em linha, em um desses pontos de evento, em vez de um monitoramento contínuo do processo do agente; portanto, a latência adicionada é mínima.
Para obter a documentação dos fornecedores sobre essas interfaces de eventos de agente, consulte a documentação do Claude Code, a documentação da CLI do Codex e a documentação do GitHub Copilot.
Inspeção de rede
A inspeção de rede estende a proteção em tempo de execução a agentes que não expõem interfaces nativas de eventos do agente. Em vez de depender de eventos estruturados do agente, o Defender inspeciona fluxos de rede com suporte entre o agente e o Large Language Model (LLM) para detectar injeções de prompt em trânsito.
Use a inspeção de rede quando quiser proteger agentes que se comunicam com os serviços LLM pela rede, mas não expõem uma interface de evento com suporte do fornecedor. Isso ajuda a fechar a lacuna de cobertura para agentes que, de outra forma, não teriam proteção de runtime antes ou durante a interação com o modelo.
Note
A inspeção de rede não é compatível com agentes que usam fixação de certificado ou HTTP/3.
O que acontece quando você habilita a proteção de tempo de execução
Uma vez habilitado em um dispositivo, o Defender inspeciona os agentes com suporte em seus pontos de gancho à medida que os usuários trabalham, sem alterar a forma como executam o agente. O que acontece após uma detecção depende do modo configurado:
- Bloqueie: O Defender bloqueia a ameaça e segue as regras de notificação configuradas para o dispositivo. O Defender notifica o usuário tanto na interface do agente quanto por uma notificação toast do Windows. A detecção é registrada no histórico de proteção do Defender no dispositivo, e um alerta de segurança é enviado ao Defender e correlacionado a incidentes para que o SOC investigue.
- Auditoria: O Defender permite que a ação continue e registra a detecção. Um alerta de segurança ainda é gerado no Defender para investigação.
- Desabilitado: A proteção de tempo de execução está desativada. O Defender não inspeciona a atividade do agente e os agentes são executados sem detecção ou bloqueio de injeção imediata.
A Microsoft recomenda começar no modo de auditoria para observar as detecções e validar a precisão antes de alternar para o modo de bloqueio para imposição ativa. A configuração de proteção de runtime é protegida por proteção contra adulterações, que impede alterações não autorizadas e funciona junto com os controles do Defender existentes.
Para ver as etapas de configuração, consulte Habilitar proteção em tempo de execução.
Investigação
Quando a proteção em tempo de execução detecta injeção de prompt, o Defender gera um alerta de Injeção suspeita de prompt de IA e correlaciona a atividade relacionada em incidentes para investigação.
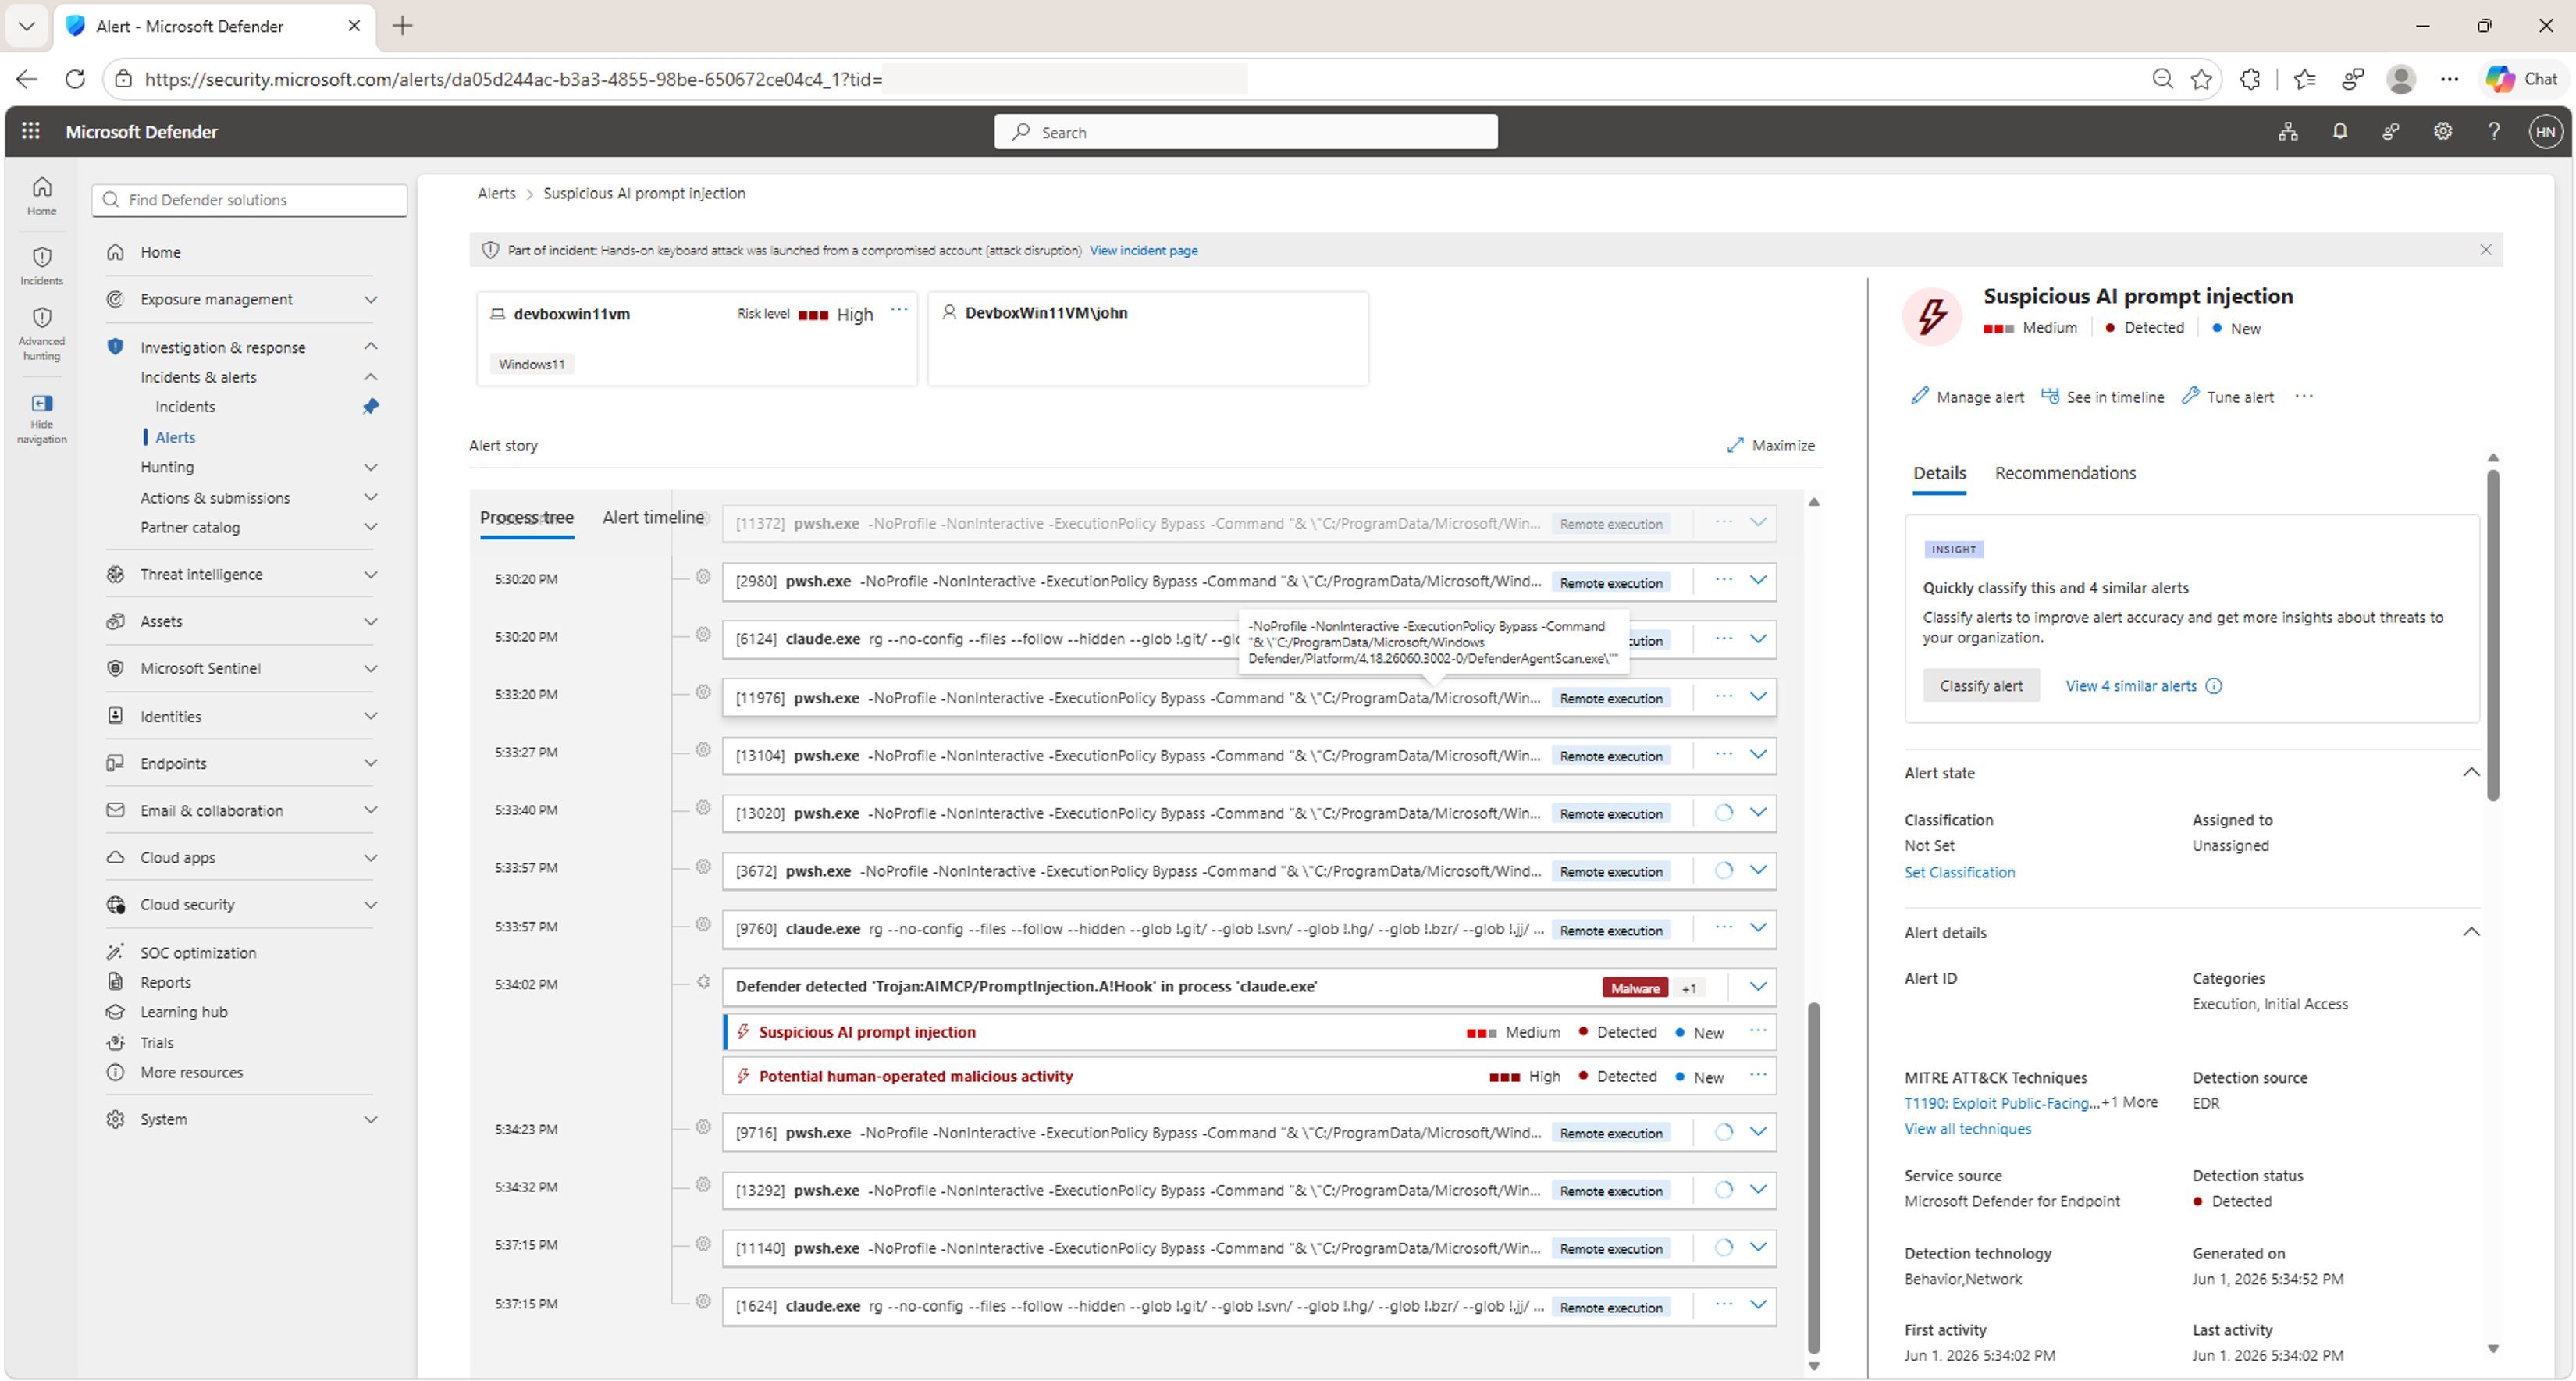
Para conhecer o fluxo completo de investigação, incluindo as experiências do usuário e do SOC, consulte Revisar e investigar detecções.
Agentes com suporte
A tabela a seguir lista os agentes locais de IA aos quais o Defender oferece suporte para proteção em tempo de execução por meio da inspeção de eventos nativos do agente.
Recursos mais amplos de segurança de IA
Os recursos de proteção de runtime do Defender fazem parte de uma abordagem abrangente de segurança de IA. O Defender fornece outros recursos em todo o ecossistema de IA da sua organização:
- Descubra agentes de IA locais: detecte automaticamente agentes de IA locais com suporte e configurações de servidor MCP em seus dispositivos. Para obter mais informações, confira Descoberta local de agentes de IA com o Microsoft Defender para Ponto de Extremidade.
- Descubra agentes de nuvem e plataforma: encontre agentes criados com o Microsoft Copilot Studio, Microsoft Foundry, Amazon Web Services (AWS) Bedrock e Google Cloud Platform (GCP) Vertex AI.
- Avalie a postura de segurança: avalie as configurações do agente, identifique riscos, obtenha recomendações priorizadas e descubra caminhos de ataque.
- Detecte e investigue ameaças: correlacione alertas e investigue comportamentos suspeitos de agentes em sua infraestrutura de segurança.
Para obter detalhes sobre esses recursos e como aplicá-los, consulte Proteger ativos de IA contra ameaças e vulnerabilidades emergentes usando o Microsoft Defender.