Observação
O acesso a essa página exige autorização. Você pode tentar entrar ou alterar diretórios.
O acesso a essa página exige autorização. Você pode tentar alterar os diretórios.
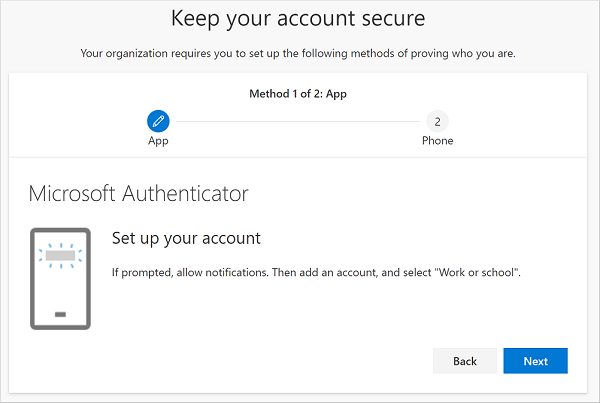
Antes do registro combinado ser introduzido, os usuários registraram métodos de autenticação para Microsoft Entra MFA (autenticação multifator) e SSPR (redefinição de senha de autoatendimento) separadamente. Os usuários ficaram confusos de que métodos semelhantes foram usados para Microsoft Entra MFA e SSPR, mas tiveram que se registrar para ambos os recursos. Agora, com o registro combinado, os usuários podem se registrar uma vez e obter os benefícios de Microsoft Entra MFA e SSPR.
Para ajudá-lo a entender a funcionalidade e os efeitos da nova experiência, consulte conceitos combinados de registro de informações de segurança.
Políticas de acesso condicional para o registro combinado
Para proteger quando e como os usuários se registram para Microsoft Entra MFA e SSPR, você pode usar ações do usuário em uma política de Acesso condicional do Microsoft Entra. As organizações podem habilitar essa funcionalidade para que os usuários possam se registrar para Microsoft Entra MFA e SSPR de um local central. Por exemplo, os usuários podem usar um local de rede confiável que acessam durante a integração de recursos humanos.
Observação
Essa política se aplica somente quando um usuário acessa uma página de registro combinado. Essa política não impõe o registro de MFA quando um usuário acessa outros aplicativos.
Para criar uma política de registro de MFA, consulte Microsoft Entra ID Protection: Configurar a política de MFA.
Para obter mais informações sobre como criar locais confiáveis no Acesso Condicional, consulte O que é a condição de local em Acesso condicional do Microsoft Entra?.
Criar uma política para exigir o registro de um local confiável
No procedimento a seguir, você cria uma política que se aplica a todos os usuários selecionados que tentam se registrar usando a experiência de registro combinada. Os usuários conectados a uma rede não confiável devem realizar a MFA ou fazer login usando um passe de acesso temporário para registrar a MFA ou redefinir a senha por meio do SSPR.
Entre no centro de administração do Microsoft Entra como pelo menos um administrador de acesso condicional.
Acesse Entra ID>Acesso Condicional.
Selecione + Nova política.
Insira um nome para essa política, como Registro combinado de informações de segurança em redes confiáveis.
Em Atribuições, selecione Usuários. Escolha os usuários e grupos que devem usar essa política.
Aviso
Os usuários devem estar habilitados para registro combinado.
Em Aplicativos ou ações de nuvem, selecione Ações do usuário. Marque a caixa de seleção Registrar informações de segurança e selecione Concluído.

Em Condições>Locais, configure as seguintes opções:
- Configure Sim.
- Inclua Qualquer local.
- Excluir Todos os locais confiáveis.
Em Controles de acesso>Conceder, selecione Exigir autenticação multifator e, então, escolha Selecionar.
Defina Habilitar política como Ativo.
Para finalizar a política, selecione Criar.
Conteúdo relacionado
- Consulte Solucionar problemas de registro de informações de segurança combinados ou acesso condicional: atribuição de rede.
- Veja como você pode habilitar o SSPR e habilitar o Microsoft Entra MFA em seu locatário.
- Saiba como forçar os usuários a reregister métodos de autenticação.