Observação
O acesso a essa página exige autorização. Você pode tentar entrar ou alterar diretórios.
O acesso a essa página exige autorização. Você pode tentar alterar os diretórios.
O catálogo de configurações do Intune inclui Modelos Administrativos que você pode usar para ajudar a gerenciar dispositivos cliente Windows. Essas configurações são internas no Intune (sem download) e não exigem personalizações, incluindo o uso do OMA-URI.
Esse recurso aplica-se a:
- Windows
Você pode importar arquivos ADMX e ADML personalizados e que não sejam da Microsoft. Para obter mais informações, consulte Importar arquivos ADMX personalizados ou de parceiros.
Este artigo descreve as etapas para usar os modelos administrativos no catálogo de configurações. Quando a política de catálogo de configurações é criada, você pode atribuir ou implantar esse perfil em dispositivos cliente Windows em sua organização.
Antes de começar
Algumas configurações não estão incluídas em todas as edições do Windows. Para obter a melhor experiência, recomendamos usar a edição Windows Enterprise.
As configurações do Windows usam os CSPs da política do Windows. Os CSPs funcionam em diferentes edições do Windows, como Home, Professional, Enterprise e assim por diante. Para ver se um CSP funciona em uma edição específica, acesse os CSPs da política do Windows.
As configurações do Windows no Intune se correlacionam com o caminho da política de grupo local que você vê no Editor de Política de Grupo Local (
gpedit).A partir da versão de dezembro de 2412, o tipo de perfil Modelos>Administrativos no centro de administração do Intune tornou-se preterido e somente leitura. Para obter mais informações sobre essa alteração, consulte Políticas de configuração de dispositivos Windows migrando para a plataforma de configurações unificadas no Intune.
Se você usar modelos ADMX personalizados, ainda poderá importar modelos administrativos.
Criar a política
Selecione Dispositivos>Dispositivos gerenciados>Configuração>Criar>Nova política.
Insira as seguintes propriedades:
- Plataforma: selecione Windows 10 e posteriores.
- Tipo de perfil: Selecione Catálogo de configurações.
Selecionar Criar.
Em Noções básicas, insira as seguintes propriedades:
- Nome: nomeie seus perfis para que você possa identificá-los facilmente mais tarde. Por exemplo, um bom nome de perfil é ADMX: Configura a proteção de tela.
- Descrição: essa configuração é opcional, mas recomendada.
Selecione Avançar.
Selecione Adicionar configurações e expanda Modelos Administrativos. Selecione qualquer configuração para ver o que você pode definir.
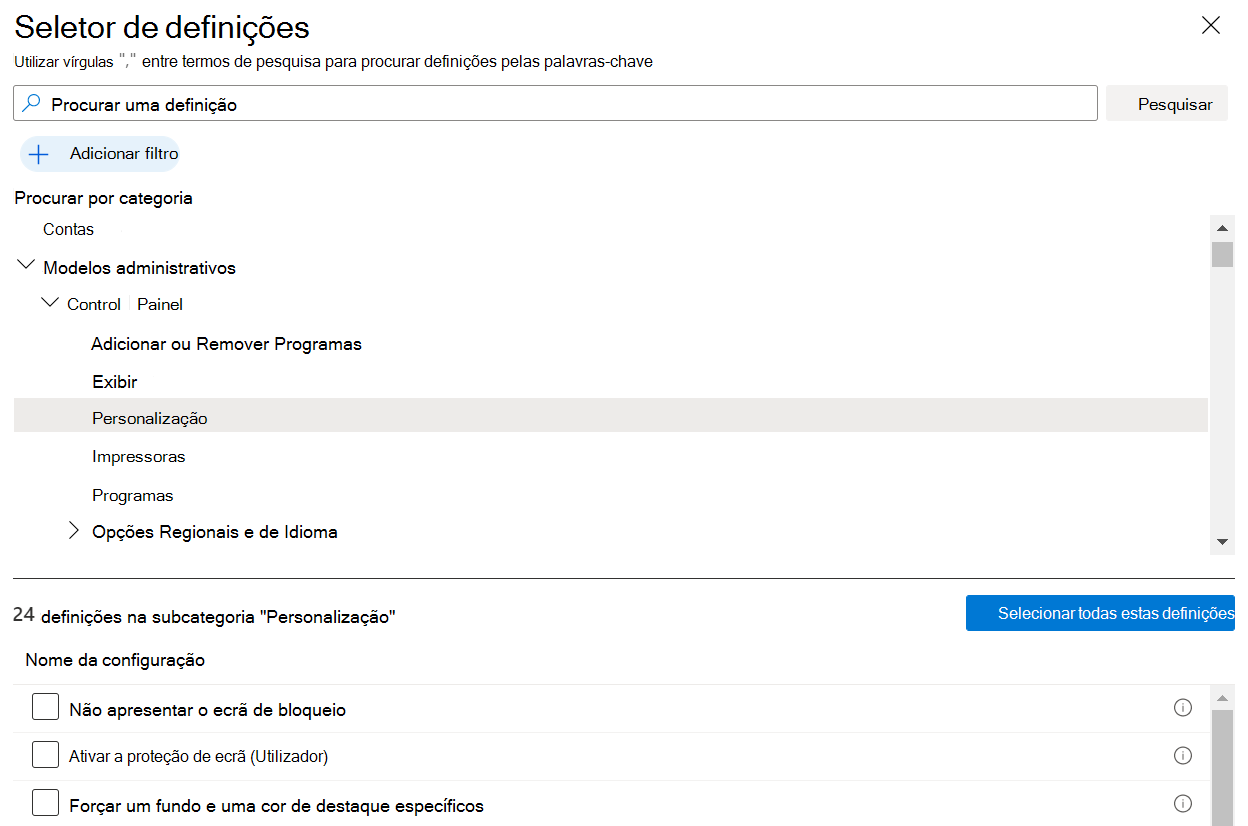
Ao selecionar uma configuração, você pode ver
(User)no nome da configuração.(User)significa que as configurações se aplicam aos usuários quando eles se conectam. As configurações que não têm(User)no nome da configuração se aplicam aos dispositivos.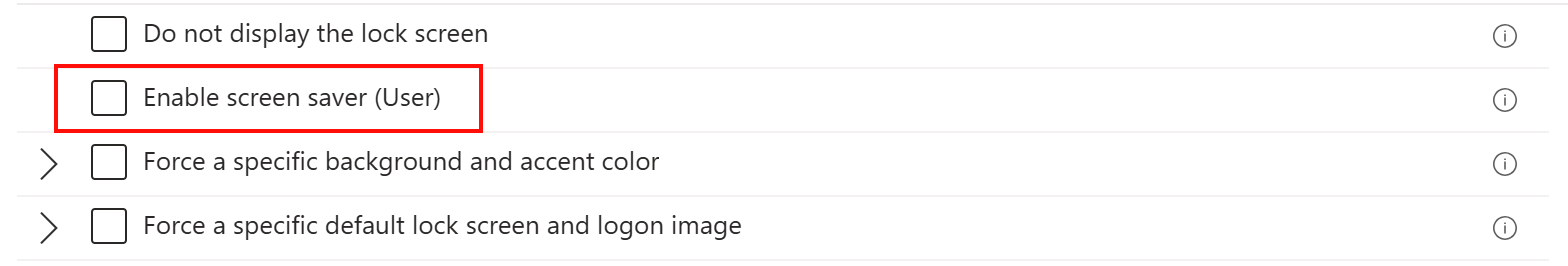
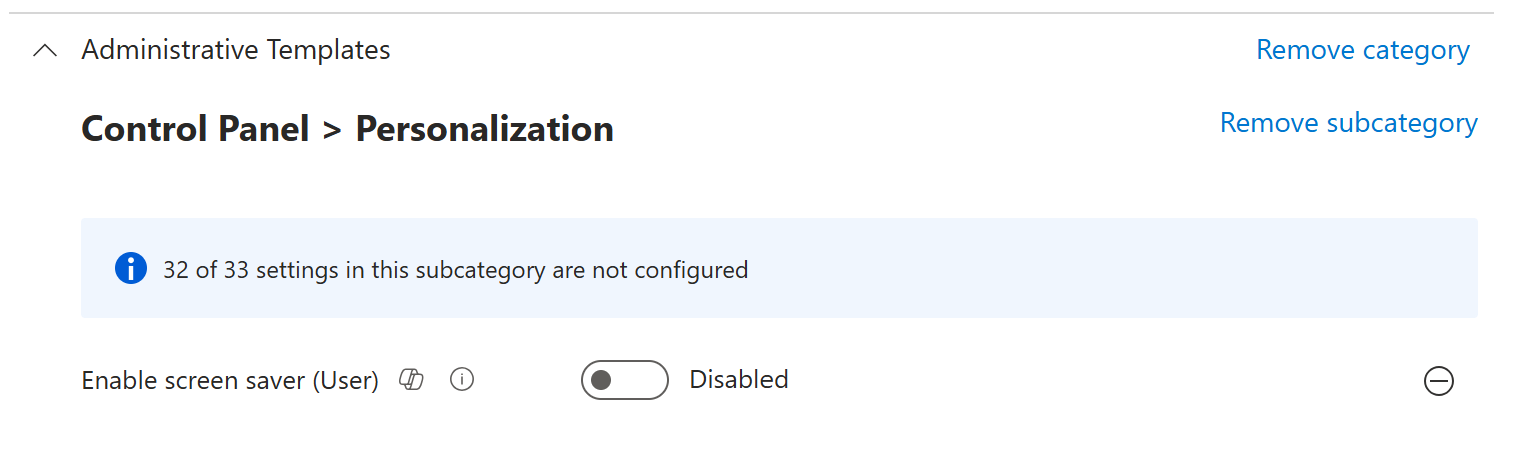
Selecione uma configuração que você deseja definir. Por exemplo, expanda a Personalização> do Painel de Controle e selecione Habilitar proteção de> tela (Usuário). Feche o seletor de configurações.
Quando você seleciona a configuração, ela é adicionada à política e está pronta para você configurar:
Selecione Avançar.
Em Marcas de escopo (opcional), atribua uma marca para filtrar o perfil para grupos de TI específicos, como
US-NC IT TeamouJohnGlenn_ITDepartment. Para obter mais informações, consulte Usar o RBAC (controle de acesso baseado em função) e marcas de escopo para TI distribuída.Selecione Avançar.
Em Atribuições, selecione o usuário ou grupos que recebem seu perfil. Para obter mais informações, consulte Atribuir perfis de usuário e dispositivo no Intune.
Se o perfil for atribuído a grupos de usuários, as configurações definidas se aplicarão a qualquer dispositivo que o usuário registrar e entrar. Se o perfil for atribuído a grupos de dispositivos, as configurações definidas se aplicarão a qualquer usuário que entrar nesse dispositivo. Essa atribuição ocorrerá se a configuração for uma configuração do computador (
HKEY_LOCAL_MACHINE) ou uma configuração do usuário (HKEY_CURRENT_USER). Com algumas configurações, uma configuração de computador atribuída a um usuário também pode afetar a experiência de outros usuários nesse dispositivo.Para obter mais informações, confira Grupos de usuários vs. grupos de dispositivos ao atribuir políticas.
Selecione Avançar.
Em Examinar + criar, examine as configurações. Quando você seleciona Criar, suas alterações são salvas e o perfil é atribuído aos grupos selecionados. A política também é mostrada na lista de perfis.
Na próxima vez que o dispositivo verificar se há atualizações de configuração, as configurações que você definiu serão aplicadas.
Criar um problema conhecido Política de reversão
Em seus dispositivos registrados, você pode usar modelos administrativos para criar uma política de Reversão de Problemas Conhecidos (KIR) e implantar essa política em seus dispositivos Windows. Consulte Implantar uma ativação KIR usando a ingestão de política ADMX do Microsoft Intune para dispositivos gerenciados.
Para obter mais informações sobre o KIR, consulte:
- Reversão de Problema Conhecido: ajudando você a manter os dispositivos Windows protegidos e produtivos
- Como usar a política de Grupo Local ou o Intune para implantar uma Reversão de Problema Conhecido
Conteúdo relacionado
- Atribua o modelo (também chamado de perfil) e monitore o status da política.
- Atualize o Office usando o catálogo de configurações.
- Restrinja dispositivos USB usando o catálogo de configurações.
- Criar política do Microsoft Edge usando o catálogo de configurações.
- Importe arquivos ADMX personalizados ou de parceiros.