Observação
O acesso a essa página exige autorização. Você pode tentar entrar ou alterar diretórios.
O acesso a essa página exige autorização. Você pode tentar alterar os diretórios.
No Microsoft Intune, você pode criar e usar VPNs (redes virtuais privadas) atribuídas a um aplicativo. Esse recurso é chamado de VPN por aplicativo. Você escolhe os aplicativos gerenciados que podem usar a VPN em dispositivos gerenciados pelo Intune. Quando você usa VPNs por aplicativo, os usuários finais se conectam automaticamente por meio da VPN e obtêm acesso a recursos organizacionais, como documentos.
Esse recurso aplica-se a:
- iOS 9 e mais recente
- iPadOS 13.0 e versões mais recentes
Verifique a documentação do seu provedor VPN para ver se a sua VPN dá suporte a VPN por aplicativo.
Este artigo mostra como criar um perfil de VPN por aplicativo e atribuir esse perfil a seus aplicativos. Use estas etapas para criar uma experiência VPN por aplicativo contínuo para seus usuários finais. Para a maioria das VPNs que dão suporte a VPN por aplicativo, o usuário abre um aplicativo e conecta-se automaticamente à VPN.
Algumas VPNs permitem autenticação de nome de usuário e senha com a VPN por aplicativo. Ou seja, os usuários precisam inserir um nome de usuário e senha para se conectar à VPN.
Importante
- No iOS/iPadOS, a VPN por aplicativo não é compatível com perfis de VPN IKEv2.
VPN por aplicativo com Microsoft Tunnel ou Zscaler
O Microsoft Tunnel e o ZPA (Acesso Privado Zscaler) integram-se ao Microsoft Entra ID para autenticação. Ao usar o Tunnel ou o ZPA, você não precisa de perfis de certificado confiável ou de certificado SCEP ou PKCS (descritos neste artigo).
Se você tiver um perfil de VPN por aplicativo configurado para o Zscaler, a abertura de um dos aplicativos associados não fará a conexão automática com o ZPA. Em vez disso, o utilizador tem de iniciar sessão na aplicação Zscaler. Em seguida, o acesso remoto é limitado aos aplicativos associados.
Pré-requisitos
Seu fornecedor de VPN pode ter outros requisitos para VPN por aplicativo, como hardware ou licenciamento específico. Consulte a documentação e cumpra esses pré-requisitos antes de configurar o VPN por aplicativo no Intune.
Exporte o arquivo de certificado
.cerraiz confiável do seu servidor VPN. Você adiciona esse arquivo ao perfil de certificado confiável criado no Intune, descrito neste artigo.Para exportar o arquivo:
Abra o console de administração no seu servidor da VPN.
Verifique se o servidor da VPN usa a Autenticação Baseada em Certificado.
Exporte o arquivo do certificado raiz confiável. Ele tem uma
.cerextensão.Adicione o nome da AC (autoridade de certificação) que emitiu o certificado para autenticação no servidor VPN.
Se a AC apresentada pelo dispositivo corresponder a uma AC na lista de autoridades de certificação confiáveis no servidor da VPN, o servidor da VPN autenticará o dispositivo com êxito.
Para provar sua identidade, o servidor VPN apresenta o certificado ao dispositivo. O dispositivo deve aceitar o certificado sem perguntar ao usuário. Para confirmar a aprovação automática do certificado, crie um perfil de certificado confiável no Intune (neste artigo). O perfil de certificado confiável do Intune deve incluir o certificado raiz do servidor VPN (
.cerarquivo) emitido pela AC (autoridade de certificação).-
Entre no centro de administração do Microsoft Intune com uma conta que tenha a função interna Gerenciador de Política e Perfis. Para obter mais informações sobre as funções internas, acesse Controle de acesso baseado em função para o Microsoft Intune.
Etapa 1 - Criar um grupo para seus usuários VPN
Crie ou escolha um grupo existente no Microsoft Entra ID. Este grupo:
- Deve incluir os usuários ou dispositivos que usarão a VPN por aplicativo.
- Receberá todas as políticas do Intune criadas neste artigo.
Para ver as etapas para criar um grupo, vá para Adicionar grupos para organizar usuários e dispositivos.
Etapa 2 - Criar um perfil de certificado confiável
Importe o certificado raiz do servidor VPN emitido pela AC em um perfil do Intune. Esse certificado raiz é o .cer arquivo que você exportou em Pré-requisitos (neste artigo). O perfil de certificado confiável instrui o dispositivo iOS/iPadOS a confiar automaticamente na AC que o servidor da VPN apresenta.
Selecione Dispositivos>Dispositivos gerenciados>Configuração>Criar>Nova política.
Insira as seguintes propriedades:
- Plataforma: Selecione iOS/iPadOS.
- Tipo de perfil: selecione Certificado confiável.
Selecionar Criar.
Em Noções básicas, insira as seguintes propriedades:
- Nome: insira um nome descritivo para o perfil. Nomeie seus perfis para que você possa identificá-los facilmente mais tarde. Por exemplo, um bom nome de perfil é perfil de certificado confiável iOS/iPadOS para myApp.
- Descrição: Insira uma descrição para o perfil. Essa configuração é opcional, mas recomendada.
Selecione Avançar.
Em Definições de configuração, selecione o ícone de pasta e procure o certificado da VPN (arquivo
.cer) que você exportou do console de administração da VPN.Selecione Avançar e continue criando o perfil de certificado confiável. Você pode salvar o perfil e atribuí-lo mais tarde.
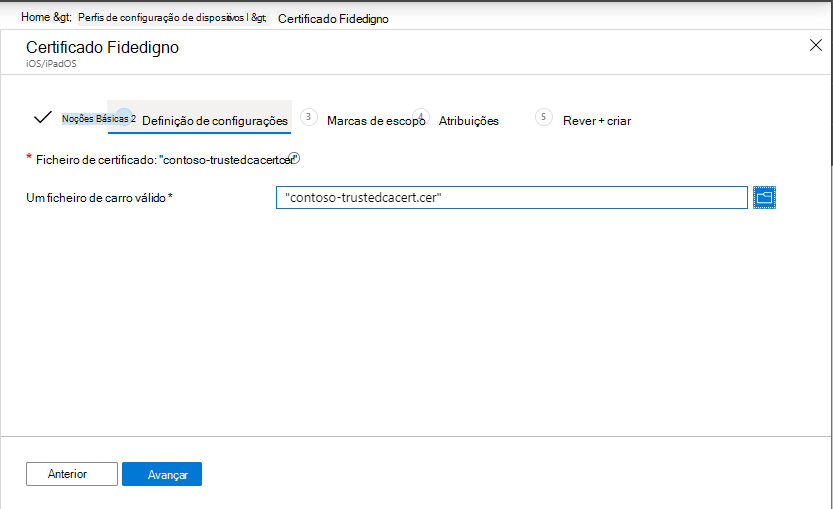
Quando estiver pronto para atribuir o perfil, atribua esse perfil ao grupo que você criou na Etapa 1 – Criar um grupo para seus usuários VPN (neste artigo). Quando você atribui o perfil, os usuários ou dispositivos no grupo receberão a política na próxima vez que marcar com o serviço Intune.
Etapa 3 - Criar um perfil de certificado SCEP ou PKCS
O perfil de certificado raiz confiável criado na etapa 2 permite que o dispositivo confie automaticamente no servidor VPN.
Nesta próxima etapa, crie o perfil de certificado SCEP ou PKCS no Intune. O certificado SCEP ou PKCS fornece as credenciais do cliente VPN do iOS/iPadOS para o servidor da VPN. O certificado permite que o dispositivo autentique silenciosamente sem solicitar um nome de usuário e senha.
Para configurar e atribuir o certificado de autenticação do cliente no Intune, acesse um dos seguintes artigos:
- Configurar a infraestrutura para oferecer suporte ao SCEP com o Intune
- Configurar e gerenciar certificados PKCS com o Intune
Não deixe de configurar o certificado para autenticação do cliente. Você pode definir a autenticação do cliente diretamente nos perfis de certificado SCEP (Autenticação de clienteda lista> de uso de chave estendida). Para PKCS, defina a autenticação de cliente do modelo de certificado na AC (autoridade de certificação).
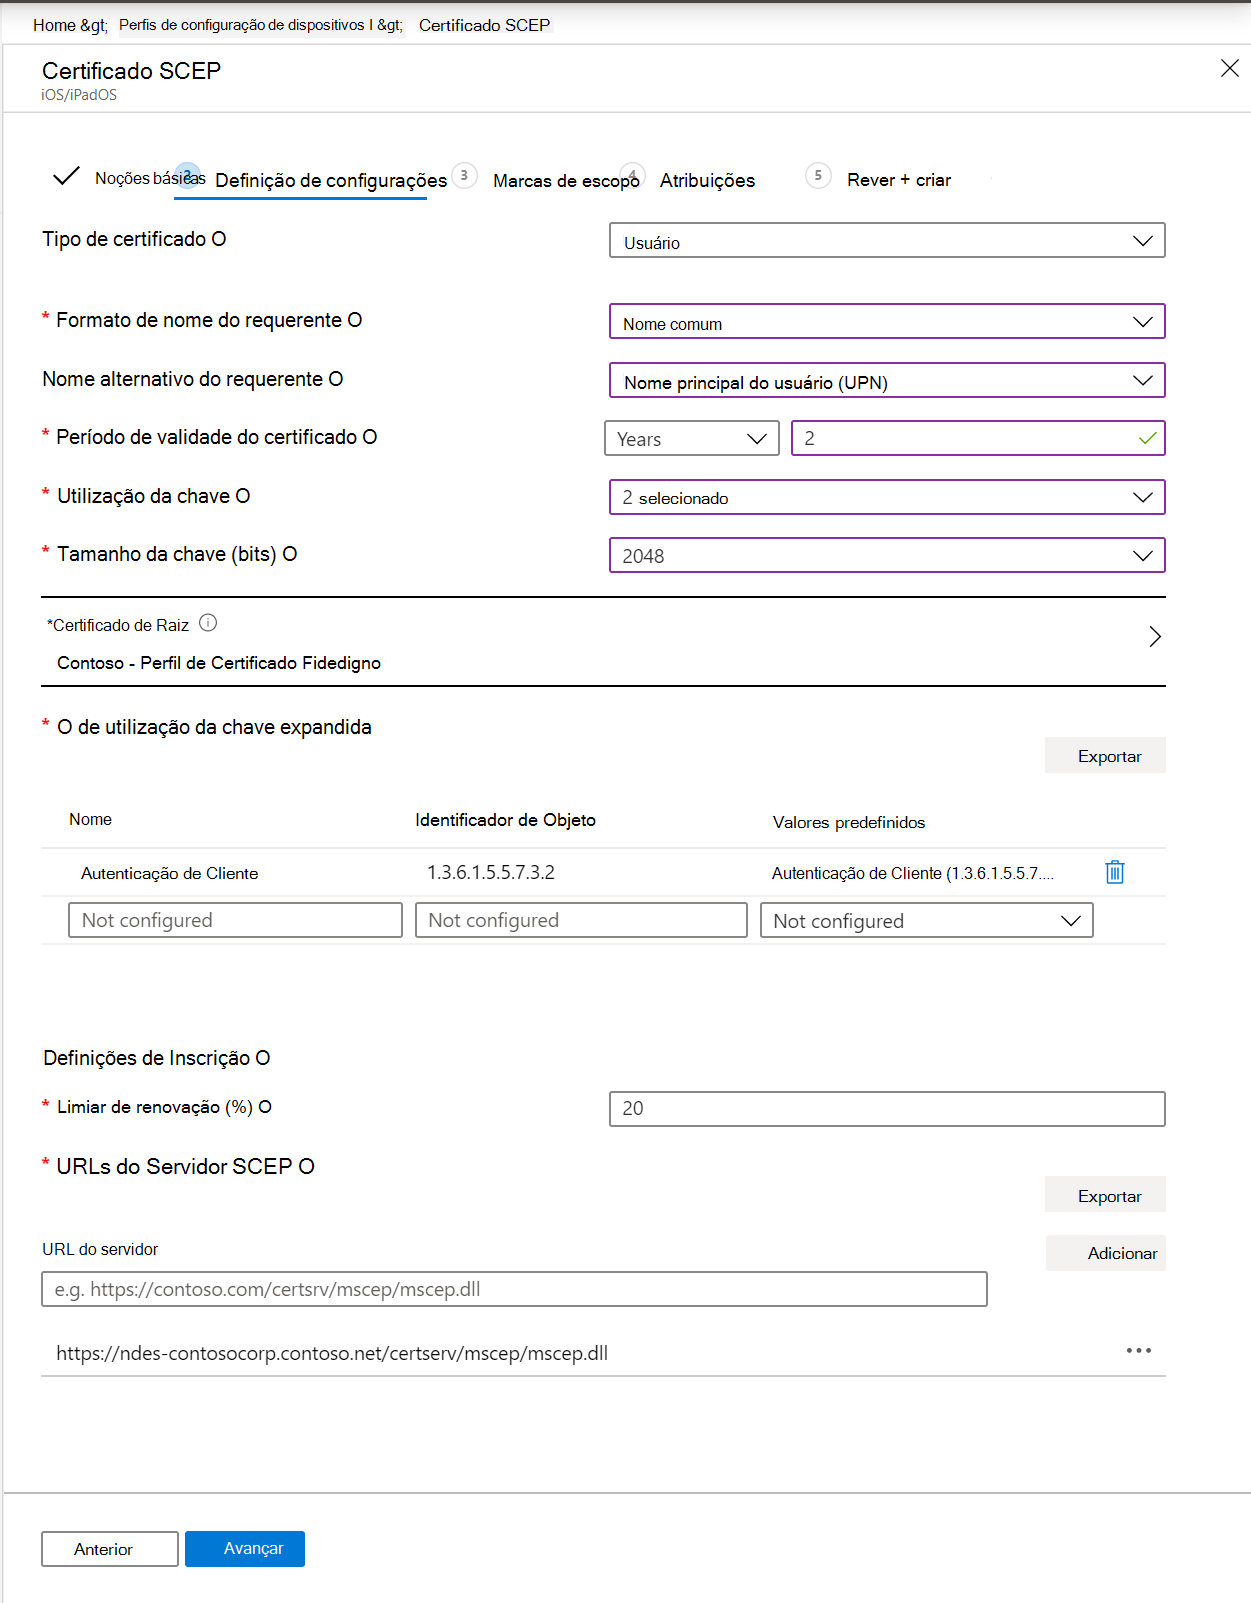
Quando estiver pronto para atribuir o perfil, atribua esse perfil ao grupo que você criou na Etapa 1 – Criar um grupo para seus usuários VPN (neste artigo). Quando você atribui o perfil, os usuários ou dispositivos no grupo receberão a política na próxima vez que marcar com o serviço Intune.
Etapa 4 - Criar um perfil de VPN por aplicativo
Esse perfil de VPN inclui o certificado SCEP ou PKCS que tem as credenciais do cliente, as informações de conexão VPN e o sinalizador da VPN por aplicativo que habilita a VPN por aplicativo usada pelo aplicativo iOS/iPadOS.
No centro de administração do Microsoft Intune, selecione Dispositivos>,Gerenciar dispositivos>,configuração>,criar>nova política.
Insira as seguintes propriedades e selecione Criar:
- Plataforma: Selecione iOS/iPadOS.
- Tipo de perfil: Selecione VPN.
Em Básico, insira as seguintes propriedades:
- Nome: Insira um nome descritivo para o perfil personalizado. Nomeie seus perfis para que você possa identificá-los facilmente mais tarde. Por exemplo, um bom nome de perfil é Perfil de VPN por aplicativo do iOS/iPadOS para myApp.
- Descrição: insira uma descrição para o perfil. Essa configuração é opcional, mas recomendada.
Em Definições de configuração, defina as seguintes configurações:
Tipo de conexão: Selecione seu aplicativo de cliente VPN.
Base VPN: Configure suas definições. As configurações de VPN do iOS/iPadOS descrevem todas as configurações. Ao usar a VPN por aplicativo, verifique se você definiu as seguintes propriedades conforme listado:
- Método de autenticação: Selecione Certificados.
- Certificado de autenticação: selecione um certificado > SCEP ou PKCS existente OK.
- Túnel dividido: Selecione Desative para forçar todo o tráfego para utilizar o túnel VPN quando a conexão VPN está ativa.
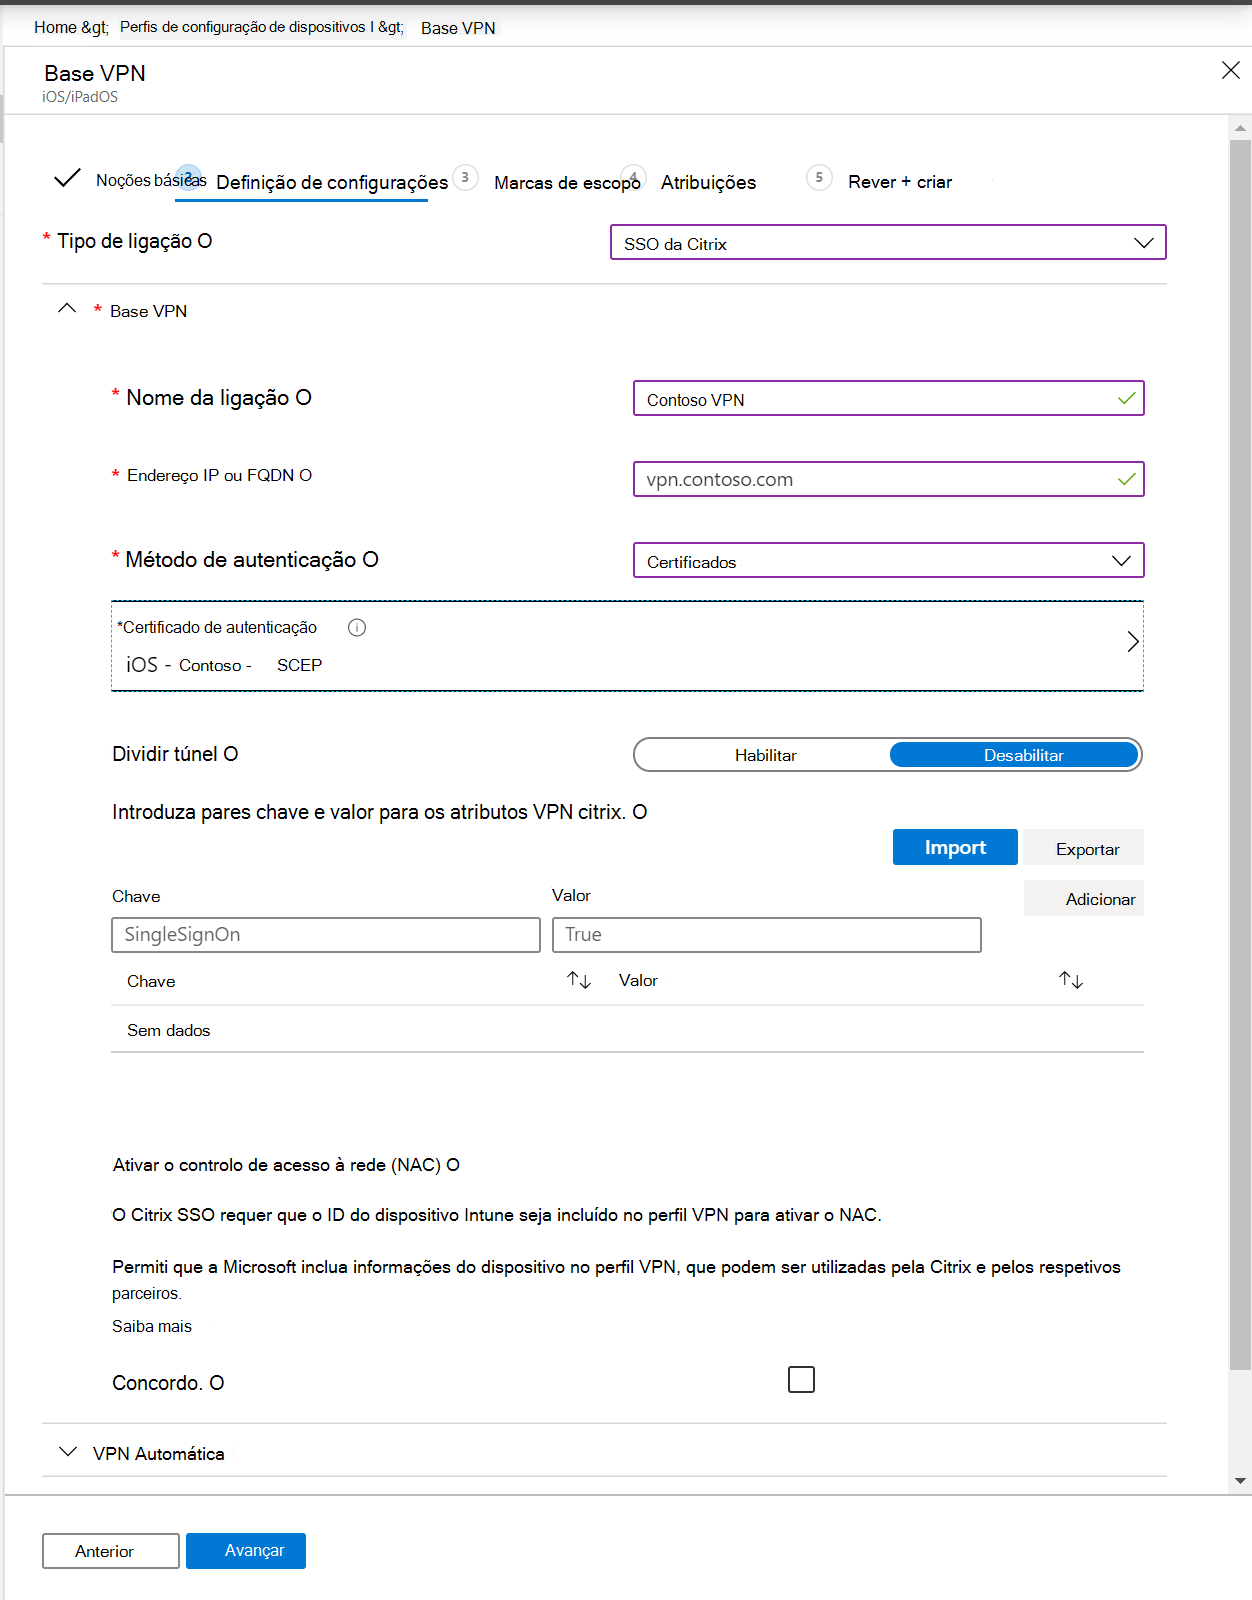
Para obter informações sobre as outras configurações, acesse as configurações de VPN do iOS/iPadOS.
VPN Automática>Tipo de VPN automática>VPN por aplicativo
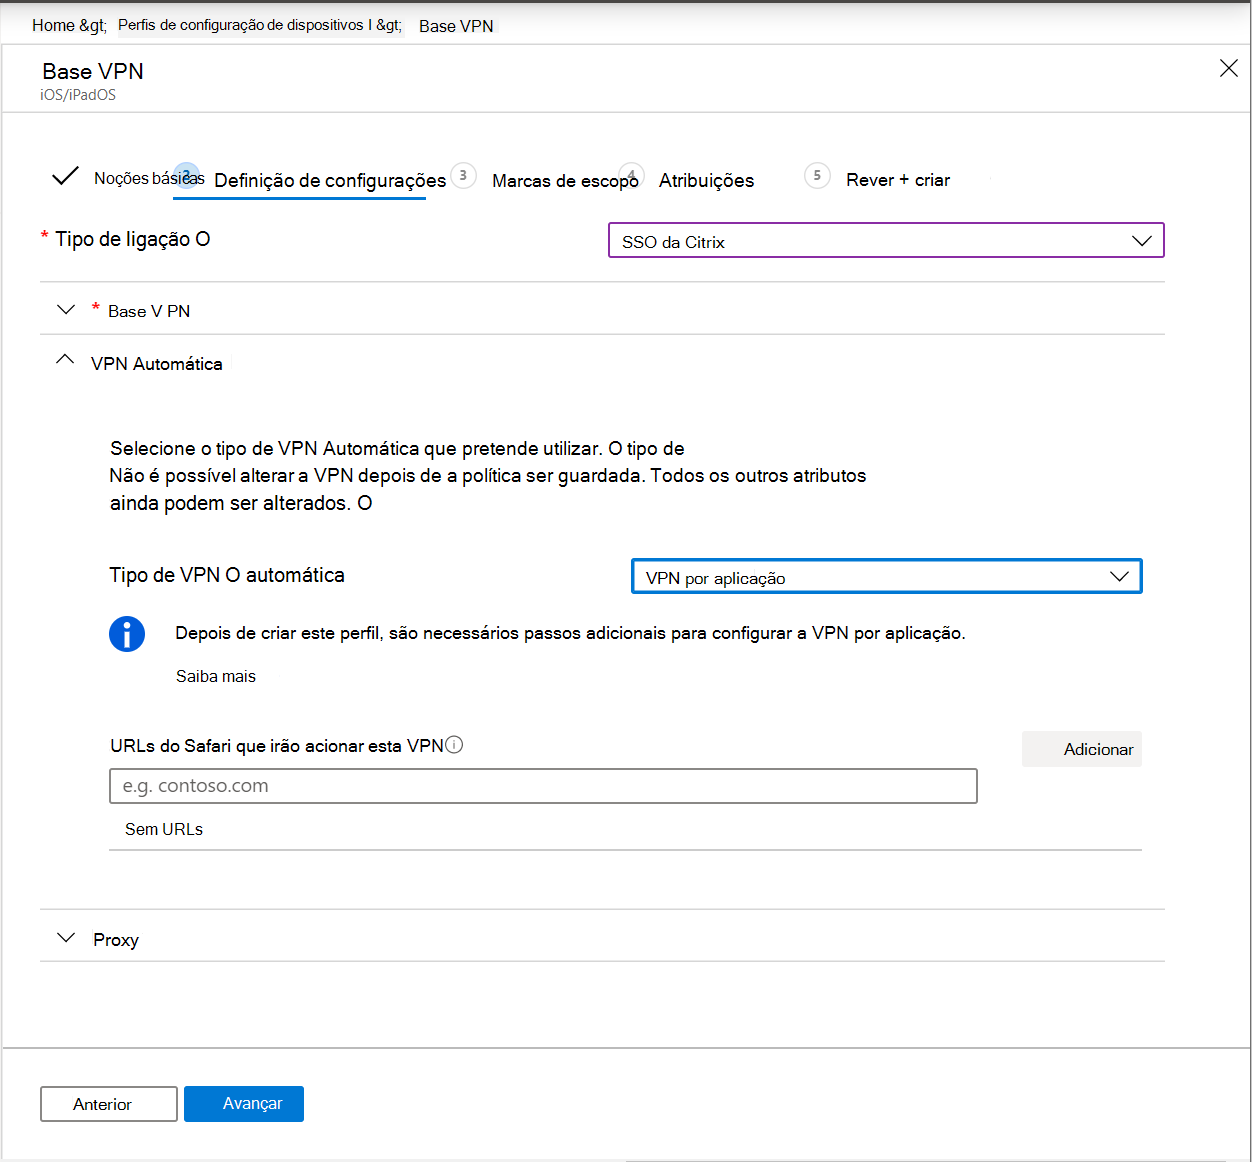
Selecione Avançar e continue criando o perfil VPN.
Quando estiver pronto para atribuir o perfil, atribua esse perfil ao grupo que você criou na Etapa 1 – Criar um grupo para seus usuários VPN (neste artigo). Quando você atribui o perfil, os usuários ou dispositivos no grupo receberão a política na próxima vez que marcar com o serviço Intune.
Etapa 5 - Associar um aplicativo ao perfil VPN
Depois de adicionar seu perfil VPN, associe o aplicativo e o grupo do Microsoft Entra ao perfil.
No centro de administração do Microsoft Intune, selecione Aplicativos>Todos os Aplicativos.
Selecione um aplicativo na lista >Propriedades>Atribuições>Editar.
Acesse a seção Obrigatório ou Disponível para dispositivos registrados.
Selecione Adicionar grupo> Selecione o grupo que você criou na Etapa 1 - Criar um grupo para seus usuários VPN (neste artigo) >Selecione.
Em VPNs, selecione o perfil de VPN por aplicativo que você criou na Etapa 4 - Criar um perfil de VPN por aplicativo (neste artigo).
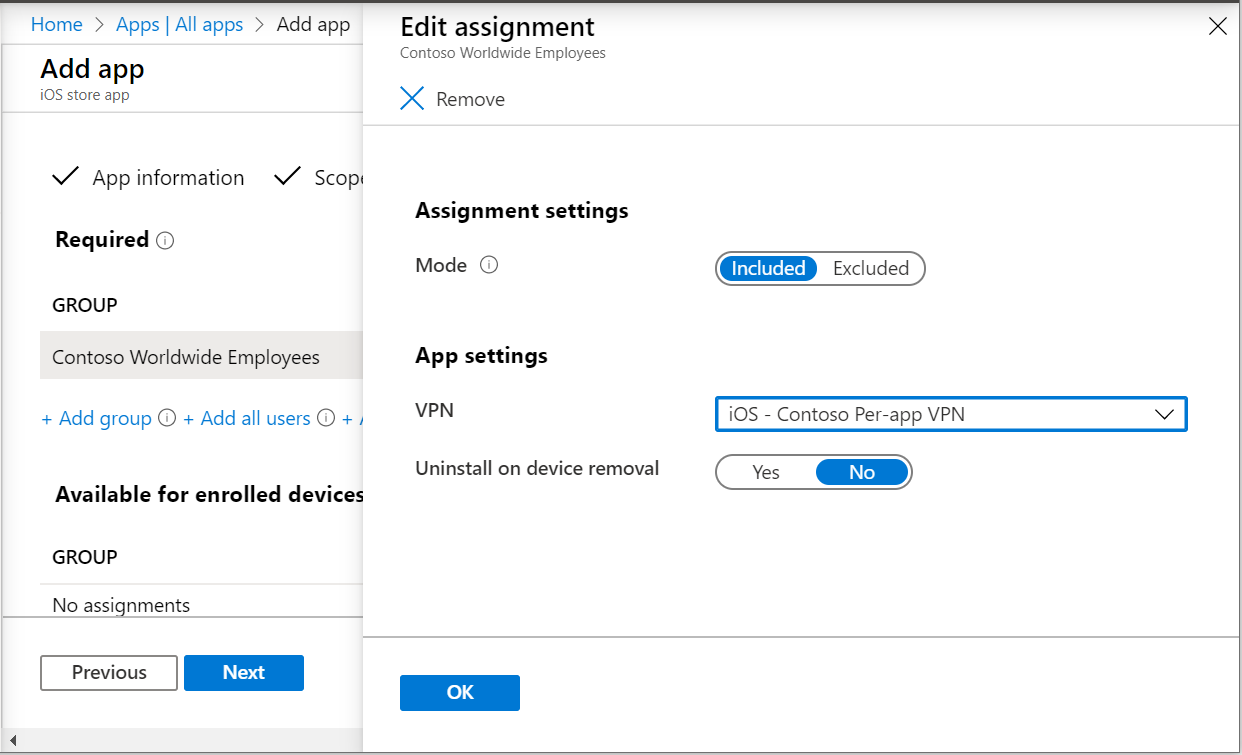
Selecione OK>Salvar.
Quando todas as condições a seguir existem, uma associação entre um aplicativo e um perfil permanece até que o usuário solicite uma reinstalação do aplicativo do Portal da Empresa:
- O aplicativo foi direcionado com intenção de instalação disponívele
- O perfil e o aplicativo são atribuídos ao mesmo grupo, e
- O usuário final solicitou a instalação do aplicativo no aplicativo do Portal da Empresa. Essa solicitação resulta na instalação do aplicativo e do perfil no dispositivo, e
- Você remover ou alterar a configuração de VPN por aplicativo da atribuição de aplicativo.
Quando todas as condições a seguir existirem, uma associação entre um aplicativo e um perfil será removida durante o próximo check-in da marca do dispositivo:
- O aplicativo foi direcionado com a intenção de instalação necessáriae
- O perfil e o aplicativo são atribuídos ao mesmo grupo, e
- Você remove a configuração VPN por aplicativo da atribuição do aplicativo.
Verifique a conexão no dispositivo iOS/iPadOS
Com sua VPN por aplicativo configurada e associada ao seu aplicativo, verifique se a conexão funciona a partir de um dispositivo.
Antes de tentar se conectar
Lembre-se de implantar todas as políticas descritas neste artigo no mesmo grupo. Caso contrário, a experiência de VPN por aplicativo não funcionará.
Se você estiver usando o aplicativo VPN Pulse Secure ou um aplicativo cliente VPN personalizado, poderá optar por usar o túnel de camada de aplicativo ou de camada de pacote:
- Para o túnel de camada de aplicativo, defina o valor de ProviderType como proxy de aplicativo.
- Para o túnel de camada de pacote, defina o valor de ProviderType como túnel de pacote.
Verifique a documentação do provedor de VPN para verificar se você está usando o valor correto.
Conectar-se usando a VPN por aplicativo
Confira a experiência de toque zero ao se conectar sem a necessidade de selecionar a VPN ou digitar suas credenciais. A experiência de toque zero significa que:
- O dispositivo não pede para você confiar no servidor da VPN. Ou seja, o usuário não vê a caixa de diálogo Confiança Dinâmica.
- O usuário não precisa inserir credenciais.
- Quando o usuário abre um dos aplicativos associados, o dispositivo dele é conectado à VPN.
Artigos relacionados
- Para examinar as configurações do iOS/iPadOS, acesse Configurações de VPN para dispositivos iOS/iPadOS no Microsoft Intune.
- Para saber mais sobre a configuração de VPN e o Intune, acesse Definir configurações de VPN no Microsoft Intune.